

AI Agent工作原理:工具调用、记忆与任务规划

AI Agent如何从指令变成行动:感知、决策与执行闭环
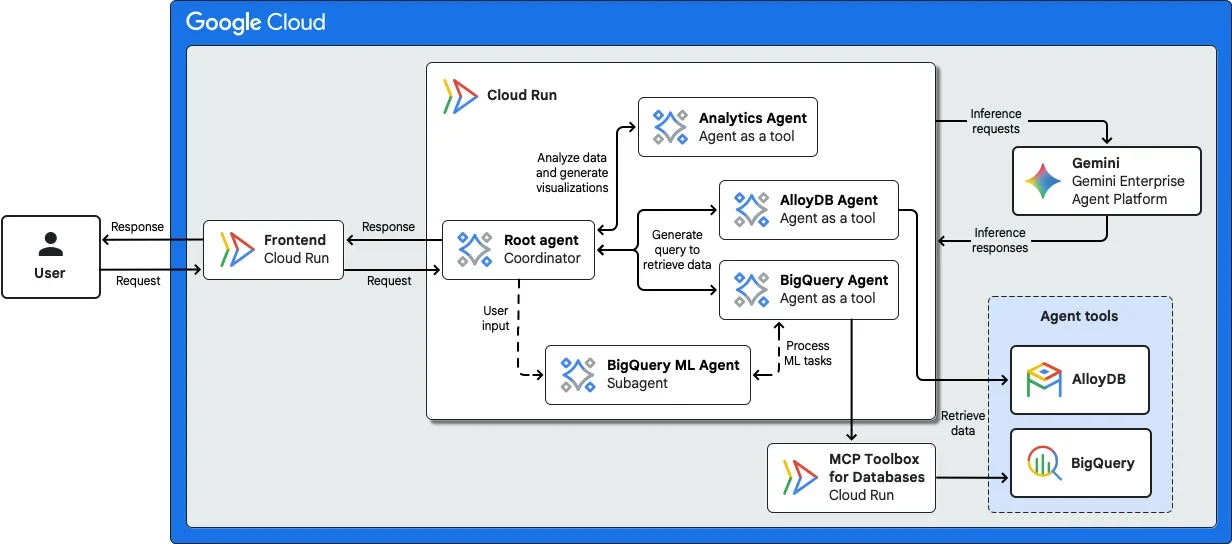
AI Agent与传统聊天机器人的核心区别在于“自主行动力”。普通大模型仅停留在文本生成层面,而Agent具备感知、决策与执行的完整闭环。当用户输入“帮我整理上周销售数据并生成周报”时,Agent首先通过自然语言理解提取核心目标;随后进入决策层,大模型根据当前状态判断需要调用数据查询工具;执行层将结构化指令发送至数据库,获取原始数据后返回给模型;模型对结果进行解析与验证,若发现缺失字段,则自主发起补充查询,直至满足条件后调用文档生成工具输出最终报告。在此过程中,模型仅负责逻辑推理与路由分发,工具提供具体能力接口,环境则承载数据流转与状态变更。三者边界清晰:模型不直接操作数据,工具不自主决策,环境不干预逻辑,共同构成可迭代、可观测的自动化工作流。
工具调用:Agent如何选择工具、传参并处理返回结果
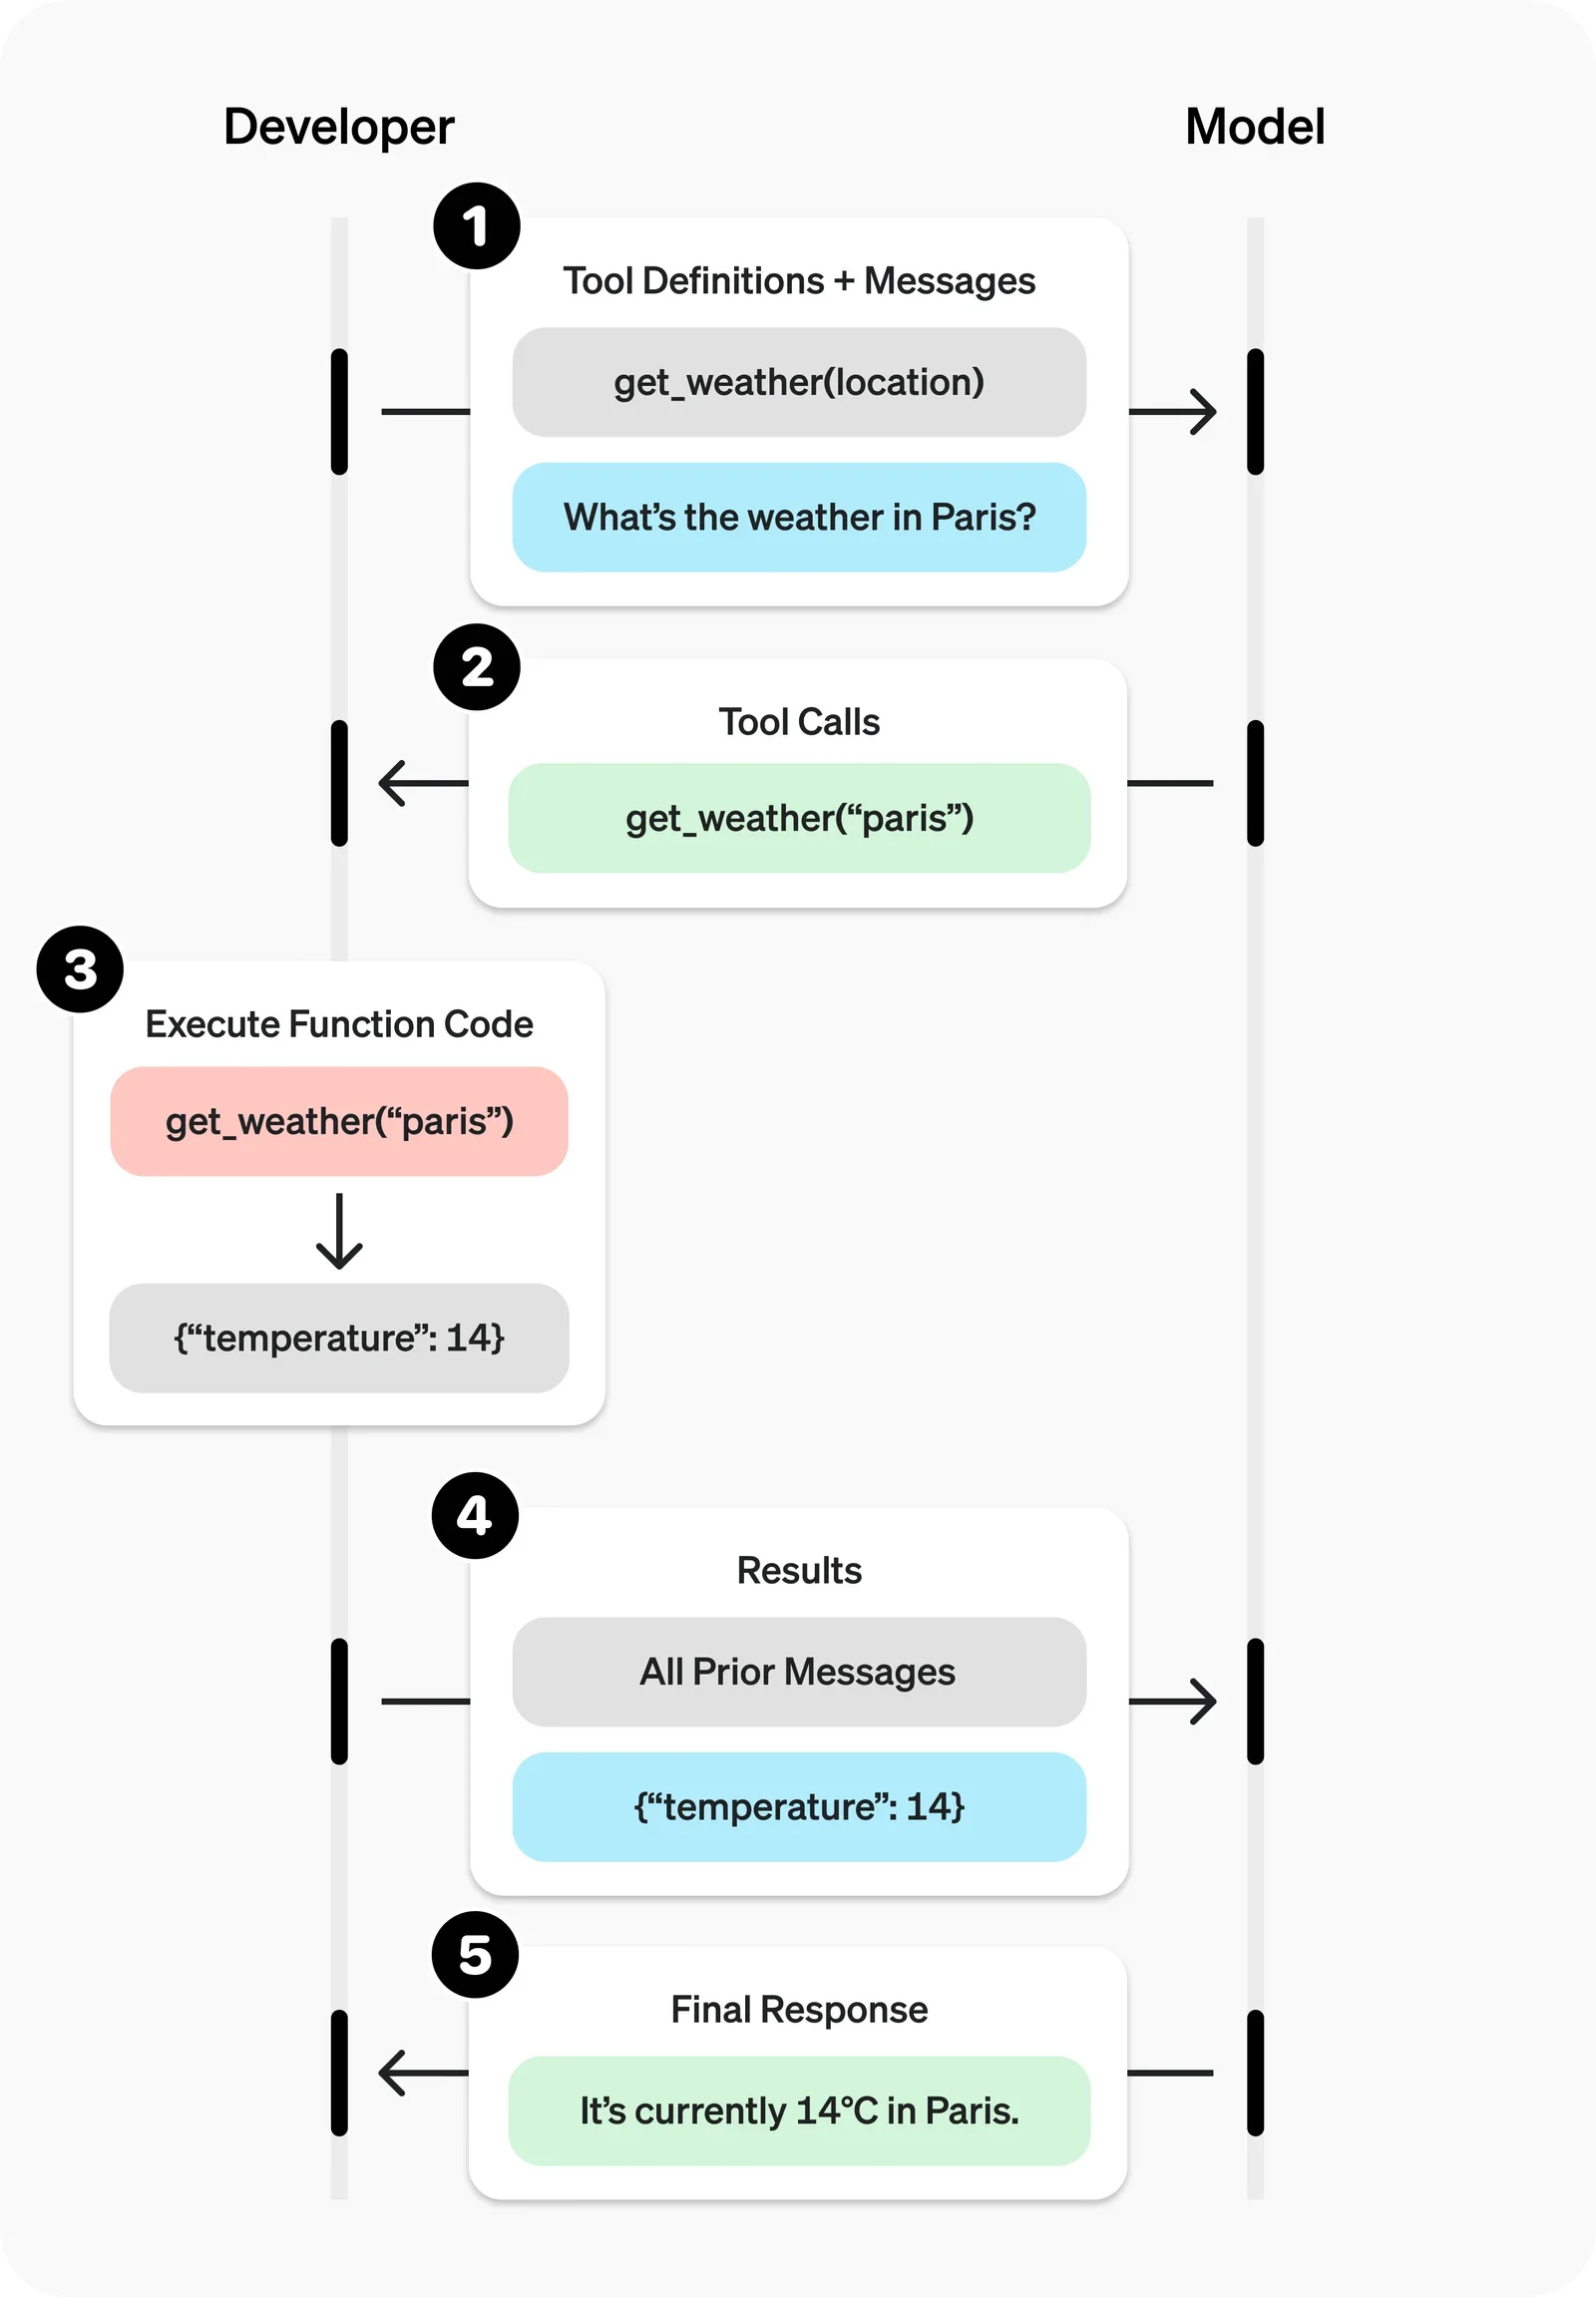
工具调用是Agent将意图转化为实际操作的桥梁,其标准流程包含定义、生成、执行与回传四个阶段。开发者需预先以JSON Schema形式声明工具名称、参数类型及必填项,例如定义search_knowledge_base(query: string, top_k: int)。当用户提问时,模型根据上下文匹配最合适的工具,并生成符合规范的参数结构。系统拦截该请求后,执行实际API调用或数据库查询,并将返回结果重新注入对话上下文,触发模型进行下一步推理。实际落地中必须重视工程避坑:参数需经过严格类型校验与范围限制,防止越权注入;敏感接口应配置OAuth或API Key鉴权;网络请求需设置合理超时阈值与重试策略;当工具返回异常或空结果时,应引导模型降级处理或向用户请求澄清,而非盲目重试,从而保障系统稳定性与安全性。
记忆机制:短期上下文、长期记忆与信息取舍
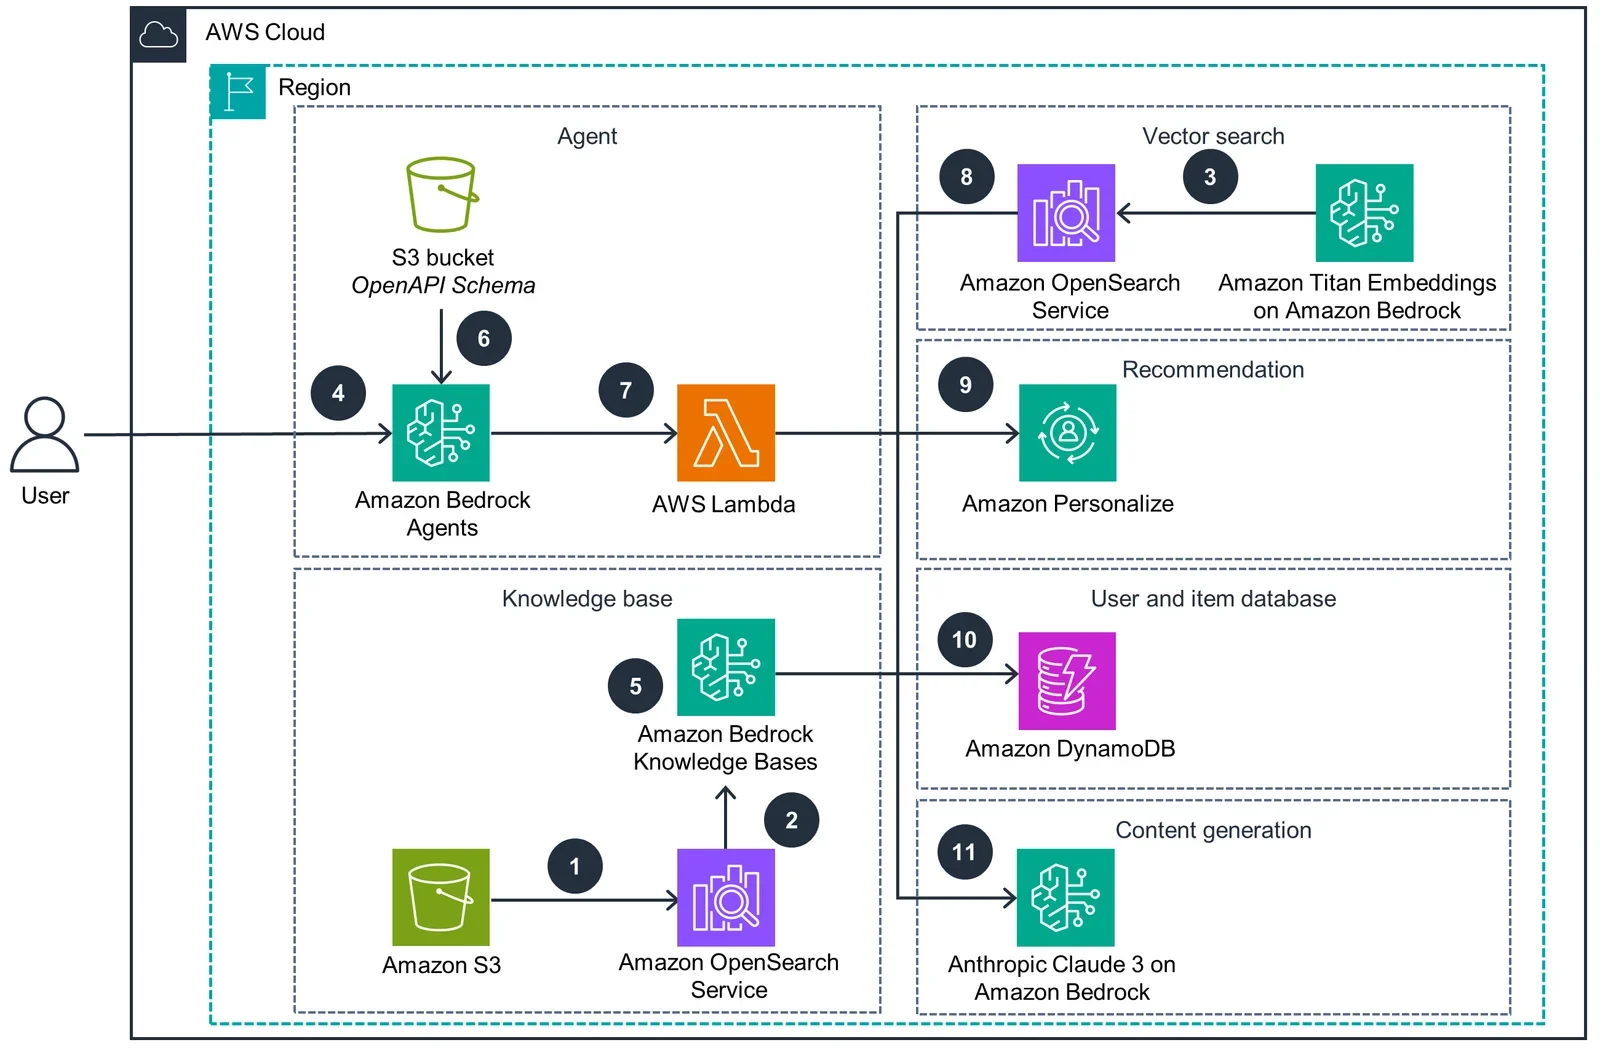
记忆机制是Agent维持任务连贯性与个性化服务的核心。受限于上下文窗口长度,Agent需将信息分层管理:短期工作记忆用于保存当前会话的中间状态与未完成任务,通常以列表或键值对形式存在于内存中;长期记忆则依赖向量数据库或图数据库,存储历史交互、用户偏好与领域知识。信息取舍遵循“高价值、低冗余”原则,例如仅保存关键决策节点与最终结论,而非逐字记录对话。检索时采用混合策略,并设置时间衰减权重以过滤过期信息。验证记忆有效性可通过回溯测试实现:在生成回答前强制模型引用检索到的记忆片段,并比对原始数据源。需警惕隐私泄露风险,敏感字段必须脱敏;同时防范记忆污染,即错误信息被反复写入导致后续推理偏差,可通过定期清理、版本控制与人工审核机制加以规避。
任务规划:复杂目标如何拆成可执行步骤
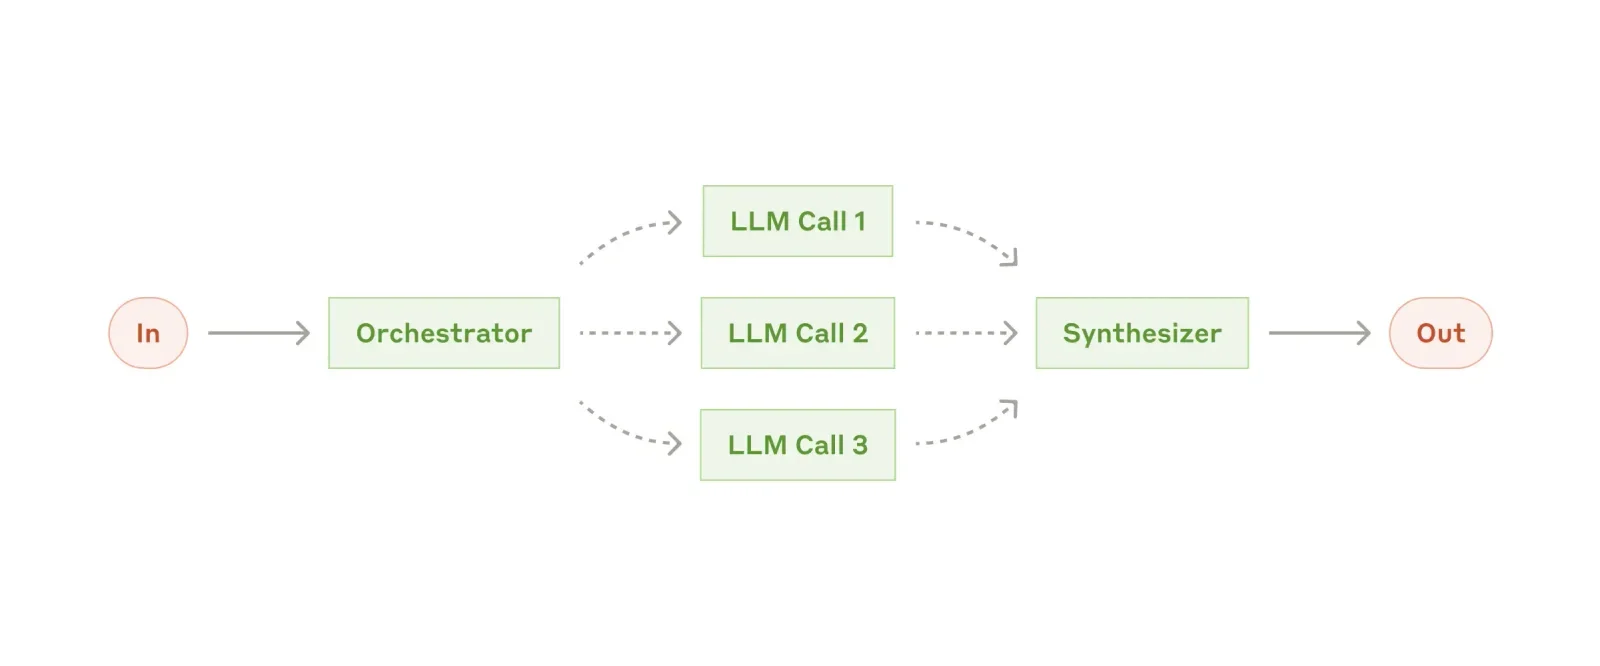
面对复杂目标,Agent需通过任务规划将宏观指令拆解为可独立执行的子步骤。主流范式包括ReAct与Plan-and-Execute。ReAct采用推理与行动交替进行,适合探索性任务,模型在每一步后根据环境反馈动态调整策略;Plan-and-Execute则先生成完整计划再逐步执行,适用于流程明确的场景,能提前识别任务依赖关系。例如策划线上发布会可拆解为确定主题、邀请嘉宾、搭建直播链接、测试推流与发布预告。动态调整机制至关重要:当某一步骤失败时,Agent应触发局部重规划而非全盘放弃;对于强依赖步骤需设置阻塞等待与超时熔断。为防止无限调用或错误放大,必须引入硬性停止条件与人工介入节点,在关键决策点要求用户确认,确保执行轨迹可控且符合业务预期。
从一次运行验证Agent:效果评估与常见故障排查
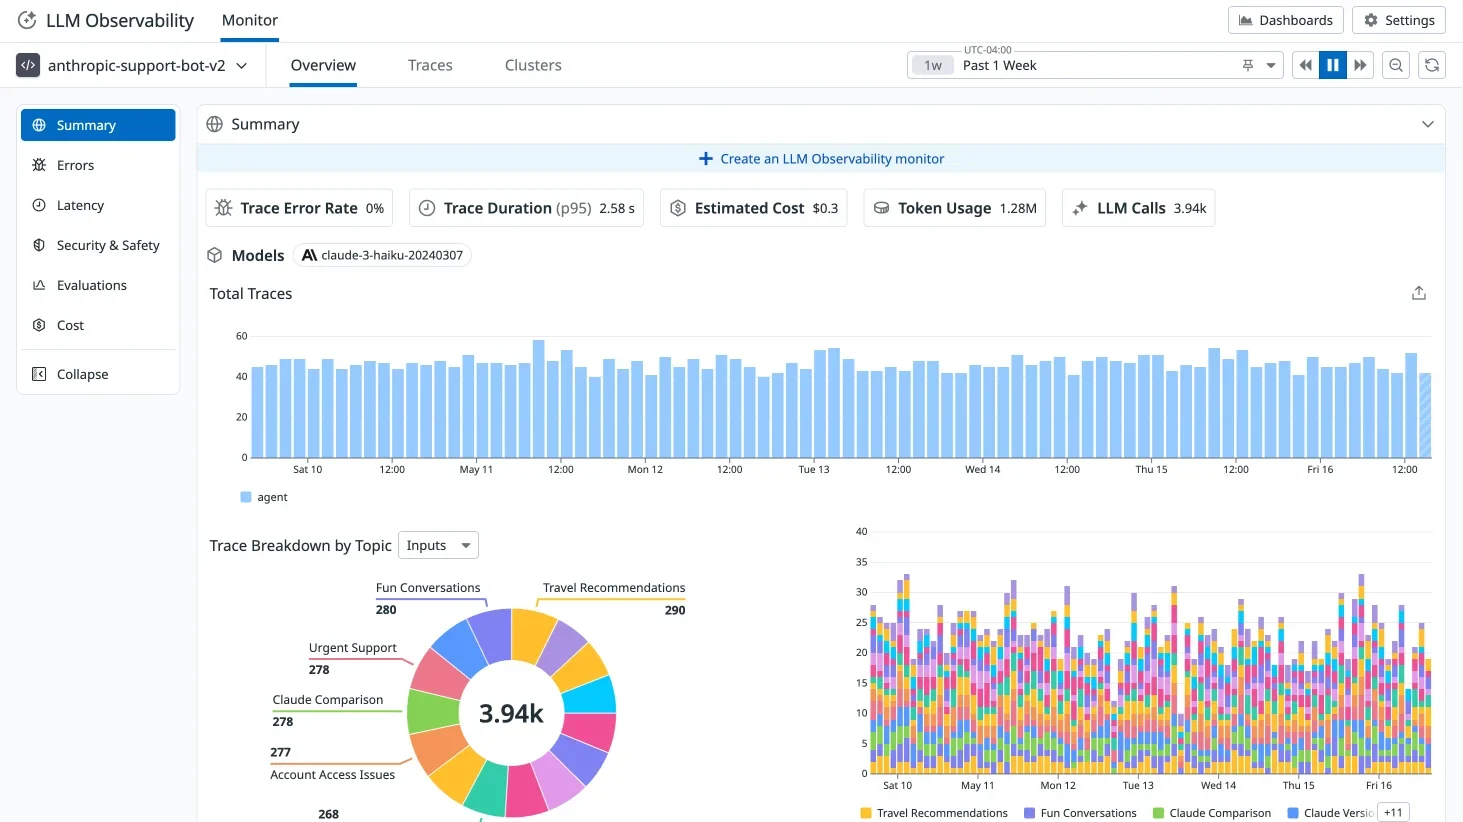
验证Agent是否真正完成任务,需建立多维评估体系与可观测链路。核心指标包括目标完成率、工具调用准确率、结果一致性、单次运行成本与端到端延迟。排查故障时,首先通过调用链追踪还原完整执行路径,定位异常节点。典型问题及对策如下:工具选错通常源于提示词模糊或工具描述重叠,需优化函数调用的结构定义并增加示例;参数错误多因模型未严格遵循格式,应启用结构化输出校验与自动修复逻辑;记忆污染表现为上下文被无关信息干扰,可通过设置记忆生命周期与检索过滤规则解决;规划失误导致步骤冗余或死循环,需引入自我反思模块与最大迭代次数限制;安全性问题则依赖沙箱隔离、权限最小化与输出内容过滤。通过日志聚合与自动化测试集,可快速复现并修复Agent运行中的脆弱环节。
免责声明:本文内容仅供参考,不代表本站观点。转载或引用请注明出处。









