


把 Python 应用跑起来并不难,难的是在 CentOS 上把它跑得足够稳、足够安全。很多线上问题并不是框架本身引起的,而是出在虚拟环境没隔离、服务直接用 root 跑、端口暴露过多,或者密钥和日志管理过于随意。
这篇文章按部署链路把常见安全要点重新梳理一遍:先处理运行环境和权限边界,再收紧网络与系统策略,最后补上更新、加密通信和应用层防护。你可以据此逐项检查,判断哪些属于必做项,哪些需要结合业务场景继续细化。
为什么要先建立 CentOS 上的 Python 安全基线
在 CentOS 上部署 Python 服务时,安全问题通常不会集中出现在单一点位,而是由多个薄弱环节叠加形成风险。例如:
- 项目依赖直接装进系统环境,导致版本冲突和全局污染;
- 服务以
root身份运行,应用一旦被利用,系统面临更大暴露面; - 防火墙、SELinux、HTTPS 没有配齐,攻击面直接落在默认配置上;
- 输入校验、密钥管理和日志监控缺失,问题既难预防也难追踪。
因此,更实用的做法不是单独补某一项,而是先建立一套最基本的部署安全基线。
先隔离运行环境,再收紧账户与目录权限
用 venv 隔离项目依赖
如果应用依赖直接安装到系统全局 Python 环境里,后续升级、回滚和多项目共存都会变得麻烦。CentOS 上最基础也最值得保留的一步,就是用 venv 为每个项目建立独立运行环境。
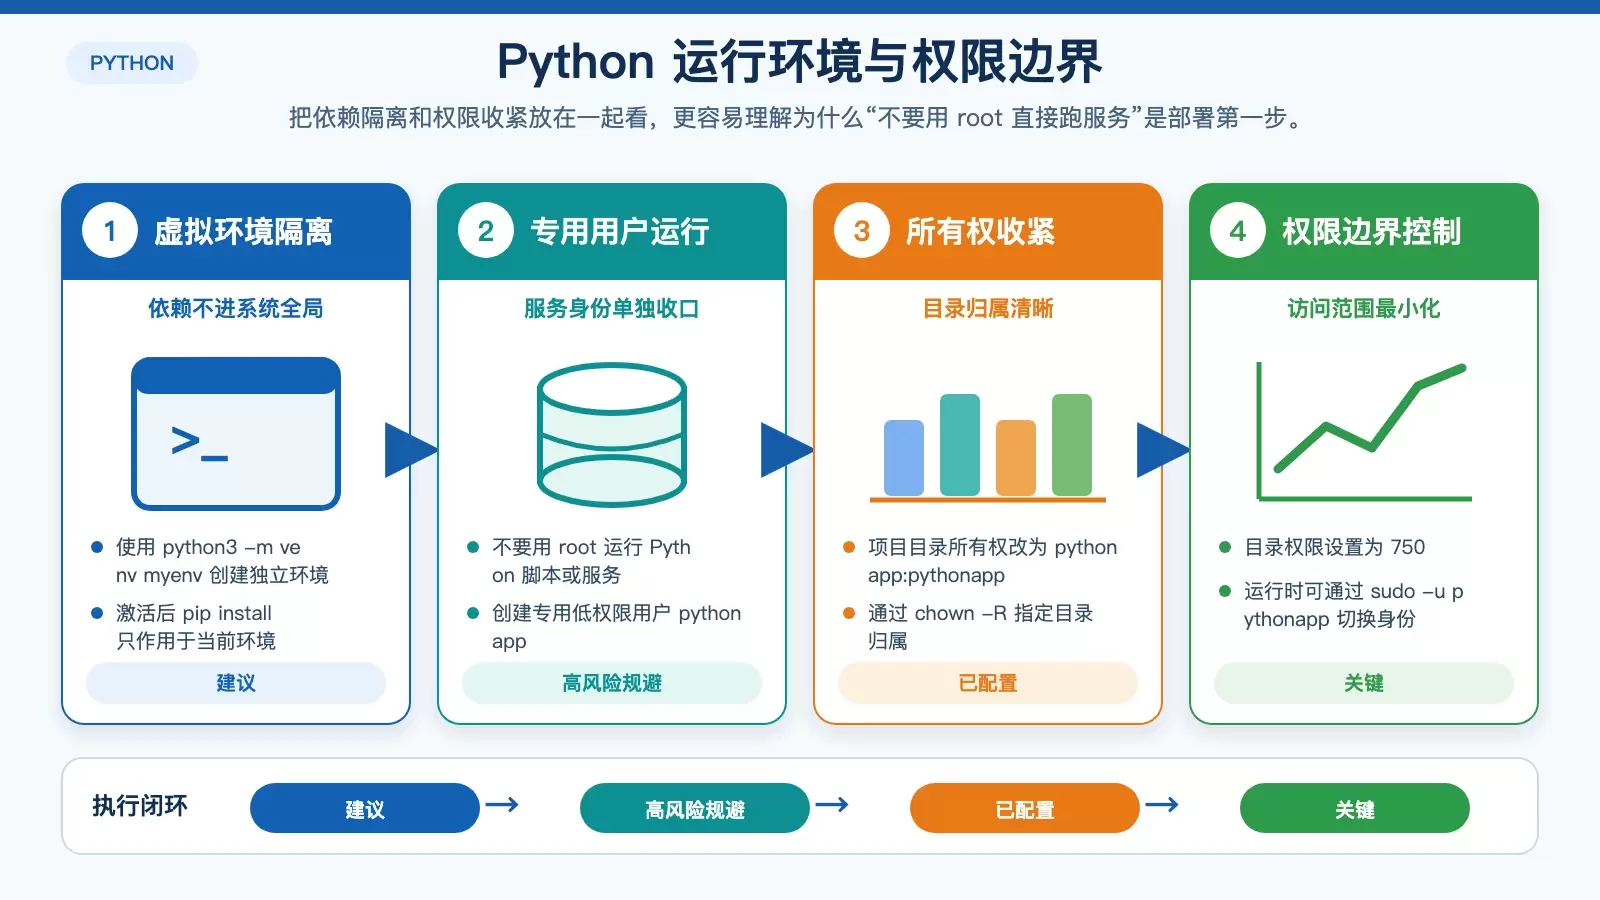
python3 -m venv myenv   # 创建虚拟环境
source myenv/bin/activate   # 激活虚拟环境(CentOS默认使用bash)
激活之后,后续的 pip install 都只作用在当前虚拟环境中,既能避免依赖污染,也更利于故障定位和环境迁移。项目不再需要时,直接删除虚拟环境目录即可。
用低权限用户运行 Python 服务
部署时另一个高频错误,是直接用 root 启动 Python 脚本、Web 服务或定时任务。更稳妥的方式是创建专用用户,例如 pythonapp,把应用目录所有权和访问权限都限定在这个用户及其所属组内。
useradd -m pythonapp       # 创建用户
passwd pythonapp           # 设置强密码
chown -R pythonapp:pythonapp /path/to/project   # 修改项目所有权
chmod -R 750 /path/to/project   # 设置目录权限
目录权限设置为 750 后,只有所有者可读写执行,组内用户可读和执行,其他用户无权访问。实际运行服务时,可以通过 sudo -u pythonapp 切换身份,避免把系统级权限直接交给应用进程。
用 firewalld 和 SELinux 缩小系统暴露面
只开放必要端口
CentOS 默认可用的防火墙工具是 firewalld。对 Python 应用来说,常见原则只有一条:只开放业务真正需要的端口,例如 8000 或 8080,其余端口不对外暴露。
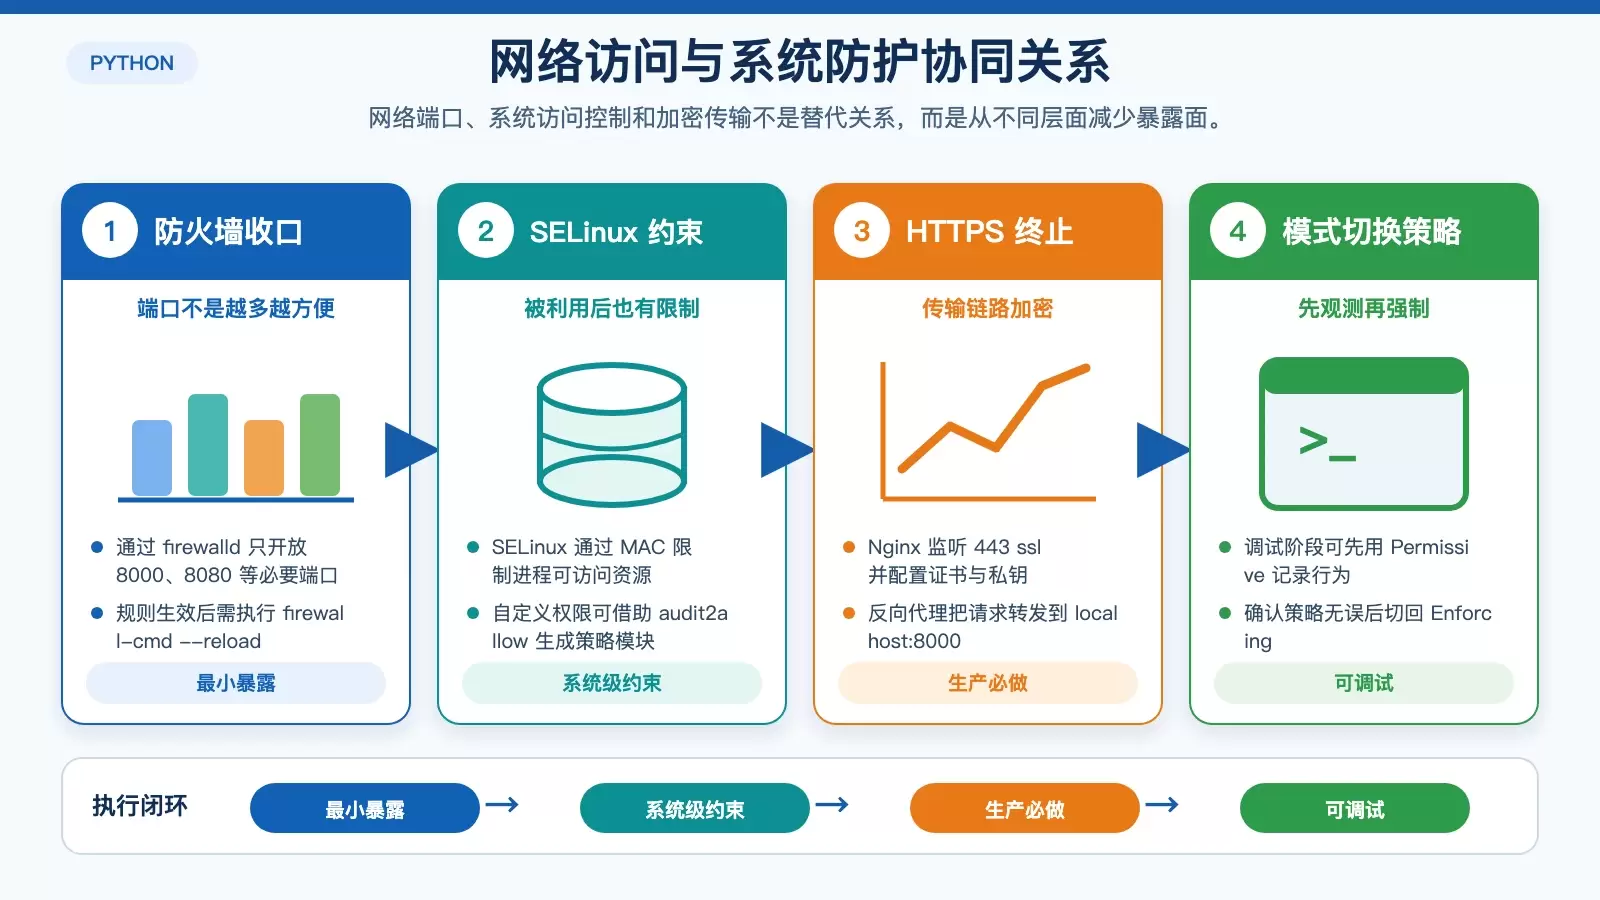
sudo yum install firewalld -y   # 安装firewalld
sudo systemctl start firewalld   # 启动服务
sudo systemctl enable firewalld  # 设置开机自启
sudo firewall-cmd --permanent --zone=public --add-port=8000/tcp   # 开放端口
sudo firewall-cmd --reload       # 重新加载规则
如果业务只允许内网或办公网访问,还可以进一步叠加来源 IP 限制,这比单纯开放端口更稳妥。
用 SELinux 约束进程能力
很多团队会在调试阶段先把 SELinux 关掉,但从生产安全的角度看,它依然是 CentOS 上非常关键的一层保护。SELinux 通过强制访问控制(MAC)限制进程可以访问的资源范围,即使应用存在漏洞,被利用后的横向扩展能力也会受到约束。
sudo yum install selinux-policy-targeted -y   # 安装SELinux策略包
sudo systemctl enable selinux   # 启用服务
sudo systemctl start selinux    # 启动服务
如果应用需要访问特定目录、套接字或其他受限资源,可以借助 audit2allow 根据审计日志生成自定义策略:
sudo cat /var/log/audit/audit.log | grep python | audit2allow -M my_python_policy
sudo semodule -i my_python_policy.pp
更实际的做法是先在调试期使用 Permissive 模式记录行为,确认策略无误后再切回 Enforcing 模式。
把更新机制和传输加密做成常规动作
定期更新系统和 Python 包
无论是 CentOS 系统本身,还是 Python 生态里的第三方包,安全漏洞都在持续出现。更新不是补救动作,而是部署后的日常维护动作。
sudo yum update -y   # 更新系统
pip install --upgrade pip   # 升级pip本身
pip list --outdated --format=freeze | grep -v '^-e' | cut -d = -f 1 | xargs -n1 pip install -U   # 更新所有过时包
如果环境允许,建议把更新做成定时任务,例如每周日凌晨 2 点执行一次。这样至少能保证系统和依赖不会长期停留在已知风险版本上。
生产环境必须启用 HTTPS
只要应用对外提供登录、接口调用或任何敏感数据传输,就不应继续停留在明文 HTTP。常见做法是在 Nginx 或 Apache 上做反向代理,由 Web 服务器完成 TLS 终止,再把请求转发给本地 Python 服务。
以下是一个 Nginx 反向代理配置示例:
server {
    listen 443 ssl;
    server_name yourdomain.com;
    ssl_certificate /path/to/certificate.crt;   # 证书路径
    ssl_certificate_key /path/to/private.key;   # 私钥路径
    location / {
        proxy_pass http://localhost:8000;   # 转发至Python应用
        proxy_set_header Host $host;
        proxy_set_header X-Real-IP $remote_addr;
    }
}
配置校验通过后,重启 Nginx 使其生效:
sudo systemctl restart nginx这一步的价值并不只是“启用小锁图标”,更重要的是避免登录凭证、业务数据和会话信息在传输过程中被窃听或篡改。
应用层还要补上输入校验、密钥管理和日志监控
严格校验输入,避开危险函数
系统层面的加固能缩小攻击面,但真正和用户输入直接接触的,还是应用代码本身。对于表单、查询参数、上传内容和 API 请求体,都应当做存在性、长度、格式和类型校验。
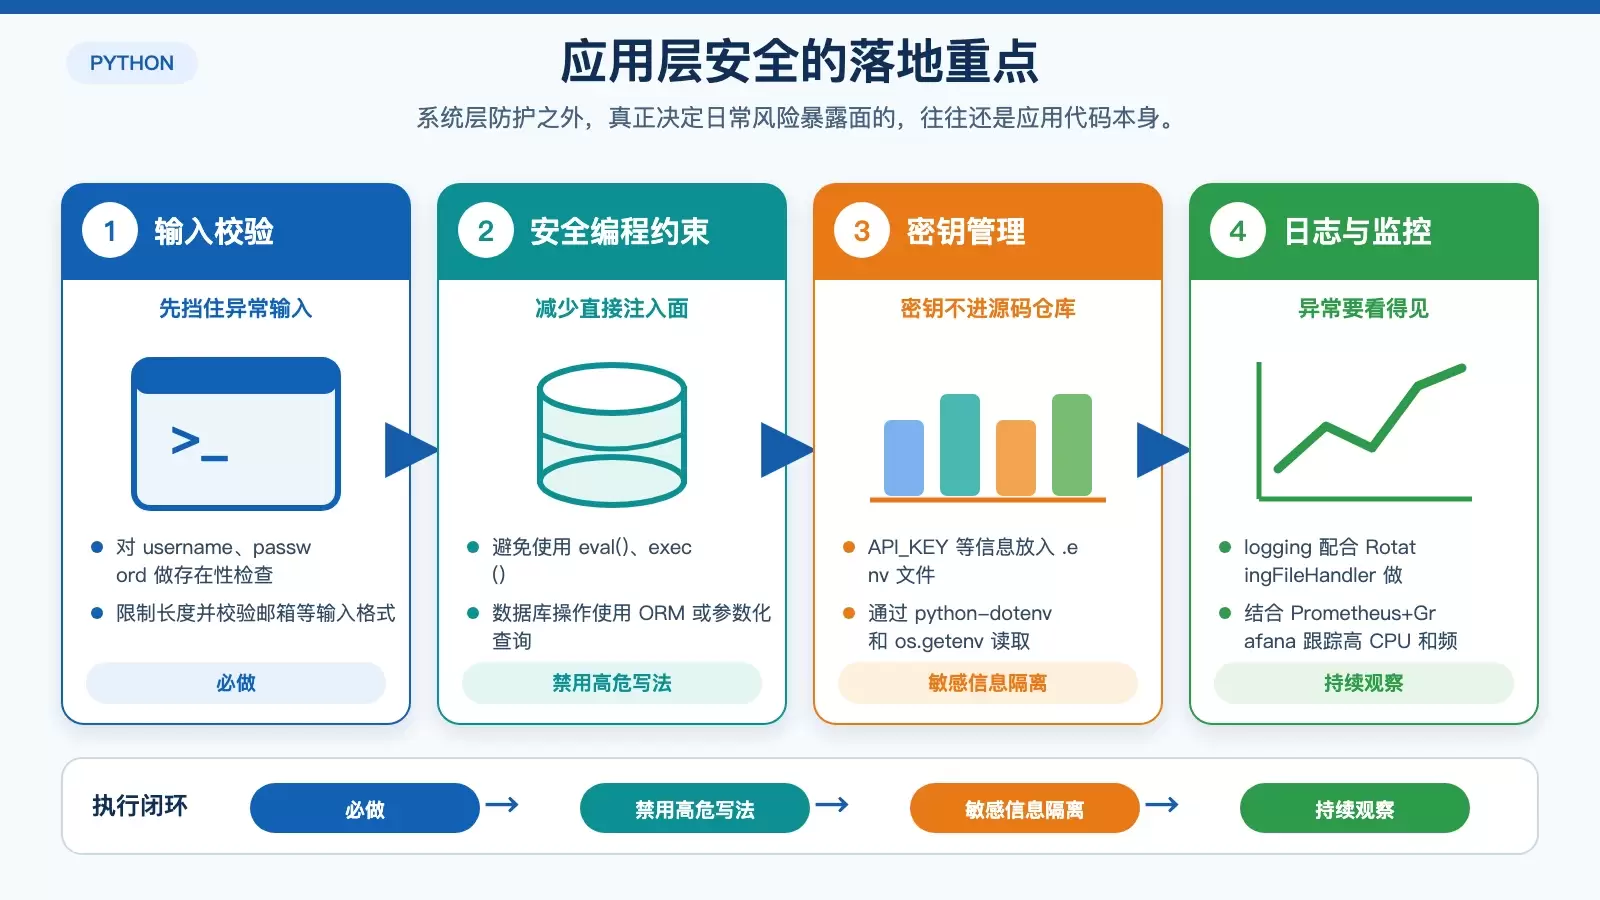
同时,像 eval()、exec() 这类危险函数应避免使用;数据库访问也不要拼接 SQL,而应使用 ORM 或参数化查询。下面这段示例代码保留了最基本的输入校验流程:
from flask import request, abort
@app.route('/login', methods=['POST'])
def login():
    username = request.form.get('username')
    password = request.form.get('password')
    if not username or not password:   # 检查输入是否存在
        abort(400, 'Invalid input')
    if len(username) > 50 or len(password) > 50:   # 检查长度
        abort(400, 'Input too long')
    # 进一步校验(如正则表达式匹配邮箱格式)
    if not re.match(r'^[\w.-]+@[\w.-]+\.[a-zA-Z]{2,}$', username):
        abort(400, 'Invalid email format')
    # 安全查询(使用ORM或参数化查询)
    user = User.query.filter_by(username=username).first()
    if not user or not user.check_password(password):
        abort(401, 'Invalid credentials')
    return 'Login successful'
这类校验并不能替代完整的安全测试,但至少能拦住大量低成本攻击和异常请求。
敏感信息不要硬编码到代码仓库
数据库密码、API Key、第三方服务令牌等信息,不能直接写进 Python 源码。更常见也更安全的方式,是放进 .env 文件,再通过 python-dotenv 在运行时加载。
from dotenv import load_dotenv
import os
load_dotenv()   # 加载.env文件
api_key = os.getenv('API_KEY')   # 读取环境变量
同时要把 .env 添加到 .gitignore,避免敏感信息被误提交到仓库。对于更高要求的生产环境,还可以进一步接入专门的密钥管理服务。
记录日志,并持续监控运行状态
没有日志和监控,很多安全事件即使发生了,也只能在业务异常后被动发现。至少要为应用配置请求日志、错误日志以及日志轮转,避免单个日志文件无限膨胀。
import logging
from logging.handlers import RotatingFileHandler
logging.basicConfig(
    level=logging.INFO,
    format='%(asctime)s - %(name)s - %(levelname)s - %(message)s',
    handlers=[
        RotatingFileHandler('/var/log/python_app.log', maxBytes=1024*1024, backupCount=5),  # 1MB per file, keep 5 backups
        logging.StreamHandler()   # 输出至控制台
    ]
)
logger = logging.getLogger(__name__)
logger.info('Application started')
如果能进一步接入 Prometheus + Grafana 之类的监控工具,就能把高 CPU、异常请求、频繁报错等问题更早暴露出来,而不是等到服务不可用时才处理。
一份更适合落地的检查清单
如果你要把这些要点快速落实到一个 CentOS 上的 Python 项目里,优先级可以按下面的顺序排:
- 先用
venv隔离项目依赖,避免系统环境污染; - 创建专用低权限用户,禁止应用直接以
root运行; - 用
firewalld只开放必要端口; - 保留 SELinux,在调试后切回
Enforcing; - 建立系统和 Python 依赖的定期更新机制;
- 通过 Nginx 或 Apache 启用 HTTPS;
- 补齐输入校验、密钥管理、日志和监控。
这套配置未必一次就能做到完全细化,但它足以构成一条清晰的安全基线。对于大多数 CentOS 上的 Python 服务而言,先把这条基线搭稳,往往比单独追逐某个安全工具更有价值。









