PHP 格式化输出 JSON:一个适合浏览器查看的轻量方法
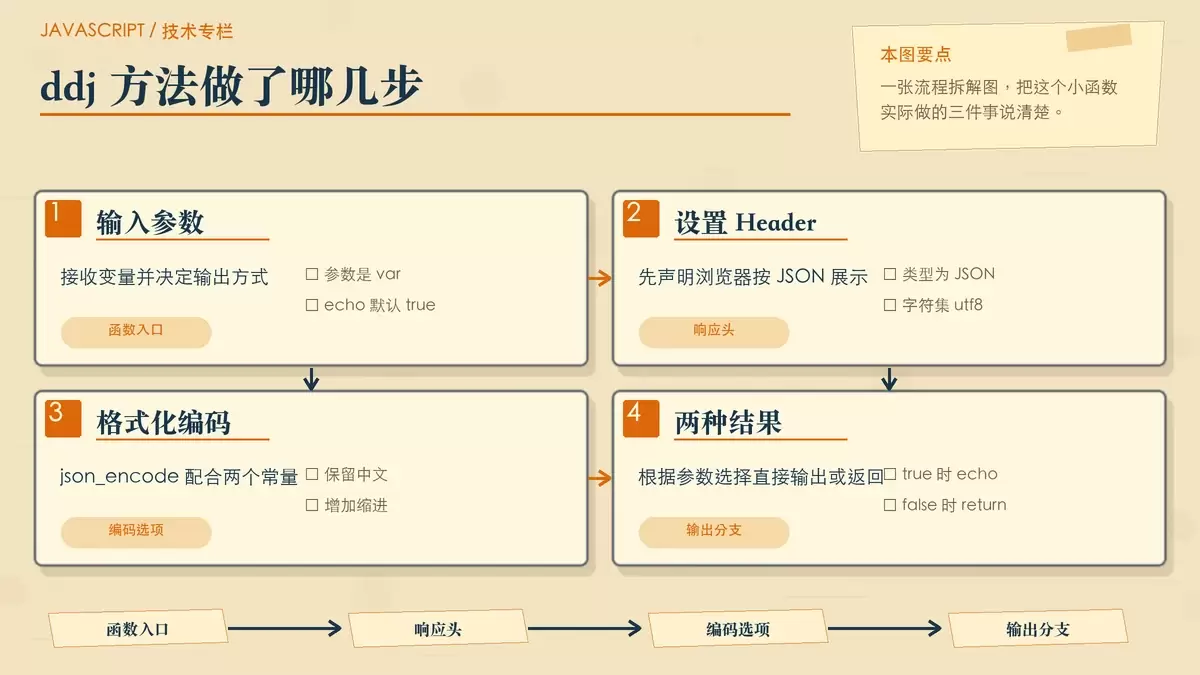
这篇文章整理了一个在 PHP 5.4 及以上版本中格式化输出 JSON 的简洁方法。重点不在复杂封装,而是说明 `json_encode` 配合 `JSON_UNESCAPED_UNICODE` 与 `JSON_PRETTY_PRINT` 的实际作用,以及如何兼顾浏览器直接输出和字符串返回两种用法。 开发 PHP 接口或排查数据结构时,最常见的问题不是能不能输出 JSON,而是输出后难不难读。
2026-08-25
158

这篇文章整理了一个在 PHP 5.4 及以上版本中格式化输出 JSON 的简洁方法。重点不在复杂封装,而是说明 `json_encode` 配合 `JSON_UNESCAPED_UNICODE` 与 `JSON_PRETTY_PRINT` 的实际作用,以及如何兼顾浏览器直接输出和字符串返回两种用法。 开发 PHP 接口或排查数据结构时,最常见的问题不是能不能输出 JSON,而是输出后难不难读。
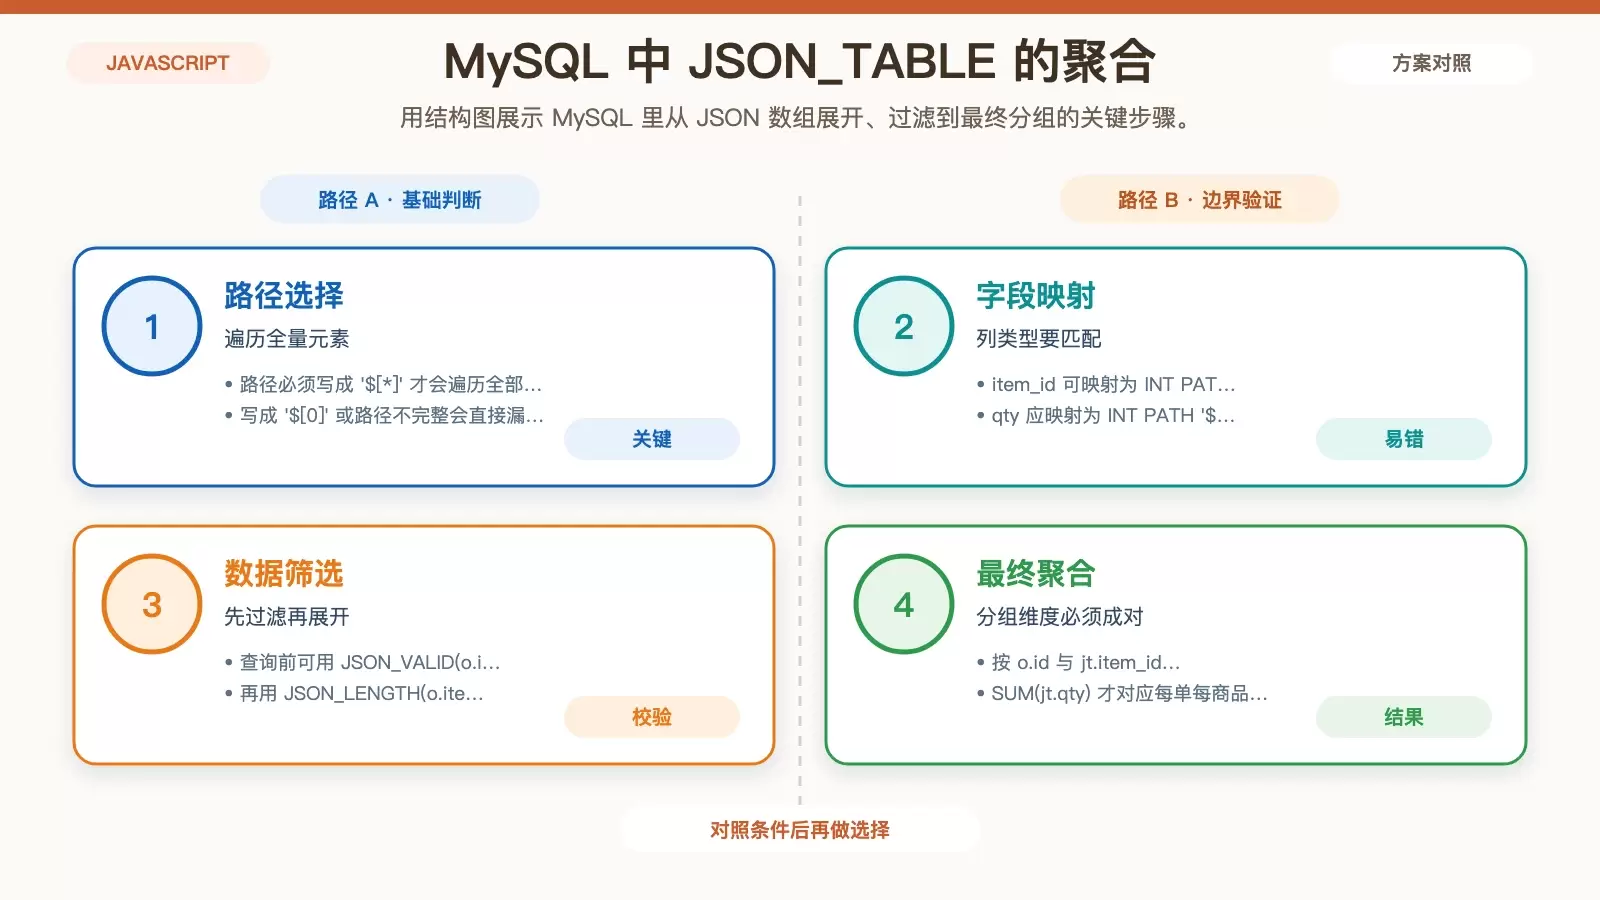
JSON 字段里的数组或对象,不能直接拿来做 `GROUP BY`。这篇文章把 MySQL 8.0+ 的 `JSON_TABLE()` 和 PostgreSQL 的 `jsonb_array_elements()` 拆开说明,并补上类型转换、空值过滤、分组维度选择这些最容易把统计结果做错的关键点。 JSON 字段里有数组或对象时,不能直接 GROUP BY 。正确做法是先展开成行,再按主键或提取字段分组。
图片优化里,最先见效的通常不是复杂的构建链,而是把“什么时候加载”和“加载什么格式”先做对。本文围绕原生懒加载、IntersectionObserver、WebP/AVIF 降级方案与首屏细节,梳理一套适合前端项目直接落地的图片加载优化方法。
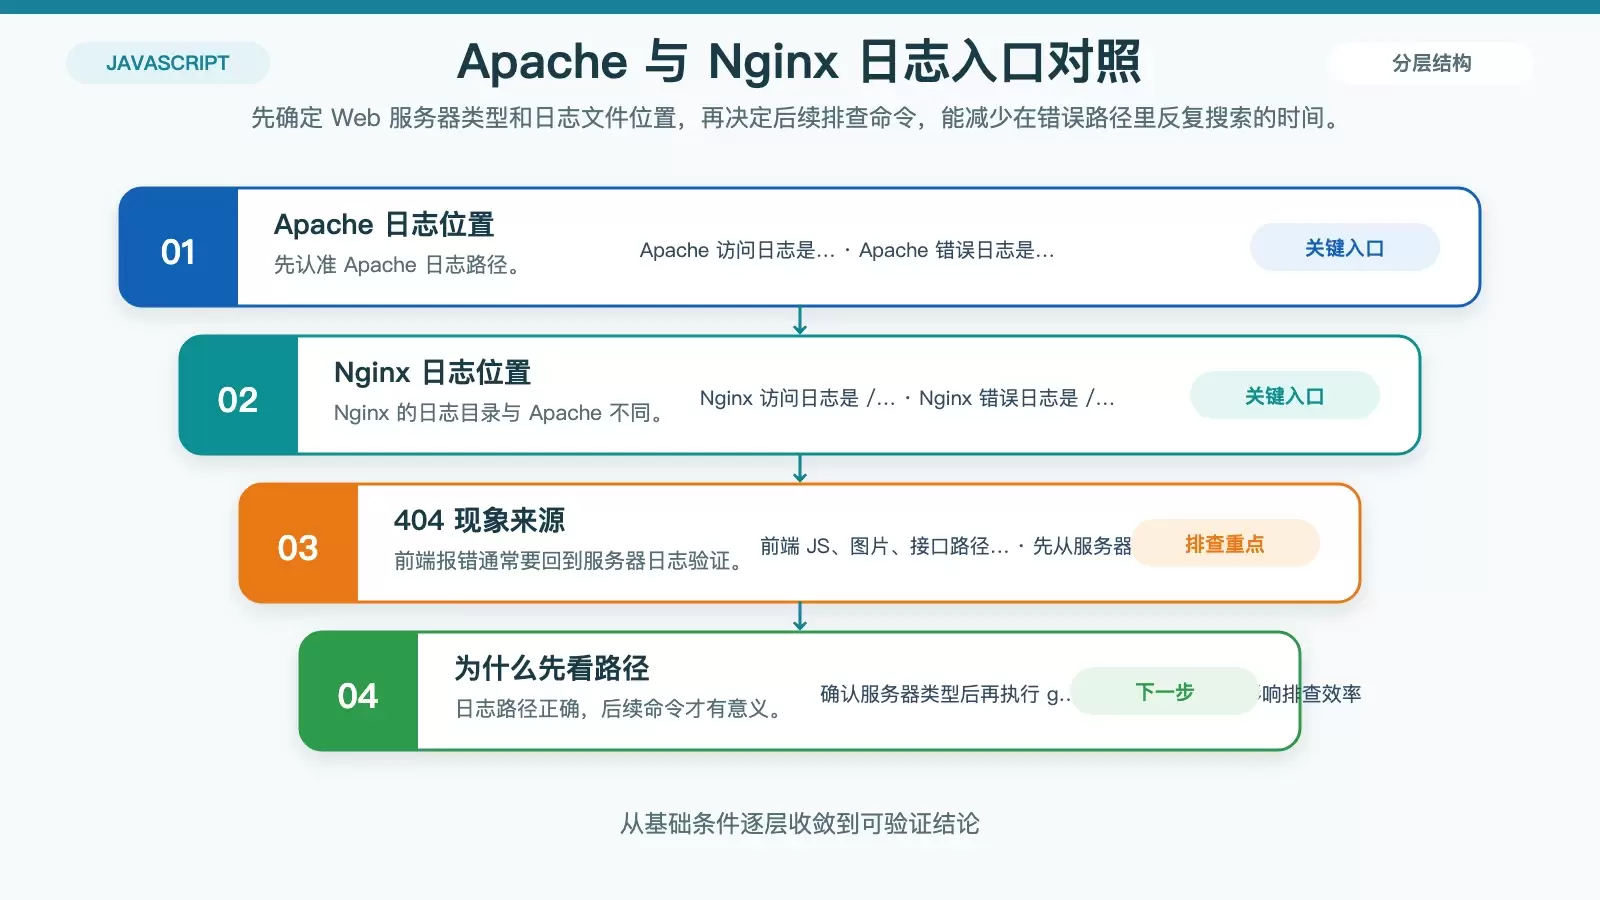
在 Linux 服务器上排查 404 错误,关键不是先写复杂脚本,而是先找对 Web 服务器日志位置,再用 `grep`、`tail -f` 和 `head`/`tail` 快速筛选。本文按 Apache 与 Nginx 两种常见环境,整理出直接可用的命令和查看思路。 页面里的 JS、图片或接口一旦报 404,前端控制台只能告诉你“没找到”,真正能说明问题的还是 Linux 服务器日志。
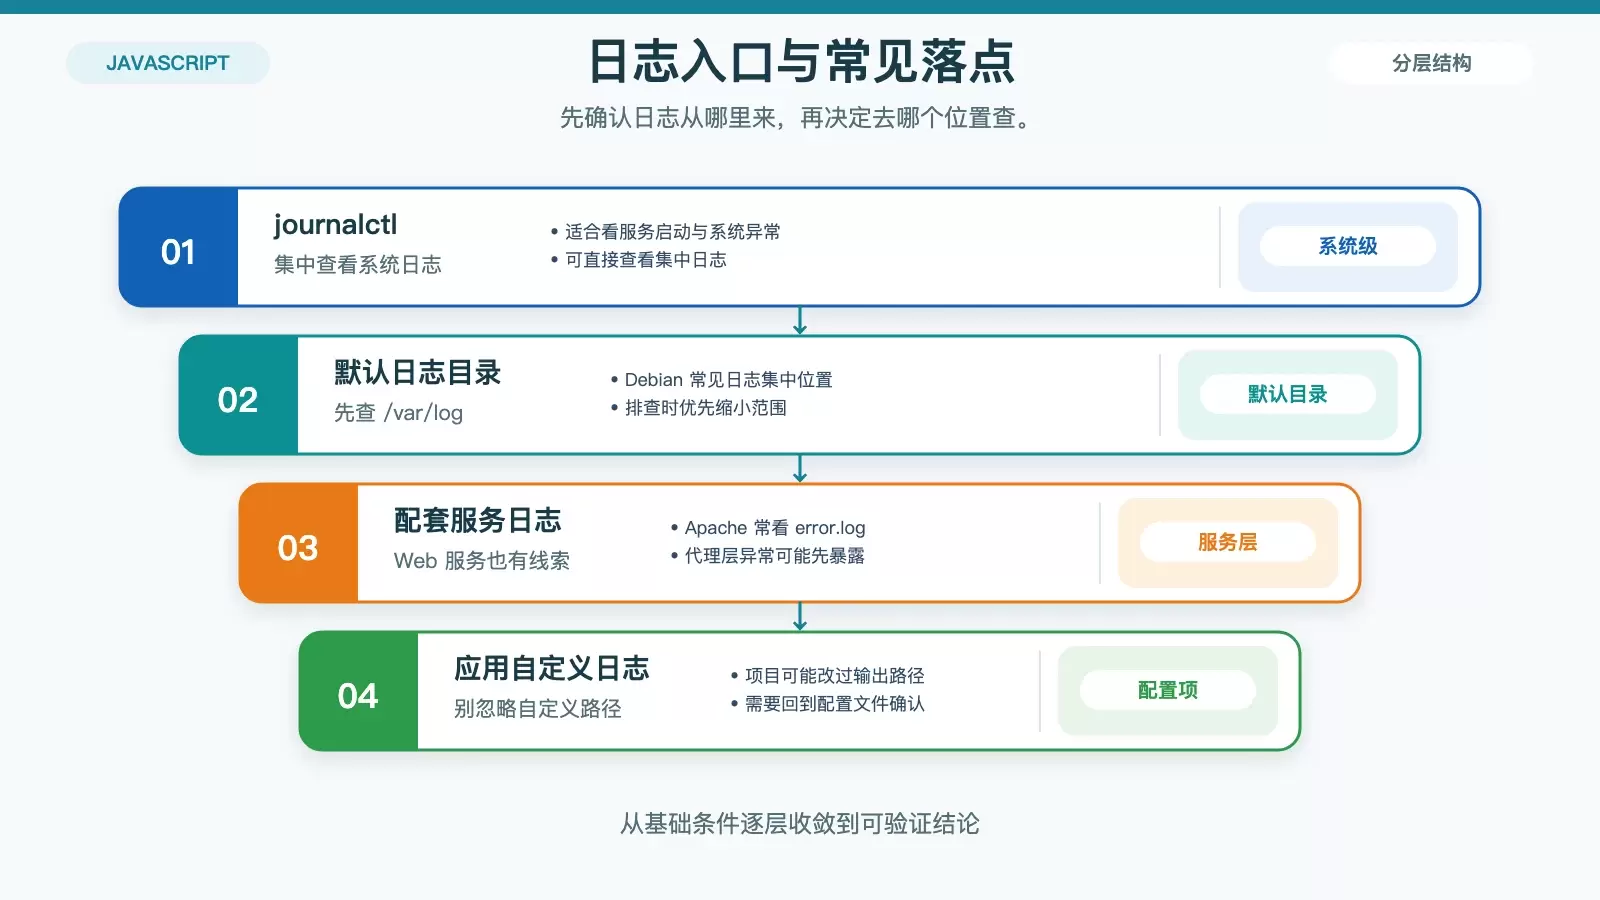
在 Debian 上排查 JavaScript Bug,关键不只是“看日志”,而是按固定顺序把线索捞出来、筛出来、复现出来,再用调试工具逼近根因。本文把这套流程拆成日志获取、检索分析、复现调试和修复验证四步,适合 Node.js 与常见服务环境直接套用。
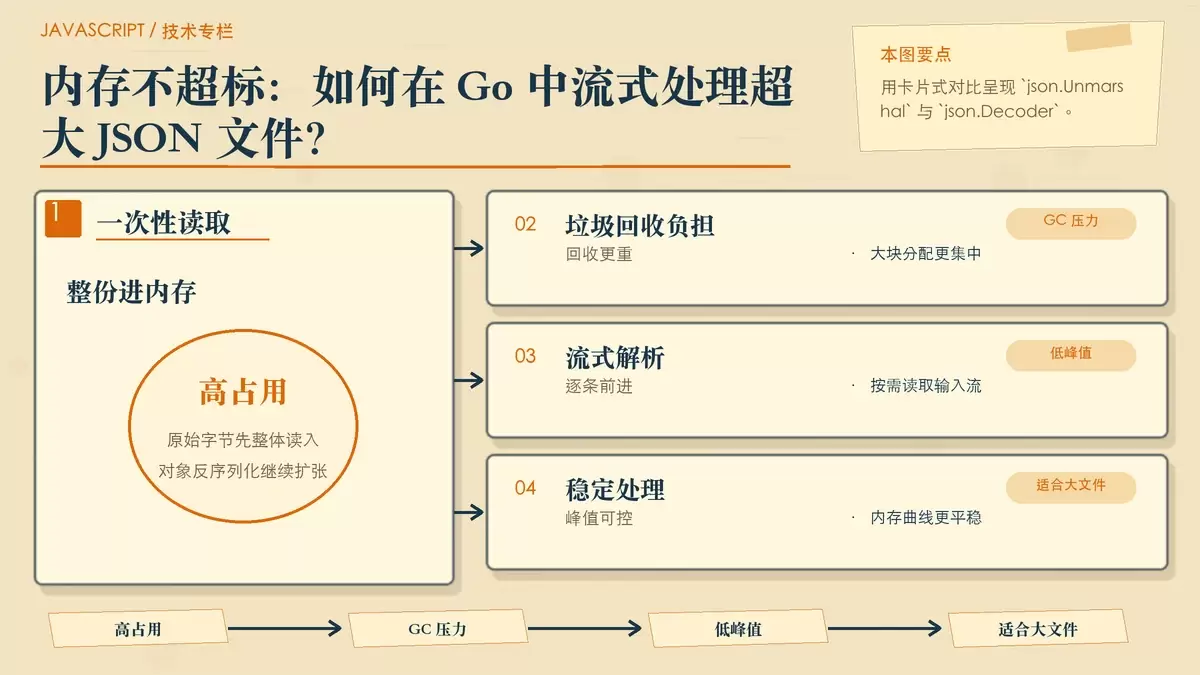
处理 GB 级 JSON 时,`json.Unmarshal` 往往会把整份数据一次性拉进内存,容易触发高占用甚至 OOM。本文围绕 Go 标准库 `json.Decoder` 的流式解析方式,说明它为什么更适合大文件,并给出解析超大 JSON 数组的关键写法、适用场景与落地注意点。
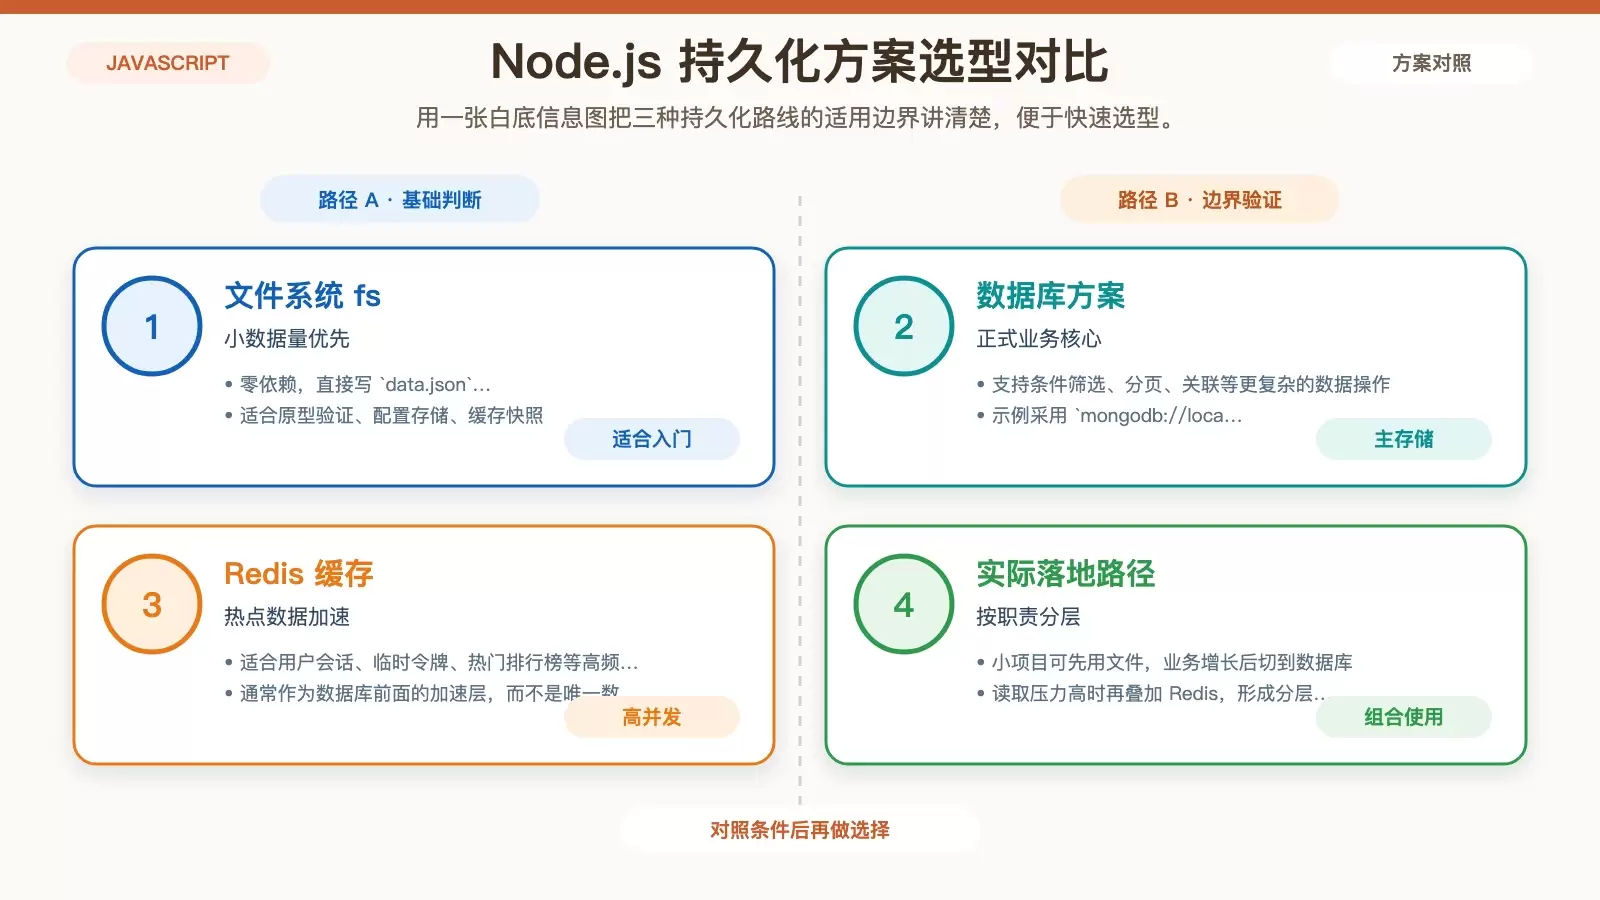
在 Ubuntu 上做 Node.js 数据持久化,常见路线无非是文件、数据库和缓存三类。它们的差别不在“能不能存”,而在数据规模、并发压力、查询能力和维护成本。本文结合 `fs`、MongoDB + Mongoose 与 Redis 示例,帮你快速判断该怎么选。
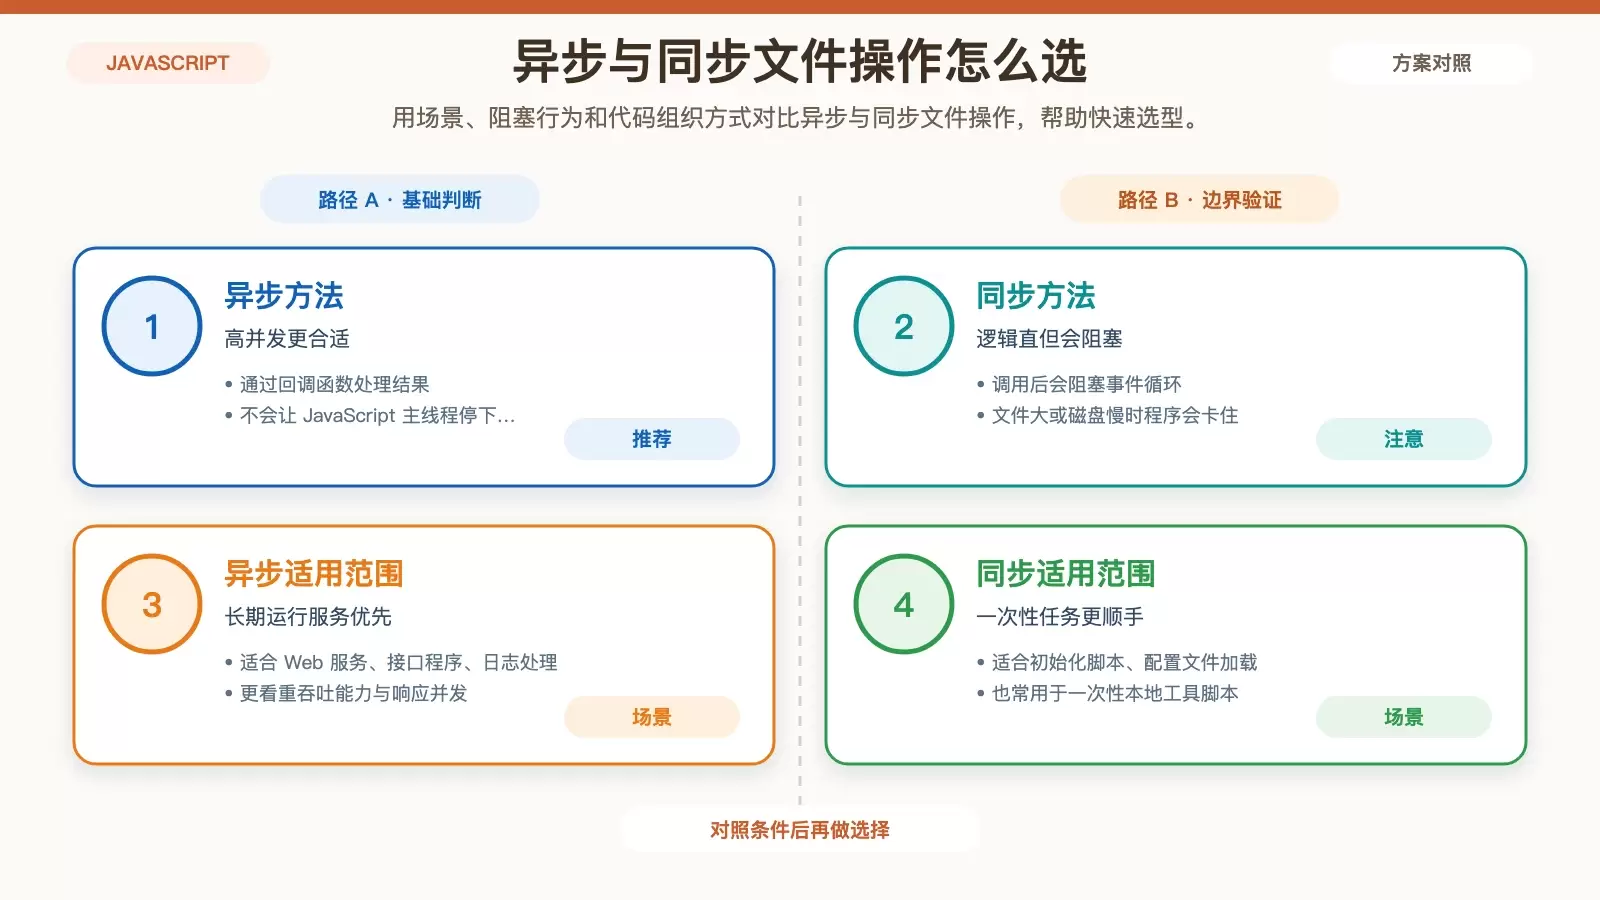
这篇文章围绕 Node.js 在 Linux 上最常见的文件操作展开,重点梳理内置 `fs` 模块的异步与同步两套接口,以及读取、写入、追加、删除、重命名、建目录、读目录这些高频方法。文末结合一段完整示例,帮助你判断不同场景下该选哪种写法。
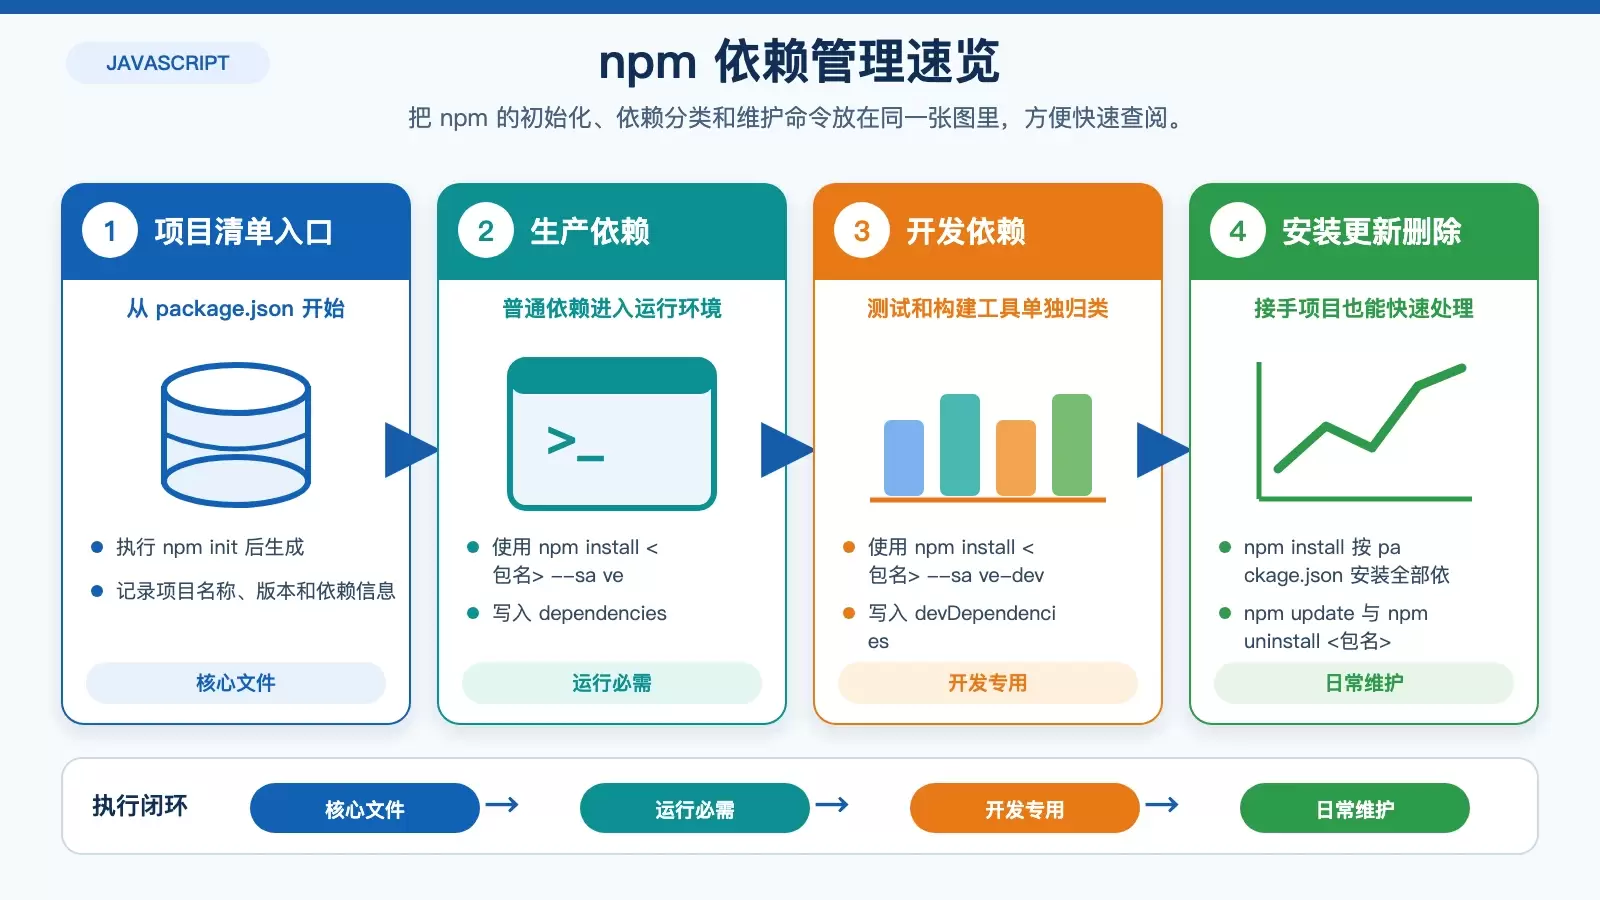
在 Ubuntu 上管理 Node.js 项目依赖,核心还是 npm 和 Yarn 两条路线。本文按初始化、安装、更新、删除和部署几个环节梳理常用命令,并说明 `package.json`、`devDependencies`、`yarn.lock` 各自负责什么,方便你快速判断项目该怎么管依赖。 在 Ubuntu 上做 Node.js 项目,依赖管理看起来只是装包和删包,实际会直接影响团队协作、环境一致性和部署稳定性。
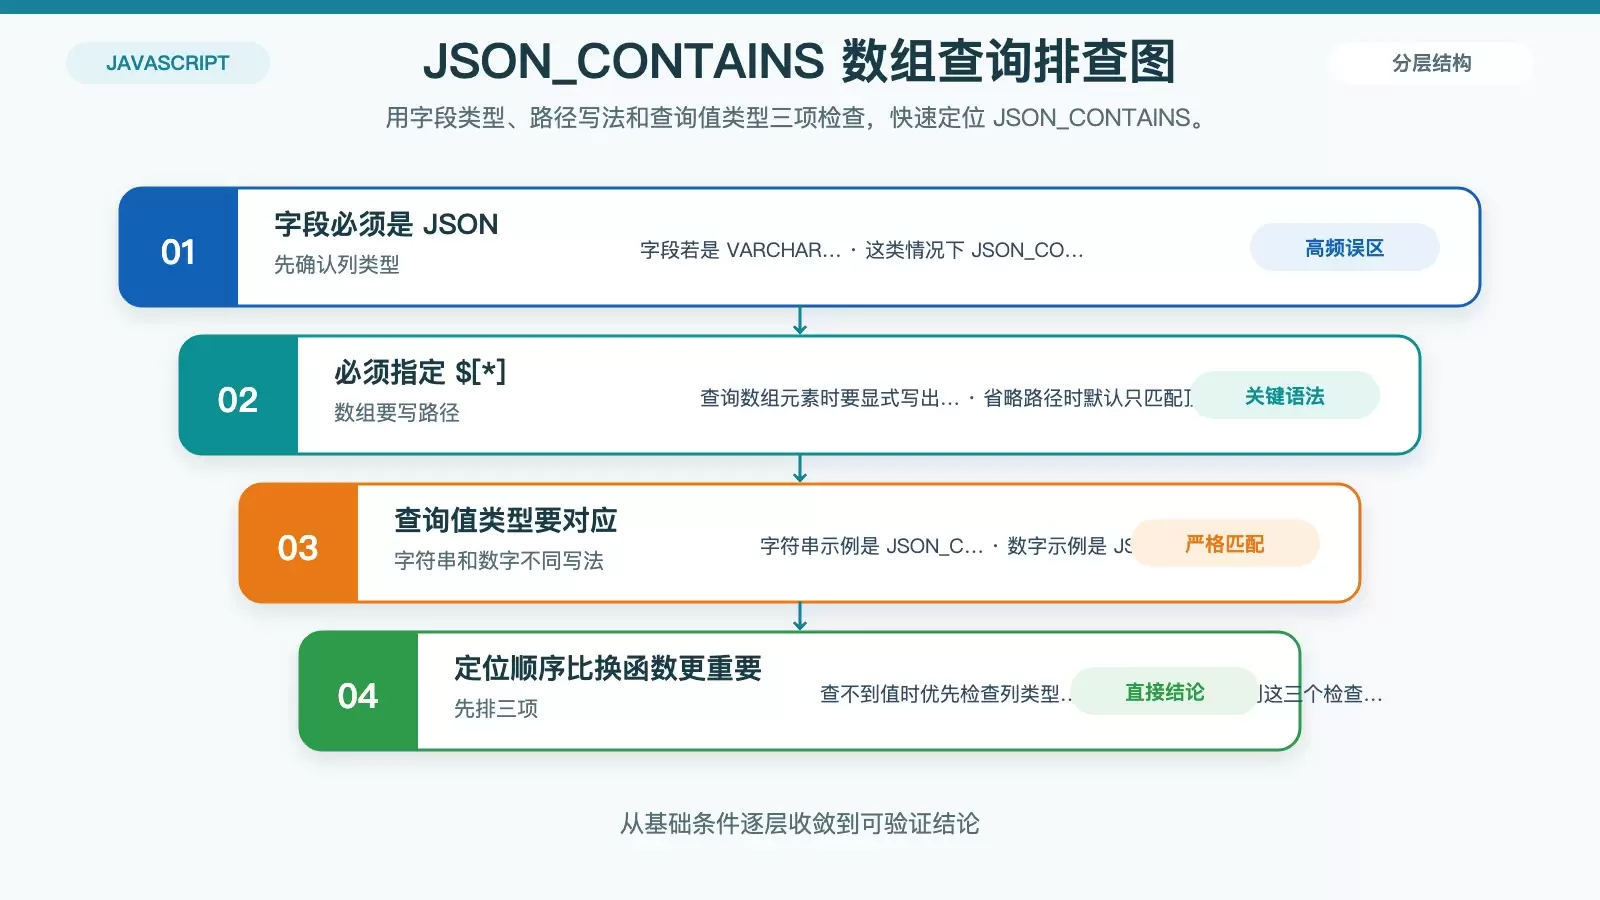
查询 SQL JSON 数组时,最常见的问题不是函数失效,而是字段类型、路径表达式和元素类型没对上。本文用 MySQL 与 PostgreSQL 两套写法,梳理 JSON_CONTAINS、JSON_EXTRACT、JSON_TABLE 与 jsonb 操作符的适用场景、坑点和性能差异。 很多人第一次查 SQL 里的 JSON 数组,都会遇到同一个现象:语句看起来没错,结果却始终查不到。
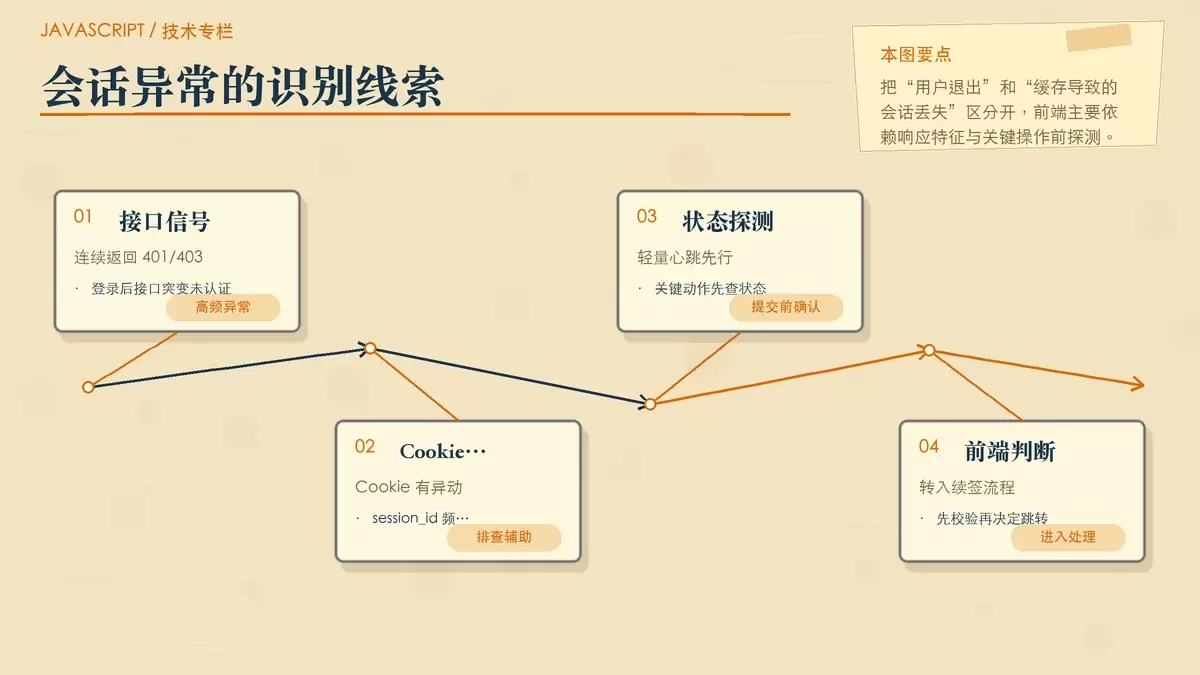
分布式缓存失效后,前端无法直接“救回” Session,但可以通过识别 401/403、心跳探测、续签重放、多标签同步和本地状态兜底,把用户感知到的中断降到最低。关键不是替代后端,而是把异常识别、平滑降级与数据保留串成一套前后端协同方案。
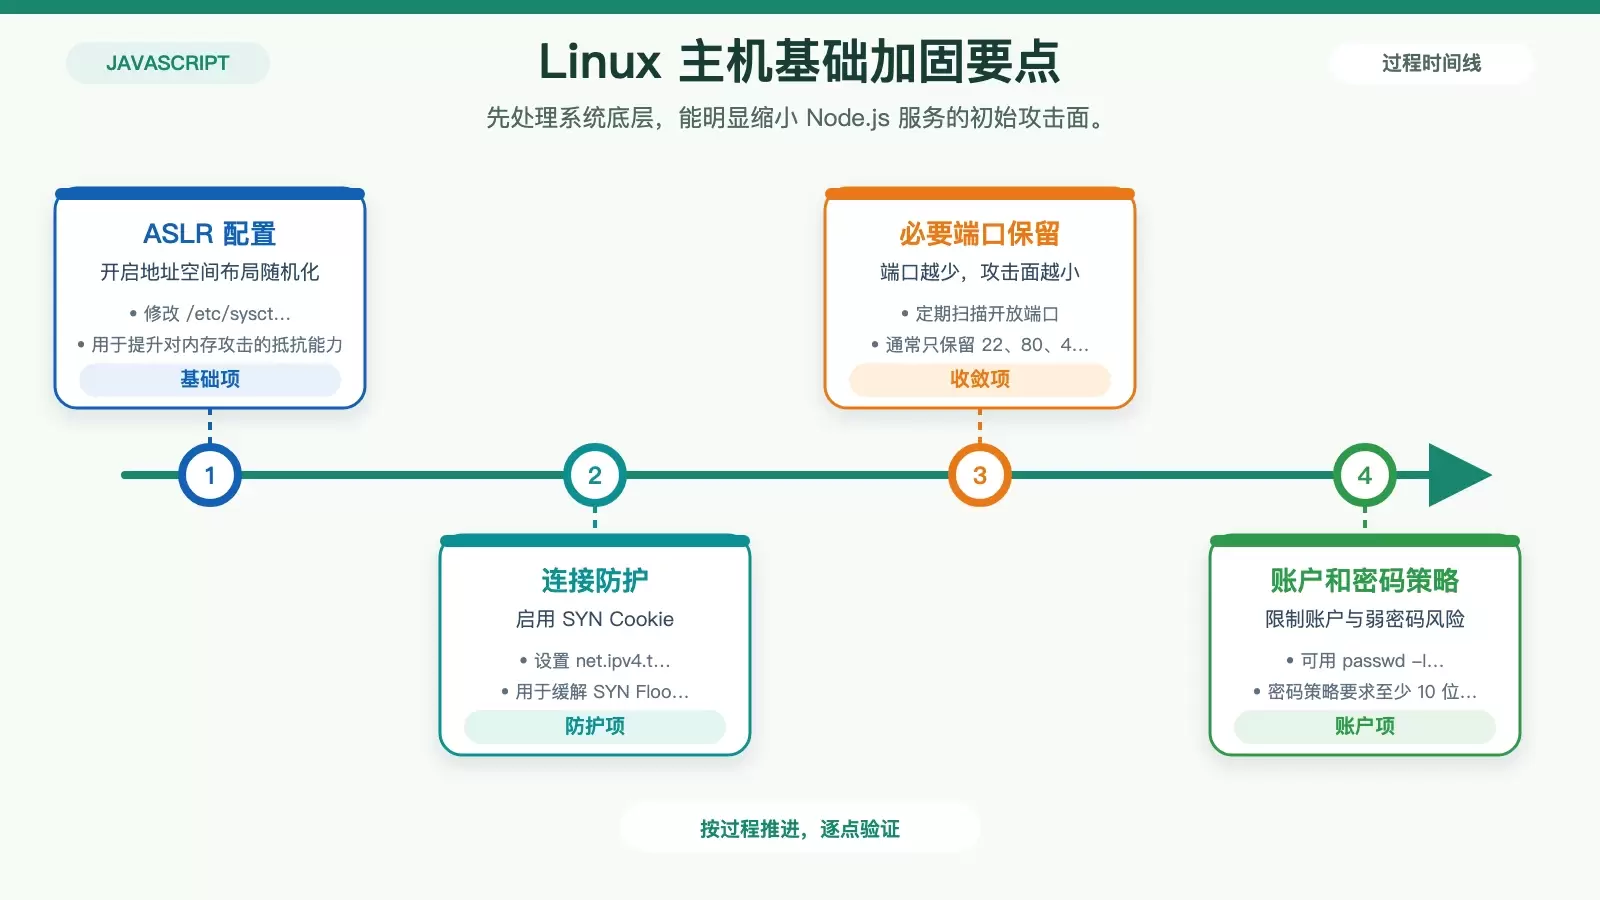
在 Linux 上部署 Node.js,安全问题不能只盯着代码层。本文按系统加固、版本与依赖、网络防护、应用安全、监控响应五个层面梳理一套可落地的配置思路,适合用来做上线前检查和日常巡检。