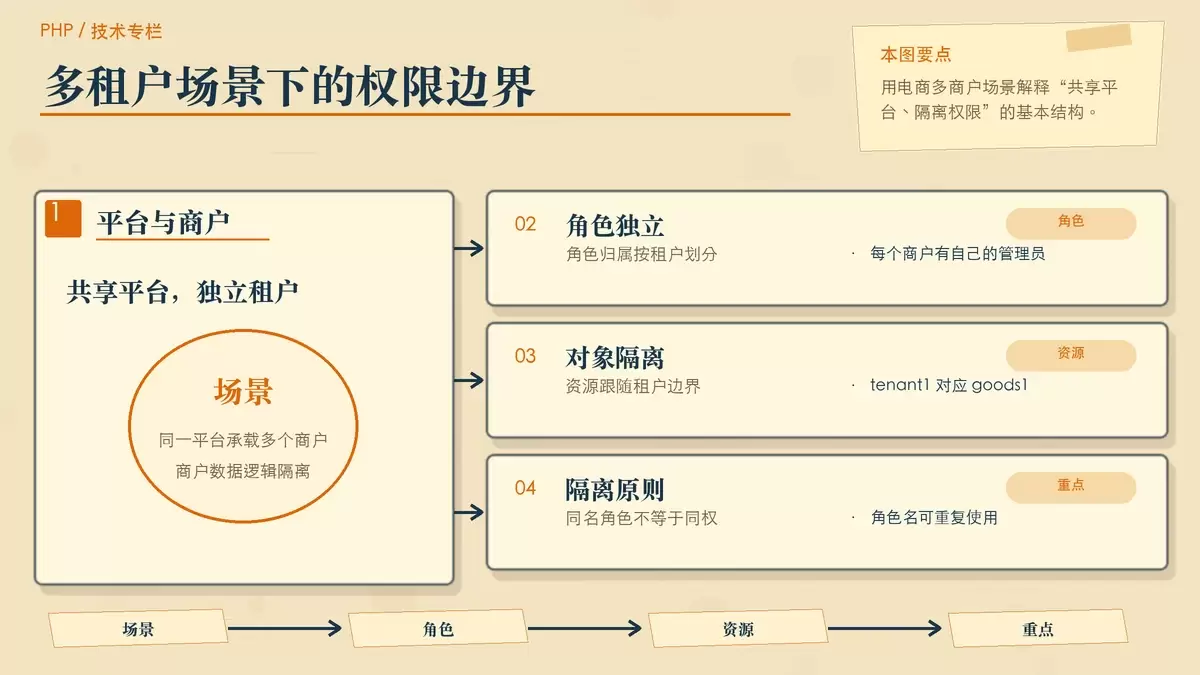
使用 PHP-Casbin 在 SaaS 应用中做多租户权限系统架构设计
这篇文章围绕 PHP-Casbin 的域模型,解释 SaaS 多租户权限系统该怎样落地。文章从电商多商户场景切入,拆解模型里的 `dom` 含义、策略写法与 `Enforcer` 判定过程,帮助读者判断这种方案是否适合自己的租户隔离与角色授权设计。
2026-08-25
104

这篇文章围绕 PHP-Casbin 的域模型,解释 SaaS 多租户权限系统该怎样落地。文章从电商多商户场景切入,拆解模型里的 `dom` 含义、策略写法与 `Enforcer` 判定过程,帮助读者判断这种方案是否适合自己的租户隔离与角色授权设计。
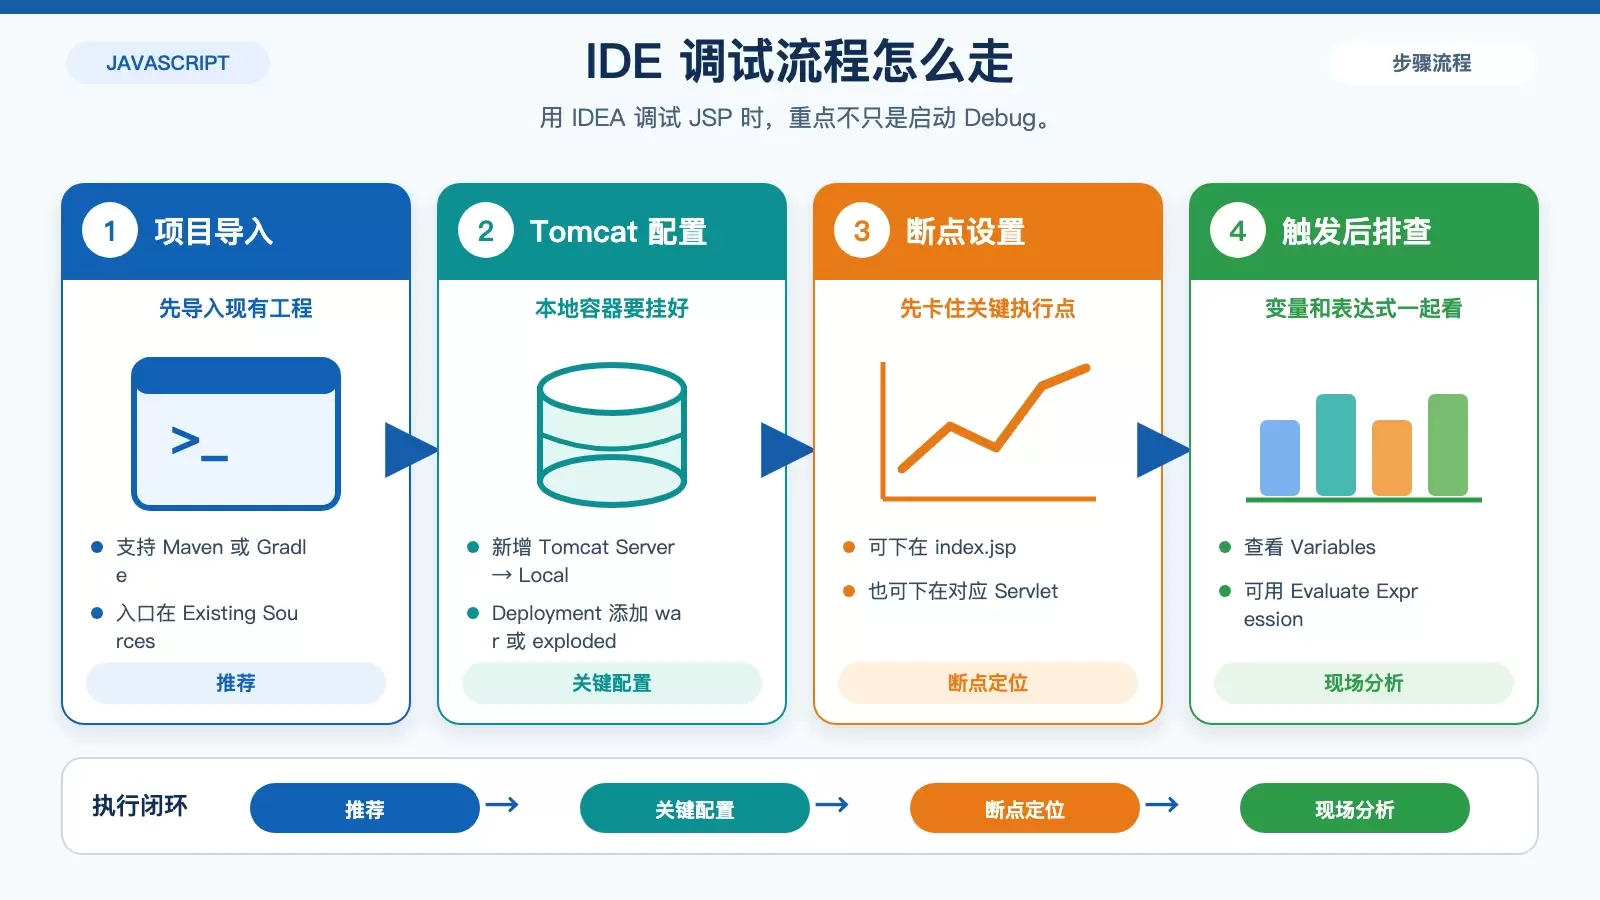
在 Ubuntu 上调试 JSP 项目,难点通常不在“有没有工具”,而在不同问题该选哪种排查路径。本文按本地环境、IDE 断点、命令行、日志、浏览器工具和远程调试几类场景整理操作步骤,帮助你更快判断该看哪里、怎么下手。
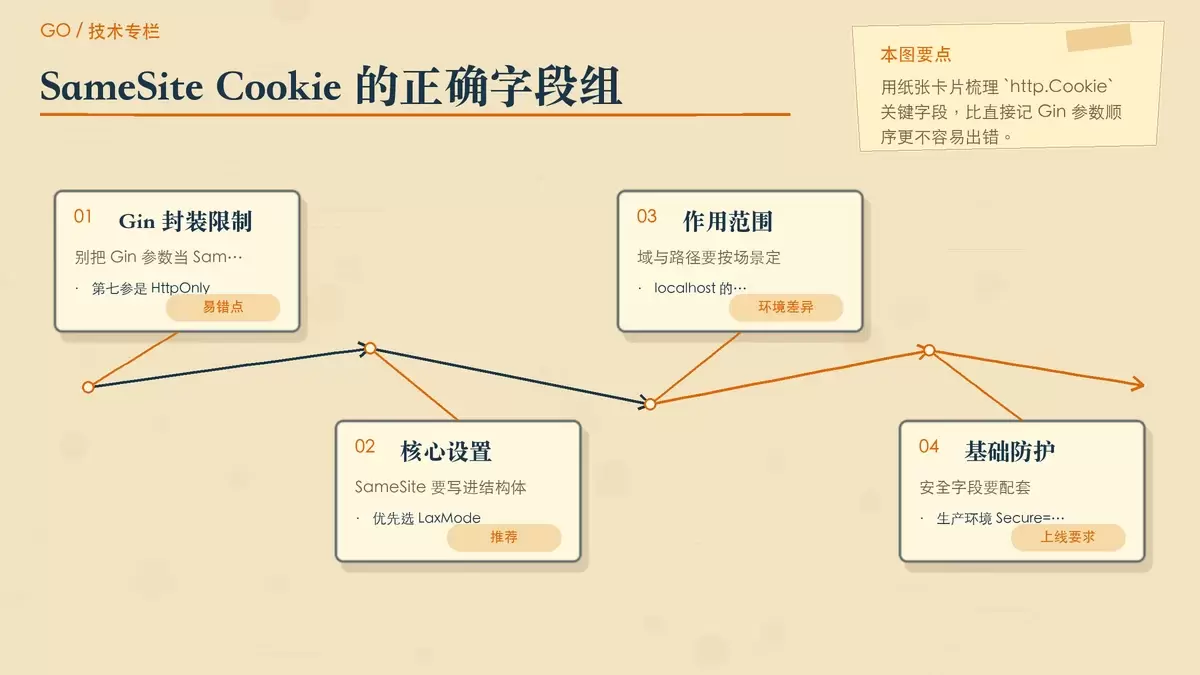
在 Gin 里给 Cookie 加上 SameSite,不能靠 `c.SetCookie()` 猜参数位置。真正生效的做法,是直接构造 `http.Cookie` 并通过 `http.SetCookie()` 写回响应,同时把 `Domain`、`Path`、`Secure`、`HttpOnly` 等字段一起配对处理。 Gin 里设置 Cookie 看似只是一次 `c.SetCookie()` 调用,但只要涉及 `SameSite`,这层封装就很容易让人误判参数含义,结果登录态能写入,CSRF 防护却没有真正启用。
在 Jest 里 Mock 全局 `fetch`,关键不是“能不能替换”,而是怎样让返回值、调用链和清理方式都贴近真实环境。文章按常见测试写法拆解 `global.fetch` 的 Mock、可复用 helper、`Response.json()` 链式返回,以及 JSDOM、Node、MSW 的适用边界。 在 JavaScript 单元测试里,Mock `fetch` 看起来只是替换一个全局函数,真正容易出问题的却是返回结构、环境差异和测试收尾。
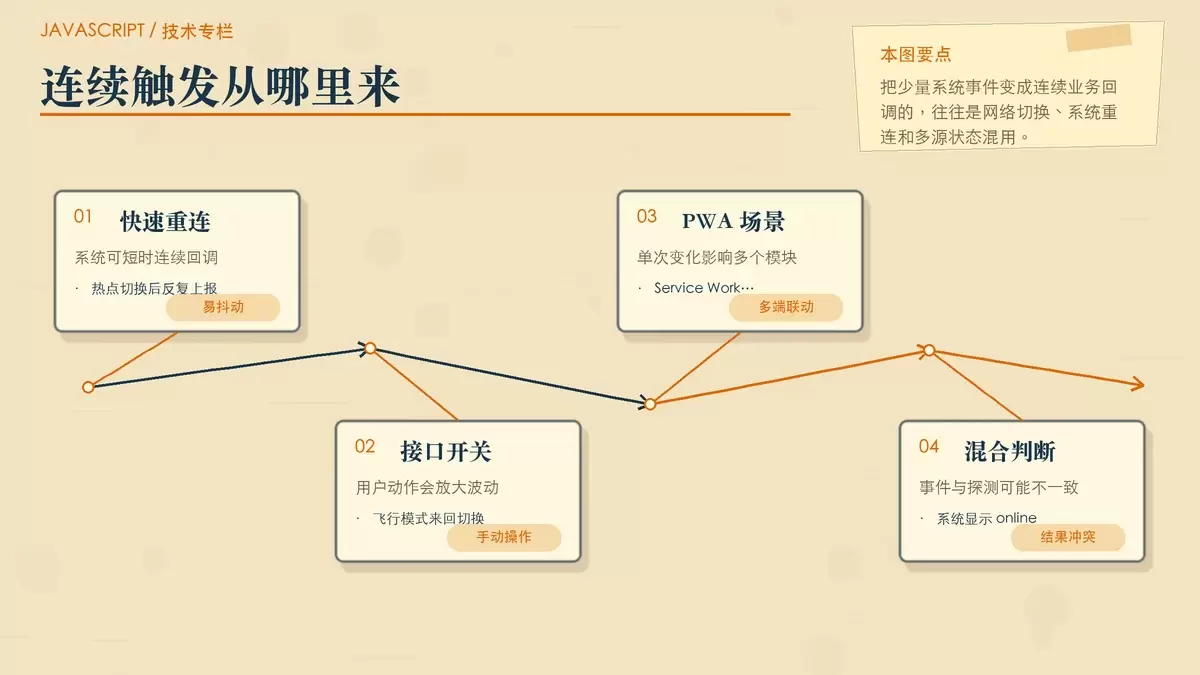
在浏览器里监听 online/offline 事件并不复杂,难点在于系统抖动、网络切换和心跳检测叠加后,状态可能短时间内反复变化。本文把“是否要节流”“为什么更适合防抖+最小间隔”“如何用心跳确认真实在线”拆开讲清,并给出可直接落地的 JavaScript 写法与 React/Vue 集成注意点。
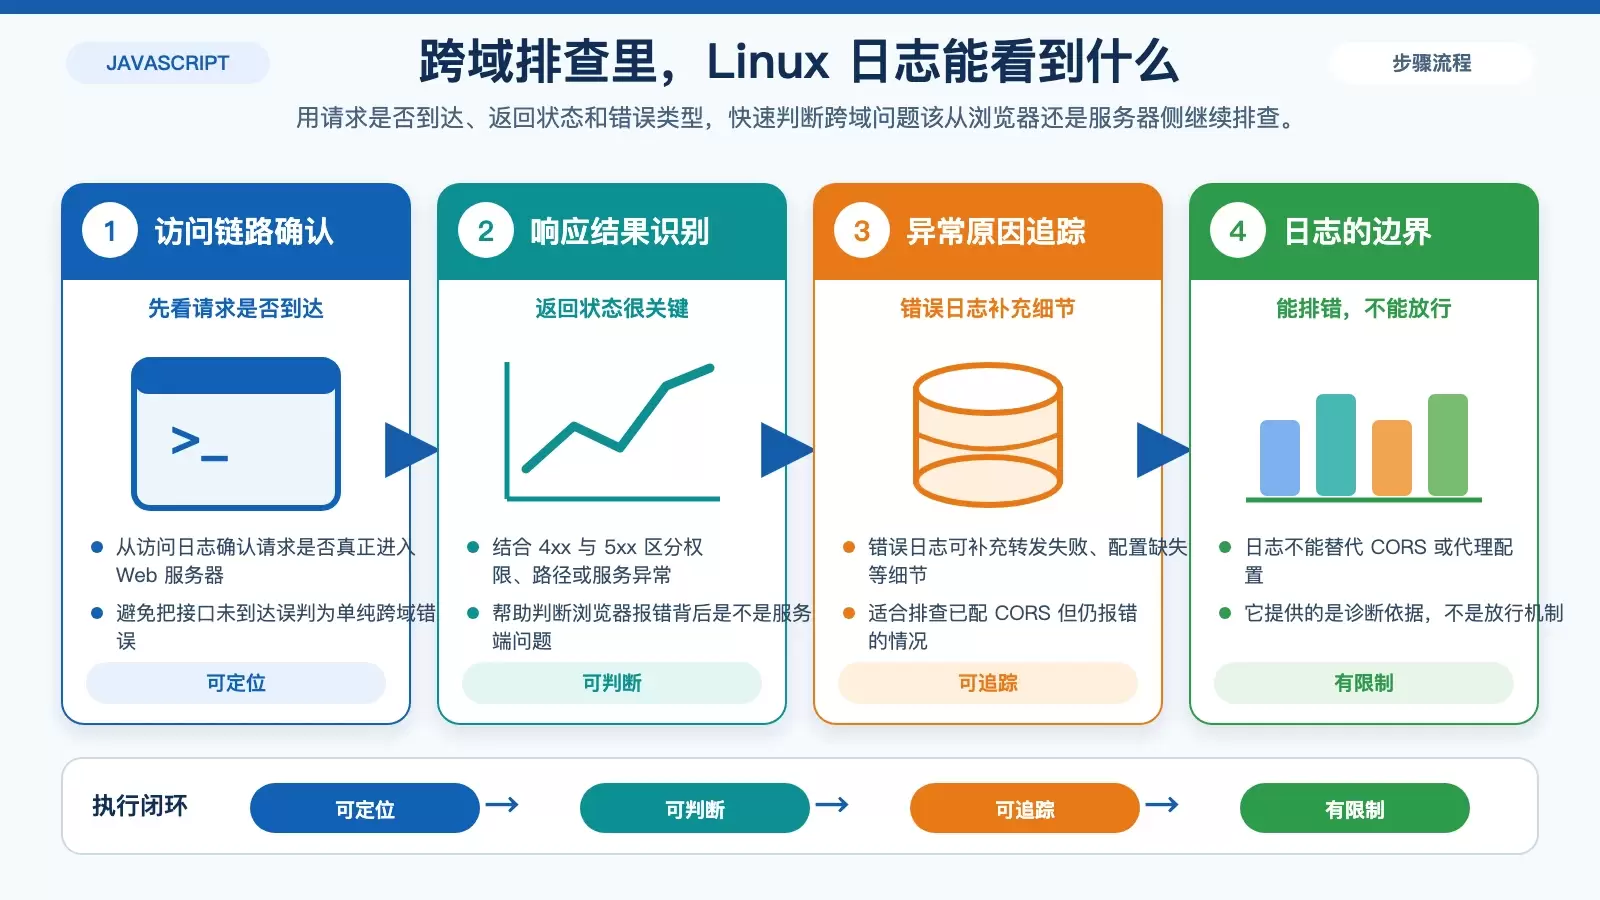
跨域本质上是浏览器同源策略带来的访问限制,Linux 记录并不能直接放行请求,但能帮助你定位是哪一步被拦截。本文按排查与方案选择两条线展开,说明 CORS、JSONP、代理服务器和临时工具各自的适用场景与风险。
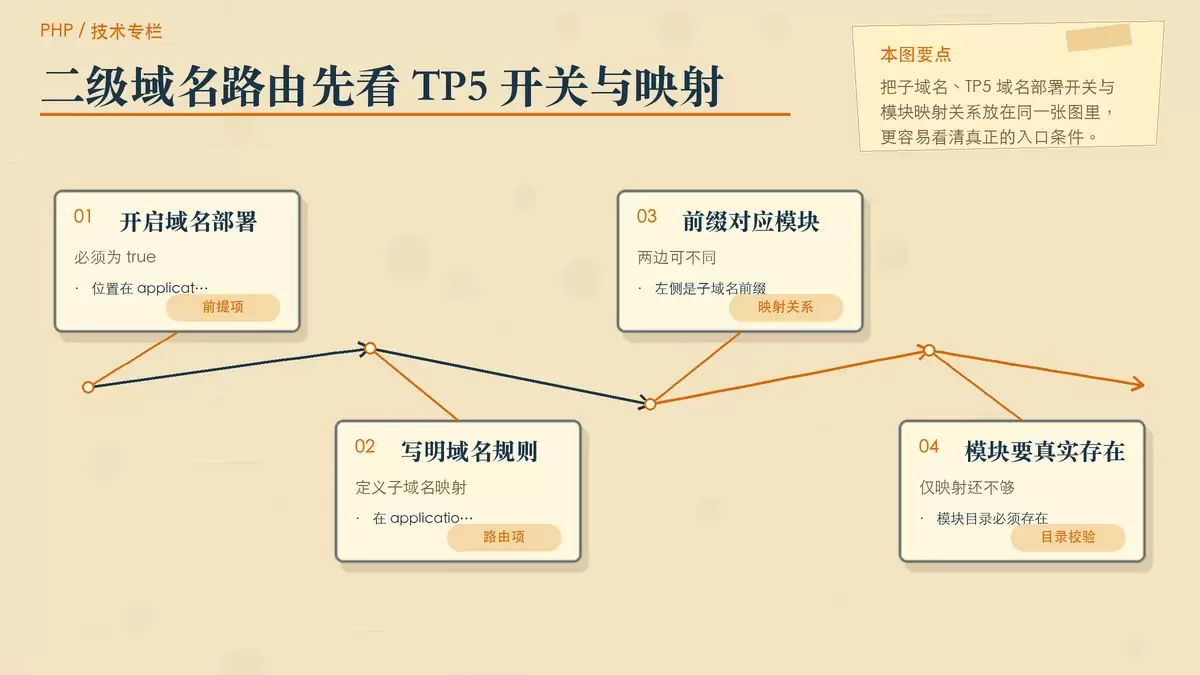
在宝塔面板里给 ThinkPHP5 做二级域名绑定,真正决定是否生效的不是“把域名加进去”这一步,而是 TP5 的域名部署开关、`__domain__` 路由、DNS 解析、证书覆盖范围,以及 `/public` 运行目录与伪静态是否同时到位。本文按排查顺序梳理关键配置和常见误区。
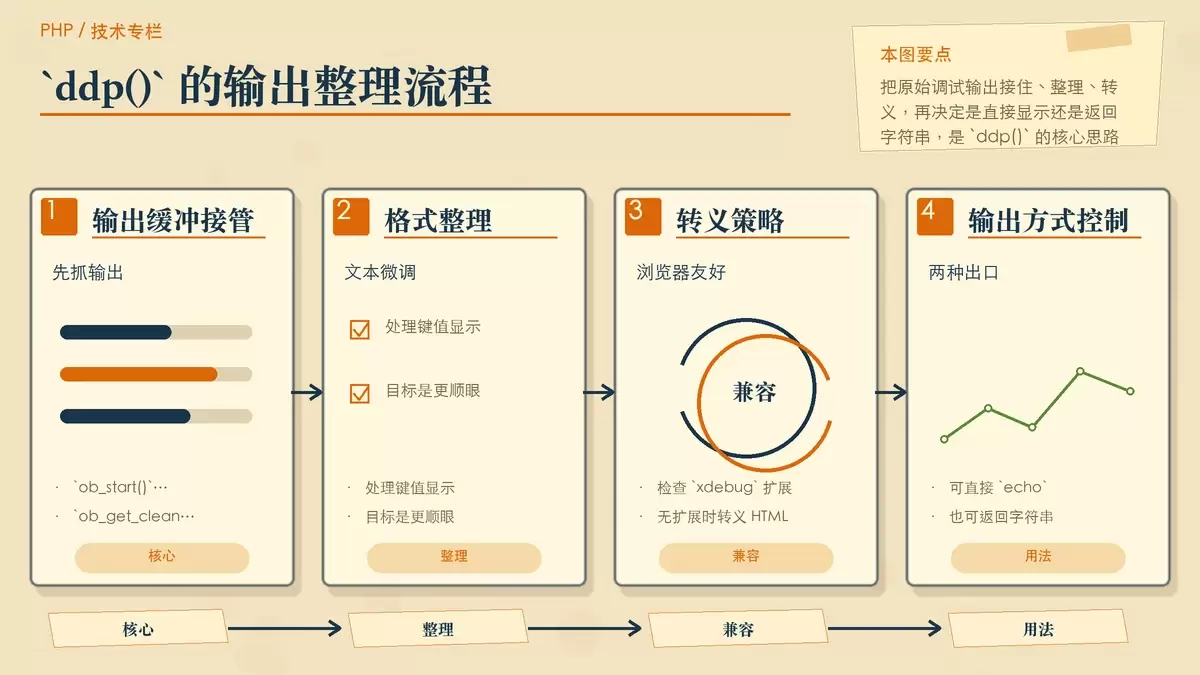
PHP 自带的 `print_r` 和 `var_dump` 虽然好用,但直接输出到浏览器时可读性往往很差。本文基于一个改造过的 `ddp()` 函数,拆解它如何通过输出缓冲、换行清理和 HTML 转义,让调试信息更适合网页查看,也说明参数分别解决了什么问题。
本文详细解析如何在Flask中通过Ajax接收前端传来的表单数据及文件。重点介绍了HTML5 FormData对象的使用、jQuery AJAX配置中processData与contentType设为false的关键性,以及后端request.form和request.files的正确获取方式。同时对比了纯文本表单的serialize序列化方法,确保数据完整传递。
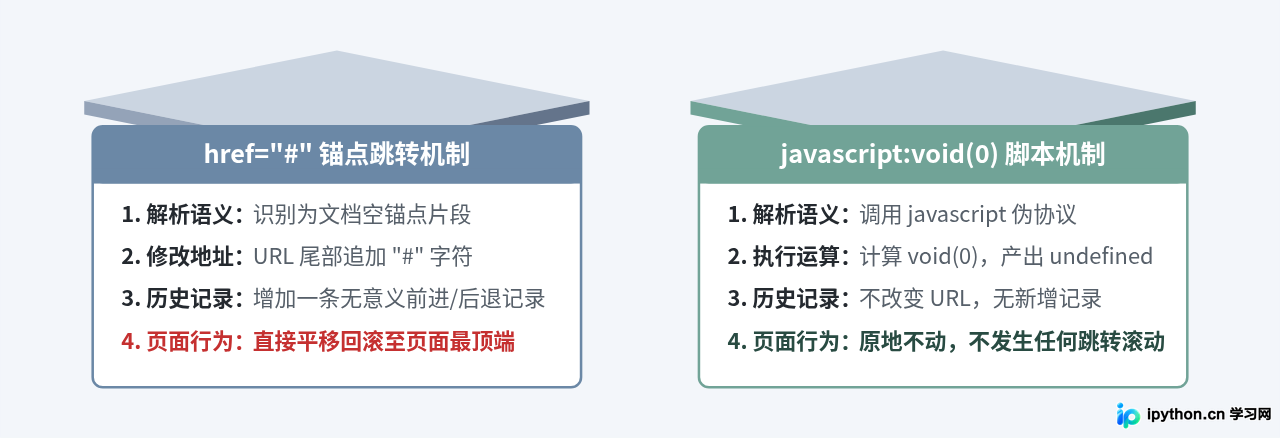
深入对比javascript:void(0)与href='#'在HTML中的核心区别、浏览器底层执行机制、页面跳转行为,并提供生产环境下的规范实现方案。
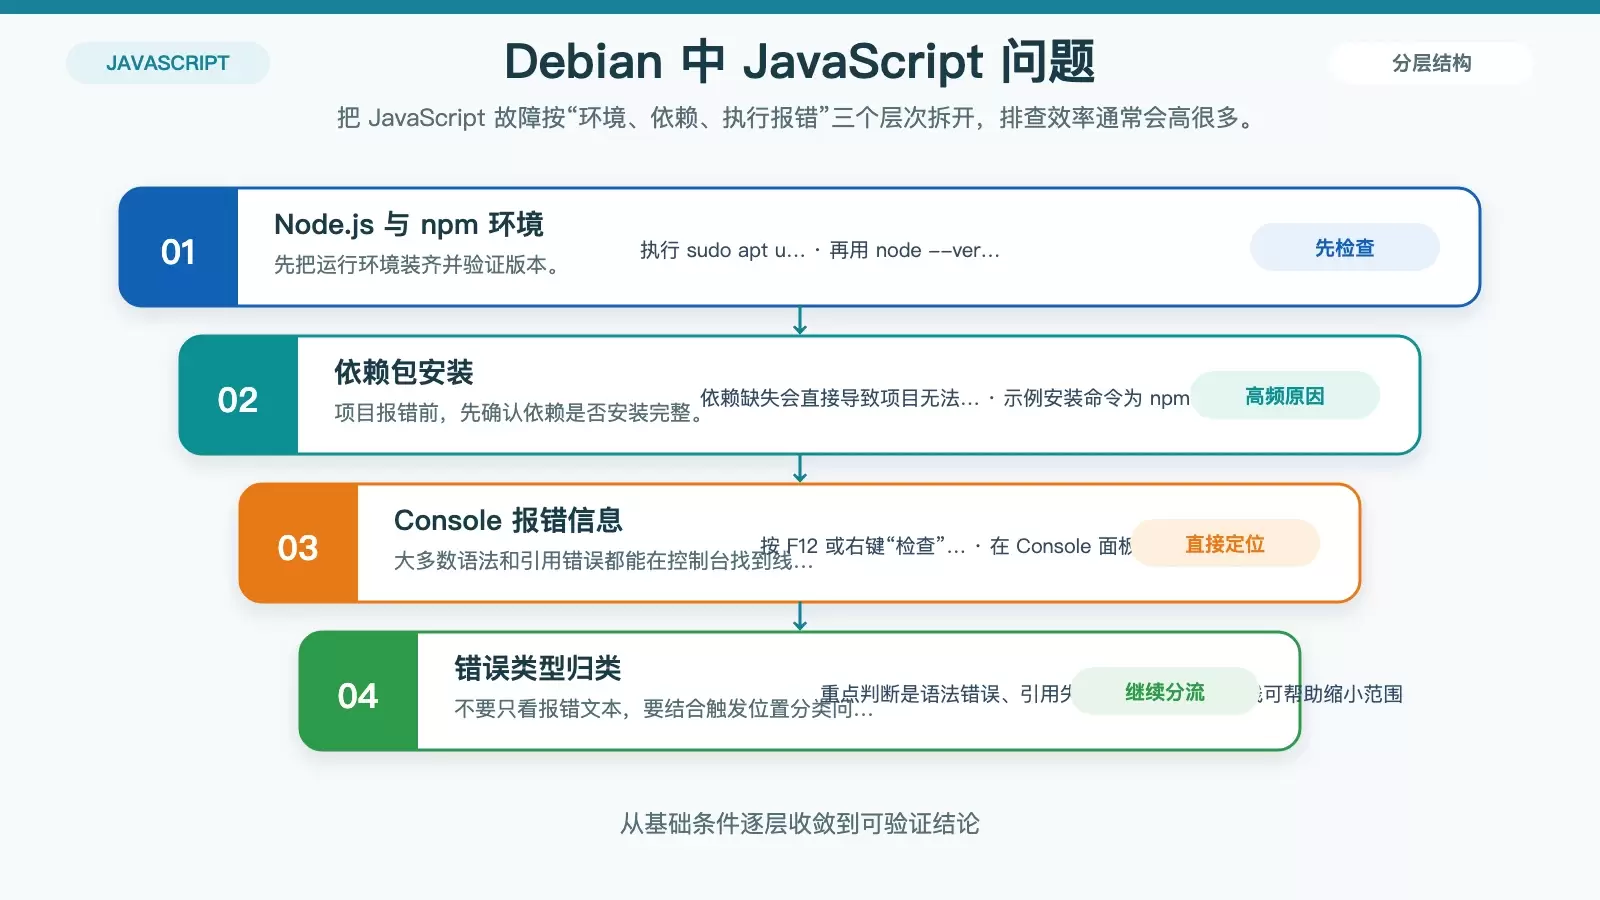
Debian 上的 JavaScript 问题,很多并不是代码本身出错,而是环境、依赖、兼容性或构建链路没有理顺。本文按排查顺序整理出一套实用思路,涵盖 Node.js/npm 安装、依赖检查、浏览器报错定位、ES6 兼容处理和常用构建工具选择。
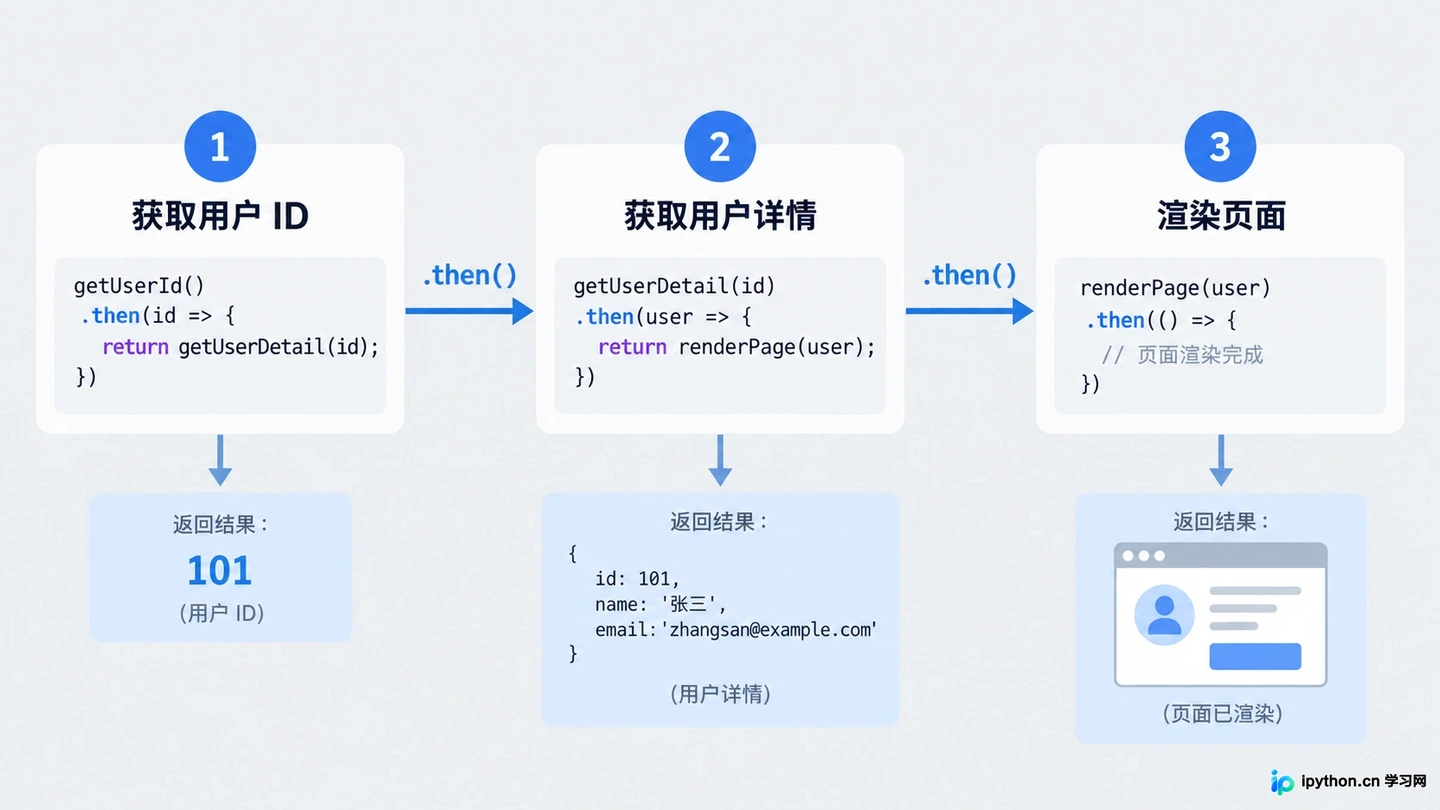
本文通过具体场景讲解JavaScript中Promise和async/await的核心用法,帮助开发者摆脱回调地狱,写出清晰、易维护的异步代码。涵盖基础链式调用、错误处理、并行执行及常见陷阱。