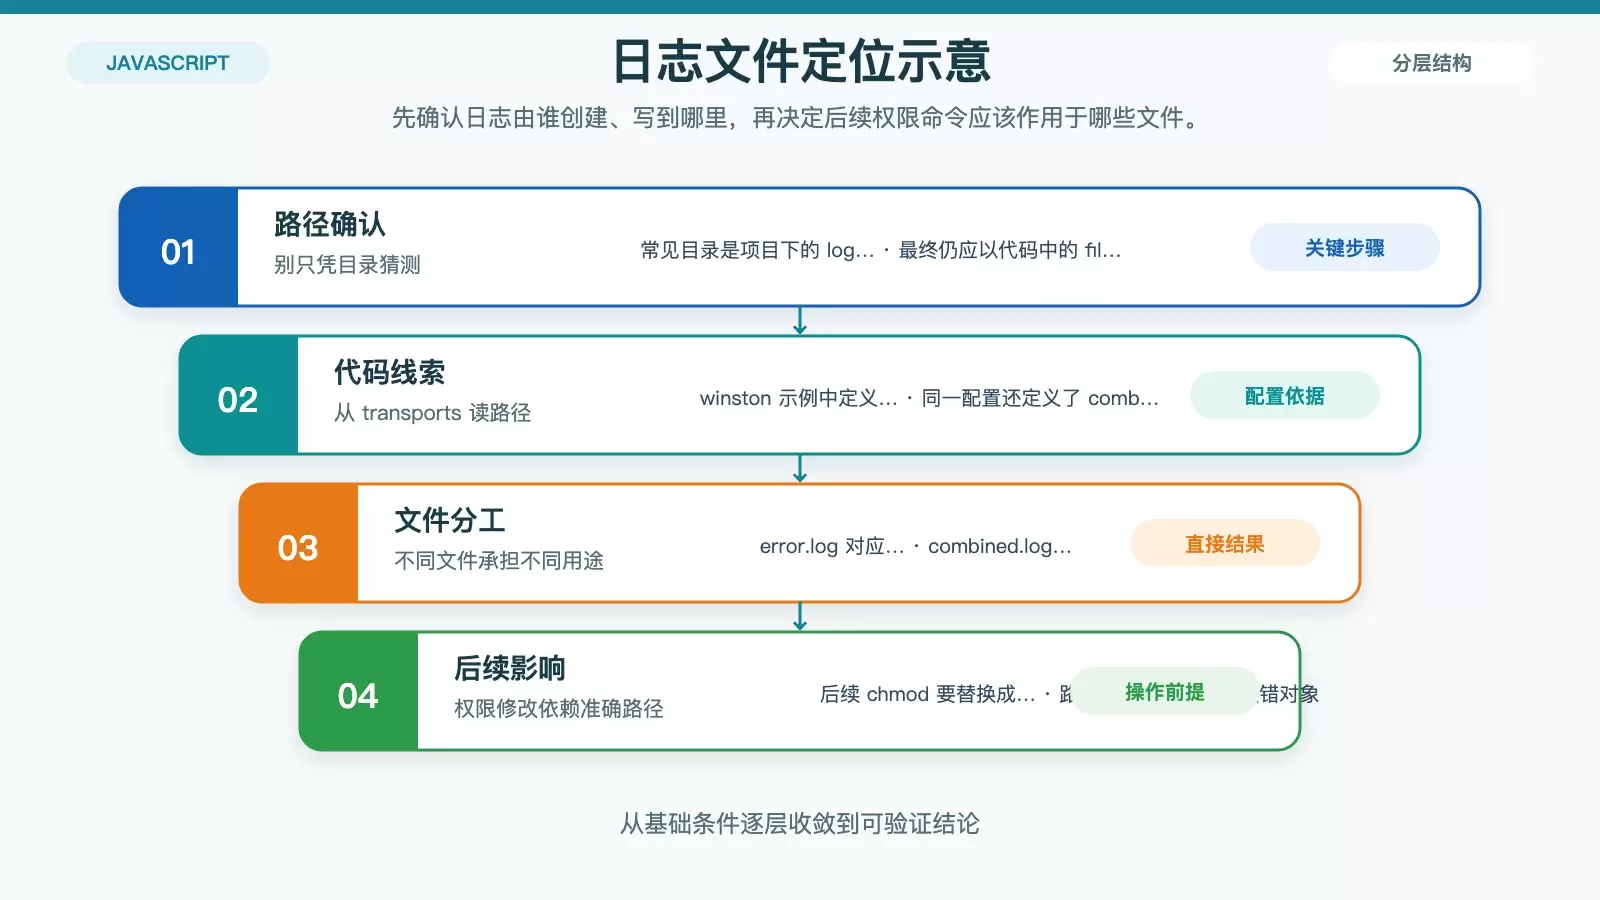
Ubuntu 上如何设置 Node.js 日志访问权限
在 Ubuntu 上部署 Node.js 应用时,日志文件权限常被忽略,结果要么日志被随意读取,要么服务进程没有写入权限。本文从日志路径定位、`chmod` 与 `chown` 的组合用法,到 Nginx/Apache 场景下的权限核对,梳理一套可直接落地的配置方法。
2026-08-23
179


在 Ubuntu 上部署 Node.js 应用时,日志文件权限常被忽略,结果要么日志被随意读取,要么服务进程没有写入权限。本文从日志路径定位、`chmod` 与 `chown` 的组合用法,到 Nginx/Apache 场景下的权限核对,梳理一套可直接落地的配置方法。
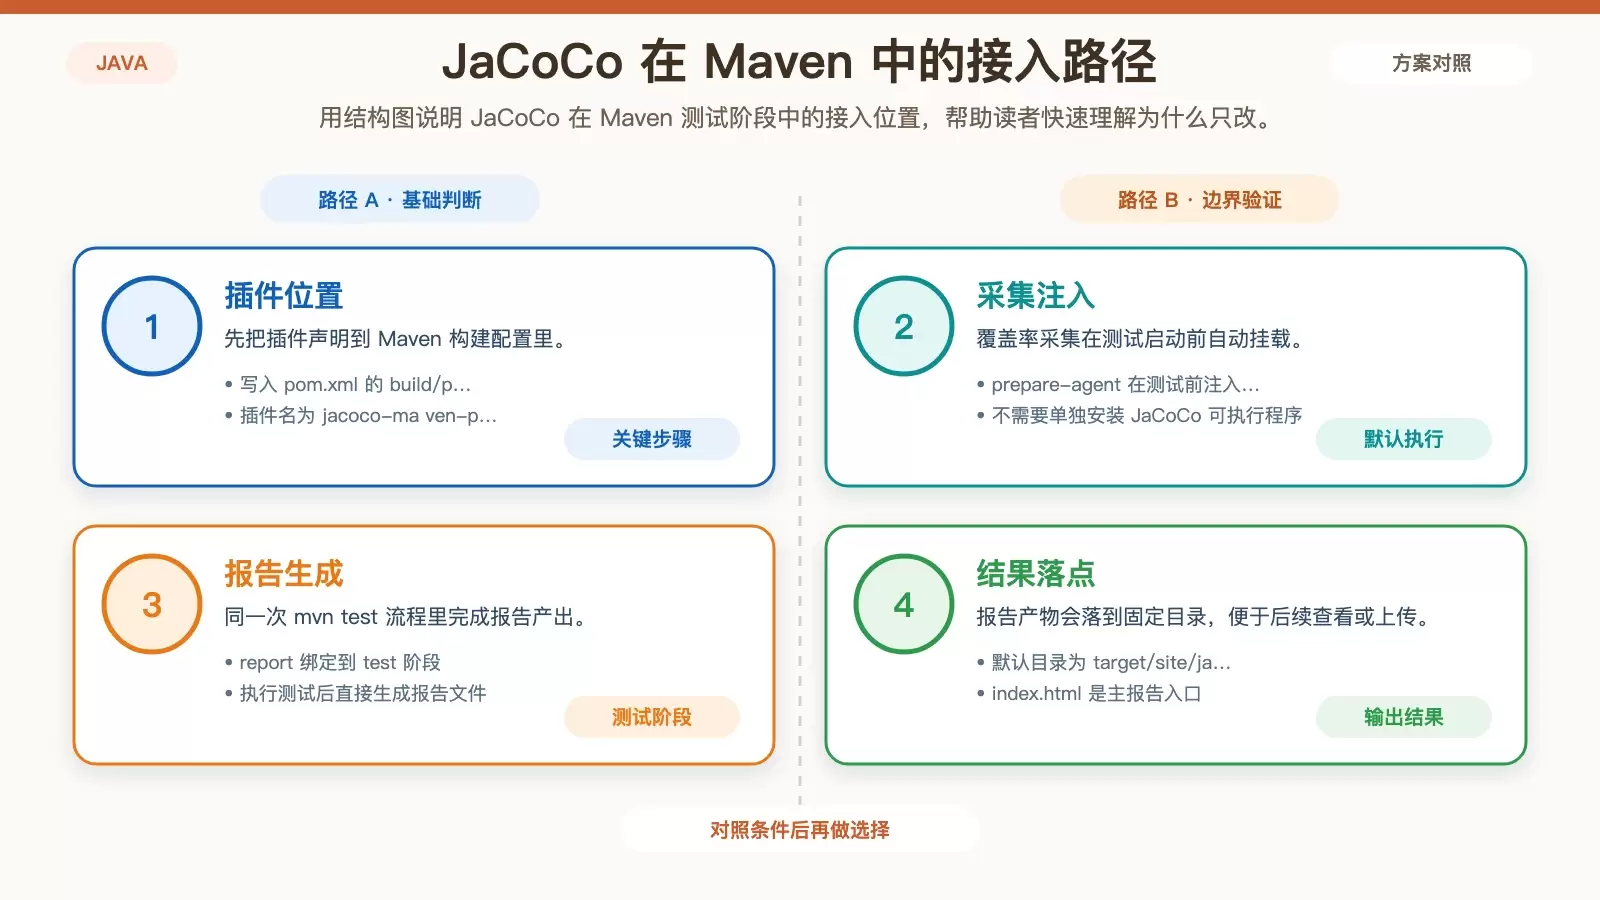
这篇文章梳理了 Debian 环境下为 Java 项目接入 JaCoCo 覆盖率分析的完整做法,包括工具安装、Maven 插件配置、测试执行、报告解读,以及在 Jenkins 中自动发布覆盖率报告的基本流程。 在 Debian 上跑 Java 项目测试时,很多团队能把用例跑通,却很难判断这些测试到底覆盖了多少关键逻辑。
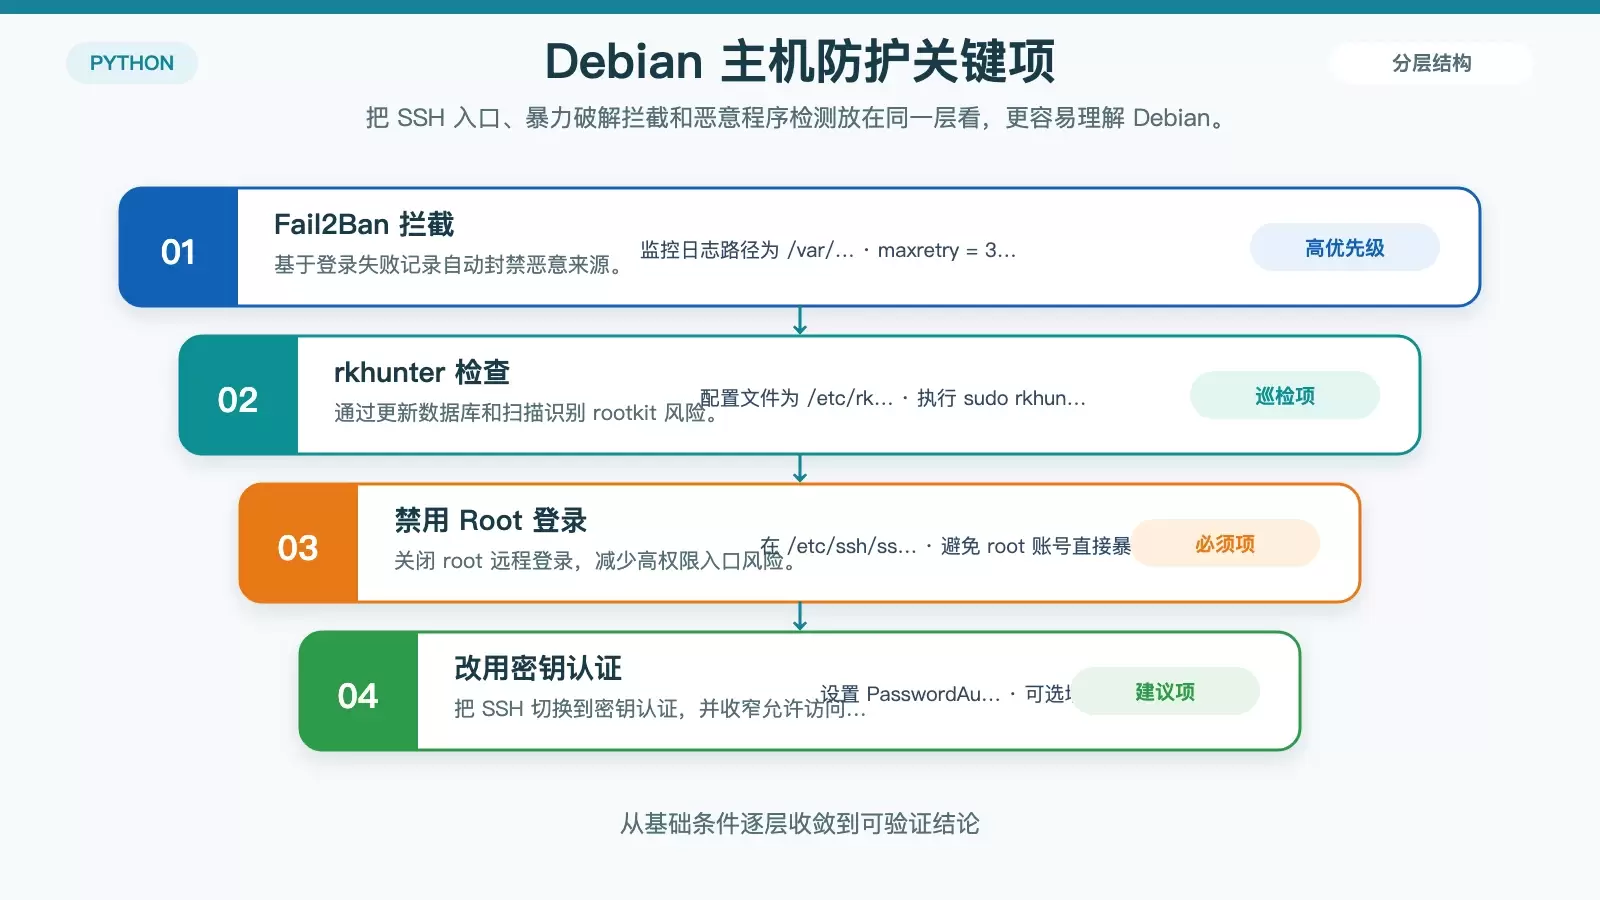
这篇文章把 Debian 上的 Python 安全配置拆成一套可直接执行的清单:先补系统和 Python 基础环境,再做虚拟环境隔离、SSH 与主机防护、依赖审计、代码层加固,以及可选的 SELinux 隔离,最后补上日常巡检重点。
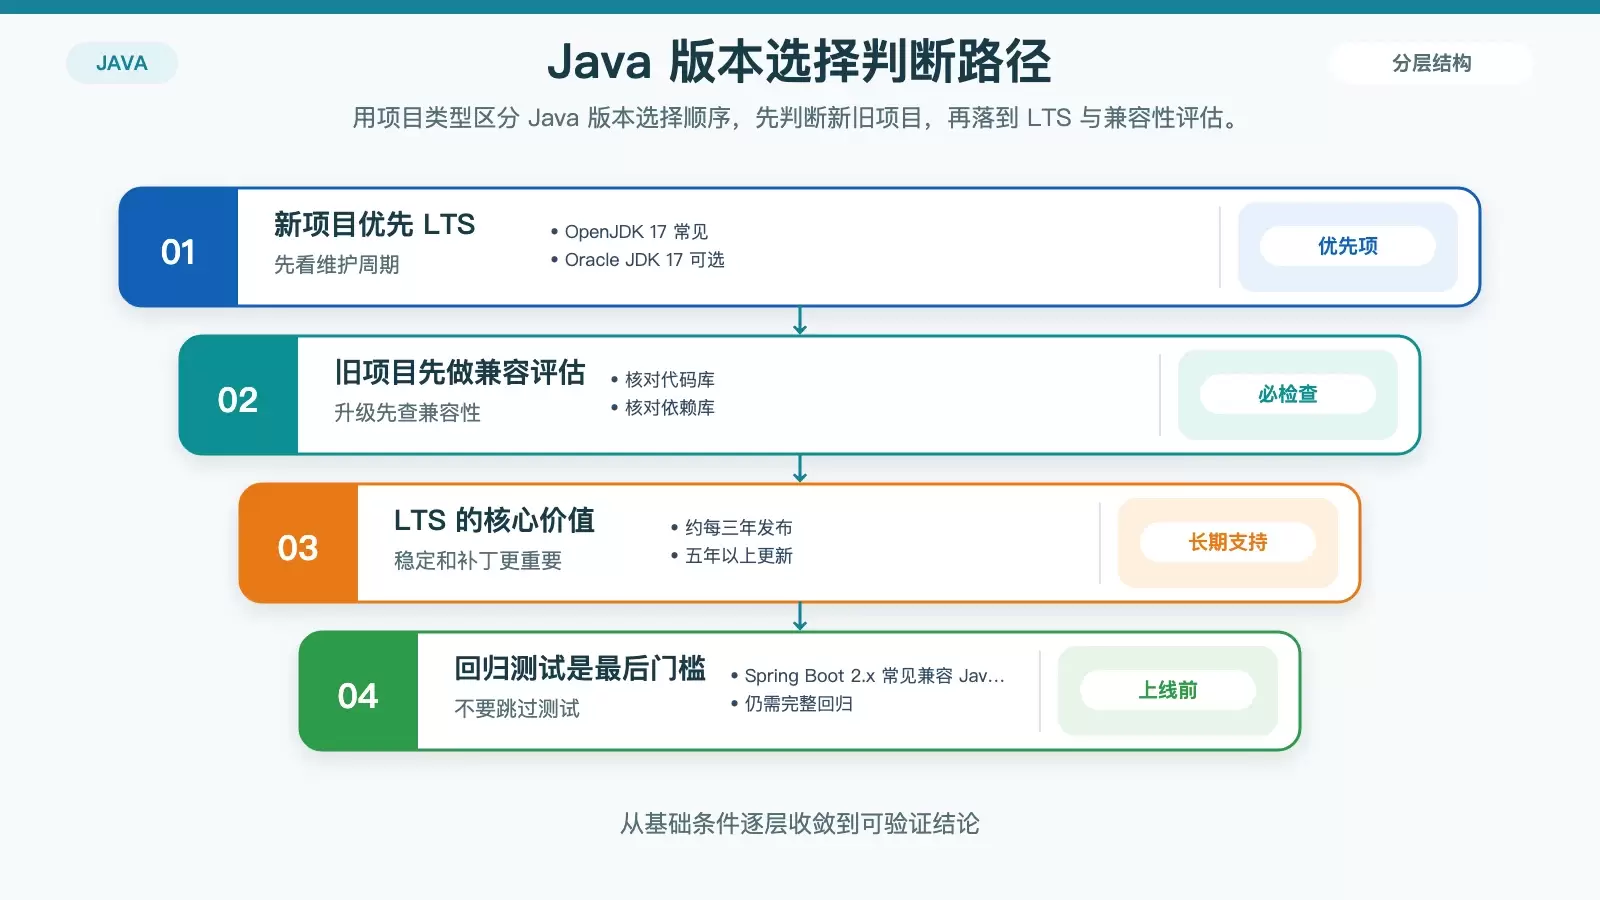
在 Linux 上选 Java 版本,关键不只是“选新还是选旧”,而是要同时看项目生命周期、JDK 发行版、系统兼容性和性能诉求。本文把常见判断条件拆开说明,并给出多版本共存与安装后校验的实用做法。
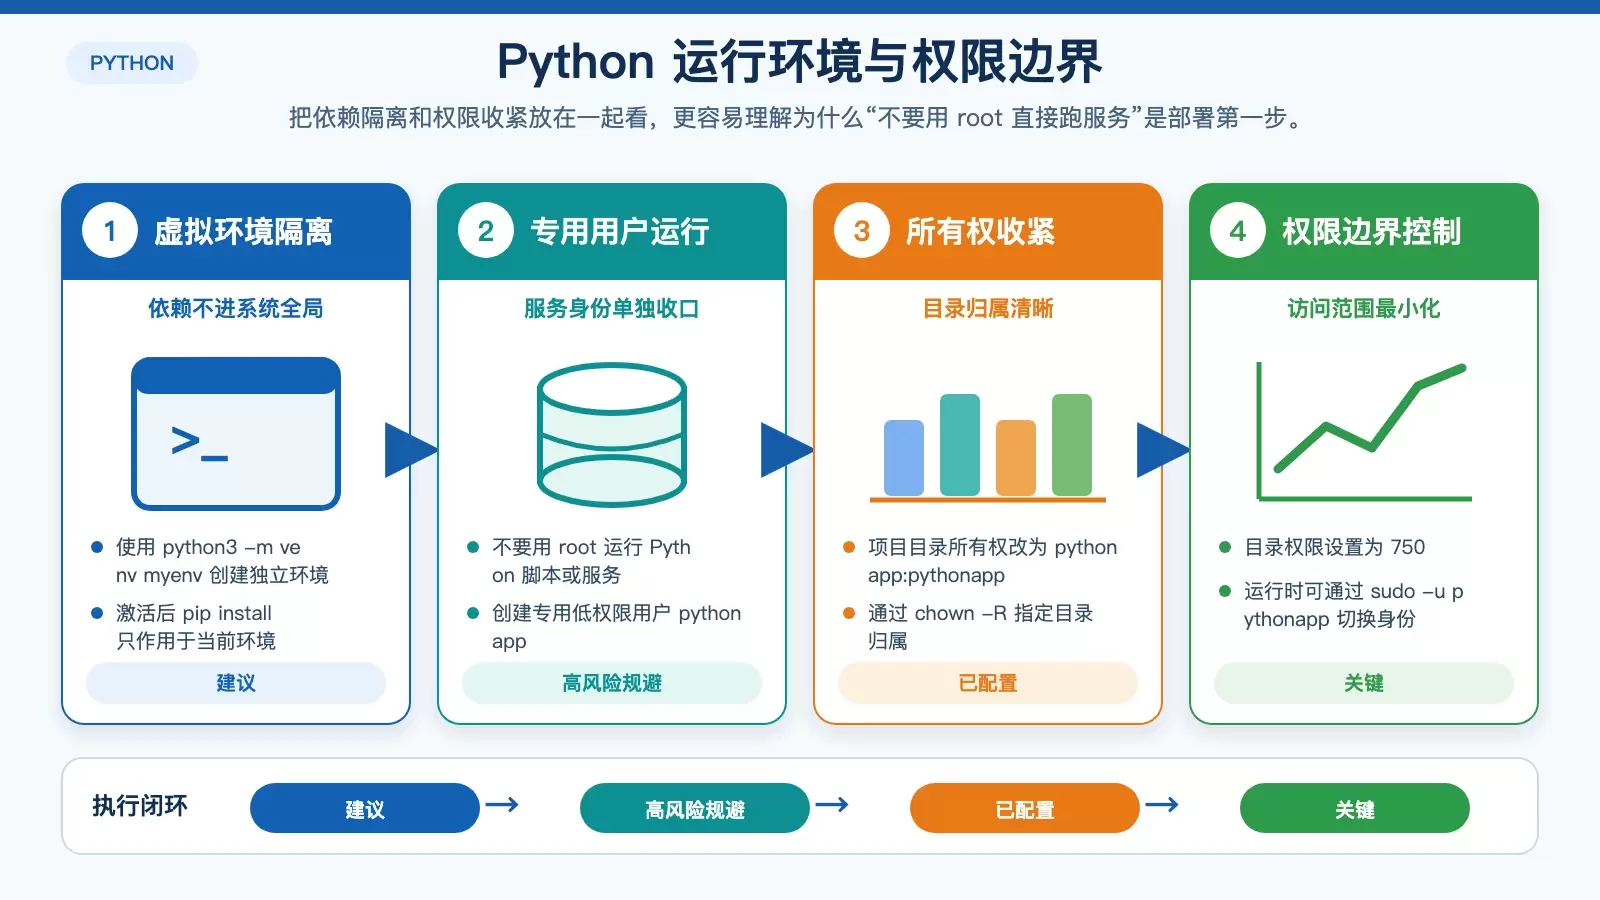
在 CentOS 部署 Python 应用时,安全配置不能只盯着单个环节。本文从环境隔离、权限控制、网络访问、SELinux、更新、HTTPS、输入校验到密钥与日志管理,梳理一套可直接落地的加固清单。 把 Python 应用部署到 CentOS,上线后真正容易出问题的,往往不是业务代码本身,而是运行环境、权限边界和网络暴露面没有先收紧。
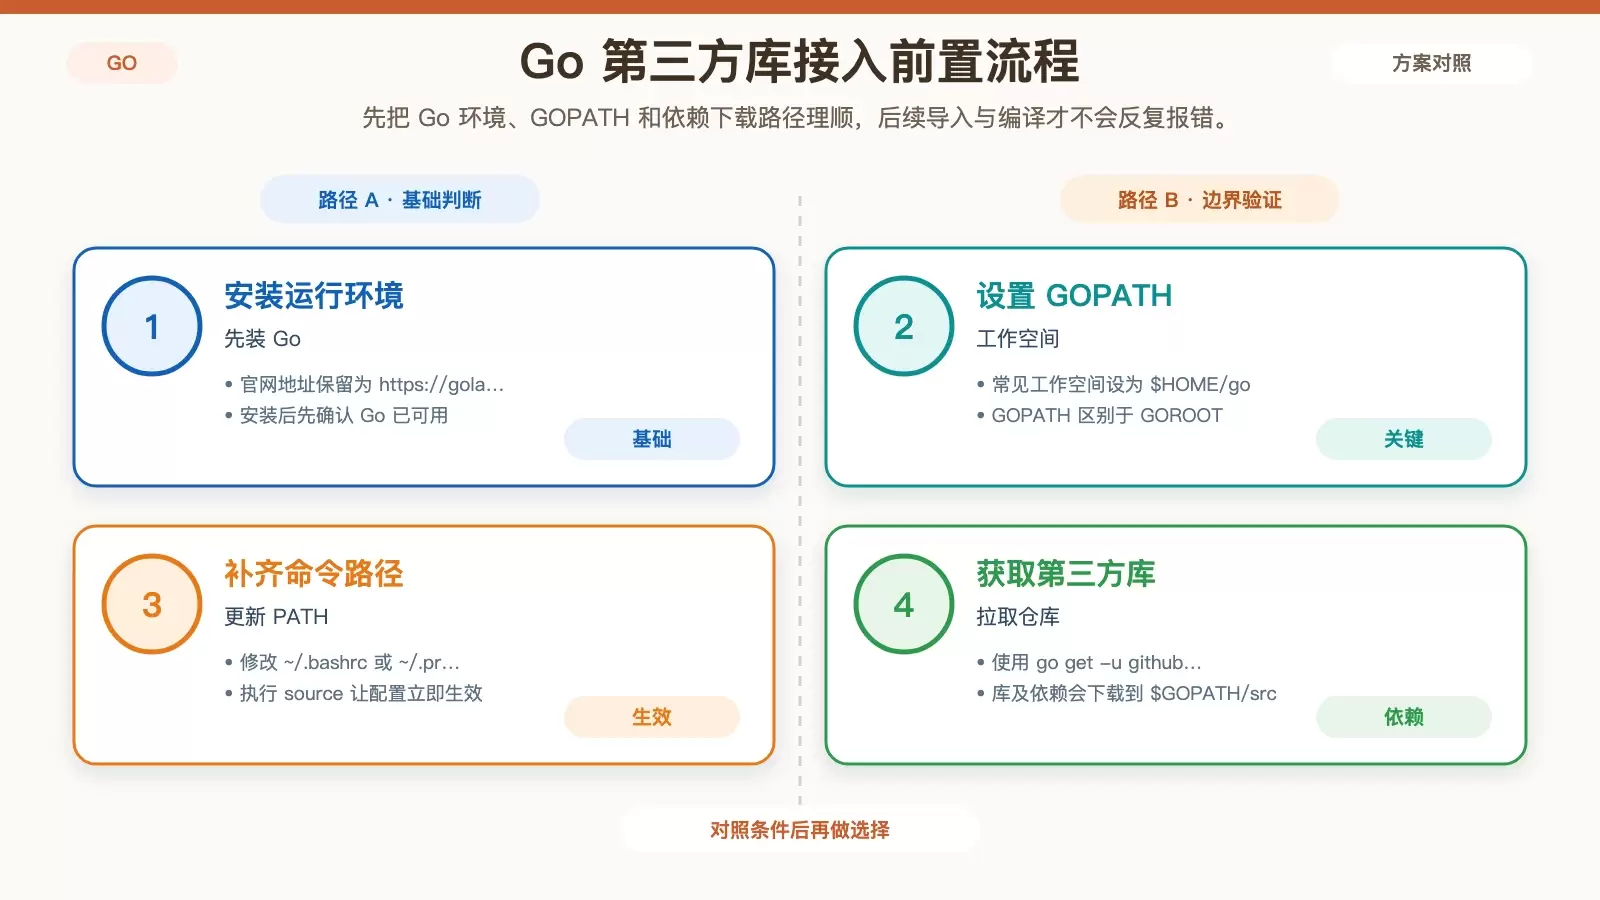
这篇文章用 Debian 环境为例,梳理 Go 接入第三方库的基本流程:先安装 Go,再配置 GOPATH 与 PATH,随后通过 `go get` 拉取依赖,在项目中 `import` 使用,最后完成编译与运行。适合刚开始在 Linux 上搭建 Go 开发环境的读者快速上手。
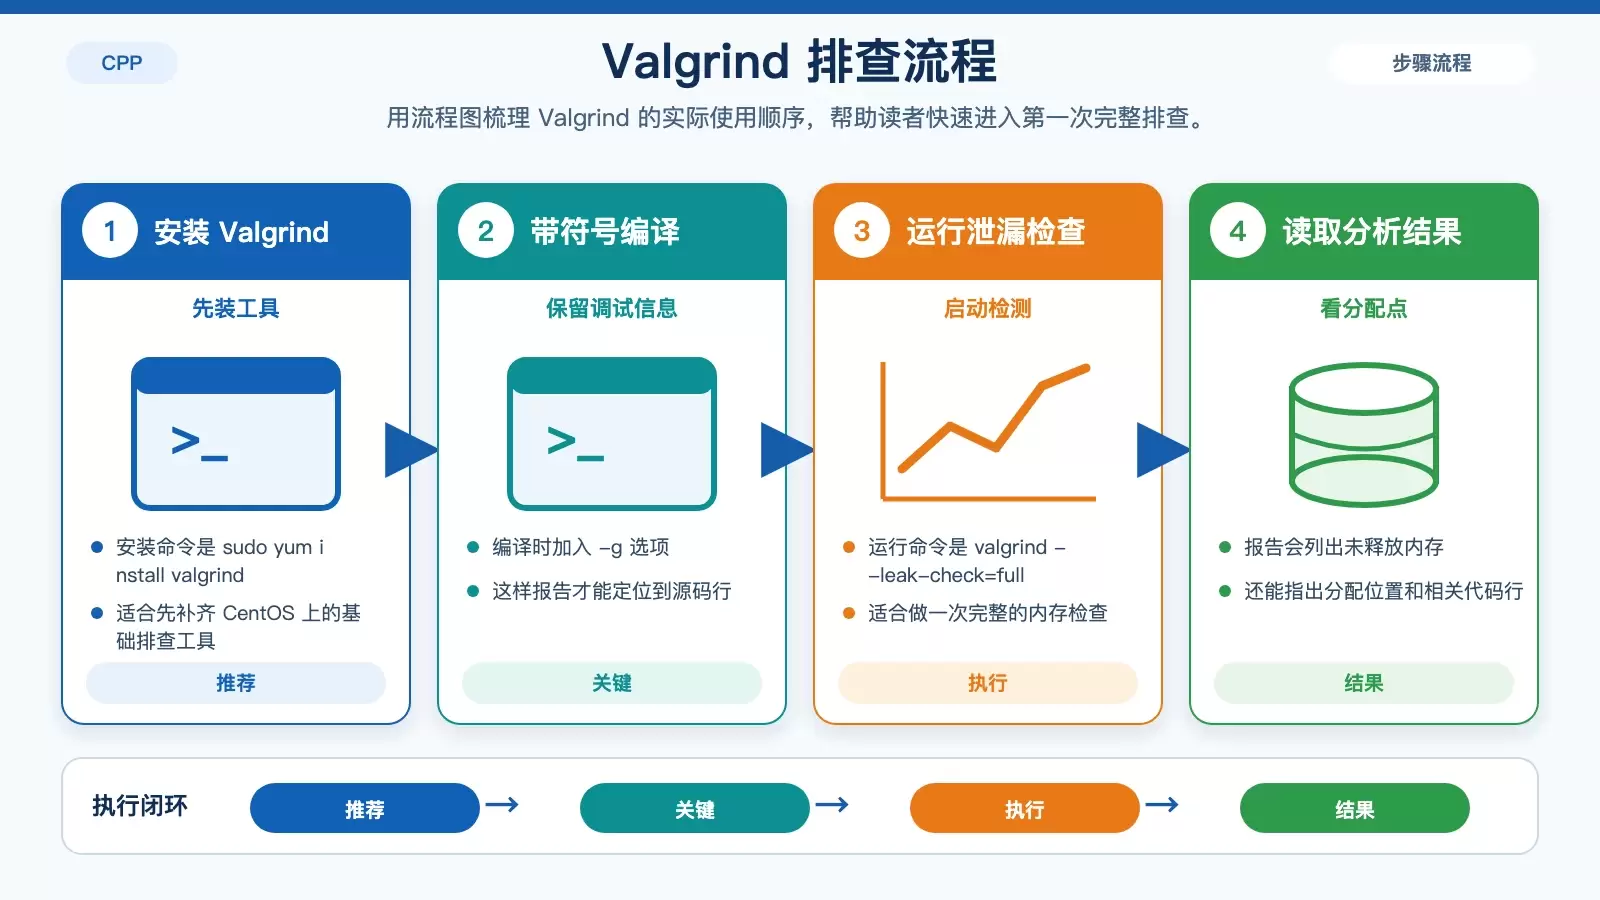
在 CentOS 上排查 C++ 内存泄漏,常见且实用的方案主要有 Valgrind、AddressSanitizer 和 glibc 自带的 mtrace。三者在检测深度、运行开销和接入门槛上各有取舍,适合不同阶段的问题定位与日常检查。 CentOS 上排查 C++ 内存泄漏,真正影响效率的往往不是工具数量,而是该先用哪一种、输出结果能说明什么。
在 CentOS 部署 Go 应用时,内存优化不能只盯着 GC 参数。本文按代码、编译、运行时、系统和容器五个层面梳理常见做法,并结合 pprof、top、htop 说明如何判断优化是否真正有效。 在 CentOS 上部署 Go 服务时,内存问题往往不是单靠一个 GC 参数就能解决的:分配模式、构建方式、系统配置和容器限制都会一起影响结果。
这篇文章围绕 Ruby Web 应用最常见的几类安全风险展开,梳理输入验证、会话与 CSRF、防密码明文、HTTPS 传输以及日志监控等基础做法,并保留 Rails、bcrypt、Nginx 等原始示例,便于直接对照检查项目配置。 Ruby Web 应用的安全问题,往往不是出在框架能力不足,而是出在一些看似基础的细节没有落实,比如直接拼接 SQL、会话配置过松、密码明文存。
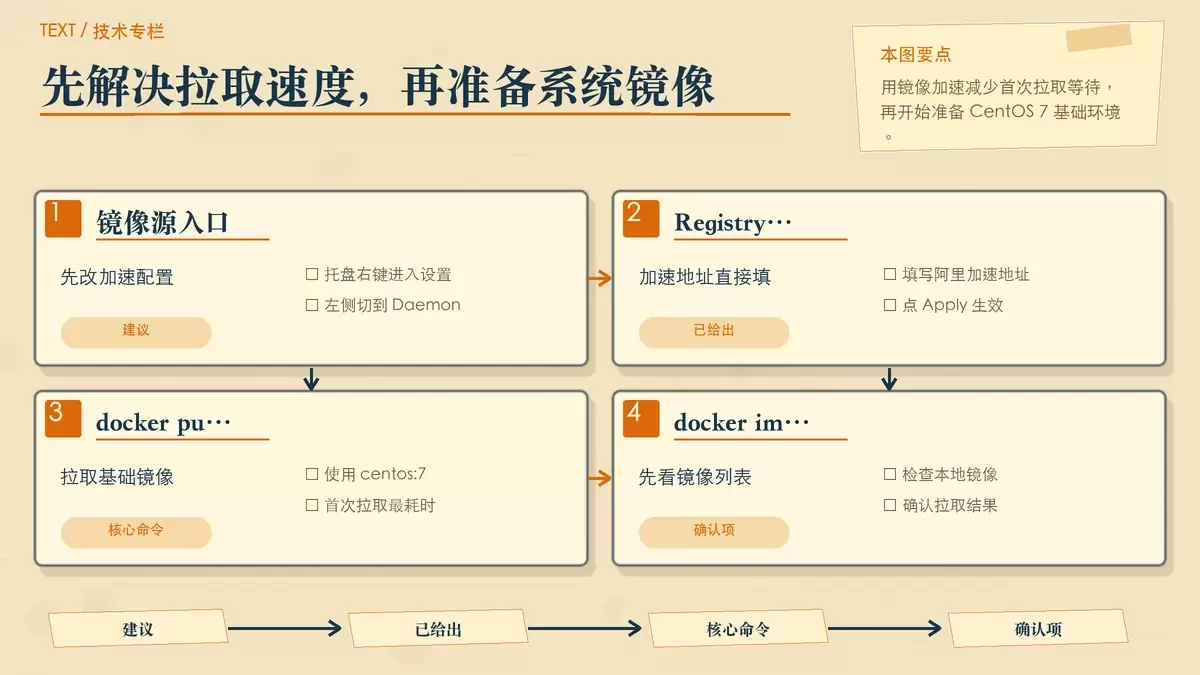
在 Windows 10 上准备一个 Linux 环境,不一定非要装完整虚拟机。用 Docker 拉起一个 CentOS 7 容器,配置镜像源、创建容器、进入系统再补齐常用工具,就能更轻量地完成日常学习和测试。 很多 Windows 10 用户只是想要一个能练命令、装工具、跑基础服务的 Linux 环境,却先被虚拟机安装和系统配置劝退。
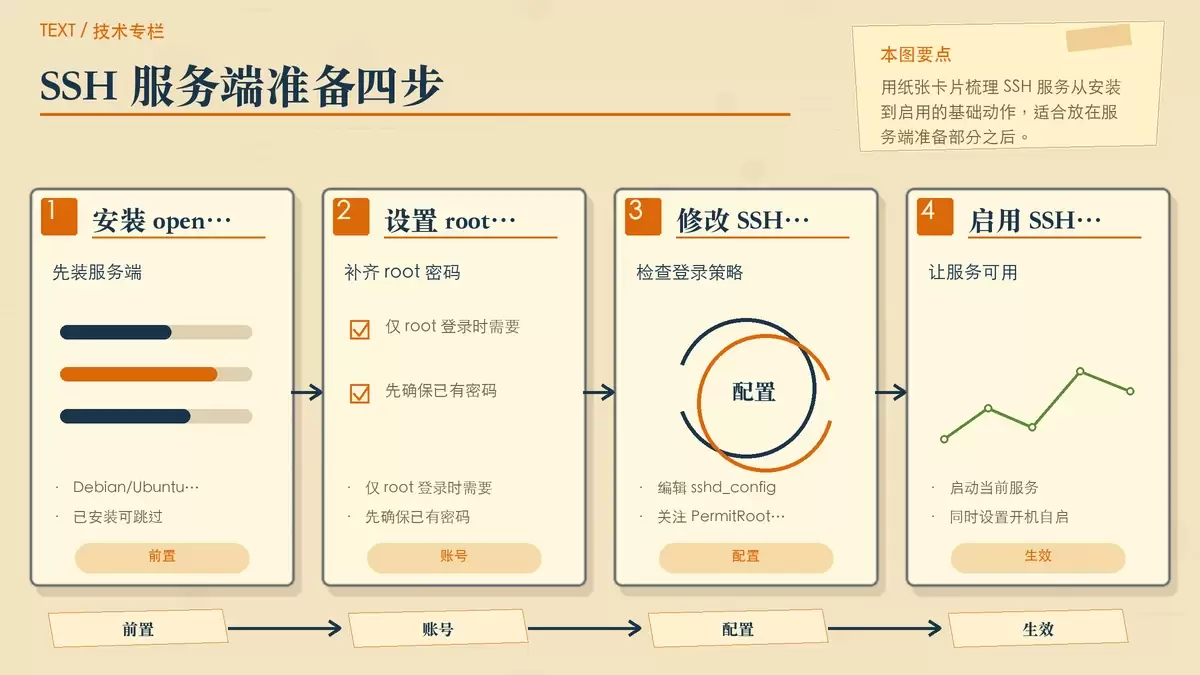
这篇文章用最短路径梳理 Linux 开启 SSH 远程连接的基本步骤:安装 `openssh-server`、按需放开 `root` 登录、启动并设置服务自启,最后用命令或终端工具完成连接。文中保留了关键命令和配置项,适合快速核对实际操作。
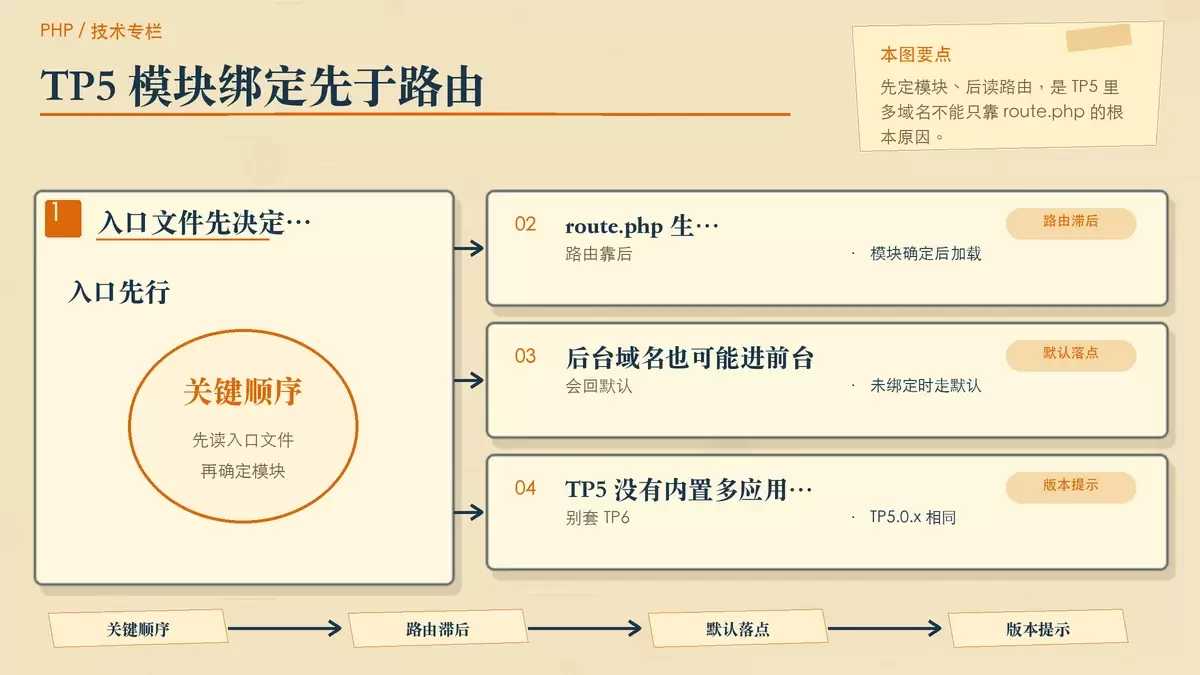
在 ThinkPHP5 里,前后台按不同域名拆分,不能只靠 route.php 做到“单入口自动切模块”。问题核心在于模块绑定先于路由加载。本文按执行顺序说明原因,并给出两个独立入口文件配合 Nginx/Apache 分流的稳定方案,同时点出后台路由、URL 重写和后缀配置几个常见坑。