


在 Debian 上做 Python 安全加固,难点通常不在某一条命令,而在于哪些步骤必须优先做、哪些配置改完要联动检查。下面按“系统补丁、环境隔离、主机防护、依赖审计、代码安全、持续维护”的顺序整理成一套落地流程,适合直接用于服务器初始化或现有环境补强,也方便你判断哪些措施已经做到位、哪些还停留在口头规范。
更新系统与安装基础组件
第一步先把 Debian 系统和 Python 相关软件包更新到最新状态。这样做的目的很直接:优先修补已知漏洞,避免后续所有安全配置都建立在过时组件之上。
sudo apt update && sudo apt upgrade -y如果系统还没有预装 Python,顺手把基础组件补齐:
sudo apt install python3 python3-pip -y如果你明确需要特定版本的 Python,例如 3.12,那么就不能只依赖系统默认包,通常需要走源码编译安装或独立版本管理方案。这类场景要额外评估维护成本和补丁更新节奏。
用虚拟环境隔离项目依赖
Python 项目最常见的问题不是“没有装包”,而是“不同项目装了互相冲突的包”。虚拟环境的作用,就是把项目依赖限制在独立目录里,避免污染系统级 Python,也减少误操作带来的风险。
python3 -m venv myenv  # 创建名为myenv的虚拟环境
source myenv/bin/activate  # 激活后,命令行前面会冒出“(myenv)”
进入虚拟环境后再安装业务依赖,会更容易控制版本和回滚范围。如果你希望进一步校验安装包完整性,可以在安装时使用 --require-hashes,前提是 requirements.txt 中已经写入对应哈希值。
配置系统级安全防护
Python 运行环境的安全,不只取决于代码本身。服务器入口、日志监控和恶意程序检测,往往决定了攻击能否在第一时间被拦住。
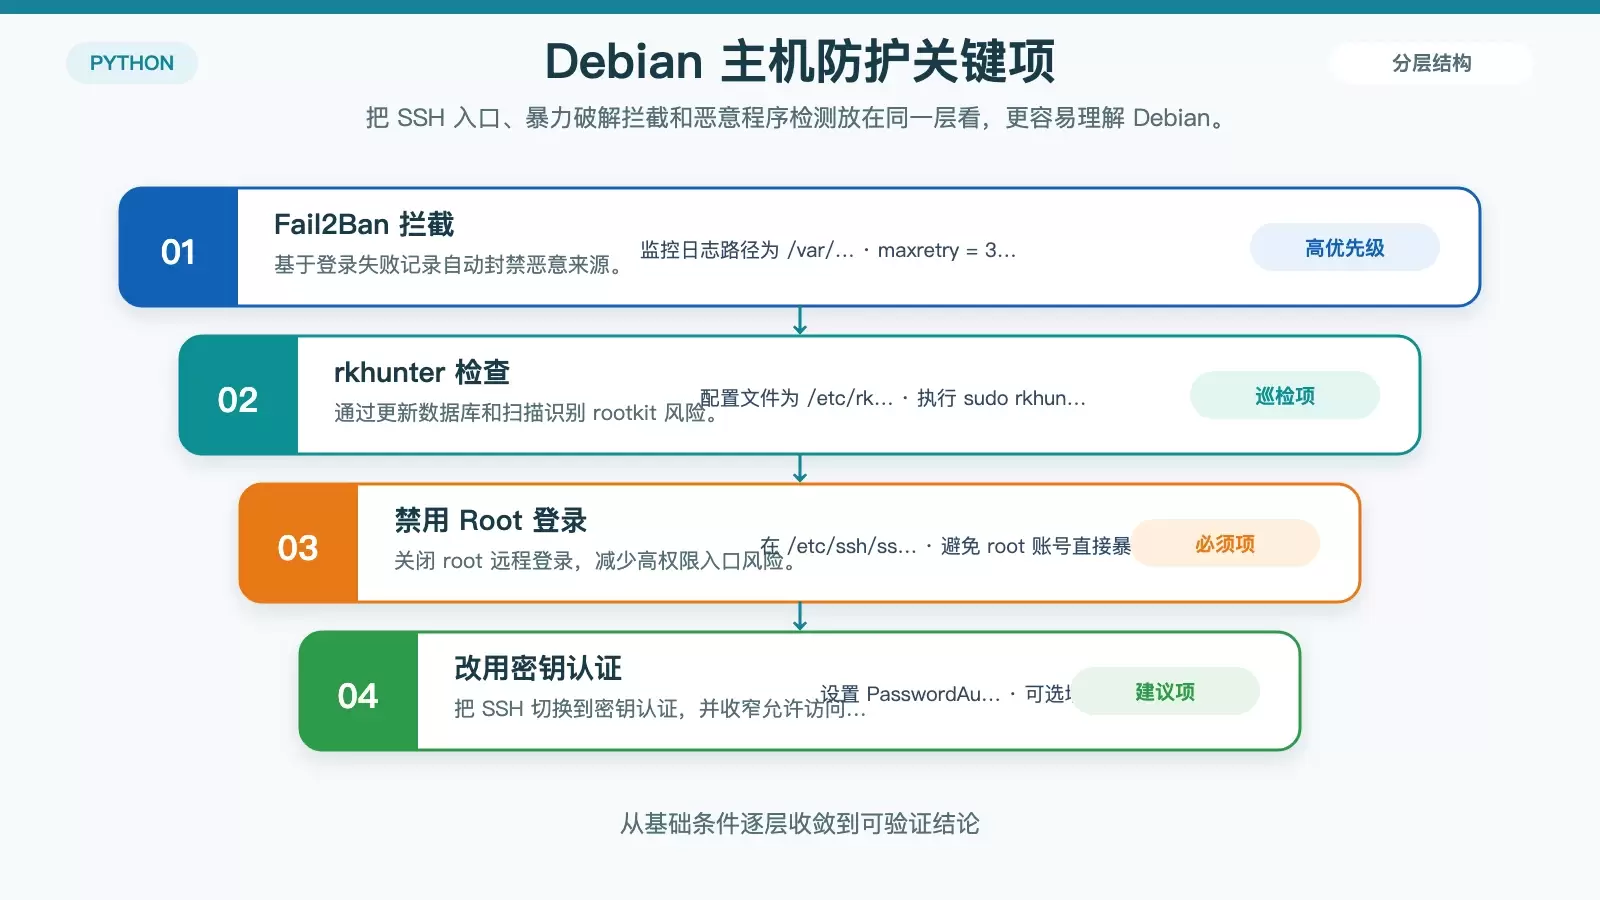
安装 Fail2Ban 和 rkhunter
可以先安装两类常用工具:Fail2Ban 负责根据日志封禁恶意来源 IP,适合处理 SSH 暴力破解;rkhunter 用于检查 rootkit 等可疑程序。
sudo apt install fail2ban rkhunter -y针对 SSH 配置 Fail2Ban 时,编辑 /etc/fail2ban/jail.local:
[ssh]
enabled = true
port = ssh
filter = sshd
logpath = /var/log/auth.log
maxretry = 3  # 最多允许失败3次
bantime = 600  # 封禁10分钟
然后启动服务并设置开机自启:
sudo systemctl start fail2ban
sudo systemctl enable fail2ban
rkhunter 这边,编辑 /etc/rkhunter.conf,确认以下检查项处于启用状态:
ALLOWDEVFILE=/dev/null
ALLOWHIDDENFILE=/dev/null
CHECKDEVFILE=/dev/null
CHECKHIDDENFILE=/dev/null
更新数据库并执行扫描:
sudo rkhunter --update
sudo rkhunter --check
强化 SSH 登录策略
如果服务器通过 SSH 管理,这一部分必须单独加固。重点是禁用 root 远程登录、关闭密码认证并改用密钥认证,必要时再限制允许登录的用户。
编辑 /etc/ssh/sshd_config:
PermitRootLogin no  # 禁止root登录
PasswordAuthentication no  # 禁用密码登录(先配好SSH密钥再改)
AllowUsers your_username  # 只允许指定用户登录(可选)
修改完成后重启 SSH 服务:
sudo systemctl restart sshd这里有一个很关键的顺序:一定要先验证密钥登录可用,再关闭密码认证,否则远程主机可能直接把自己锁死。
管理 Python 依赖安全
很多 Python 安全问题都不来自自己写的代码,而是来自长期未更新的第三方依赖。因此,依赖管理要同时覆盖“版本更新”和“漏洞扫描”两件事。
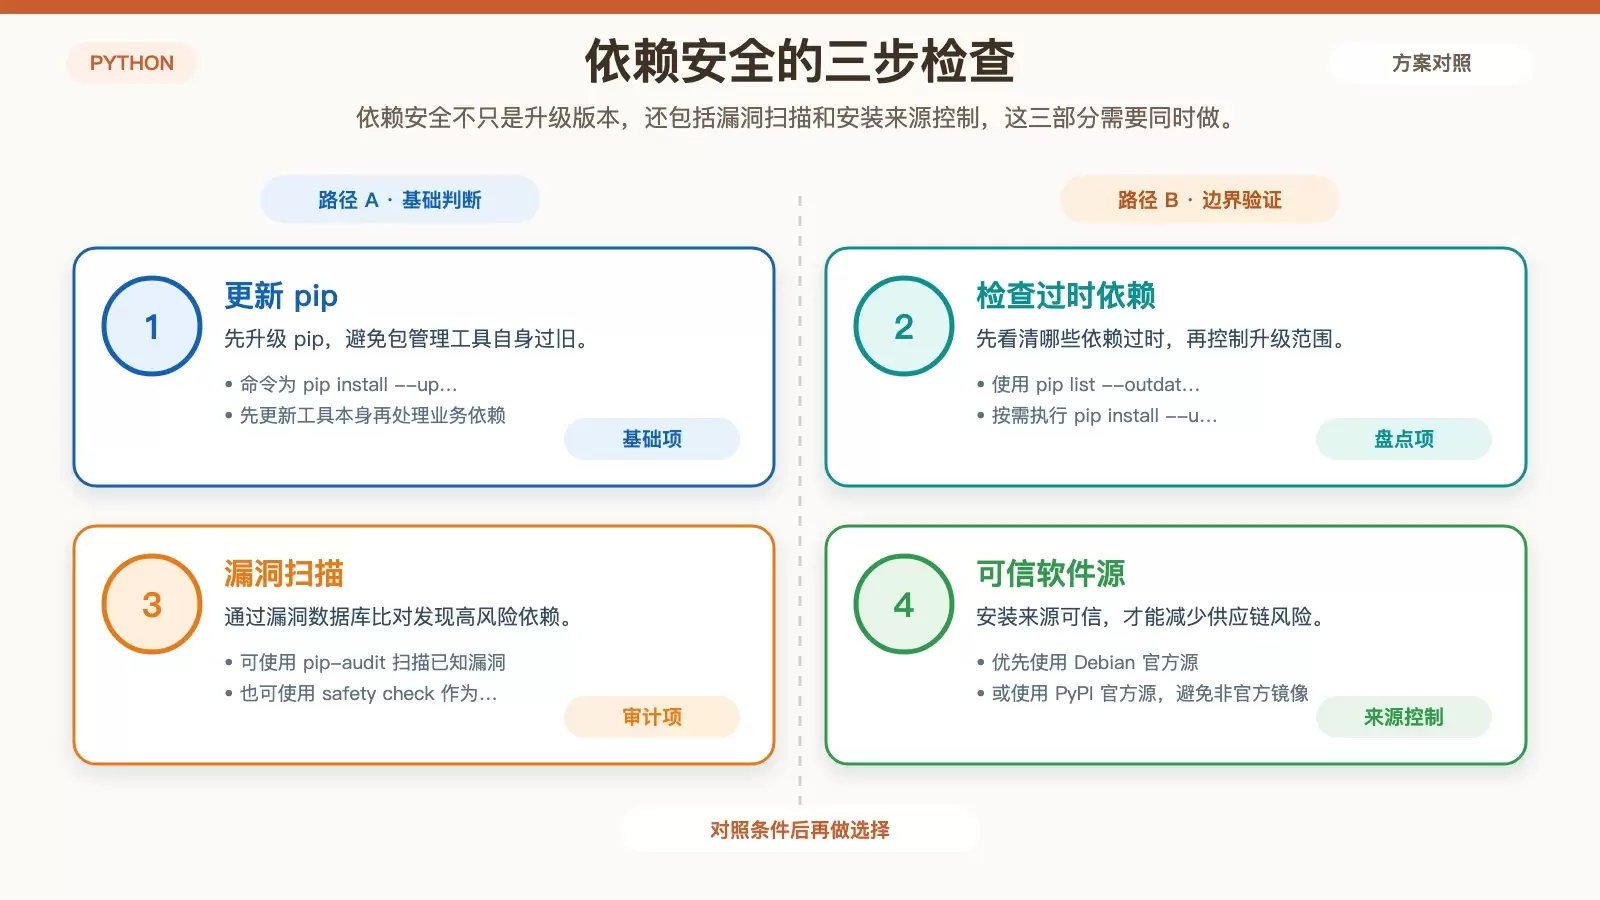
定期更新依赖
建议在虚拟环境内完成依赖更新,避免影响系统级软件:
pip install --upgrade pip  # 升级pip本身
pip list --outdated  # 看看哪些包过时了
pip install --upgrade <package_name>  # 更新指定包
这种方式适合按包检查和逐步升级,尤其适用于生产环境中需要控制变更范围的项目。
使用工具扫描已知漏洞
仅仅“更新到新版本”还不够,最好再用专门工具检查依赖中是否存在公开披露的漏洞。常见方案是 pip-audit 或 safety。
使用 pip-audit:
pip install pip-audit
pip-audit  # 扫描并显示漏洞信息
或者使用 safety:
pip install safety
safety check  # 检查依赖中的安全问题
只使用可信的软件源
安装来源同样重要。Python 包尽量来自 Debian 官方源或 PyPI 官方源,未经验证的第三方镜像和私有源如果缺少审计与签名保障,风险会明显放大。
补强 Python 代码安全
主机和依赖都处理完之后,还要回到应用本身。代码层面最常见的问题,是敏感脚本泄露、输入处理不严和密码存储方式不安全。
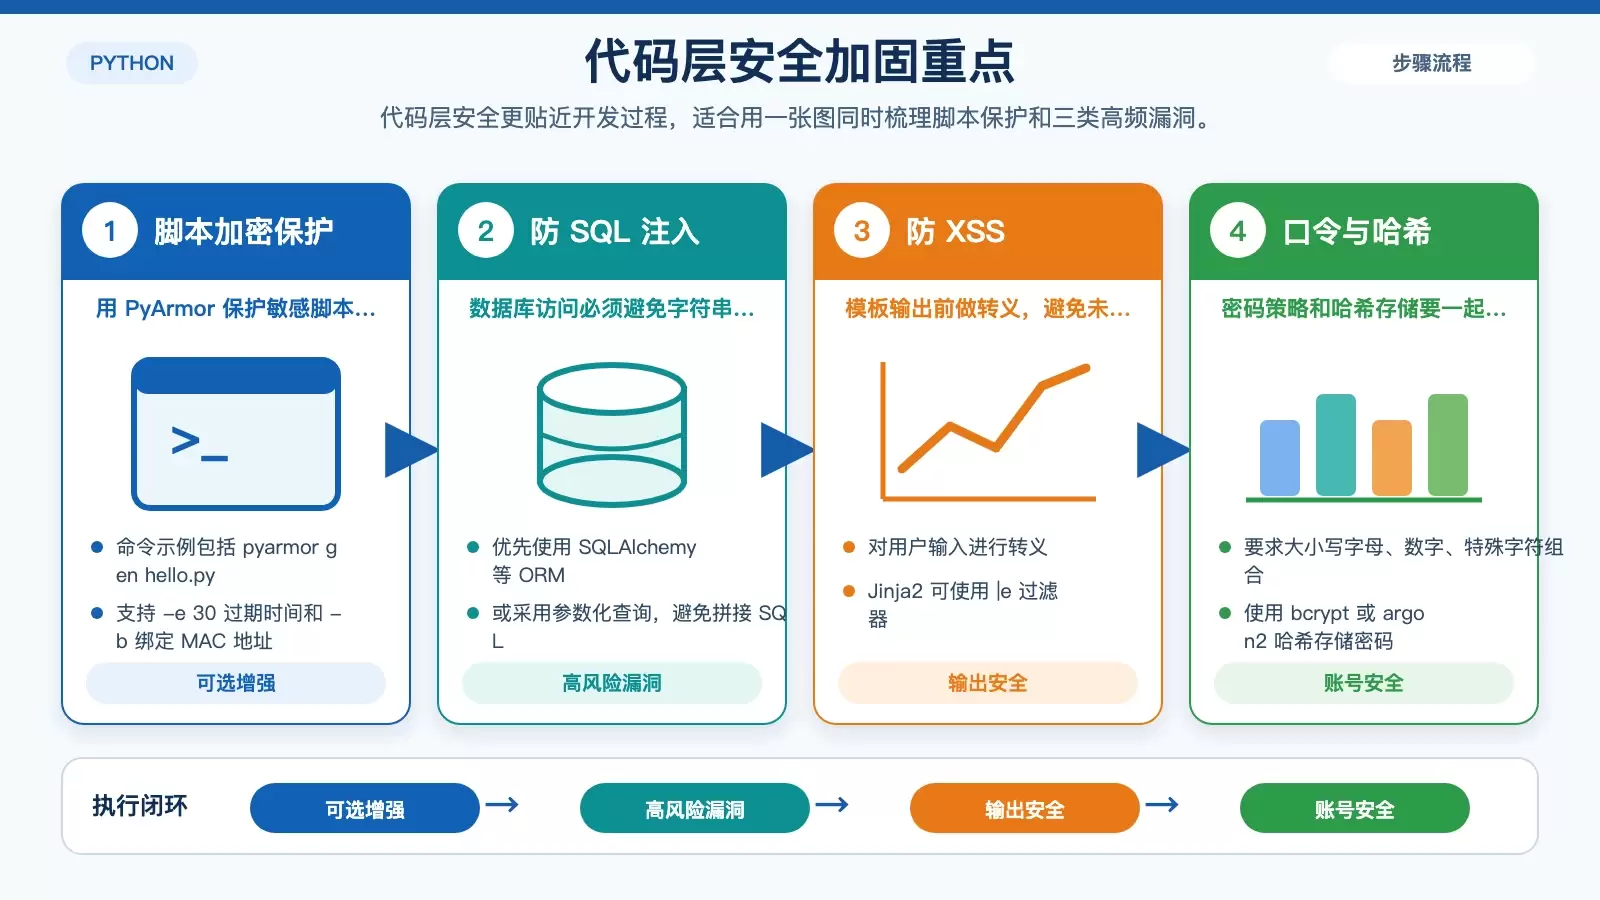
用 PyArmor 保护敏感脚本
如果需要降低脚本被直接复制或滥用的风险,可以使用 PyArmor 对 Python 文件做加密保护:
pip install pyarmor
pyarmor gen hello.py  # 加密单个脚本
pyarmor gen -e 30 hello.py  # 设置脚本过期时间(30天)
pyarmor gen -b "00:16:3e:35:19:3d" hello.py  # 绑定到特定MAC地址
这类方案更适合分发型脚本或受控部署场景,但它并不能替代服务器权限控制、密钥管理和日志审计。
重点防住三类常见漏洞
- SQL 注入:优先使用 ORM,例如 SQLAlchemy,或者使用参数化查询,避免直接拼接 SQL 字符串。
- XSS 攻击:对用户输入做转义,例如在 Jinja2 模板中使用
|e过滤器,不要直接渲染未经处理的 HTML。 - 弱口令:实施强密码策略,并使用
bcrypt或argon2对密码进行哈希存储。
可选:启用 SELinux 增强隔离
如果当前系统支持 SELinux,并且你的运维流程能接受额外的策略管理成本,可以把它作为进一步隔离 Python 进程权限的补充措施。
先安装所需工具:
sudo apt install selinux-basics selinux-policy-default -y编辑 /etc/selinux/config,设置为强制模式:
SELINUX=enforcing最后重启系统使配置生效:
sudo reboot需要注意的是,SELinux 带来的不是“装上就结束”的安全收益,而是更严格的访问约束和更高的运维门槛,适合对隔离要求更高的环境。
定期监控与维护不能省
安全配置不是一次性动作。真正决定环境是否持续可靠的,往往是后续监控和维护有没有形成习惯。
- 监控系统资源:使用
top、htop或Nagios观察 CPU、内存和异常进程。 - 检查关键日志:定期查看
/var/log/auth.log和/var/log/syslog,识别多次登录失败或异常服务行为。 - 做好备份:持续备份 Python 项目代码、数据库和配置文件,并放到安全位置,例如异地服务器或云存储。
如果把这些步骤串起来执行,Debian 上的 Python 环境就不只是“能跑”,而是具备了基本可维护、可审计、可收敛风险的安全基线。









