如何利用日志进行 Ubuntu 上的 JavaScript 安全审计
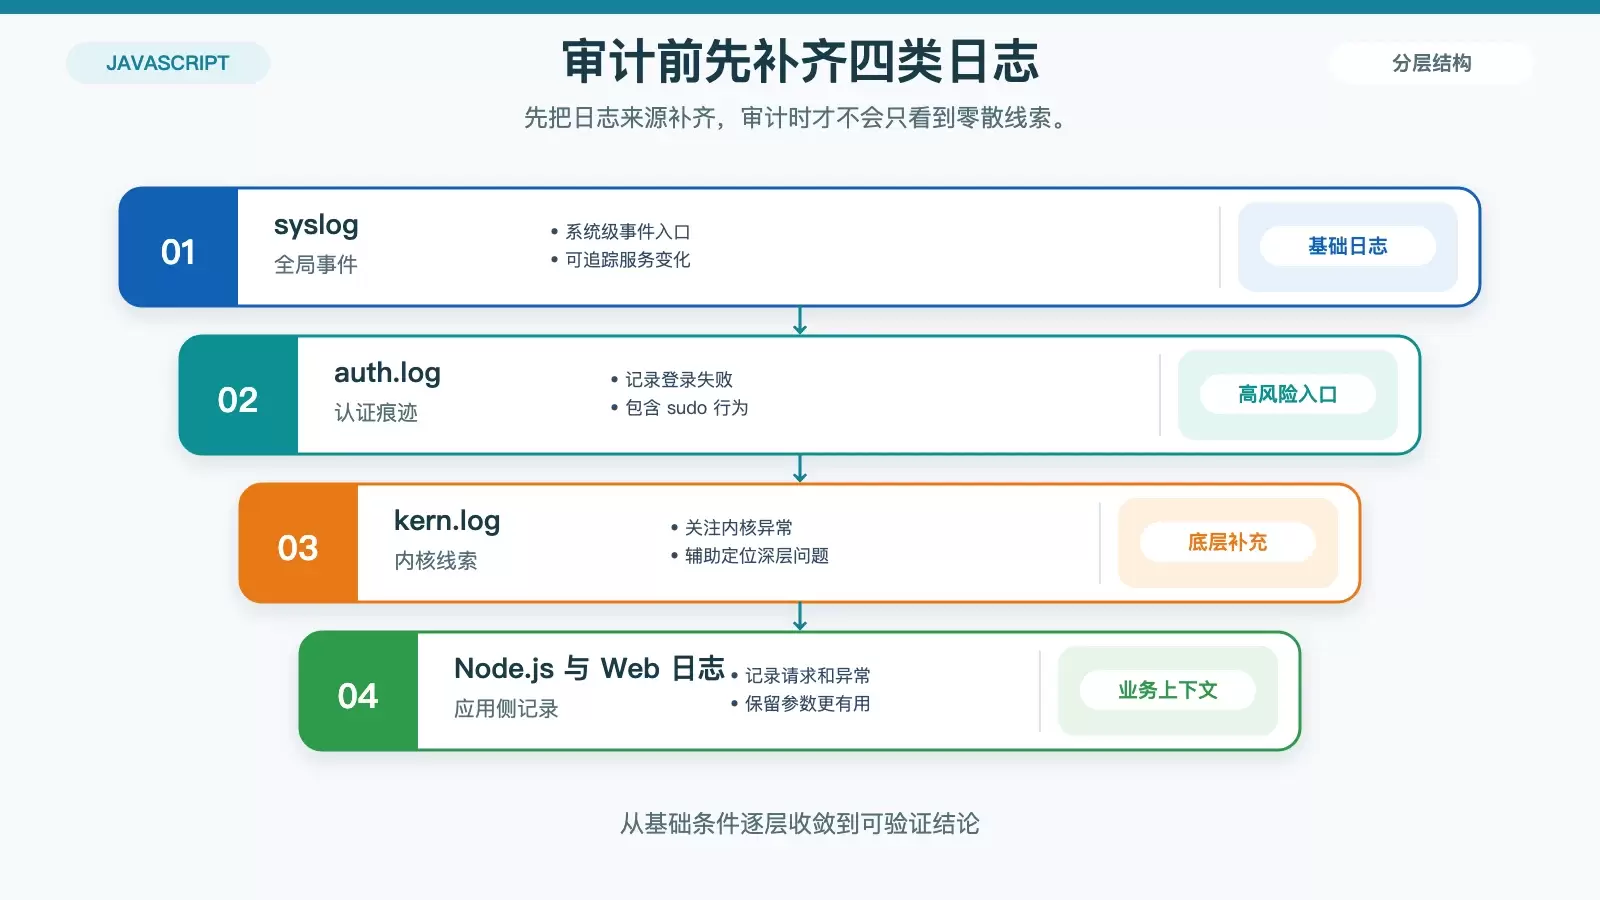
在 Ubuntu 上做 JavaScript 安全审计,日志往往比单次扫描更能还原真实攻击路径。本文按“先补齐日志、再做筛查、接入监控、形成审计闭环”的顺序,整理出一套适合 Node.js 与常见 Web 服务的实操思路,并保留可直接上手的命令示例。
2026-08-24
99

在 Ubuntu 上做 JavaScript 安全审计,日志往往比单次扫描更能还原真实攻击路径。本文按“先补齐日志、再做筛查、接入监控、形成审计闭环”的顺序,整理出一套适合 Node.js 与常见 Web 服务的实操思路,并保留可直接上手的命令示例。
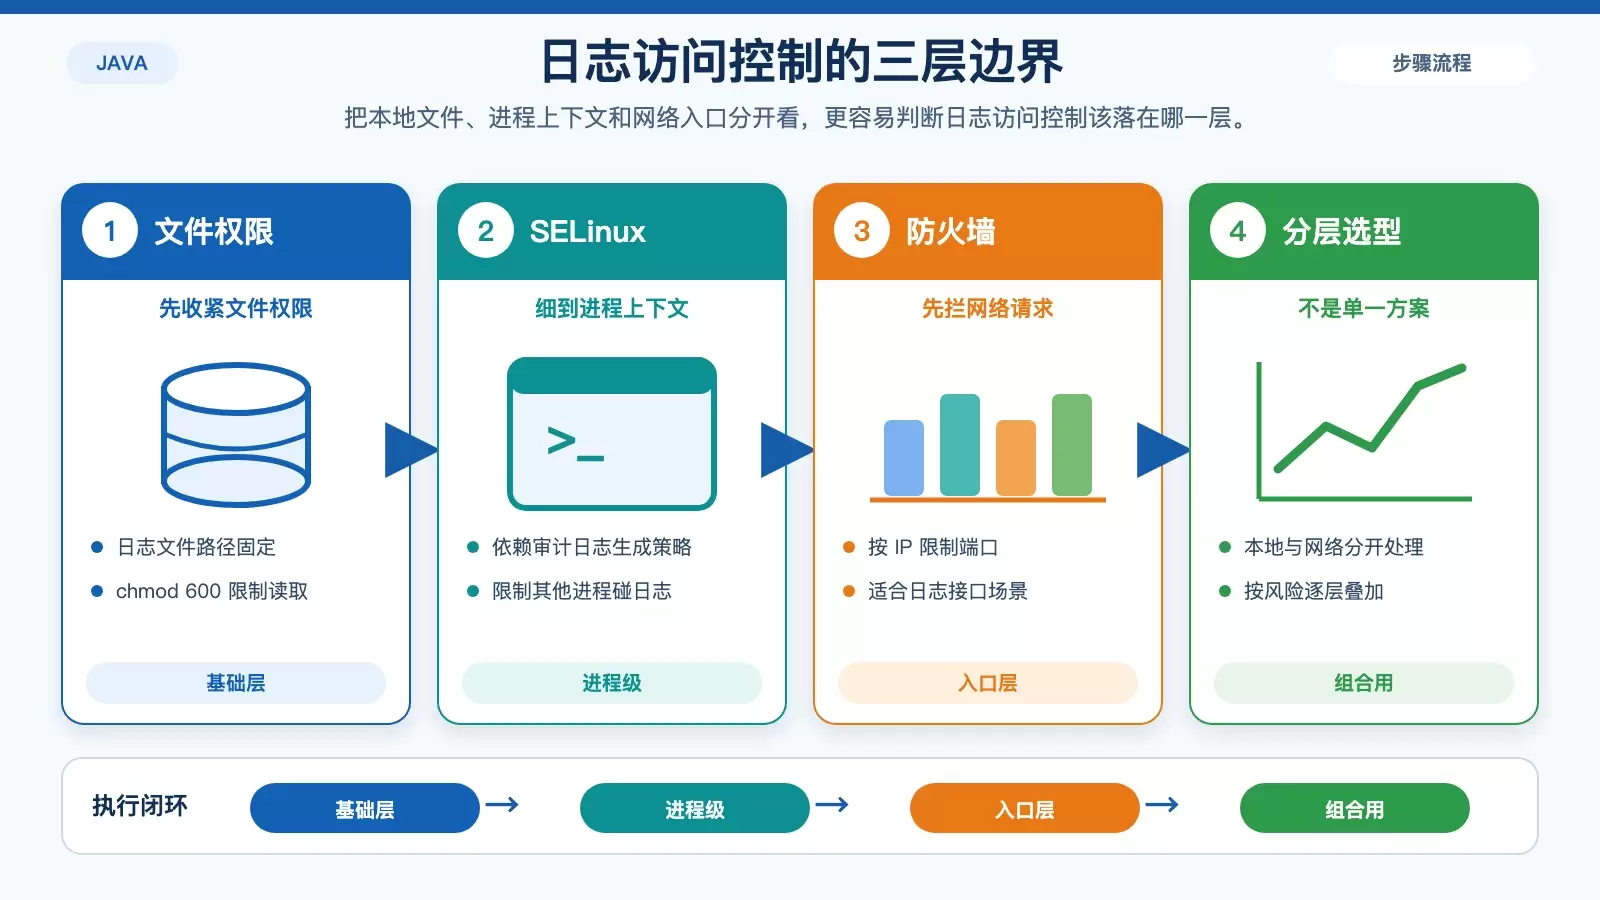
在 CentOS 上限制 Java 日志访问,常见做法可以分成五层:文件权限、SELinux、防火墙、日志轮转,以及集中式日志系统。它们对应的控制粒度、适用场景和运维成本不同,适合按“先收口本地权限,再补系统与网络策略”的顺序落地。
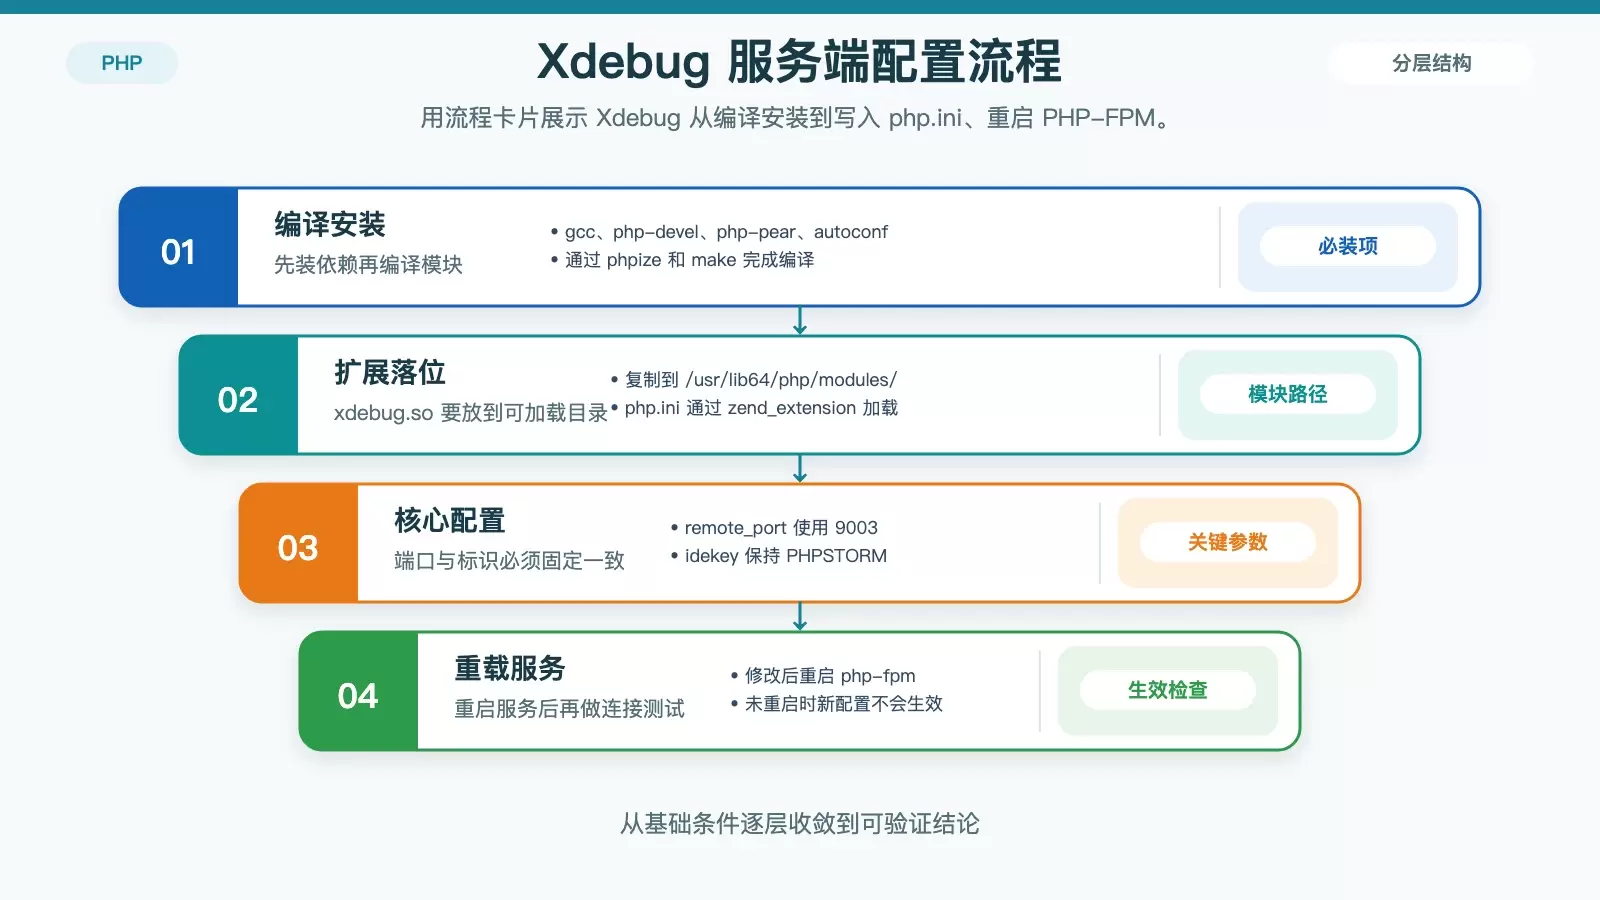
这篇文章把 CentOS 下 PhpStorm 远程调试的关键环节重新梳理为可执行流程:先安装并启用 Xdebug,再在 PhpStorm 中配置 SSH 解释器、服务器与路径映射,最后启动会话并排查常见问题。文中保留了原有命令、端口和参数,并补出兼容性与故障定位要点。
在 Ubuntu 上查看 Python 日志,核心要先分清程序把日志写到了哪里:普通文件、systemd 日志,还是尚未规范配置。本文按“定位日志源、查看内容、控制体积、优化输出”四步整理常用命令与配置,适合日常调试和简单运维场景。
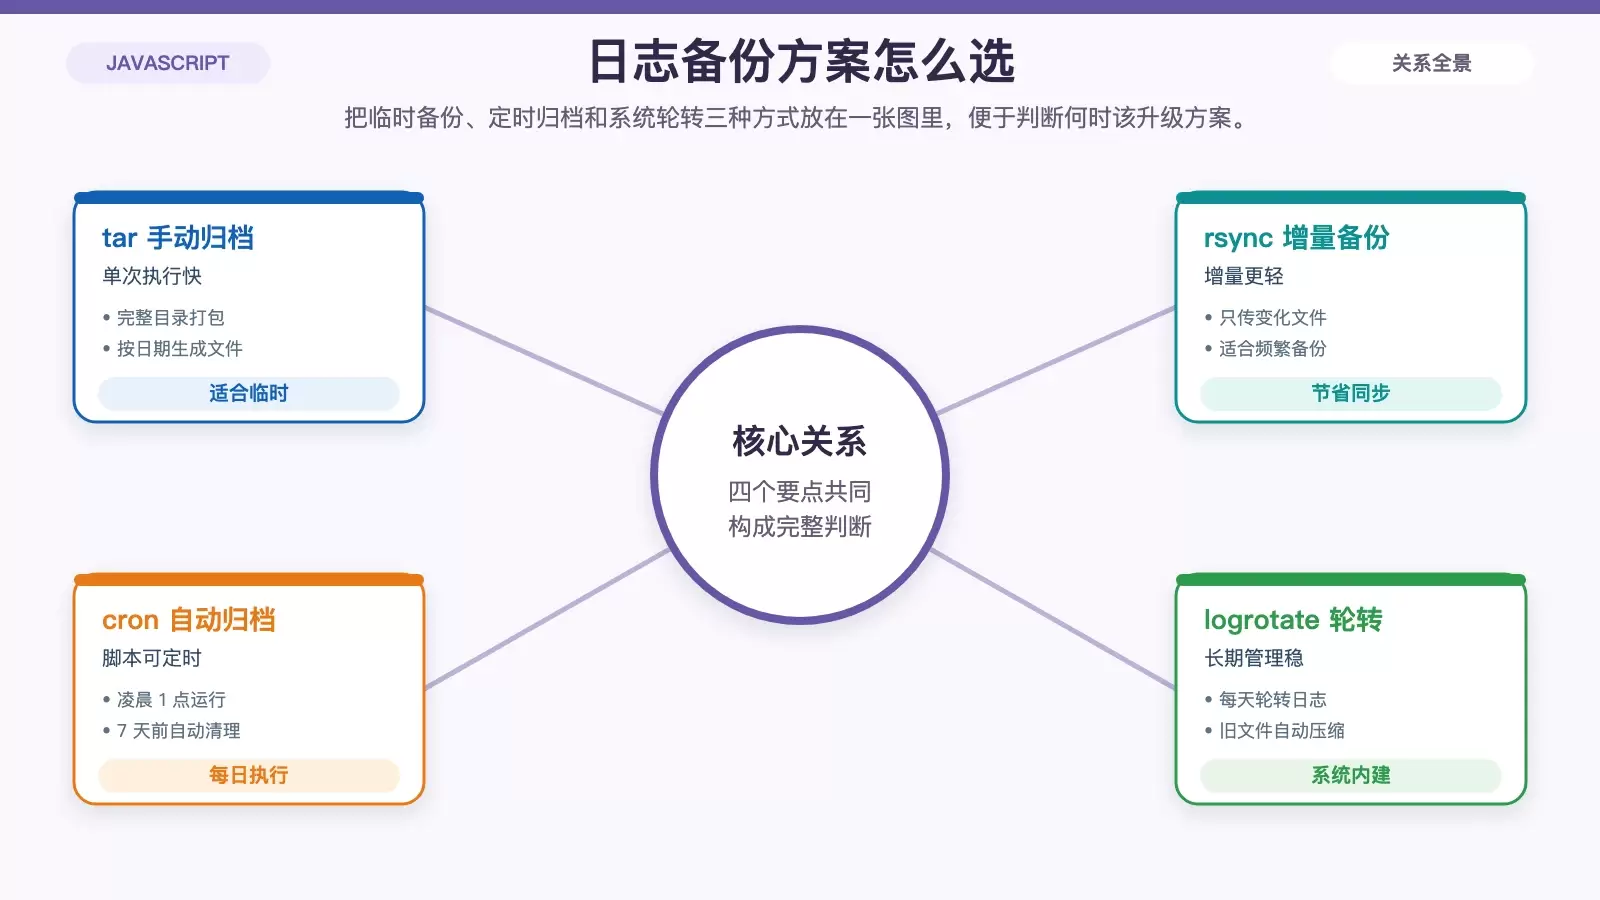
在 Ubuntu 上维护 JavaScript 应用时,日志备份不能只靠临时打包,恢复也不能等出事后再摸索。本文按手动备份、定时备份、logrotate 轮转和常见恢复场景梳理一套可落地方案,保留关键命令、配置和判断要点,方便直接套用。
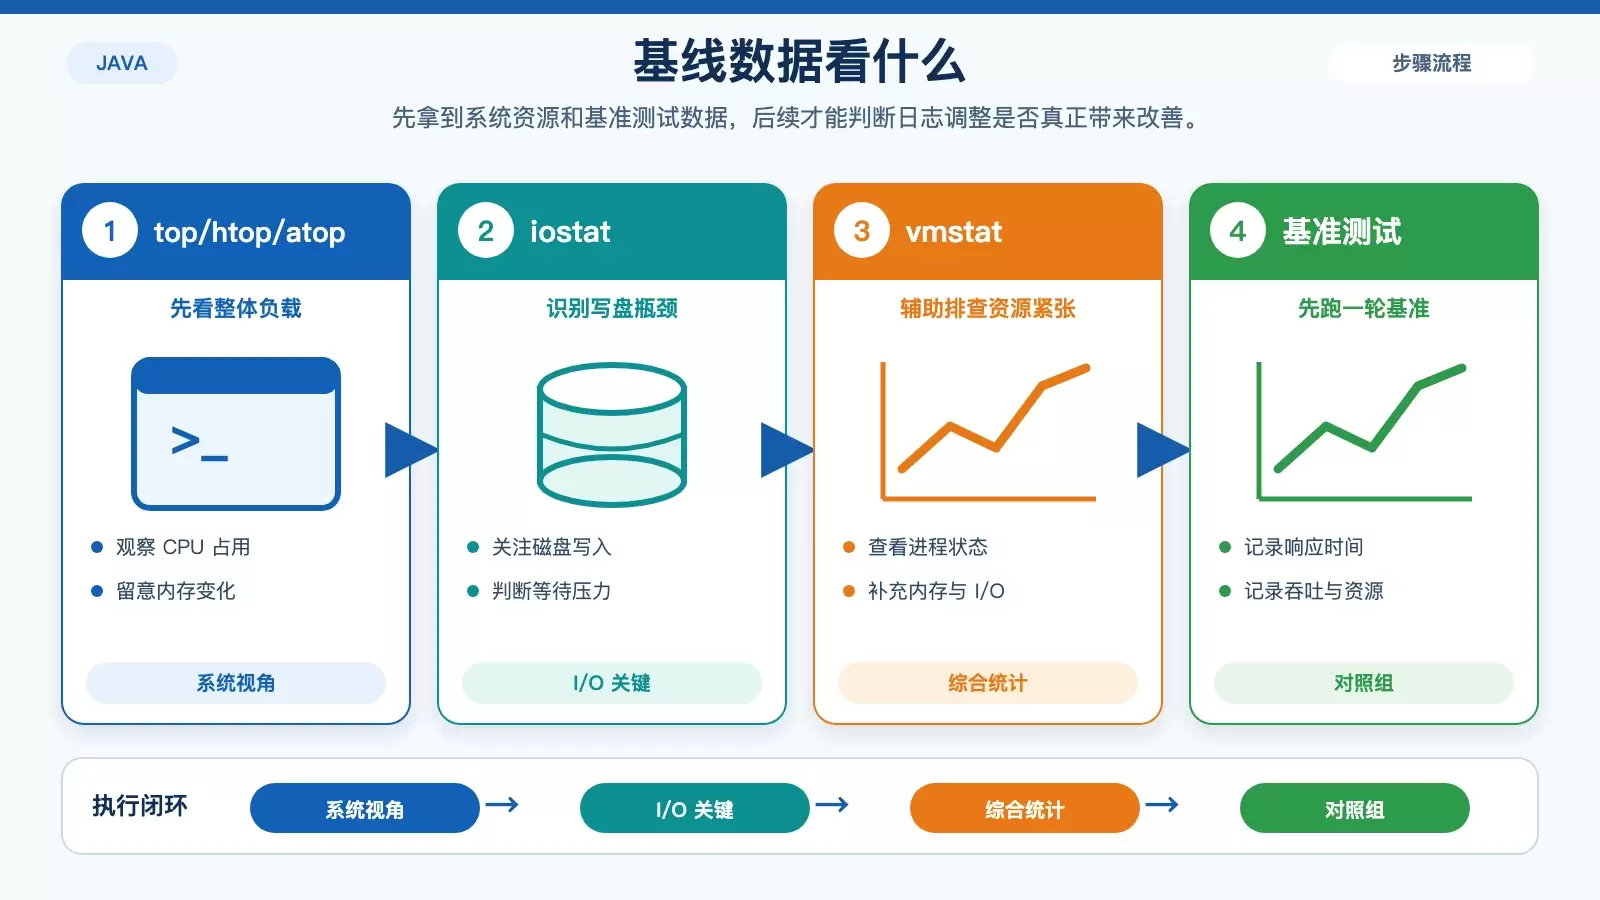
在 CentOS 上评估 Java 日志性能,关键不是只看日志量,而是把系统资源、日志配置、压测结果和代码写法放到同一条链路里比对。本文按“先建基线、再做对比、最后定位和优化”的顺序梳理可执行方法,帮助你判断日志是否真的拖慢了应用。
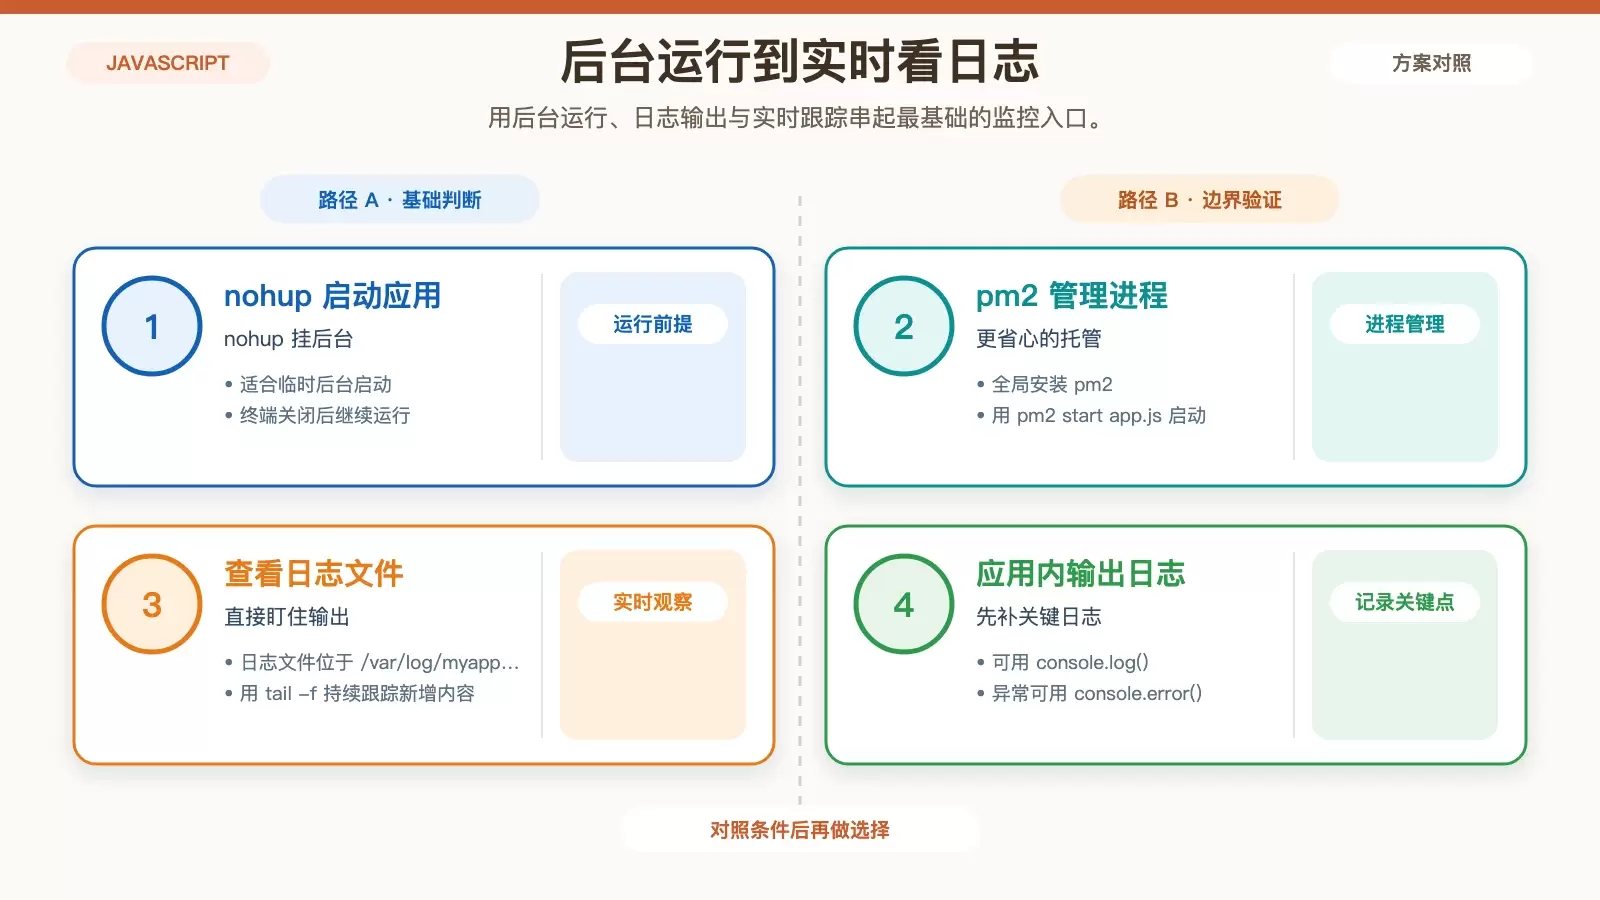
在 Ubuntu 上观察 JavaScript 应用运行状态,最实用的入口仍然是日志。文章按“先保证进程稳定运行,再建立日志查看、轮转与告警”这条线梳理常见做法,并补上系统资源监控这一层,帮助你判断应用异常究竟来自代码、进程退出,还是 CPU、内存、磁盘压力。
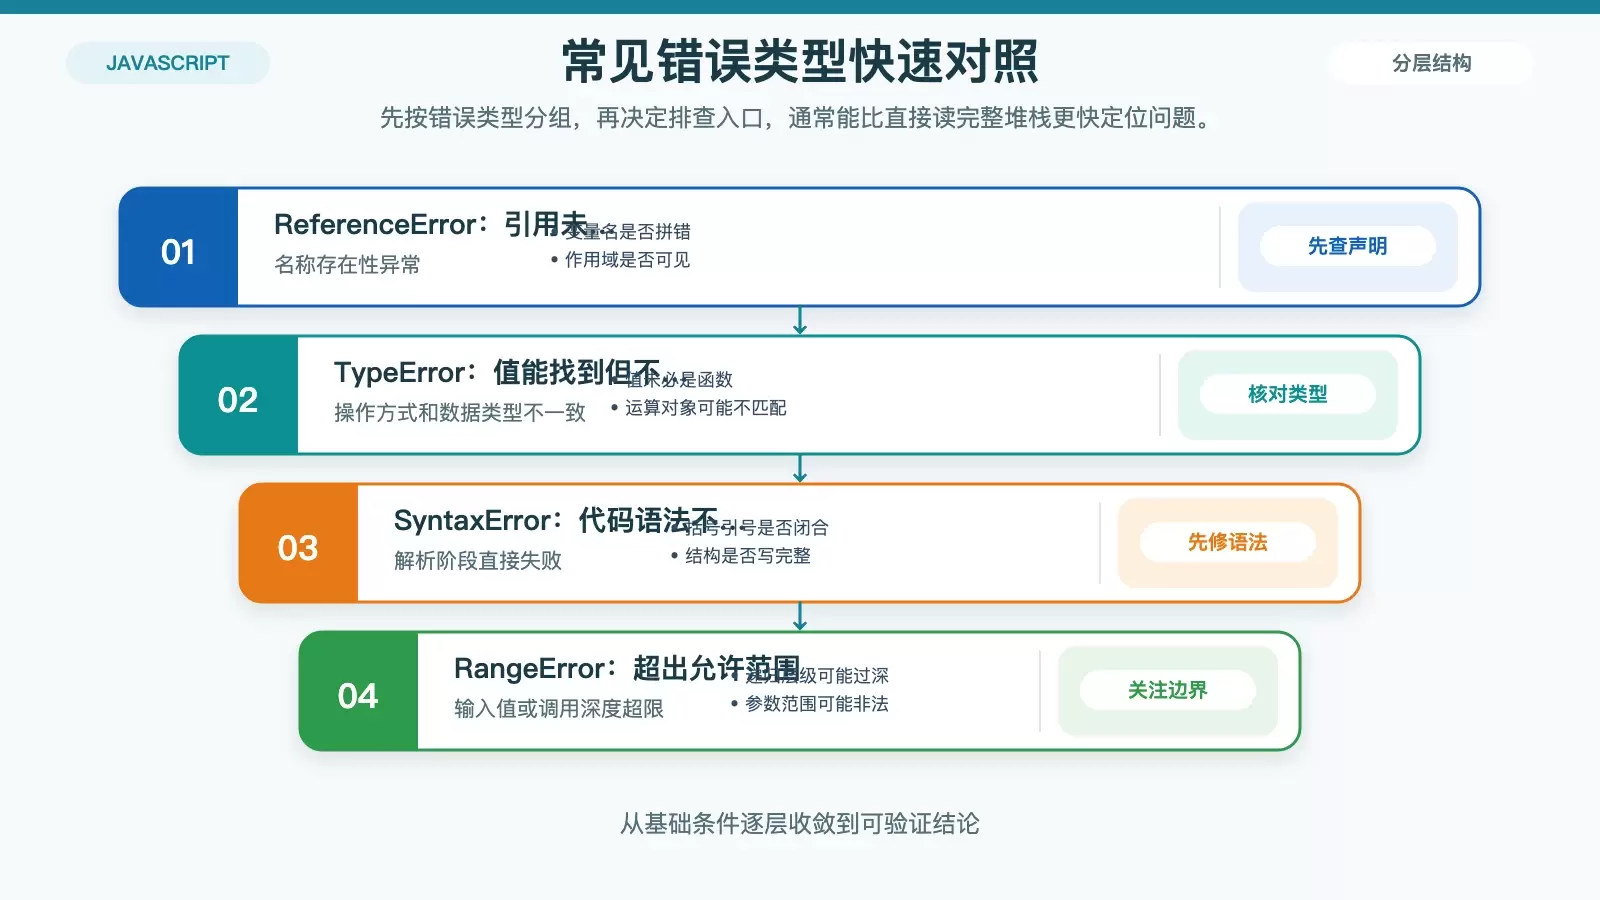
在 Ubuntu 环境里排查 JavaScript 日志,先看懂错误类型往往比盲目改代码更有效。本文把日志中最常见的几类错误码拆开说明,并按“未定义、类型不匹配、语法问题、范围越界、URI 编码异常、通用错误”来梳理判断方法,帮助你更快定位报错行和修复方向。
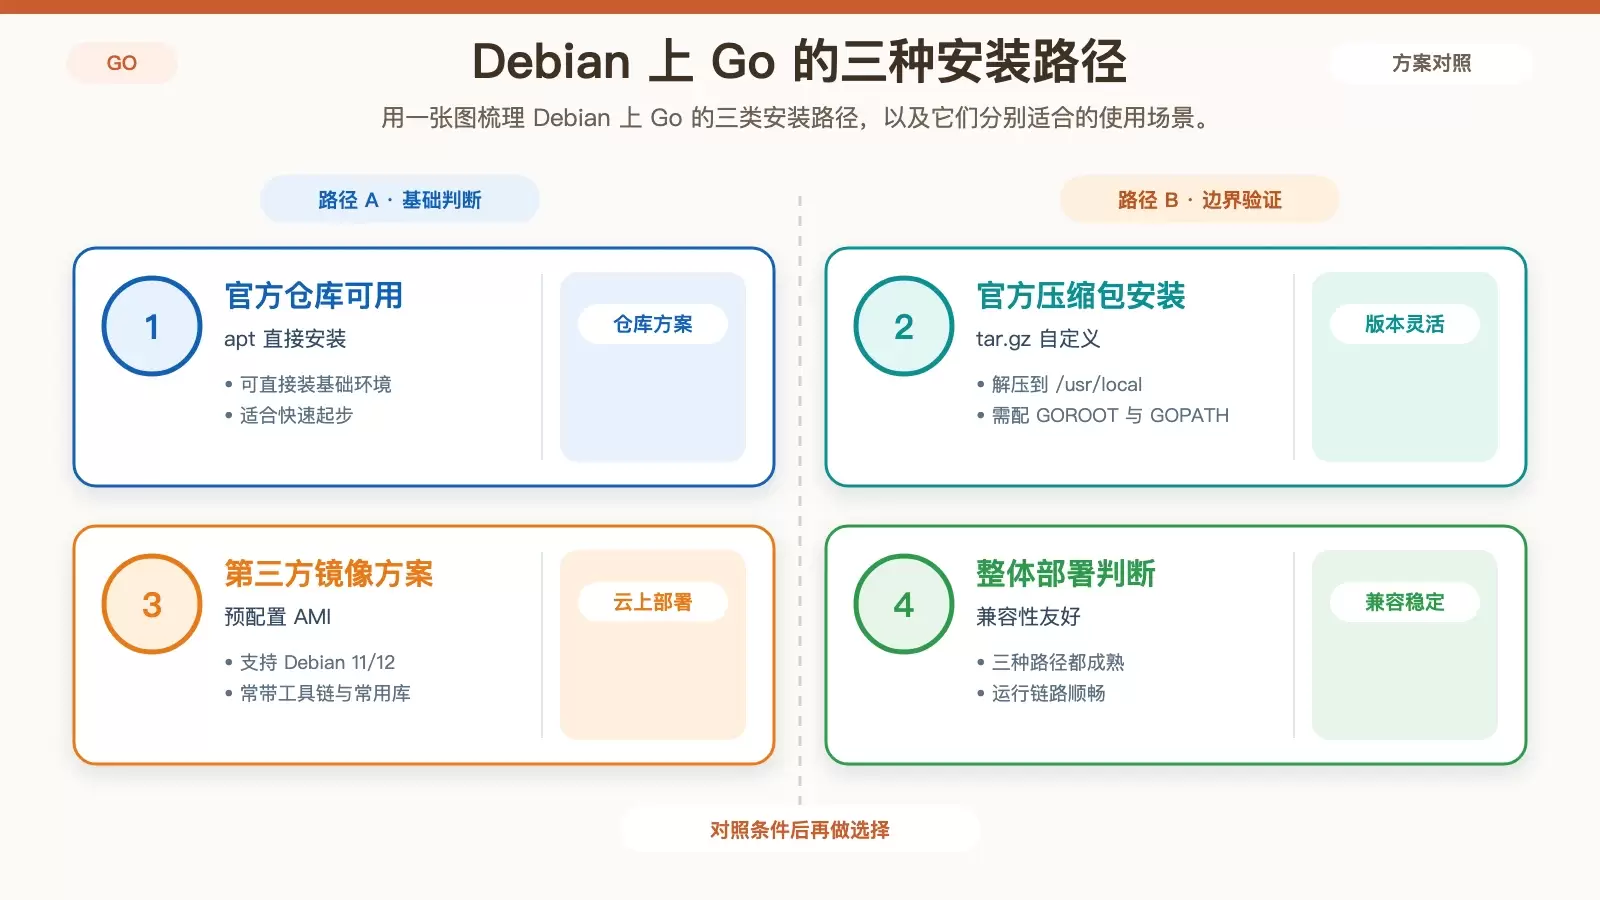
Golang 与 Debian 的组合整体表现稳定,既适合日常开发,也能承担生产部署。判断它是否“跑得流畅”,关键要看安装兼容性、系统级调优空间、实际运行特性,以及编译与并发配置这些可操作项。
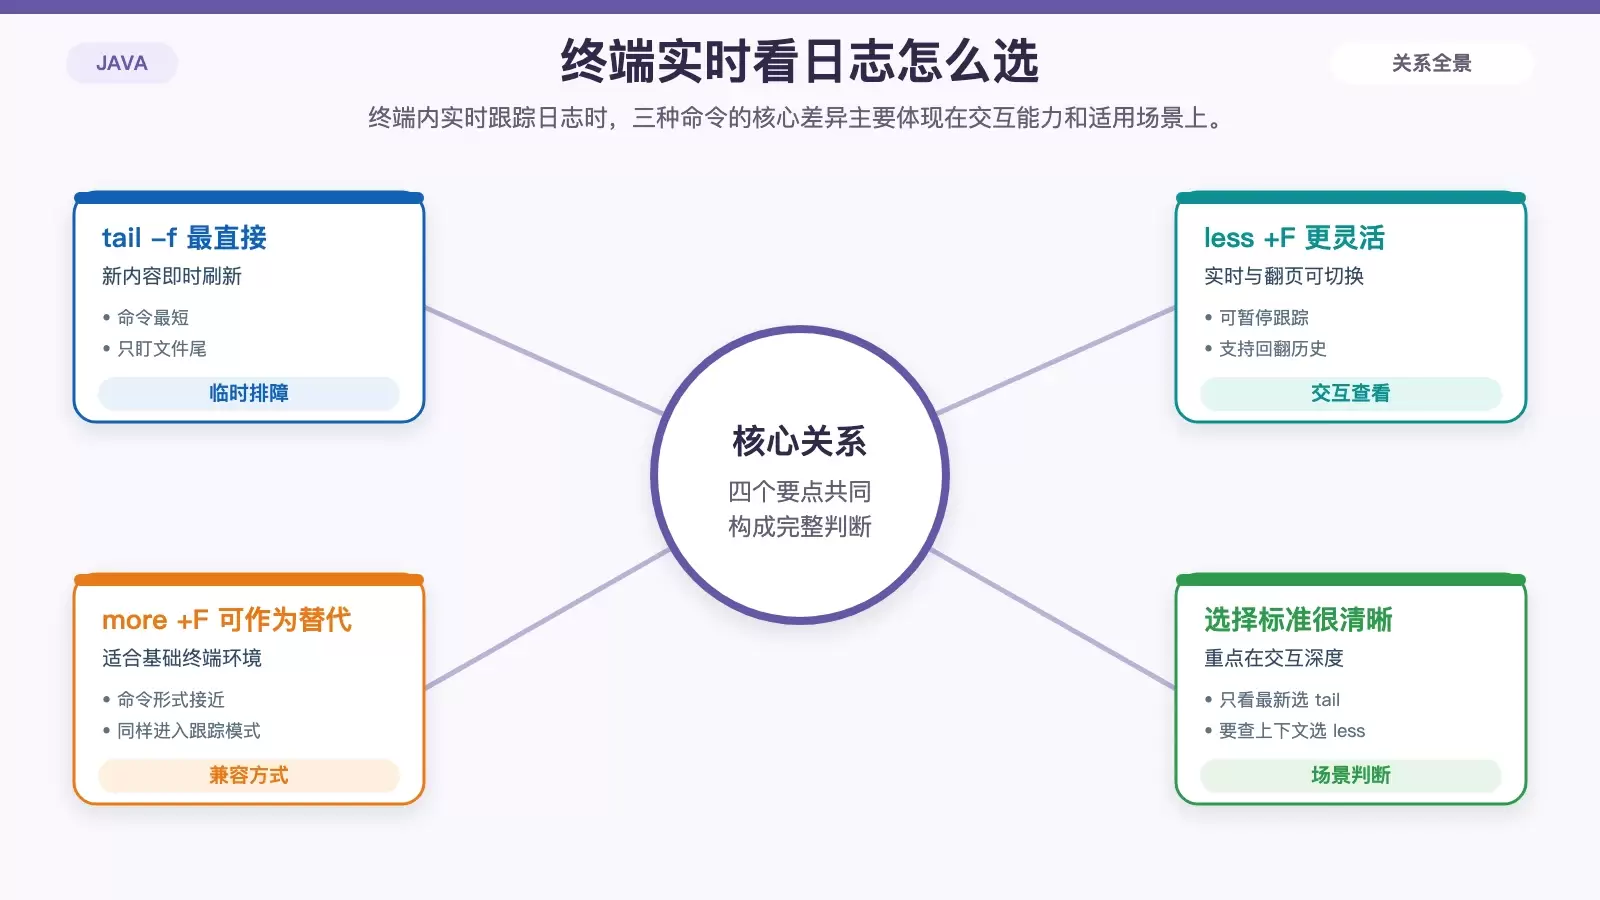
在 CentOS 上监控 Java 日志,既可以直接用命令行盯住文件变化,也可以把日志接入 systemd、日志平台或完整监控体系。本文按使用场景梳理几种常见做法,帮助你判断哪些方案适合临时排障,哪些更适合长期运维和可视化分析。
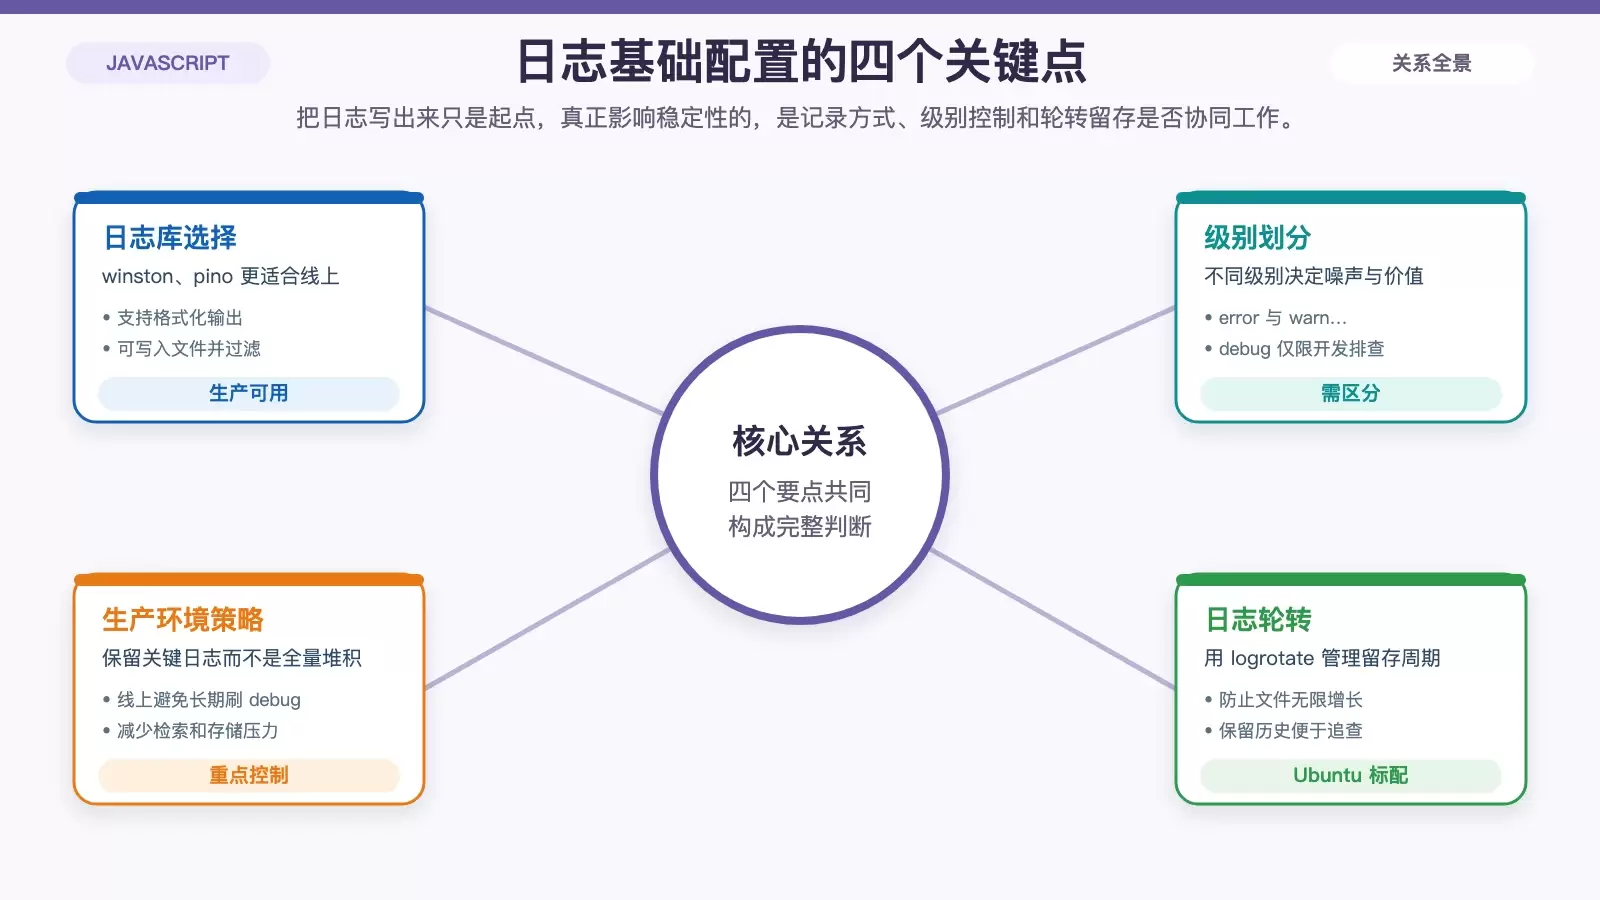
在 Ubuntu 上提升 JavaScript 应用稳定性,关键不只是“把日志打出来”,而是把记录、留存、汇总、告警和代码异常处理串成一套可执行方案。本文从日志级别、轮转、集中管理到性能监控逐步梳理,帮助你判断哪些做法适合开发环境,哪些必须落实到生产环境。
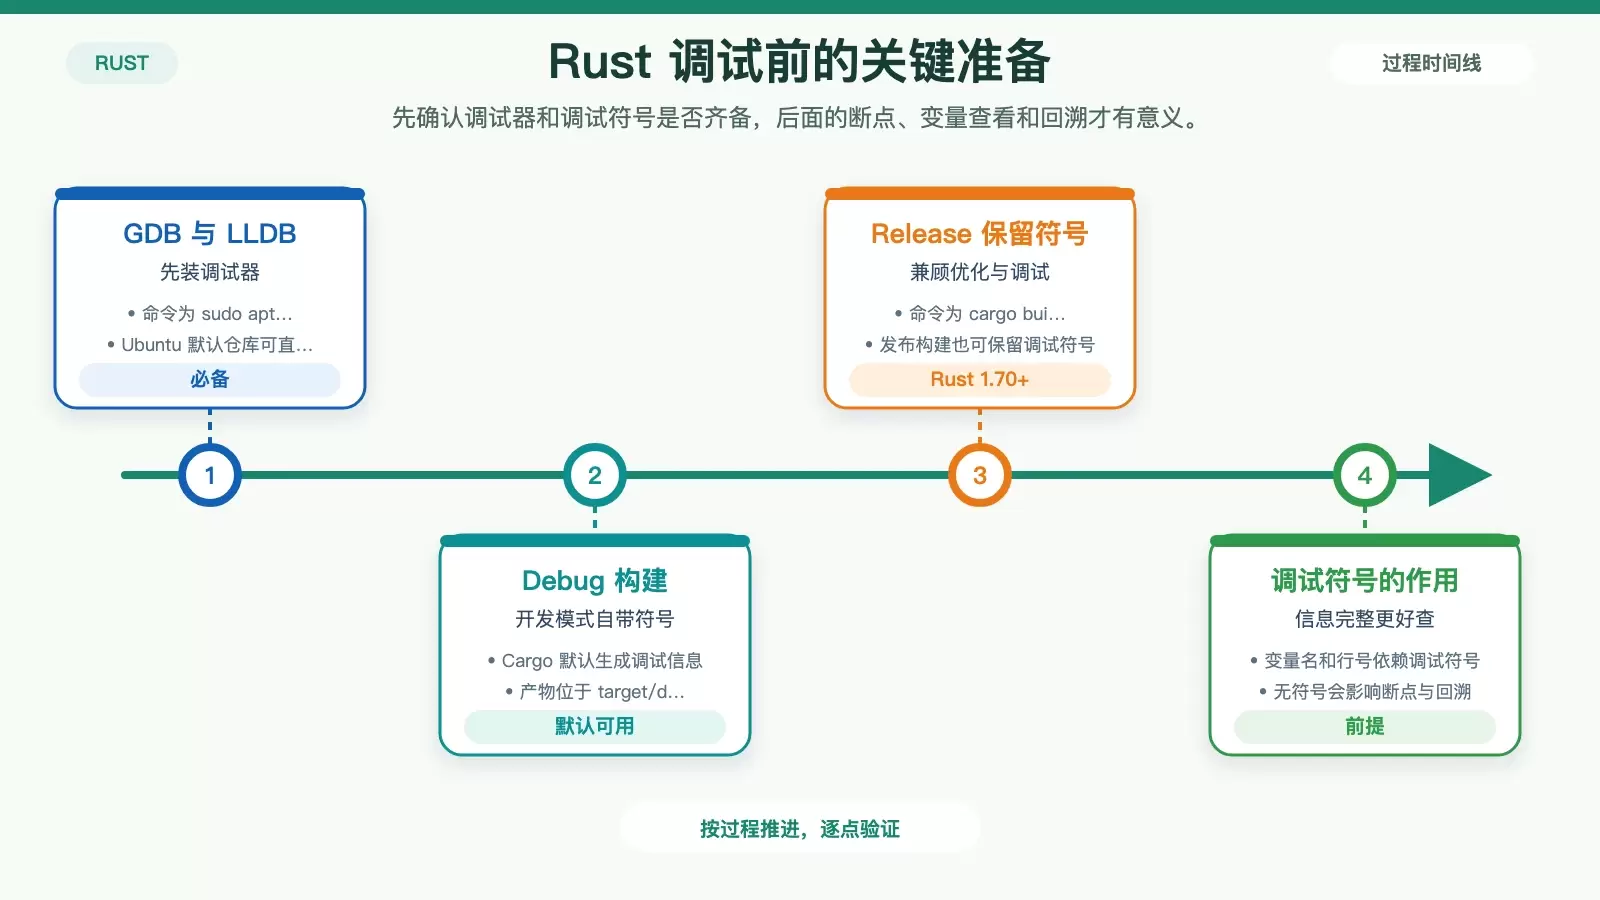
在 Ubuntu 上调试 Rust,核心不在“选哪个工具”,而在于先把调试符号、启动方式和排错手段配齐。本文按命令行调试、VS Code 集成调试和日志回溯三条线梳理,保留可直接使用的命令与配置,帮助你根据项目规模和问题类型选对方法。