


很多 JavaScript 应用跑在 Ubuntu 上时,真正能留下攻击痕迹的,往往不是单次扫描结果,而是系统、认证、Web 服务和应用本身持续写下的日志。要把这些信息变成可用的审计线索,关键不在“看了多少日志”,而在于日志是否记录到位、筛查是否有重点、异常是否能被持续追踪,下面就按这个顺序梳理一套更适合日常落地的方法。
先把关键日志补齐,避免审计时只看到半截线索
日志审计的前提不是工具,而是记录粒度足够完整。若系统或应用只留下模糊的错误信息,后续再强的分析平台也很难还原真实行为。因此,先确认 Ubuntu 主机、认证链路、Web 服务和 Node.js 应用都在持续输出可用日志。
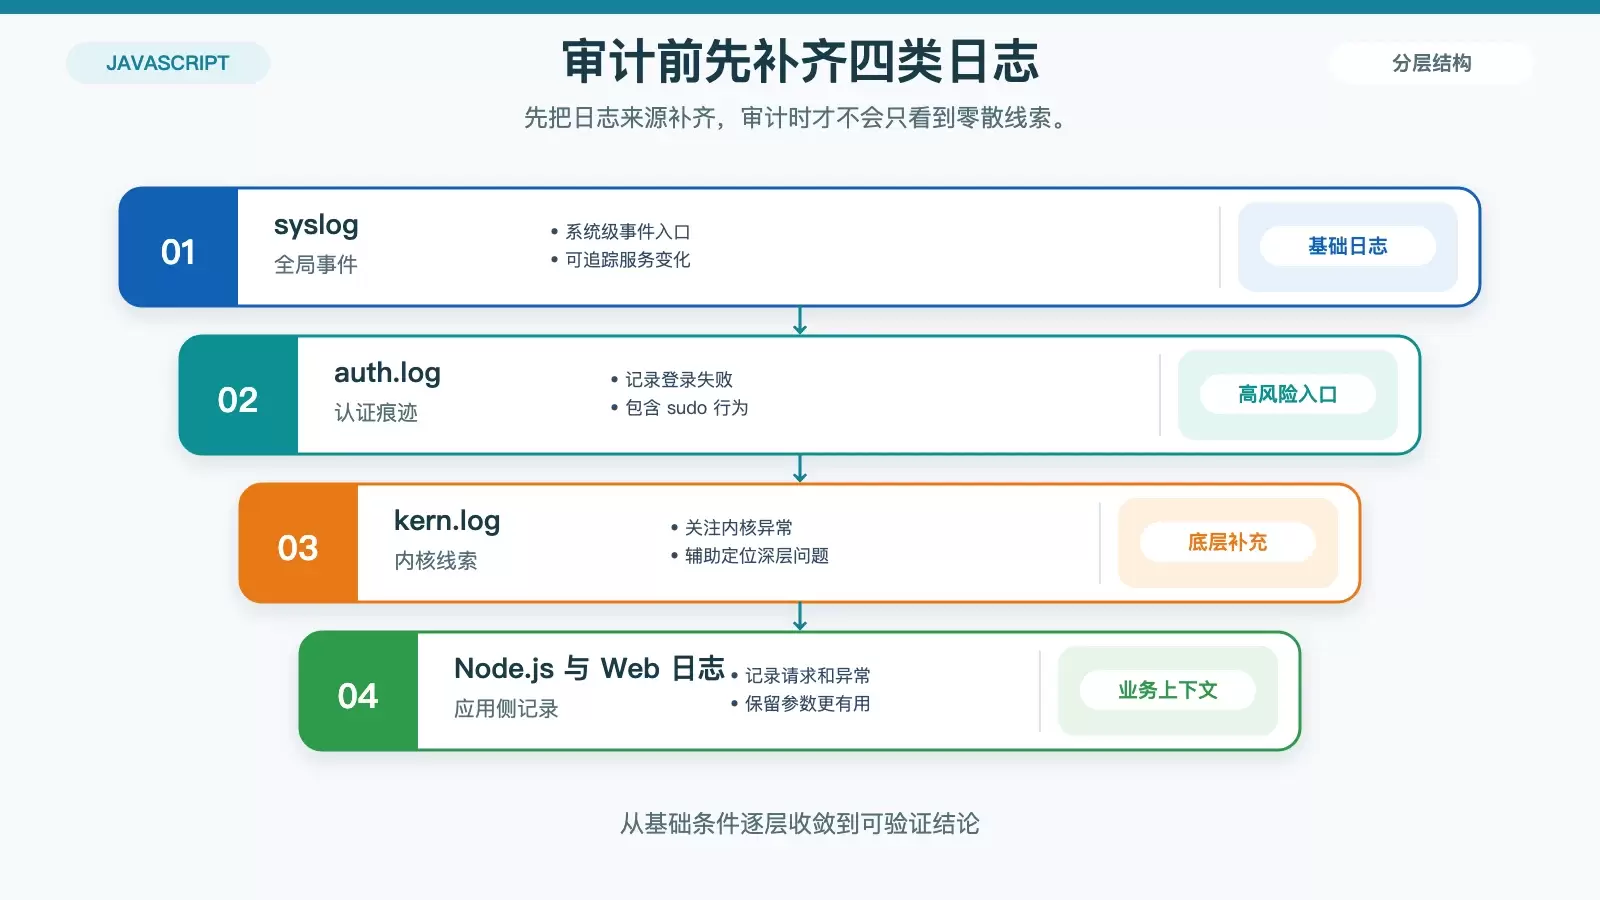
Ubuntu 系统侧至少要关注这三类日志
/var/log/syslog:记录系统级事件,适合追踪服务重启、进程异常退出和整体运行状态变化。/var/log/auth.log:用于查看登录失败、sudo操作和其他认证行为,是排查暴力破解和越权操作的第一入口。/var/log/kern.log:保存内核相关日志,适合补充定位更底层的异常行为。
应用与 Web 服务日志不能只记“报错”
如果目标是审计 JavaScript 应用,单靠系统日志远远不够。Node.js 应用最好使用 winston、morgan 这类日志库,把请求、错误、异常和关键业务动作记录下来。对于 Apache 或 Nginx,也应开启访问日志与错误日志;如果条件允许,还应尽量保留请求体和参数信息,否则很多注入与探测行为只会留下不完整的痕迹。
日志量一大,优先用工具和命令做筛查
原始日志文件一旦积累起来,人工逐行翻阅几乎不可行。这时需要根据场景选择合适工具:要么上完整分析链路,要么先用命令行工具快速缩小范围。
适合持续分析的平台型工具
- ELK Stack(Elasticsearch, Logstash, Kibana):适合把日志集中采集、检索和可视化,便于实时监控和持续追踪。
- Splunk:检索和报表能力更强,适合日志规模更大、审计流程更规范的企业环境。
适合快速定位问题的命令行工具
并不是所有场景都需要复杂平台。很多时候,grep、awk、sed 就足以完成第一次排查,尤其适合从大批文本日志中快速提取关键字、异常字段和可疑模式。对于临时审计、应急分析或规则验证,这类工具往往更直接。
重点检查三类高频安全信号
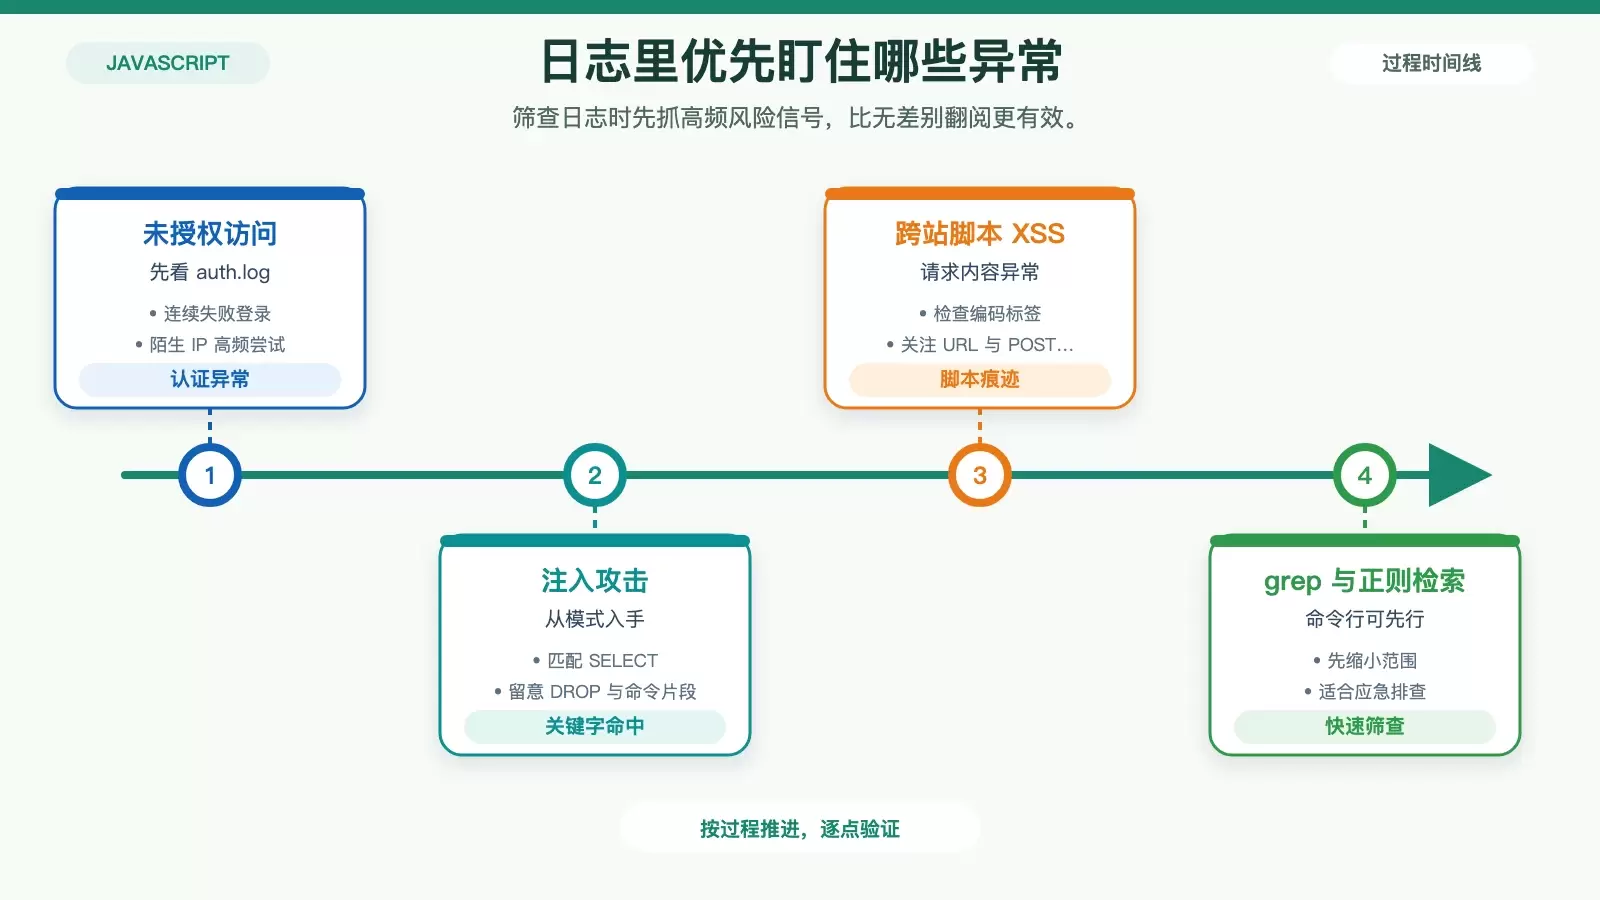
日志审计最怕“什么都看”,结果什么都抓不住。更有效的方式,是围绕几类最常见的攻击痕迹建立筛查重点:未授权访问、注入攻击和跨站脚本行为通常都能在日志里留下明显线索。
未授权访问:先看认证失败,再看接口访问模式
- 检查
/var/log/auth.log中是否存在连续失败登录、异常时间段认证请求,或来自陌生 IP 的高频尝试。 - 同时回看应用日志,重点关注敏感接口的高频访问、异常参数组合和不符合正常用户行为的请求节奏。
注入攻击:从危险关键字和模式入手
SQL 注入、命令注入等攻击通常会在日志中留下可识别的字符串,例如 SELECT、DROP、; rm -rf。这些痕迹未必意味着攻击已经成功,但往往代表有人正在探测或尝试利用漏洞。实际审计时,可以用正则表达式或关键字检索先做第一轮筛选。
grep -r "SELECT" /var/log/apache2/access.log
grep -r "DROP TABLE" /var/log/mysql/error.log
XSS:留意被编码后的脚本片段
- 检查 Web 服务器日志中是否出现编码后的
<script>标签,或包含异常脚本片段的 URL 与 POST 数据。 - 这一类问题不能只依赖访问日志,还需要结合代码扫描,确认输入处理和输出转义是否存在缺口。
把日志从事后取证升级为实时监控
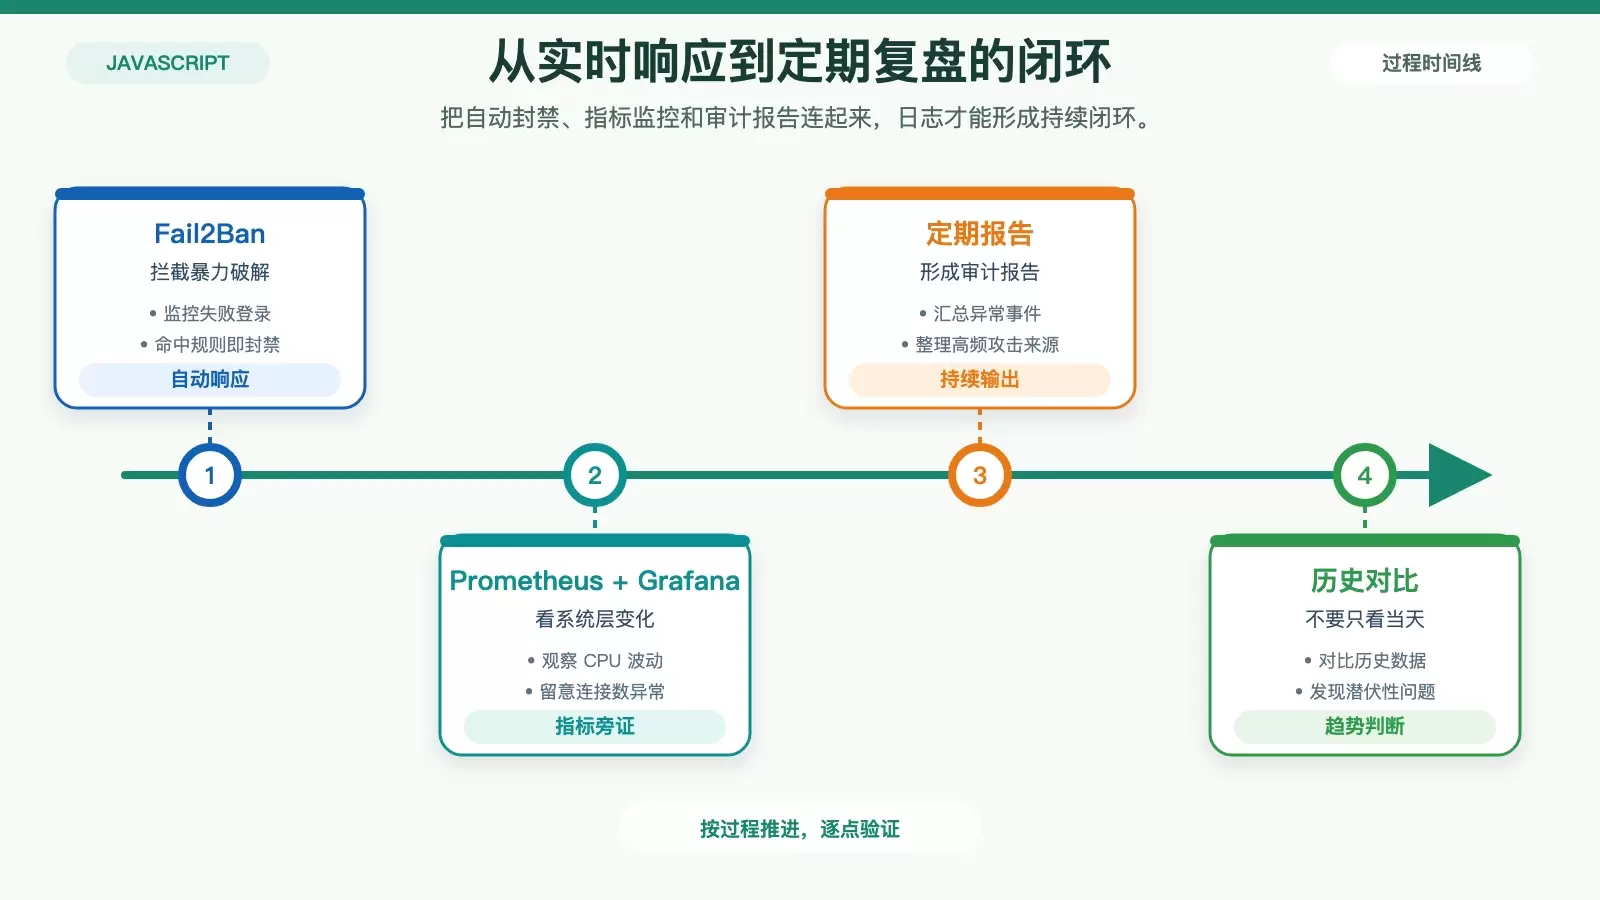
只在出事后翻日志,价值有限。更实用的做法,是把常见异常模式接到实时监控和自动响应机制上,让日志不仅能解释发生了什么,还能帮助系统第一时间减轻风险。
Fail2Ban:处理暴力破解最直接
Fail2Ban 可以持续监控日志里的失败登录模式,在满足规则后自动封禁可疑 IP。对于 SSH、后台登录口和其他容易被暴力尝试的入口,它是成本很低、见效很快的一层防护。
sudo apt-get install fail2ban
sudo cp /etc/fail2ban/jail.conf /etc/fail2ban/jail.local
sudo systemctl restart fail2ban
Prometheus + Grafana:补足系统层异常视角
并不是所有攻击都会直接在应用日志里暴露出来。CPU 突然飙升、连接数异常上涨、资源使用模式突变,往往也是攻击或滥用的前兆。通过 Prometheus + Grafana 监控这些系统层指标,可以和日志内容互相印证,帮助更早识别异常行为。
定期审计和报告,才算形成完整闭环
日志分析不是一次性工作,而是持续性的安全运营动作。如果没有固定的复盘和报告机制,很多异常只会在当时被看到,之后又很快被遗忘。
把异常、趋势和高频来源整理成报告
可以编写脚本或借助现成工具,定期生成审计报告,把关键异常事件、趋势变化、高频攻击 IP 和重复出现的问题集中列出。这样做的价值,不只是方便回顾,更在于帮助团队判断哪些问题是偶发噪声,哪些已经变成长期风险。
审计时别只看单日结果,要结合历史对比
很多问题并不是某一天突然爆发,而是长时间缓慢累积。定期审查日志时,需要和历史数据一起对比,观察失败登录次数、敏感接口访问频率、异常请求类型是否持续抬升。只有把日志放进时间维度里看,审计结论才更可靠。
对于 Ubuntu 上的 JavaScript 安全审计来说,日志真正的价值在于把分散的异常串成可判断的证据链。只要先保证记录完整,再围绕高风险模式做筛查,并把监控和定期报告接起来,日志就不只是排错材料,而会成为持续安全审计的基础设施。









