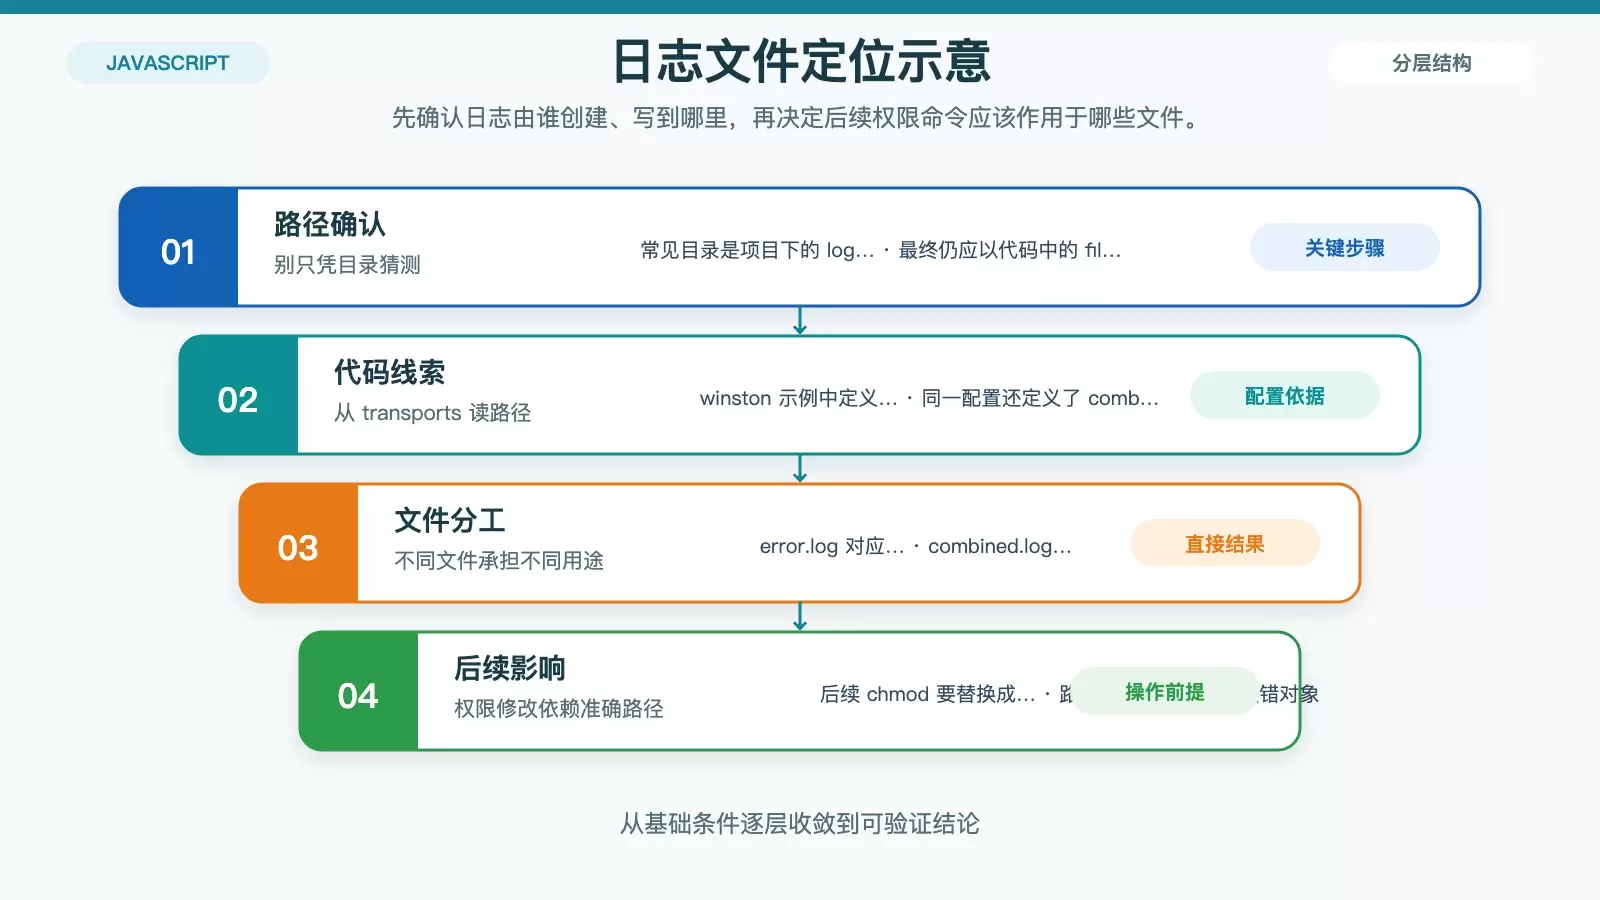
Ubuntu 上如何设置 Node.js 日志访问权限
在 Ubuntu 上部署 Node.js 应用时,日志文件权限常被忽略,结果要么日志被随意读取,要么服务进程没有写入权限。本文从日志路径定位、`chmod` 与 `chown` 的组合用法,到 Nginx/Apache 场景下的权限核对,梳理一套可直接落地的配置方法。
2026-08-23
183

在 Ubuntu 上部署 Node.js 应用时,日志文件权限常被忽略,结果要么日志被随意读取,要么服务进程没有写入权限。本文从日志路径定位、`chmod` 与 `chown` 的组合用法,到 Nginx/Apache 场景下的权限核对,梳理一套可直接落地的配置方法。
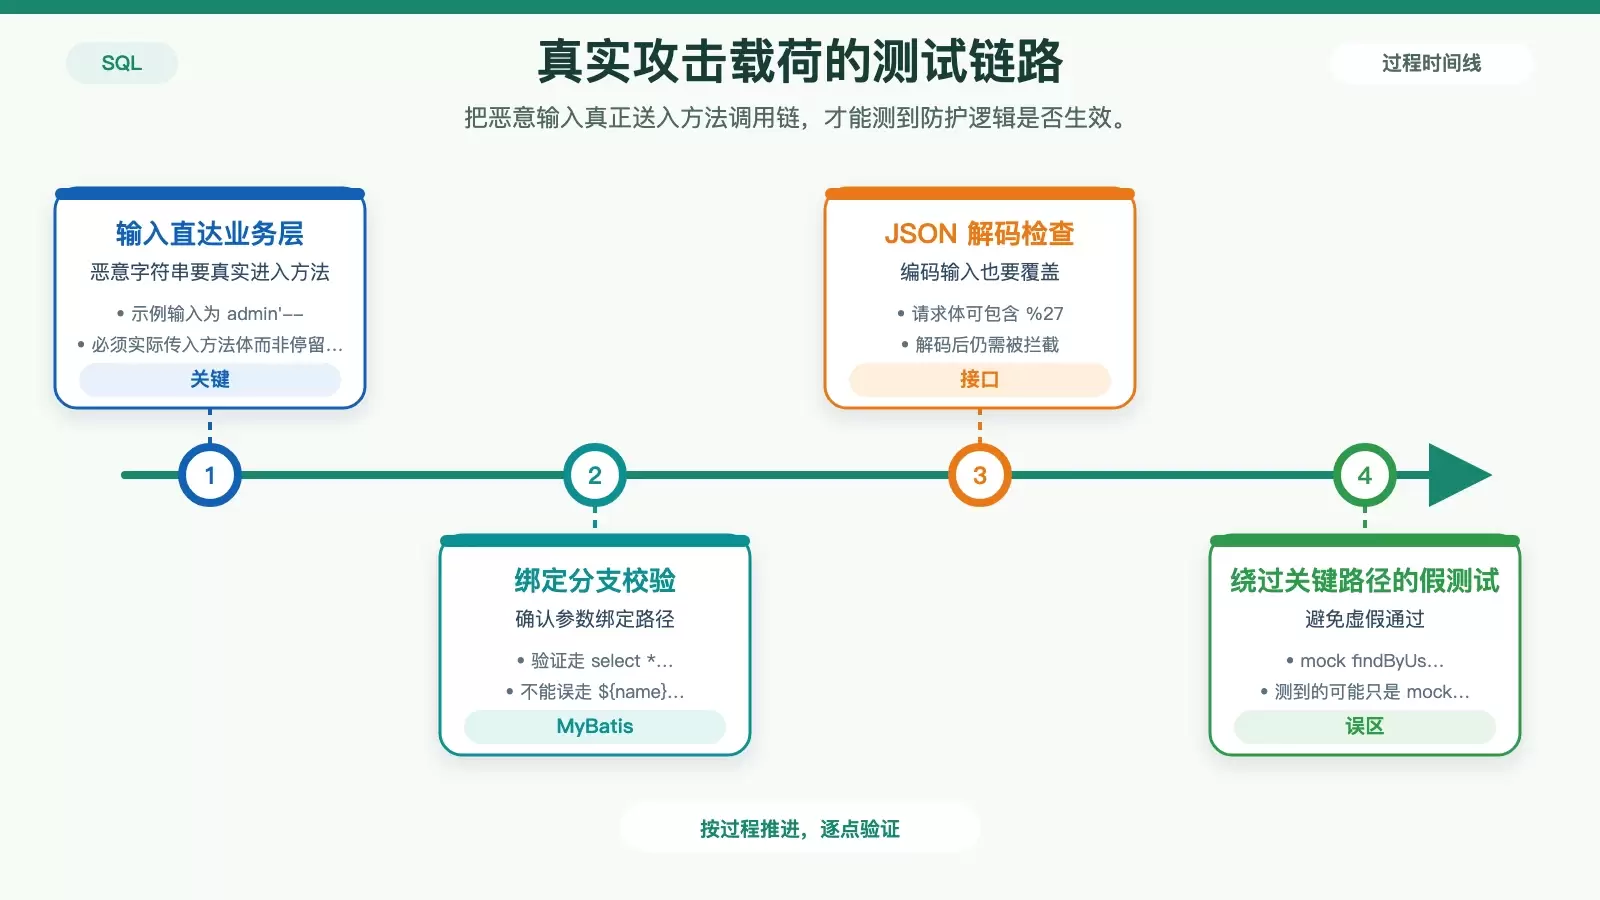
单元测试要验证的不是“接口没报错”,而是恶意输入是否在数据库执行前就被业务层拦截。本文围绕真实攻击载荷传递、异常断言、高危拼接分支、日志审计和二次注入覆盖,整理一套更可靠的 SQL 注入防护测试思路。
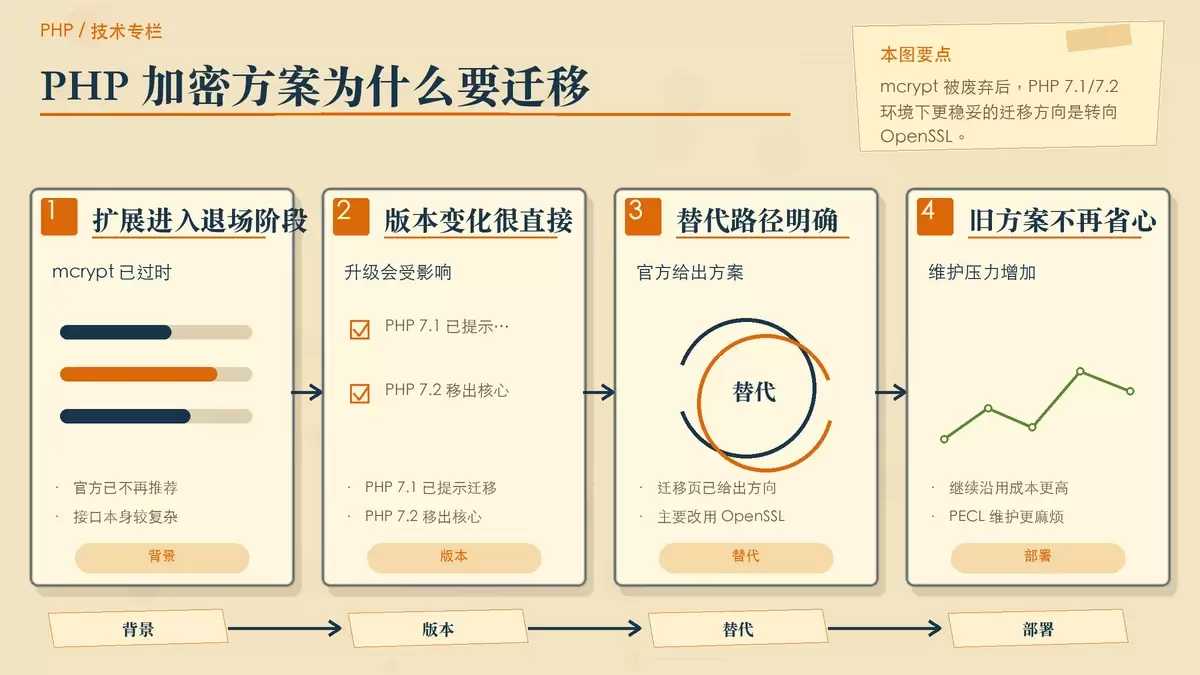
PHP 7.1 之后,老牌的 mcrypt 已经进入废弃阶段,继续依赖 `mcrypt_module_open()` 会让升级和部署都变得更麻烦。本文结合 PHP 手册给出的迁移方向,整理出用 OpenSSL 实现 AES 加解密的替代写法,并说明这段代码适合什么场景、迁移时要注意哪些点。
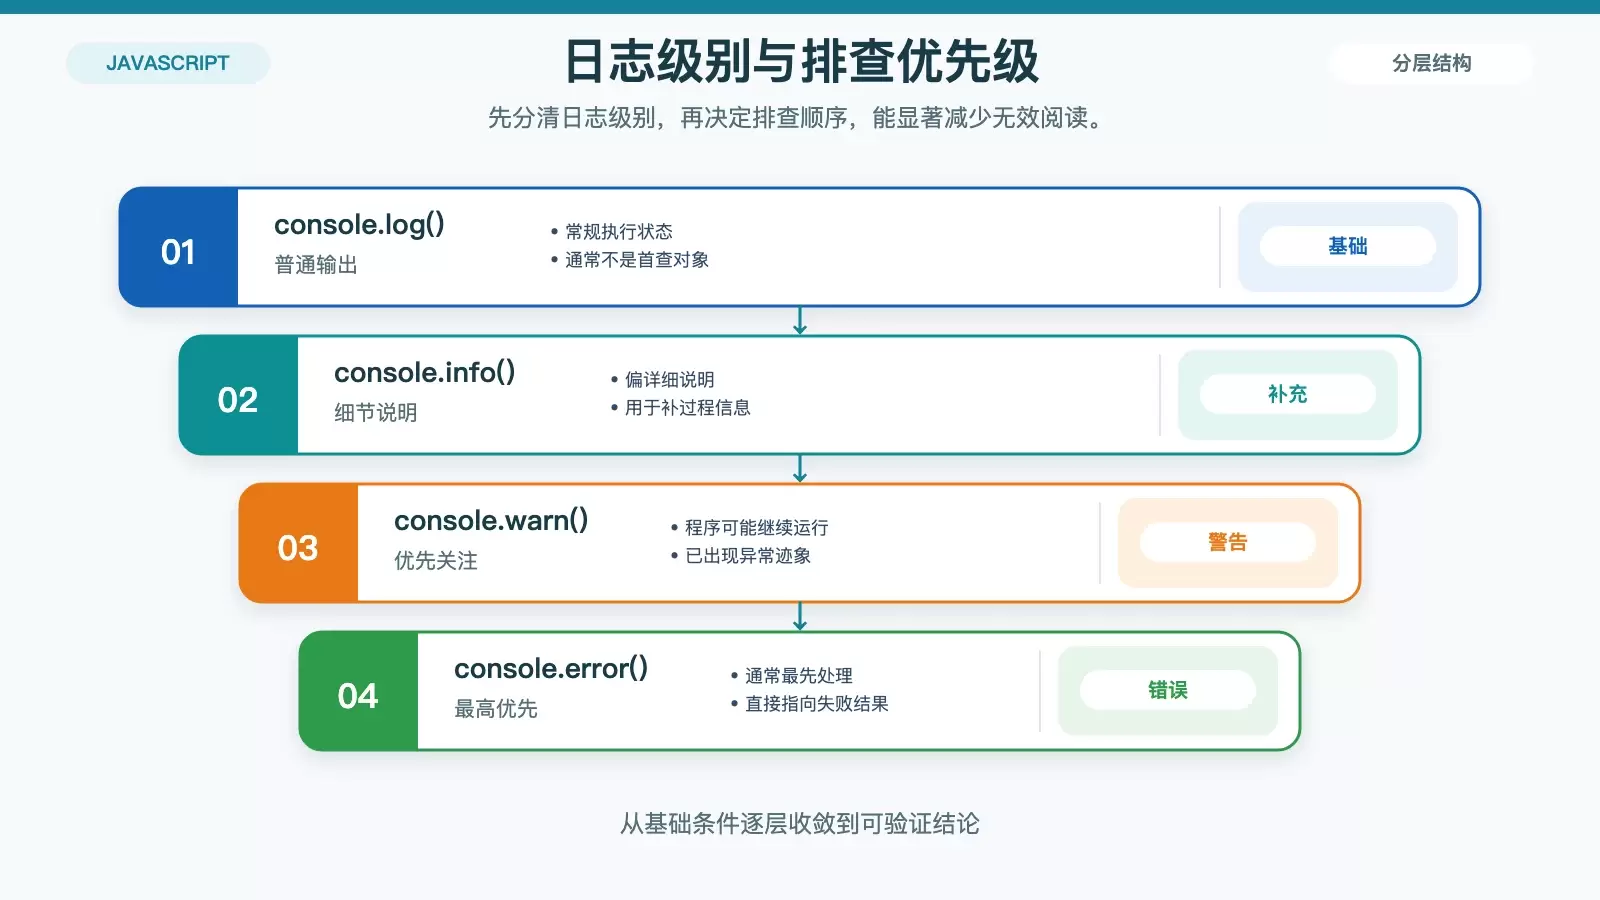
面对 Node.js 应用里层层叠叠的日志输出,关键不是逐字硬读,而是先建立一套筛选顺序。本文把原本分散的九个处理动作整理成一条可执行路径,帮助你从日志级别、来源、堆栈到上下文与工具选择,逐步判断问题位置并进入调试验证。
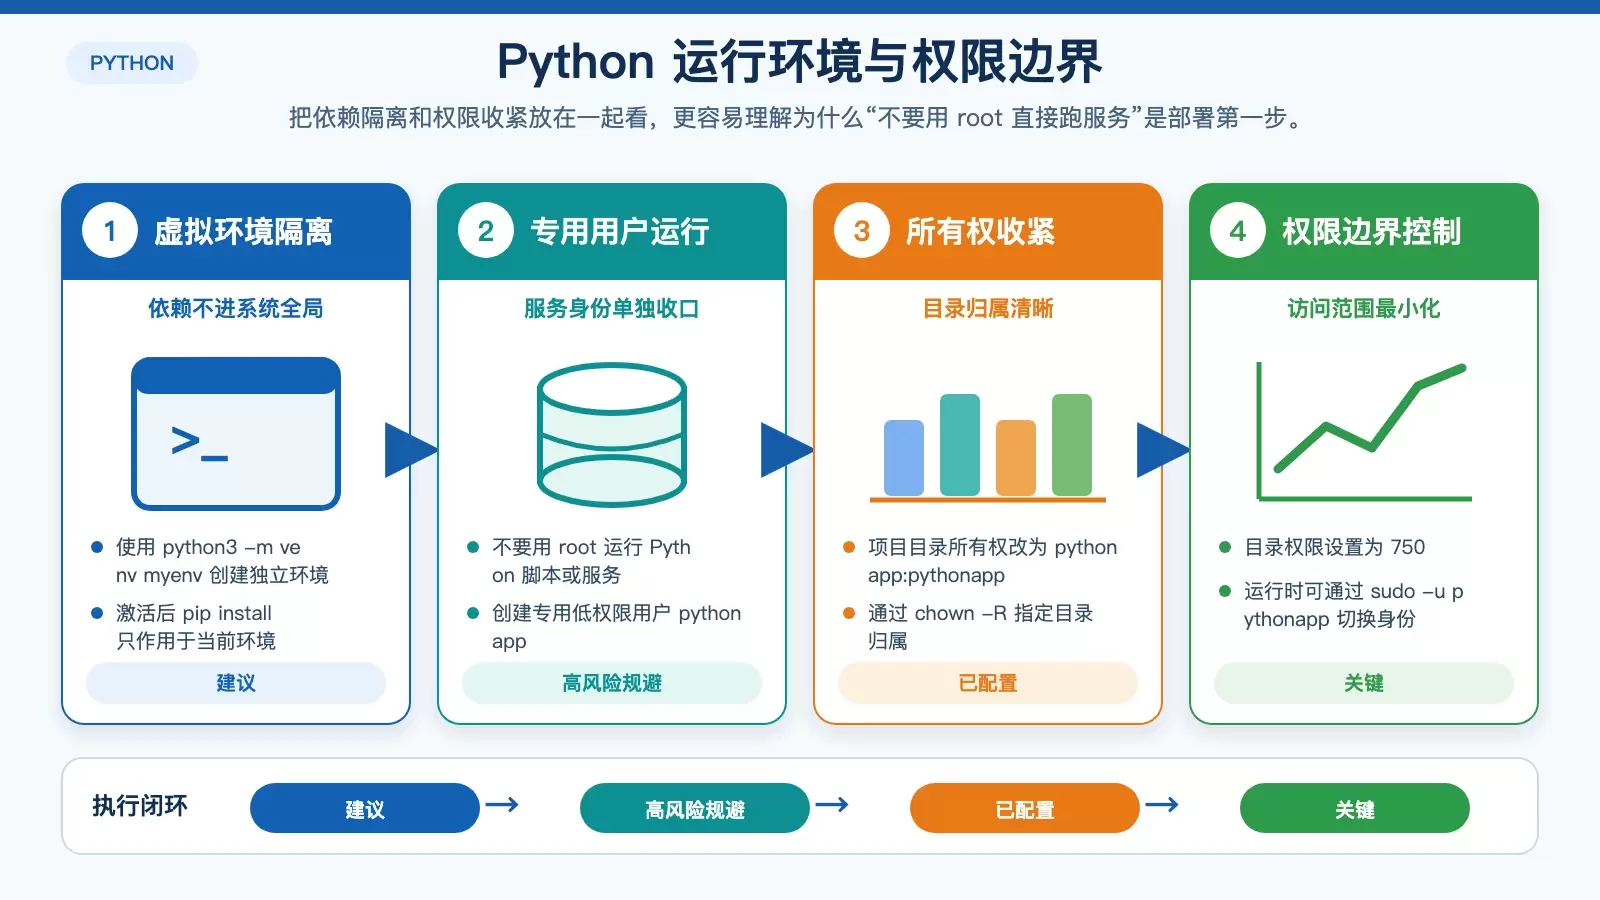
在 CentOS 部署 Python 应用时,安全配置不能只盯着单个环节。本文从环境隔离、权限控制、网络访问、SELinux、更新、HTTPS、输入校验到密钥与日志管理,梳理一套可直接落地的加固清单。 把 Python 应用部署到 CentOS,上线后真正容易出问题的,往往不是业务代码本身,而是运行环境、权限边界和网络暴露面没有先收紧。
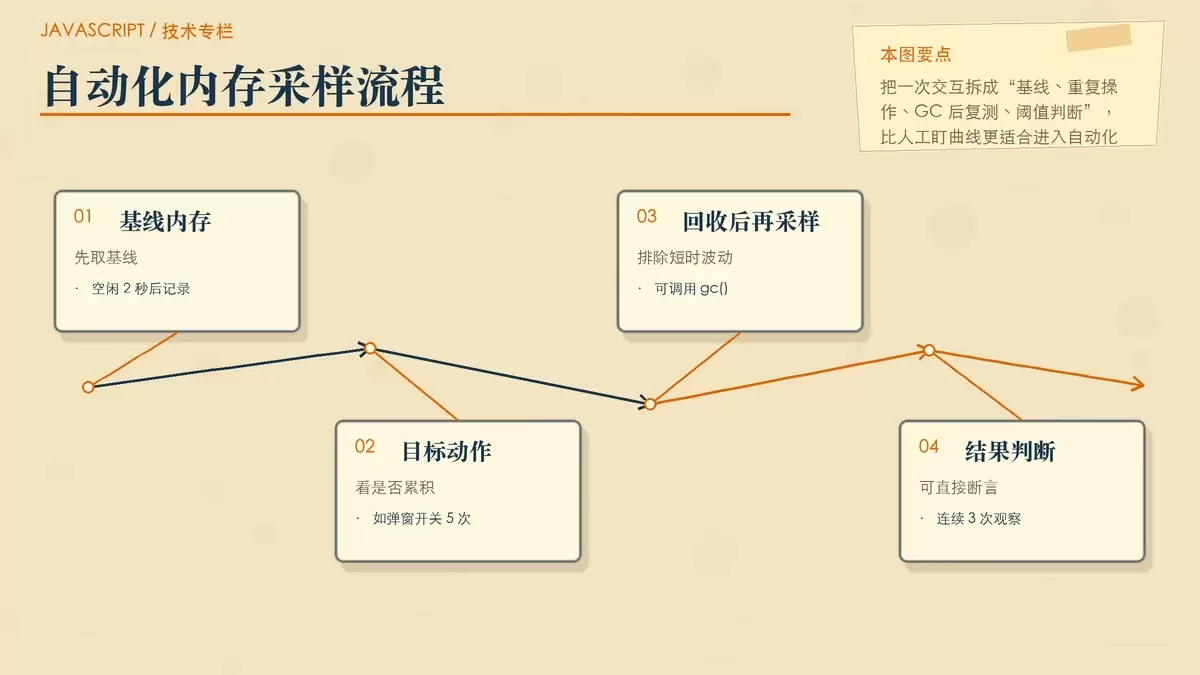
把 JavaScript 内存泄漏纳入自动化性能测试,关键不在“看曲线”,而在把堆增长、DOM 残留和堆快照差异变成可断言指标。本文用 Playwright/Puppeteer、GC 采样、跨浏览器兜底指标和分级阈值,整理一套可直接接入 CI/CD 的拦截方法。
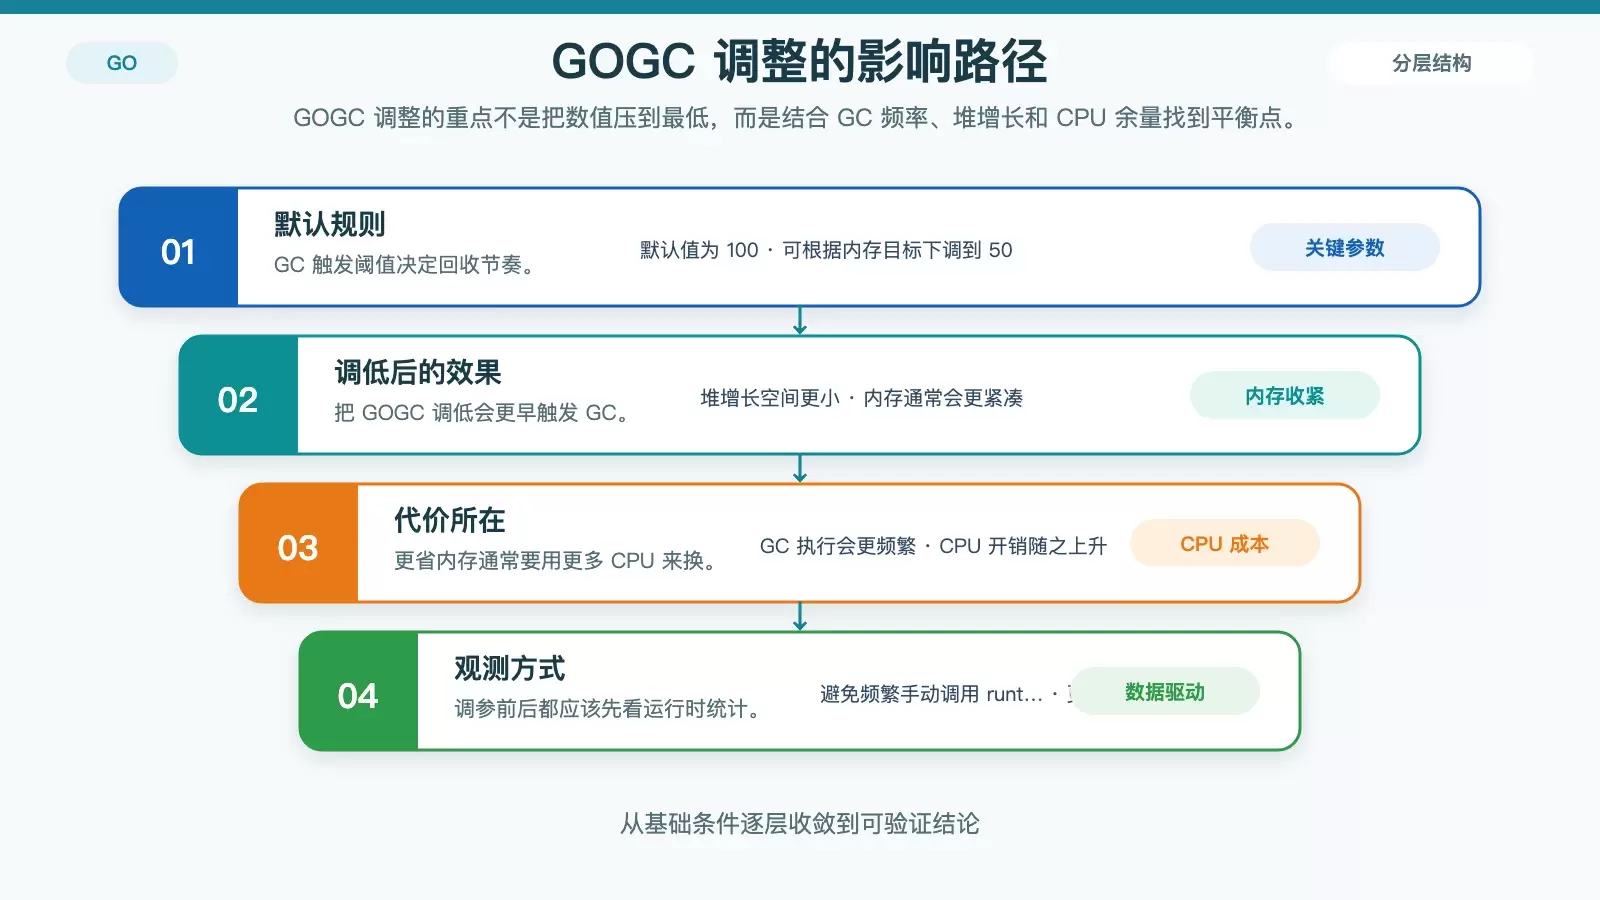
在 CentOS 部署 Go 应用时,内存优化不能只盯着 GC 参数。本文按代码、编译、运行时、系统和容器五个层面梳理常见做法,并结合 pprof、top、htop 说明如何判断优化是否真正有效。 在 CentOS 上部署 Go 服务时,内存问题往往不是单靠一个 GC 参数就能解决的:分配模式、构建方式、系统配置和容器限制都会一起影响结果。
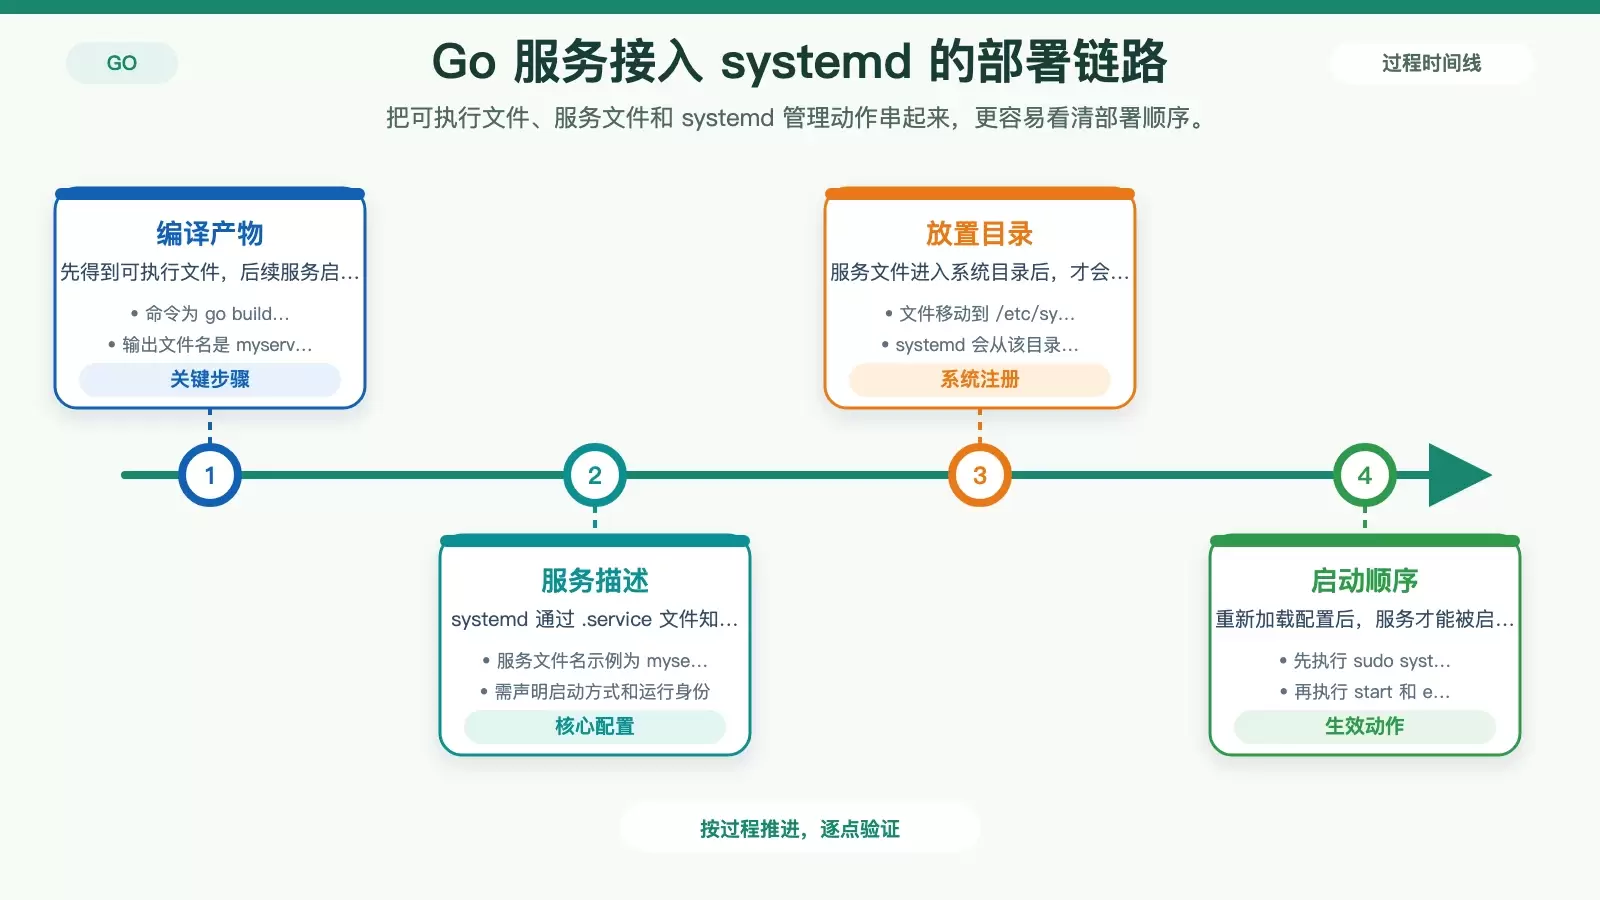
把 Go 程序部署到 CentOS 并注册成系统服务,核心只有两部分:编译可执行文件,以及为 systemd 写好服务配置。本文按实际部署顺序梳理编译、注册、启动、自启和排错要点,适合刚接触 Linux 服务化的开发者快速上手。
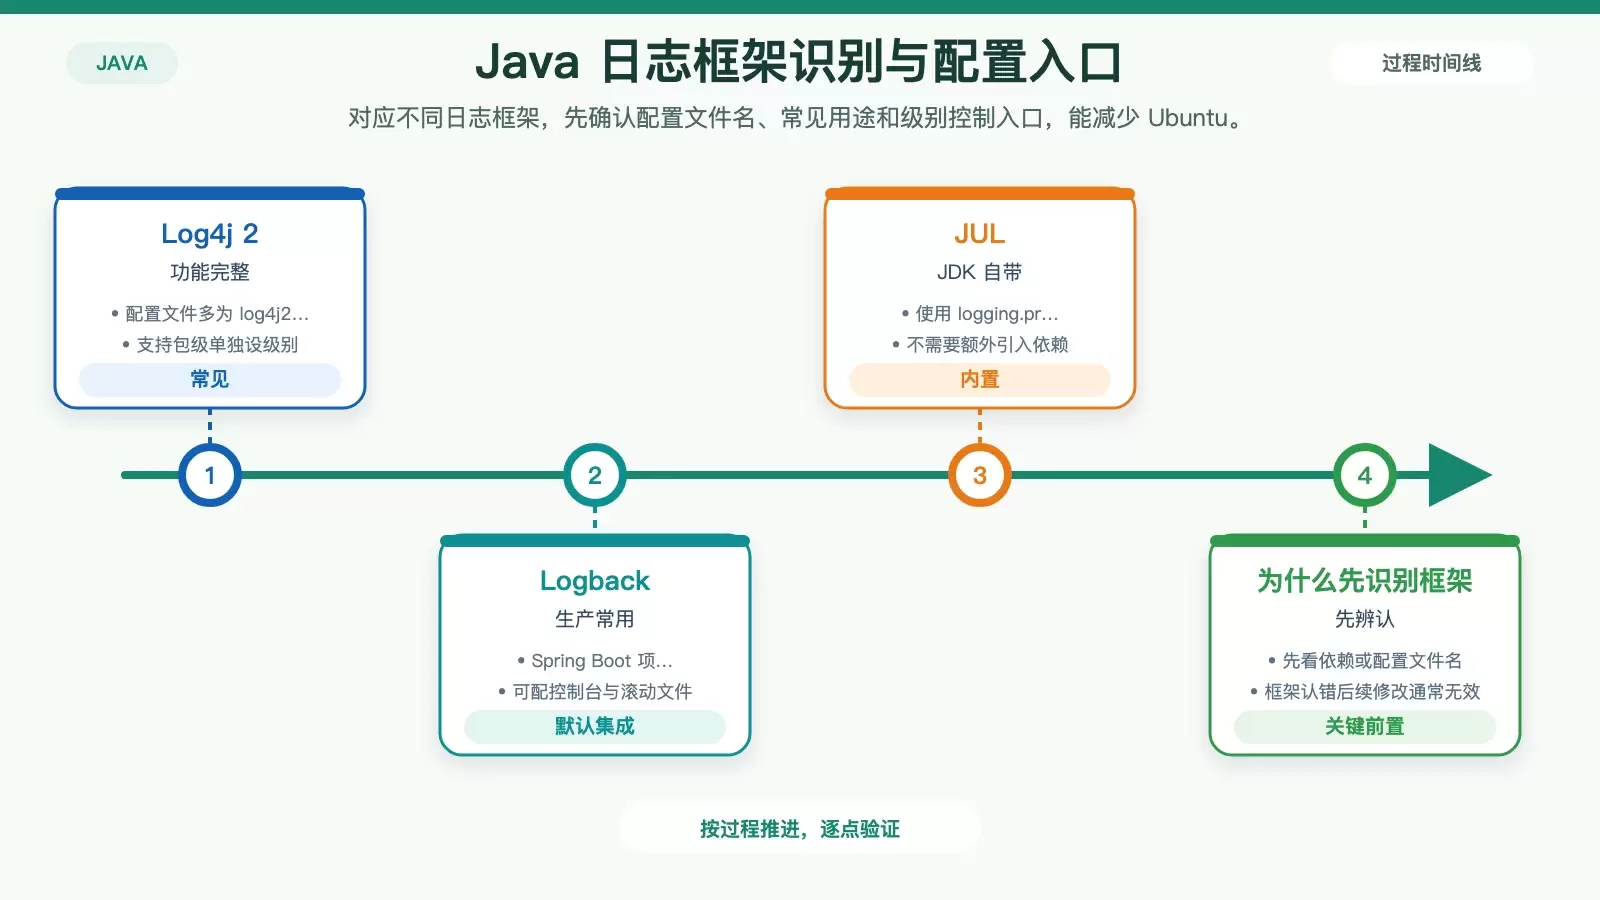
在 Ubuntu 上调整 Java 日志级别,关键不在“怎么改一个参数”,而在先确认日志框架,再选对配置入口。本文按 Log4j 2、Logback 和 JUL 分别梳理配置文件、命令行与运行时调整方式,并补上 Ubuntu 环境里最容易踩到的权限、加载顺序和日志轮转问题。
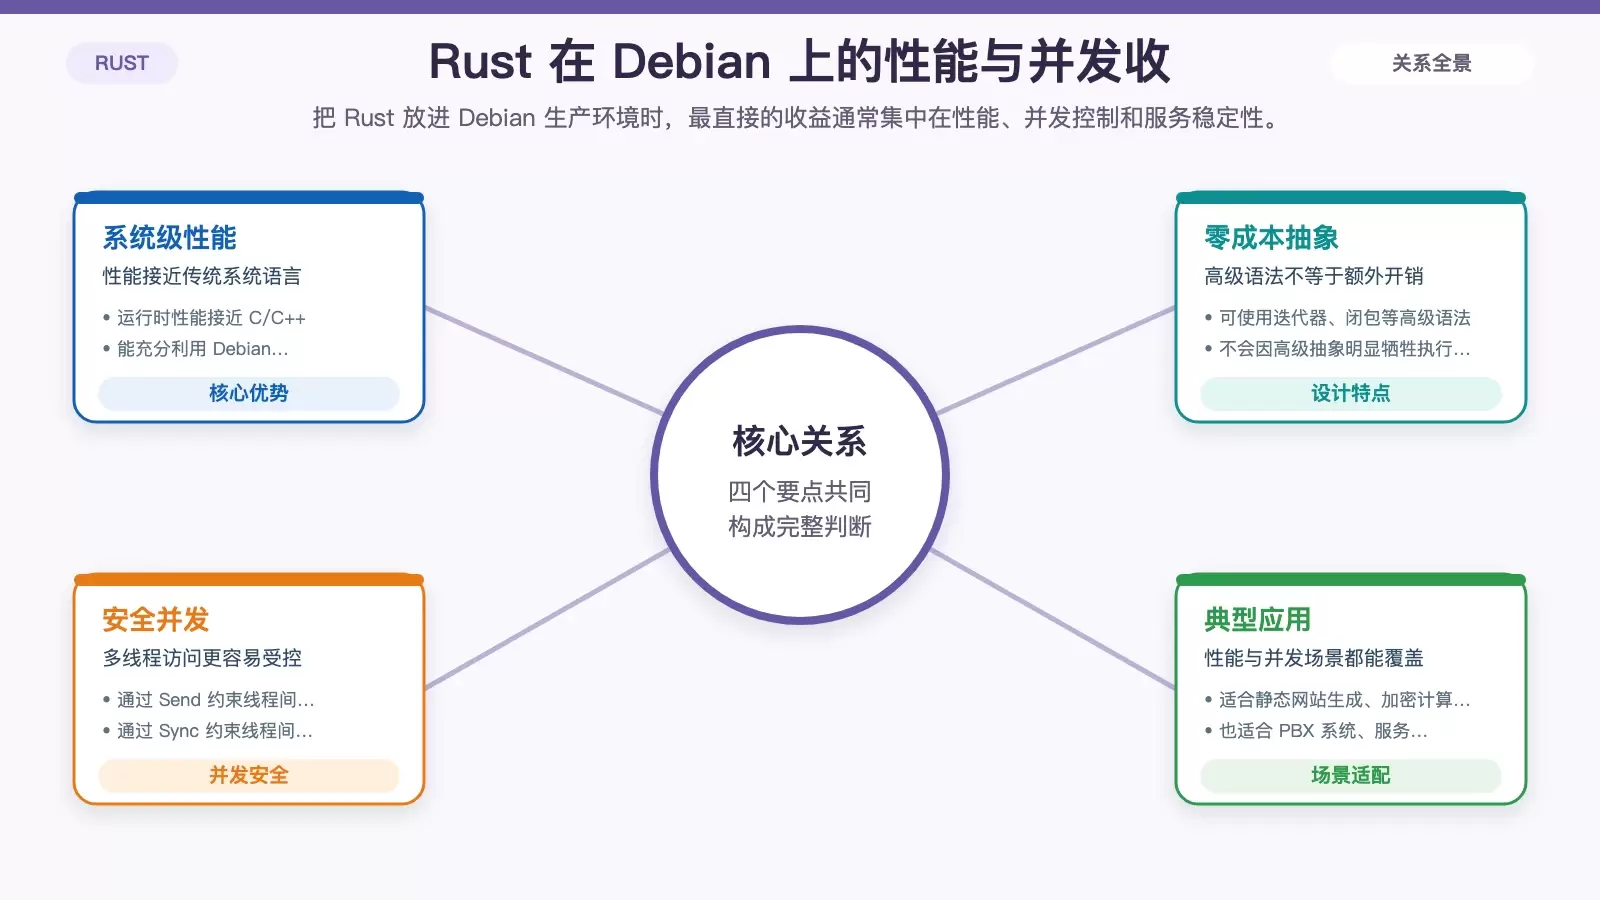
在 Debian 上使用 Rust,价值不只是“新语言更安全”。它真正解决的是系统服务长期运行中的内存错误、并发风险、性能损耗和维护成本问题。结合 Debian 的稳定发行策略与 Rust 的编译期约束,这套组合尤其适合服务器、网络组件和基础设施程序。
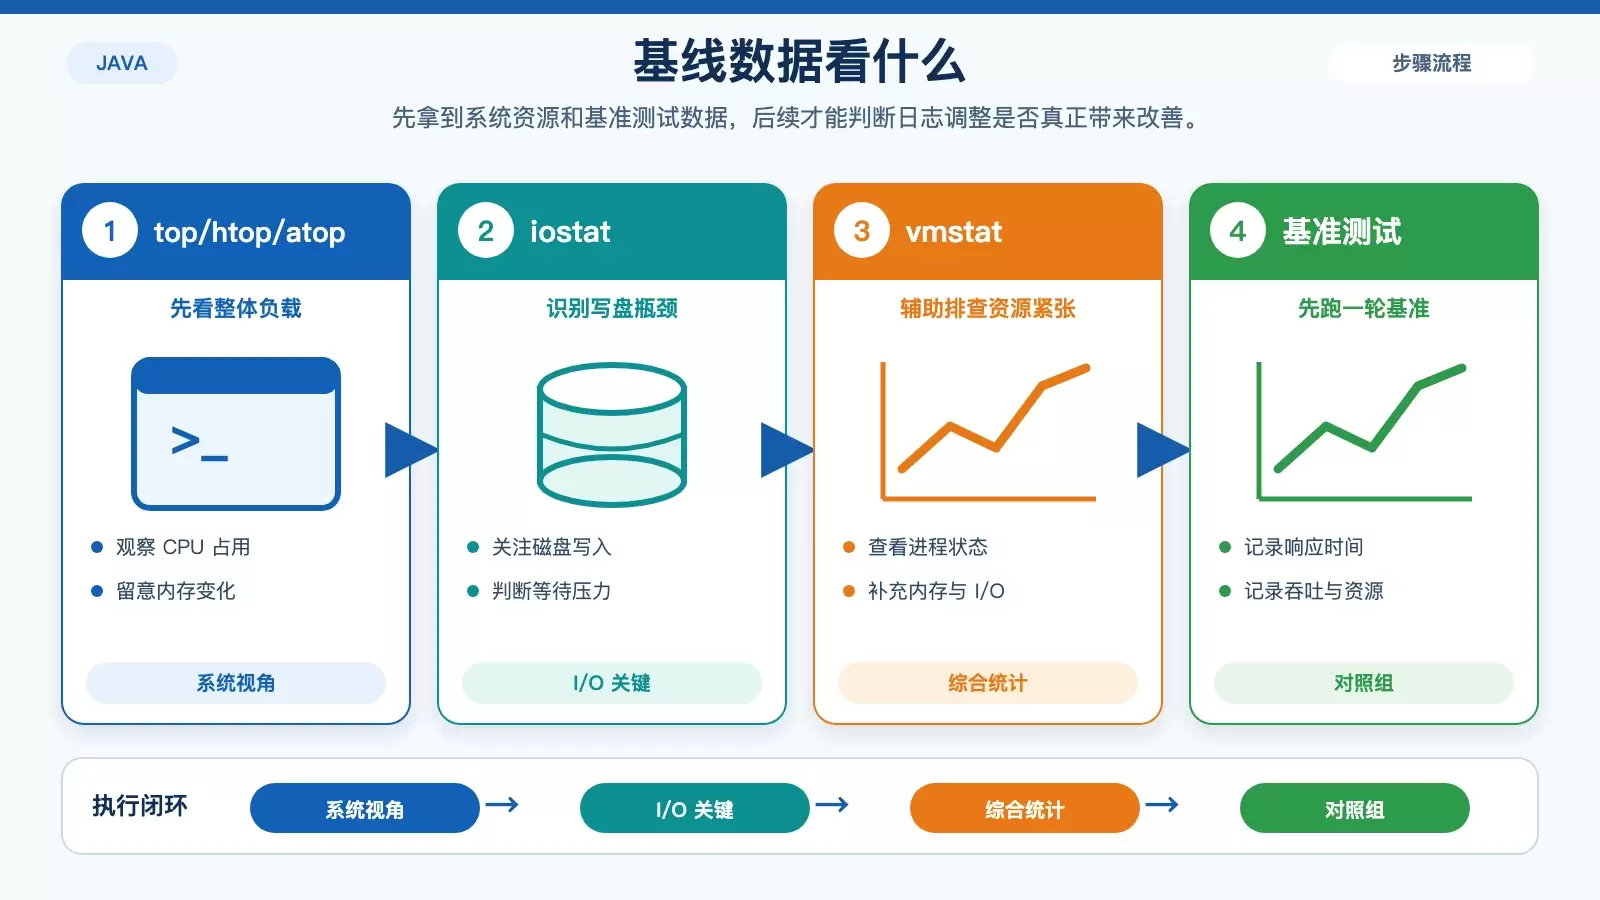
在 CentOS 上评估 Java 日志性能,关键不是只看日志量,而是把系统资源、日志配置、压测结果和代码写法放到同一条链路里比对。本文按“先建基线、再做对比、最后定位和优化”的顺序梳理可执行方法,帮助你判断日志是否真的拖慢了应用。
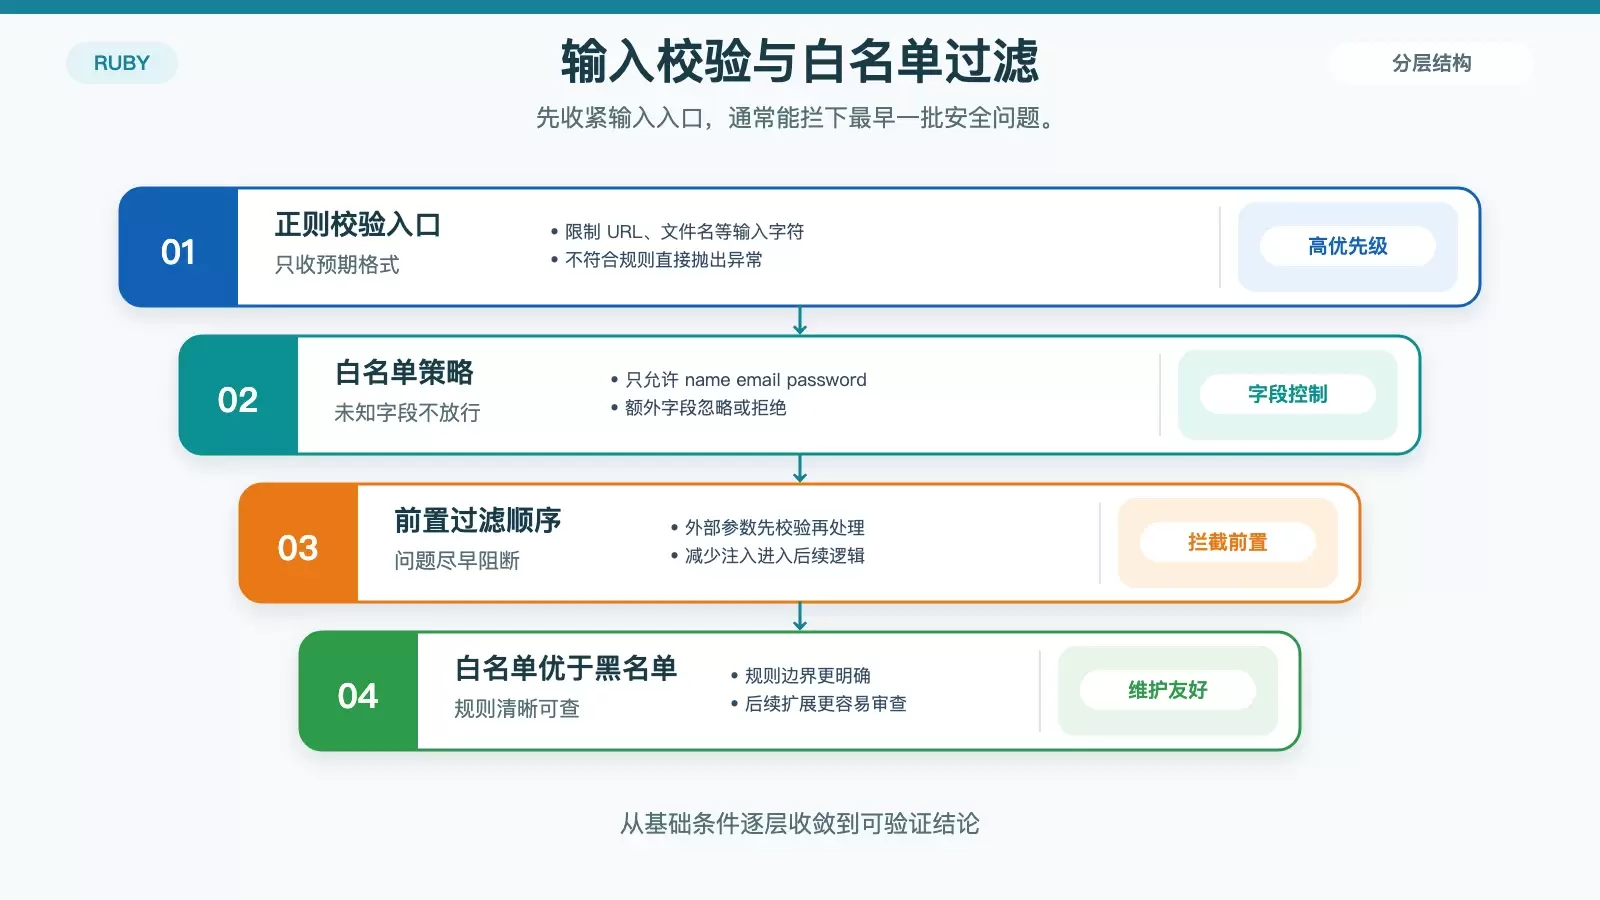
这篇文章把 Ruby 应用常见的安全问题拆成五个可执行方向:输入验证、敏感数据保护、HTTP 安全头、错误与日志控制,以及依赖更新和自动扫描。每一部分都保留了原有示例代码,方便直接对照检查现有项目。