CentOS 中 C++ 安全漏洞如何防范:从编码到运维的完整基线
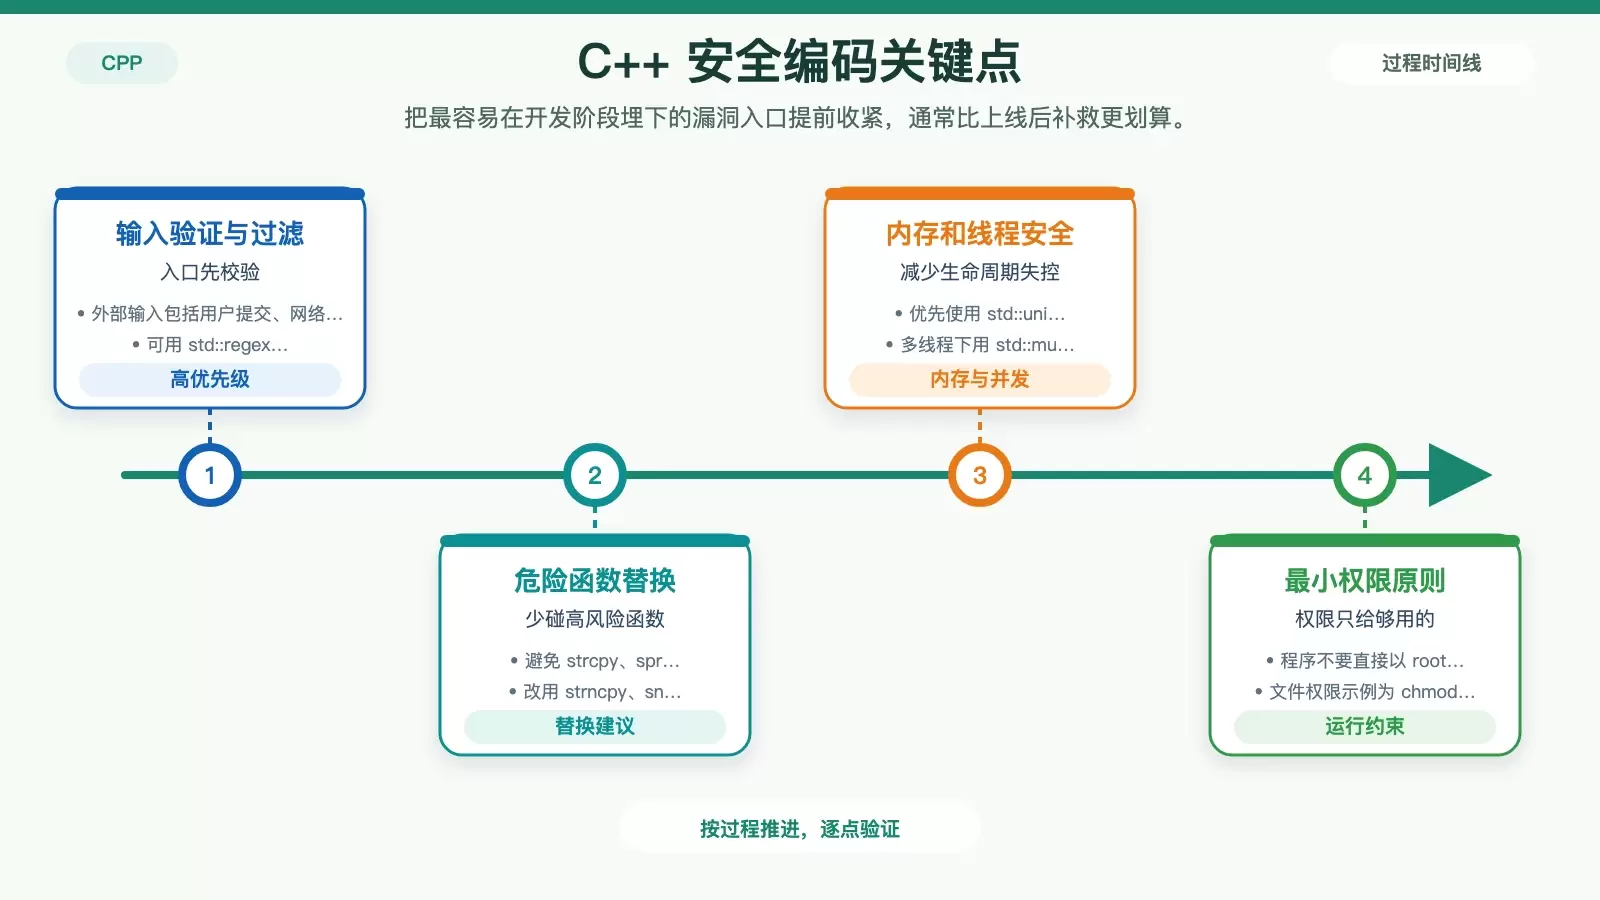
在 CentOS 上部署 C++ 程序,风险点往往不只在代码本身,还包括编译参数、系统权限、运行监控和后续修补。本文按“编码、防护、检测、审计”四条线梳理一套可落地的安全做法,适合拿来做项目自查清单。
2026-08-24
142

在 CentOS 上部署 C++ 程序,风险点往往不只在代码本身,还包括编译参数、系统权限、运行监控和后续修补。本文按“编码、防护、检测、审计”四条线梳理一套可落地的安全做法,适合拿来做项目自查清单。
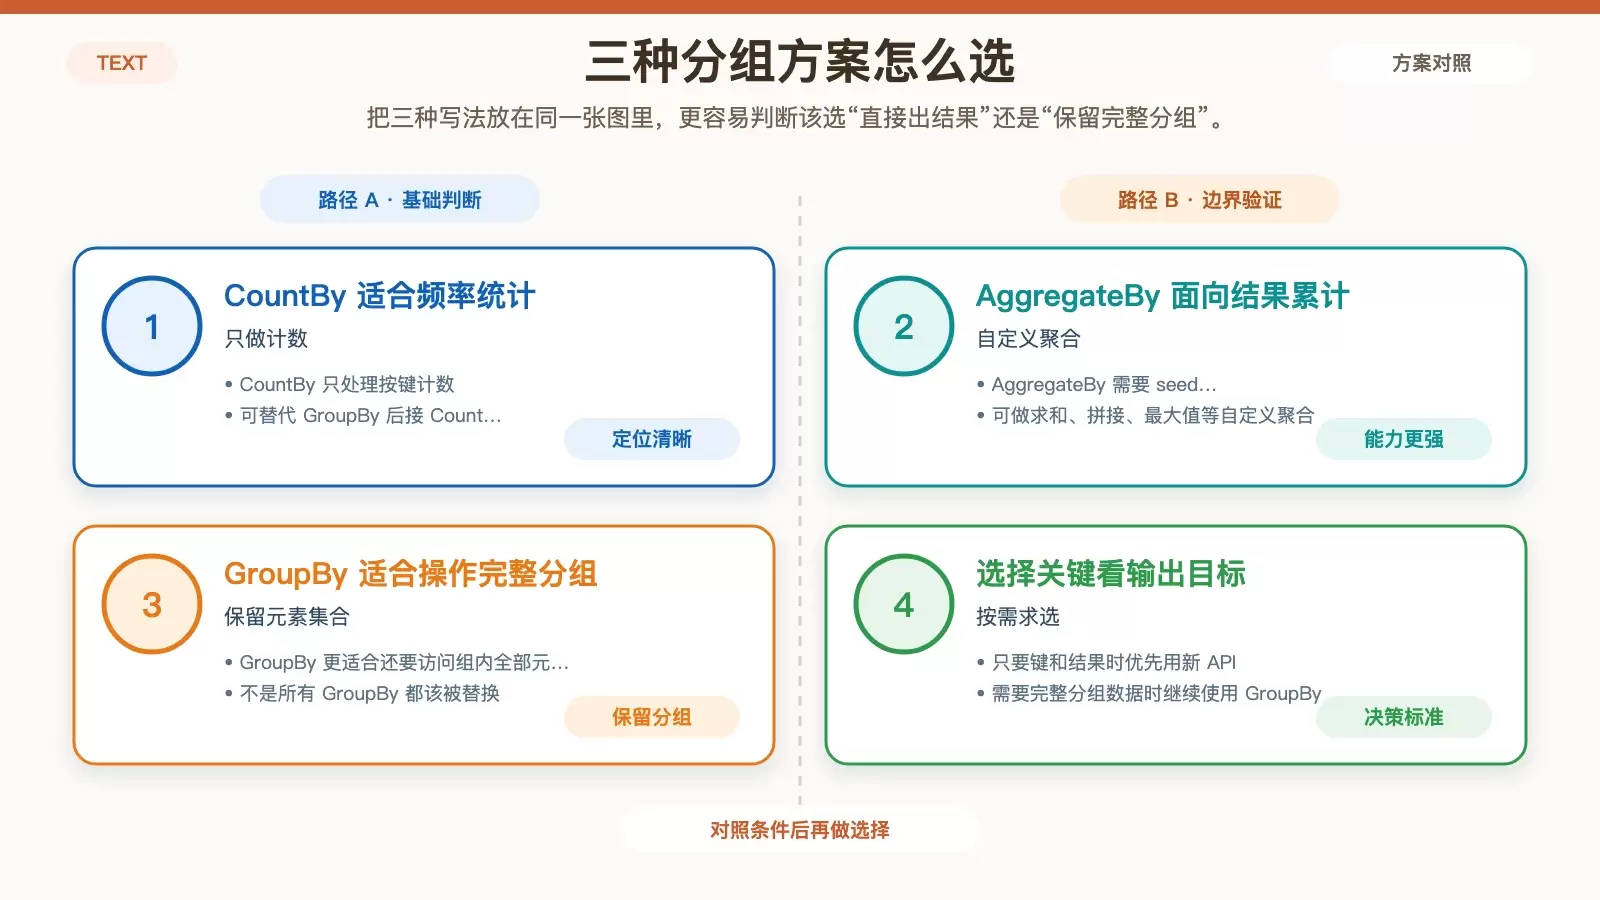
在 .NET 9(C# 13)里,LINQ 新增 `CountBy` 和 `AggregateBy`,把常见的按键计数、分组聚合从 `GroupBy` 链式写法里拆了出来。它们更适合直接产出键值对结果,代码更短,也能减少中间 `IGrouping` 对象带来的开销。 在很多 LINQ 代码里,开发者明明只想拿到“每组几个”或“每组累计多少”,最后还是得先写一段 GroupBy 。 .NET 9(C# 13) 新增的 CountBy 和 AggregateBy ,就是专门为这类结果型统计准备的。
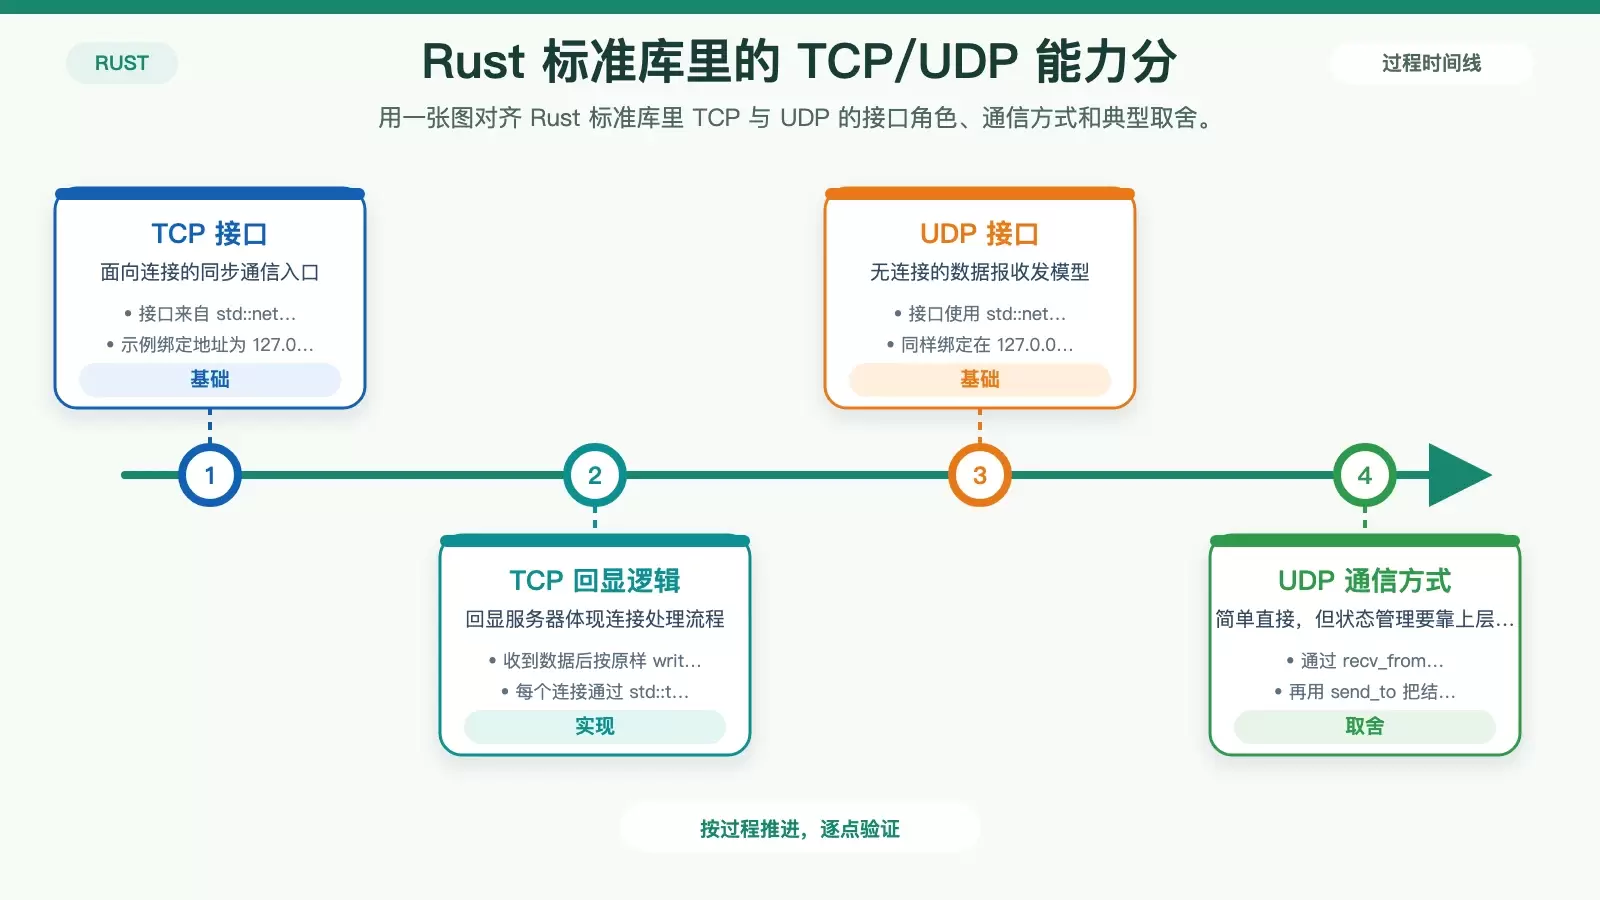
Rust 在 Linux 网络编程里受关注,核心原因并不复杂:既要接近底层性能,又希望把内存安全和并发风险尽量前移到编译阶段。本文按 TCP/UDP、Tokio 异步、HTTP 与 eBPF 几层能力展开,帮助你判断标准库和主流生态分别适合什么场景。
本文按 LNMP 实际部署顺序,梳理 Nginx 在站点接入中的关键配置:安装、虚拟主机、PHP-FPM 对接、MySQL 准备,以及 HTTPS、缓存和防火墙等常见加固项。适合需要快速搭起可用 Web 环境,同时希望避开路径不匹配、权限错误和配置未生效等问题的读者。
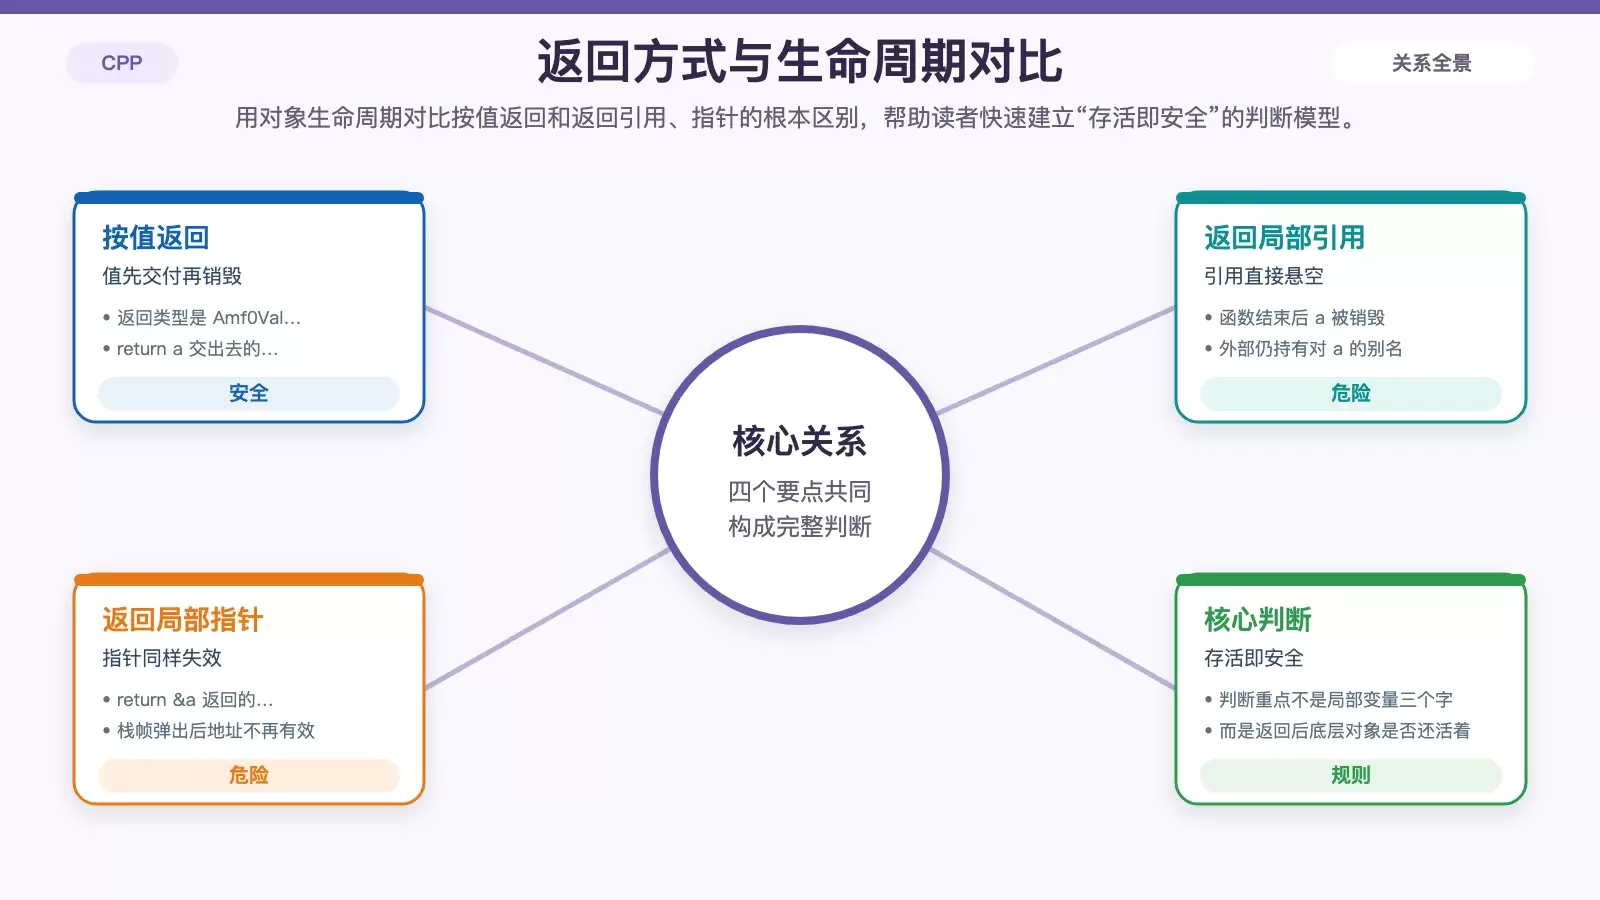
C++ 中“局部变量返回后会不会失效”取决于你返回的是值、引用还是指针。把几类最常见的返回方式拆开看,就能快速判断哪些天然安全,哪些会产生悬空引用,以及容器扩容、成员指针和智能指针分别要注意什么。
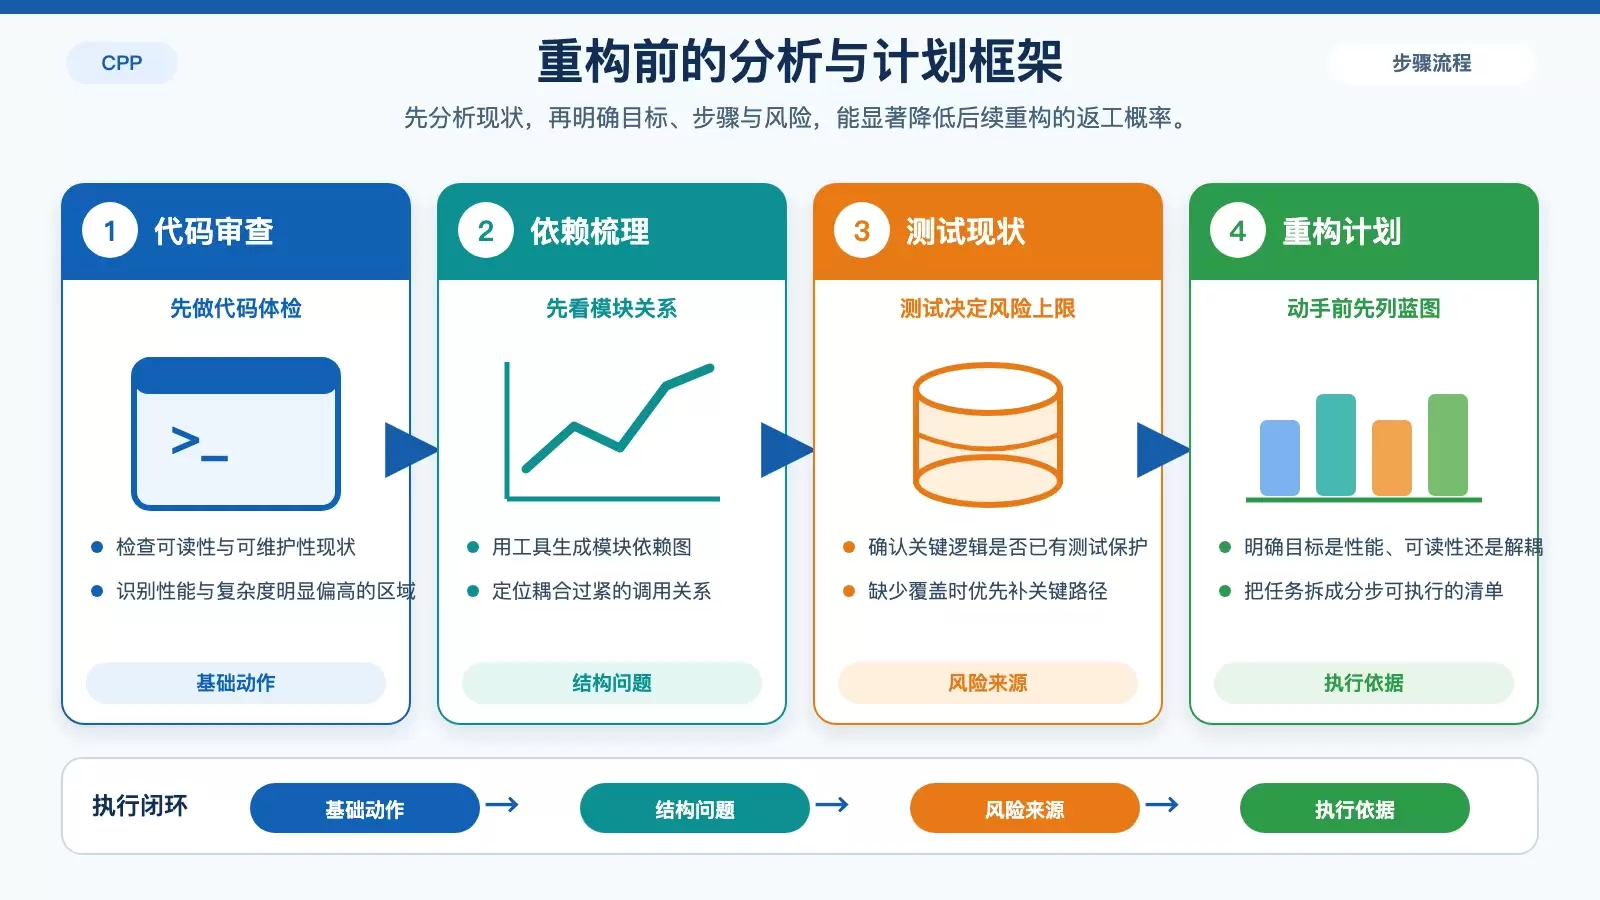
在 CentOS 上重构 C++ 代码,关键不在“改得快”,而在于先分析、再拆解、持续验证。本文按环境准备、重构实施、测试与协作、质量收口四个阶段梳理流程,并补充常用工具与落地判断点。 很多团队在 CentOS 上做 C++ 重构时,最容易踩的坑不是不会改代码,而是没有一套稳定的推进顺序:先改哪里、怎么控风险、改完如何验证,往往。
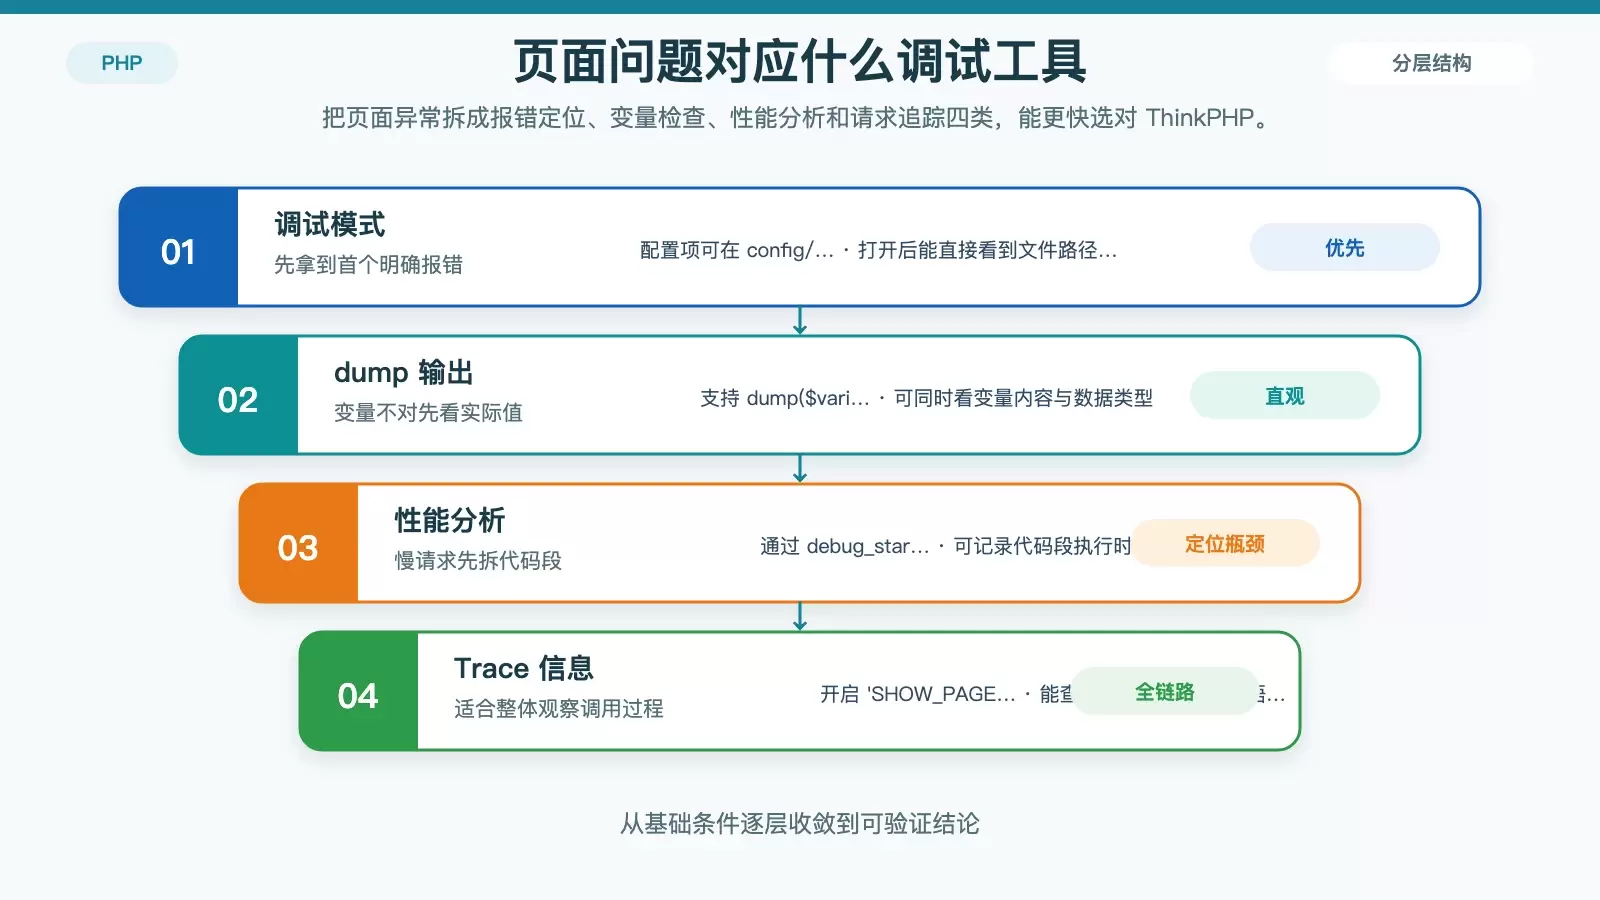
在 Debian 上调试 ThinkPHP,核心不是堆工具,而是按问题层次选择手段:先开调试模式看报错,再用内置工具定位变量和性能,复杂逻辑交给 Xdebug,环境异常则回到日志与命令行。本文把常用方法、关键命令和上线前注意点整理成一套可直接照着排查的流程。
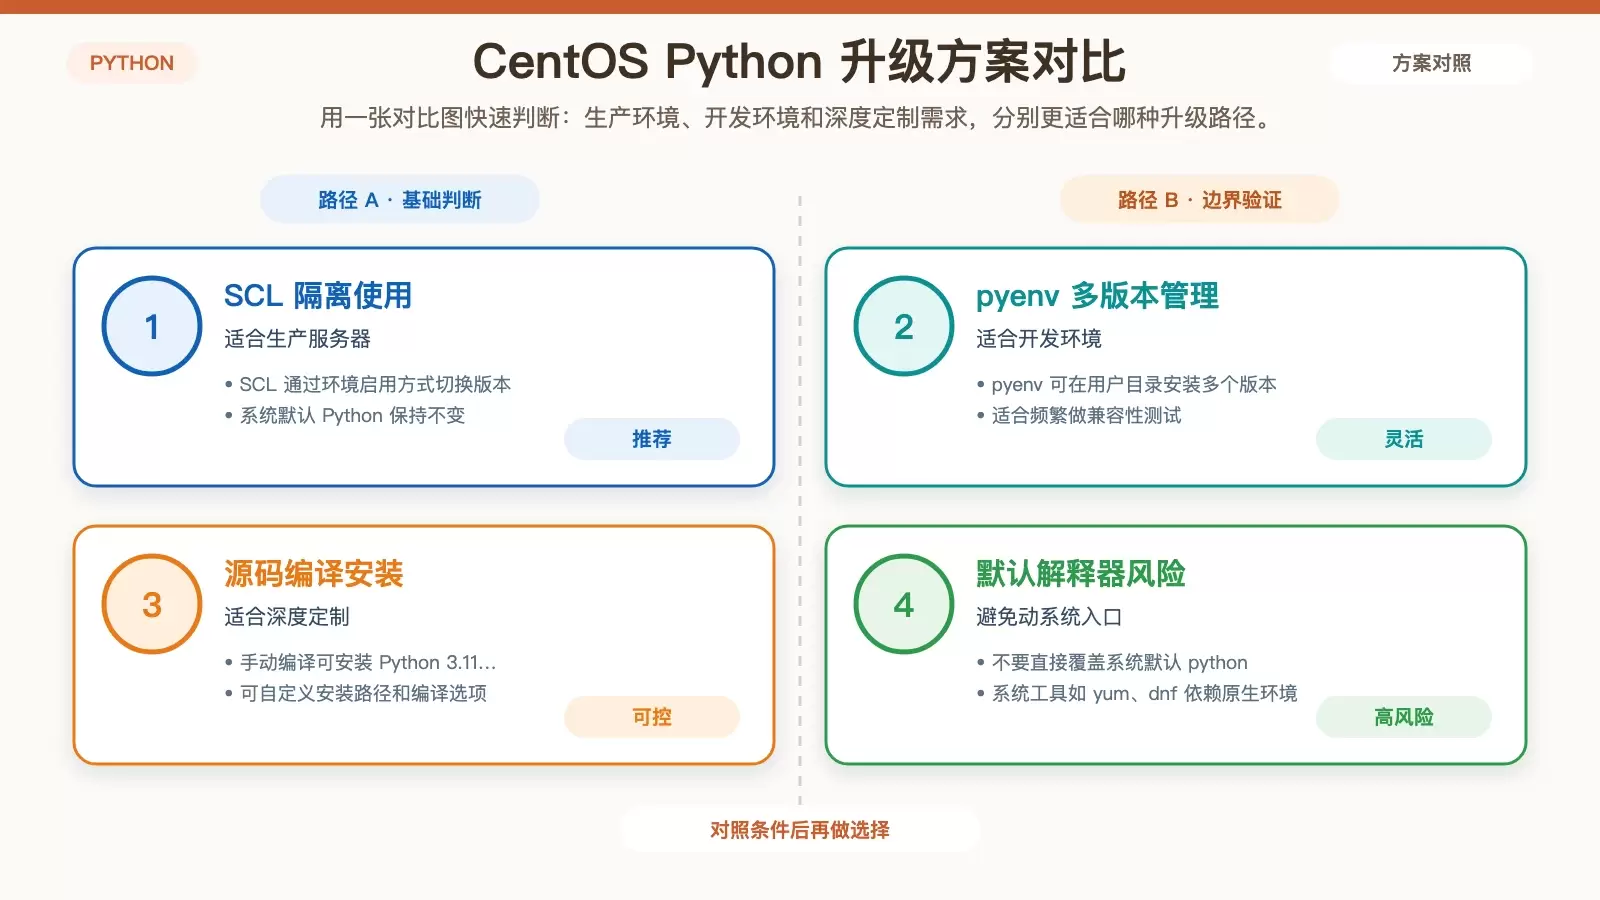
在 CentOS 上升级 Python,核心不是“装上新版本”本身,而是避免破坏系统自带环境,尤其不能影响 `yum`、`dnf` 等依赖默认 Python 的工具。结合 SCL、pyenv 和手动编译三种常见方案,可以按生产、开发和深度定制三类场景做出更稳妥的选择。
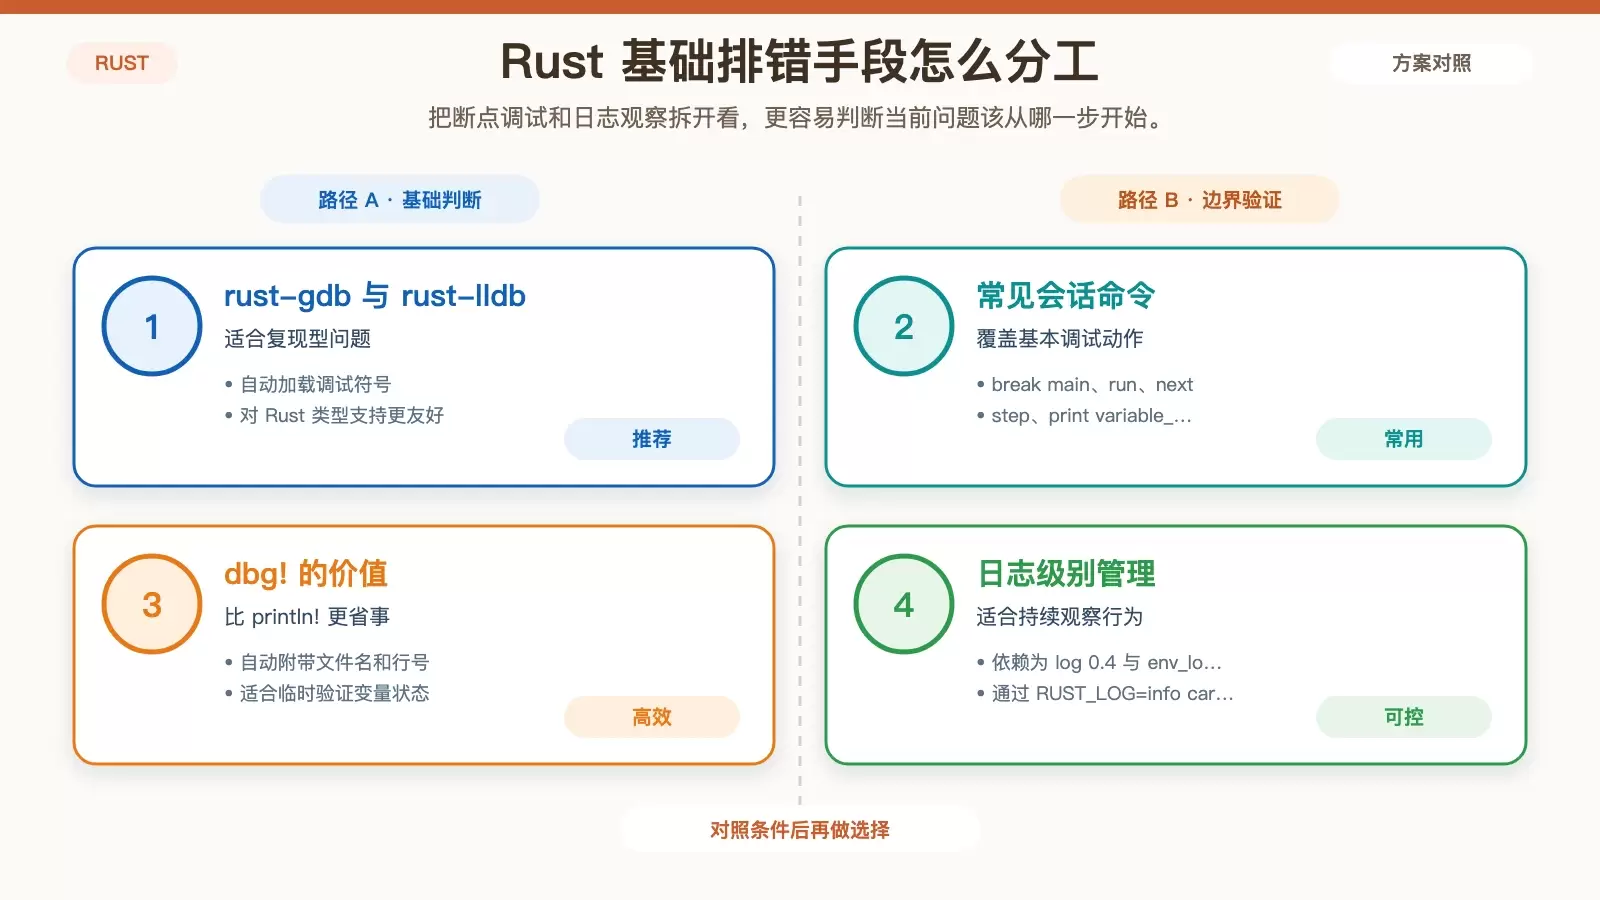
这篇文章围绕 Linux 下 Rust 程序常见的排错场景,梳理了命令行调试、日志输出、IDE 联调、断言测试、内存检查和性能分析几条实用路径。重点不是堆工具,而是帮助你判断什么时候该用哪一种办法。
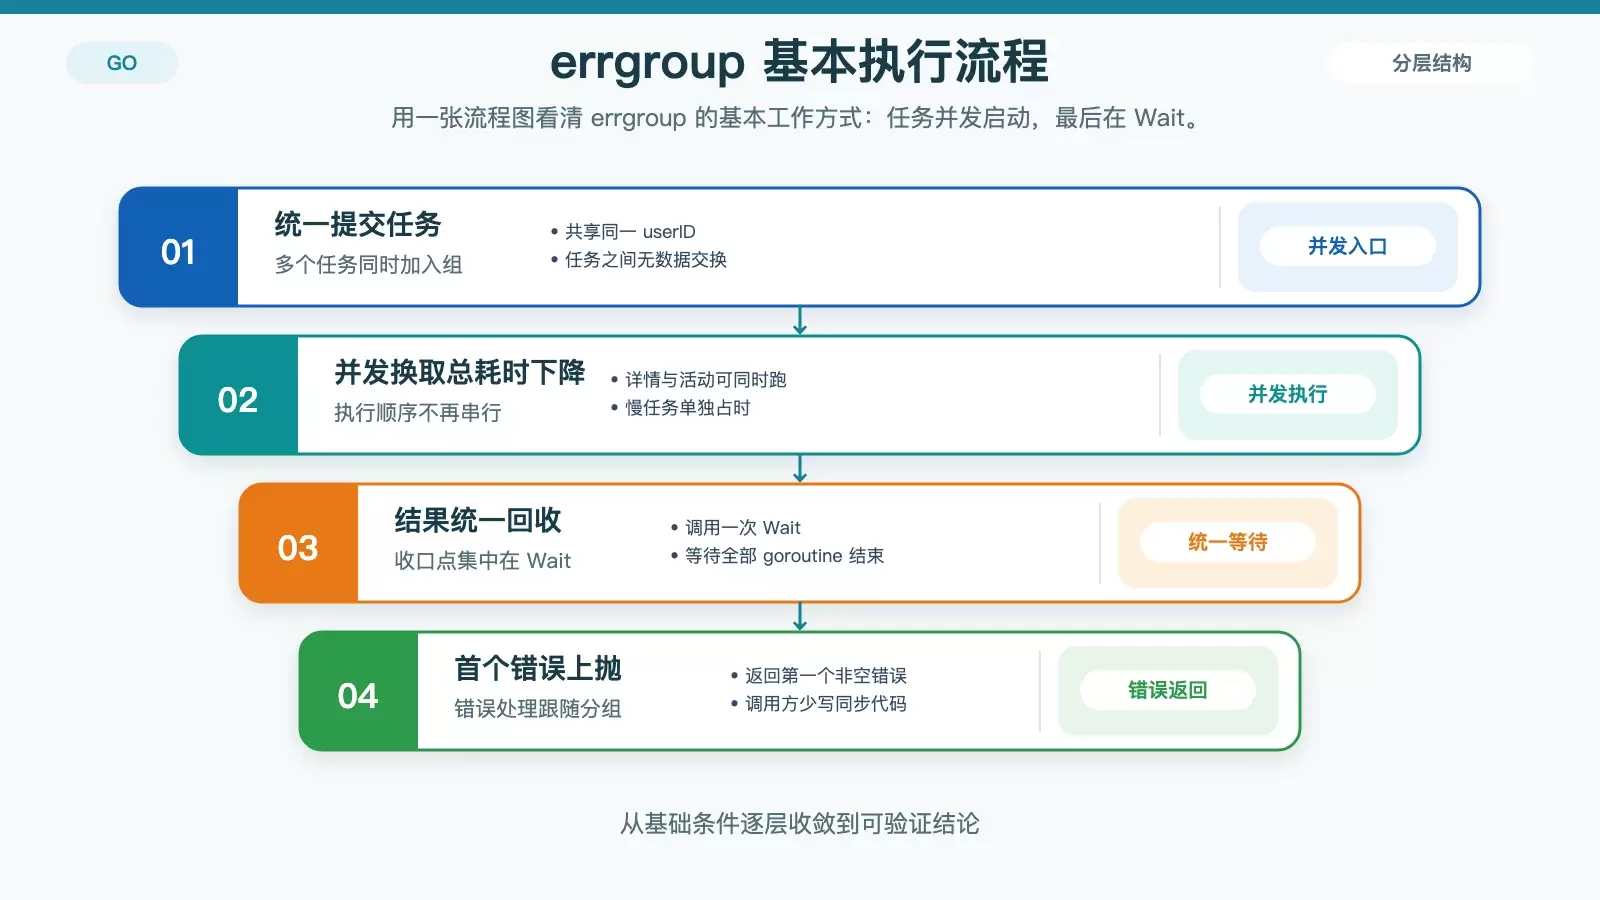
在 Go 并发场景里,`errgroup` 常被用来把多项互不依赖的任务统一收口。它不仅能等待多个 goroutine 完成,还能处理首个错误返回、并发数限制,以及配合 `context` 做取消控制,适合接口聚合、批量请求和资源受限的任务编排。
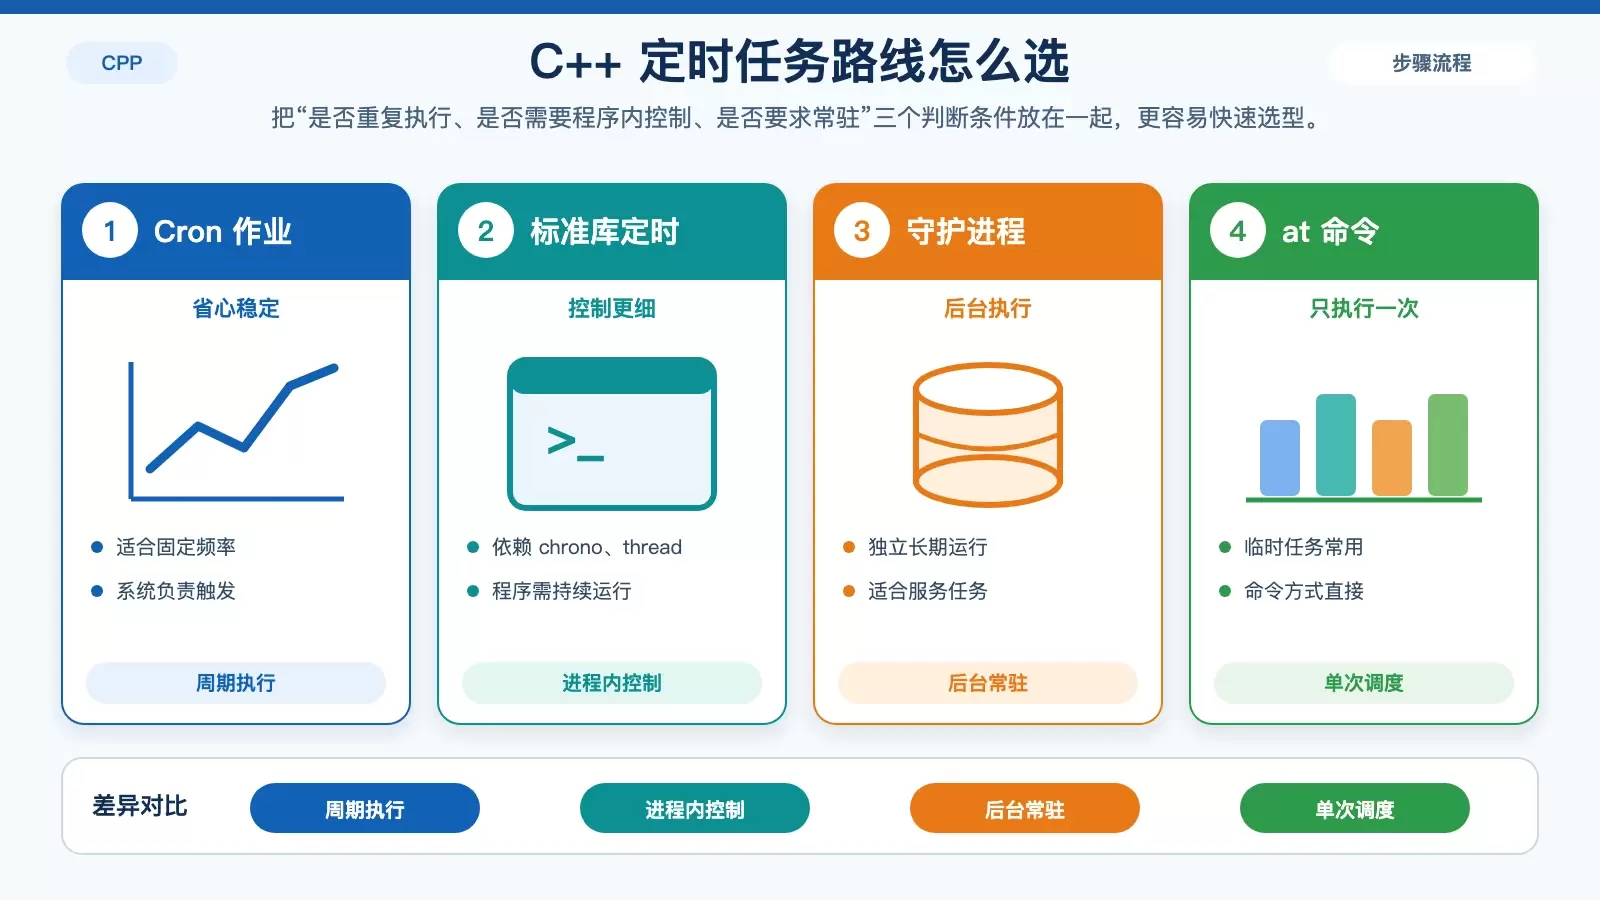
在 Linux 上给 C++ 程序安排定时任务,并不只有“程序里写循环”这一条路。Cron、at、守护进程、标准库定时器和 Anacron 各自适合不同场景:有的省心稳定,有的控制精细,有的能补偿关机遗漏。关键不是功能多少,而是根据任务周期、精度和运行方式选对方案。
在 Debian 上排查 JavaScript Bug,关键不只是“看日志”,而是按固定顺序把线索捞出来、筛出来、复现出来,再用调试工具逼近根因。本文把这套流程拆成日志获取、检索分析、复现调试和修复验证四步,适合 Node.js 与常见服务环境直接套用。