


很多团队做 C++ 重构时,真正的难点不是语法或工具,而是不清楚该从哪里开始、改到什么程度算合适。放到 CentOS 环境里,这件事其实可以拆成一条很清楚的路径:先把构建和调试工具配齐,再摸清现有代码结构,随后按计划逐步重构,并用测试、版本控制和性能验证把风险压住。照着这套顺序推进,你不仅能把代码改得更整洁,也能判断这次重构到底有没有带来可维护性和性能上的实际收益。
先把 CentOS 上的开发环境配齐
重构前先确认基础工具可用,否则后面的编译、调试、验证都会变得低效。至少应准备好下面几类工具:
- GCC 编译器
- GDB 调试器
- CMake 构建系统(可选,但强烈推荐)
- IDE,例如 CLion、Visual Studio Code 等
在 CentOS 中,可以先安装常用组件:
sudo yum install gcc-c++ gdb cmake这一步的目标很简单:保证代码能稳定编译,问题能及时调试,后续修改能通过统一的构建流程重复验证。
重构前先分析现状,再制定计划
先看清代码当前的问题在哪
重构不是“看哪不顺眼就改哪”,而是先对现有代码做一次体检。重点通常包括三部分:
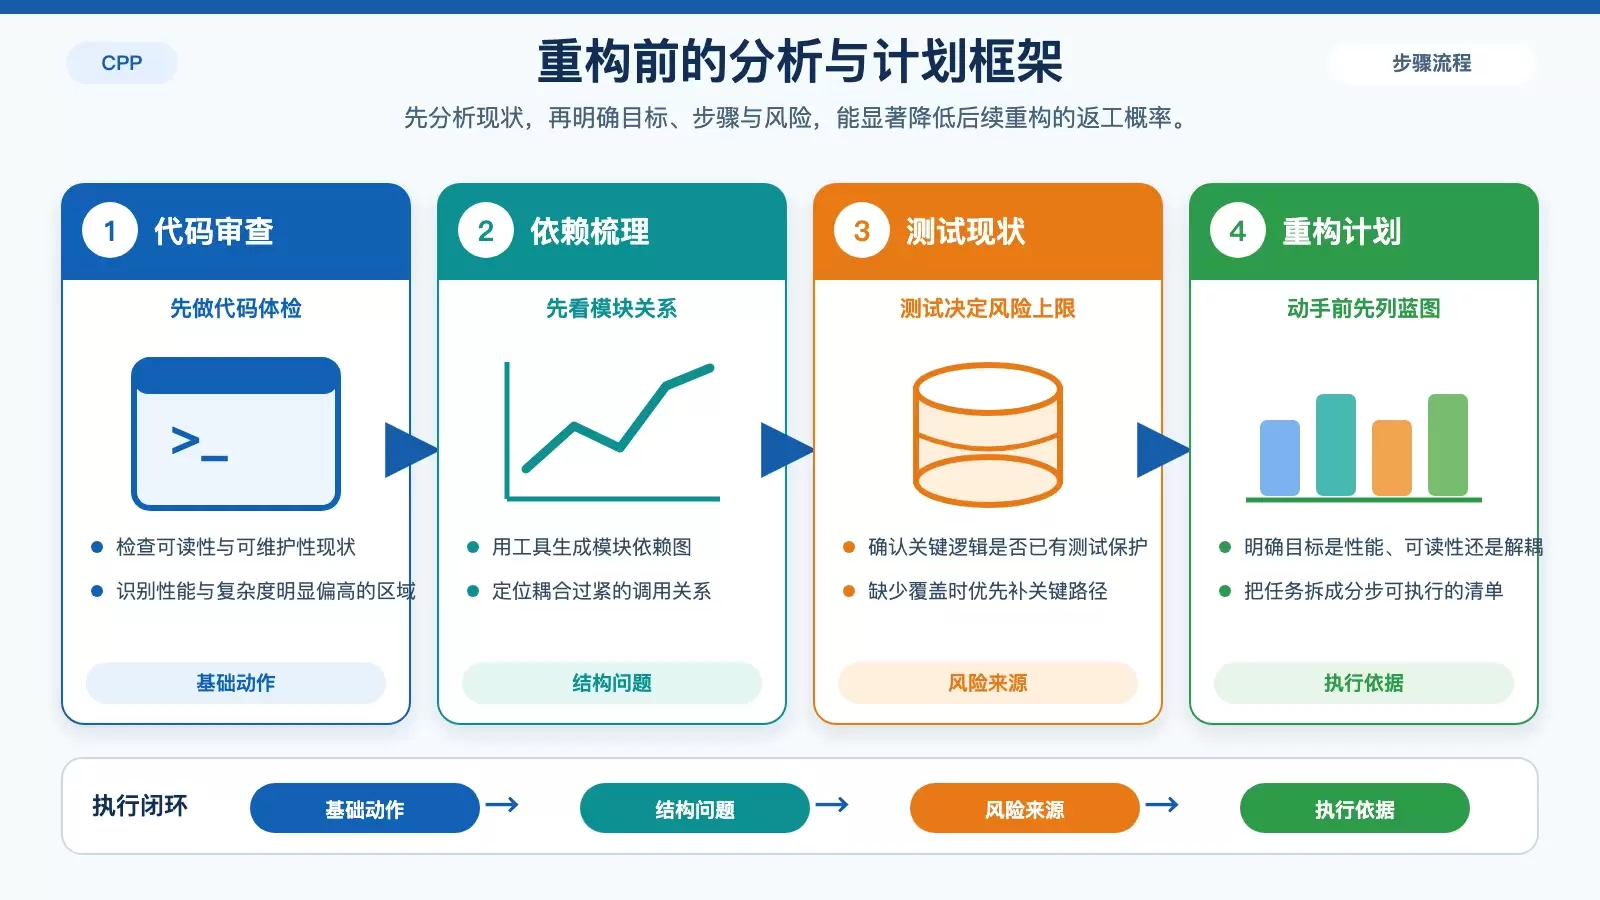
- 代码审查:检查可读性、可维护性,以及是否存在明显的复杂度问题。
- 依赖关系图:借助工具梳理模块依赖,判断耦合是否过高。
- 单元测试现状:如果关键模块几乎没有测试覆盖,重构风险会明显升高。
这一步得到的不是“立刻修改”的结论,而是一份问题清单:哪些函数过长、哪些模块强耦合、哪些逻辑最需要测试保护。
把目标、步骤和风险拆开写清楚
分析之后,不建议直接大面积动代码,更稳妥的方式是先形成重构计划,至少回答三个问题:
- 目标是什么:是提升性能、增强可读性,还是降低模块耦合?
- 步骤怎么拆:按模块、按功能或按风险级别分批推进。
- 风险在哪:每一步可能影响哪些调用方、构建流程或运行结果。
对于已有线上业务的项目,这一步尤其重要。计划越清楚,后续越容易控制修改范围,也更方便团队协作与回滚。
实施重构时,优先处理高频且高风险的问题
进入实操阶段后,建议按“改动小、收益明确、容易验证”的顺序推进,而不是一次性重写大块代码。常见的重构动作包括:
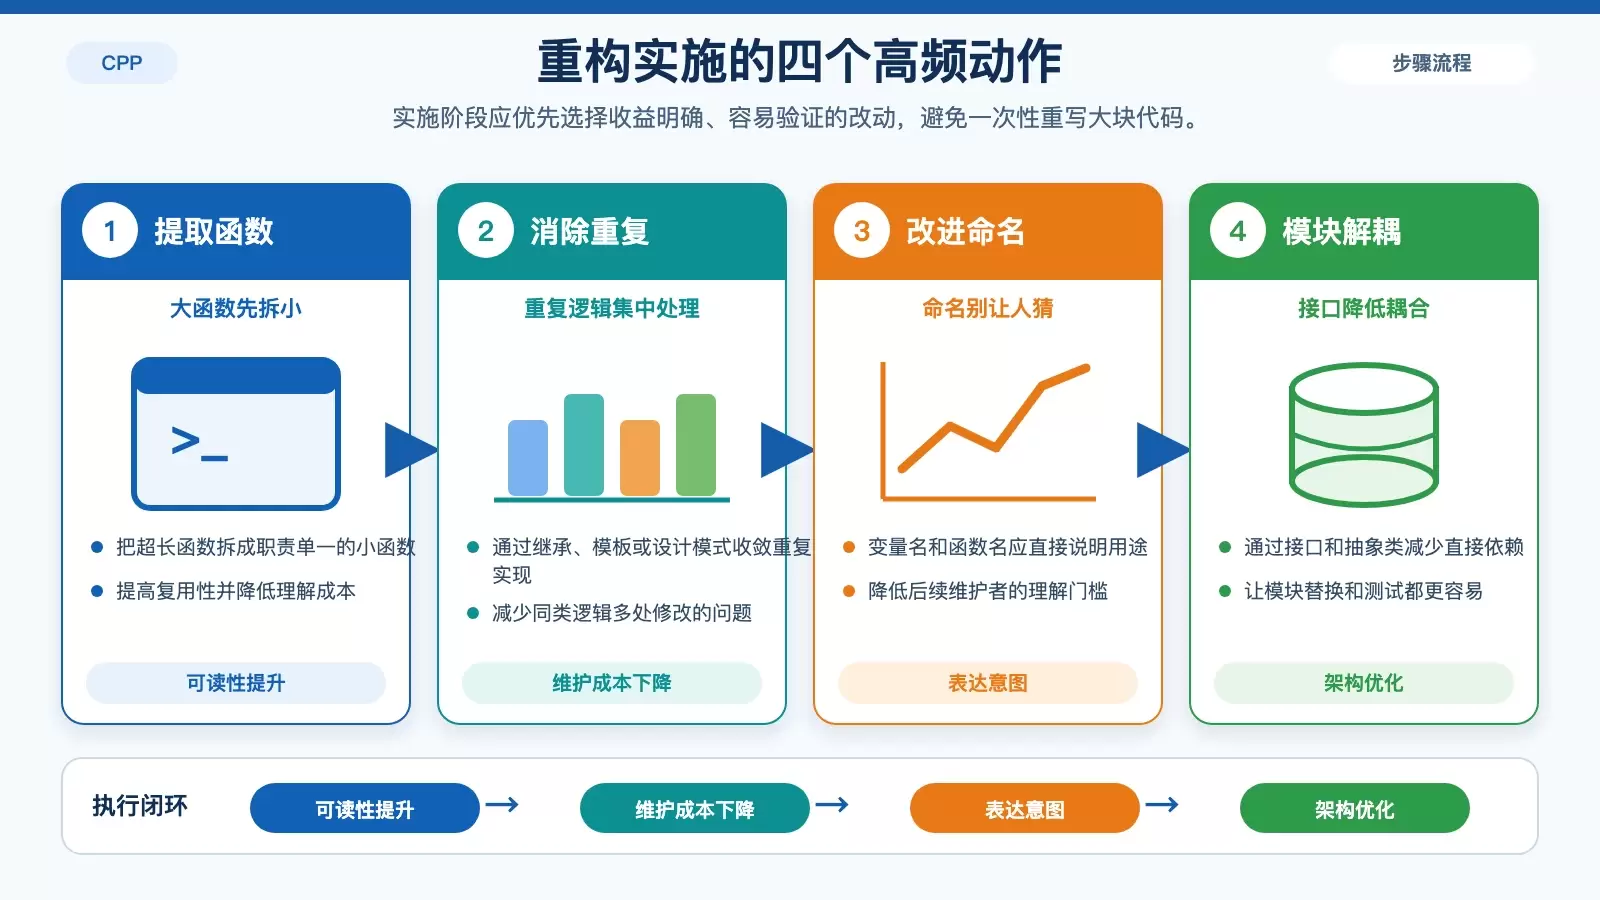
- 提取函数:把超长函数拆成职责单一的小函数,提升复用性和可读性。
- 消除重复代码:通过继承、模板或者设计模式减少重复实现。
- 改进命名:让变量名、函数名直接表达业务意图。
- 优化数据结构:选择更合适的容器或结构,改善时间与空间开销。
- 解耦模块:通过接口和抽象类减少模块间的直接依赖。
这里有个实用判断标准:每完成一小步,都应该能说明“代码为什么比之前更容易理解、更容易测试,或者运行得更好”。如果改动很大,却说不清收益,通常说明拆分粒度还不够合理。
用测试、Git 和评审把重构风险压住
单元测试是重构过程中的安全网
重构并不等于改功能,但它很容易在不经意间改变行为。最直接的保护手段就是持续补齐或更新单元测试,确保每次调整后核心逻辑仍然正确。
例如,使用 GoogleTest 可以这样验证基础行为:
#include <gtest/gtest.h>
TEST(MyFunctionTest, BasicTest) {
    EXPECT_EQ(MyFunction(2, 3), 5);
}
比较稳妥的做法是:每改一块、测一块,优先覆盖最容易出问题的边界逻辑和核心接口。
版本控制不要缺席
Git 在重构里不只是“保存代码”,更重要的是提供分阶段提交、问题追溯和快速回滚的能力。尤其在多人协作时,清晰的提交历史能显著降低沟通成本。
git init
git add .
git commit -m "Start refactoring project"
实际操作中,建议按一个个独立重构点提交,而不是把所有修改堆成一次大提交。这样更方便审查,也更利于定位回归问题。
代码审查能提前暴露隐藏问题
初步完成重构后,最好安排一次代码审查。团队成员往往能从调用关系、风格一致性、性能细节或潜在兼容性上提出你自己容易忽略的问题。很多“本地没问题、上线后出问题”的隐患,恰恰是在这一环节被发现的。
最后别漏掉性能验证、文档更新和持续集成
重构收尾阶段,重点不是继续“美化代码”,而是确认这次修改已经真正可交付。
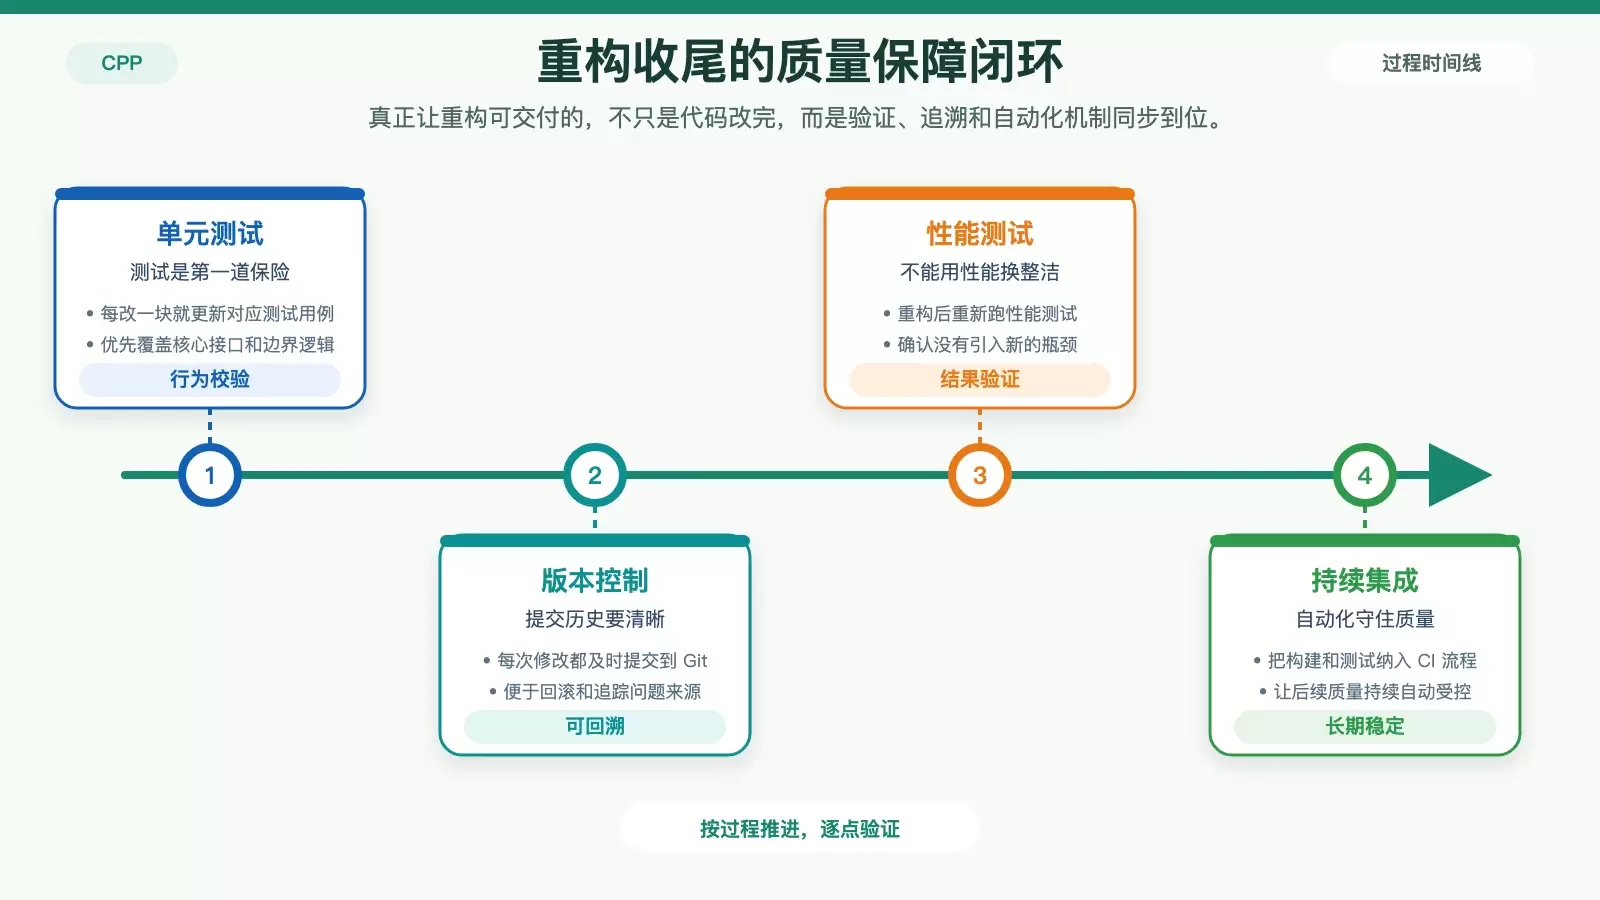
- 性能测试:确认重构没有引入新的瓶颈,特别是数据结构调整和模块抽象之后。
- 文档更新:同步更新代码注释、设计文档和用户手册,避免代码改了、说明还停留在旧版本。
- 持续集成:把重构后的项目接入 CI,自动执行构建和测试,让后续质量处于持续受控状态。
如果这三项都能跟上,重构才算真正闭环:不只是代码看起来更整齐,而是后续开发、排错和协作都会更顺畅。
CentOS 下值得配合使用的工具
除了编译、调试和构建工具,下面几类辅助工具也很适合放进重构流程中:
- Clang-Tidy:适合做静态分析,发现潜在问题和可改进点。
- Cppcheck:专注于 C++ 代码质量检查,适合补充日常扫描。
- Valgrind:适合排查内存泄漏和非法访问等问题。
如果你的项目正处在“老代码逐步治理”的阶段,这些工具通常比单纯依赖人工检查更高效,也更容易把问题量化出来。
结语:把重构做成可验证的工程动作
CentOS 下的 C++ 重构,并不是从“修改代码”这一步开始,而是从环境、分析、计划和验证共同构成的一套工程流程开始。只要把步骤拆清楚,并坚持小步提交、持续测试、及时评审,重构就不再是高风险操作,而会变成一次可预期、可回溯、可衡量收益的代码升级过程。









