如何利用日志进行 Ubuntu 上的 JavaScript 安全审计
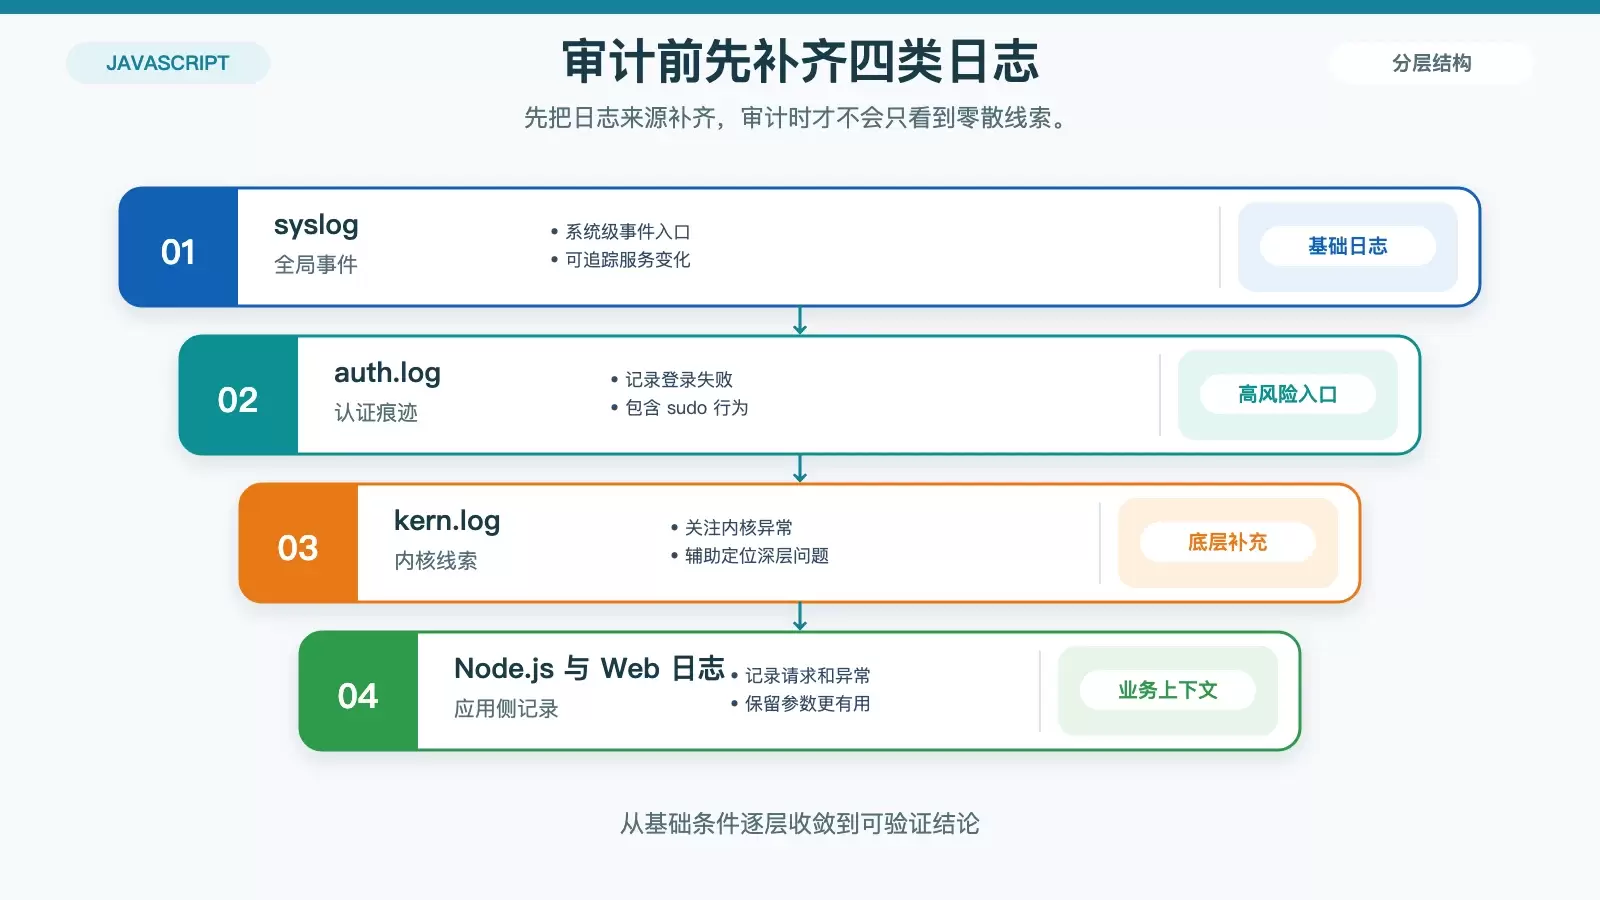
在 Ubuntu 上做 JavaScript 安全审计,日志往往比单次扫描更能还原真实攻击路径。本文按“先补齐日志、再做筛查、接入监控、形成审计闭环”的顺序,整理出一套适合 Node.js 与常见 Web 服务的实操思路,并保留可直接上手的命令示例。
2026-08-24
132

在 Ubuntu 上做 JavaScript 安全审计,日志往往比单次扫描更能还原真实攻击路径。本文按“先补齐日志、再做筛查、接入监控、形成审计闭环”的顺序,整理出一套适合 Node.js 与常见 Web 服务的实操思路,并保留可直接上手的命令示例。
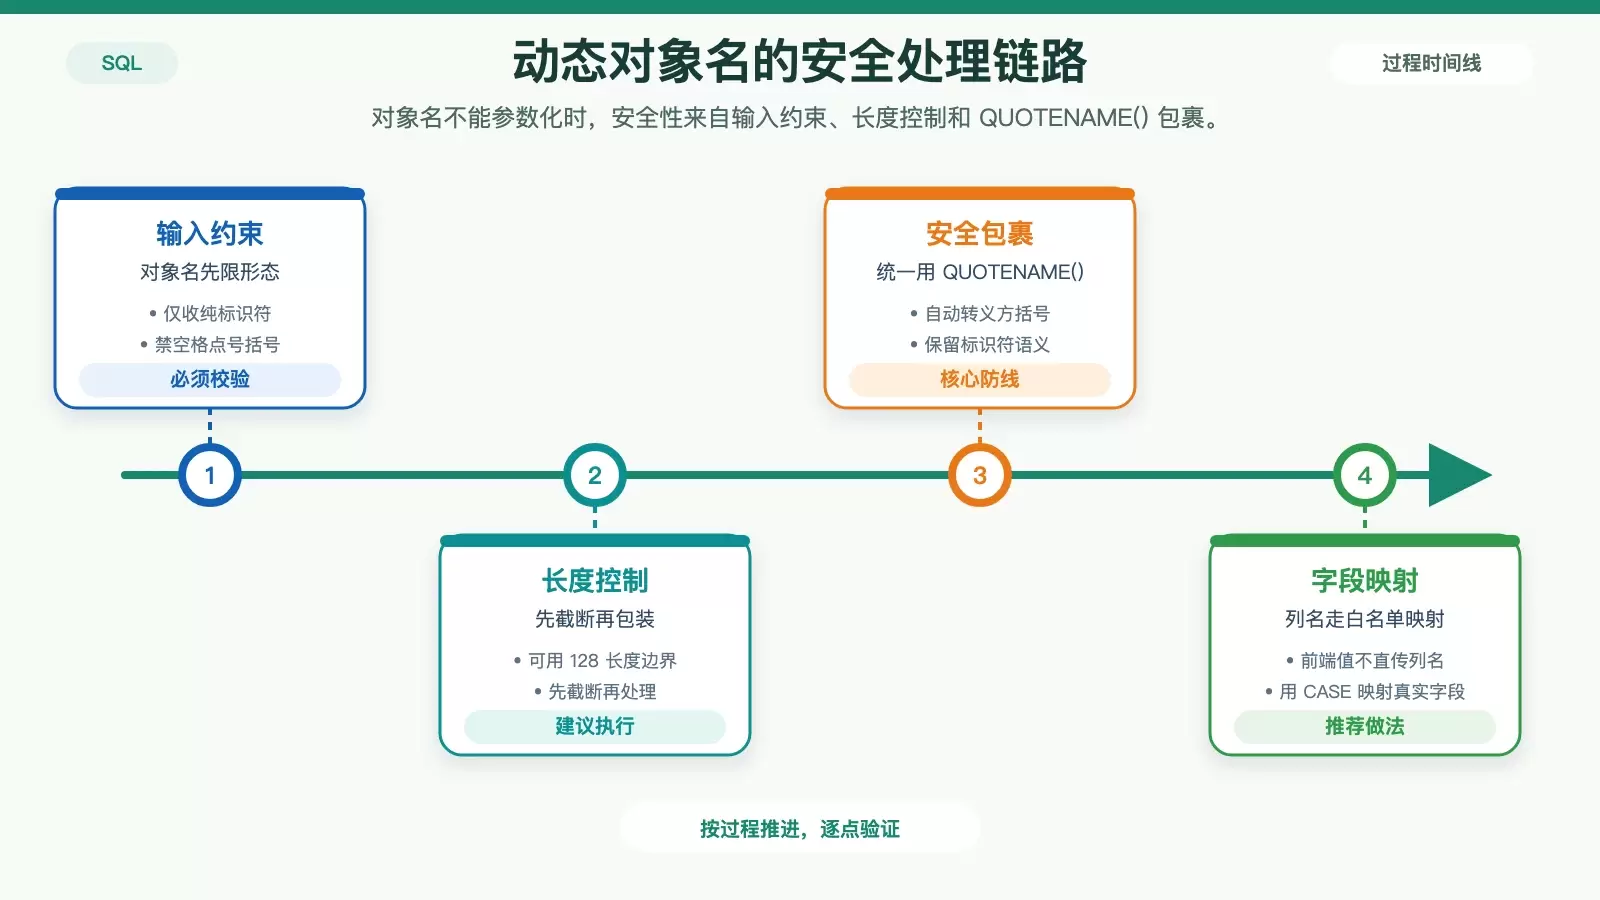
在 SQL Server 里,`sp_executesql` 只能保护值参数,挡不住列名、表名、排序方向这类动态语法片段的注入风险。要把动态 SQL 存储过程写安全,关键是把对象名、枚举值、执行权限分别收紧,并彻底放弃“过滤关键字”这类伪防护。
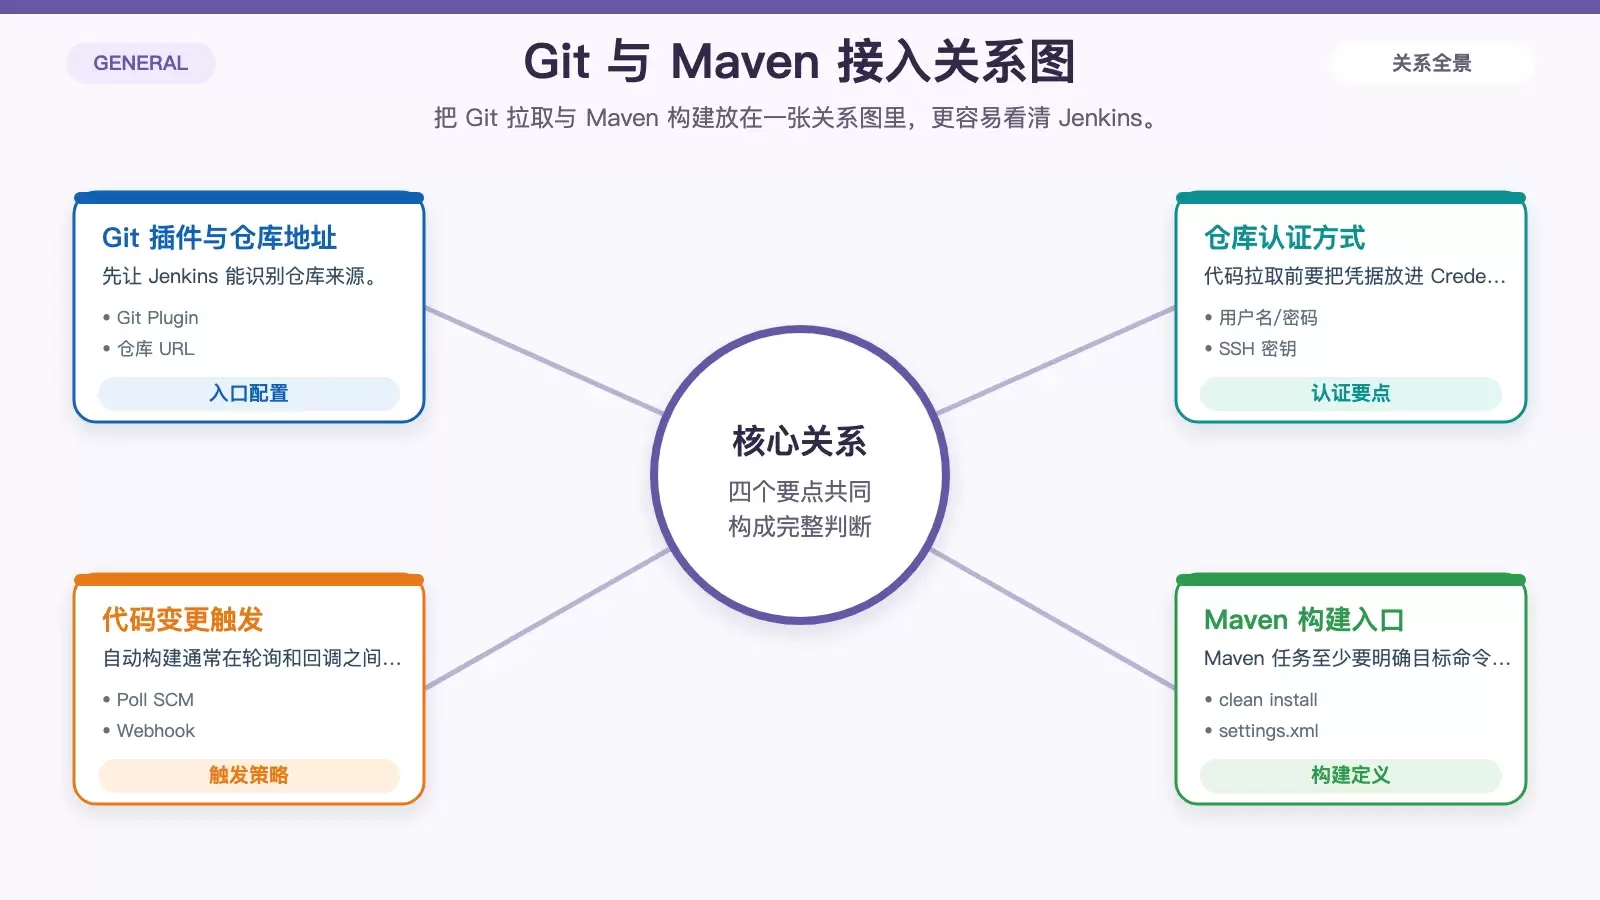
在 CentOS 上让 Jenkins 真正承担 CI/CD 中枢,重点不只是安装完成,而是把 Git、Maven、Docker 与 Kubernetes 串成一条可执行链路。本文按准备、配置、验证三个层次梳理常见做法,方便快速判断每一步该配什么、在哪看问题。 在 CentOS 环境里部署 Jenkins 只是第一步,真正影响自动化效率的,是它能否稳定接入代码仓库、构建工具、容器引擎和集群环境。
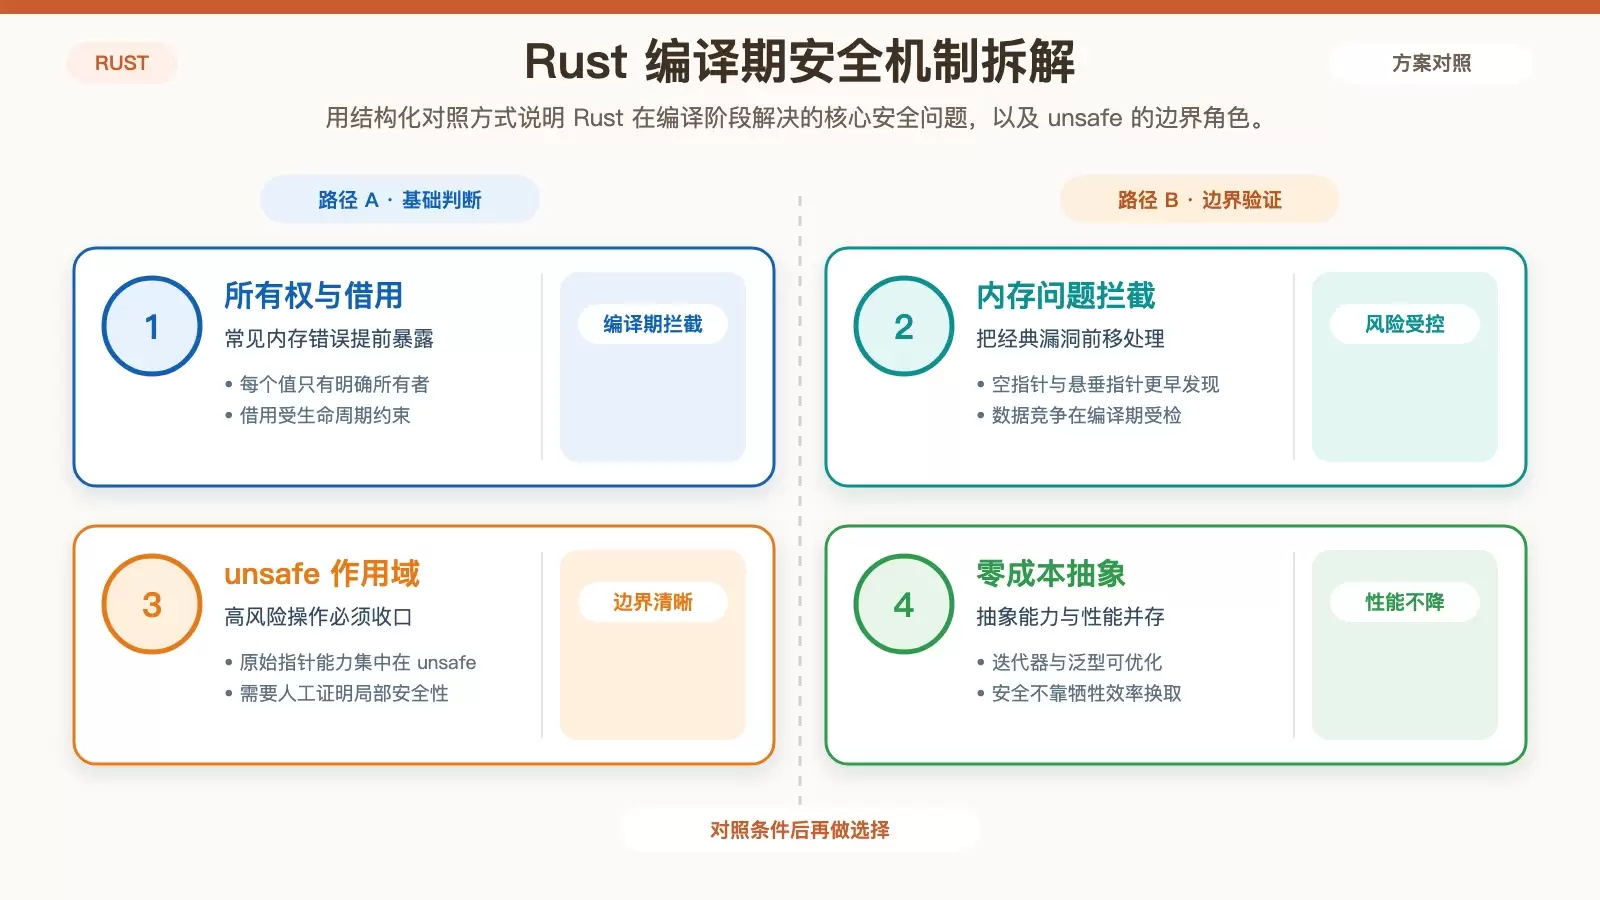
在 Debian 上部署 Rust,安全性不能只看语言本身。真正可靠的做法,是把 Rust 的编译期内存安全、Debian 的系统加固,以及项目依赖与运行监控结合起来,形成一条从代码到主机、再到运维的完整防线。
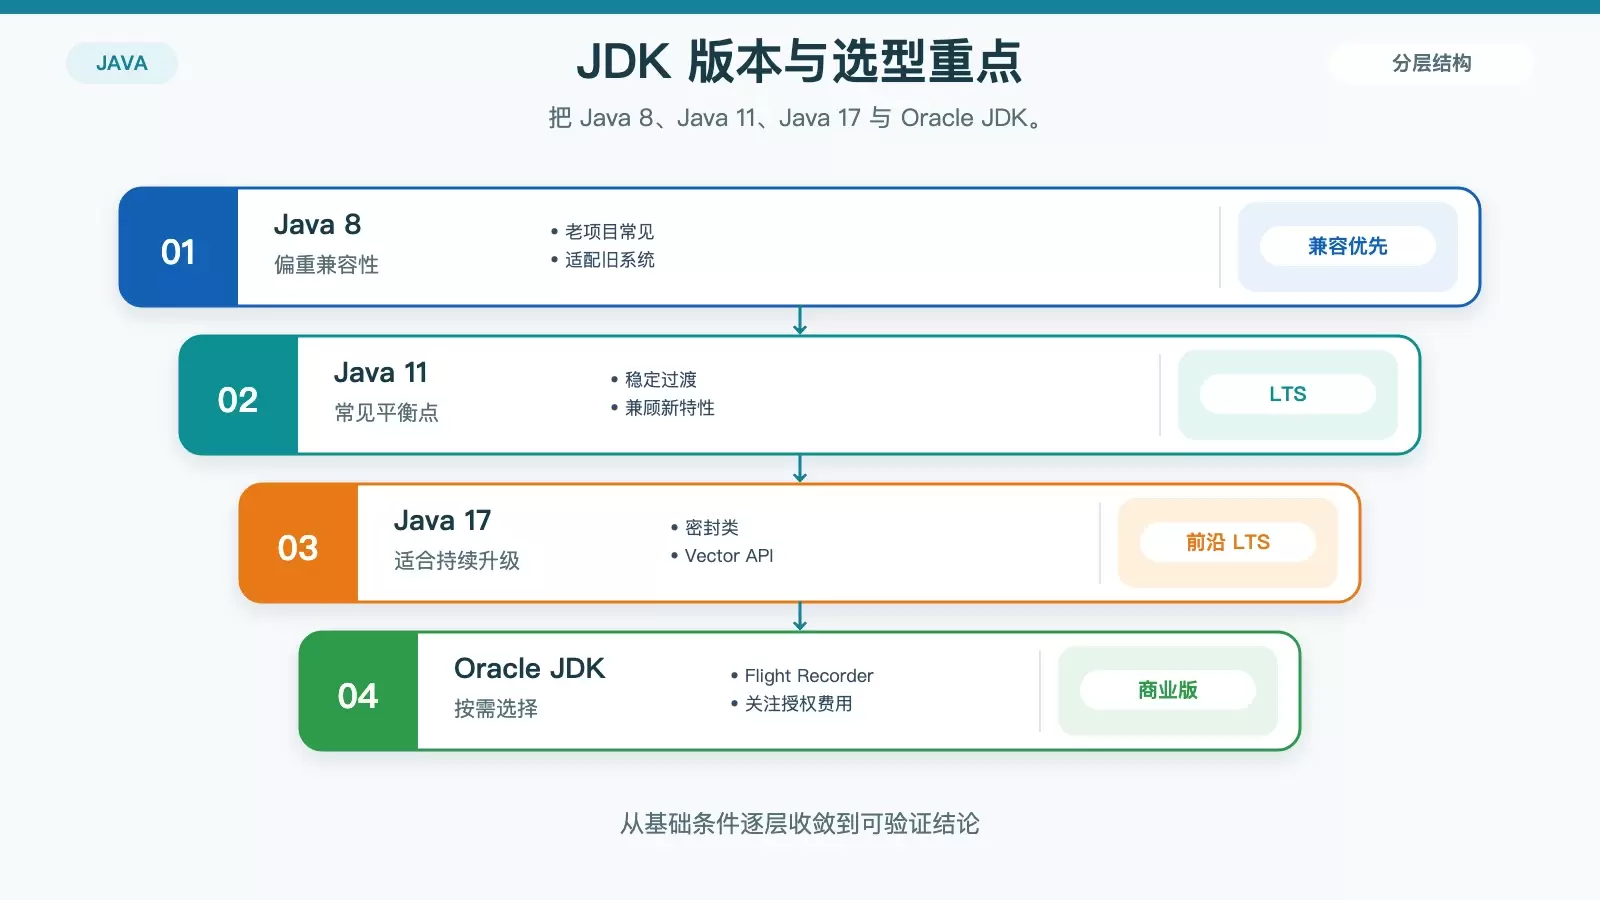
在 CentOS 上做 Java 开发,真正需要先定下来的不是 IDE,而是 JDK、构建工具和命令行配套是否匹配项目阶段。本文按“版本选择、构建方式、开发环境、场景组合”四个层次重组原文,帮助你根据兼容性、维护成本和项目复杂度做出更稳妥的工具决策。
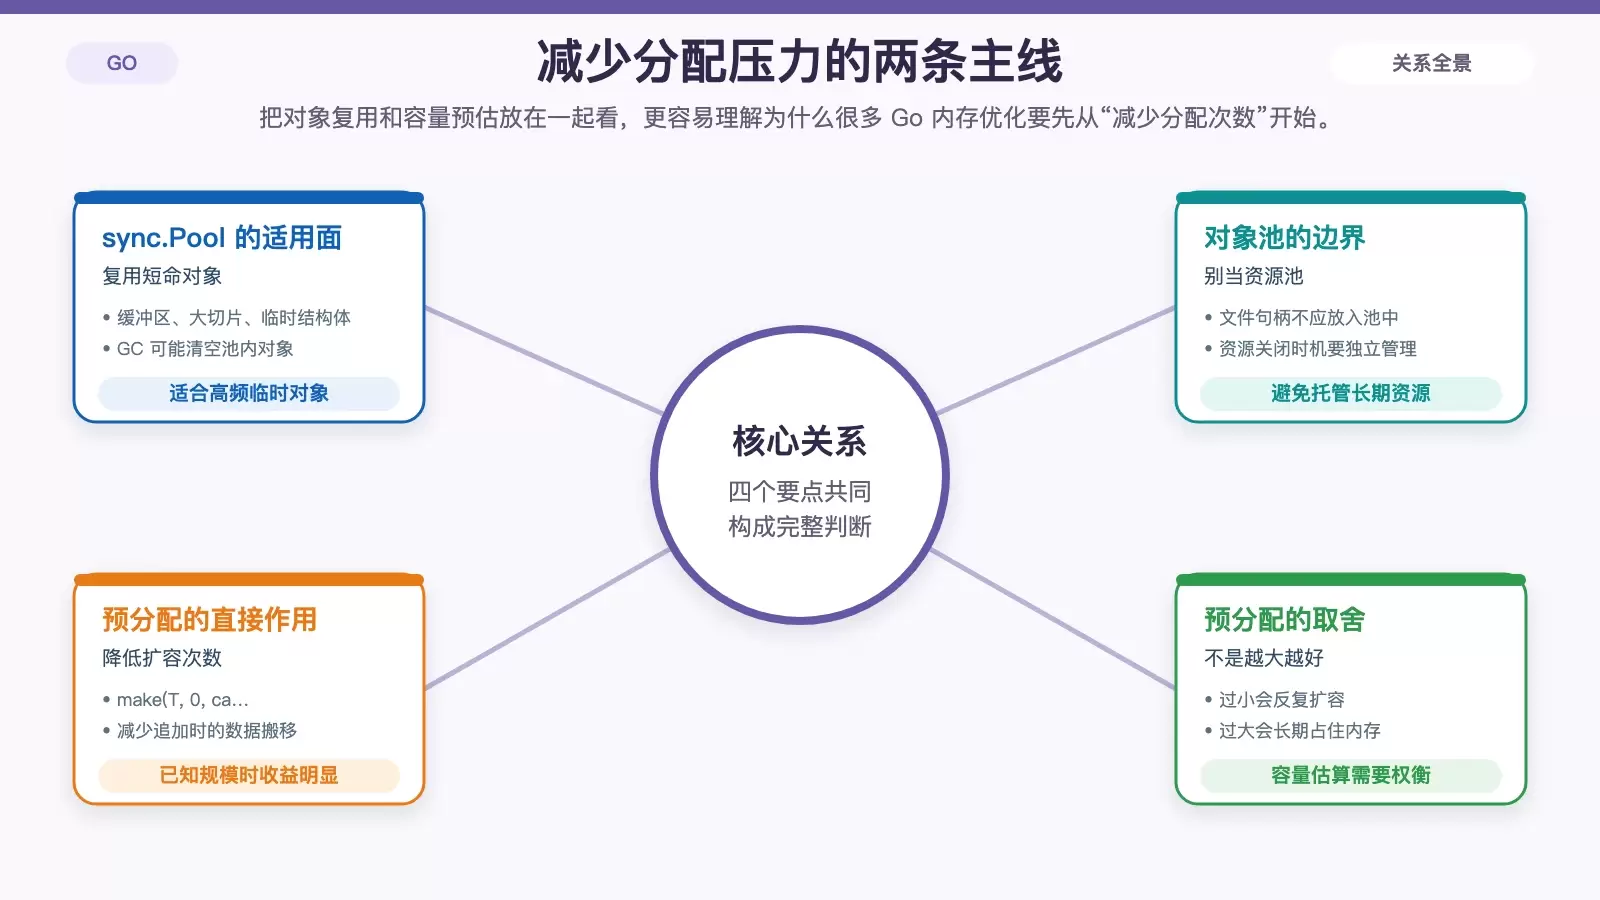
Go 在 Debian 上运行时并不是“交给 GC 就行”。这篇文章把对象复用、预分配、结构设计、GC 调参、泄漏规避、监控分析和 Ballast 等做法拆开讲清,适合用来判断哪些优化能直接降低分配压力,哪些手段需要谨慎评估后再上生产。
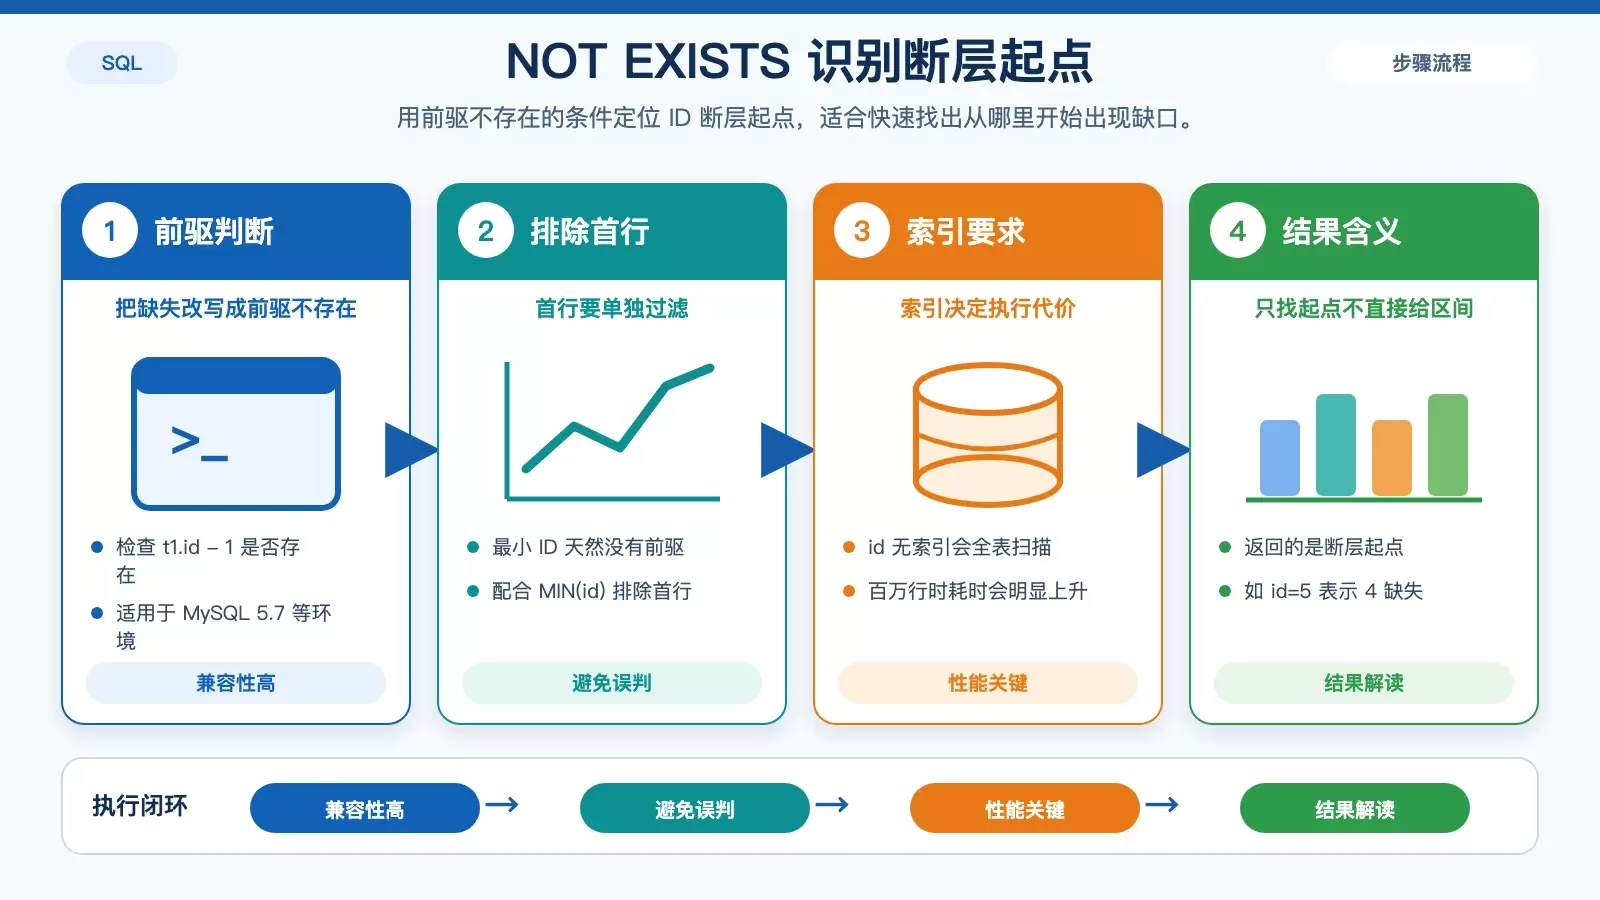
子查询并不会自动识别“数据断档”,真正决定结果的是你如何把“前驱缺失”“区间补全”这类对比关系写清楚。本文围绕 `NOT EXISTS`、`EXCEPT`/序列生成,以及模拟 `LAG()` 的常见陷阱,梳理不同数据库里的可用写法、适用前提与性能边界。
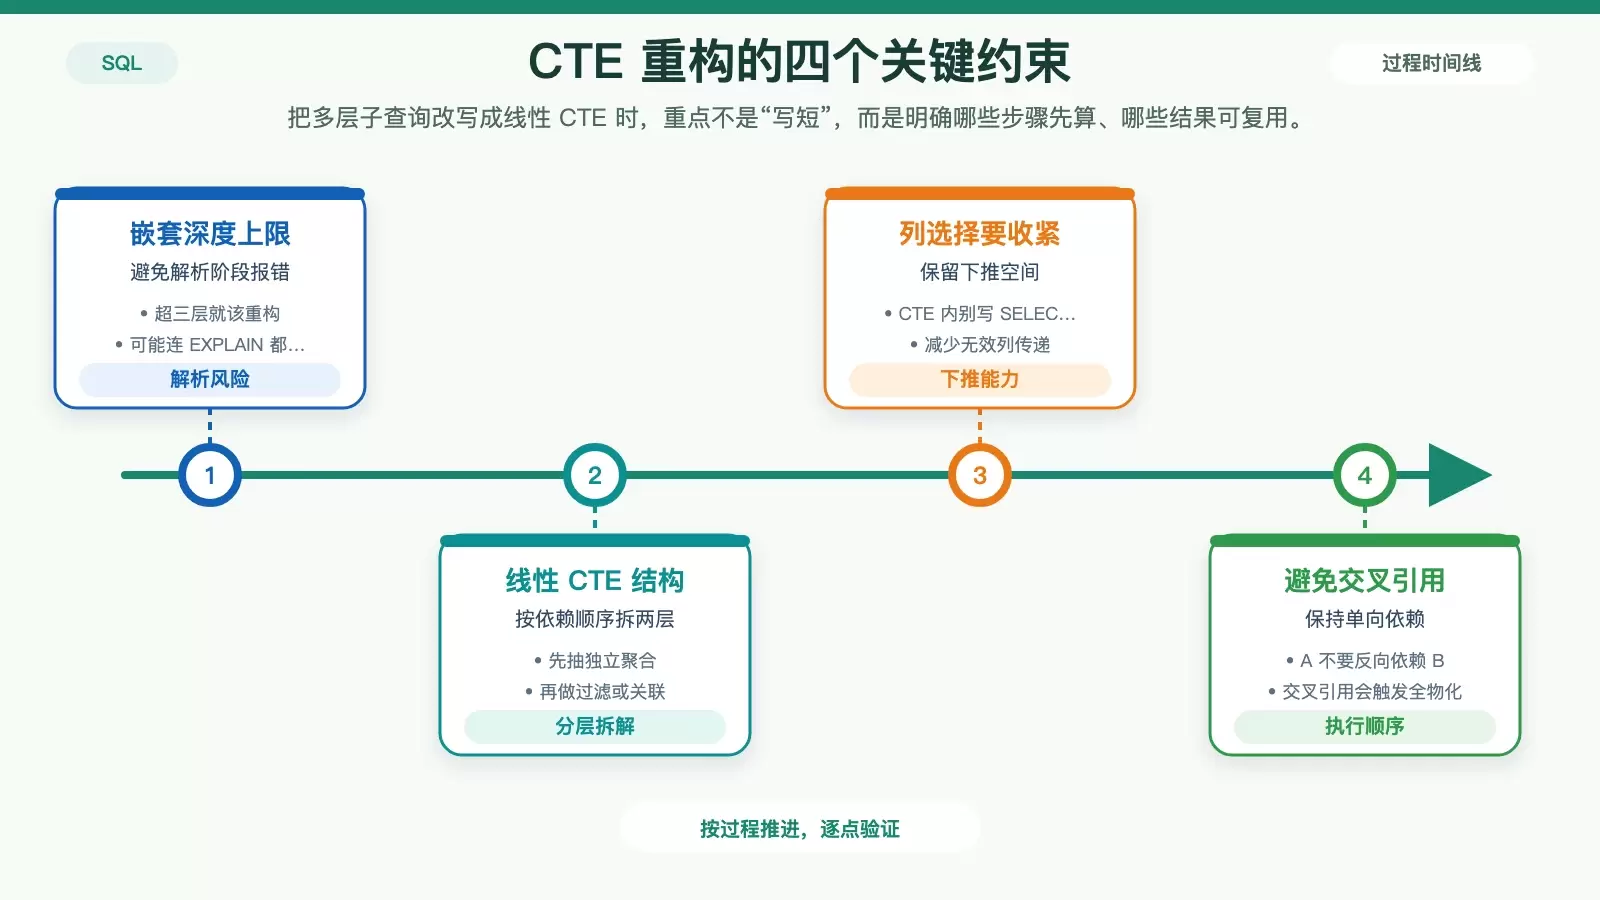
SQL 嵌套超过三层,问题往往不只是“难读”,还可能在解析、优化和执行阶段直接踩到数据库限制。本文按 CTE、临时表、JOIN 替换和视图拆链四个场景,整理一套可落地的重构判断方法,帮助你在改写 SQL 时同时兼顾正确性、可维护性和性能。
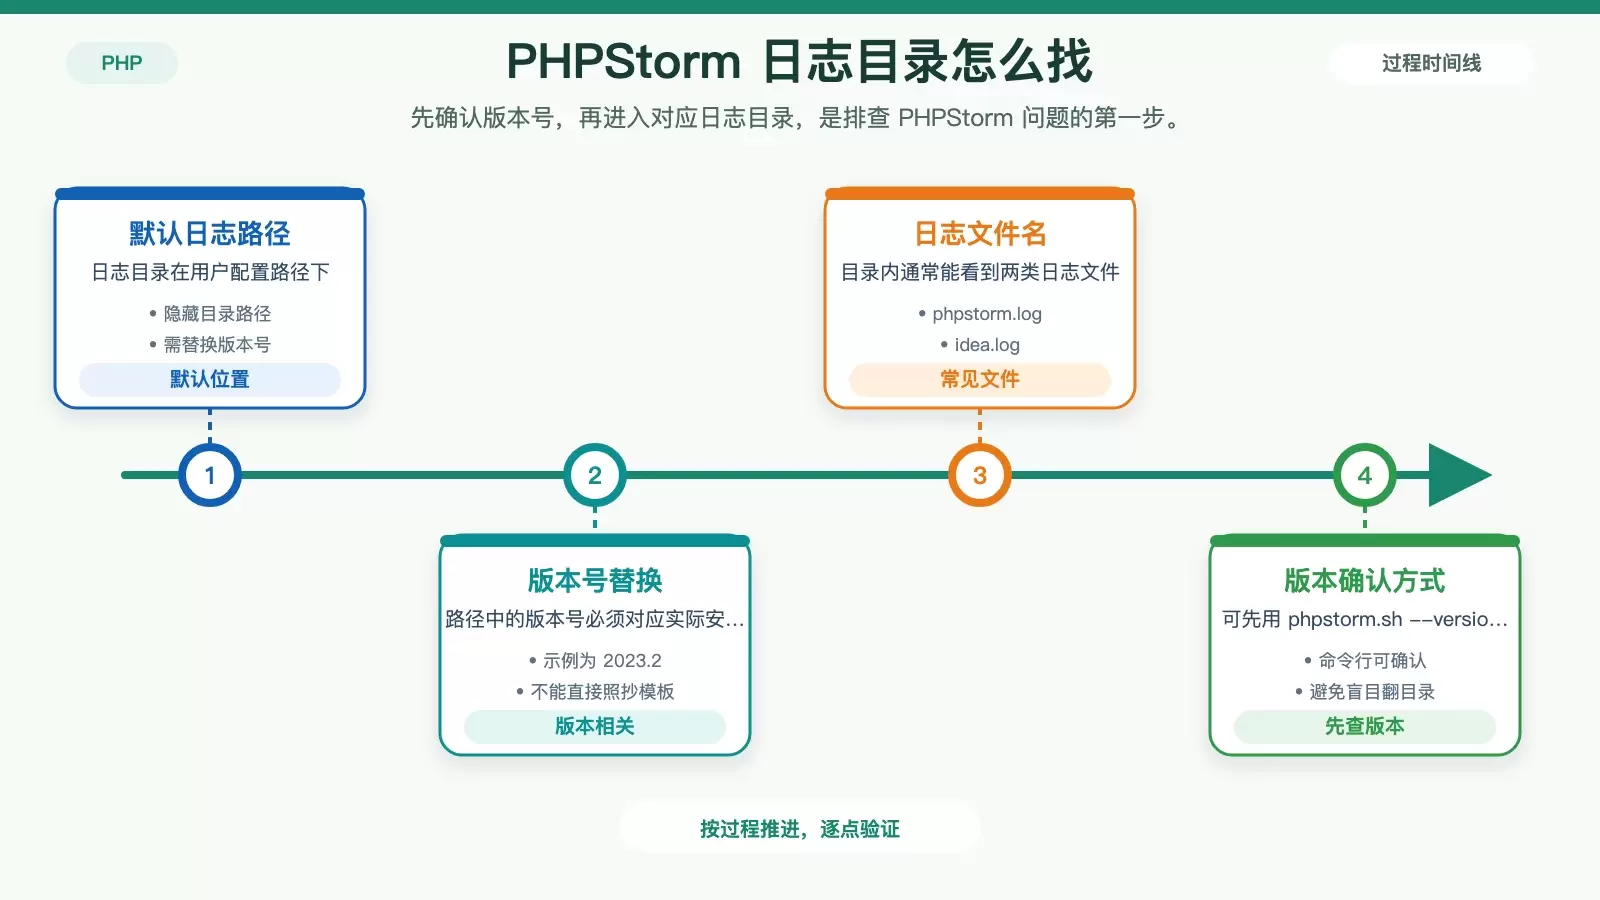
在 CentOS 上排查 PHPStorm 异常时,日志通常比界面提示更直接。本文整理了几种常用查看方式,包括直接进目录、终端分页查看、实时跟踪,以及在特定场景下用 journalctl 读取 systemd 服务日志,同时补上版本号、权限和敏感信息方面的注意点。
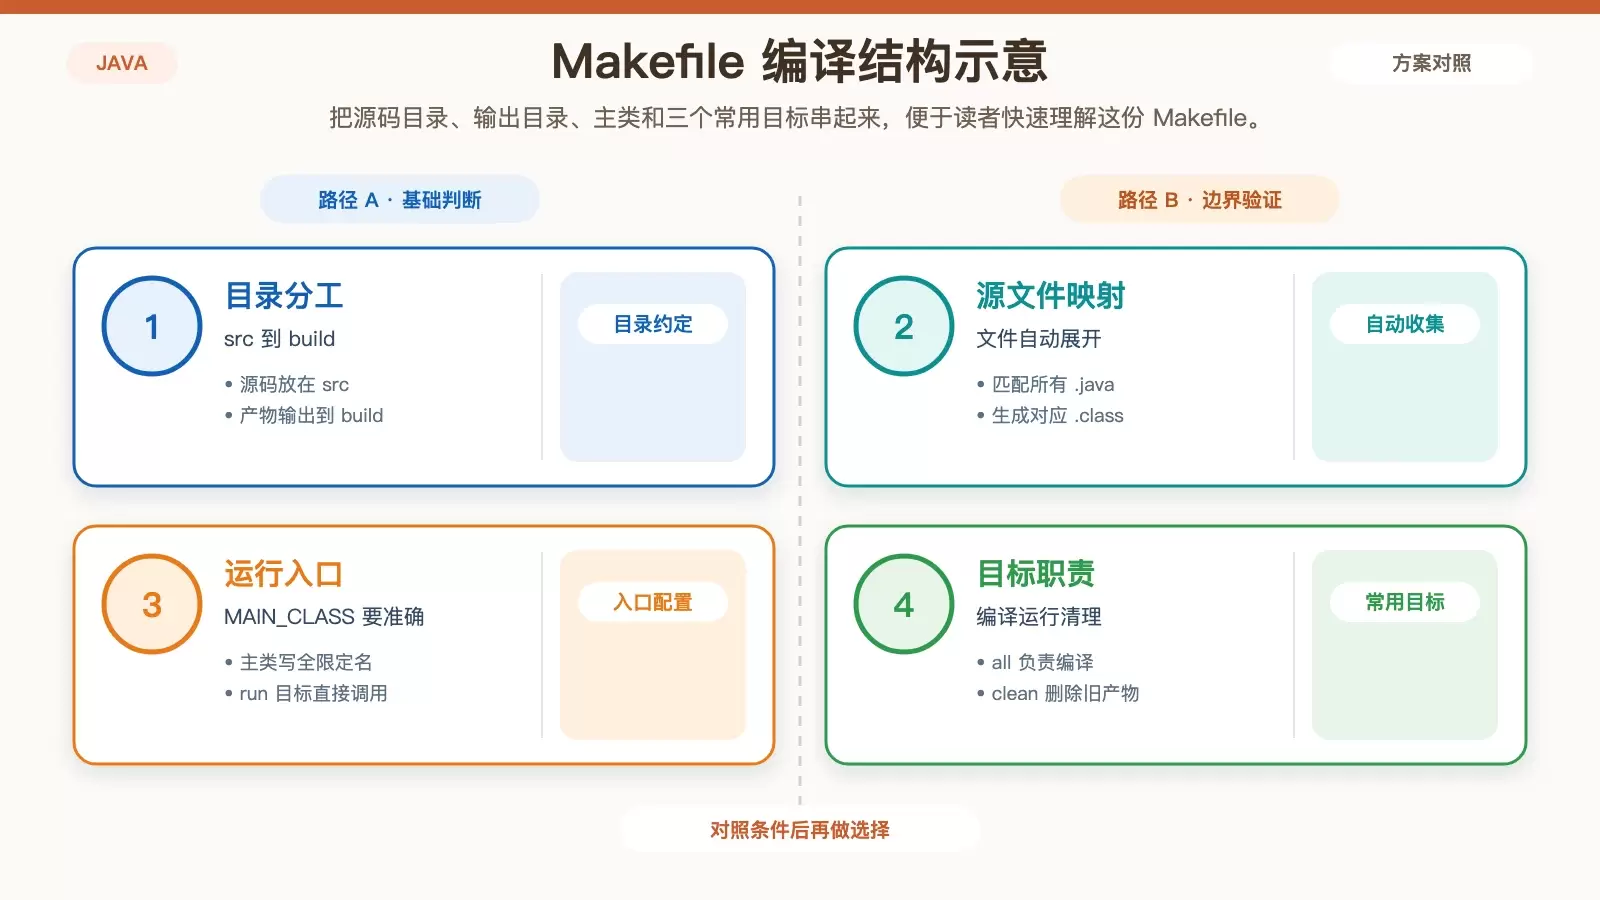
在 CentOS 上编译 Java 项目时,随着源文件数量增加,串行编译很容易拖慢开发节奏。本文用一个可直接改造的 Makefile 说明如何通过 `make -j N` 启用并行编译,并给出线程数选择、运行验证和适用边界,帮助你判断这套方案是否值得引入。
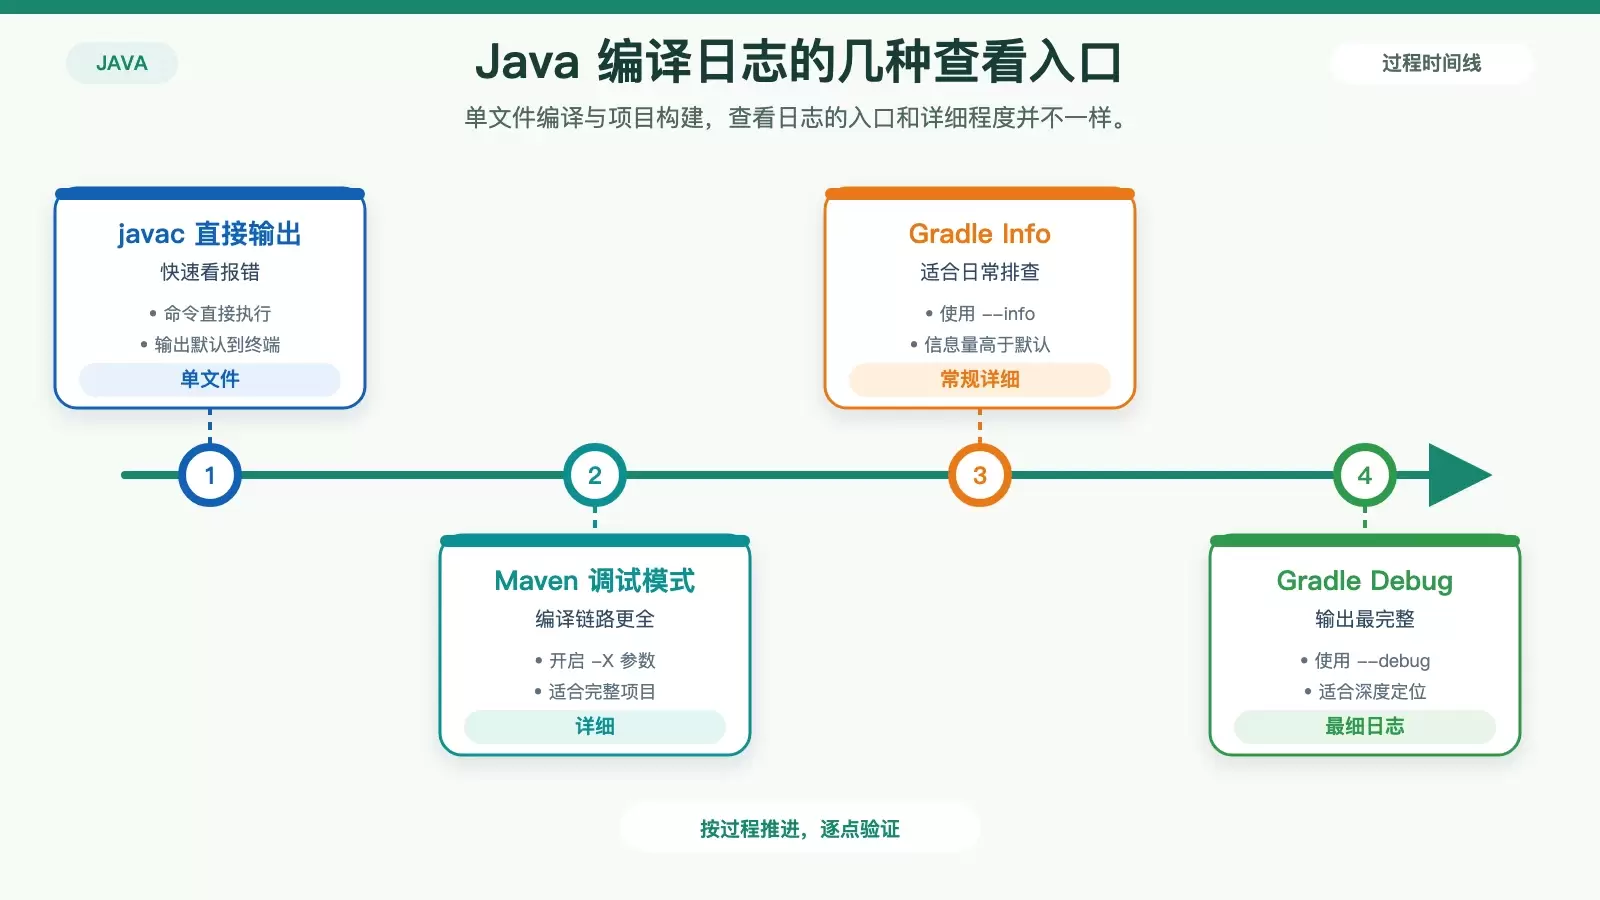
在 CentOS 上编译 Java 时,日志默认直接输出到终端,很多排错问题其实卡在“没留痕”或“看不全”。这篇文章按手工编译、Maven/Gradle 构建、日志文件查看与实时跟踪几个场景,整理出一套常用命令和判断方法。
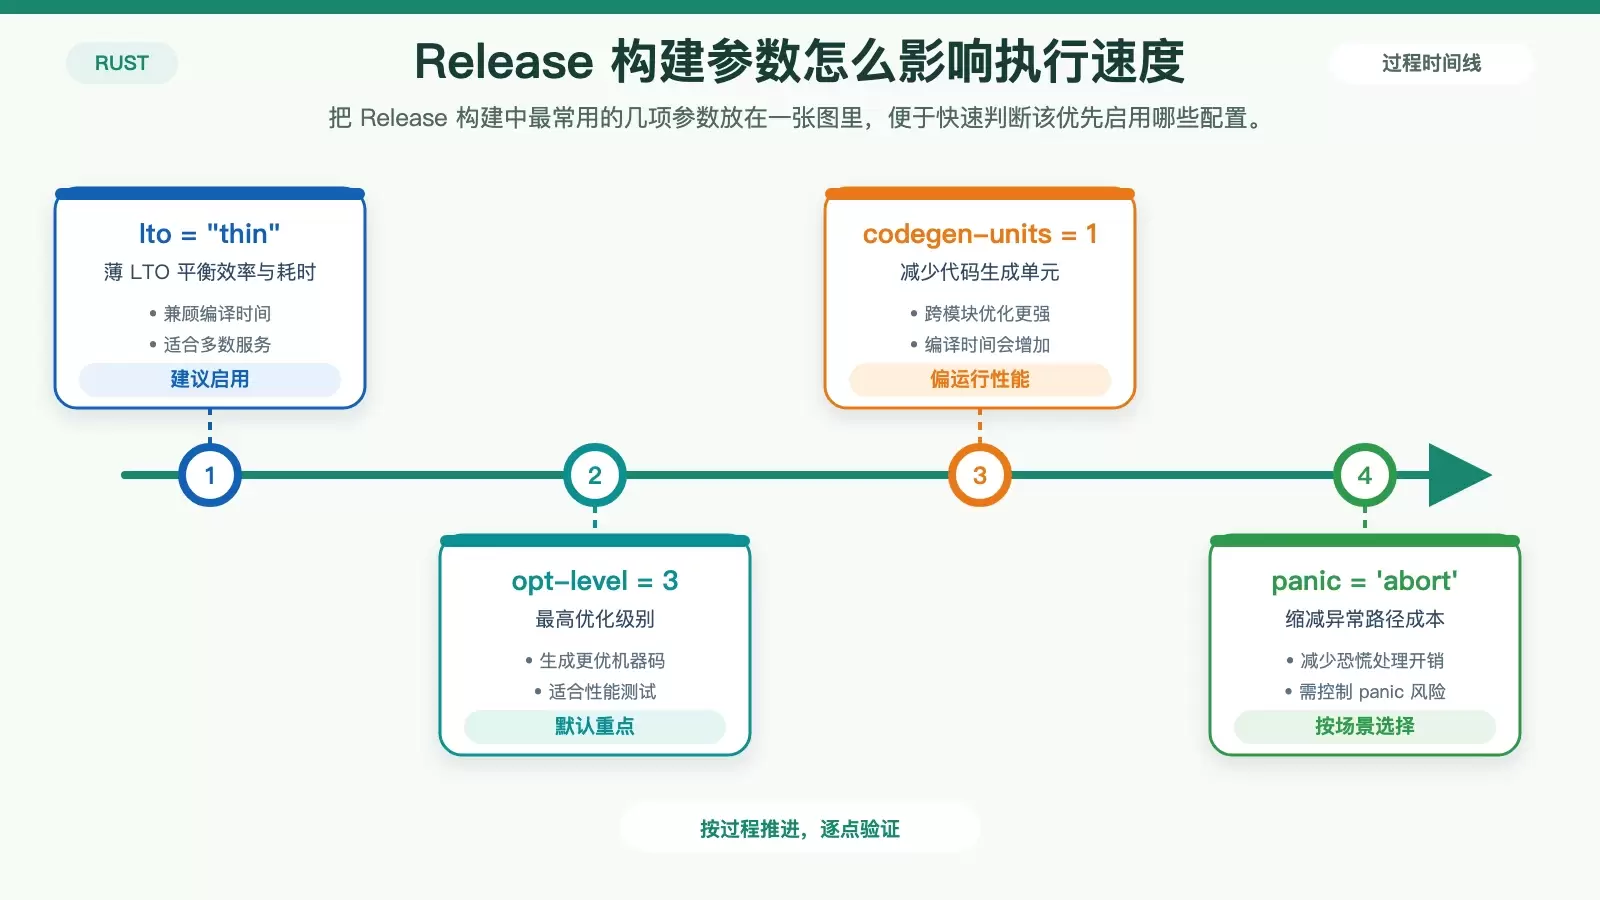
Rust 程序在 CentOS 上跑得慢,常见原因并不只在代码本身,编译模式、系统限制和运行时组件同样会拖后腿。本文按“先确认编译产物,再查代码热点,最后调系统与运行时”的顺序梳理一套可落地的加速方法,适合需要尽快定位瓶颈的开发者参考。