

Python调用JS文件的三种方案:PyExecJS、Js2Py与Node.js子进程对比
深入对比Python调用JavaScript脚本的三种主流方案:PyExecJS、Js2Py与Node.js子进程。从底层执行机制、语法兼容性、依赖环境、性能损耗到生产实践,提供完整可运行代码与清晰的架构流程图。
在网络数据抓取、接口加解密还原以及算法迁移等实际开发中,开发者经常需要在 Python 脚本中执行现成的 JavaScript 文件。当前业界主要存在三种落地路径:PyExecJS(基于统一封装层调用宿主机外部引擎)、Js2Py(纯 Python 实现的 JavaScript 翻译与解析引擎)以及 Node.js 子进程(通过标准输入输出与 Node CLI 进行原生交互)。本文将围绕这三者的底层运作机理、完整代码示例、运行限制及维护现状展开具体对比,帮助你在不同工程约束下快速做出合理选型。
一、三种方案的底层原理与核心差异
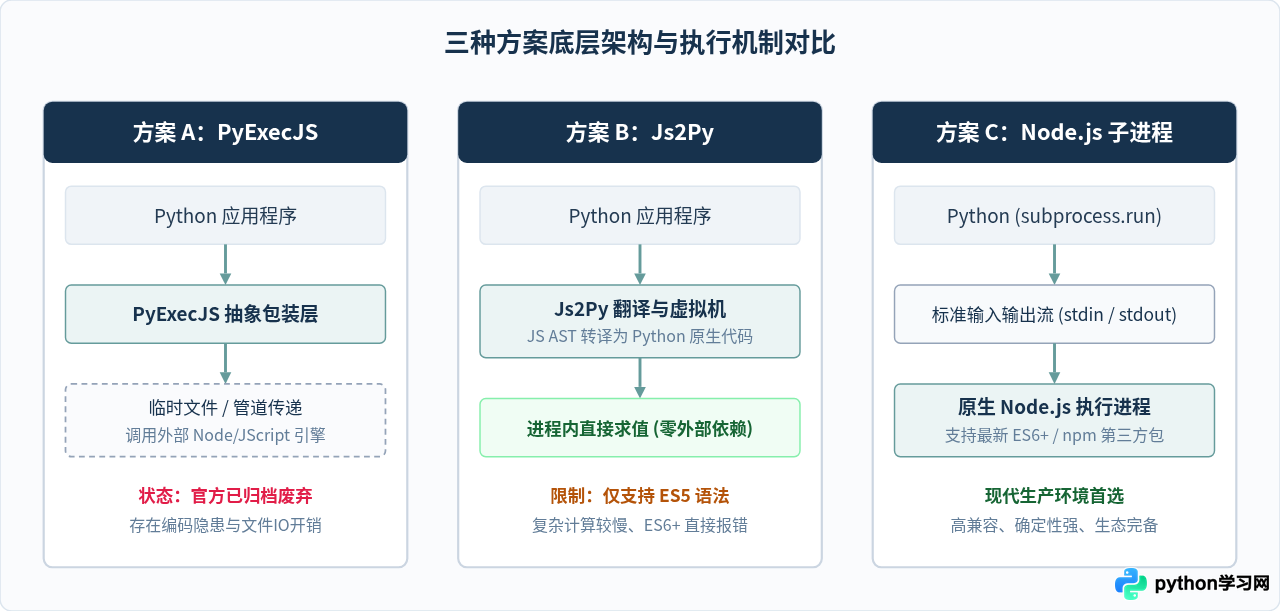
尽管最终目标都是在 Python 中获得 JavaScript 代码的计算输出,但这三种方案在架构设计与运行依赖上存在本质区别:
- PyExecJS 本身不包含任何 JS 解释引擎,它是一个“适配器”。它在运行时探测宿主机环境中已安装的 JavaScript 环境(如 Node.js、JScript 或 PhantomJS),将需要执行的脚本写入临时存储或构造管道,命令外部运行时执行后再拉取标准输出。
- Js2Py 是一套完全基于 Python 编写的虚拟机与代码翻译器。它将 JavaScript 源码翻译解析为 Python 代码并在当前进程内执行,因此无需宿主机安装任何外部 Node.js 环境或 C++ 动态链接库。
- Node.js 子进程 采用最直截了当的进程间通信(IPC)机制。Python 通过标准库
subprocess启动独立的 Node.js 进程,以命令行参数或标准输入(stdin)传入数据,再从标准输出(stdout)读取结构化 JSON 结果。
二、方案一:PyExecJS(快速包装与历史遗产)
PyExecJS 曾经是 Python 社区调用 JavaScript 最著名的库,其核心价值在于提供了统一的 API,开发者无需关心底层是哪个引擎。但必须正视的是,该项目的官方 GitHub 仓库早已进入只读归档状态(Archived),这意味着它不再接收任何安全维护与功能升级。
1. 安装与运行准备
安装 PyExecJS 库本身非常简单,但因为其依赖外部运行时,如果未安装 Node.js,在 Windows 系统上它会回退到老旧的 JScript (cscript.exe),导致现代 JS 语法全部执行报错:
# 安装库
pip install PyExecJS
2. 代码调用示例
假设我们有一个简单的计算与加密脚本 crypto_demo.js:
// crypto_demo.js
function generateToken(userId, salt) {
    var raw = userId + ":" + salt;
    var hash = 0;
    for (var i = 0; i < raw.length; i++) {
        hash = ((hash << 5) - hash) + raw.charCodeAt(i);
        hash |= 0;
    }
    return "tk_" + Math.abs(hash);
}
在 Python 中使用 PyExecJS 编译并调用该函数的标准写法如下:
import execjs

# 显式查看当前探测到的运行时,避免默默回退到 JScript
print("当前使用的 JS 引擎:", execjs.get().name)

# 读取并编译 JS 源码
with open("crypto_demo.js", "r", encoding="utf-8") as f:
    js_code = f.read()

ctx = execjs.compile(js_code)

# 传入参数调用函数
token = ctx.call("generateToken", 10086, "alpha_salt")
print("计算结果:", token)
# 示例输出:计算结果: tk_1482024927UnicodeDecodeError 编码报错。这是由于它底层通过临时文件与命令行通信时采用了系统默认的 gbk 编码。解决办法通常是在执行前设置环境变量 os.environ["EXECJS_RUNTIME"] = "Node",或对 subprocess 调用的编码做全局 Patch。三、方案二:Js2Py(免外置环境的纯 Python 翻译器)
如果你的运行环境极其受限(例如无法在宿主机或容器中安装 Node.js、没有 root 权限,或者需要打包成独立的单一可执行文件),Js2Py 提供了另一种思路:在 Python 内部将 JavaScript 解析为抽象语法树(AST),再转译并求值为 Python 原生字节码。
1. 安装与基础使用
# 安装 Js2Py
pip install js2py
通过 Js2Py 执行 JavaScript 代码有两种主要形式:直接求值和加载全局上下文。
import js2py

# 形式一:单表达式求值
res = js2py.eval_js("1 + 2 * 3")
print("简单计算:", res)

# 形式二:加载完整脚本并转换为 Python 函数对象
with open("crypto_demo.js", "r", encoding="utf-8") as f:
    js_code = f.read()

# 创建 JS 上下文环境
context = js2py.EvalJs()
context.execute(js_code)

# 直接以属性方式调用 JS 中的全局函数
token = context.generateToken(10086, "alpha_salt")
print("Js2Py 运行结果:", token)
# 示例输出:Js2Py 运行结果: tk_1482024927
2. 核心瓶颈与适用边界
虽然 Js2Py 带来了“零外部环境依赖”的巨大便利,但在当前现代前端生态下,它的局限性非常明显:
- 仅支持 ES5 语法:当目标 JS 文件中出现
let、const、箭头函数() => {}、模板字符串或Promise等 ES6+ 语法时,Js2Py 会直接抛出语法解析错误。 - 执行性能极低:由于通过 Python 虚拟机模拟 JS 对象的原型链与作用域,遇到循环嵌套密集或包含大数组矩阵变换的混淆代码时,耗时往往比原生 Node.js 慢数十倍甚至上百倍。
- 因此定位:只适合运行逻辑极简、短小、纯 ES5 标准的算法片段;绝不推荐用于现代复杂逆向或高并发业务。
四、方案三:Node.js 子进程(现代高兼容的生产首选)
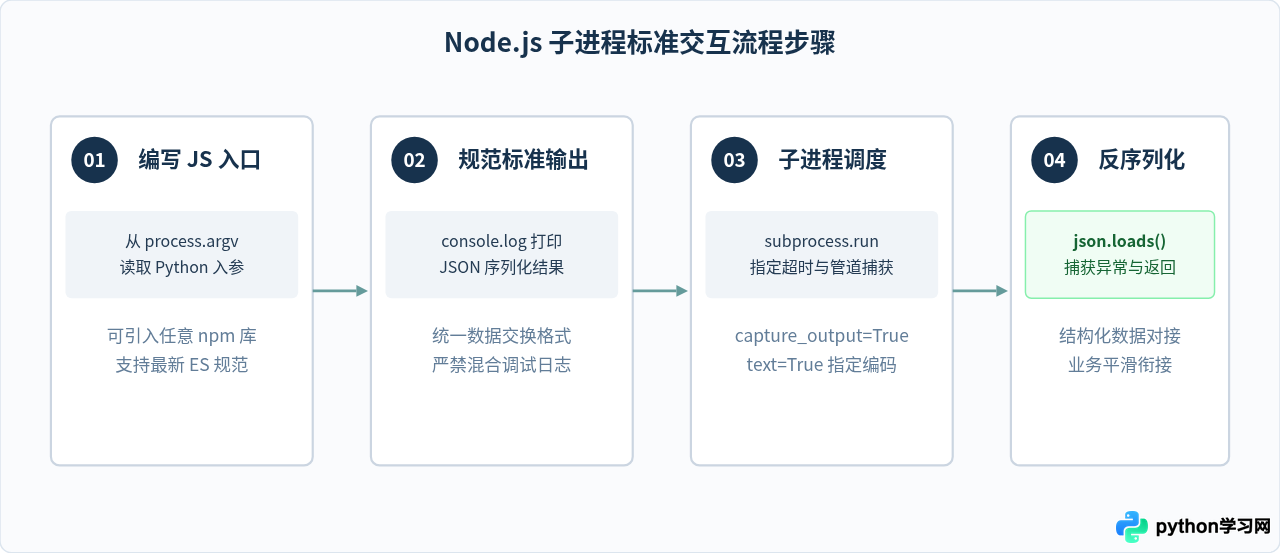
对于工业级爬虫系统、企业级服务或需要调用包含现代 ES6+ 语法、npm 第三方加密库(如 crypto-js、jsencrypt)的场景,Node.js 子进程管道通信是业内公认最健壮、最不易出 bug 的标准解法。
1. 编写独立的 JavaScript 封装脚本
为了让 Python 顺畅传参,我们在 JavaScript 文件末尾编写 CLI 接收逻辑。例如编写 calc_worker.js:
// calc_worker.js
// 业务计算函数(支持最新 ES 语法)
const executeCalculation = (payload) => {
    const { userId, salt, factor = 1 } = payload;
    let hash = 0;
    const raw = `${userId}:${salt}:${factor}`;
    for (let char of raw) {
        hash = ((hash << 5) - hash) + char.charCodeAt(0);
        hash |= 0;
    }
    return {
        status: "success",
        token: `tk_${Math.abs(hash)}`,
        timestamp: Date.now()
    };
};

// 命令行参数处理入口
try {
    const inputArg = process.argv[2];
    if (!inputArg) {
        throw new Error("Missing required arguments");
    }
    const inputData = JSON.parse(inputArg);
    const result = executeCalculation(inputData);
    // 仅将最终结构化 JSON 打印至 stdout
    console.log(JSON.stringify(result));
} catch (err) {
    console.error(JSON.stringify({
        status: "error",
        message: err.message
    }));
    process.exit(1);
}
2. Python 端的健壮封装实现
在 Python 端,使用 subprocess.run 进行封装,并增加超时保护与退出码校验:
import json
import subprocess
from typing import Dict, Any

def invoke_node_worker(js_path: str, payload: Dict[str, Any], timeout: int = 5) -> Dict[str, Any]:
    """通过 Node.js 子进程执行 JS 脚本并安全获取结果"""
    cmd = ["node", js_path, json.dumps(payload)]

    try:
        proc = subprocess.run(
            cmd,
            capture_output=True,
            text=True,
            encoding="utf-8",
            timeout=timeout,
            check=False
        )

        # 检查是否正常退出
        if proc.returncode != 0:
            err_msg = proc.stderr.strip() or f"Process failed with code {proc.returncode}"
            return {"status": "error", "message": err_msg}

        # 解析 stdout 输出
        return json.loads(proc.stdout.strip())

    except subprocess.TimeoutExpired:
        return {"status": "error", "message": f"Execution timed out after {timeout}s"}
    except FileNotFoundError:
        return {"status": "error", "message": "Node.js executable not found in system PATH"}
    except json.JSONDecodeError as e:
        return {"status": "error", "message": f"Invalid JSON output: {proc.stdout.strip()}"}

# 调用示例
params = {"userId": 10086, "salt": "alpha_salt", "factor": 2}
res = invoke_node_worker("calc_worker.js", params)
print("Node.js 子进程返回:", res)
# 示例输出:Node.js 子进程返回: {'status': 'success', 'token': 'tk_129845107', 'timestamp': 1773714845000}
五、三者核心维度对比矩阵
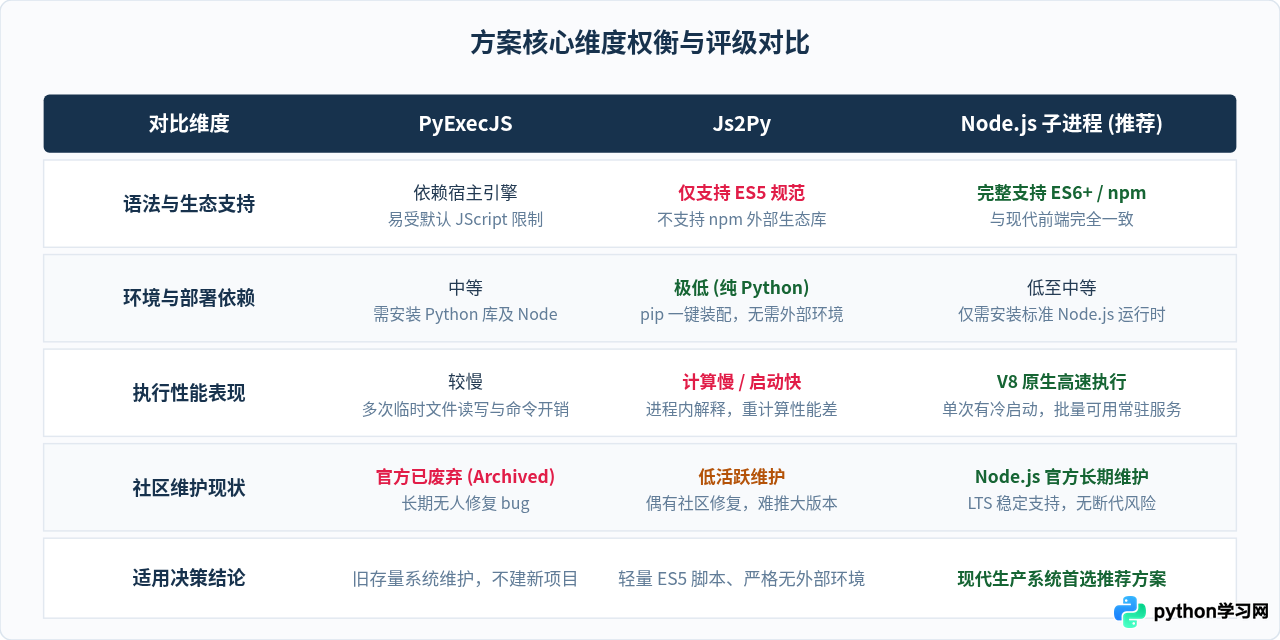
为了直观评估各方案的优劣,我们从语法支持、部署门槛、单次调用性能、长期可维护性及典型适用场景五个核心维度进行系统对照:
六、选型决策指南与落地建议
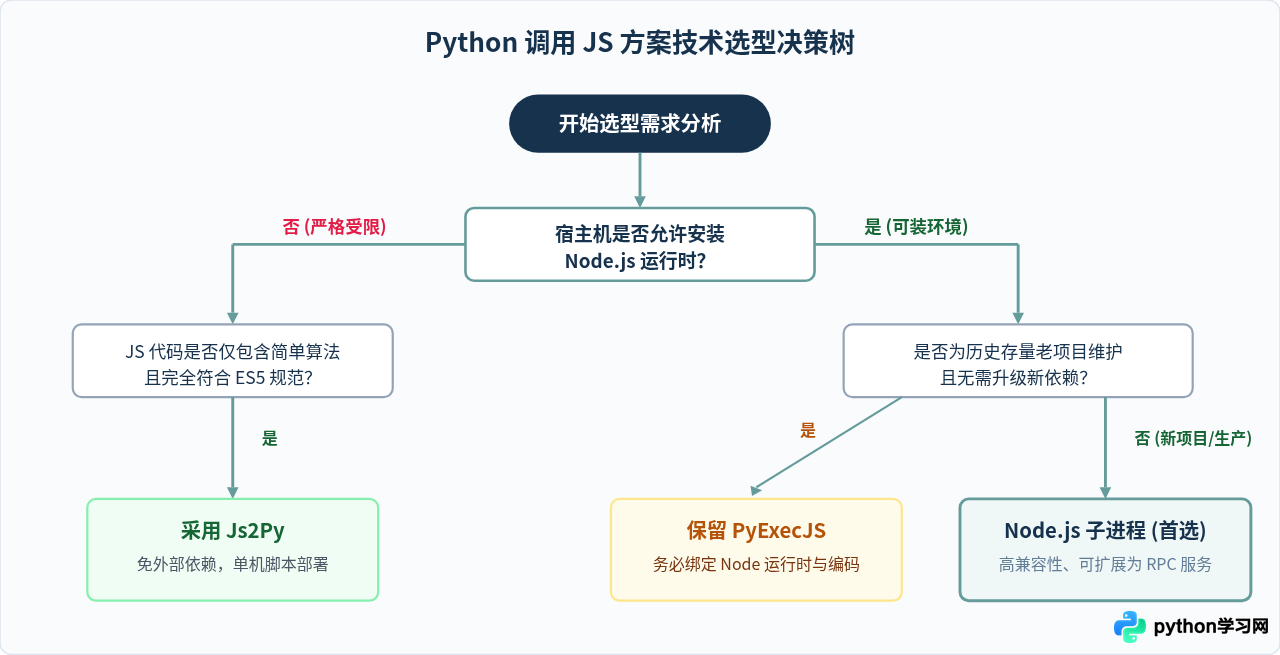
面对具体业务场景,你可以按照以下决策流程选择最稳妥的调用方案:
生产环境深度建议
- 拒绝在新项目中引入 PyExecJS:由于项目已被官方放弃,且在 Windows 默认环境下静默降级为 JScript 导致难以排查的语法错误,新项目应果断摒弃该库。
- Node.js 频繁调用的性能优化:如果业务每秒需要调用数千次 JS 计算,单纯使用
subprocess.run会因为频繁 fork 操作系统子进程带来明显的 CPU 启动开销。此时最佳的演进路线是:编写一个极简的 Express / Fastify 本地 HTTP 服务,或通过 ZeroMQ / gRPC 与常驻 Node.js 进程保持长连接,将子进程通信转为本地网络 IPC 通信。 - 入参数据脱敏与安全隔离:通过命令行向子进程传递参数时,务必统一采用 JSON 序列化,严禁直接通过字符串拼接入参,防止潜在的命令注入漏洞。
免责声明:本文内容仅供参考,不代表本站观点。转载或引用请注明出处。









