

怎么在终端用python-mpipcheck检查依赖冲突?
详细介绍如何在终端使用 python -m pip check 检查当前 Python 环境的包依赖冲突,解读冲突报错信息,排查与修复版本不兼容问题。
python -m pip check(在部分日常讨论和搜索场景中常被连写为 python-mpipcheck)。该命令会全面扫描当前环境中已安装的所有第三方包,基于每个包自带的元数据规范,校验是否存在“未安装所需依赖”或“已安装依赖版本与声明要求不符”的情况。本文将详细说明该命令在终端中的标准操作步骤、底层元数据校验机制、报错信息的解读与排查路径,以及解决依赖冲突的有效方法。
一、终端执行标准:为什么优先采用 python -m pip check
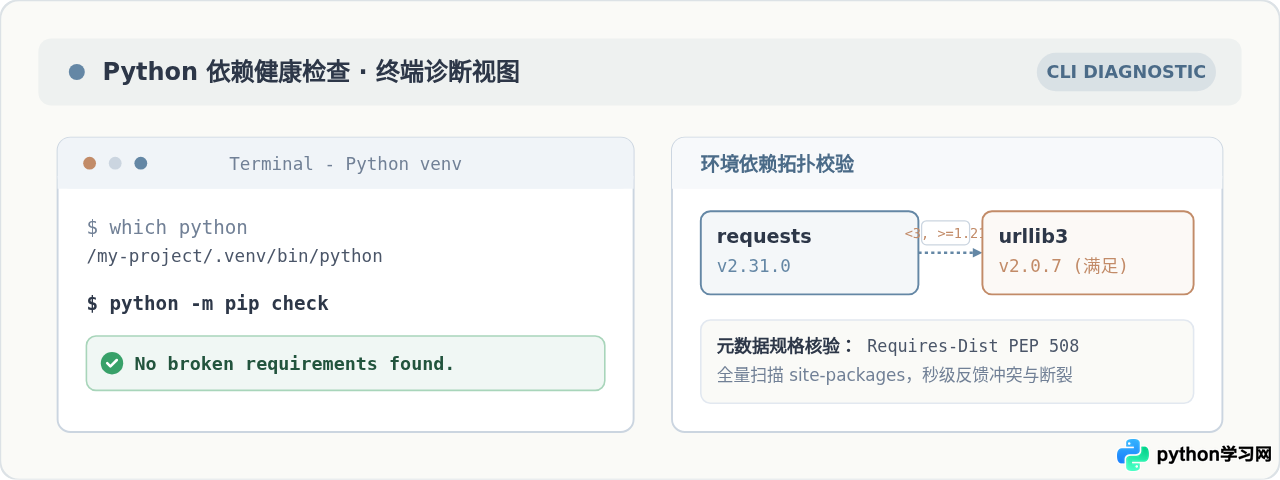
很多开发者在终端检查环境时习惯直接键入 pip check,但在实际工程环境中,这种方式存在隐蔽的“解释器错位”风险。终端中的 pip 往往是一个指向全局系统 Python 或外部 Conda 环境的独立可执行脚本,当你的终端激活了某个特定的项目虚拟环境(如 .venv)时,系统的 PATH 环境变量查找顺序一旦出现偏差,直接执行 pip check 检查的就可能根本不是当前项目所用的依赖库。
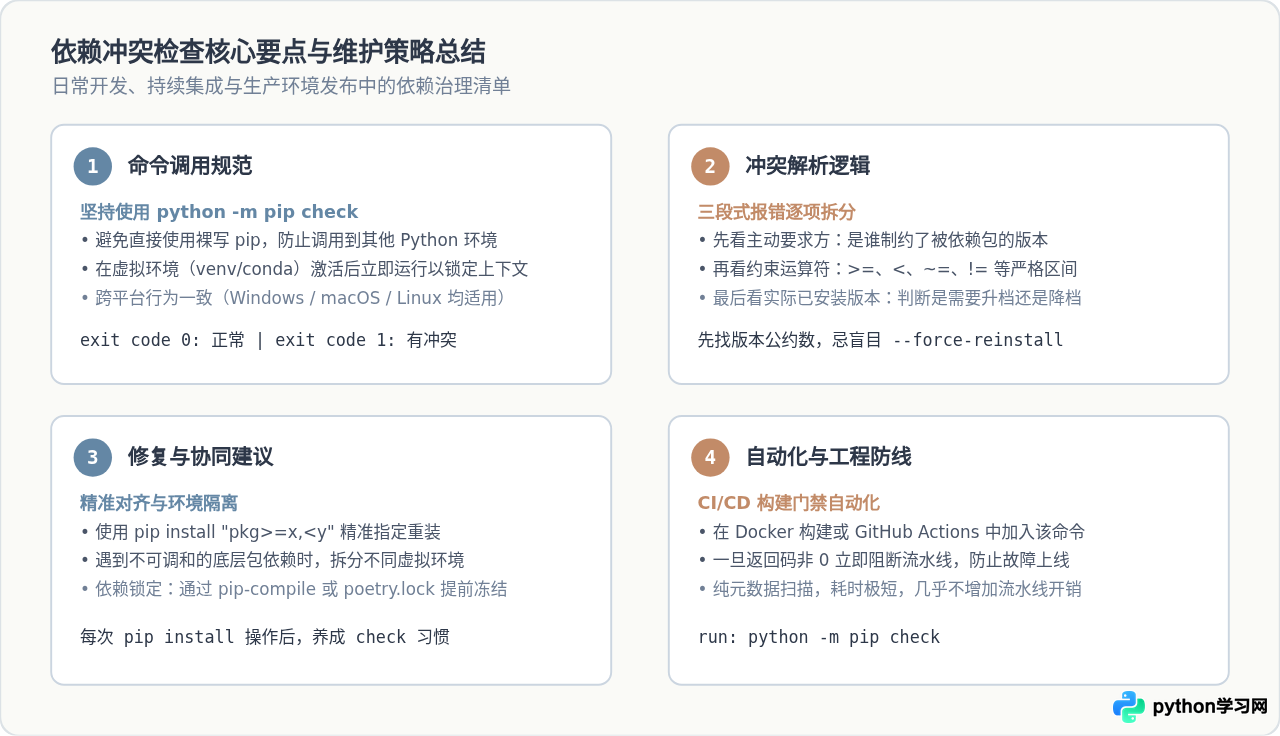
改用 python -m pip check 可以彻底避免这个问题。参数 -m pip 明确指示操作系统:“使用当前命令行正在调用的这个 Python 解释器,将其安装目录下的 pip 模块作为主程序加载”。这样一来,执行检查的范围就严格限定在当前 Python 解释器的 site-packages 目录之中。
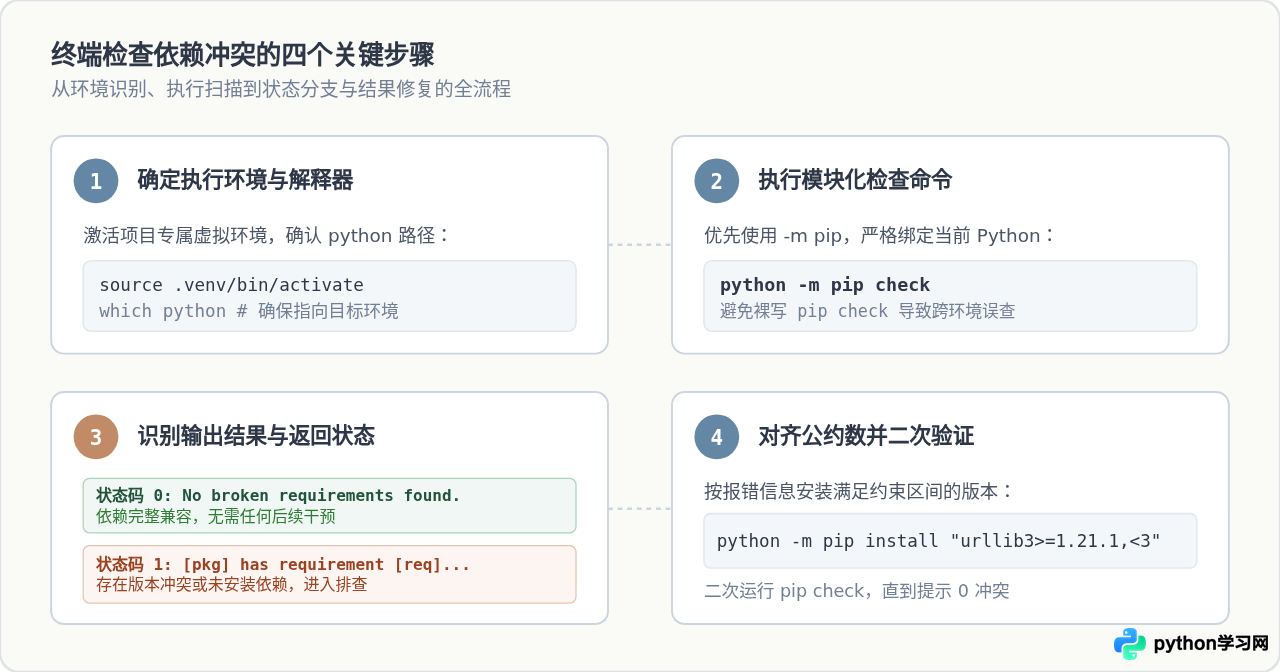
1. 终端执行的标准操作步骤
在终端中完成依赖冲突检查的完整准备与执行流程如下:
- 激活项目虚拟环境:在项目根目录下激活隔离环境,例如在 macOS/Linux 终端中运行
source .venv/bin/activate,在 Windows 终端中运行.venv\Scriptsctivate。 - 确认当前解释器位置:执行
which python(Windows 下使用where python),确认输出的绝对路径确实位于当前项目的虚拟环境目录内。 - 运行依赖检查命令:直接在终端输入
python -m pip check并回车。
# 1. 激活虚拟环境(以常见的 .venv 为例)
source .venv/bin/activate

# 2. 验证当前解释器上下文
which python

# 3. 执行依赖完整性扫描
python -m pip check
2. 正常状态下的输出示例
当当前环境中的所有已安装包均满足彼此声明的版本约束、且没有任何必须依赖遗漏时,该命令会给出明确的健康反馈:
[示例输出:依赖完全兼容]
No broken requirements found.
此时该命令在终端中返回的退出状态码(Exit Code)为 0。在脚本或持续集成流水线中,可以通过 echo $?(Linux/macOS)或 echo %errorlevel%(Windows CMD)读取这一返回值,确认当前环境没有任何破损的依赖声明。
二、pip check 的底层工作原理:元数据与依赖拓扑
为了在遇到复杂报错时不盲目重装,有必要理解 pip check 在终端回车后具体完成了哪些校验动作。
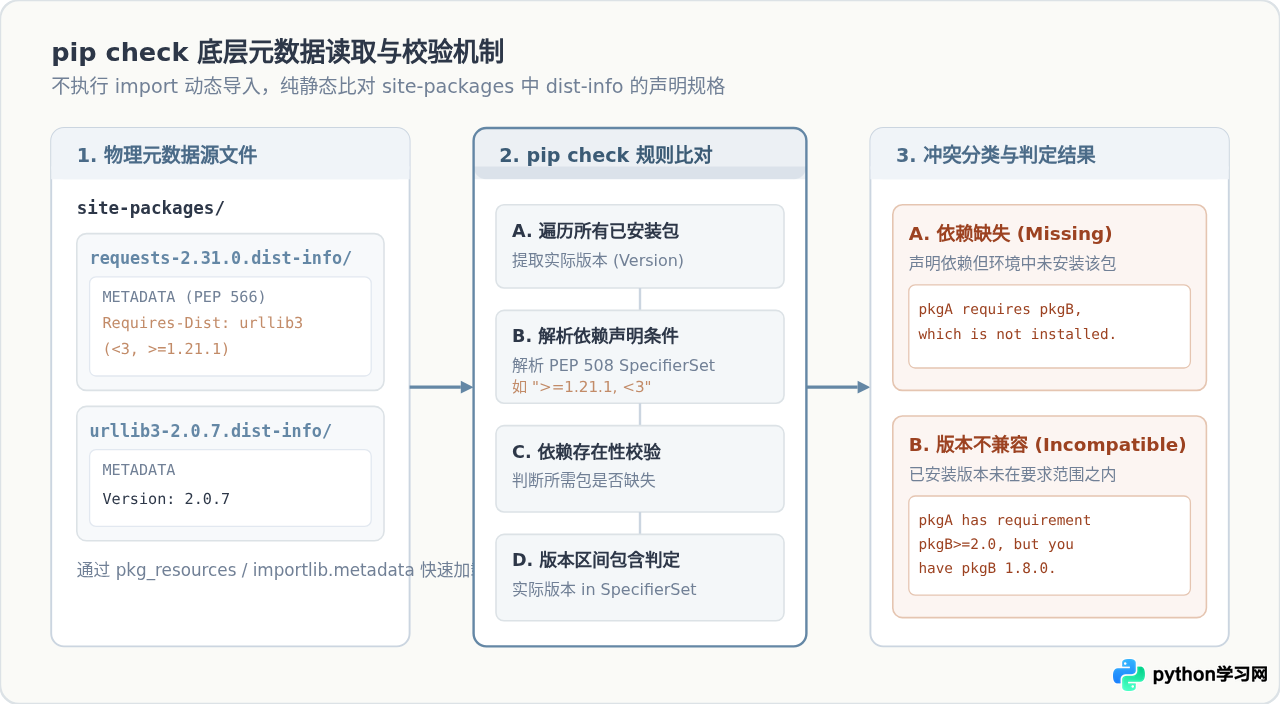
与运行 Python 脚本时遇到 ImportError 不同,python -m pip check 在执行过程中完全不会执行任何 Python 代码,也不会调用 import 语句载入第三方库。它是一个纯静态的元数据比对工具,整个检查过程通常在百毫秒内即可完成。
1. 读取 site-packages 中的 dist-info 元数据
每个通过 pip 安装到环境中的第三方包,都会在 site-packages 目录下生成一个同名的 .dist-info 文件夹(如 requests-2.31.0.dist-info)。该文件夹中包含一个符合规范的 METADATA 文件。在该文件中,作者清晰地记录了当前包的发布版本(Version)以及它所必需的下游依赖规则(Requires-Dist,符合 PEP 508 依赖规范)。
例如,requests 2.31.0 在其 METADATA 中显式声明了:
Name: requests
Version: 2.31.0
Requires-Dist: charset-normalizer (<4, >=2)
Requires-Dist: idna (<4, >=2.5)
Requires-Dist: urllib3 (<3, >=1.21.1)
Requires-Dist: certifi (>=2017.4.17)
2. 静态依赖拓扑比对逻辑
当执行 python -m pip check 时,检查引擎依次执行以下四个步骤:
- 全量盘点:遍历当前环境
site-packages下的所有已安装发行包,收集每个包的名称与实际安装版本,构建当前环境的“实际已安装清单”。 - 规则提取:解析所有包声明的
Requires-Dist规则集,提取出目标包名及对应的比较运算符(如>=,<=,!=,~=,<)。 - 缺失检查:核对规则所要求的依赖包是否已经出现在“实际已安装清单”中。如果找不到对应的安装记录,即判定为依赖缺失(Missing Requirement)。
- 版本约束判定:使用
packaging.specifiers逻辑,判断已安装依赖包的具体版本是否落入规则所限定的合法区间内。如果落在区间之外,即判定为版本不兼容(Incompatible Version)。
三、依赖冲突报错的结构拆解与典型排查案例
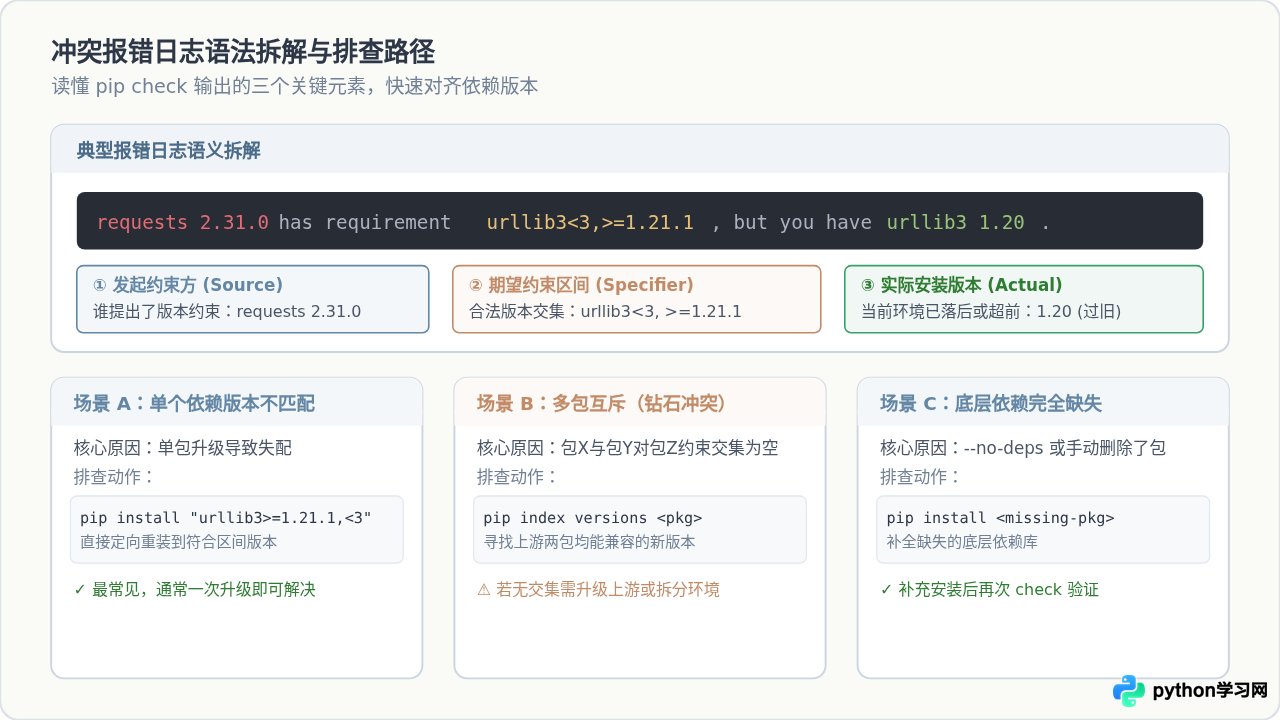
当环境中存在破损依赖时,python -m pip check 会在终端输出一到多行报错信息,并将进程退出码设为 1。这些报错文本遵循统一的句式结构,读懂其语法构成是快速定位根因的关键。
1. 典型版本冲突报错拆解
最常见的一种冲突形式是版本区间不符合。终端中往往会看到如下输出:
[示例输出:版本不匹配冲突]
requests 2.31.0 has requirement urllib3<3,>=1.21.1, but you have urllib3 1.20.
这一行报错包含三个核心要素:
- 主动提出约束的一方(Source Package):即开头的
requests 2.31.0。这表明是 requests 规定了依赖条件,而不是 urllib3 反过来制约 requests。 - 期望的约束区间(Specifier Set):紧跟在
has requirement之后的urllib3<3,>=1.21.1。这表示当前环境中合法的 urllib3 版本必须不低于 1.21.1 且严格小于 3.0。 - 当前环境的实际安装状态(Actual State):末尾的
but you have urllib3 1.20。这清晰地指出了当前环境中已安装的 urllib3 为 1.20,因版本过旧而触发破坏性警告。
2. 典型依赖缺失报错拆解
另一种常见形式是某个包的核心依赖根本没有安装,通常发生在使用了 --no-deps 安装上层包或误删了依赖库之后:
[示例输出:底层依赖缺失]
pandas 2.1.4 requires pytz, which is not installed.
该信息直观指明:当前环境中已经安装了 pandas 2.1.4,但该版本明确要求的基础时区库 pytz 尚未安装,任何涉及日期时间的调用在运行时均会抛出异常。
四、依赖冲突的修复步骤与结果验证
在定位到冲突的主被动关系后,切忌盲目使用 pip install --force-reinstall 进行全量重装,这往往会导致其他正常包的依赖再次被破坏。合理的修复应遵循“寻找公约数、精准定向安装、二次复检验证”的三步闭环。
步骤一:查询可用版本并计算版本公约数
对于单包版本不匹配,首先查询 PyPI 上有哪些版本符合该区间要求。在终端中可以使用 pip 内建的索引查询指令:
# 查看远端仓库中 urllib3 的可用发行版本列表
pip index versions urllib3
如果当前环境同时安装了包 X(要求 urllib3 >= 1.21.1, < 3)和包 Y(要求 urllib3 >= 1.25.0, < 2.0),则两者的交集为 [1.25.0, 2.0)。此时应选择一个落入该交集的具体稳定版(例如 1.26.18)。
步骤二:精准定向升级或降级
确定好版本区间后,在终端中通过显式声明版本区间或精准版本号完成重装:
# 安装同时满足约束的特定版本
python -m pip install "urllib3>=1.21.1,<3"

# 或者直接锁定到经验证的具体小版本
python -m pip install urllib3==1.26.18
pydantic < 2.0,而新引进的模块 B 要求 pydantic >= 2.0),且没有任何交集版本,此时通过简单的 pip 升级是无法解决的。合理的方案是升级模块 A 到支持 pydantic v2 的新版本,或者将两个互斥的业务子任务拆分到不同的 Python 虚拟环境中运行。
步骤三:在终端二次验证结果
完成依赖调整后,必须再次运行检查命令以确保完全修复,且没有引入连带的次生冲突:
$ python -m pip check
No broken requirements found.

$ echo $?
0
当终端再次打印出 No broken requirements found.,且返回状态码重置为 0 时,即可确认当前 Python 环境已经恢复一致与健康状态。
五、注意事项与工程边界说明
在日常使用与团队协作中,读者还需注意以下几个与 pip check 相关的实际边界条件:
1. 静态元数据检查与运行时动态行为的区别
pip check 依赖于第三方包打包者在 setup.py、setup.cfg 或 pyproject.toml 中所填写的依赖说明。如果某个非规范的开源库在代码内部使用了 import something_optional 进行动态延迟导入,但没有在包元数据中声明其为依赖项,pip check 是无法感知这一缺失的。因此,pip check 保证的是所有已声明契约的完整一致,而不能完全替代单元测试与功能集成测试。
2. 避免在未激活虚拟环境时直接在系统环境执行修改
如果在执行 python -m pip check 时发现报错涉及数十个系统级驱动包或系统预装软件(如在 Linux 的 /usr/lib/python3/dist-packages 目录下),切勿使用 sudo pip install 强行覆盖更新。这容易破坏操作系统底层工具(如 apt、yum、dnf)的依赖平衡。正确的做法始终是为每个独立项目创建专用的虚拟环境,在隔离环境中管理与核对专属依赖。
3. 在持续集成(CI/CD)流程中设置自动门禁
现代工程实践通常将依赖检查固化在自动化流水线中。在构建 Docker 镜像或执行测试用例的前置阶段,执行 python -m pip check 只需要花费极短的时间,却能及时拦截由于依赖库隐式自动升级或 requirements.txt 声明疏漏带来的生产故障。一旦该命令返回非零值,立即阻断合并或部署,形成可靠的工程安全网。
免责声明:本文内容仅供参考,不代表本站观点。转载或引用请注明出处。









