

pip实验性的lock命令(PEP751)能替代虚拟环境锁文件吗?
深入解析pip实验性lock命令与PEP 751标准锁文件(pylock.toml)的核心机制,对比传统pip freeze与现代包管理工具,解答其能否替代虚拟环境锁文件及实际工程选型建议。
lock 命令(基于官方正式通过的 PEP 751 规范)能够有效替代传统基于虚拟环境快照生成的锁文件(如粗糙的 pip freeze > requirements.txt),并在未来统一各工具割裂的私有锁定格式;但它绝不替代虚拟环境本身,短期内也无法替代 Poetry、uv 等工具所提供的全生命周期项目工作区管理。PEP 751 确立的是一个独立于安装器的声明式安装锁文件规范(pylock.toml),旨在为 Python 生态提供通用的多平台哈希固化与免求解安装能力。
一、概念澄清:“虚拟环境锁文件”到底指什么?
在探讨 PEP 751 能否“替代”锁文件之前,我们需要先厘清 Python 开发者日常口语中经常混淆的两个层级概念:一个是运行时的隔离容器(虚拟环境),另一个是用于描述确定性依赖的规格文件(锁文件)。
1. 虚拟环境(Virtual Environment)是沙盒容器
Python 的虚拟环境(由 venv、virtualenv 或 conda 创建)是在磁盘上分配的一个独立目录。它包含 Python 可执行文件的软链接或拷贝,以及专属的 site-packages 目录。虚拟环境的唯一目标是隔离系统全局 Python 环境与项目依赖,避免不同项目之间的库版本冲突。虚拟环境本身不是锁文件,它是一个承载运行时依赖的物理容器。
2. 传统“锁文件”:pip freeze 的机制与硬伤
很长一段时间里,Python 官方工具链并没有专属的 lock 命令。开发者习惯在配置好一个虚拟环境后,通过如下命令固化依赖:
# 传统但充满隐患的锁定方式
python -m pip freeze > requirements.txt
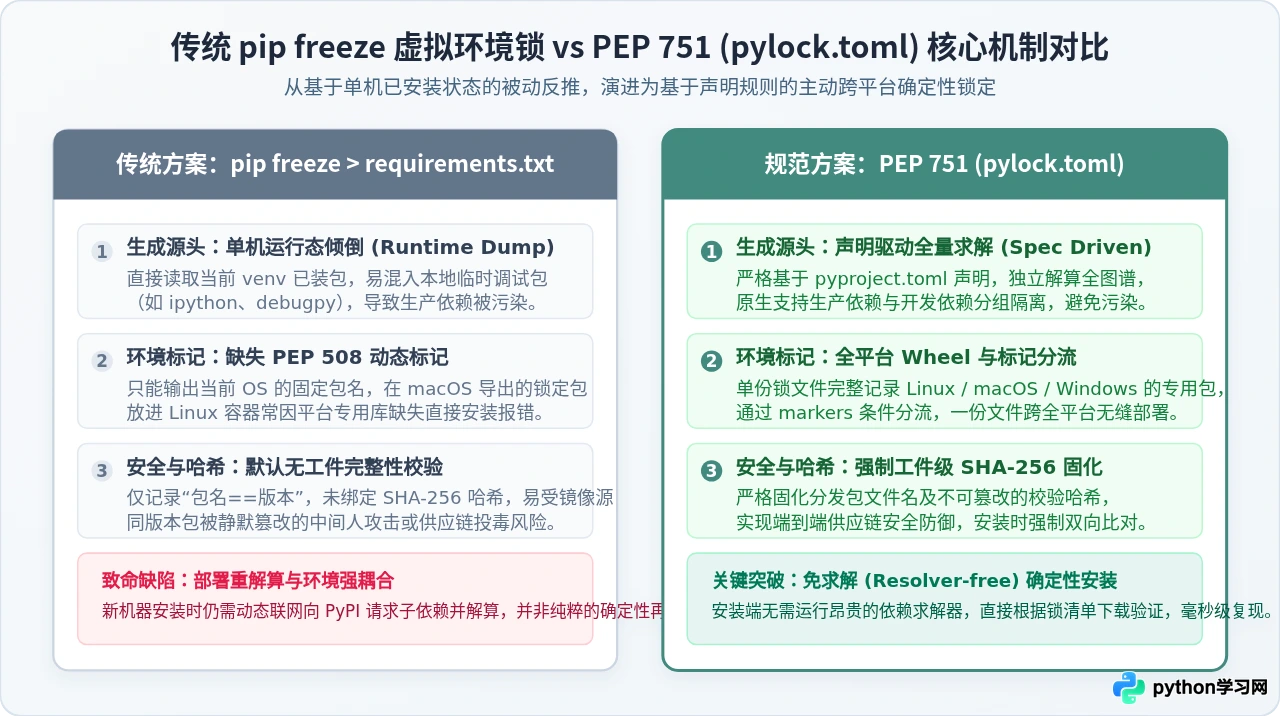
这种做法被称为“运行态环境快照(Runtime Environment Dump)”,它在现代团队协作和持续集成(CI/CD)中存在致命的缺陷:
- 单机环境反向污染:
pip freeze会机械地导出当前环境中安装的每一个包。如果你在本地调试时顺手安装了ipython、pytest或debugpy,它们会不加区分地全量写入生产依赖清单。 - 缺失跨平台与环境标记(Environment Markers):很多常见库(例如
uvloop、colorama、pywin32)只在特定操作系统或特定 Python 版本下工作。pip freeze输出的是一份死板的单机文本列表,无法包含sys_platform == 'win32'这样的 PEP 508 动态标记。一旦在 macOS 上生成的清单放到 Linux 容器中构建,往往会因为平台专用库缺失而导致安装失败。 - 默认无安全哈希校验:普通的
requirements.txt仅记录“包名==版本”,并不锁定二进制文件的校验和(SHA-256)。如果镜像源被篡改或发布者静默重传同版本 Wheel,客户端将毫无感知地下载执行,存在严重的供应链安全风险。 - 重新部署时的动态求解:把该文件传递到新机器执行
pip install -r requirements.txt时,pip 仍然需要向 PyPI 请求元数据、重新计算间接子依赖。它并不是真正意义上的“确定性锁文件”。
二、PEP 751 深度解析:设计哲学与核心机制
为了终结 Python 打包生态二十年来的碎片化问题,Python 核心开发者 Brett Cannon 等人提出了 PEP 751(A file format to record Python dependencies for installation actions),并在 2025 年正式被官方接受为 Python 依赖锁定的标准规范。
1. 面向安装的锁文件(Installation-oriented Lockfile)
PEP 751 的核心命名是 pylock.toml。与 Poetry 的 poetry.lock 或 uv 的 uv.lock 不同,PEP 751 在立项之初就严格自我克制:它不试图成为项目管理工具的全部配置文件,而是专门定义“面向安装操作的标准工件清单”。
这意味着任何符合规范的工具(无论是 pip、uv、PDM、Hatch 还是构建容器),都可以读取同一份 pylock.toml,并且无需安装特定的专属 CLI 软件就能完全一致地还原整个依赖树。
2. pylock.toml 的核心字段与运行逻辑
一个标准的 pylock.toml 是由工具解析项目的 pyproject.toml 后生成的结构化 TOML 文档,主要包含三大块数据:
- 锁定元数据([lock]):记录规范版本号(如
lock-version = "1.0")以及生成该文件的工具与时间戳。 - 包依赖拓扑([[packages]]):列出所有顶层依赖及其递归展开的间接子依赖,明确标注直接依赖与依赖树关系。
- 分发工件与环境标记([[packages.files]]):这是 PEP 751 最核心的创新。它不仅记录包名和版本,还完整枚举了该版本在所有受支持平台上的 Wheel 文件名、下载地址、SHA-256 哈希值,以及严格的
markers表达式。
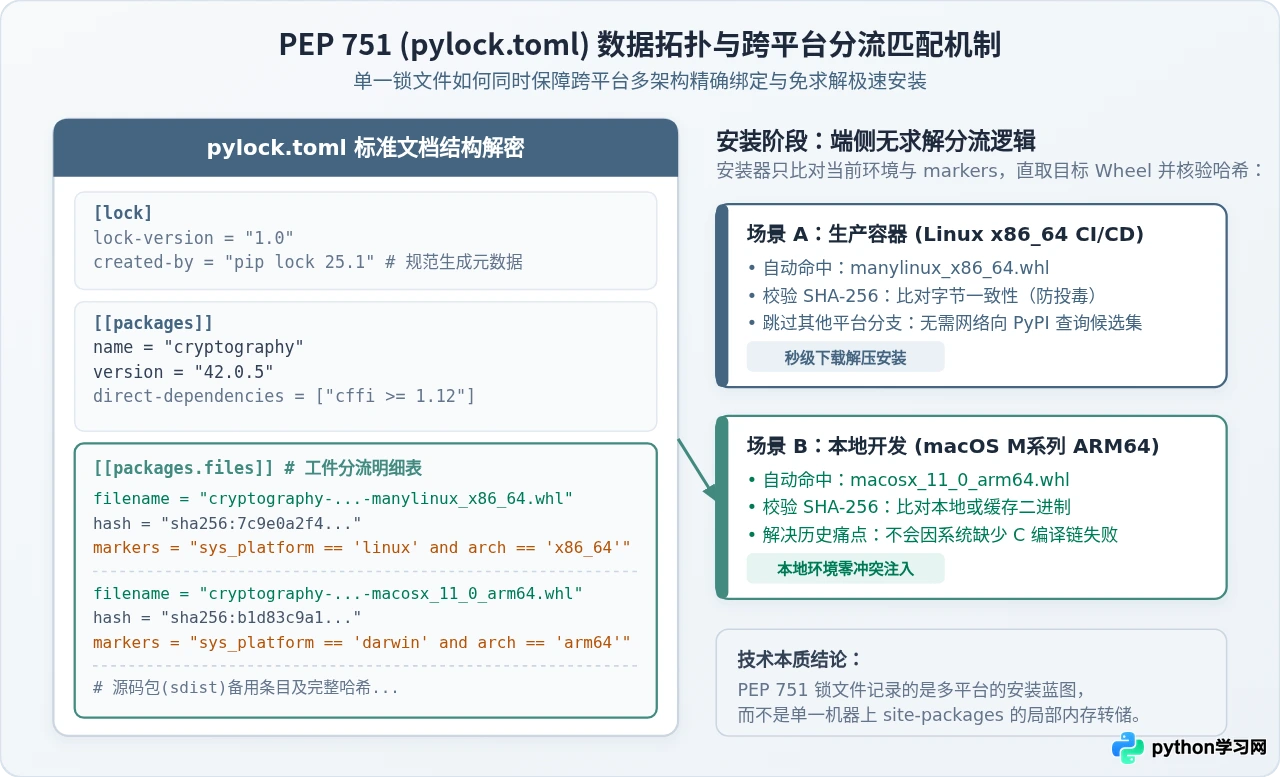
pip install 耗时最长的环节是联网下载每个候选包的元数据,并在本地运行昂贵的依赖冲突求解算法。而在 PEP 751 下,求解过程在生成 pylock.toml 时就已经彻底完成;端侧安装器只需比对系统标记并核对哈希,直接下载或解压缓存,安装速度提升数倍至数十倍。
三、完整实操:从依赖声明到确定性安装
接下来,我们通过一个具备实际代表性的 Web API 项目,展示如何遵循现代 Python 规范完成从声明、锁定到安装的完整闭环。
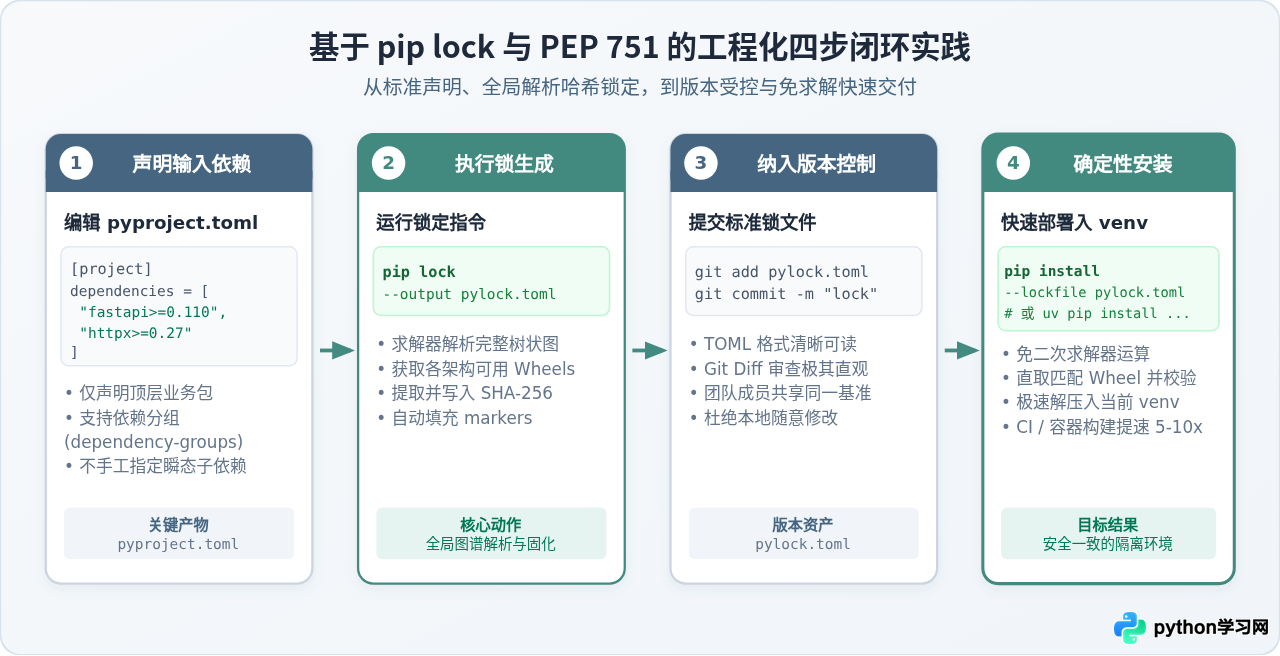
步骤 1:在 pyproject.toml 中规范声明抽象依赖
现代 Python 工程推荐使用 pyproject.toml 代替零散的文本文件。在项目根目录下创建或编辑该文件:
[project]
name = "demo-api-service"
version = "0.1.0"
description = "基于 PEP 751 标准锁定的微服务示例"
readme = "README.md"
requires-python = ">=3.10"
dependencies = [
    "fastapi>=0.110.0",
    "uvicorn[standard]>=0.28.0",
    "httpx>=0.27.0"
]

[dependency-groups]
dev = [
    "pytest>=8.0.0",
    "ruff>=0.3.0"
]
请注意:这里只声明顶层的、直接需要的业务包及其宽松的版本范围,不罗列底层被动依赖(如 anyio、idna、sniffio),也不混合本地开发调试包。
步骤 2:使用 pip lock 命令生成标准锁文件
在支持 PEP 751 的 pip 环境中,运行实验性的锁定命令:
# 在项目根目录下执行锁定(示例命令)
pip lock --output pylock.toml
如果需要同时包含开发环境依赖组,可以传递对应参数:
pip lock --group dev --output pylock.dev.toml此时,pip 内置的求解器会根据 pyproject.toml 启动依赖图遍历,收集每个包在当前及其他主流平台上的可用发布件与 SHA-256 校验和,并写入结构化的 pylock.toml。
步骤 3:验证生成的 pylock.toml 内容
打开生成的 pylock.toml,可以看到清晰规范的 TOML 条目:
# pylock.toml (结构示例)
lock-version = "1.0"
created-by = "pip 25.1"

[[packages]]
name = "fastapi"
version = "0.110.0"
direct-dependencies = ["pydantic>=1.7.4", "starlette>=0.36.3", "typing-extensions>=4.8.0"]

[[packages.files]]
filename = "fastapi-0.110.0-py3-none-any.whl"
hash = "sha256:1a8b9f3e4c8d..."

[[packages]]
name = "uvicorn"
version = "0.28.0"

[[packages.files]]
filename = "uvloop-0.19.0-cp310-cp310-manylinux_2_17_x86_64.whl"
hash = "sha256:5d4c3b2a1e..."
markers = "sys_platform != 'win32' and implementation_name == 'cpython'"
所有子依赖被完整展平,跨平台的差异被精准地约束在 markers 条件内,杜绝了多平台部署时的意外构建错误。
步骤 4:在虚拟环境中执行免求解安装
在目标部署机器或容器中,首先创建并激活一个纯净的虚拟环境,随后通过锁文件直接安装:
# 1. 创建干净的独立运行时容器
python3 -m venv .venv
source .venv/bin/activate

# 2. 从 PEP 751 锁文件确定性安装
pip install --lockfile pylock.toml
在执行该命令时,安装程序会做两件事:第一,直接根据当前机器环境过滤符合 markers 的工件;第二,比对每一个已下载包的 SHA-256 签名,完全一致后解压至当前虚拟环境的 site-packages 中。整个过程不产生任何网络层面的版本求解。
pylock.toml 会记录源码包的哈希;在安装该类库时目标环境必须装有对应的 C 编译器与系统头文件。
四、深度对比:它能完全替代现有方案吗?
回到读者最关心的核心问题:它到底能替代什么?不能替代什么?我们从三个典型维度进行对照分析:
| 对比对象 | 能否完全替代? | 核心差异与技术原因 |
|---|---|---|
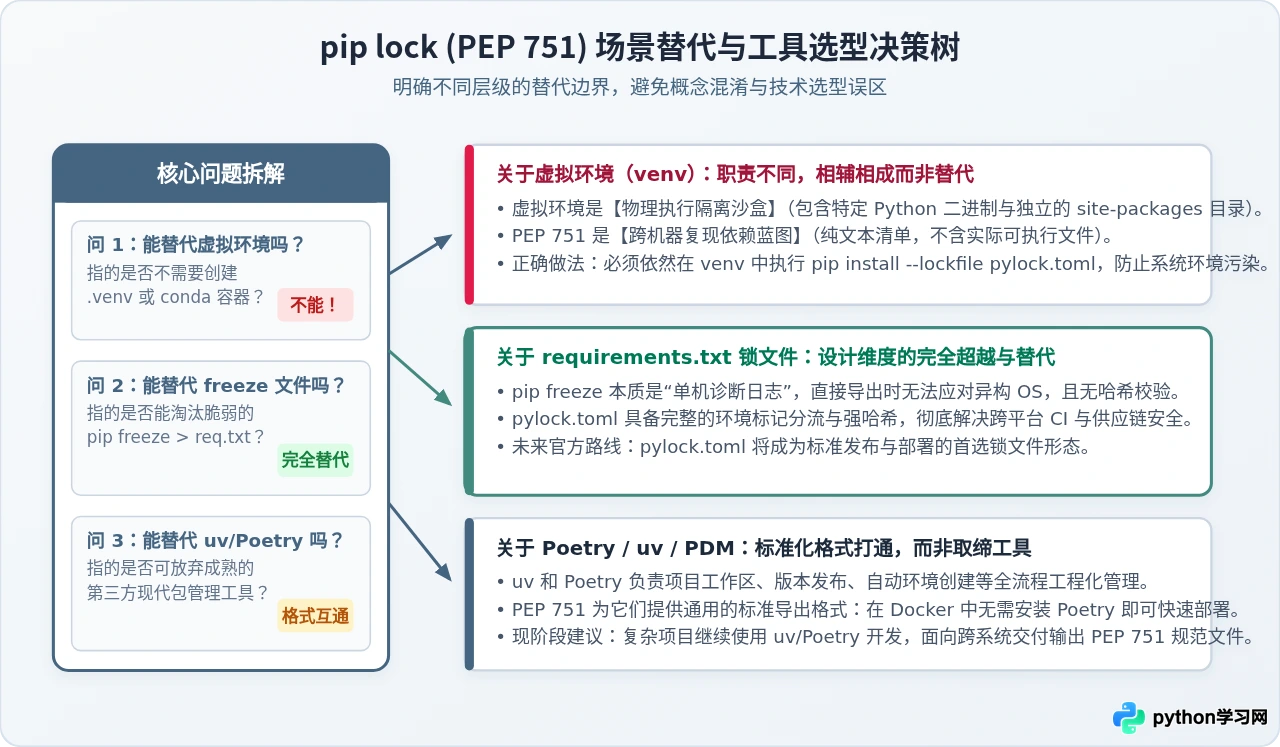
| 虚拟环境本身 (venv) | 绝对不能 | 虚拟环境是 Python 解释器与文件系统的隔离沙盒,锁文件是文本配方。没有 venv,直接安装会直接污染系统全局 Python。 |
| pip freeze > requirements.txt | 完全可以且应当替代 | PEP 751 从源头消除了单机环境污染、补充了跨平台环境标记并强制哈希校验,解决了传统快照的所有痛点。 |
| Poetry / uv / PDM 专用锁文件 | 格式层打通,非工具取缔 | 现代工具链将逐步支持导出和消费 PEP 751。但这些工具提供的“工作区管理、本地打包构建、发布到 PyPI”等上层体验依然不可替代。 |
1. 为什么它不能替代虚拟环境?
部分初学者误以为有了 pylock.toml 就可以不再使用 venv。这是混淆了蓝图与建筑的关系:
pylock.toml是依赖图纸,它精确记录了“需要安装哪一块砖、哈希值是多少”;- 虚拟环境(
.venv)是实际盖好的房子。操作系统运行 Python 代码时,仍然需要一个特定的二进制解释器路径来读取特定目录下的模块。
因此,工程规范始终要求:虚拟环境负责运行时的物理隔离,PEP 751 锁文件负责环境的确定性重建。两者协同工作,缺一不可。
2. 它对现有第三方工具(uv、Poetry)意味着什么?
在 PEP 751 之前,如果你在一个用 Poetry 管理的项目里工作,部署到精简的 Docker 容器时通常面临两难:要么在容器中也安装体积庞大的 Poetry 来读取 poetry.lock,要么用 poetry export 转成丢失部分信息的 requirements.txt。
PEP 751 确立后,现代包管理工具(如 uv、PDM 等)均已将 PEP 751 纳入兼容规划。这意味着未来的工作流是:在本地可以使用速度极快的 uv 或功能完备的 Poetry 进行项目日常开发,而在需要导出部署工件时,直接生成符合 PEP 751 的标准 pylock.toml;生产镜像内只需要最基础的 pip 或极简安装器即可完成高速安装。
五、场景化选型与迁移建议
根据当前 Python 生态的演进节奏,不同项目类型应采取针对性的依赖锁定策略:
1. 针对简单脚本与纯 pip 用户
如果你的团队目前依然停留在 pip freeze > requirements.txt 阶段,建议尽快规范升级:
- 将散乱的直接依赖写入标准
pyproject.toml的[project.dependencies]; - 关注 pip 的
lock命令演进,在内部测试流水线中尝试生成pylock.toml; - 在过度期间,若需强哈希与确定性,可使用成熟的
pip-tools(pip-compile --generate-hashes)作为向 PEP 751 迈进的稳健跳板。
2. 针对生产级服务与 Web 应用(Docker / K8s)
生产容器对构建速度、跨平台一致性和供应链安全要求极高:
- 目前可使用
uv等现代工具进行极致速度的多平台锁定与依赖导出; - 保持对 PEP 751 的支持跟进。一旦标准在主流镜像内得到原生预装,统一采用
pylock.toml作为唯一交付媒介,彻底消除容器构建中对非标准打包工具的运行时依赖。
3. 针对开源开源库与组件开发者(Libraries)
请牢记 Python 打包准则:库(Library)不要在代码仓库中强行锁定具体次要版本或分发哈希,只需在 pyproject.toml 中声明兼容的抽象范围(如 pydantic >= 2.0, < 3.0);只有最终应用程序(Application / Service)才应该生成并提交锁定文件。
免责声明:本文内容仅供参考,不代表本站观点。转载或引用请注明出处。









