

怎么用python-mtwine上传包到PyPI?
详细讲解如何通过 python -m twine(即常见搜索中的 python-mtwine)将 Python 包安全打包并上传至 PyPI 官方仓库,包含模块调用机制、打包构建、API Token 配置、TestPyPI 测试与常见错误排查。
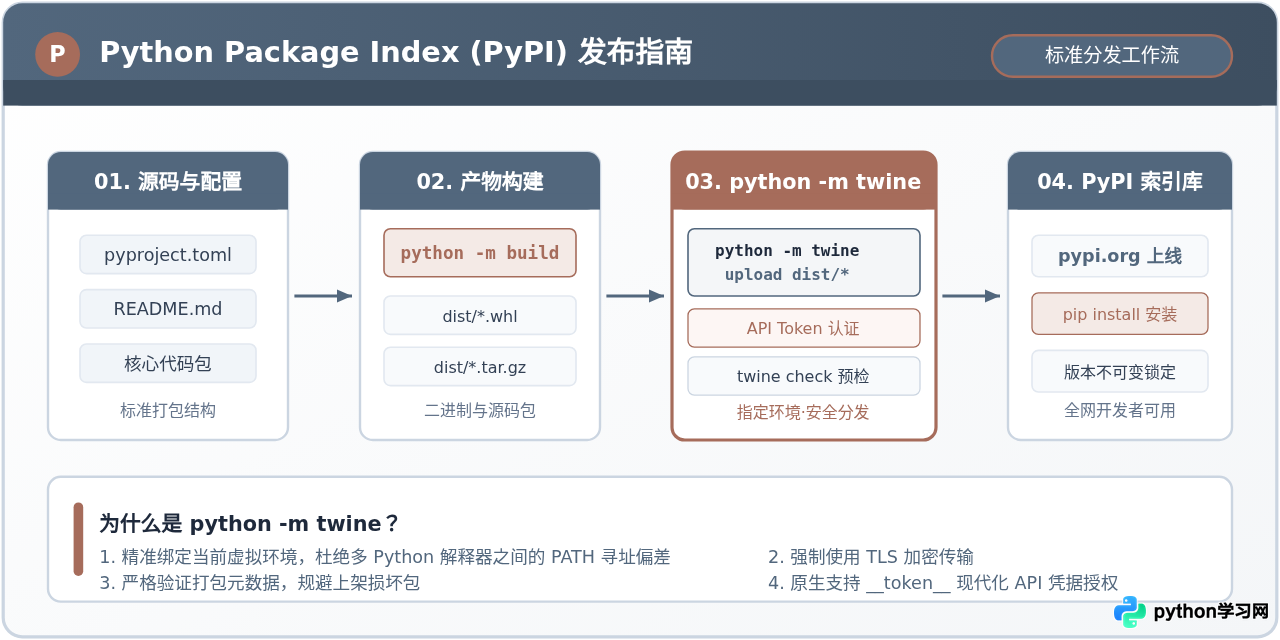
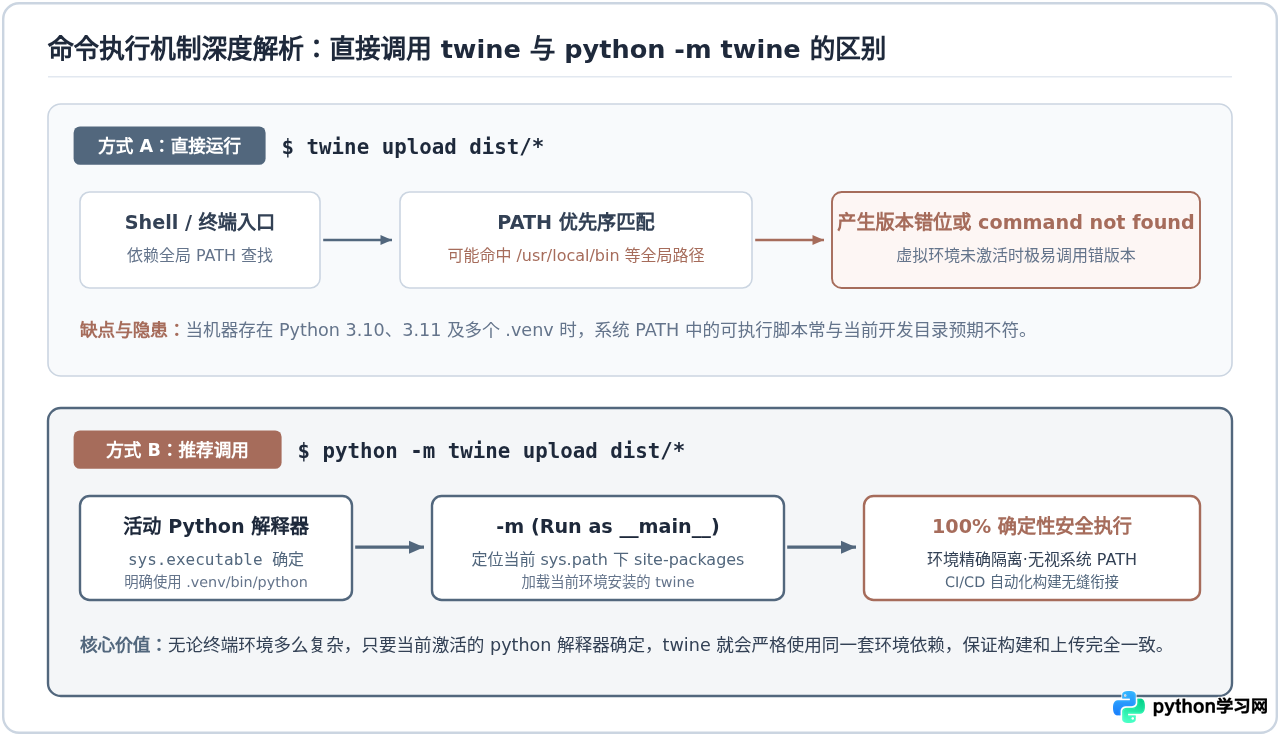
python -m twine。向 PyPI(Python Package Index)上传分发包时,直接执行 twine upload 很容易因为系统 PATH 环境变量指向了全局解释器而导致虚拟环境错乱或版本冲突;通过 python -m twine 显式调用当前 Python 解释器内置的模块运行机制,能够保证严格在当前工程所指定的虚拟环境中完成发布。完成上传的标准路径分为四个阶段:使用 build 生成分发文件、使用 check 校验包元数据、配置 PyPI 的 API Token 认证凭据,以及通过上传命令将轮子包与源码包安全发布至 PyPI。
一、理解核心命令:为什么推荐 python -m twine 而非直接输入 twine
初次打包分发的开发者通常直接在终端输入 twine upload dist/*,但在多项目开发中,这种做法常常遭遇各种偶发故障,例如报错 command not found: twine,或者更隐蔽地调用到了外部旧版本 Python 环境中的 twine 工具,进而引发依赖解析异常。
理解 python-mtwine 的关键在于 Python 命令行开关 -m(module-name)。当我们在终端执行 python -m twine 时,操作系统首先根据当前 Shell 已经激活的虚拟环境(例如 .venv/bin/python)锁定具体的解释器二进制文件,随后该解释器会把 twine 作为顶级脚本模块进行加载,并在其专有的 site-packages 目录中搜索依赖。
- 确定性锁定环境:直接运行全局
twine时,Shell 依赖系统的PATH变量逐级寻址,当存在多个 Python 版本(如系统自带 Python 3.9、开发使用的 Python 3.11)时容易定位错位;而python -m twine始终与当前python命令绑定的运行时完全一致。 - 杜绝全局包污染:开发者只需在当前项目的虚拟环境中执行
pip install twine,无须将 twine 提升安装到全局系统环境中,避免权限提升(sudo)带来的系统依赖污染。 - CI/CD 自动化的一致性:在 GitHub Actions 或 GitLab CI 等流水线脚本中,直接指定运行
python -m twine可以天然继承流水线上一步配置的 Python 矩阵版本,确保构建与上传环境完全闭环。
二、上传前置工作:现代打包构建与元数据预检
在执行上传动作之前,目录中必须拥有合规的构建产物。现代 Python 打包标准推荐使用 PEP 517 / PEP 621 规范,即在项目根目录维护一个结构清晰的 pyproject.toml 文件,而不是传统的 setup.py。
1. 确认项目配置(pyproject.toml 示例)
确保项目根目录包含声明元数据的基础配置,核心字段包括唯一包名、版本号、作者信息、最低 Python 版本要求以及包的长描述来源:
[build-system]
requires = ["hatchling"]
build-backend = "hatchling.build"

[project]
name = "my-demo-tool"
version = "0.1.0"
description = "A lightweight utility package published via twine"
readme = "README.md"
requires-python = ">=3.8"
authors = [
    { name = "Developer", email = "developer@example.com" }
]
classifiers = [
    "Programming Language :: Python :: 3",
    "License :: OSI Approved :: MIT License",
    "Operating System :: OS Independent",
]
2. 安装官方推荐打包工具链
在当前虚拟环境中安装官方推荐的构建工具 build 以及发布工具 twine:
python -m pip install --upgrade build twine3. 执行打包生成 dist/ 产物
在生成新产物前,应首先清空可能残留的旧构建文件,防止不小心将旧版本的包混在一起上传:
# 清理历史旧包文件
rm -rf dist/ build/ *.egg-info

# 执行标准化构建
python -m build
该命令完成后,项目根目录下的 dist/ 文件夹中会生成两个核心文件:
my_demo_tool-0.1.0-py3-none-any.whl:预编译二进制分发包(Wheel 格式),用户端pip install时无需编译,安装速度极快。my_demo_tool-0.1.0.tar.gz:源码分发包(sdist),包含完整源码与打包描述,供不支持 Wheel 的环境回退编译使用。
4. 运行元数据安全校验
很多开发者在发布包时遭遇失败,原因是 README.md 中的 Markdown 标签不合规或缺少字符集声明,导致 PyPI 服务端拒绝解析并返回 HTTP 400。在上传前务必运行 twine check:
python -m twine check dist/*
执行后的示例输出如下。只有当所有分发包的校验结果均为 PASSED 时,才可进入上传环节:
# 校验运行示例输出(示例)
Checking dist/my_demo_tool-0.1.0-py3-none-any.whl: PASSED
Checking dist/my_demo_tool-0.1.0.tar.gz: PASSED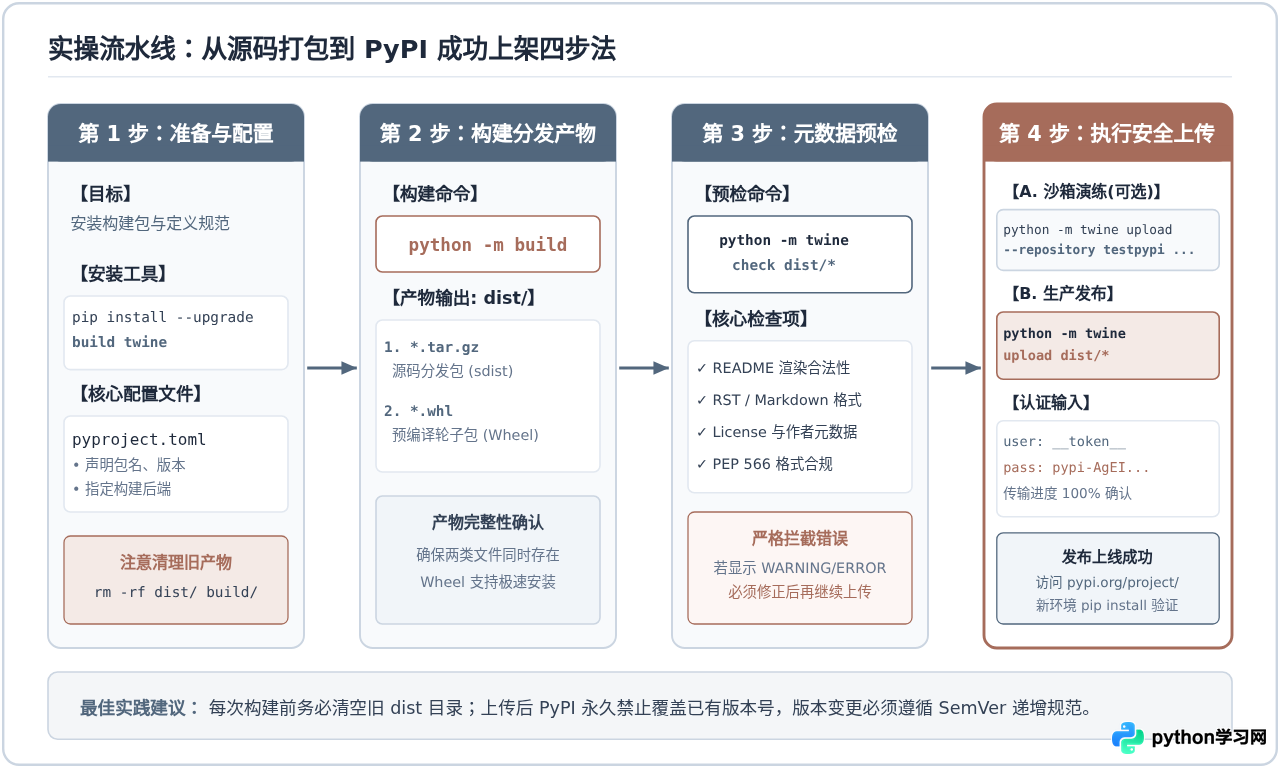
三、配置安全认证凭证:获取并托管 PyPI API Token
从安全角度出发,PyPI 早已全面弃用传统的“账号密码”上传认证机制,转而强制要求采用具备严格权限隔离的 API Token。
1. 生成 PyPI API Token
- 登录 PyPI 官方网站(生产环境为
https://pypi.org,演练环境为https://test.pypi.org)。 - 进入右上角个人头像的 Account Settings(账户设置)。
- 向下滚动至 API tokens 区域,点击 Add API token。
- 填写 Token 描述名称(如
deploy-token-local)。 -
选择作用域(Scope):
- 如果这是一个全新的包名(尚未在 PyPI 创建项目),作用域必须选择
Entire account (all projects); - 如果该项目已经在 PyPI 上存在,建议将作用域严格限定为该具体项目(
Project: my-demo-tool),遵循最小权限原则。
- 如果这是一个全新的包名(尚未在 PyPI 创建项目),作用域必须选择
- 点击创建并立即复制生成的 Token。该密钥以
pypi-开头,并且页面关闭后将无法再次查看。
__token__(包含前后各两个下划线),而密码则是完整复制的 pypi-... 密钥字符串。
2. 凭据在客户端的三种提供途径
根据不同的使用场景,可以通过以下三种方式向 python -m twine 提供凭据:
| 提供方式 | 配置方法 | 适用场景 | 安全性考量 |
|---|---|---|---|
| 交互式终端输入 | 运行时在提示符后手动输入用户名 __token__ 与粘贴 Token |
个人本地偶尔手动发布 | 高。凭据不在磁盘留存,但交互耗时。 |
| 环境变量注入 |
export TWINE_USERNAME="__token__"export TWINE_PASSWORD="pypi-..."
|
GitHub Actions、GitLab CI 持续集成 | 极高。通过仓库 Secrets 动态注入,不写入源码。 |
| 配置文件托管 | 保存在用户主目录下的 ~/.pypirc 文件中 |
本地高频日常迭代发布 | 需谨慎。文件必须设置 chmod 600 ~/.pypirc。 |
如果选择使用 ~/.pypirc 简化本地重复输入,其配置文件内容格式如下:
[distutils]
index-servers =
    pypi
    testpypi

[pypi]
repository = https://upload.pypi.org/legacy/
username = __token__
password = pypi-AgEIcHlwaS5vcm...

[testpypi]
repository = https://test.pypi.org/legacy/
username = __token__
password = pypi-AgEIcHlwaS5vcm...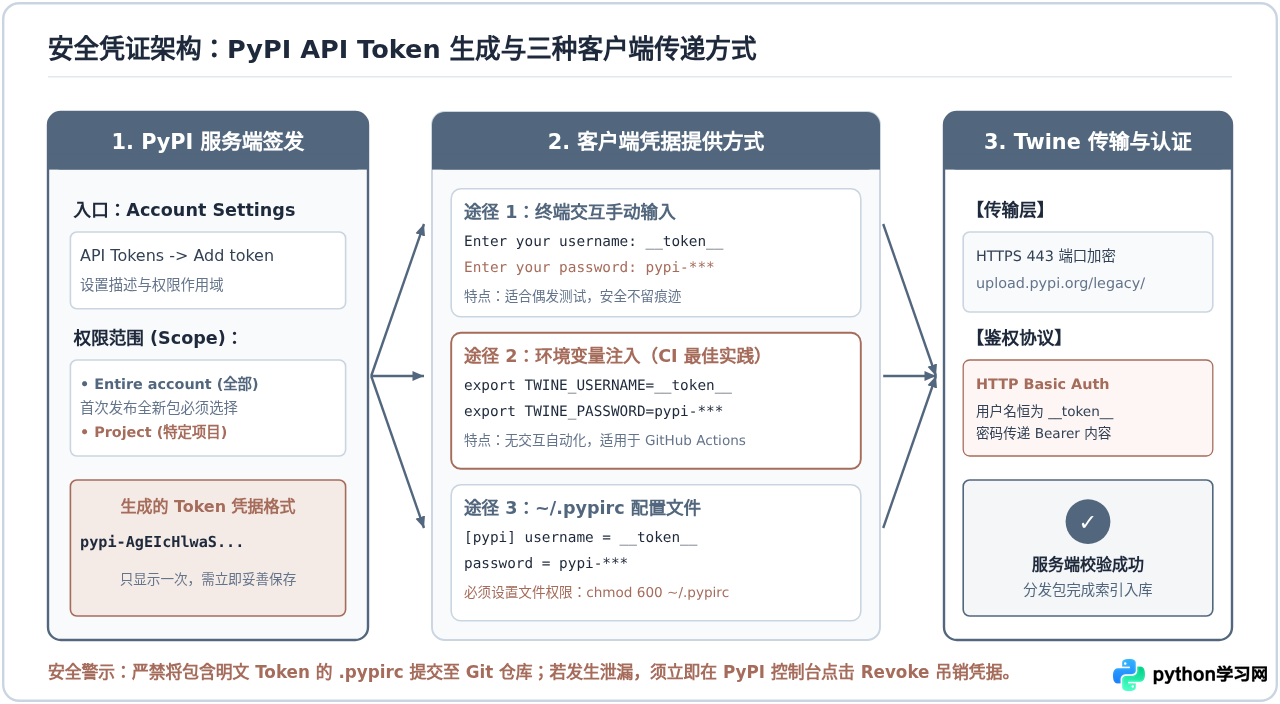
四、执行上传操作:测试演练与正式发布
由于 PyPI 具有严格的“版本不可变性”规则(即一旦某一版本上传成功,哪怕发现代码写错也不能重新覆盖上传相同版本号),在首次发布新包或重大版本重构时,强烈建议先上传至 TestPyPI 进行演练。
1. 在 TestPyPI 测试沙箱中演练上传
TestPyPI 是官方提供的独立测试实例。使用 --repository 参数指定目标仓库:
# 演练上传至 TestPyPI
python -m twine upload --repository testpypi dist/*
演练成功后,可以尝试在临时的干净环境中拉取验证:
pip install --index-url https://test.pypi.org/simple/ --no-deps my-demo-tool2. 正式上传到 PyPI 官方生产仓库
确认包文件与元数据无误后,直接执行标准上传命令。未指定 --repository 时,twine 默认连接 PyPI 生产端:
python -m twine upload dist/*终端中将展示文件传输进度条及响应结果(示例):
# 终端执行示例输出(示例)
Uploading distributions to https://upload.pypi.org/legacy/
Enter your username: __token__
Enter your password: [已隐藏输入]
Uploading my_demo_tool-0.1.0-py3-none-any.whl
100% ━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━ 18.4/18.4 kB • 00:00 • 342.1 kB/s
Uploading my_demo_tool-0.1.0.tar.gz
100% ━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━ 14.2/14.2 kB • 00:00 • 298.5 kB/s

View at:
https://pypi.org/project/my-demo-tool/0.1.0/
3. 验证线上发布状态
上传完成后,终端会输出对应的 PyPI 项目链接。此时应立即打开该链接检查:
- 页面上的项目版本号是否准确反映了本次提交;
- 项目主页的 README Markdown 排版与代码块高亮是否完整显示;
- 作者信息、License 以及声明的依赖项是否解析正确。
随后,可以在任意干净终端中执行安装并导入测试:
# 在新终端中验证在线安装
python -m pip install my-demo-tool

# 验证核心模块是否能正常加载
python -c "import my_demo_tool; print(my_demo_tool.__file__)"
五、常见报错原因排查与避坑指南
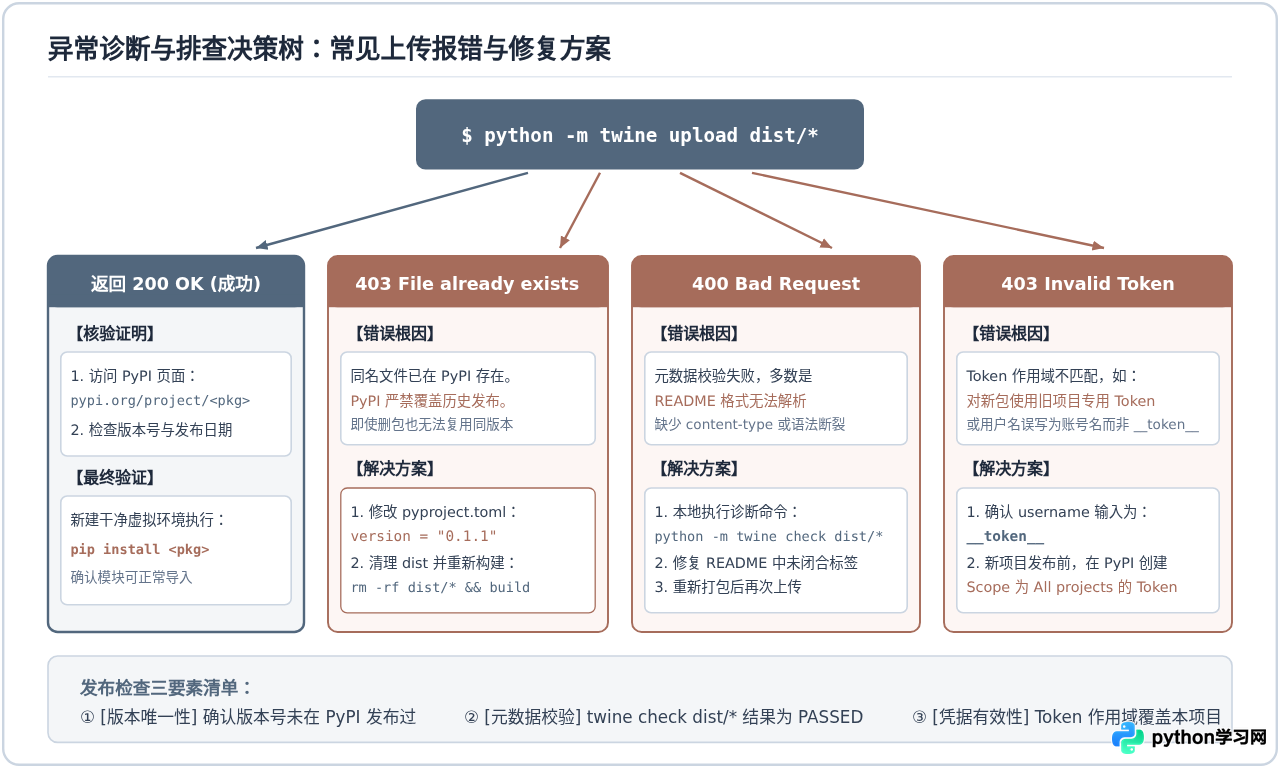
使用 python -m twine 上传过程中最容易遇到的问题主要集中在 HTTP 状态码响应上。以下梳理了最常见的错误及对应处置方案:
1. HTTP 403 Forbidden: File already exists
报错表现:终端显示 HTTPError: 403 Forbidden from https://upload.pypi.org/legacy/ ... File already exists.
原因剖析:PyPI 仓库具备安全不可变策略。一旦某个版本的 Wheel 或 sdist 上传成功,服务端即对该文件名永久锁定。即使你在 PyPI 网页上手动删除了这个包版本,也不能使用完全相同的文件名重新上传。
解决方法:
- 在
pyproject.toml中增加版本号,例如从0.1.0修改为0.1.1; - 清空本地旧构建文件:
rm -rf dist/*; - 重新执行构建:
python -m build; - 再次运行上传命令:
python -m twine upload dist/*。
2. HTTP 400 Bad Request: Invalid distribution metadata
报错表现:提示元数据验证失败,常见于 The description failed to render in the default format of reStructuredText/Markdown。
原因剖析:README 文件中存在不被 PyPI 渲染引擎支持的 HTML 语法、破损的 Markdown 标签,或者在 pyproject.toml 中未声明 readme = "README.md" 的内容类型。
解决方法:在本地执行 python -m twine check dist/*,命令会明确指出 README 中的具体出错行数,修正后重新构建打包。
3. HTTP 403 Forbidden: Invalid or non-existent authentication token
报错表现:认证失败,拒绝访问。
原因剖析:常见于以下两种疏忽:
- 输入用户名时误输入了 PyPI 的个人账户注册名,未填写统一的固定用户名
__token__; - 发布一个全新项目时,使用的 Token 作用域被限定在了某一个已有的旧项目,导致缺少新建项目的权限。此时必须在 PyPI 重新生成一个作用域为
Entire account的 API Token。
六、总结与发布操作速查
掌握用 python -m twine 上传包的核心,在于建立标准化的工程发布规范。通过明确解释器模块入口、借助 build 生成标准 Wheel 和 sdist 双格式产物、在发布前通过 check 提前拦截元数据缺陷,并依托强作用域约束的 API Token 进行安全鉴权,可以让每一次 Python 开源库的发布过程变得确定、可靠且具备可维护性。
日常发布时,可依照以下紧凑清单快速核验执行:
# 1. 清理历史构建
rm -rf dist/ build/

# 2. 生成最新构建分发文件
python -m build

# 3. 本地元数据校验
python -m twine check dist/*

# 4. 安全上传至 PyPI(需输入 __token__ 与 pypi-...)
python -m twine upload dist/*免责声明:本文内容仅供参考,不代表本站观点。转载或引用请注明出处。









