

Python3.14安装包为什么用Sigstore不用PGP
解析 CPython 在 Python 3.14 中依照 PEP 761 彻底弃用传统 PGP 签名并全面采用 Sigstore 的核心原因,详细对比两者的密钥模型、信任机制与审计能力,并提供完整的安装包签名验证实操指南。
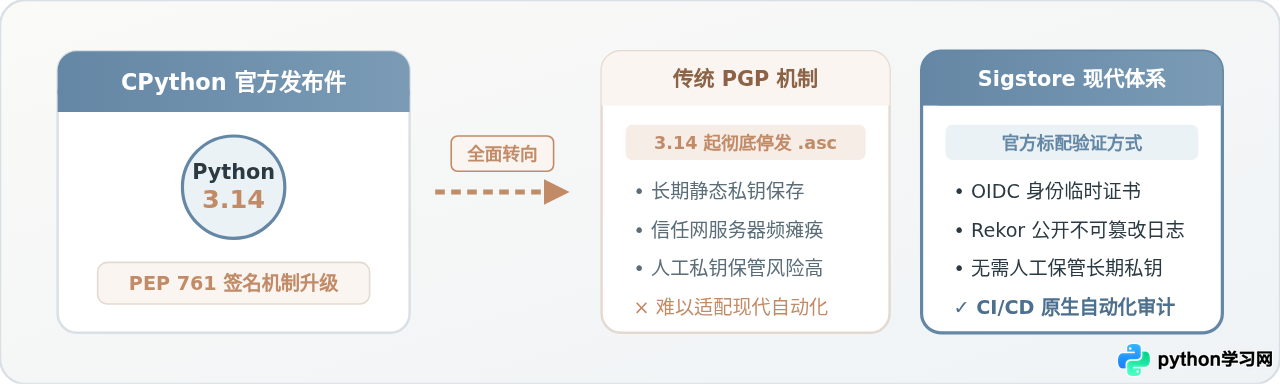
.asc 签名文件),全面将安装包与源码构件的签名校验切换至 Sigstore 现代透明签名体系。做出这一转变的根本原因在于:传统 PGP 严重依赖长期持有的静态私钥和名存实亡的公钥信任网(Web of Trust),在现代大规模自动化 CI/CD 环境中存在高危密钥泄漏风险与无法公开审计的时序漏洞;而 Sigstore 依托 OIDC 短期证书、用完即焚的临时私钥以及全局不可篡改的公开透明日志(Rekor),在彻底根除私钥管理负担的同时,为 Python 官方发行版提供了符合当代供应链安全规范的自动化可信存证。
一、历史包袱:PGP 签名在软件分发中的现实困境
在开源软件发展的早期阶段,基于 OpenPGP 标准的 GPG 签名是验证二进制文件完整性与发布者身份的黄金标准。发布经理(Release Manager)在本地生成一对公私钥,将公钥上传至公钥服务器,并在每次发布 Python 时使用私钥生成 .asc 签名文件供用户校验。然而在当今的云原生与自动化生产环境下,这套体系暴露出了三个无法调和的致命缺陷:
1. 信任网(Web of Trust)与公钥服务器体系的崩塌
PGP 假设用户之间可以通过密钥交叉签名建立去中心化的信任链条。但在实际工程中,极少有开发者会逐一核验发布经理的公钥指纹。更严峻的是,底层的 SKS 密钥服务器网络因设计缺陷遭遇了严重的高频证书投毒(Certificate Poisoning)与滥用攻击,导致整个传统密钥同步网络基本停摆。现存的新型密钥服务器(如 keys.openpgp.org)虽然清洗了投毒证书,但大多剥离了签名背书,直接瓦解了信任网的闭环,迫使多数用户退化为 gpg --recv-keys 盲目接收未知公钥。
2. 长期静态私钥的单点泄露与交接风险
PGP 签名要求发布经理长期保管私钥,密钥往往存放在个人工作站或物理硬件密钥(YubiKey)中。CPython 版本周期通常长达数年,一旦发布经理离职、密钥丢失或硬件损毁,密钥撤销与公钥轮换需要耗费大量跨平台协调成本。更关键的是,静态私钥一旦被隐秘渗漏,攻击者能够借助该私钥签署任何历史或伪造版本,而下游验证者在技术上根本无法判定该签名究竟是合法生成还是被盗后伪造的。
3. 自动化 CI/CD 流程的天然抵触
现代软件构建要求从源代码检出、测试、编译打包到分发实现全自动化触发。若继续使用 PGP,开发团队就必须将拥有核心签发权限的高危私钥以 Secret 形式硬编码或托管在 CI 平台中。任何流水线环境变量泄露或供应链注入,都将直接导致整个项目的根私钥暴露。
二、Sigstore 核心机制:无密钥签名与透明日志的三大基石
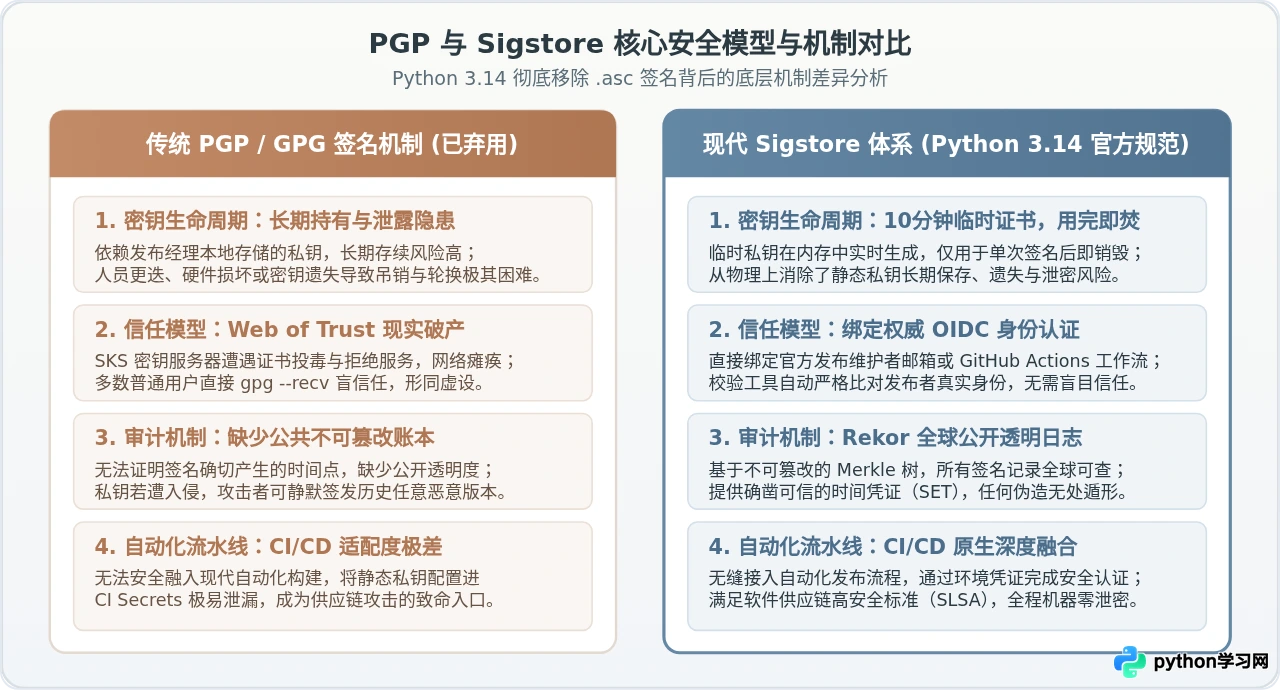
由 Linux 基金会旗下 OpenSSF 主导的 Sigstore 并非“不使用密码学密钥”,而是提出了 “无密钥签名”(Keyless Signing) 理念——开发者与自动化系统不再需要生成、存储与轮换长期存在的静态私钥。Sigstore 的底层运转由三大核心组件协同构成:
-
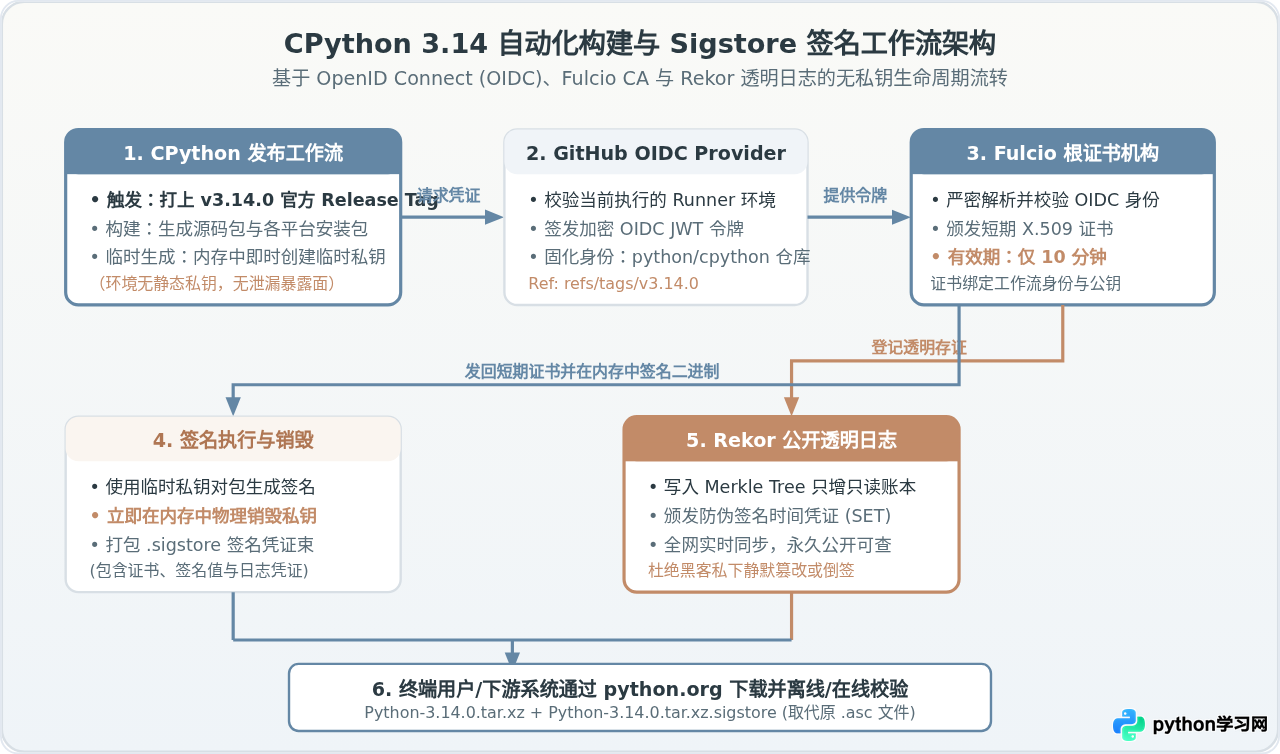
OpenID Connect (OIDC) 身份凭证:将签名主体的信任锚点从“抽象且容易伪造的公钥指纹”转移到“真实的权威身份”。在 CPython 构建流水线中,该身份直接由 GitHub Actions 签发的短期 OIDC Token 证明,精确绑定到指定的官方仓库、工作流文件及发布 Tag(如
refs/tags/v3.14.0)。 - Fulcio 根证书颁发机构(CA):Fulcio 是一个轻量级免费公共 CA。构建环境在本地内存中生成一对瞬时临时公私钥,随后出示 OIDC Token 向 Fulcio 申请证书。Fulcio 核验身份通过后,会颁发一张 有效期仅有 10 分钟 的 X.509 数字证书,证书内包含该公钥与发布者身份声明。
- Rekor 全球公开透明日志(Transparency Log):临时私钥完成文件签名后,签名元数据与证书信息会被即刻上报并写入基于 Merkle 树的 Rekor 账本。Rekor 生成全局只增、不可篡改的签名有效性时间凭据(Signed Entry Timestamp, SET)。签名完成后,构建系统在内存中彻底销毁临时私钥。
在这种架构下,即便某次构建环境发生短时异常,临时证书在 10 分钟后便自然失效,不存在任何长期私钥供黑客窃取。更重要的是,任何针对安装包的签发行为都会被永久公示在公共账本中,全网监控者都能即时审计是否存在异常签发。
三、PEP 761 决策落地:Python 官方发布管道的演进与权衡
向 Sigstore 的过渡并非一蹴而就。Python 核心指导委员会与发布团队采取了稳妥的分阶段演进方案:
- 过渡试点(Python 3.11 至 3.13):官方发布管道开启“双轨并行(Dual-signing)”。所有安装包同时提供传统的 PGP 签名文件(
.asc)与 Sigstore 签名束文件(.sigstore),供下游分发平台、Linux 发行版维护者与安全自动化工具进行兼容性适配与测试。 - 全面落地(Python 3.14 起):PEP 761 正式生效,CPython 正式终结 PGP 签发。所有官方托管的
.tar.xz源码包、Windows/macOS 安装程序以及相关构件仅附带.sigstore文件。旧有版本的历史.asc签名保留以维持历史兼容,但不再为新版本提供。
.asc 扩展名文件。自动化运维脚本与 CI 镜像构建流水线若仍在依赖 gpg --verify,需要及时调整为 Sigstore 验证指令。
四、实操指南:如何验证 Python 3.14 安装包的合法性
在日常开发或服务器部署中,校验 Python 3.14 安装包的过程相较以往更加直观。不再需要繁琐的查找并导入公钥指纹,只需通过官方命令行客户端对下载的构件与签名束执行一致性核验。
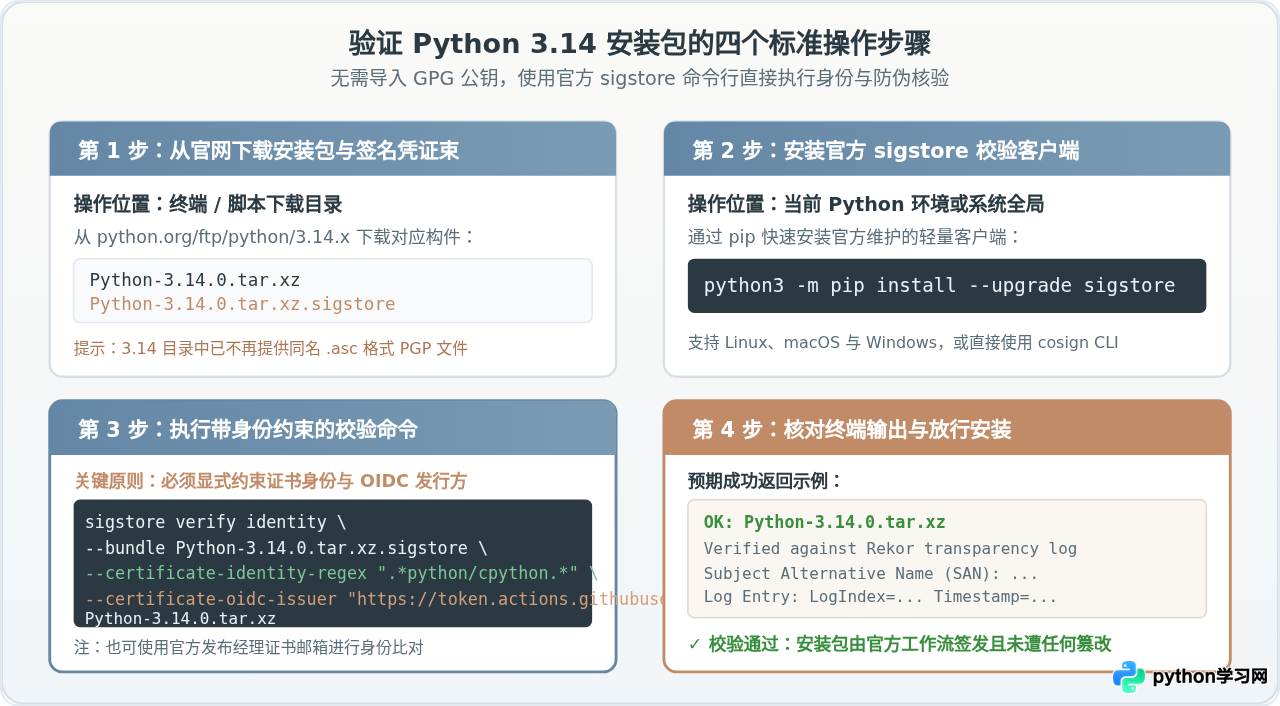
步骤 1:下载安装包与签名凭证束
以源码包 Python-3.14.0.tar.xz 为例,从 Python 官方发布镜像下载构件本身及对应的 .sigstore 签名束:
curl -O https://www.python.org/ftp/python/3.14.0/Python-3.14.0.tar.xz
curl -O https://www.python.org/ftp/python/3.14.0/Python-3.14.0.tar.xz.sigstore
步骤 2:安装或升级官方 sigstore 验证工具
官方推荐使用 Python 社区维护的 sigstore-python 客户端进行校验。在任何现存的 Python 环境中直接安装:
python3 -m pip install --upgrade sigstore步骤 3:执行强身份约束的验证命令
验证的核心原则是必须指定证书身份约束与 OIDC 颁发方。单纯校验“签名是否在数学上有效”是不够的,必须确保签名来自于 Python 官方 GitHub 发布工作流或指定发布经理:
sigstore verify identity --bundle Python-3.14.0.tar.xz.sigstore --certificate-identity-regex "^https://github\.com/python/cpython/\.github/workflows/.+@refs/tags/v3\.14\..+" --certificate-oidc-issuer "https://token.actions.githubusercontent.com" Python-3.14.0.tar.xz步骤 4:确认核验结果输出
当工具完成对本地文件哈希、证书链、Rekor 日志条目及 OIDC 身份的核对后,终端将输出明确的放行信号。以下为典型的成功执行输出示例:
OK: Python-3.14.0.tar.xz
Verified against Rekor transparency log at: https://rekor.sigstore.dev
Certificate Subject Alternative Name (SAN): https://github.com/python/cpython/.github/workflows/release.yml@refs/tags/v3.14.0
OIDC Issuer: https://token.actions.githubusercontent.com
Log Entry ID: 24296fb8805f...
Integrated Time: 2026-10-15T09:12:30Z
若返回输出中包含 OK: Python-3.14.0.tar.xz,即确切证明当前下载的安装文件与 Python 官方仓库打标发布的二进制构件完全一致,且未遭到任何中间人劫持或篡改。
五、多维总结与软件供应链安全演进趋势
Python 3.14 全面拥抱 Sigstore,是整个开源基础软件供应链迈向现代密码学标准的一个里程碑。不仅是 CPython,包括 PyPI(Python 官方包索引,已推行 Trusted Publishers)、Kubernetes、npm、Rust crates.io 等重量级生态,均已在不同层面上完成了从静态长密钥向 Sigstore 透明体系的迁移。
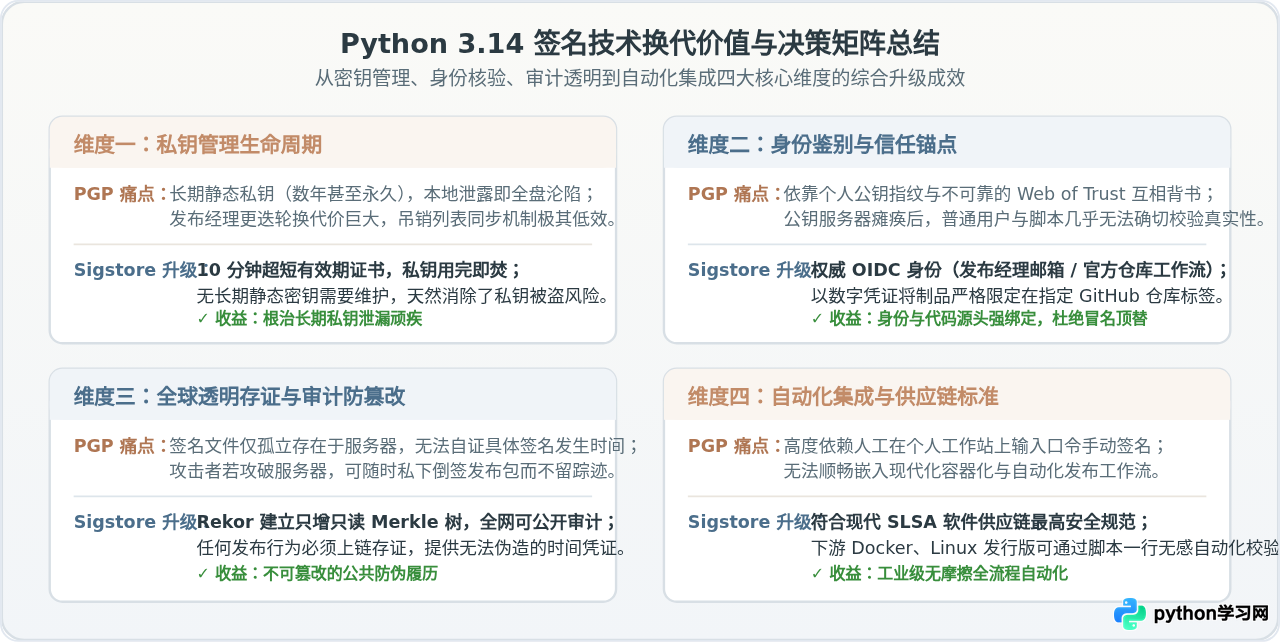
| 对比维度 | 传统 PGP / GPG 模式 | 现代 Sigstore 体系(Python 3.14+) |
|---|---|---|
| 私钥生存周期 | 数年或永久 存放在硬件或个人电脑,单点泄露威胁大 | 10 分钟临时凭据 内存临时生成,单次签名后即时销毁 |
| 身份与信任链 | Web of Trust 公钥服务器频频瘫痪,用户难以证实指纹 | 权威 OIDC 绑定 严格绑定官方 GitHub 仓库与工作流 Tag |
| 防篡改与存证 | 缺乏时间证明 无法确定具体签名时刻,可被私下倒签 | Rekor 只增账本 全球公开透明,提供不可抵赖的 SET 时间戳 |
| CI/CD 自动化 | 极度困难 必须将高危私钥作为静态密钥放入流水线 | 原生适配 无需配置私钥 Secret,通过工作流环境凭证自动签发 |
| 终端验证成本 | 操作繁琐 需配置公钥接收、信任级别并处理网络超时 | 单行指令 声明预期身份即可一键完成端到端透明核验 |
常见疑问解答
问:如果旧系统必须在离线断网环境中验证怎么办?
答:Sigstore 的 .sigstore 签名束是一种自包含(Self-contained)格式,内部已经封装了签署时由 Rekor 返回的包含 Merkle 证明的时间凭证(SET)以及 X.509 证书。在已导入 Sigstore 根公钥的受限网络中,客户端依然可以实施离线离线校验。
问:Python 3.13 及更早版本的安装包是否还能用 PGP?
答:是的。PEP 761 仅约束自 Python 3.14 起的发布构件。早期版本历史发布的 .asc 签名文件将永久保留在官方历史归档库中,以避免破坏现存历史依赖的自动化脚本。
免责声明:本文内容仅供参考,不代表本站观点。转载或引用请注明出处。









