

PEP668外部托管环境下为什么不能直接pip3装包?
深入解析在 Debian 12、Ubuntu 23.04 及更新版本中,为什么在外部托管环境下直接运行 pip3 install 会被拒绝,揭示系统包管理器与 pip 的底层文件冲突机制,并提供规范可行的四种解决路径。
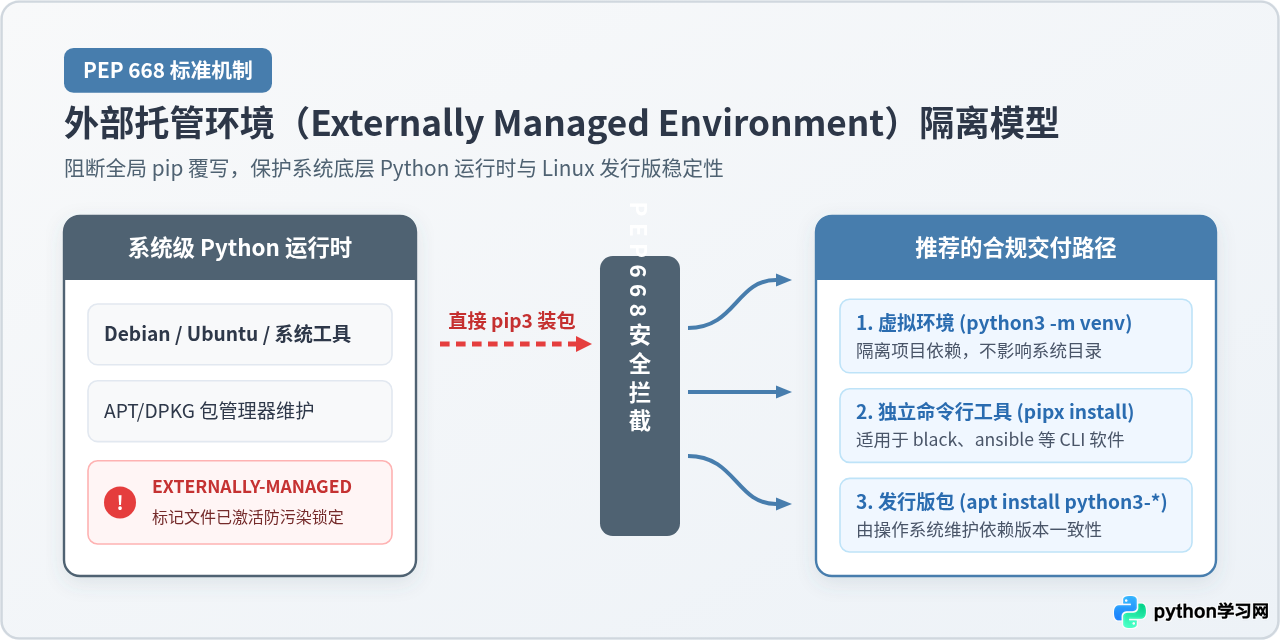
在 Debian 12(Bookworm)、Ubuntu 23.04 及后续版本的全新系统终端中,直接输入 pip3 install <package> 安装 Python 库时,系统不再像以往那样直接下载安装,而是直接抛出 error: externally-managed-environment 阻断安装。这是 Python 官方 PEP 668 规范生效后的保护机制:操作系统将自带的全局 Python 声明为“由系统软件管理器外部托管”,禁止 pip 直接向系统目录写入任意第三方库,以彻底杜绝由包文件互相覆写、依赖版本断裂引发的系统底层组件崩溃。
为什么系统要禁止直接使用 pip3 装包?
很多开发者在初次遇到该拦截时会感到不解:自己的云服务器或开发机,为什么连装个 Python 库都被系统强行干预?根本原因在于,现代 Linux 发行版(如 Debian、Ubuntu、Fedora)的众多核心系统组件本身就是使用 Python 编写的。
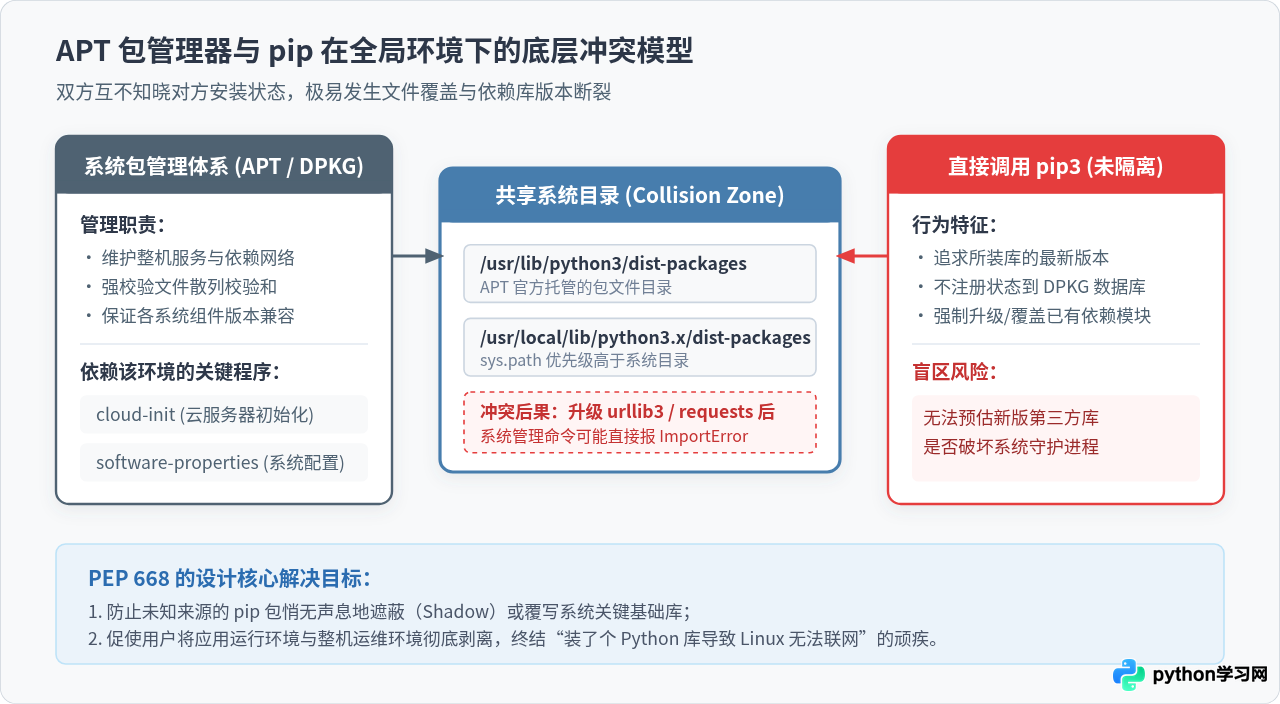
诸如服务器自动化初始化的 cloud-init、网络与防火墙配置脚本、软件源管理 software-properties-common 以及部分系统的图形桌面服务,都深度绑定系统默认解释器并依赖其预装的 Python 库。在没有 PEP 668 约束之前,系统包管理器(APT / DPKG)与 Python 包管理器(pip)同时操作全局 site-packages 目录,由此带来了一系列难以修复的系统隐患:
- 互不知晓的状态黑洞:APT 在安装
python3-requests时,会将其元信息记录在/var/lib/dpkg/status权威数据库中;而用户随后以 root 权限运行pip install requests --upgrade时,pip 会直接下载新版本并覆盖/usr/local/lib/python3.x/dist-packages中的同名文件。APT 对此完全不知情。 - 依赖链漂移断裂:许多公共底层库(如
urllib3、cryptography、certifi)在不同主版本间存在不兼容改动。当 pip 为了满足某个新业务库的要求而将全局urllib3强行升至 2.x 时,依赖 1.x 稳定行为的系统守护进程便会在启动时突发ImportError或参数不兼容,严重时可导致服务器重启后无法联网。 - 后续系统更新彻底报废:当管理员执行日常的
apt update && apt upgrade时,DPKG 会校验官方包内每个文件的散列与路径。若发现文件已被 pip 修改或覆盖,会导致升级事务中断报错,甚至陷入无法继续装包的依赖死锁。
PEP 668 的检测机制是如何运作的?
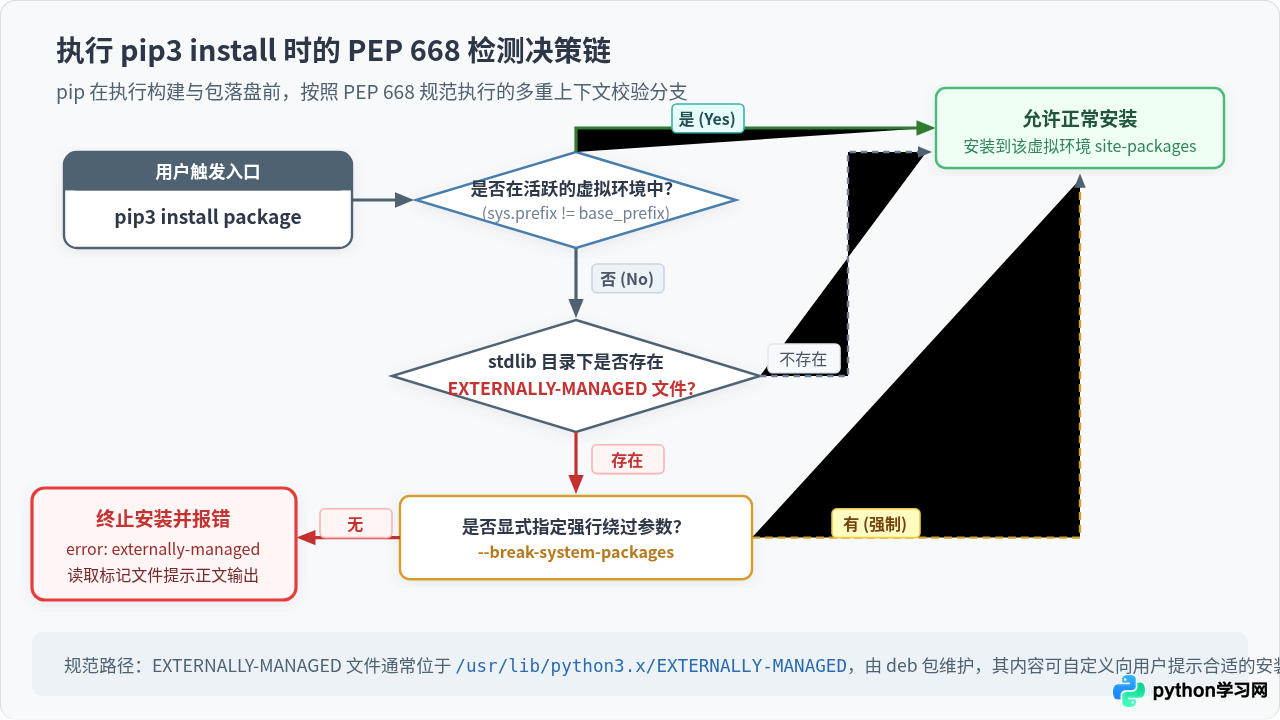
PEP 668(标题为 Marking Python base environments as "externally managed")的设计原则非常克制且精准。它并没有在 Python 解释器内硬编码发行版逻辑,而是引入了一个极其精巧的“标记文件机制”:
当 Linux 发行版打包官方 Python 运行时时,会在 Python 标准库目录(即 sysconfig.get_path('stdlib'),例如 /usr/lib/python3.11/ 或 /usr/lib/python3.12/)下放置一个名为 EXTERNALLY-MANAGED 的纯文本文件。符合规范的高版本 pip 在执行任何安装操作之前,都会先检查该标记文件是否存在。
该标记文件采用标准 INI 格式,其典型内容如下:
[externally-managed]
Error=To install Python packages system-wide, try apt install
 python3-xyz, where xyz is the package you are trying to
 install.

 If you wish to install a non-Debian-packaged Python package,
 create a virtual environment using python3 -m venv path/to/venv.
 Then use path/to/venv/bin/python and path/to/venv/bin/pip.
 Make sure you have python3-full installed.
一旦检测到该文件,且当前环境不是独立的隔离环境(即 sys.prefix == sys.base_prefix,说明处于系统基础环境中),pip 就会立刻退出安装流程,并将文件中配置的提示文本完整打印在终端上,引导用户切换到安全的隔离方案。
遇到外部托管拦截时的四种规范解决方案
遇到报错后,应当根据实际使用需求采取对应的正规解法,切忌盲目删除系统标记文件。
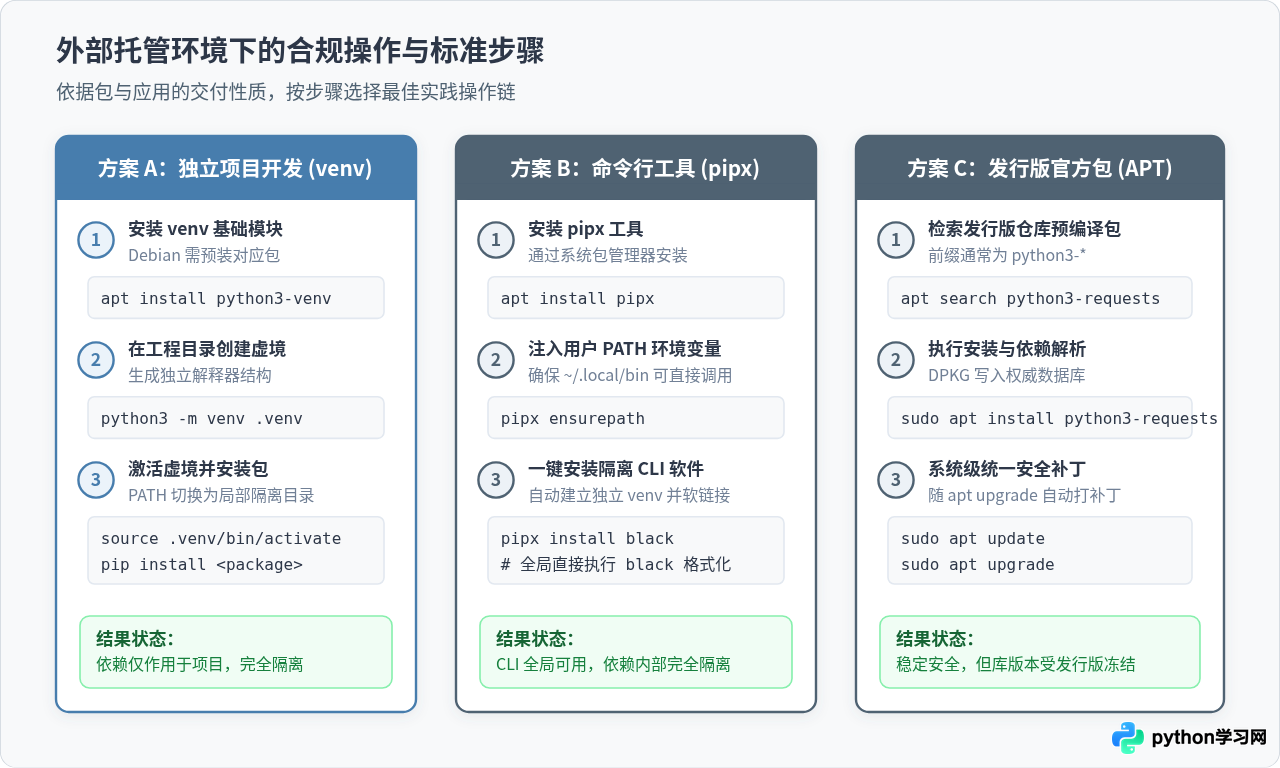
方案一:使用虚拟环境(针对业务开发与脚本运行,推荐首选)
虚拟环境为当前工程建立完全隔离的运行时目录。在虚拟环境中运行的 pip 只会将第三方库写入局部沙箱,对宿主机操作系统零侵扰。
第一步:安装 venv 基础支持模块(Debian/Ubuntu 官方将 venv 拆为了独立子包):
sudo apt update
sudo apt install python3-venv
第二步:在项目目录内创建并激活虚拟环境:
# 进入工程目录
cd /path/to/my-project

# 创建名为 .venv 的虚拟环境目录
python3 -m venv .venv

# 激活当前虚拟环境
source .venv/bin/activate
第三步:在隔离环境中正常安装并使用所需依赖:
# 激活后终端提示符会出现 (.venv) 前缀,此时 pip 指向沙箱环境
pip install requests numpy

# 验证安装位置(输出将指向工程目录下的 .venv/lib/...)
python3 -c "import requests; print(requests.__file__)"
开发或运行结束后,输入 deactivate 即可无缝退回宿主环境。
方案二:使用 pipx 安装全局命令行工具(针对独立 CLI 软件)
如果希望安装的是类似 black、flake8、ansible、yt-dlp、httpie 等可在系统任意路径直接敲命令调用的工具,而不是代码库依赖,那么 pipx 是官方钦定的标准化方案。
pipx 会在 ~/.local/pipx/venvs/ 下为每一个工具单独创建互不干扰的专用虚拟环境,并将可执行文件软链接至 ~/.local/bin/ 中:
# 1. 安装 pipx
sudo apt install pipx

# 2. 确保用户可执行文件目录已注入 PATH
pipx ensurepath

# 3. 独立安装 CLI 工具(示例安装代码格式化工具 black)
pipx install black

# 4. 在终端任意目录直接调用已安装工具
black --version
方案三:直接安装发行版预编译包(针对常用稳定库)
如果只是在服务器上跑一些简单的维护脚本,且所需的库比较常见,可优先使用操作系统官方维护打好了安全补丁的二进制包:
# 搜索是否存在发行版打包的库
apt search python3-requests

# 直接通过 APT 安装
sudo apt install python3-requests python3-numpy
这种方式安装的库受 APT 统一监管,随系统安全更新一并升级,不会破坏系统依赖一致性;但缺点是库版本受发行版发版周期锁定,通常不会是 PyPI 上的最新版。
方案四:容器场景与 --break-system-packages 标志(严格限制边界)
pip 提供了 --break-system-packages 参数,或者在配置文件中设置 break-system-packages = true 来跳过 PEP 668 的拦截。
高危提醒:绝对不要在物理机、开发者主力桌面或长期运行的生产云主机上滥用 --break-system-packages 参数,更不要直接 rm /usr/lib/python3.*/EXTERNALLY-MANAGED。这会让系统退化回无保护的依赖互踩状态,随时可能在后续的系统升级中引发致命故障。
唯一合法的例外场景:在构建一次性 Docker 镜像或临时 CI/CD 容器时(例如基础镜像为 python:3.11-slim 或 ubuntu:latest),由于容器生命周期与宿主机无关且单一服务独占容器,此时可以在 Dockerfile 中明确传参:
# 仅在专属 Dockerfile 构建步骤中使用
RUN pip3 install --no-cache-dir --break-system-packages -r requirements.txt
方案选型对照与场景总结
为了便于在日常开发与运维中快速决断,下表与决策图整理了不同场景下的应对策略:
| 使用场景 | 推荐方式 | 执行命令示例 | 隔离级别与稳定性 |
|---|---|---|---|
| 开发 Web 业务、AI 算法、自写工程脚本 | python3 -m venv | python3 -m venv .venv && source .venv/bin/activate |
项目级隔离,绝无系统污染,版本随心指定 |
| 安装日常运维 CLI 命令工具 (ansible/black等) | pipx install | pipx install <package> |
工具级独立虚境,自动软链接,全局可用且零冲突 |
| 整机运维常驻服务、系统级监控脚本 | apt install | sudo apt install python3-<package> |
系统全局统一托管,经发行版严格兼容测试 |
| 单进程、轻量级临时 Docker 基础镜像构建 | --break-system-packages | pip install --break-system-packages ... |
无隔离,仅限容器或抛弃型环境 |
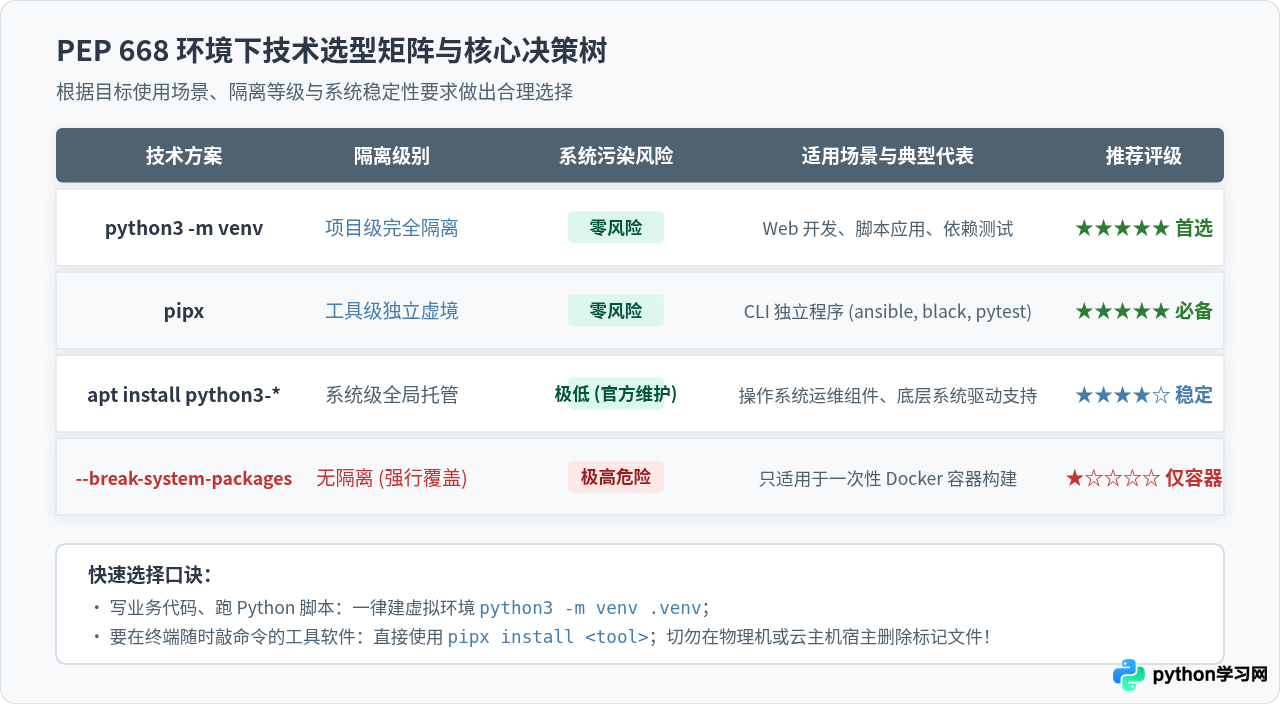
总结而言,PEP 668 的引入并非限制开发者的自由,而是为现代 Linux 生态画出了一条清晰的技术分界线:系统归系统管理,应用归沙箱管理。掌握 python3 -m venv 与 pipx 的规范使用方式,不仅能彻底解决安装报错,也是维护干净、可重现工程环境的标准工程素养。
免责声明:本文内容仅供参考,不代表本站观点。转载或引用请注明出处。









