

Python ast模块解析代码结构:实现静态分析与语法树遍历
深入解析 Python 内置 ast 模块的工作原理与实操方法,涵盖抽象语法树的构建、遍历策略对比及静态代码检测工具的实现。
静态代码分析是在不实际运行程序的前提下,通过检查源代码的语法构造来发现逻辑缺陷、安全隐患或风格问题。Python 标准库自带的 ast(Abstract Syntax Tree)模块正是实现静态分析的核心基石,它能够将 Python 源码字符串解析为标准化的抽象语法树节点对象,使开发者能够精确遍历类、函数、变量、表达式等任意语言成分。
一、抽象语法树的生成与底层层次结构
当 Python 执行代码时,首先通过词法分析和语法分析将源码转化为抽象语法树。ast.parse() 函数接收一段代码文本并返回该模块的根节点 ast.Module。语法树舍弃了括号、空格、注释等纯排版细节,仅保留语句逻辑与运算关系的树状拓扑。
在语法树中,每一个语法单元都对应一个具体的 AST 节点类。例如函数定义对应 ast.FunctionDef,乘法运算对应 ast.BinOp,常数对应 ast.Constant。每个节点还携带了源码定位属性(如 lineno、col_offset、end_lineno),这为精准报告问题位置提供了直接支持。
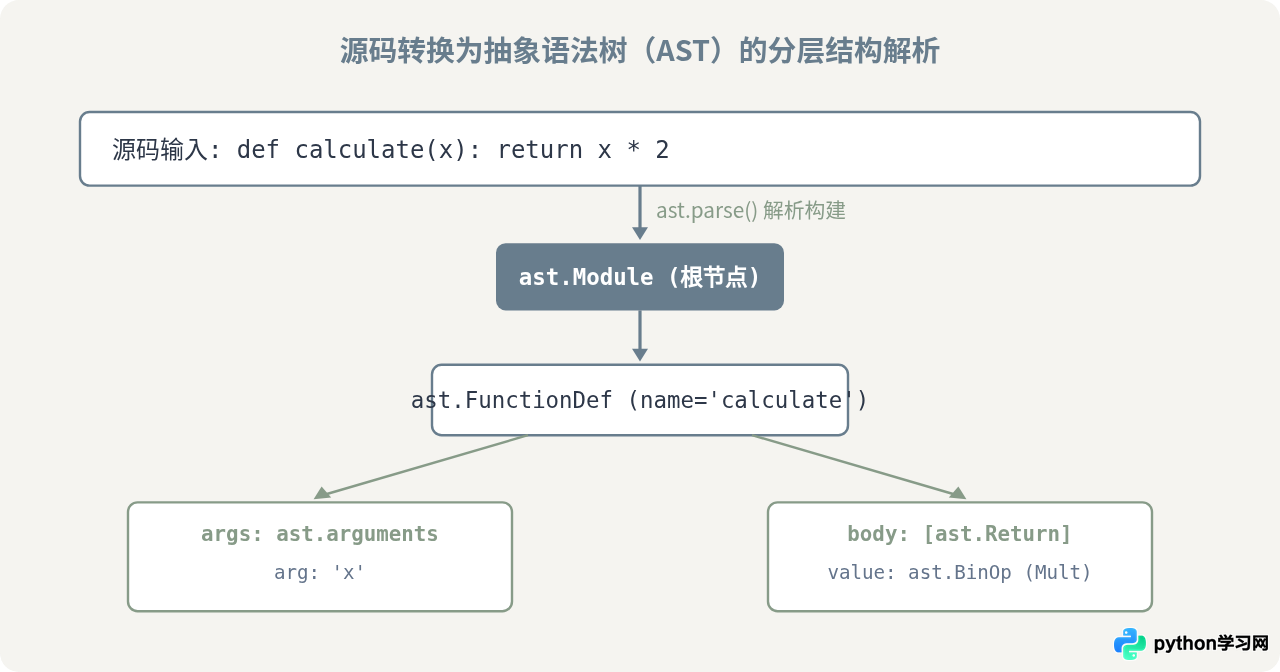
要直观查看语法树的内部数据,可以使用 ast.dump() 方法。以下代码演示了如何生成并格式化打印语法树节点:
import ast

source_code = "def calculate(x):\n    return x * 2"
tree = ast.parse(source_code)

# 打印格式化的语法树内容
print(ast.dump(tree, indent=2))
执行后输出的树形结构清晰展示了节点间的嵌套包含关系:从 Module 到 FunctionDef,再到参数列表与返回表达式。
二、基于 AST 的静态分析标准流程
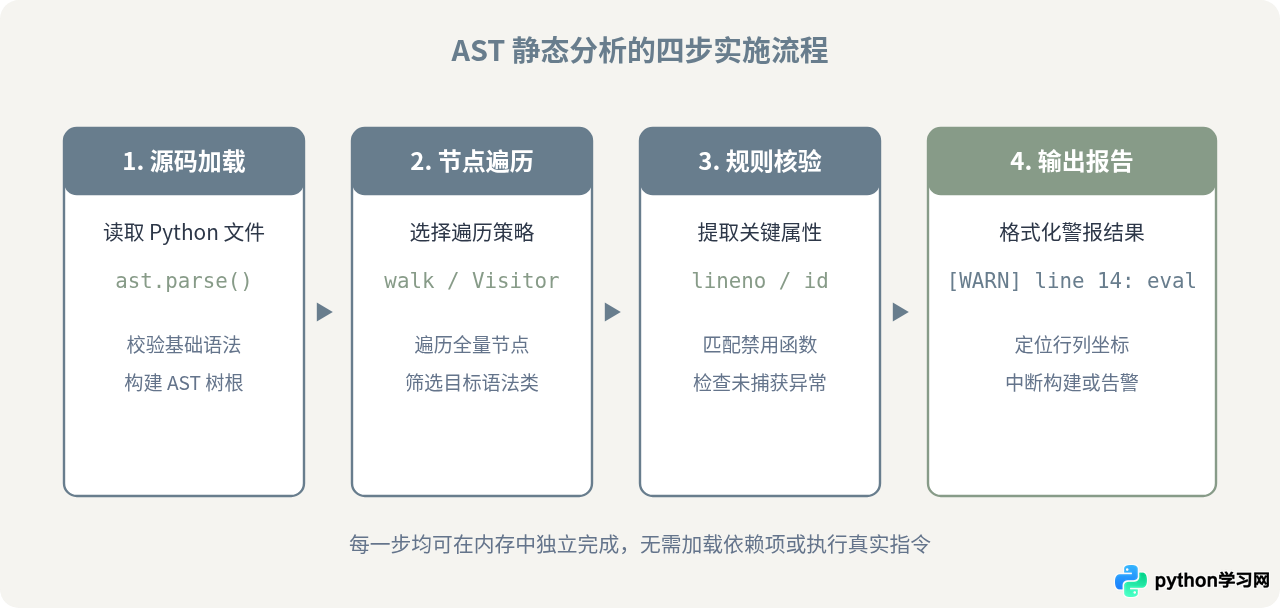
实施静态代码检查通常遵循固定的工程流水线,主要分为读取解析、遍历过滤、属性检验与报告输出四个阶段:
- 读取与解析源码:从文件或字符串读取 Python 源代码,调用
ast.parse()生成树对象。若源码本身存在语法错误,该步骤将直接抛出SyntaxError。 - 树节点遍历:采用合适的树遍历算法递归或平铺访问每个节点,筛选出待审计的目标语法元素。
- 语法规则与属性判定:检查节点的具体字段,提取属性如调用方法名、实参形态或行号位置,对照安全与质量规则进行判定。
- 生成审计报告:将不符合规范的节点信息打包,附带行号与详细告警,交由上层流水线处理。
三、核心差异解析:ast.walk 与 ast.NodeVisitor
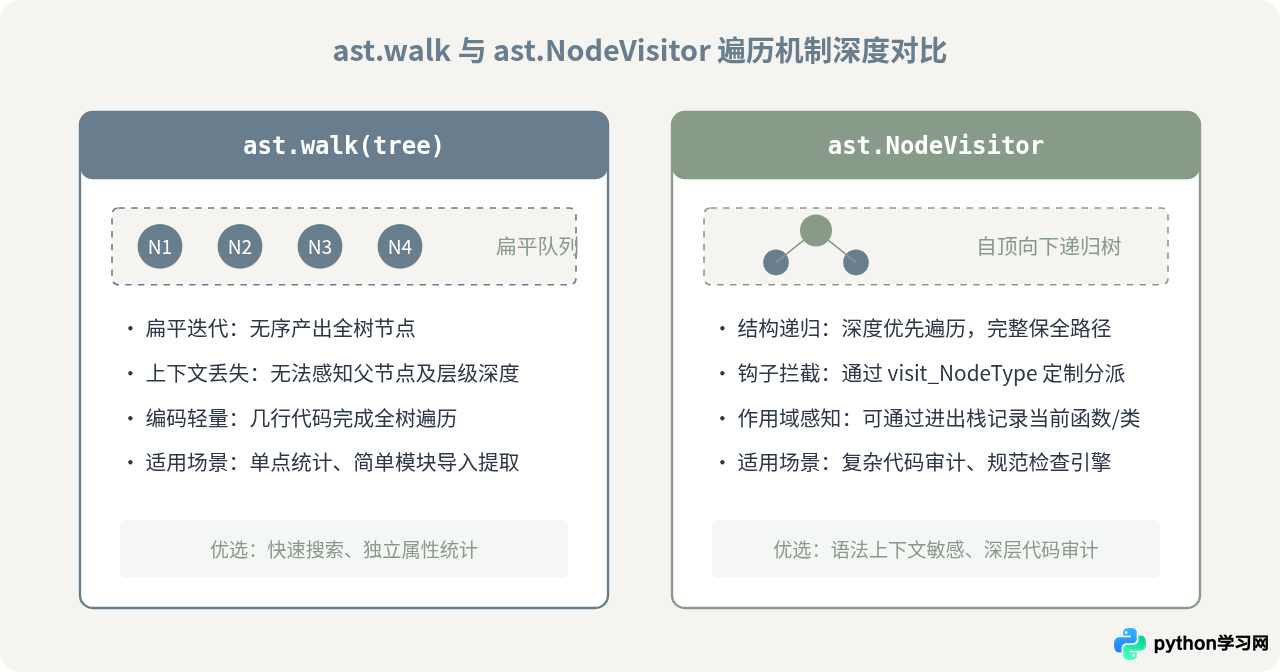
在处理语法树时,开发者面临两种主要的遍历工具:ast.walk() 生成器与 ast.NodeVisitor 类。在面对相同的代码分析需求时,二者机制存在本质差别:
- ast.walk 采用广度优先无序迭代。它将语法树打平成单层生成器,逐个吐出节点,不维护父子关联与作用域上下文。
- ast.NodeVisitor 采用访问者设计模式,沿树形结构自顶向下递归深度遍历。通过覆盖特定节点的钩子方法(如
visit_Call、visit_FunctionDef),开发者能够控制访问流向并显式维护作用域栈。
理解这一差异至关重要:如果任务仅是统计文件中是否有某种语法元素(例如“代码中是否导入了某个模块”),ast.walk 简单直接且开销小;但如果要判断“某调用是否发生在一个类的特定私有方法内部”,ast.walk 无法得知节点的上层归属,而 ast.NodeVisitor 则能在进入函数时压栈、离开时弹栈,精准追踪上下文。
四、编写静态分析器实战:检测危险函数调用
在企业级安全规范中,动态执行字符串代码的 eval() 和 exec() 往往是严禁在业务逻辑中直接调用的。借助 ast.NodeVisitor,我们可以快速编写一个专属的安全合规审查器。
实现该分析器需要继承 ast.NodeVisitor,并实现 visit_Call 方法拦截所有函数调用节点。同时,务必在方法末尾调用 self.generic_visit(node),以确保嵌套在实参内部的表达式节点也能被正常递归访问:
import ast

class SecurityAuditVisitor(ast.NodeVisitor):
    def __init__(self):
        self.violations = []
        self.banned_functions = {"eval", "exec"}

    def visit_Call(self, node):
        # 判断被调用对象是否为简单的标识符名称
        if isinstance(node.func, ast.Name):
            func_name = node.func.id
            if func_name in self.banned_functions:
                self.violations.append({
                    "function": func_name,
                    "line": node.lineno,
                    "col": node.col_offset,
                })
        # 继续遍历当前调用内部可能嵌套的其他节点
        self.generic_visit(node)

# 待审计的目标测试代码
test_code = """
def process_data(user_input):
    print("开始处理数据")
    result = eval(user_input)  # 违规调用
    return result

def run_task():
    exec("import os")          # 违规调用
"""

# 执行静态分析
tree = ast.parse(test_code)
auditor = SecurityAuditVisitor()
auditor.visit(tree)

# 输出违规检测结果(示例输出)
for item in auditor.violations:
    print(f"告警:在第 {item['line']} 行列 {item['col']} 检测到高危函数调用 '{item['function']}'")
运行上述脚本后,将直接在控制台输出命中规则的违规行号与函数名称:
告警:在第 4 行列 13 检测到高危函数调用 'eval'
告警:在第 8 行列 4 检测到高危函数调用 'exec'
在此过程中,测试代码完全没有被执行,从而在源头规避了恶意输入带来的安全威胁。
ast.NodeVisitor 自定义方法时,必须显式调用 self.generic_visit(node)。若省略该调用,遍历过程将在当前节点截断,导致子树中的嵌套节点被遗漏。
五、静态分析的适用边界与注意事项
虽然 ast 模块极其强大,但在落地生产环境时需要注意其固有边界:
- 无法推断动态运行时状态:静态分析仅能看见文本字面量。若目标代码使用别名引用(如
e = eval; e(code))或动态反射(如getattr(__builtins__, 'eval')(code)),纯静态 AST 分析器无法仅凭单一节点识别出其实际目标。 - 语法特性的版本兼容性:
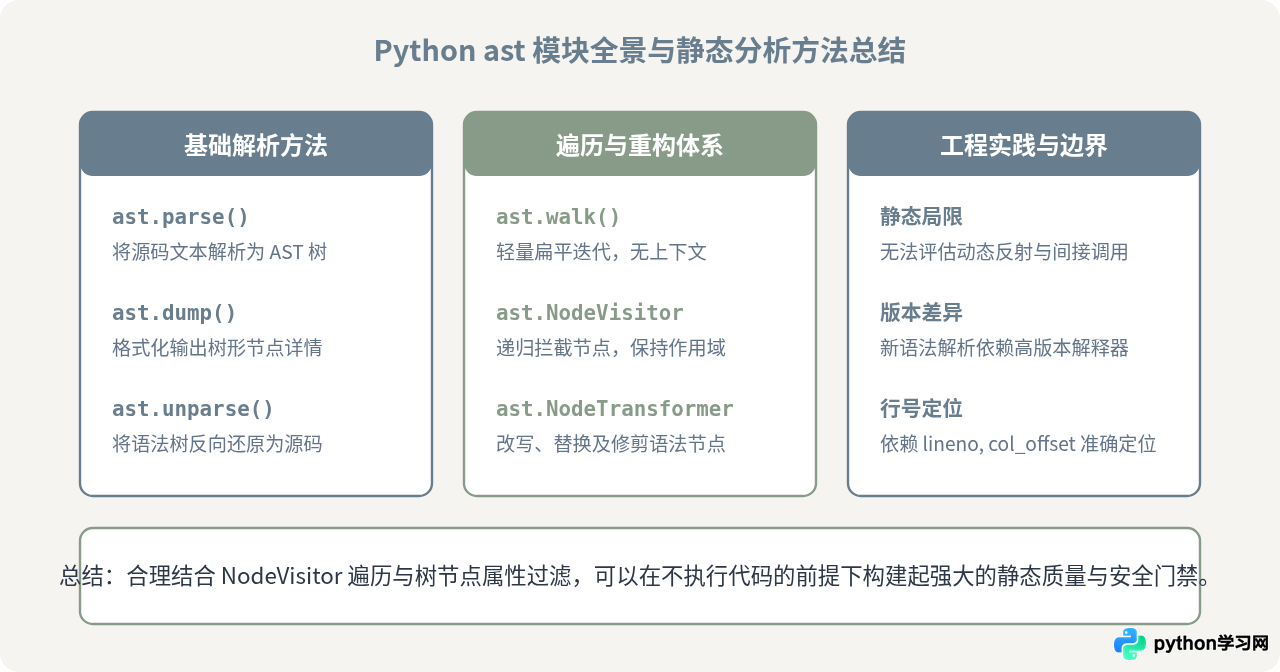
ast.parse()使用当前宿主 Python 解释器的词法规则。如果宿主环境为 Python 3.9,而待分析源码中使用了 Python 3.10 的match-case语法,解析器将抛出SyntaxError。在跨版本静态检查时,应确保解释器版本大于或等于目标代码版本。 - 结合 ast.NodeTransformer 实现代码修改:若静态分析的目的不仅是发现问题,还包括自动修复(如自动为函数追加装饰器),应使用
ast.NodeTransformer,它允许在遍历过程中替换、重构或删除特定节点,再配合ast.unparse()(Python 3.9+ 内置)重构回源代码。
结语
通过 Python 内置的 ast 模块,我们无需引入笨重的外部解析框架即可获得对 Python 语言结构的深度解析能力。结合 ast.parse() 生成树、借助 ast.NodeVisitor 实现带上下文的精准遍历,开发者能够灵活搭建代码规范检测、安全调用拦截、依赖关系提取等定制化静态分析工具,为保障软件质量提供严谨可靠的自动化基础。
免责声明:本文内容仅供参考,不代表本站观点。转载或引用请注明出处。









