

uv0.13.4修复的rootCA安全问题对虚拟环境有什么影响?
深入解析 uv 0.13.4 针对根证书信任漏洞(GHSA-hq85-5cpj-mr62)的安全更新,详细阐明该修复对 Python 虚拟环境依赖安装、历史已建环境、企业私有镜像及运行期 Python 网络调用的实际影响与应对方案。
一、背景:uv 0.13.4 根证书安全问题究竟修复了什么
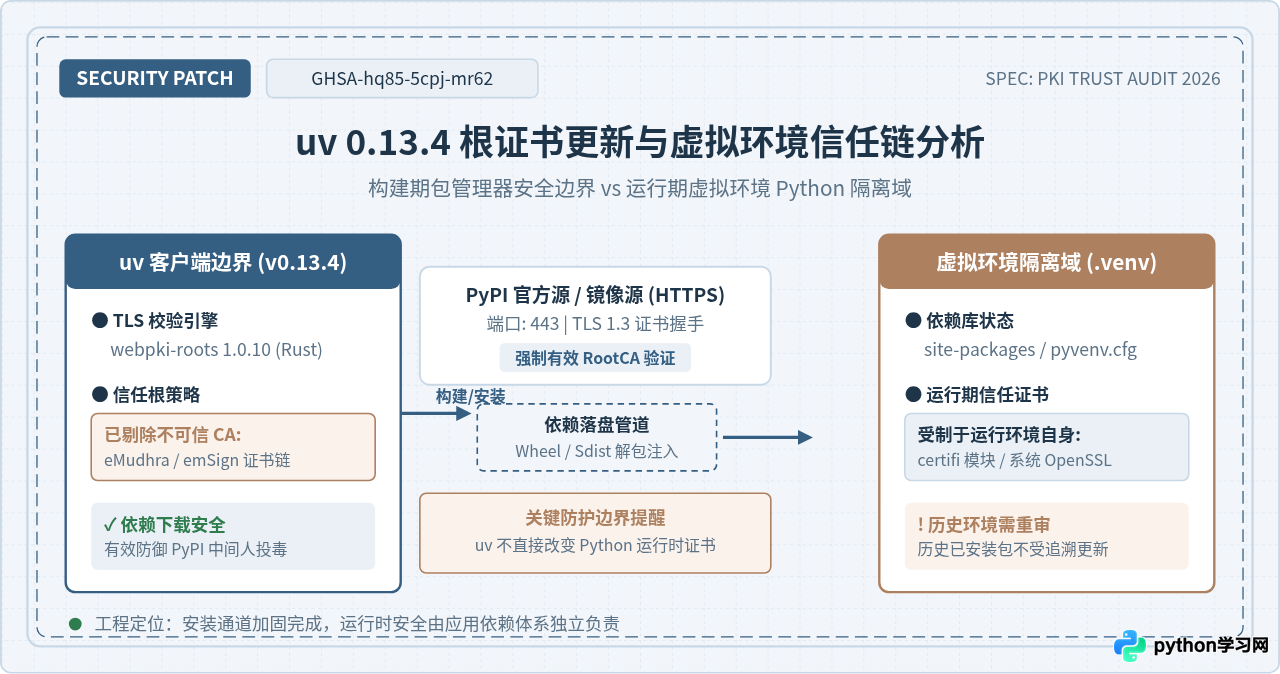
为了实现高速的包解析与并行下载,uv 底层采用 Rust 开发,其网络通信默认基于 rustls 栈与内置的 webpki-roots 根证书包,独立完成针对 PyPI 官方镜像或私有源的 TLS 握手验证。
在安全公告 GHSA-hq85-5cpj-mr62 所披露的事件中,Web PKI 体系下的 eMudhra / emSign 根证书所签发的部分中继证书私钥被证实发生泄露。持有泄露私钥的攻击者如果处于局域网、公共 Wi-Fi 或受劫持的 DNS/路由节点,即可签发针对 pypi.org 或其他依赖下载域名的伪造合法 TLS 证书,进行透明代理或拦截篡改。
uv 在 0.13.4 中将内置证书包升级至 webpki-root-certs 1.0.10,全面剔除了受损的 rootCA。这意味着凡是使用该证书链签发的假冒站点,在 TLS 握手阶段就会被 uv 立即中断并抛出不可信根证书错误,从而守护了开发者拉取依赖的源头。
二、核心机制:构建期包管理器与运行期虚拟环境的双层信任域
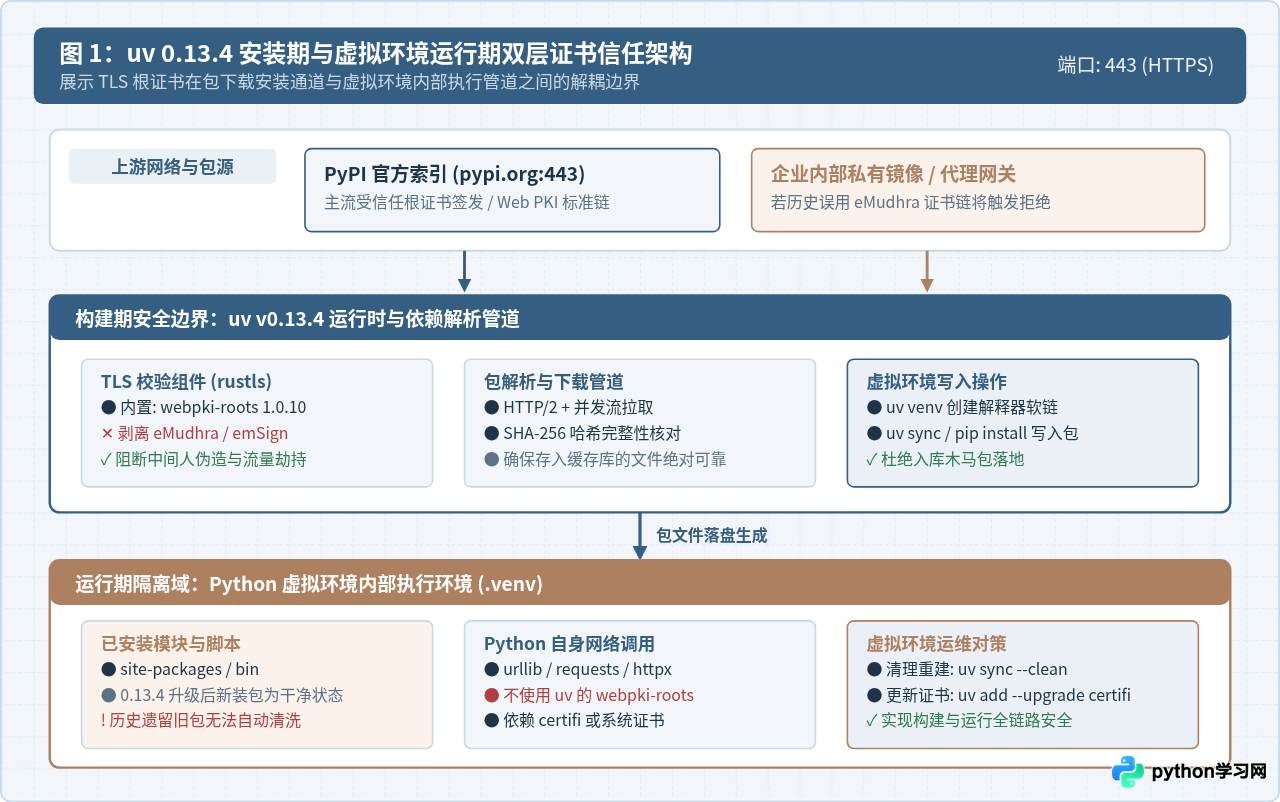
要准确理解这一修复对虚拟环境的影响,必须严格区分 Python 生态中的“构建/安装阶段(Build Time)”与“程序运行阶段(Runtime)”。两者在证书信任链路上的归属截然不同:
- 构建与依赖安装侧(uv 掌握):当你执行
uv venv、uv pip install、uv sync或uv lock时,负责建立 HTTPS 连接、验证 TLS 证书以及写入site-packages的实体是 uv 二进制本身。这一侧的信任直接由 uv 0.13.4 及其内置的webpki-roots负责。 - 程序运行执行侧(虚拟环境掌握):当进入虚拟环境执行
python main.py,或者在代码中通过requests.get()、httpx.AsyncClient()发起网络请求时,执行实体是虚拟环境内的 Python 解释器。Python 运行时默认读取虚拟环境内安装的certifi证书文件,或者依赖系统底层的 OpenSSL / 操作系统信任库(如 macOS Keychain、Linux ca-certificates),与 uv 的内置证书库毫无关联。
由此可见,uv 0.13.4 的安全修复在网络层牢牢守住了“把依赖装进虚拟环境”的大门,但并未也不应当越界侵入虚拟环境运行期的 Python 代码。
三、具体影响:对 Python 虚拟环境的四个关键影响维度
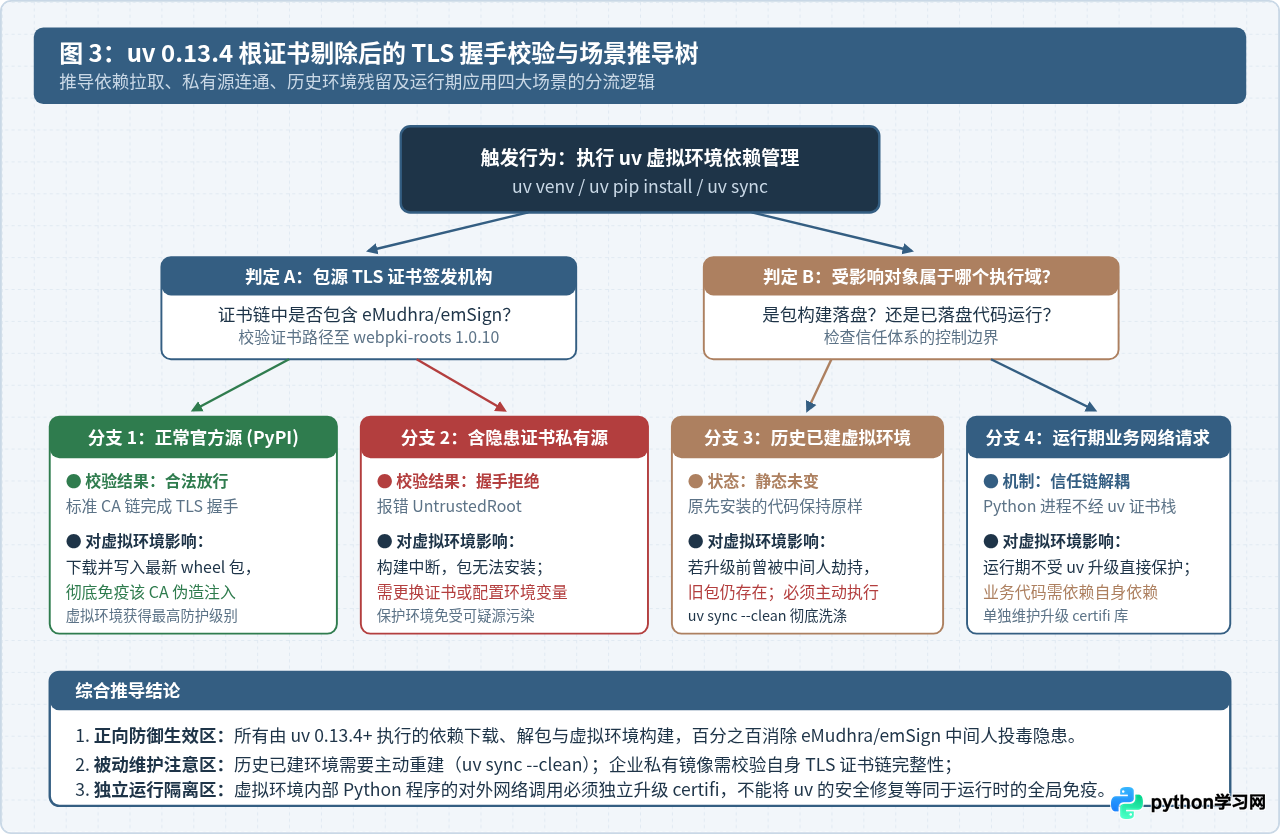
1. 依赖安装阶段:彻底免疫针对虚拟环境的中间人投毒
在旧版本 uv 下,如果局域网存在利用泄露 CA 签发伪造证书的攻击者,当你向虚拟环境安装依赖(如 uv add fastapi)时,攻击者可诱导 uv 下载被植入后门的恶意 Wheel 包并解包到虚拟环境中,造成严重的代码执行投毒。
升级至 0.13.4 后,任何依赖该受损证书签发的中间人连接都无法通过 uv 的 TLS 校验,虚拟环境获得了一道坚固的物理前置防火墙,确保所有写入 .venv/lib/python*/site-packages 的依赖完全来自真实合法的官方或受信源。
2. 历史虚拟环境:旧有依赖不具备追溯免疫力
升级操作系统或全局环境中的 uv 命令行工具,并不会自动扫描或清洗已经存在的 .venv 目录。如果某个历史项目在一个不可信的网络环境中早已安装了依赖,即便后续将 uv 升级至 0.13.4,原先已经落盘的 Python 代码文件依然停留在虚拟环境内。
对于在敏感网络环境下创建的关键生产虚拟环境,不能寄希望于仅仅升级 uv 客户端。必须通过清理缓存并重新执行环境同步,确保虚拟环境中的每个包与 uv.lock 中记录的官方 SHA-256 哈希值精确对齐。
3. 企业私有镜像源:可能出现预料之中的构建拦截
某些大型企业内网搭建的 PyPI 代理(如 Nexus、Artifactory)或自建镜像服务器,可能在历史证书配置中采购或继承了 eMudhra 签发的商业证书,或者企业内部解密代理(SSL Interception Proxy)复用了该根证书。
升级至 uv 0.13.4 后,在这些企业环境下为虚拟环境安装依赖时,uv 会严格报错并拒绝连接:
error: Failed to download distributions
  Caused by: reqwest::Error: error sending request for url (https://pypi.internal.corp/simple/requests/)
  Caused by: invalid peer certificate: UnknownIssuer / UntrustedRoot
这并不是 uv 出现了功能缺陷,而是安全加固后的正常拦截反应。企业网络管理员需要重新签发私有源证书,或者工程师在本地通过 UV_CERT_FILE 指定受信的企业独立 CA 证书。
4. 运行期 Python 业务:不能因 uv 升级而忽视 certifi 更新
许多开发者容易产生“我的 uv 已经修复了 rootCA,所以虚拟环境里的 Python 程序也很安全”的误解。实际上,虚拟环境中由 Python 编写的微服务、爬虫或业务脚本,其对外发起的 HTTPS 请求完全遵循 Python 自身的证书逻辑。若虚拟环境中安装的 certifi 依然是老旧版本,运行期依然存在对受损根证书的信任风险。
四、实操指南:虚拟环境的排查、加固与验证步骤
为了使项目虚拟环境完整消除潜在风险,推荐按照以下四个标准化步骤完成升级与排查。
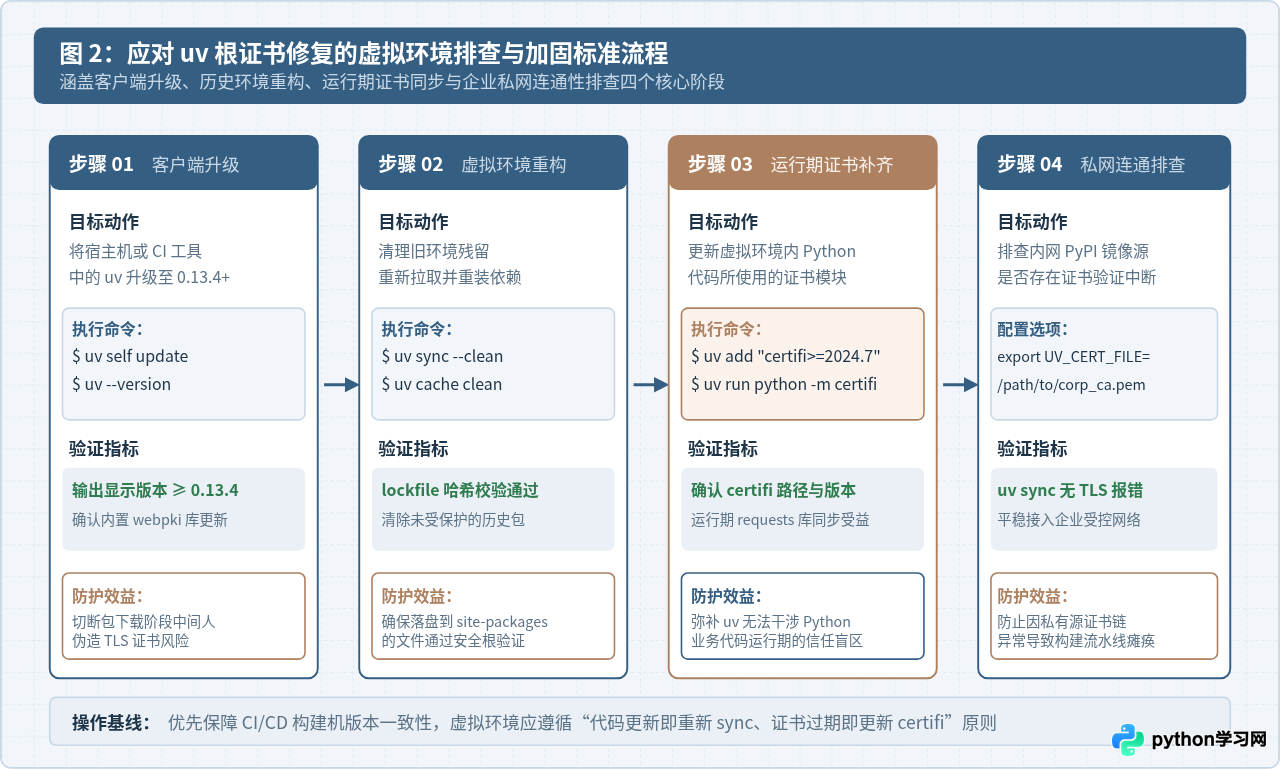
步骤一:升级并验证 uv 客户端版本
首先确认当前所使用的 uv 版本已处于受保护区间(≥ 0.13.4)。
# 使用内置升级命令
uv self update

# 检查当前版本
uv --version
success: Checking for updates...
success: Updated uv to 0.13.4
uv 0.13.4 (astral 2026-10-20)
步骤二:清理旧缓存并重建/重同步虚拟环境
清除可能在老版本下缓存的未受严格证书检验的归档包,并对虚拟环境执行清理重构:
# 清理本地 uv 缓存
uv cache clean

# 清理并强制重同步虚拟环境,删除一切不在 lockfile 中的残留文件
uv sync --clean --locked
Cleared 42 cached distributions (128.4MiB)
Resolved 28 packages in 310ms
Uninstalled 2 packages
Installed 28 packages in 420ms
Audited virtualenv at .venv
使用 --clean 选项可以确保 site-packages 中任何未经 lockfile 声明的文件被自动移除,防止历史恶意包残留。
步骤三:在虚拟环境中同步升级 certifi 运行期证书库
加固虚拟环境内业务代码的运行期安全,将 certifi 提升至最新发布版本:
# 向虚拟环境中安装/升级 certifi
uv add "certifi>=2024.7.4"

# 验证当前虚拟环境内 Python 使用的证书路径
uv run python -c "import certifi; print('Cert Path:', certifi.where())"
Resolved 1 package in 45ms
Updated certifi v2023.11.17 -> v2024.8.30
Cert Path: /path/to/project/.venv/lib/python3.11/site-packages/certifi/cacert.pem
步骤四:排查企业内网私有镜像源配置(按需)
如果在执行 uv sync 时由于公司内网代理出现证书未知报错,请联系网络管理员获取公司根证书(.pem 格式),并通过环境变量注入给 uv,切勿盲目添加不安全的禁用验证参数:
# 显式指定企业合规 CA 证书
export UV_CERT_FILE="/etc/ssl/certs/company_internal_ca.pem"

# 或者让 uv 读取系统原生证书库(在 macOS/Windows 上支持系统信任根)
uv sync --native-tls
五、总结:影响矩阵与日常防护准则
下表将本次 uv 0.13.4 根证书更新对虚拟环境各部分的影响进行了清晰对比:
| 影响场景 | 受影响核心实体 | 安全状态转变 | 是否需人工介入 |
|---|---|---|---|
| 新包下载与解析 | uv 二进制网络传输 |
由存在 MitM 隐患转变为完全防御阻断 | 否(升级 uv 即可) |
| 历史已存在虚拟环境 | .venv/lib/.../site-packages |
原文件不变,无法追溯清理历史下载物 | 是(执行 uv sync --clean 重构) |
| 内网私有源构建 | 企业 Nexus / Artifactory | 若使用被撤销证书链,构建将报 TLS 失败 | 视网络而定(配置 UV_CERT_FILE) |
| Python 业务代码执行 | requests / httpx / ssl |
独立运行域,不受 uv 升级直接干预 | 是(显式升级虚拟环境的 certifi) |
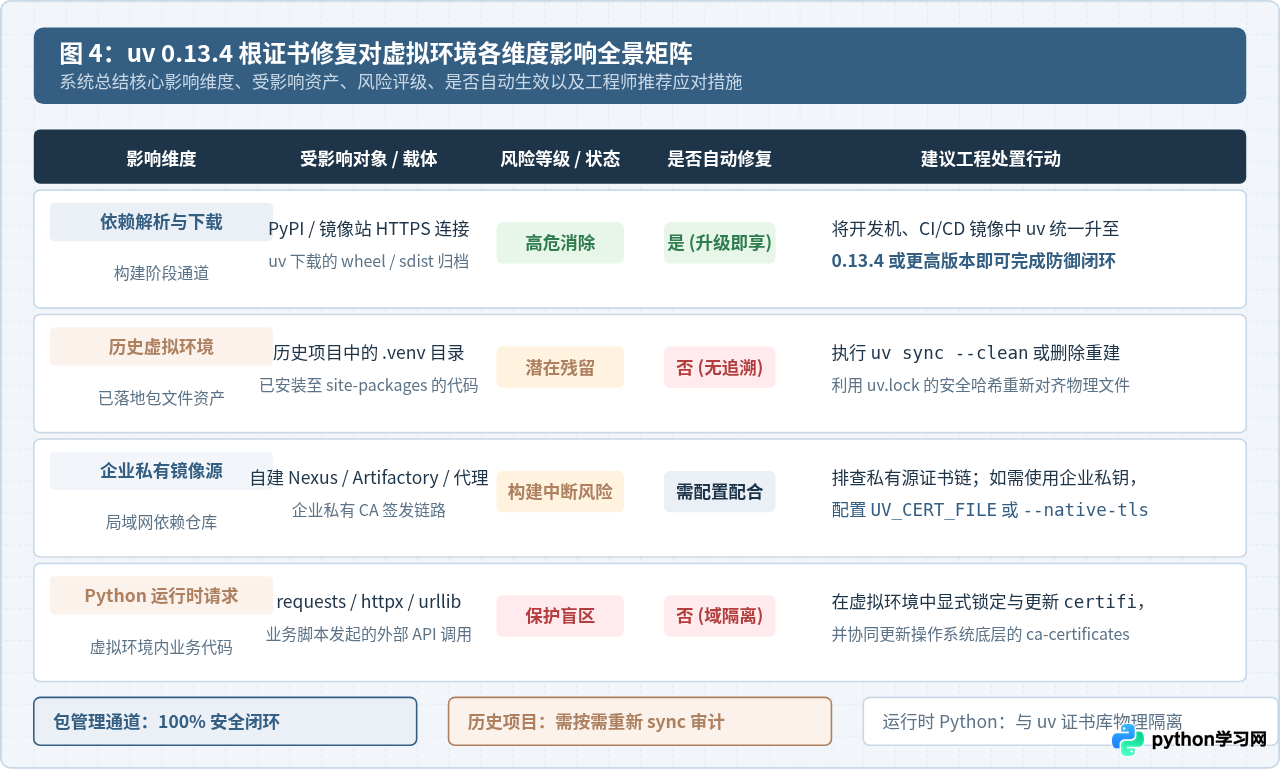
总结而言,uv 0.13.4 对虚拟环境的影响集中体现为“构建通道的安全闭环”。它为开发者屏蔽了依赖供应链最前沿的证书劫持风险,但安全是一个端到端的链条——在享受 uv 极致速度与严密防护的同时,保持规范的虚拟环境重同步习惯,并独立维护好运行期的 certifi 依赖,才能确保 Python 虚拟环境在开发、测试与生产全周期中固若金汤。
免责声明:本文内容仅供参考,不代表本站观点。转载或引用请注明出处。









