

Linux Ubuntu/CentOS源码编译安装Python 3.7指南
在企业级开发与生产维护中,CentOS 7/8 或 Ubuntu 16.04/18.04 等发行版往往预装了特定版本的 Python 解释器。许多底层的系统运维工具(如 CentOS 依赖的 yum、以及部分自动化运维脚本)均深度绑定默认解释器路径。若直接替换系统原生版本,将极易引发核心管理工具瘫痪。通过源码自主编译安装 Python 3.7,并使用 make altinstall 进行多版本并行管理,是在保障宿主操作系统稳定运行的前提下,构建独立可靠运行环境的标准做法。
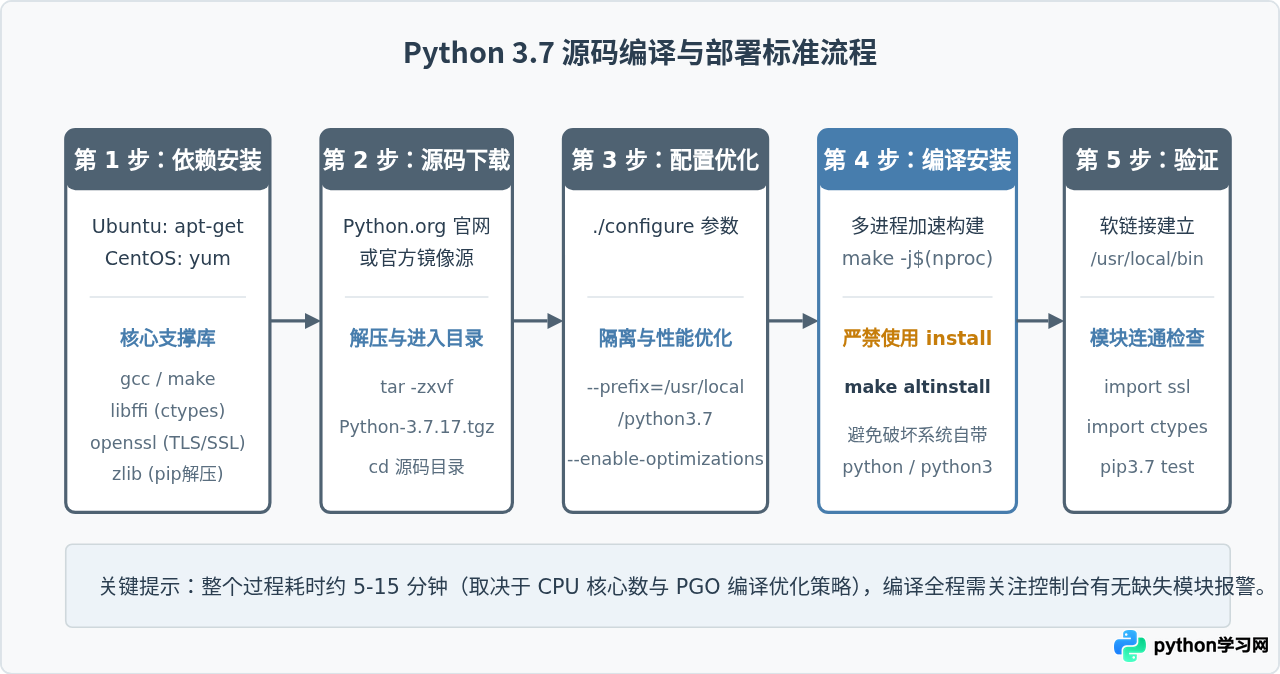
编译安装全流程概览
从源码构建 Python 3.7 主要包含五个阶段:系统依赖补齐、官方源码下载校验、编译配置与优化、多核并行编译安装,以及软链接与基础模块连通性验证。整个流程环环相扣,前期的底层开发库缺失将直接导致后续解释器无法使用网络或动态模块加载。
编译前的准备工作与底层依赖安装
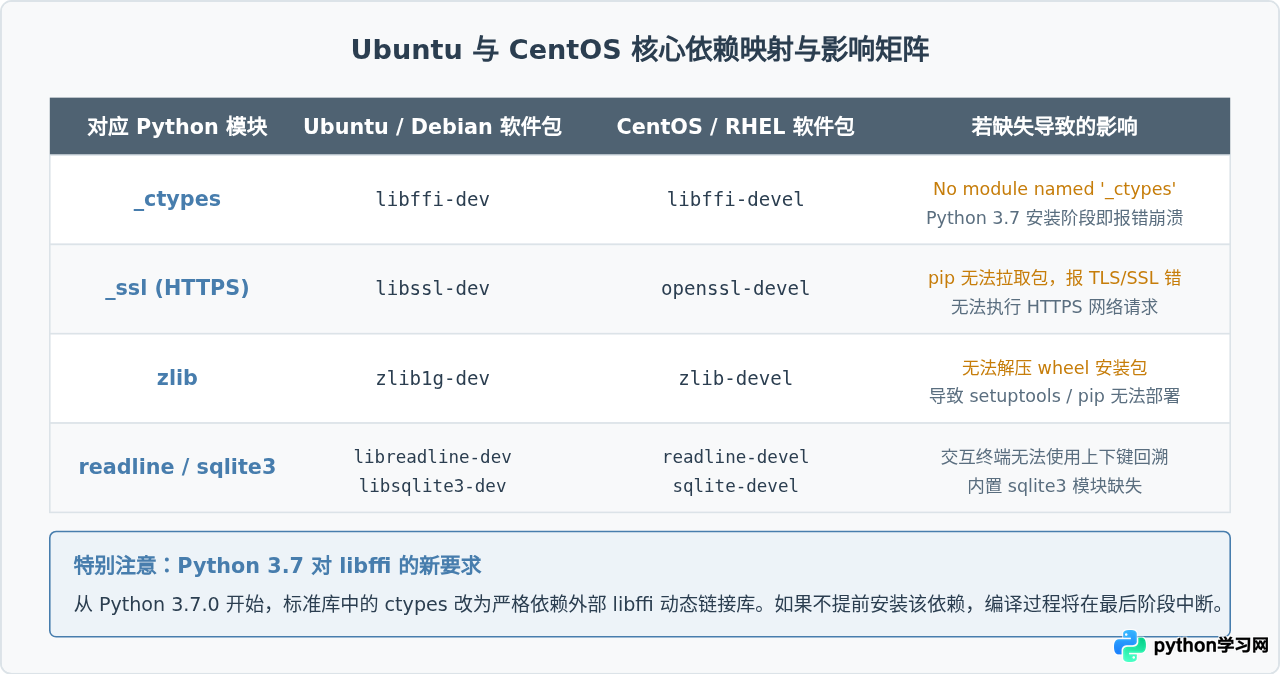
源码编译的本质是将 C 语言代码编译为当前系统体系结构下的机器指令。Python 解释器在运行时调用系统的底层动态链接库以支持加密通信(SSL)、解压缩(zlib)、动态接口调用(ctypes)以及终端历史记录(readline)。若在配置阶段未装齐对应的开发库(Header Files 和静态/动态链接库),编译脚本并不会直接报错中止,而是会默默跳过这些模块,最终导致生成的 Python 无法使用 pip、无法发起 HTTPS 请求或无法加载 C 扩展。
1. Ubuntu / Debian 系统依赖安装
在 Ubuntu 终端中执行以下命令,更新包索引并安装基础构建套件及所有常用开发库:
# 更新本地软件包索引
sudo apt-get update

# 安装编译器与核心模块支持库
sudo apt-get install -y build-essential \
    libssl-dev \
    zlib1g-dev \
    libncurses5-dev \
    libncursesw5-dev \
    libreadline-dev \
    libsqlite3-dev \
    libgdbm-dev \
    libdb5.3-dev \
    libbz2-dev \
    libexpat1-dev \
    liblzma-dev \
    libffi-dev \
    uuid-dev \
    wget \
    curl
2. CentOS / RHEL 系统依赖安装
CentOS 使用 yum(或 CentOS 8 的 dnf)安装开发工具包组及对应 -devel 库:
# 安装构建工具组(包含 gcc、make 等)
sudo yum groupinstall -y "Development Tools"

# 安装必要开发库
sudo yum install -y openssl-devel \
    bzip2-devel \
    libffi-devel \
    zlib-devel \
    readline-devel \
    sqlite-devel \
    xz-devel \
    tk-devel \
    gdbm-devel \
    wget
源码下载与解压
获取官方维护的归档压缩包。Python 3.7 系列的最终安全维护版本为 3.7.17。建议在 /usr/local/src 或当前用户的主目录下进行下载与解压操作:
# 进入临时工作目录
cd /usr/local/src

# 从官方源下载稳定源码包(若网络受限可使用国内镜像加速)
sudo wget https://www.python.org/ftp/python/3.7.17/Python-3.7.17.tgz

# 解压文件
sudo tar -zxvf Python-3.7.17.tgz

# 进入源码解压目录
cd Python-3.7.17
配置参数与性能优化
编译前的配置阶段由 ./configure 脚本执行。该脚本会检测系统中的编译器能力、已安装库的头文件路径,并生成对应的 Makefile。为了便于后期维护和卸载,强烈建议指定 --prefix 将文件安装在独立目录中,而不是散落在系统默认的 /usr/bin 中。
./configure --prefix=/usr/local/python3.7 \
    --enable-optimizations \
    --with-ssl
核心配置选项说明:
--prefix=/usr/local/python3.7:指定安装目录。所有二进制可执行文件、库文件及文档将集中存放在该路径下。若未来需要彻底卸载该版本,只需删除该文件夹,无需担心污染系统其它目录。--enable-optimizations:启用性能优化编译选项。此参数会激活 PGO(Profile Guided Optimization)和 LTO(Link Time Optimization)。GCC 会在编译过程中预先运行一系列性能基准测试,收集分支预测与指令热点数据,再根据特征重新优化二进制代码生成。该选项可使 Python 代码执行速度提升 10% 到 20%,但会显著增加编译时间。--with-ssl:显式声明启用 OpenSSL 支持,确保 Python 解释器在链接阶段正确绑定系统的 TLS/SSL 库。
编译与安装:make install 与 make altinstall 的关键抉择
配置完成后,执行编译。为了加快构建速度,可以通过 nproc 命令获取当前 CPU 核心数进行多线程编译:
# 查看当前可用 CPU 核心数并启动多核并行编译
make -j$(nproc)很多初学者习惯性地执行 sudo make install,这会直接在目标路径创建名为 python 和 python3 的软链接。在 Linux 生产服务器上,系统组件(如 CentOS 的 /usr/bin/yum 或云环境初始化工具 cloud-init)的声明头通常指向系统原装 Python。一旦覆盖,系统基础工具将发生语法不兼容并全线崩溃。而 make altinstall 仅会生成带有版本号后缀的文件(如 python3.7),绝不修改或覆盖任何默认链接。
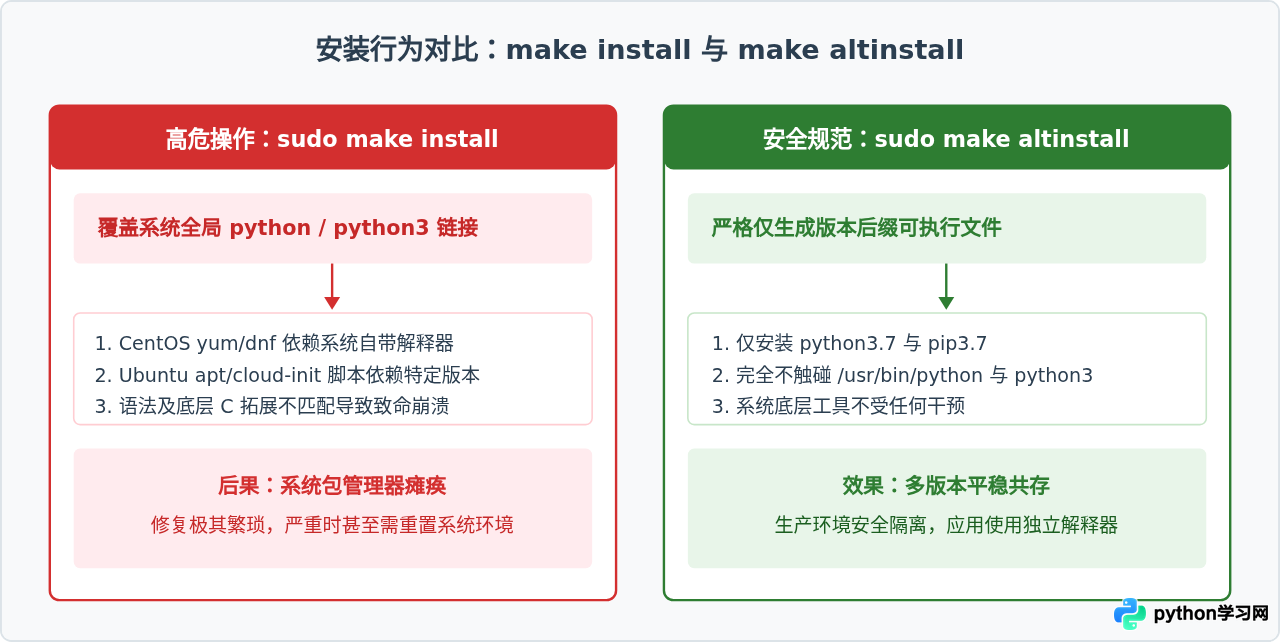
明确原理后,执行安全的安装指令:
# 执行隔离安装
sudo make altinstall
环境变量与软链接配置
完成安装后,二进制程序位于 /usr/local/python3.7/bin 目录下。为了在任何终端会话中均可直接调用 python3.7 和 pip3.7,可以将其软链接到通用路径 /usr/local/bin(该路径默认包含在系统的 $PATH 中):
# 建立 python3.7 软链接
sudo ln -sf /usr/local/python3.7/bin/python3.7 /usr/local/bin/python3.7

# 建立 pip3.7 软链接
sudo ln -sf /usr/local/python3.7/bin/pip3.7 /usr/local/bin/pip3.7
验证安装与核心模块自检
安装完成后,必须全面验证解释器版本及核心模块是否正常加载,避免在未来部署应用时才暴露底层缺失。
执行以下连通性测试命令:
# 1. 检查主程序版本输出
python3.7 --version
# 预期示例输出:Python 3.7.17

# 2. 检查包管理器版本与对应路径
pip3.7 --version
# 预期示例输出:pip 20.1.1 from /usr/local/python3.7/lib/python3.7/site-packages/pip (python 3.7)

# 3. 验证 _ssl 与 _ctypes 核心模块连通性
python3.7 -c "import ssl, ctypes; print('OpenSSL版本:', ssl.OPENSSL_VERSION); print('ctypes 动态链接库调用成功')"
# 预期示例输出:OpenSSL版本: OpenSSL 1.1.1... ctypes 动态链接库调用成功
常见编译报错与排查决策
在不同内核及基础镜像中编译 Python 3.7 时,最常见的异常通常与系统版本老旧或特定库缺失有关:
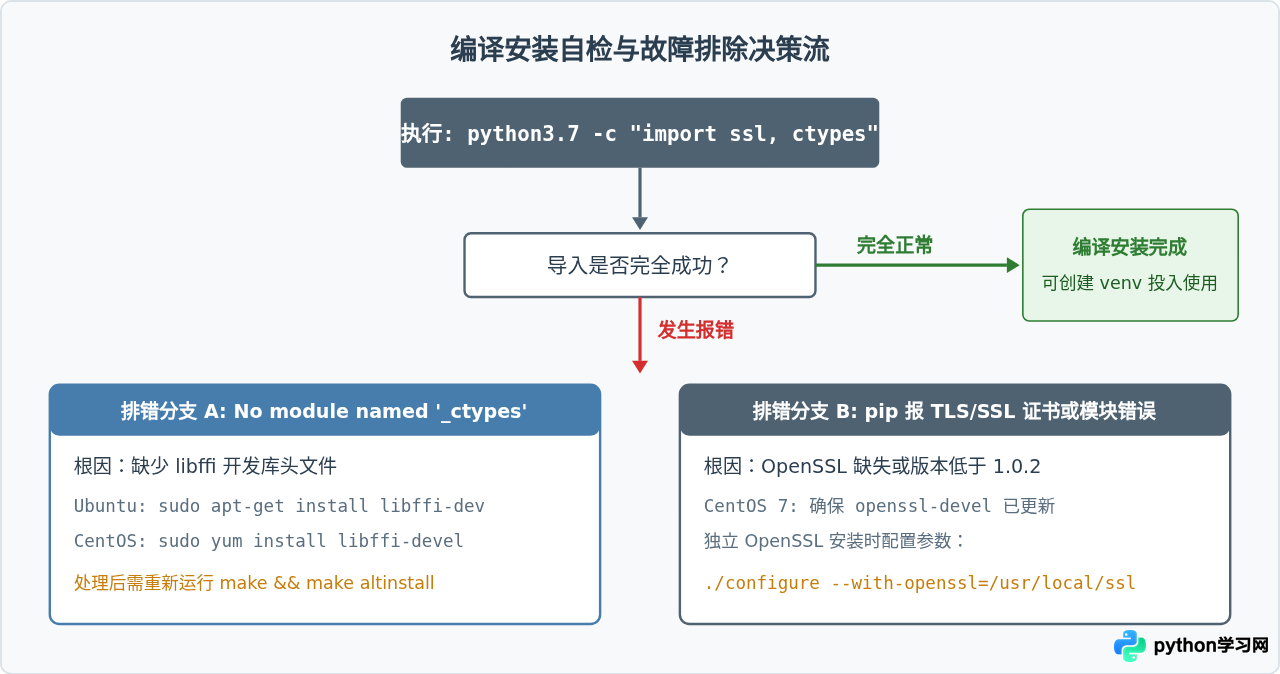
常见问题一:ModuleNotFoundError: No module named '_ctypes'
这是在安装 Python 3.7 时最普遍的报错。Python 3.7 将 ctypes 原先的内部打包实现改为完全依赖系统的 libffi。如果系统中未安装该包的开发头文件,编译过程中会跳过 _ctypes 的构建,并在最终安装标准库文件时崩溃。解决方法是根据系统类型补装 libffi-dev(Ubuntu)或 libffi-devel(CentOS),然后重新执行 make -j$(nproc) 与 sudo make altinstall。
常见问题二:pip 报错 "Can't connect to HTTPS URL because the SSL module is not available"
当 Python 无法找到合规的 OpenSSL 运行时,urllib 和 requests 无法建立加密连接。请检查系统是否安装了 libssl-dev(Ubuntu)或 openssl-devel(CentOS)。需要注意的是,Python 3.7 废弃了对过旧版本 OpenSSL(0.9.8 及更早)的支持,要求 OpenSSL 版本至少为 1.0.2 或 1.1.x。对于 CentOS 7 等自带 OpenSSL 1.0.2k 的系统,只需确保 openssl-devel 存在即可成功构建;若自行升级了 OpenSSL 并放置在非标准目录(如 /usr/local/openssl),需要在运行 ./configure 时明确加入 --with-openssl=/usr/local/openssl 参数。
最佳实践:使用虚拟环境隔离业务依赖
编译完成后的 Python 3.7 属于系统全局资源,不建议直接使用 pip3.7 install <package> 在全局 site-packages 中堆积第三方库。推荐通过 Python 内置的 venv 模块为每个项目创建轻量级、完全隔离的独立环境:
# 切换至项目存放路径
cd /var/www/myproject

# 使用刚刚编译好的 python3.7 建立虚拟环境
python3.7 -m venv venv37

# 激活虚拟环境
source venv37/bin/activate

# 此时控制台前缀将变为 (venv37),pip 将只安装在当前虚拟环境中
pip install --upgrade pip
pip install requests flask

# 退出虚拟环境
deactivate
这种多层隔离架构既保留了基础系统环境的稳定性,又实现了特定版本 Python 的原生性能加速,能够确保老旧系统与特定版本工程长期平稳运行。
免责声明:本文内容仅供参考,不代表本站观点。转载或引用请注明出处。









