

跨平台打包指南:Python程序在Windows、macOS和Linux下的生成方法
深入讲解Python程序跨平台打包的核心原理、主流工具选型、工程化实操流程,以及在Windows、macOS和Linux下的专属配置与避坑指南,配合GitHub Actions矩阵实现自动化三端分发。
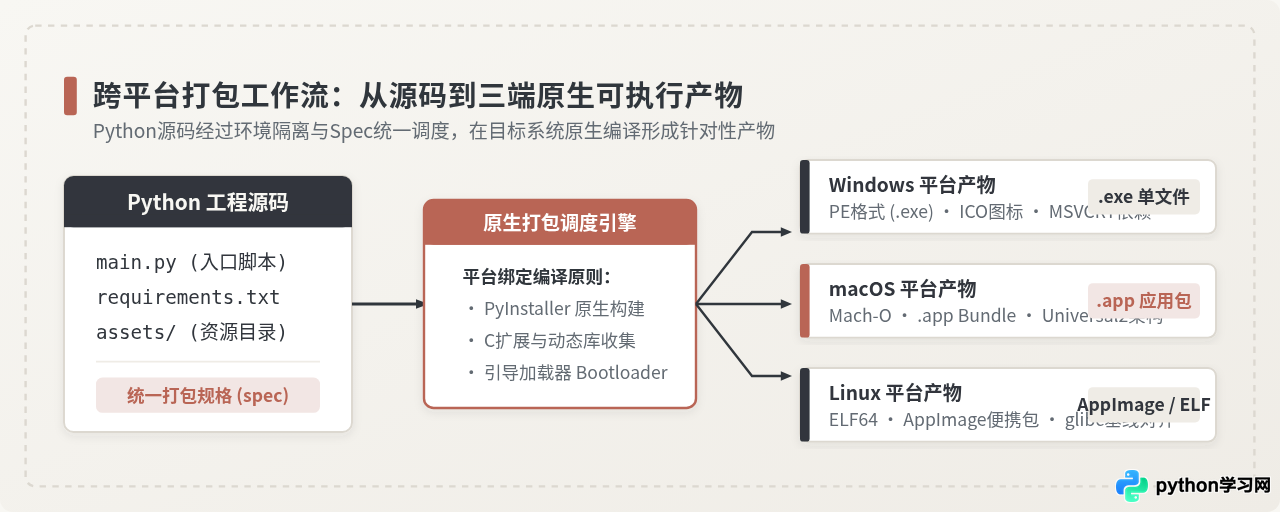
图1:Python 跨平台打包工作流:统一规格调度与三端原生编译流水线
一、核心认知:Python跨平台打包的本质与底层制约
许多初次尝试打包的开发者常常抱有疑问:“既然Go和Rust支持在一台电脑上交叉编译出Windows、macOS和Linux的可执行文件,为什么Python不能?”
要回答这个问题,首先需要理解主流Python打包工具(如PyInstaller、Nuitka)的工作原理。Python本身是一门解释型语言,源代码执行依赖C编写的Python解释器(如CPython的python3.dll或libpython.so)。常规的打包工具并不是将Python动态代码完全重译为脱离解释器的机器指令,而是将引导加载器(Bootloader)、嵌入式Python解释器核心、编译后的字节码包(PYZ)以及项目依赖的C扩展模块(.pyd/.so)封装为一个自解压容器或应用程序包。
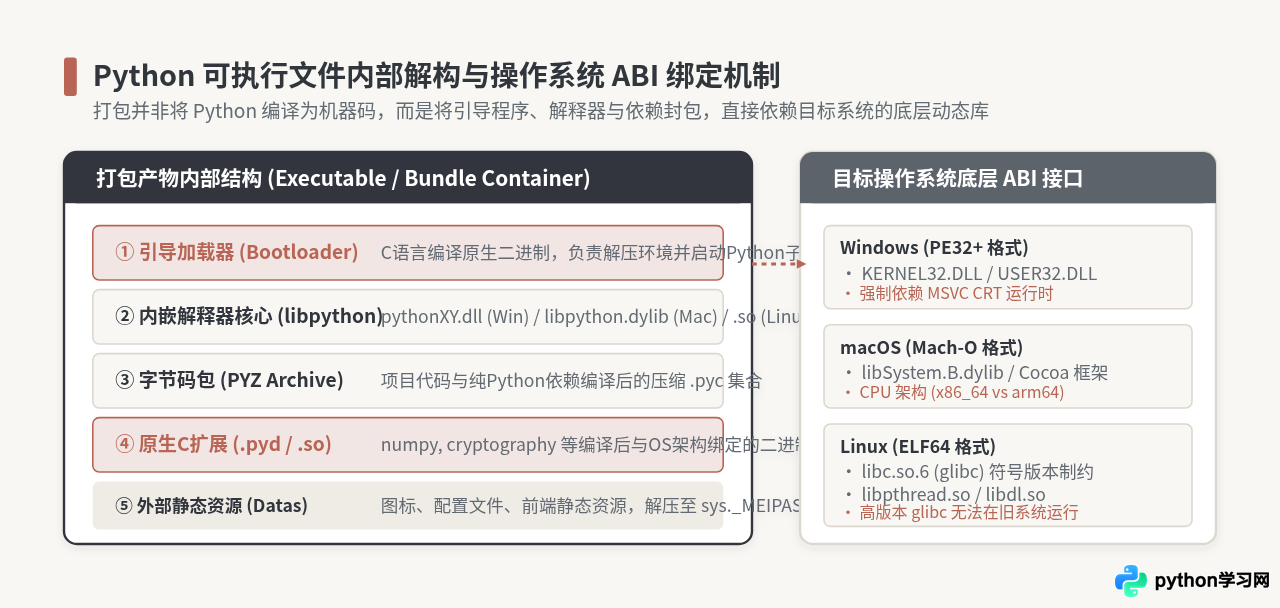
图2:Python 可执行文件内部解构与操作系统底层 ABI 绑定关系
这种运行结构直接带来了三大跨平台制约:
- 可执行文件格式不同:Windows采用PE32+格式(.exe),macOS采用Mach-O格式(常以.app包形态分发),Linux采用ELF64格式。不同格式的头部标识、节区排列及加载机制完全不同。
- 操作系统底层的ABI隔离:打包附带的Bootloader是C程序,编译时必须链接目标系统的底层C运行时库。Windows依赖
MSVCRT或通用C运行库(UCRT),macOS依赖libSystem.B.dylib,Linux则强依赖glibc。 - 原生C扩展模块不可跨平台:诸如
numpy、pandas、cryptography或PyQt等高性能库,其底层均为编译后的机器码二进制动态库。Windows下的.pyd实际上是换了后缀的DLL动态链接库,无法在Linux或macOS内核中被加载执行。
因此,行业标准的解决方案是:编写一份解耦且通用的打包规格文件(.spec),随后在各个原生系统(或虚拟机/容器)中分别启动构建引擎,按平台规则输出对应的产物。
二、打包工具选型与技术路径对比
生态中存在数种针对不同诉求的打包工具,选型时应当权衡依赖兼容性、启动速度与分发成本:
| 工具名称 | 底层实现原理 | 主要优势 | 核心限制与代价 | 适用推荐场景 |
|---|---|---|---|---|
| PyInstaller | 自解压打包器,捆绑CPython运行时与依赖 | 成熟度最高,Hook生态完善,几乎兼容全部复杂第三方库 | 启动有解压开销;逆向解包相对容易 | 通用CLI工具、内部运维脚本、桌面GUI软件首选 |
| Nuitka | Python源码转C++翻译器,调用本地C编译器生成原生二进制 | 运行性能提升明显,源码保护性极强,内存占用更低 | 对复杂动态导入较敏感;打包耗时显著长于PyInstaller | 商业闭源发布、对启动延迟和逆向防护要求高的核心模块 |
| Briefcase | BeeWare项目原生封装器,直接打包为系统原生包格式(msi/pkg/rpm) | 产物完全契合各平台原生安装规范,易于上架应用商店 | 生态成熟度略低,第三方复杂科学计算库适配成本较高 | 重度依赖平台原生UI规范的现代化跨平台桌面应用 |
对于绝大多数需要稳定分发的Python应用,PyInstaller 是目前工程可靠性最高、生态容错最强的方案。本文后续章节以 PyInstaller 为基准,详解标准化的构建步骤。
三、通用操作流程:标准工程化打包四步法
为了避免在打包过程中遇到各种难以调试的“找不到模块”或“体积膨胀至数百兆”的异常,必须遵循规范的打包生命周期。
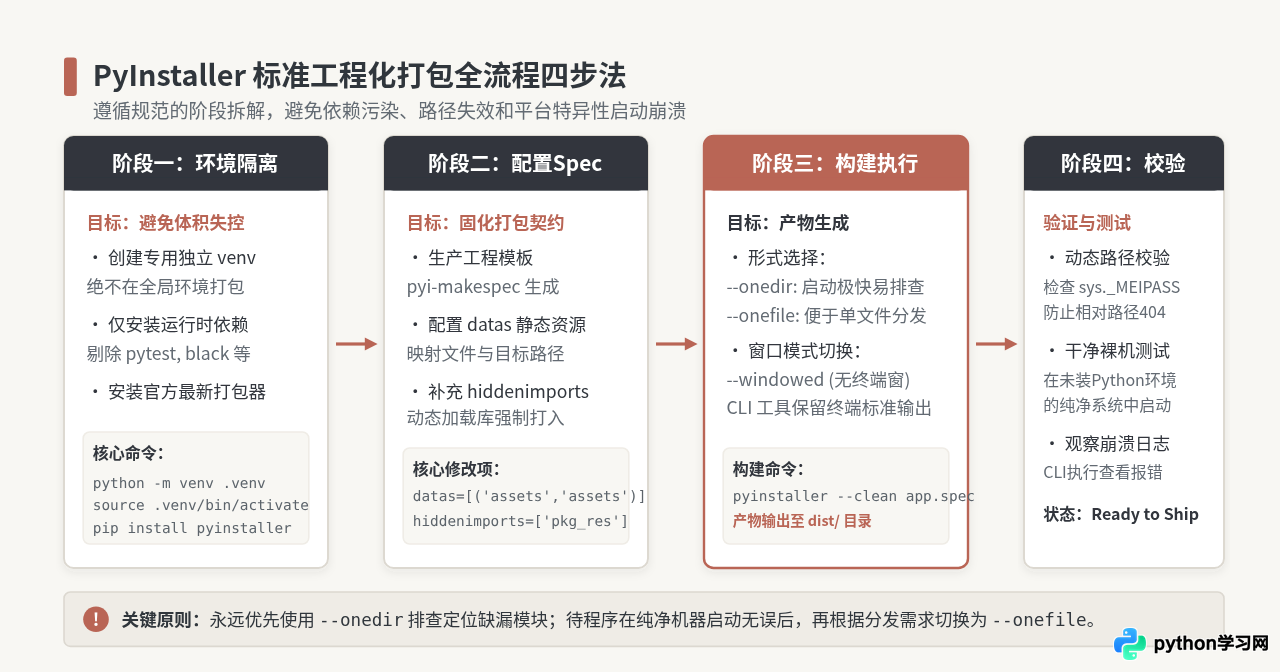
图3:PyInstaller 标准工程化打包全流程四步法
第1步:在干净的虚拟环境中固化依赖
很多开发者习惯在系统全局Python环境中执行打包命令。这会导致全局安装的所有无关库(如Jupyter、Sphinx、单元测试工具等)被打包分析器连带抓取,产物体积从原本的20MB陡增至300MB以上。
# 1. 创建全新的虚拟环境并激活
python -m venv .build_venv
# Linux / macOS:
source .build_venv/bin/activate
# Windows (PowerShell):
.build_venv\Scripts\Activate.ps1

# 2. 仅安装生产运行必需的包
pip install --upgrade pip
pip install -r requirements.txt
pip install pyinstaller
第2步:使用 Spec 文件固化工程配置
不要依赖冗长且容易输错的命令行单行参数,推荐首先生成并维护 project.spec 规格描述文件:
# 生成基础 spec 模版
pyi-makespec --onedir --name myapp main.py
在生成的 myapp.spec 中,关键字段含义如下:
# -*- mode: python ; coding: utf-8 -*-
block_cipher = None

a = Analysis(
    ['main.py'],
    pathex=[],
    binaries=[],
    # 静态资源映射:(源文件/目录, 目标打包内相对路径)
    datas=[('config.yaml', '.'), ('assets', 'assets')],
    # 动态导入或反射调用的库需手动补充在此
    hiddenimports=['pkg_resources.py2_warn', 'engine.plugins'],
    hookspath=[],
    runtime_hooks=[],
    excludes=['tkinter', 'matplotlib', 'pytest'], # 排除无需打包的大型内置或外挂库
    win_no_prefer_redirects=False,
    win_private_assemblies=False,
    cipher=block_cipher,
    noarchive=False,
)
pyz = PYZ(a.pure, a.zipped_data, cipher=block_cipher)

exe = EXE(
    pyz,
    a.scripts,
    [],
    exclude_binaries=True, # --onedir 模式为 True
    name='myapp',
    debug=False,
    bootloader_ignore_signals=False,
    strip=False,
    upx=True,              # 使用 UPX 压缩降低体积
    console=True,          # 是否保留黑窗口终端
)

coll = COLLECT(
    exe,
    a.binaries,
    a.zipfiles,
    a.datas,
    strip=False,
    upx=True,
    name='myapp',
)
第3步:单目录(--onedir)与单文件(--onefile)的权衡
打包输出有两种形态:
- 单目录模式(--onedir):生成一个包含可执行文件和所有关联动态库的文件夹。优点是程序启动速度极快,排查缺失的DLL或文件非常直观。缺点是分发时需要打包为压缩包或制作安装向导。
- 单文件模式(--onefile):将所有内容压缩为一个单独的.exe或可执行文件。双击运行时,Bootloader会首先将全部内容解压到操作系统的临时目录(如Windows的
%TEMP%/_MEIxxxxxx,Linux的/tmp/_MEIxxxxxx)中再执行。缺点是首次冷启动延迟高(可能需要数秒),且程序意外退出后若临时目录未被清理可能堆积磁盘垃圾。
os.path.dirname(__file__) 读取外部图片或配置文件会报错,因为运行时的实际解压路径在临时文件夹中。必须通过以下适配函数动态获取路径:
import sys
import os

def get_resource_path(relative_path):
    """ 获取程序运行时的资源真实绝对路径 """
    if hasattr(sys, '_MEIPASS'):
        # PyInstaller 单文件解压模式下的临时运行目录
        return os.path.join(sys._MEIPASS, relative_path)
    # 本地开发调试时的普通源码目录
    return os.path.join(os.path.abspath("."), relative_path)

# 使用示例
config_path = get_resource_path("config.yaml")
四、三端原生生成实操与差异化配置
掌握了基础打包流程后,面对三大操作系统的实际分发,必须针对系统特有规范进行精细化调整。
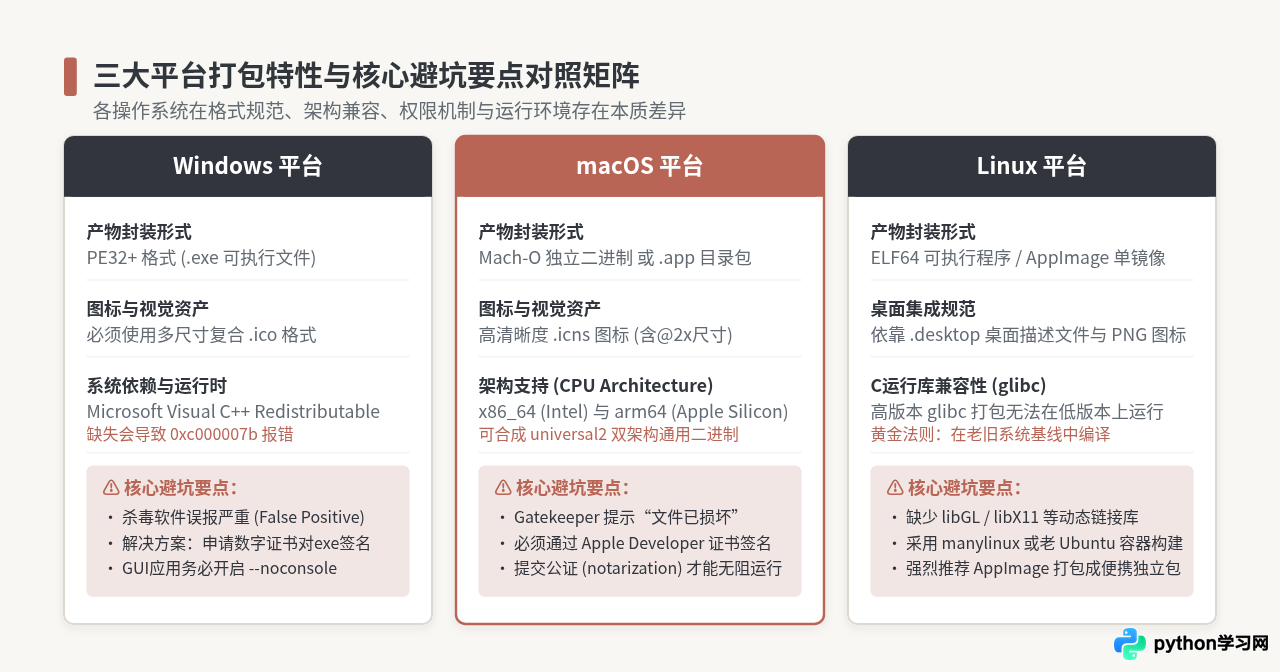
图4:三大操作系统打包关键配置与核心差异对照矩阵
1. Windows 平台:生成 .exe 与防报毒调优
Windows平台是桌面软件分发最主流的环境,主要处理细节包括:
- 图标格式要求:必须使用合规的
.ico图标文件,建议包含 16x16、32x32、48x48、256x256 等多种分辨率。 - 终端窗口隐藏:GUI应用程序(如PyQt、Tkinter)若不希望在后台弹出cmd黑框,构建时需传入
--noconsole或--windowed选项。 - 运行时库依赖:确保目标用户的机器安装了 Microsoft Visual C++ 2015-2022 Redistributable。如果需要让纯净未装运行库的系统也能运行,应在 spec 文件的
binaries中抓取当前Python环境下的vcruntime140.dll、msvcp140.dll等动态库。 - 杀毒软件误报(False Positive):PyInstaller预编译的标准Bootloader经常被Windows Defender等反病毒引擎判定为风险木马。有效应对手段包括:在本地从源码重新编译 PyInstaller 的 Bootloader,或者为生成的
.exe签署受信任的代码签名证书(SignTool)。
# Windows 下的标准打包执行命令
pyinstaller --clean --noconsole --icon=assets/app.ico myapp.spec
2. macOS 平台:生成 .app、架构兼容与公证认证
macOS对软件安全性与包结构有着极其严格的规范限制:
- .app 应用程序包:在macOS中,桌面应用不是单一的Mach-O二进制文件,而是包含特定目录结构的目录包(Bundle),内部包含
Contents/MacOS(实际二进制)、Contents/Resources(图标与资产)及Contents/Info.plist(应用元数据与权限描述)。 - 芯片架构与 Universal2:目前Mac存在 Intel(x86_64)与 Apple Silicon(arm64)两大架构。如果你在 M1/M2/M3 机器上打包,默认生成的是 arm64 原生程序,无法在旧款 Intel Mac 上运行。若需兼容全部机型,可使用
--target-arch universal2编译通用双架构二进制,前提是环境中的所有C扩展轮子均具备 universal2 支持。 - Gatekeeper 阻拦与公证(Notarization):自 macOS Catalina 起,未通过 Apple 认证的应用在其他电脑双击时会提示“无法打开,因为无法验证开发者”或“文件已损坏”。正规分发必须经过两步:
- 使用 Apple Developer ID 证书进行签名:
codesign --deep --force --verify --verbose --sign "Developer ID Application: xxx" myapp.app - 通过
xcrun notarytool submit提交给苹果服务器公证,并使用xcrun stapler staple myapp.app附加上票据。
- 使用 Apple Developer ID 证书进行签名:
# 在 spec 文件中配置 BUNDLE 节区以输出标准的 macOS .app
app = BUNDLE(
    coll,
    name='MyApp.app',
    icon='assets/app.icns',
    bundle_identifier='com.company.myapp',
    info_plist={
        'NSHighResolutionCapable': 'True',
        'LSBackgroundOnly': 'False',
        'CFBundleShortVersionString': '1.0.0',
    },
)
3. Linux 平台:glibc 兼容性陷阱与 AppImage 交付
Linux下的打包难点不在于构建本身,而在于各大发行版(Ubuntu、Debian、CentOS、Fedora、Arch)之间极其复杂的动态链接库版本差异。
- 核心陷阱:glibc 符号向后兼容机制:Linux下的绝大多数二进制程序都依赖系统核心C库
glibc(libc.so.6)。glibc具备向下兼容性(旧版编译的产物可以在新版系统运行),但绝对不支持向上兼容。如果你在最新的 Ubuntu 24.04(内置 glibc 2.39)中执行打包,该产物在 Ubuntu 20.04(内置 glibc 2.31)或 CentOS 7 上运行时,会直接抛出致命错误:version 'GLIBC_2.38' not found。 - 构建基准黄金法则:永远选择你计划支持的系统版本中“最老旧”的操作系统作为打包编译机。例如使用
Ubuntu 20.04容器或基于旧版 CentOS 的manylinux容器环境完成打包,该产物便能平稳运行在之后的绝大多数现代 Linux 发行版上。 - 推荐交付形态 —— AppImage:虽然可以直接分发编译出的 ELF 独立文件,但由于不同桌面环境缺失各种 GUI 库(如 libxcb、libxkbcommon、Wayland/X11 支持库),用户启动容易崩溃。使用 AppImage 将程序、动态库及桌面环境图标打包为一个自包含只读镜像,是目前跨 Linux 发行版分发最健壮的方式。
# Linux 下推荐在低版本系统环境中打包为 onedir,再借助 appimagetool 封装
pyinstaller --clean myapp.spec

# 将 dist/myapp 组织为 AppDir 结构,一键制作 AppImage
./appimagetool-x86_64.AppImage AppDir myapp-x86_64.AppImage
chmod +x myapp-x86_64.AppImage
五、跨平台工程化落地:GitHub Actions 自动化流水线
既然无法在一台电脑上直接完成跨三端打包,要求开发者本地同时配备 Windows 物理机、MacBook 以及多版本 Linux 虚拟机,无疑带来了巨大的设备维护与时间成本。
现代工程的最佳实践是借助云端 CI/CD 服务(如 GitHub Actions)的构建矩阵(Matrix Strategy)。每次通过 Git 触发版本 Tag,由云端并发拉起原生宿主机环境完成构建、测试、封装与签名,最后汇总上传到 GitHub Release。
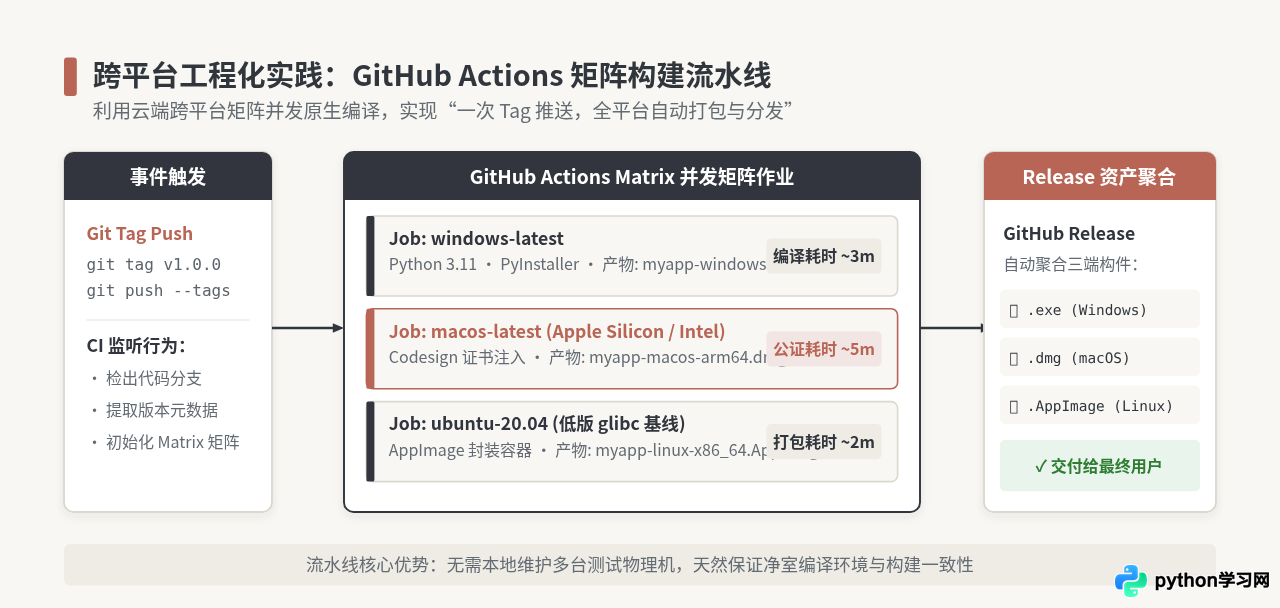
图5:基于 GitHub Actions 矩阵构建的自动化多端打包与发布体系
以下是一份可以直接落地的 GitHub Actions 工作流配置文件(.github/workflows/build.yml):
name: Cross-Platform Build & Release

on:
  push:
    tags:
      - 'v*'

jobs:
  build:
    name: Build on ${{ matrix.os }}
    runs-on: ${{ matrix.os }}
    strategy:
      fail-fast: false
      matrix:
        include:
          - os: windows-latest
            artifact_name: myapp-windows-x64.exe
            dist_path: dist/myapp.exe
          - os: macos-latest
            artifact_name: myapp-macos-arm64.zip
            dist_path: dist/MyApp.app
          - os: ubuntu-20.04  # 选用低版本 glibc 保证最大向下兼容性
            artifact_name: myapp-linux-x86_64
            dist_path: dist/myapp

    steps:
      - name: Checkout Code
        uses: actions/checkout@v4

      - name: Set up Python
        uses: actions/setup-python@v5
        with:
          python-version: '3.11'
          cache: 'pip'

      - name: Install Dependencies
        run: |
          python -m pip install --upgrade pip
          pip install -r requirements.txt
          pip install pyinstaller

      - name: Build Executable
        run: |
          pyinstaller --clean app.spec

      # macOS 下将 .app 打包为 zip 以便分发
      - name: Compress macOS App
        if: matrix.os == 'macos-latest'
        run: |
          cd dist
          zip -r -y ../${{ matrix.artifact_name }} MyApp.app

      - name: Upload Artifact
        uses: actions/upload-artifact@v4
        with:
          name: ${{ matrix.artifact_name }}
          path: ${{ matrix.dist_path }}

  release:
    name: Create GitHub Release
    needs: build
    runs-on: ubuntu-latest
    steps:
      - name: Download All Artifacts
        uses: actions/download-artifact@v4
        with:
          path: release_assets

      - name: Publish Release Note & Assets
        uses: softprops/action-gh-release@v2
        with:
          files: release_assets/**/*
        env:
          GITHUB_TOKEN: ${{ secrets.GITHUB_TOKEN }}
六、总结与生产落地建议
实现 Python 程序在 Windows、macOS 和 Linux 下的高质量交付,关键在于转变思维:不要寻找“单机跨端编译”的捷径,而要建立“一份规范、多端原生、矩阵驱动”的自动化工程体系。
在实际推进项目打包分发时,牢记以下四条黄金原则:
- 严控环境纯净度:始终在全新独立的虚拟环境中打包,将不必要的开发库剔除在构建门外,守护产物体积与启动性能。
- 优先调试单目录(onedir):遇到运行时缺漏、依赖异常等问题,首先在 onedir 模式下检查构建目录的 DLL 与动态库分布,待一切验证无误后再考虑封装单文件。
- 遵循动态路径规范:代码涉及图标、配置文件与模板读写时,统一封装基于
sys._MEIPASS的自适应路径获取函数。 - 云端矩阵托管构建:放弃在个人电脑上折腾不同系统的交叉环境,充分利用 GitHub Actions 等免费 CI 宿主机,通过标准 spec 与矩阵任务实现可复现、可追溯的自动化交付闭环。
免责声明:本文内容仅供参考,不代表本站观点。转载或引用请注明出处。









