

Python项目怎么部署到服务器:虚拟环境打包与Docker容器化指南
将本地开发完成的 Python 项目部署到远程 Linux 服务器,核心目标是确保程序在无人值守的状态下稳定运行,同时解决环境隔离、进程保活、依赖一致性以及外部网络访问等关键问题。在实际工程落地中,开发者最常面临两种技术选型路径:一种是轻量直接的原生虚拟环境部署(venv + Gunicorn/Uvicorn + Systemd + Nginx),另一种是环境高度一致、易于迁移与编排的Docker 容器化部署(Dockerfile + Docker Compose)。本文将针对这两种主流方案展开完整实操讲解,帮助你根据项目规模与团队需求构建可靠的生产级服务。
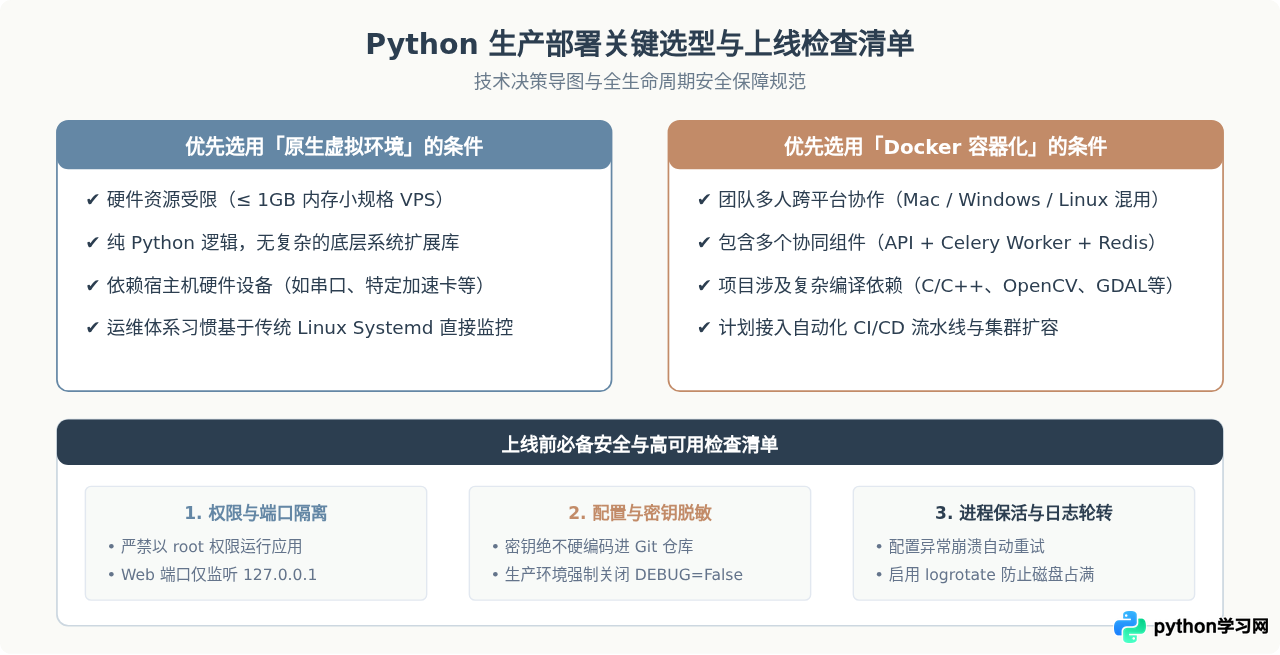
一、核心架构解析与方案选型
无论选择哪种路径,生产环境下的 Web 应用都不会直接使用 python main.py 或开发框架内置的 runserver 命令对外提供服务。典型的生产拓扑中,外部流量首先到达高性能边缘反向代理服务器(如 Nginx),处理 SSL 证书与静态资源,再将动态请求转发给 WSGI/ASGI 应用服务器(如 Gunicorn、Uvicorn),最后由应用服务器管理 Python 工作进程完成业务逻辑。
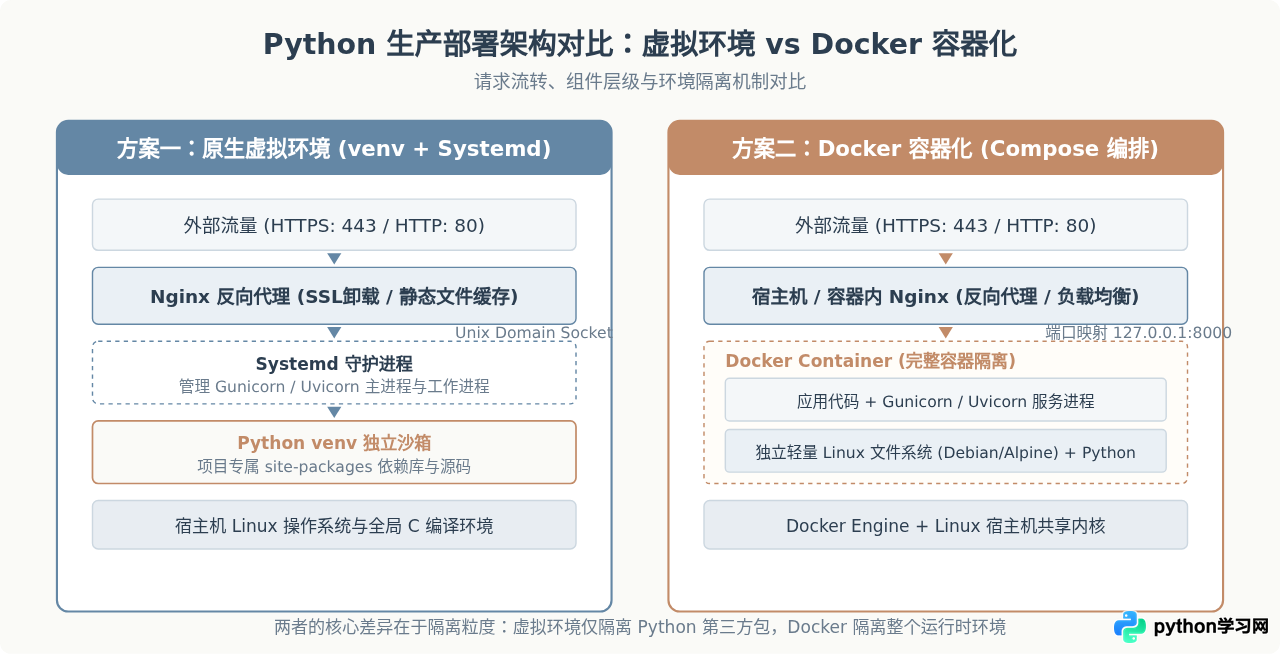
| 对比维度 | 原生虚拟环境(venv + Systemd) | Docker 容器化(Dockerfile + Compose) |
|---|---|---|
| 环境隔离度 | 仅隔离 Python 包,强依赖宿主机 Python 版本和 C 系统库 | 完全隔离应用、系统库、依赖项与文件系统 |
| 资源开销 | 极小,直接运行在宿主机上,无任何额外运行时引擎占用 | 很小,共享宿主机内核,仅占用少量 Docker 守护进程开销 |
| 迁移与交付 | 需要在目标服务器上逐个安装系统库并重新 pip install |
通过 Docker 镜像一次构建、到处运行,交付物即运行环境 |
| 多服务编排 | 需手工管理 Redis、MySQL、Celery 等多个独立服务的进程 | 通过 docker-compose.yml 一键定义网络、存储卷与依赖顺序 |
| 最佳适用场景 | 资源受限的小型 VPS(如 1C1G)、纯 Python 脚本、单体应用 | 中大型 Web 项目、多服务协作、微服务架构、团队协作与自动化 CI/CD |
二、方案一:基于虚拟环境(venv)的生产级部署实操
如果你的服务器配置较为精简,或者希望充分利用宿主机性能并直观观察系统进程,基于 Python 原生 venv 与 Linux systemd 的部署方式是最经典、最透明的选择。
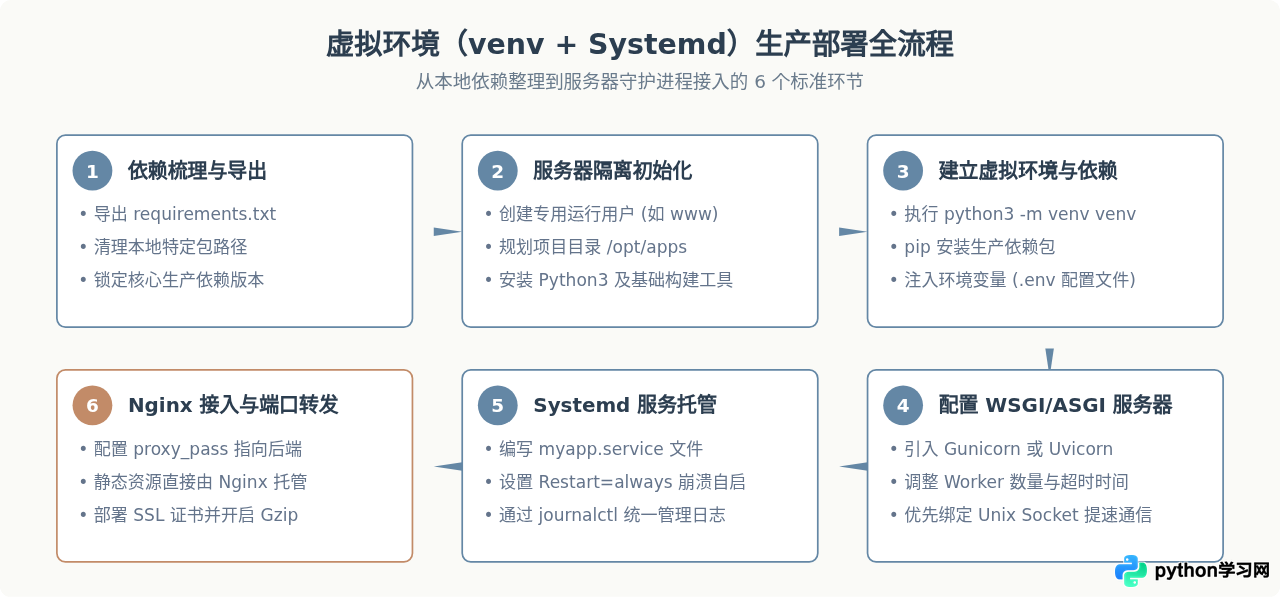
步骤 1:本地依赖清洗与导出
很多开发者习惯直接运行 pip freeze > requirements.txt,但这容易将本地开发用的测试工具(如 ipython、pytest、black)以及因系统差异而生的包写入文件。推荐在本地干净的虚拟环境中导出,或者手动区分生产依赖:
# 本地导出依赖清单
pip freeze > requirements.txt

# 生产环境 requirements.txt 典型内容示例
fastapi==0.110.0
uvicorn[standard]==0.29.0
gunicorn==21.2.0
pydantic==2.6.4
python-dotenv==1.0.1
步骤 2:服务器初始化与目录规划
为了系统安全性,严禁以 root 用户直接运行 Python 业务进程。我们在 Ubuntu/Debian 服务器上创建专用的非特权应用用户,并规范目录层级:
# 1. 更新系统包并安装 Python3 运行时与构建依赖
sudo apt update && sudo apt install -y python3 python3-venv python3-pip nginx git curl

# 2. 创建系统专用运行用户(禁用登录 Shell)
sudo useradd -r -s /bin/false -d /opt/myproject appuser

# 3. 创建部署目录并分配所有权
sudo mkdir -p /opt/myproject
sudo chown -R appuser:appuser /opt/myproject
步骤 3:拉取代码与配置独立虚拟环境
切换到目标目录,拉取项目代码并建立专属的 venv 沙箱环境:
# 切换到项目目录
cd /opt/myproject

# 拉取项目代码(以 Git 为例)
git clone https://github.com/your-org/my-python-app.git .

# 创建 Python 原生独立虚拟环境
python3 -m venv venv

# 使用虚拟环境的 pip 安装生产依赖(使用国内镜像源加速)
./venv/bin/pip install --upgrade pip
./venv/bin/pip install -r requirements.txt -i https://pypi.tuna.tsinghua.edu.cn/simple关键提示:在部署脚本或服务配置中,不要频繁执行 source venv/bin/activate,而是直接调用虚拟环境目录下的绝对路径命令,例如 /opt/myproject/venv/bin/gunicorn 或 /opt/myproject/venv/bin/python,这样能彻底避免子进程环境变量丢失的问题。
步骤 4:编写生产级 Systemd 单元文件
Systemd 是现代 Linux 的标准初始化系统,能够自动管理进程生命周期、处理系统重启自启以及崩溃重启。创建服务配置文件 /etc/systemd/system/myproject.service:
[Unit]
Description=Gunicorn instance to serve My Python App
After=network.target

[Service]
User=appuser
Group=appuser
WorkingDirectory=/opt/myproject
Environment="PATH=/opt/myproject/venv/bin"
EnvironmentFile=/opt/myproject/.env
ExecStart=/opt/myproject/venv/bin/gunicorn \
          --workers 3 \
          --worker-class uvicorn.workers.UvicornWorker \
          --bind unix:/opt/myproject/myproject.sock \
          --access-logfile /var/log/myproject-access.log \
          --error-logfile /var/log/myproject-error.log \
          main:app

Restart=always
RestartSec=5
KillMode=mixed
PrivateTmp=true

[Install]
WantedBy=multi-user.target
保存后,重载 Systemd 并启动服务:
# 重载配置并设置开机自启
sudo systemctl daemon-reload
sudo systemctl enable --now myproject

# 检查运行状态与进程信息
sudo systemctl status myproject

# 实时查看应用日志
sudo journalctl -u myproject -f
步骤 5:配置 Nginx 代理与静态资源直出
编辑 Nginx 站点配置 /etc/nginx/sites-available/myproject,通过 Unix Domain Socket 与 Gunicorn 通信,相比 TCP 回环端口(127.0.0.1)能显著减少内核网络协议栈的上下文切换开销:
server {
    listen 80;
    server_name api.yourdomain.com;

    # 静态资源由 Nginx 直接高效分发
    location /static/ {
        alias /opt/myproject/static/;
        expires 30d;
        add_header Cache-Control "public, no-transform";
    }

    # 动态请求反向代理到 Unix Socket
    location / {
        include proxy_params;
        proxy_pass http://unix:/opt/myproject/myproject.sock;
        proxy_http_version 1.1;
        proxy_set_header Upgrade $http_upgrade;
        proxy_set_header Connection "upgrade";
        proxy_connect_timeout 60s;
        proxy_read_timeout 60s;
    }
}
激活配置并重新加载 Nginx:
sudo ln -s /etc/nginx/sites-available/myproject /etc/nginx/sites-enabled/
sudo nginx -t && sudo systemctl reload nginx
三、方案二:基于 Docker 容器化的现代化部署实操
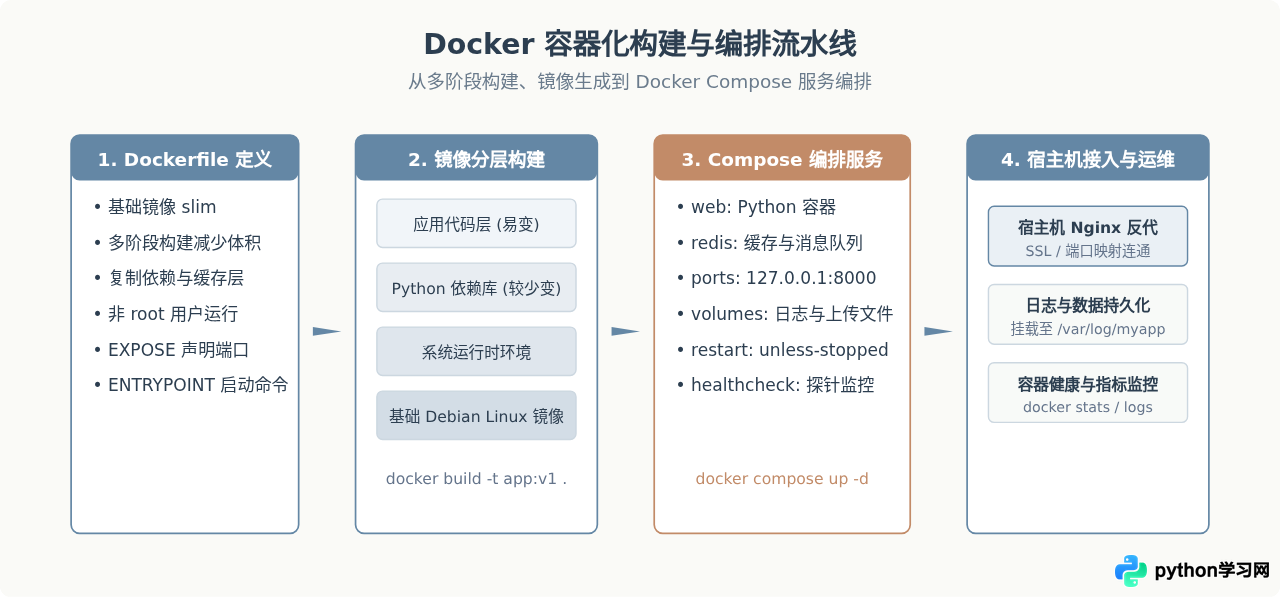
当项目包含复杂的底层 C 扩展依赖(例如地理信息库 GDAL、图像处理库 OpenCV、音视频处理 ffmpeg),或者需要搭配 Redis、Celery、PostgreSQL 等多个协作组件时,虚拟环境在不同操作系统间的移植成本显著上升。Docker 容器化将代码、Python 解释器、系统库及运行配置统一打包为不可变镜像,真正实现“一次构建,到处运行”。
步骤 1:编写生产级精简 Dockerfile
编写高质量 Dockerfile 的核心原则包括:选择轻量稳定的基础镜像(如 python:3.11-slim)、利用构建缓存层、排除无关文件以及以非 root 权限运行程序。
首先在项目根目录下创建 .dockerignore,避免将本地临时文件打入镜像:
__pycache__
*.pyc
*.pyo
*.pyd
.Python
env/
venv/
.git
.gitignore
.env
.DS_Store
编写标准的生产环境 Dockerfile:
# 选用官方推荐的 Debian Slim 精简版本,平衡体积与 glibc 兼容性
FROM python:3.11-slim

# 设置环境变量:禁止生成 pyc 文件、保持输出实时流式打印
ENV PYTHONDONTWRITEBYTECODE=1 \
    PYTHONUNBUFFERED=1 \
    PIP_NO_CACHE_DIR=1 \
    PIP_DISABLE_PIP_VERSION_CHECK=1

WORKDIR /app

# 先单把 requirements.txt 拷入并安装,利用 Docker 镜像层缓存
COPY requirements.txt .

RUN apt-get update && apt-get install -y --no-install-recommends \
    curl \
    && pip install --no-cache-dir -r requirements.txt \
    && apt-get purge -y --auto-remove \
    && rm -rf /var/lib/apt/lists/*

# 创建非 root 专属运行账号并转移代码所有权
RUN useradd -m -u 1000 appuser
COPY . .
RUN chown -R appuser:appuser /app

USER appuser

EXPOSE 8000

# 生产级启动入口
CMD ["gunicorn", "main:app", "--workers", "3", "--worker-class", "uvicorn.workers.UvicornWorker", "--bind", "0.0.0.0:8000"]
步骤 2:使用 Docker Compose 管理多容器协作
在生产环境中,单凭 docker run 命令管理容器极易遗失参数。采用 docker-compose.yml 能够以声明式方式定义网络、环境变量、日志策略与挂载卷:
version: '3.8'

services:
  web:
    build:
      context: .
      dockerfile: Dockerfile
    image: my-python-app:latest
    container_name: python_web_app
    restart: unless-stopped
    ports:
      # 仅绑定宿主机 127.0.0.1,不对公网直接暴露 8000 端口
      - "127.0.0.1:8000:8000"
    environment:
      - ENV_MODE=production
      - REDIS_URL=redis://redis:6379/0
    env_file:
      - .env.production
    volumes:
      - ./logs:/app/logs
      - ./uploads:/app/uploads
    depends_on:
      redis:
        condition: service_healthy
    healthcheck:
      test: ["CMD", "curl", "-f", "http://localhost:8000/health"]
      interval: 30s
      timeout: 5s
      retries: 3
      start_period: 10s

  redis:
    image: redis:7-alpine
    container_name: python_redis
    restart: unless-stopped
    command: redis-server --appendonly yes --requirepass ${REDIS_PASSWORD:-secret}
    volumes:
      - redis_data:/data
    healthcheck:
      test: ["CMD", "redis-cli", "ping"]
      interval: 10s
      timeout: 3s
      retries: 3

volumes:
  redis_data:
步骤 3:服务器部署执行与更新运维
将代码和配置文件同步到服务器后,仅需两条简单命令即可拉起整套集群:
# 1. 后台构建并启动所有容器
docker compose up -d --build

# 2. 查看容器运行状态及健康检测指标
docker compose ps

# 3. 查看应用实时输出日志
docker compose logs -f web
当项目发生代码更新时,更新流程高度标准且不会残留中间垃圾:
# 拉取最新代码
git pull origin main

# 重新构建并平滑重启(Docker 会自动复用未变更的镜像层)
docker compose up -d --build --no-deps web
四、生产级高可用与安全加固考量
部署成功并不等同于可以高枕无忧。在真实的生产流量冲击下,以下几个环节是保障系统长期无故障运行的核心关键:
1. Worker 进程数的科学设定
很多初学者会盲目设置过大的 Worker 进程数,导致服务器发生严重内存争抢与频繁的 CPU 上下文切换。对于 CPU 密集型任务,Gunicorn 官方给出的推荐经典计算公式为:
# Worker 数量计算法则
Workers = (2 × CPU 核心数) + 1

# 例如 2 核服务器建议设置 5 个 Worker;1 核服务器建议设置 3 个 Worker
对于基于异步事件循环(AsyncIO / FastAPI)的 I/O 密集型应用,由于单个 Worker 内部借助单线程协程即可承载海量并发,通常 2 到 4 个 Worker 即可压榨满服务器资源。
2. 静态文件由边缘反代(Nginx)直出
无论选用 venv 还是 Docker,都绝对不要让 Python 进程去处理静态文件(如 CSS、JS、图片及大体积下载文件)。Python 进程应全部释放给动态接口运算;静态文件应直接挂载到宿主机目录,交由基于 C 编写的 Nginx 借助零拷贝(sendfile)特性进行分发,效率相差数十倍。
3. 日志切分与磁盘防满策略
如果未加限制,长时间运行的 Gunicorn 或 Docker 容器日志很可能在数月后彻底占满服务器磁盘,导致数据库写入失败或服务崩溃。对于 Systemd 管理的日志,journald 会自动根据系统配置回收,而针对 Docker 容器,建议在 /etc/docker/daemon.json 中全局开启日志大小限制:
{
  "log-driver": "json-file",
  "log-opts": {
    "max-size": "50m",
    "max-file": "3"
  }
}
五、常见问题排查与诊断手册
- 问题 1:启动时报错
ModuleNotFoundError或缺失动态链接库(.so 文件)
排查方法:在虚拟环境部署中,通常是由于操作系统未安装编译所需的开发头文件,例如缺少libpq-dev(PostgreSQL)、gcc或python3-dev。解决办法是使用apt install补齐对应的底层开发包后重新执行pip install;在 Docker 部署中,应检查是否选用了过于精简的 Alpine 镜像,建议切换到兼容性更优秀的python:3.11-slim。 - 问题 2:Nginx 返回
502 Bad Gateway
排查方法:该状态码表示 Nginx 无法与后端 Python 服务器建立连接。首先使用sudo systemctl status myproject或docker compose ps检查 Python 进程是否存活;若使用 Unix Socket,重点检查套接字文件路径权限是否允许www-data用户读取;若使用 TCP 端口,使用ss -tulpn | grep 8000验证监听地址是否为127.0.0.1或0.0.0.0。 - 问题 3:代码更新后页面依然显示旧版本
排查方法:Python 是长生命周期驻留进程,代码文件变更后必须显式重启应用服务器。对于 venv 部署,执行sudo systemctl restart myproject;对于 Docker 部署,执行docker compose restart web或重新构建拉起。
六、总结与展望
Python 项目部署到服务器的核心逻辑,在于构建可重现的环境、稳定的守护机制以及高效的外部接入管道。对于资源相对有限、架构简单清晰的单体应用,采用 venv + Systemd + Nginx 能够以最小的开销换取极致的宿主机性能与透彻的进程把控力;而对于多人协作、跨多环境交付、微服务集群以及需要与 CI/CD 流水线深度结合的项目,Docker + Docker Compose 则能彻底铲除环境不一致的痛点,为项目的长期演进与弹性伸缩提供坚实基石。
免责声明:本文内容仅供参考,不代表本站观点。转载或引用请注明出处。









