

pip升级Python包报错Permission denied的解决办法
针对使用pip升级Python包时提示Permission denied报错的根本原因进行深入剖析,并提供当前用户模式(--user)、项目虚拟环境(venv)与受控管理员运行三种标准解决方案及结果验证流程。
pip install --upgrade <package> 或更新 pip 自身时,终端若输出包含 [Errno 13] Permission denied 的报错,其本质是当前终端用户对 Python 解释器所在的系统级安装目录缺乏写入权限。解决该问题最标准且安全的两种做法是:普通单用户调试时附加 --user 参数将包写入用户家目录;日常工程开发时创建并激活 venv 虚拟环境进行彻底隔离。本文将详细拆解报错原因,并按场景给出具体修复命令与验证步骤。
一、报错表现与核心原因排查
当执行 Python 包升级命令时,pip 首先会下载目标包的新版本 Wheel 文件或源码包,随后尝试删除旧版本文件并将新文件写入 Python 运行时的 site-packages 目录。如果该目录受到操作系统保护,pip 便无法完成文件覆盖,抛出典型错误。
1. 常见报错输出形态
终端通常会输出形如以下的错误堆栈:
在 Windows 环境中,类似报错可能指向 C:\Program Files\Python3xx\Lib\site-packages 或 C:\Program Files\WindowsApps\...;在 macOS 和 Linux 系统下,通常指向 /usr/local/lib/... 或 /Library/Python/...。
2. 为什么会发生权限拒绝(Errno 13)
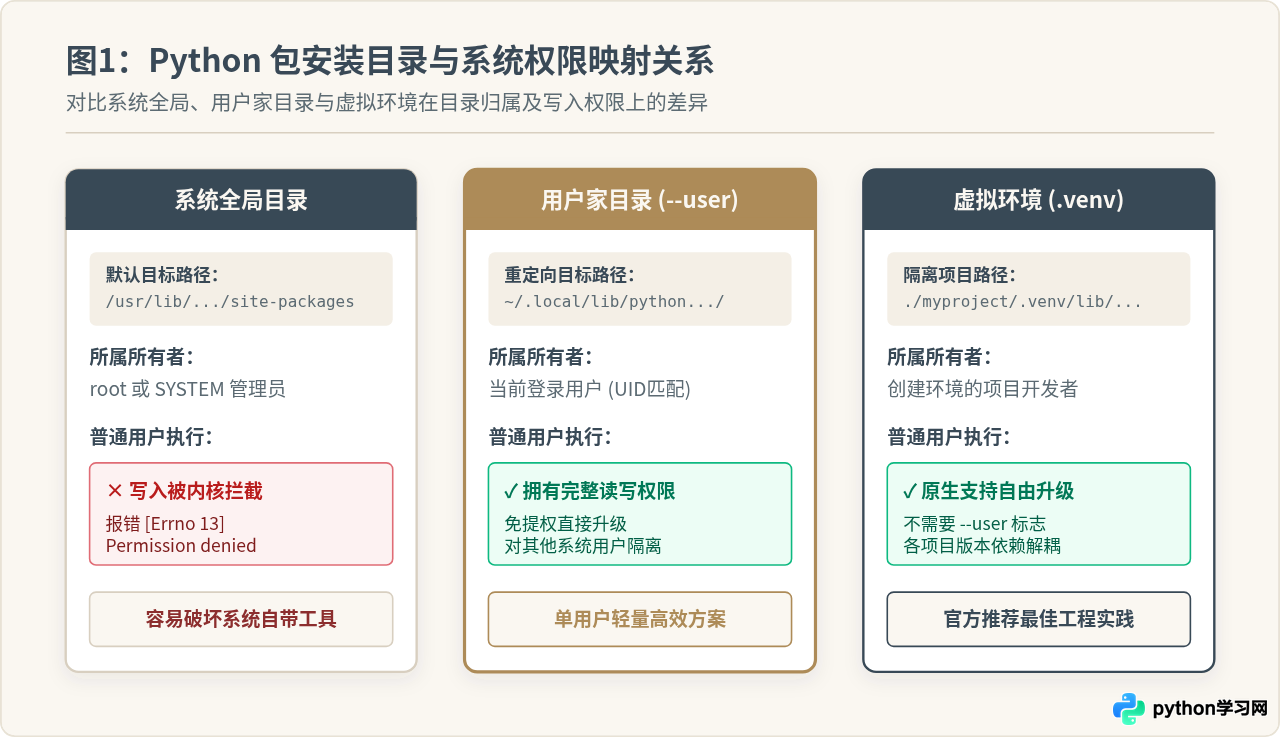
现代多用户操作系统对系统级软件目录设置了严格的访问控制列表(ACL)和用户所属组(User/Group)所有权:
- 系统解释器属于管理员:系统全局 Python(如系统自带或通过系统包管理器安装的 Python)其目标目录的所有者通常是
root(Linux/macOS)或Administrator / TrustedInstaller(Windows)。 - 当前终端为普通用户权限:在不具备超级管理员权限的终端中,普通用户只有读取执行权限,没有任何删除或新建子文件的写权限。
- PEP 668 与外部管理限制:较新的 Linux 发行版(如 Ubuntu 23.04+、Debian 12+)还引入了 PEP 668 规范,直接标记全局环境为外部管理,防止 pip 与系统 apt 发生文件覆盖冲突。
二、解决路径一:使用 --user 参数(免提权快速修复)
如果只是想在当前用户的电脑账户下升级某个包,且不想配置复杂的虚拟环境,最直接的官方推荐方案是在升级命令中附加 --user 参数。
1. 原理与生效机制
添加 --user 参数后,pip 会绕过全局受限的系统目录,将新下载的包写入当前用户专属的家目录内:
- Linux/macOS 写入路径:
~/.local/lib/pythonX.Y/site-packages/ - Windows 写入路径:
%APPDATA%\Python\PythonXX\site-packages\
由于家目录本身就完全归属当前登录用户,因此操作系统内核会直接放行写操作,彻底解决 Permission denied。
2. 具体操作命令
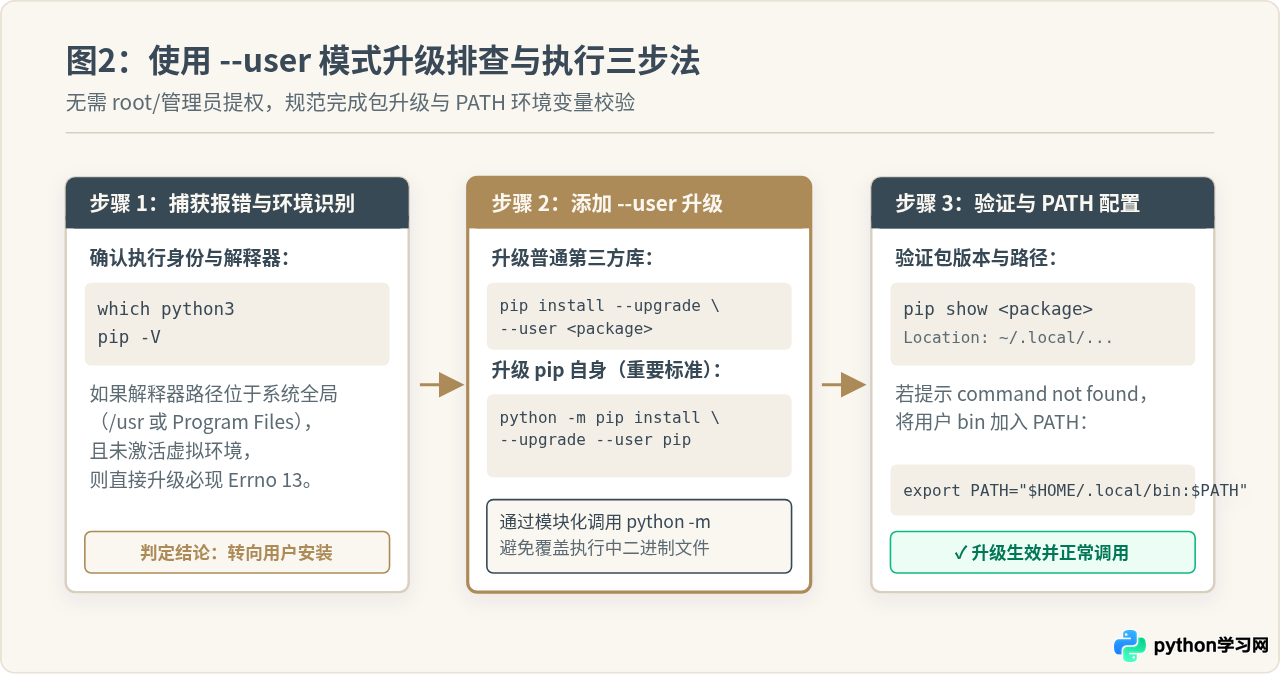
升级普通第三方库时,执行以下命令:
如果要升级的是 pip 自身,强烈建议通过 Python 解释器模块方式调用执行:
python -m pip 代替单独的 pip 命令,可以防止在 Windows 或部分 Unix 环境下因 pip.exe 自身正在被当前进程锁定而引发的文件占用错误。
3. 检查用户级命令 PATH 环境变量
当升级包含独立命令行工具的 Python 包(例如 pytest、flake8、uvicorn)时,可执行脚本会被放在用户的 bin 目录下(如 ~/.local/bin)。如果终端提示找不到命令,需要将该目录追加到环境变量中。
在 Linux / macOS 下(编辑 ~/.bashrc 或 ~/.zshrc):
保存后执行 source ~/.zshrc(或对应终端配置文件)使其即时生效。在 Windows 下,可将 %APPDATA%\Python\PythonXX\Scripts 添加至系统“用户变量”的 Path 项中。
三、解决路径二:使用虚拟环境 venv(最佳工程实践)
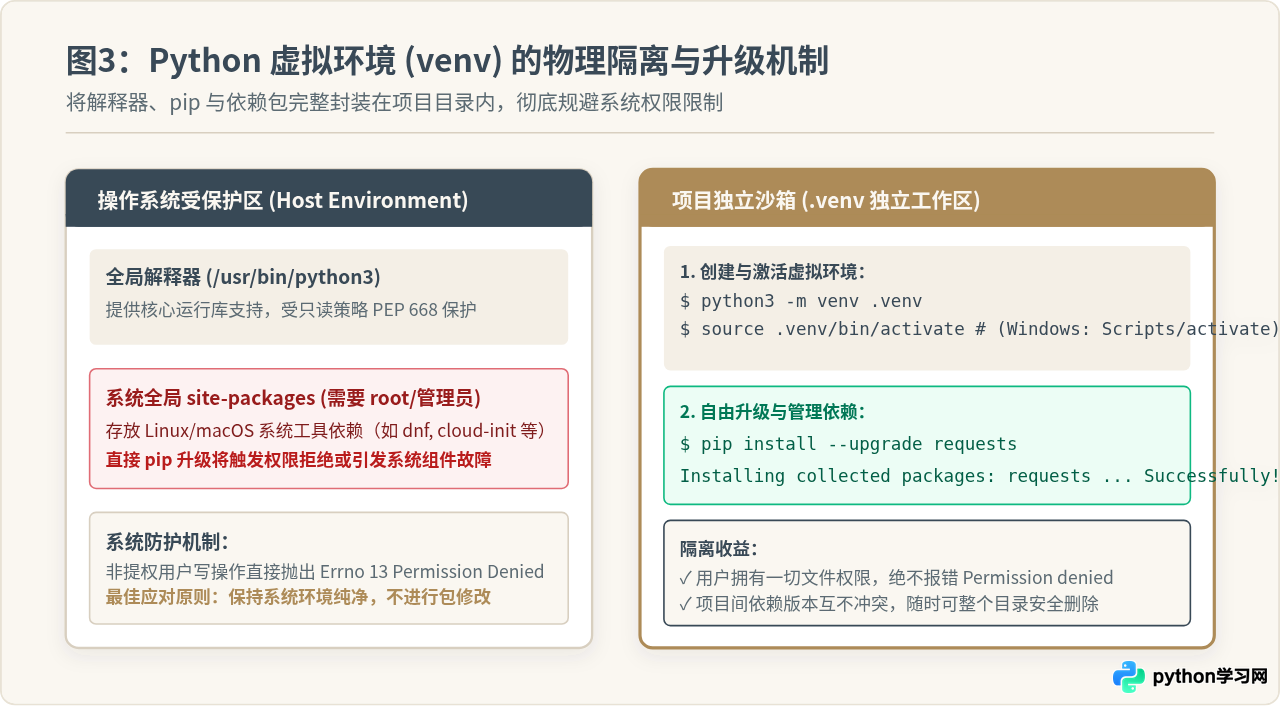
在实际 Python 工程开发中,推荐为每个项目创建独立的虚拟环境(Virtual Environment)。这不仅从根本上消除了权限问题,还能彻底隔离各项目之间的包版本冲突。
1. 为什么虚拟环境天然没有权限限制
虚拟环境会在你的项目工作目录下(如 ./myproject/.venv/)生成一个轻量级的 Python 运行目录。该目录下的解释器软链接、pip 脚本和 site-packages 全部由当前用户创建,用户对其拥有百分之百的读写所有权。因此在激活虚拟环境后,任何升级命令均无需管理员权限,也不需要添加 --user。
2. 虚拟环境完整操作流程
进入项目所在目录,依次执行如下步骤:
四、权衡选择路径三:管理员提权执行(何时可用与风险警告)
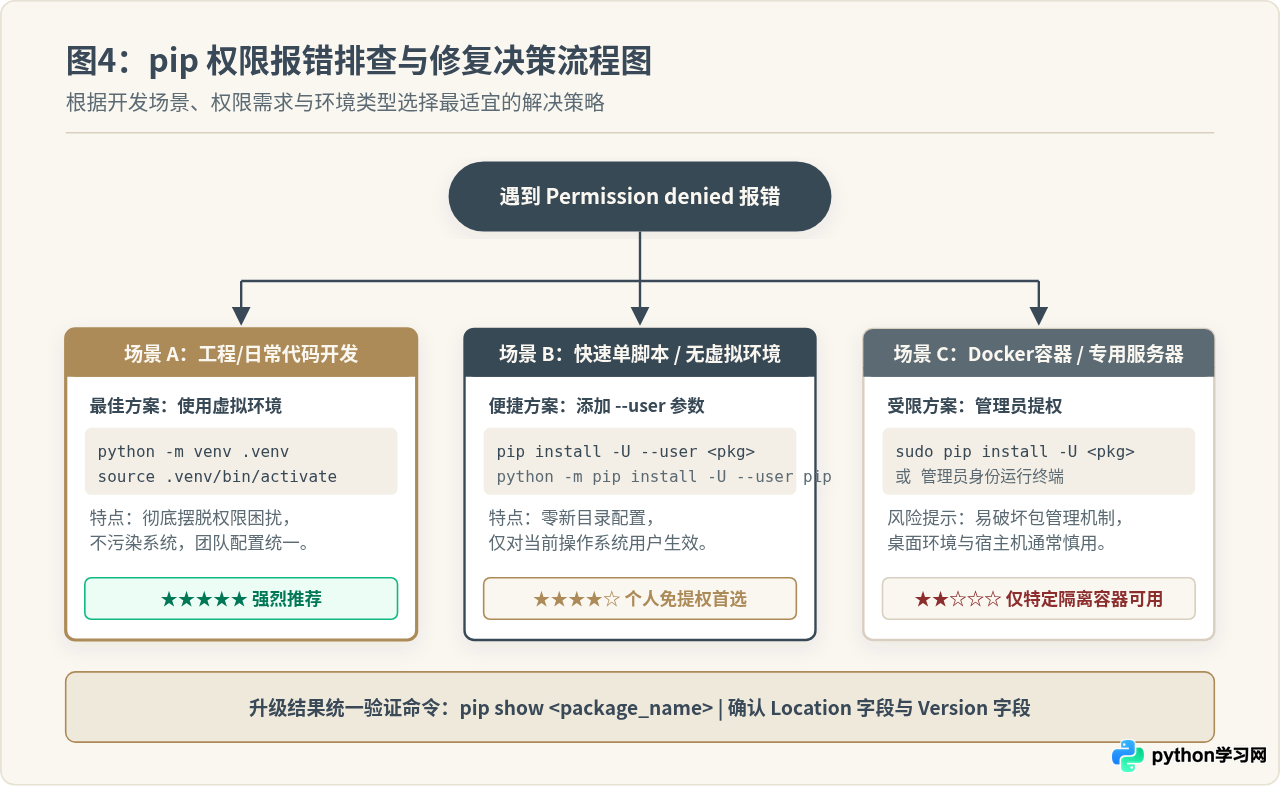
在遇到 Permission denied 时,很多初学者会本能地尝试在命令前加 sudo,或在 Windows 中以管理员身份打开终端运行。这种方法虽然能强行写入全局目录,但在现代操作系统中潜藏较大风险。
sudo pip install --upgrade 极易带来以下严重副作用:
- 覆盖系统核心组件依赖,可能导致系统的软件中心、云服务代理(如 cloud-init)等系统工具异常崩溃。
- 以 root 身份创建的文件会散落在各处,后续普通用户再运行 Python 或 pip 时,会因文件归属 root 产生连锁性的权限冲突。
何时可以考虑使用管理员权限?
- Docker 容器构建:在基于基础镜像制作专属应用镜像时,容器内部通常单一运行该应用,此时在 Dockerfile 中可使用 root 权限安装。
- 专用独立服务器:整台服务器仅部署单一固定的 Python 业务服务,且确定该 Python 实例并非操作系统自带的基础依赖。
- Windows 独立安装包:在 Windows 个人电脑上,如果当初安装官方 Python 时勾选了“Install for all users”,且需要在系统全局使用,可以右键选择“以管理员身份运行”终端后执行升级。
五、升级结果验证与常见排查
完成升级操作后,不能仅凭终端没有报错就认为已经符合预期,还需要确认新版本的生效位置与版本号。
1. 验证目标包的版本与安装路径
通过 pip show 查看具体安装细节:
示例输出结果如下:
Version: 2.31.0
Summary: Python HTTP for Humans.
Location: /home/username/.local/lib/python3.10/site-packages
Requires: certifi, charset-normalizer, idna, urllib3
重点检查 Location 字段:如果使用了 --user,该路径应位于用户家目录下;如果使用了虚拟环境,该路径应位于当前项目的 .venv 目录下。
2. 运行 Python 交互验证
可以在终端直接运行单行代码,验证 Python 实际加载的文件与版本:
六、方案对比与总结
下表总结了三种解决 Permission denied 方案的关键特性与适用场景:
| 解决路径 | 典型命令 | 提权要求 | 适用场景与推荐度 |
|---|---|---|---|
| 虚拟环境 (venv) | python -m venv .venv && pip install -U pkg |
无任何提权要求 | ★★★★★ 工程项目、日常开发的首选最佳标准 |
| 用户模式 (--user) | pip install -U --user pkg |
无任何提权要求 | ★★★★☆ 个人单机临时脚本、无需多版本隔离的场景 |
| 管理员提权 (sudo/Admin) | sudo pip install -U pkg |
需要 root / 管理员密码 | ★★☆☆☆ 仅限 Docker 镜像打包或专用容器环境,宿主机慎用 |
综上所述,遇到 Permission denied 并非系统故障,而是操作系统的安全权限保护机制在正常运作。理解 Python 查找包的路径规则,优先选择虚拟环境进行开发依赖管理,或者使用 --user 参数将包写入用户家目录,即可在保障系统安全稳定的前提下顺畅完成包的升级与使用。
免责声明:本文内容仅供参考,不代表本站观点。转载或引用请注明出处。









