

怎么查找高质量的Python第三方库?PyPI搜索与评估指南
面对 PyPI 上数十万的第三方扩展包,本文详细讲解如何建立从多渠道检索、PyPI 元数据初筛、代码仓库活跃度深探到本地沙箱与安全验证的完整评估体系,帮助开发者精准筛选高维护度、低风险的生产级 Python 库。
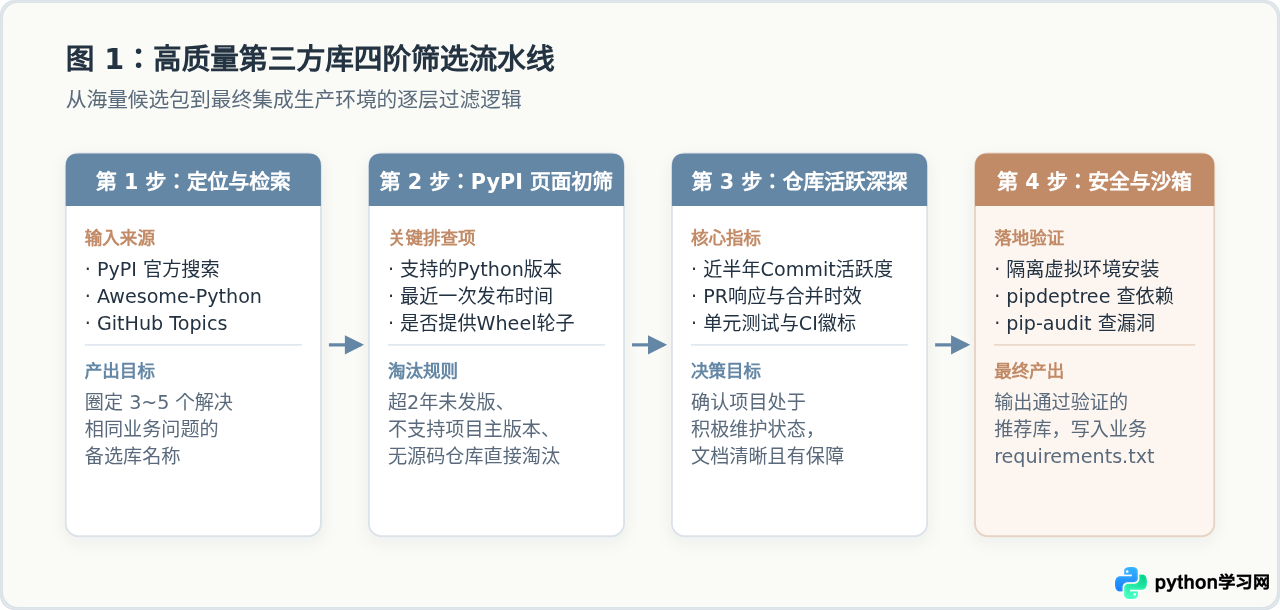
在 Python 项目开发中,引入第三方库虽然能大幅提升研发效率,但盲目安装未经考证的包往往会埋下停更断护、隐性缺陷甚至供应链恶意代码的安全隐患。查找并选定高质量第三方库的有效路径,不是单纯看 GitHub Star 数量或单日下载统计,而是构建一套从“多源需求检索”、“PyPI 页面元数据快速初筛”、“源码仓库活跃度深度探查”到“本地隔离环境安全验证”的递进式评估流水线。
一、定位与初搜:建立高质量候选库池
查找第三方库的第一步是获取精准的候选名单。许多开发者直接在搜索引擎中输入粗略关键字,很容易被过时的博客文章带偏,选到停止维护数年的老旧依赖。推荐通过以下三个渠道建立候选库池:
- PyPI 官方检索与分类器(Classifiers)过滤:访问 pypi.org 时,善用过滤器。PyPI 允许按编程语言版本(如
Programming Language :: Python :: 3.11)、开发状态(如Development Status :: 5 - Production/Stable)和开源协议进行定向检索。 - Awesome-Python 与生态精选列表:社区维护的主题列表(如 vinta/awesome-python)经过同行评审,汇总了各细分领域(如网络请求、数据校验、异步任务)内经过时间检验的主流工具。
- PyPI Stats / PePy 历史趋势对比:通过 pypistats.org 或 pepy.tech 查询候选包在最近半年至一年的月度下载量曲线。平稳或稳步上升的曲线通常意味着该库具备成熟的生产应用基本盘,而长期极低或突然断崖式下跌往往反映出生态的迁移。
二、PyPI 元数据初筛:五秒排除过时依赖
进入候选库的 PyPI 详情页后,无需急于执行安装命令。通过页面右侧与顶部的元数据,可以在数秒内排除大部分不合格的依赖。
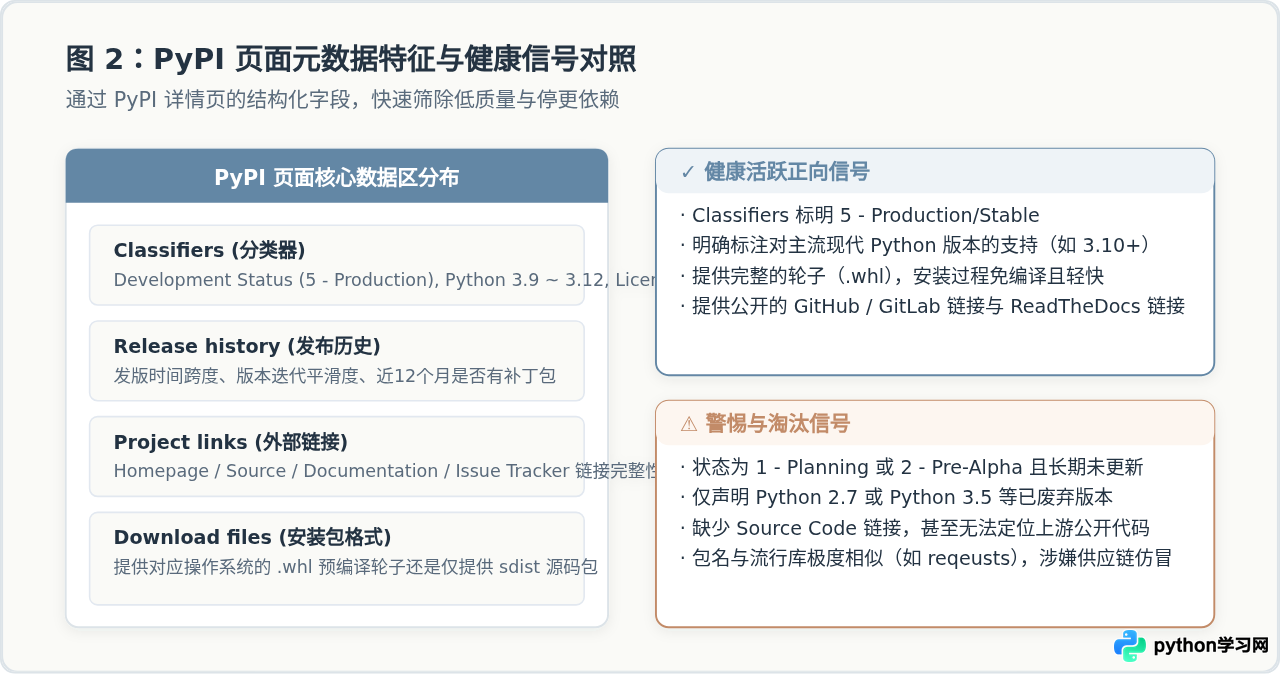
1. 检查 Development Status(开发状态标记)
在 PyPI 项目详情的 Classifiers 栏目中,官方规范定义了从 1 到 7 的开发阶段:
1 - Planning/2 - Pre-Alpha/3 - Alpha:说明该项目处于早期设计或高度实验阶段,API 随时可能发生破坏性变更,禁止直接作为核心业务系统的生产依赖。4 - Beta:功能初步成型,但仍可能存在隐藏漏洞或兼容问题。5 - Production/Stable:生产稳定版,代表作者承诺 API 相对稳定且具备生产交付可用性。7 - Inactive:官方明确标记为不活跃或废弃状态,遇到此类包必须坚决避开。
2. 查看发布历史(Release History)与时间跨度
观察最近一个版本的发布时间(Release date)。如果最后一个版本发布于 2 到 3 年前,而此期间 Python 官方已发布了多个次版本更新(例如从 Python 3.8 演进至 3.12),该库极有可能尚未经过新解释器的兼容性测试,存在隐性语法弃用(DeprecationWarning)或 C 扩展编译失败的风险。
3. 核查安装包分发格式(Files & Wheels)
点击左侧的 Download files 列表,观察分发文件类型。现代成熟的 Python 库应当提供标准预编译轮子文件(以 .whl 结尾),特别是涉及 C/Rust 底层加速扩展的库(如加密、高性能序列化库)。若仅提供 .tar.gz 源码分发包(sdist),会导致部署时依赖目标主机具备本地 C/C++ 编译工具链,极易引发生产容器构建失败。
三、代码仓库与工程健康度深度探查
当候选库通过 PyPI 初筛后,必须点击右侧的 Source Code / Homepage 链接跳转至其公开代码仓库(如 GitHub、GitLab),评估其实际的维护现状与工程管理规范。
1. Issue 与 Pull Request 的流转闭环
不能只看 Open Issue 的绝对数量,大型热门项目有数百个未关闭 Issue 是常态。核心指标在于维护者的响应时效与闭环能力:
- 翻看最近 5~10 个普通用户提出的 Bug 反馈,观察维护者是否在数天或数周内给予了实质性回应。
- 检查 Pull Requests 标签页,是否有外部贡献者提交的修复补丁长期被搁置冷处理。如果大量有意义的 PR 堆积半年以上未被 Review 或合并,往往说明核心维护者精力不足或项目处于“事实停更”状态。
2. 自动化测试套件与 CI/CD 持续集成
生产级库必须有严格的代码自动化防护网。在仓库根目录中排查:
- 是否存在
tests/目录,是否使用了pytest或标准单元测试框架。 - README 中是否展示了绿色的 CI 构建状态徽标(如 GitHub Actions、CircleCI)。点击进入 Actions 页面,确认其测试工作流是否覆盖了当前主流的 Python 运行时矩阵。
- 仓库中是否包含
py.typed文件(PEP 561 规范)或完整的 Type Hints。具备完整类型提示的库在 IDE 中能提供精准的代码补全与静态检查支持,显著降低集成错误率。
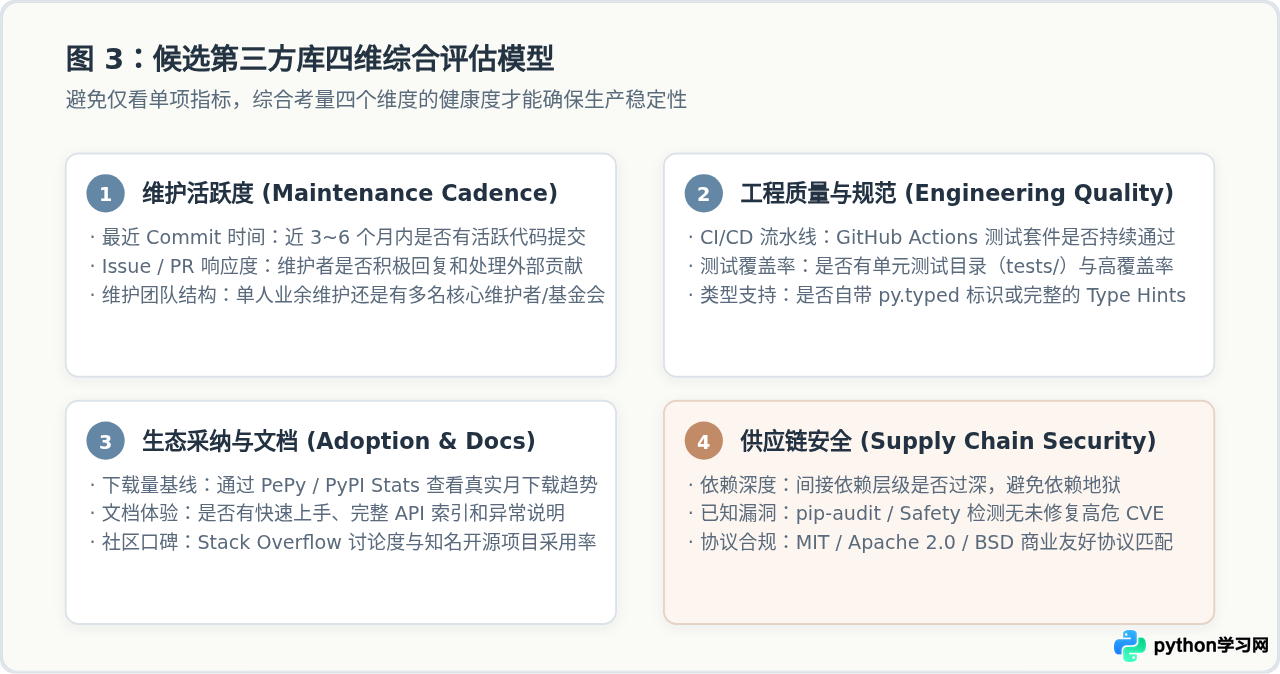
四、防范供应链安全风险与依赖膨胀
随着开源生态的发展,针对 Python 包管理器的恶意攻击手段日益增多。在决定引入前,必须完成安全与依赖洁净度审计。
1. 警惕仿冒包名攻击(Typosquatting)
攻击者常常故意注册与流行包拼写极度相似的名称(例如将 requests 拼写为 requsts、reqeusts,或将 urllib3 伪造为 urlib3)。在执行安装或写入配置文件前,务必逐字核对包名拼写。
pip install <package> 是危险的,因为 Python 包在执行安装阶段会自动运行 setup.py 中的任意脚本代码。未核准包名前切勿直接安装。
2. 依赖树深度与膨胀排查
有些功能库本身代码量很小,但其 install_requires 却拉取了数打间接依赖(Transitive Dependencies)。间接依赖越多,整体工程受到版本冲突(Dependency Hell)和连带安全漏洞影响的几率就成倍上升。
使用工具 pipdeptree 可以清晰查看候选包的完整依赖树层次。
# 安装分析工具与待评估候选库
pip install pipdeptree httpx

# 针对特定包输出其下游依赖树拓扑
pipdeptree -p httpx
从上述示例输出中可以看到,httpx 的依赖链清晰紧凑,版本约束范围明确,属于工程控制良好的依赖结构。
3. 自动化漏洞扫描(pip-audit)
官方推荐的 pip-audit 工具能够直接对接 Python Packaging Advisory Database(PyPA 漏洞数据库),在集成前排查已知安全缺陷。
# 安装安全审计工具
pip install pip-audit

# 扫描当前虚拟环境中的全部已安装依赖
pip-audit
五、本地沙箱验证与试用操作规范
理论评估通过后,必须在完全隔离的本地虚拟环境中进行实际调用测试。严禁在系统全局 Python 环境或正在运行的生产开发主分支中直接添加依赖。
步骤 1:创建干净的临时虚拟环境
# 创建专用的临时评估目录并进入
mkdir /tmp/pypi-eval-sandbox
cd /tmp/pypi-eval-sandbox

# 使用标准库 venv 建立完全独立的测试环境
python3 -m venv .venv

# 激活虚拟环境
source .venv/bin/activate
步骤 2:最小化探针脚本编写与异常边界验证
编写一个仅包含核心调用的单文件脚本 probe_test.py,重点验证两项内容:
- 导入开销与基础功能:测量
import <module>是否存在严重耗时,核心 API 调用是否符合直觉。 - 异常处理与边界定义:故意传入空参数、格式错误输入或模拟超时,观察该库抛出的异常类型是结构化的自定义 Exception 还是直接裸抛底层系统错误。优秀的第三方库一定会封装清晰的错误体系。
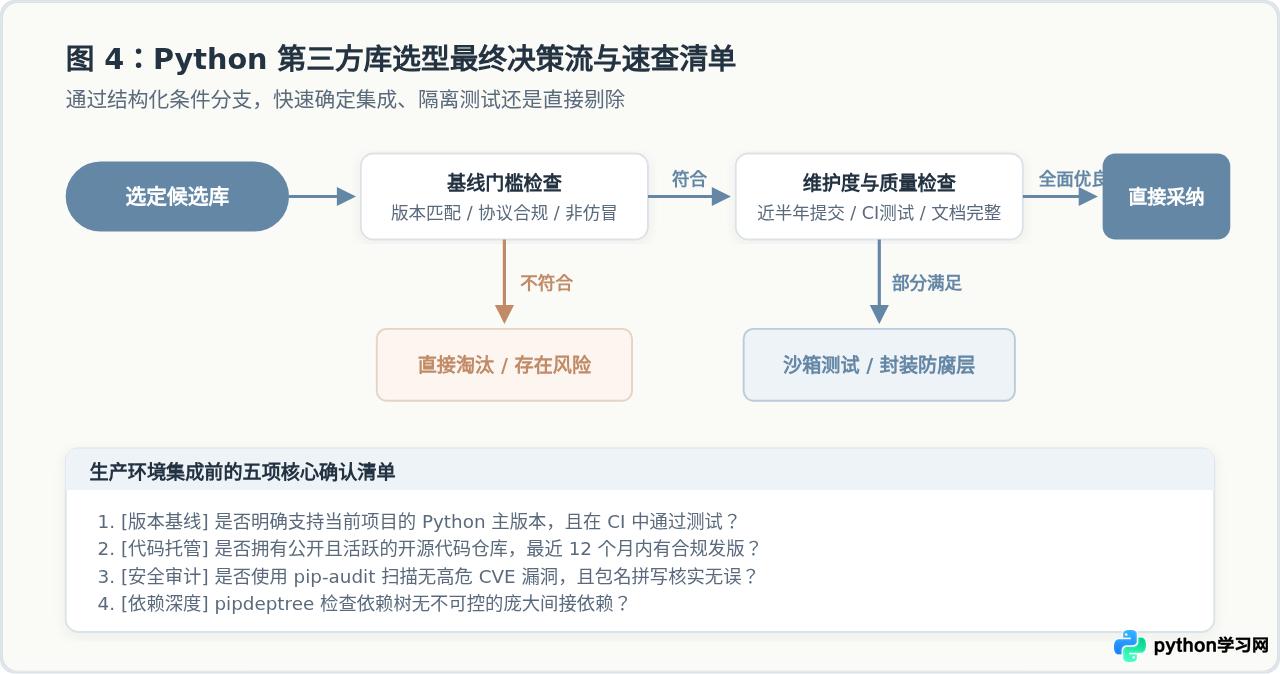
六、选型决策评估对照总结
在面临多个功能相近的候选库进行抉择时,可参考以下标准化决策依据矩阵:
| 评估维度 | 优先采纳标准 (Green) | 观察评估标准 (Yellow) | 坚决规避标准 (Red) |
|---|---|---|---|
| 维护状态 | 近 3 个月内有提交,年内发布补丁版本,活跃响应 PR | 近 1 年有发布,Issue 积压但核心缺陷有人跟进 | 超过 2 年无代码更新,大量 PR 停滞无人认领 |
| 兼容适配 | 明确声明并支持近 3 代主流 Python(如 3.10~3.12) | 仅声明支持至 3.9,但在新环境测试可正常运行 | 仍包含 Python 2.x 代码或依赖已废弃模块 |
| 分发完整性 | 提供针对多平台的 Wheel(.whl)二进制与源码包 | 仅提供纯 Python 的 sdist(.tar.gz)但无原生编译要求 | C 扩展无二进制轮子,本地构建频繁报编译错误 |
| 工程质量 | 完整单元测试套件,CI 全绿,附带 py.typed 类型文件 |
有基础测试用例,文档中提供基本代码示例 | 无测试代码,无公开文档,仅有几行简短 README |
| 供应链安全 | pip-audit 扫描 0 漏洞,直接依赖少于 5 个,协议商业友好 | 依赖层级较多,但所属组织为知名基金会或大厂团队 | 存在已知未修复 CVE,包含高危反向依赖,包名涉嫌仿冒 |
通过上述结构化的筛选步骤,开发者不仅能够迅速定位功能匹配的 Python 第三方库,更能从根本上规避技术债与供应链风险,为整个工程体系的长期健壮维护打下坚实基础。
免责声明:本文内容仅供参考,不代表本站观点。转载或引用请注明出处。









