

生产环境直接原地升级Python版本的风险与最佳实践
深入解析在生产服务器上直接原地升级Python可能引发的系统故障、动态链接断裂与依赖冲突,并提供隔离部署、容器化及渐进式迁移的最佳实践方案。
在生产环境中直接覆盖系统自带的 Python 解释器,或者直接替换正在跑业务的主机 Python 环境,往往是引发灾难性级联故障的高危操作。核心的解决路径并不是“如何安全地覆盖系统 Python”,而是彻底摒弃原地替换的思路,转而采用隔离共存、用户态独立构建或容器化平滑交替。本文将通过底层机制解析直接原地升级的破坏链条,并给出真正稳妥的标准化落地方案。
什么是“原地升级”及其致命诱因
原地升级(In-Place Upgrade)通常是指在现有的生产服务器上,通过包管理器强行执行诸如 apt upgrade python3、手动替换 /usr/bin/python3 软链接,或是直接在已安装关键业务的系统路径中编译安装新版本。很多运维或开发人员之所以尝试这样做,往往起因于非常简单的诉求:新版本的某些语法特性、性能提升,或是某个核心依赖库强制要求更高版本的 Python 解释器。然而,在 Linux 生产环境中,Python 从来不仅仅是一门应用开发语言,它更是操作系统的基础支撑组件。
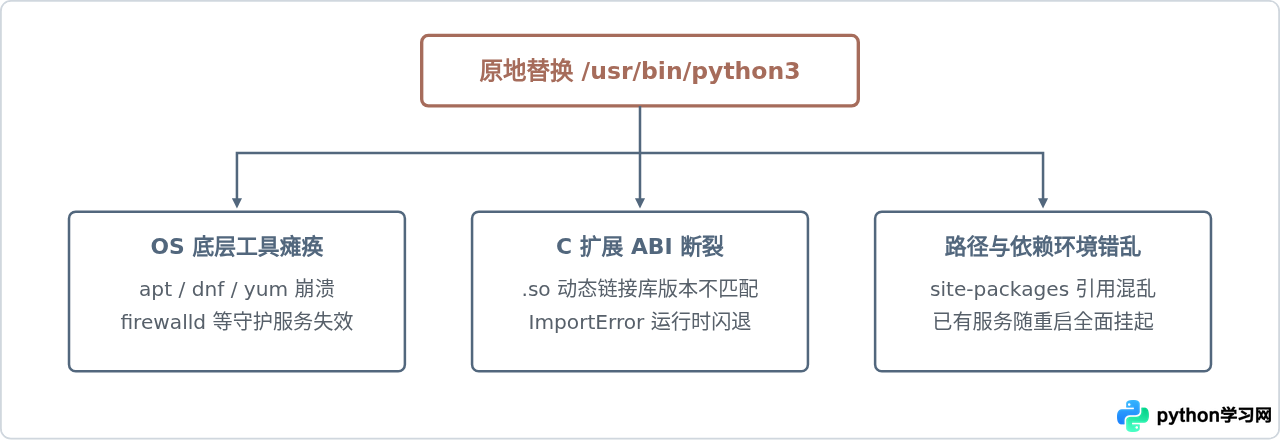
原地升级面临的核心技术风险
对生产机器做原地升级,所面临的绝非仅仅是“脚本语法不兼容”这类代码层面的小事,而是涉及操作系统生命周期的系统性崩溃。
1. 操作系统核心组件的直接瘫痪
在主流 Linux 发行版(如 Ubuntu、Debian、RHEL、Rocky Linux)中,核心包管理器本身就是 Python 程序。例如,RHEL 体系的 dnf/yum,Ubuntu 体系的 software-properties-common 和部分 apt 辅助脚本,都深度依赖特定的系统预装 Python 子版本(如 Python 3.6 或 3.8)。如果把 /usr/bin/python3 强行链接到 Python 3.12,系统包管理器在解析自身的内部模块时就会直接报出语法或导入错误,从而导致整台服务器丧失通过包管理器安装、修复软件的能力。
2. C 扩展二进制 ABI 不兼容
Python 解释器在次版本升级(例如从 3.8 升级到 3.11)时,其内部 C API 和 ABI(应用二进制接口)并非完全向后兼容。生产项目中广泛使用的高性能扩展包(如 numpy、psycopg2、cryptography)均包含编译好的 .so 共享库。原地升级后,旧环境编译的 C 模块无法被新解释器加载,通常会抛出经典的动态链接失败:
3. 虚拟环境(Virtualenv)悄然失效
很多人误以为“我的业务跑在虚拟环境里,系统换了 Python 没关系”。事实上,标准 venv 创建的环境内部通常只是建立了指向基础解释器的软链接。一旦宿主机的原始解释器被覆盖或其内嵌库路径发生变动,原先建立的虚拟环境就会在下一次重启进程或加载动态库时瞬间损坏,引发业务全线跌停。
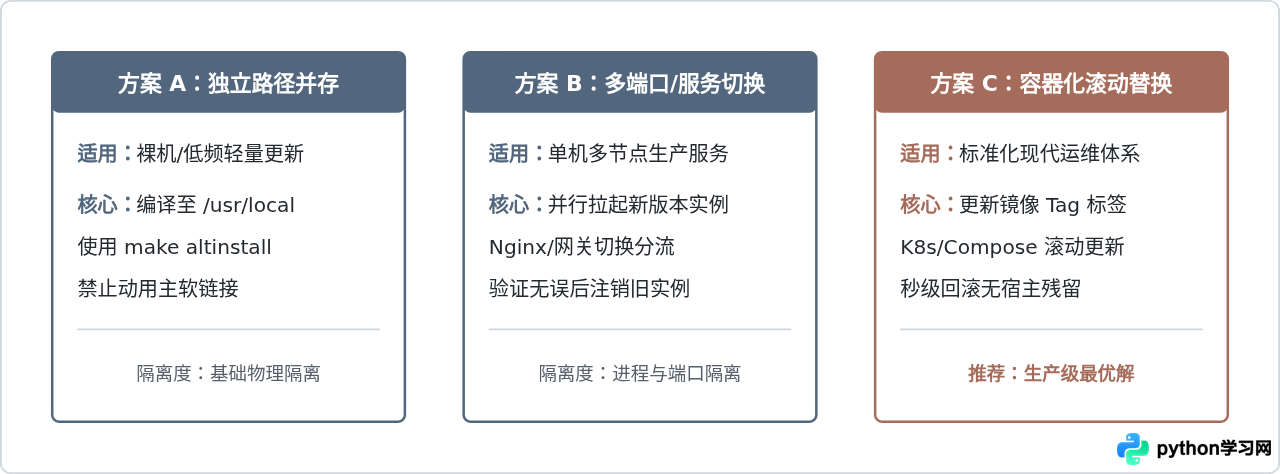
无停机升级的最佳实践:三条演进路径
避免原地升级风险的原则只有一个:保持宿主环境纯净,让新旧解释器完全物理隔离或容器化交替。根据基础设施的成熟度,业界有以下三种主流实践。
落地操作指南:单机环境下的安全并存部署
若当前业务尚未全面容器化,必须在同一台 Linux 服务器上引入新的 Python 版本,应严格执行“独立编译、共存安装、独立建环”的标准操作步骤。以下以从源码安装 Python 3.11 为例进行说明。
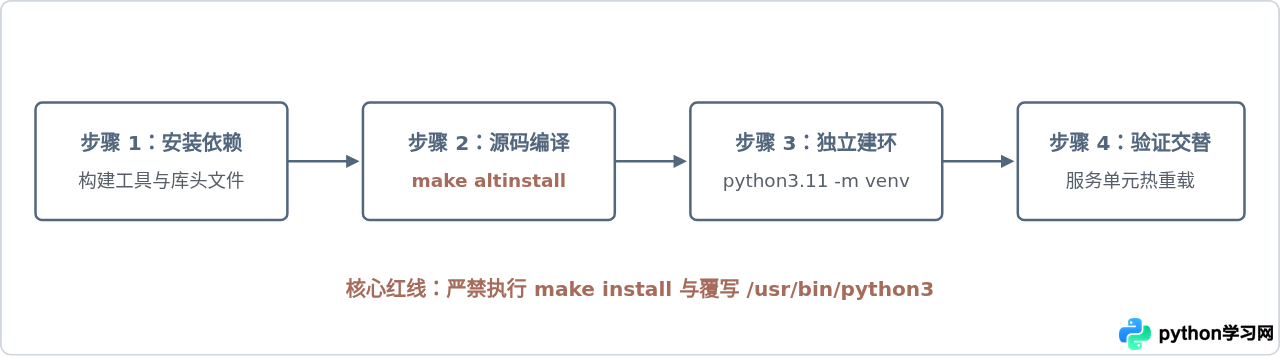
第一步:编译并隔离安装新解释器
在编译前,需要先安装编译所需的底层依赖库,以防新编译出的解释器缺少 ssl 或 ctypes 模块支持。在基于 Debian/Ubuntu 的宿主机上:
# 1. 安装基础编译工具及运行库
sudo apt update
sudo apt install -y build-essential libssl-dev zlib1g-dev libncurses5-dev \
  libncursesw5-dev libreadline-dev libsqlite3-dev libgdbm-dev libdb5.3-dev \
  libbz2-dev libexpat1-dev liblzma-dev libffi-dev

# 2. 下载并解压目标源码
wget https://www.python.org/ftp/python/3.11.9/Python-3.11.9.tgz
tar -xf Python-3.11.9.tgz
cd Python-3.11.9

# 3. 启用编译优化并配置安装前缀
./configure --enable-optimizations --prefix=/usr/local

# 4. 关键:务必使用 altinstall 而非 install
sudo make altinstallmake altinstall。如果使用传统的 make install,构建脚本会创建名为 python3 的二进制文件和手册链接,直接覆盖系统的默认路径,从而打破系统依赖。而 altinstall 仅会创建包含完整版本号的二进制文件,如 /usr/local/bin/python3.11。
安装完成后,检查系统默认环境是否保持纯净,同时验证新解释器是否可用:
第二步:创建独立的全新应用虚拟环境
不要在原有的老旧虚拟环境上打补丁。直接在业务发布路径旁边新建一个指定版本的运行环境:
# 使用新安装的解释器初始化全新虚拟环境
/usr/local/bin/python3.11 -m venv /opt/my_project/venv-py311

# 进入新环境并安装经过版本兼容性验证的依赖表
/opt/my_project/venv-py311/bin/pip install --upgrade pip
/opt/my_project/venv-py311/bin/pip install -r /opt/my_project/requirements-py311.txt
第三步:平滑切换 Systemd 服务并保留回滚通道
修改应用程序的 systemd 守护进程单元文件(如 /etc/systemd/system/my_project.service),将启动命令指向新虚拟环境下的可执行文件:
[Unit]
Description=My Python Application Service
After=network.target

[Service]
User=www-data
WorkingDirectory=/opt/my_project
# 将路径由 venv-py38 改为 venv-py311
ExecStart=/opt/my_project/venv-py311/bin/gunicorn -w 4 -b 127.0.0.1:8000 app:wsgi_app
Restart=always

[Install]
WantedBy=multi-user.target
重载配置并重启服务:
sudo systemctl daemon-reload
sudo systemctl restart my_project
由于旧的 /opt/my_project/venv-py38 完好无损,如果重启后应用产生未捕获的运行时异常,只需将 ExecStart 路径改回旧环境并重载服务,30 秒内即可完成完整回滚,无需承担系统重装的风险。
总结:稳妥升级的核心检查清单
生产环境的稳定性来自对变更边界的严格控制。在推进 Python 升级时,建议以如下原则自检:
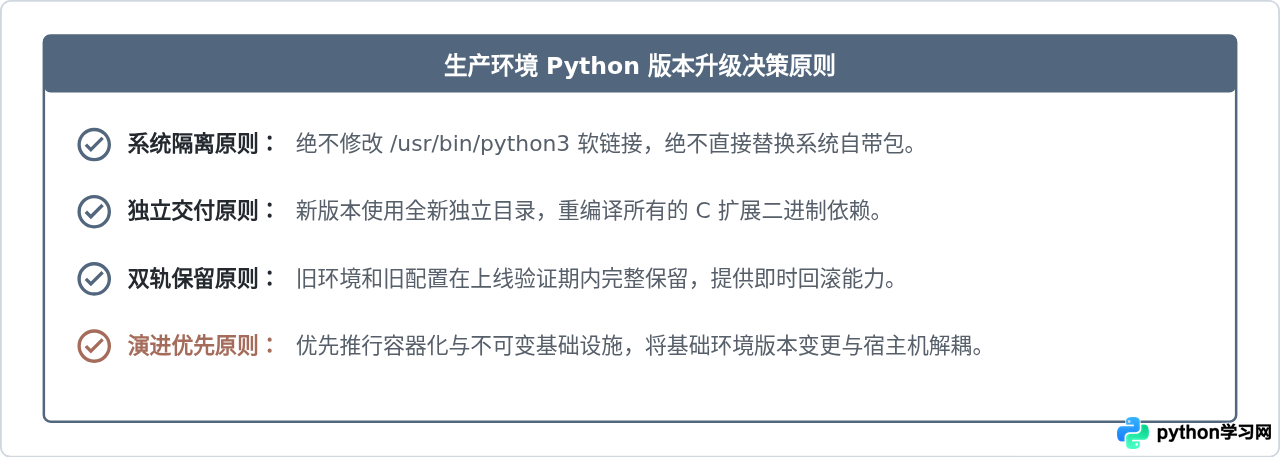
直接在宿主机上对 Python 进行“原地升级”属于典型的省小事、惹大祸。在日常运维与架构规划中,把系统的归系统、把应用的归应用,通过环境隔离、独立构建与灰度切换来管理版本,才是保障生产环境高可用性的坚实基础。
免责声明:本文内容仅供参考,不代表本站观点。转载或引用请注明出处。









