

Python打包后的代码安全吗?防反编译与混淆建议
深入解析Python打包工具的底层机制与反编译逆向风险,提供使用Cython编译原生机器码、PyArmor专业代码混淆及服务端API隔离的工程化代码防护方案与操作指南。
.exe 或 Linux 二进制文件)在代码安全层面几乎是裸奔的,并不具备真正的保密能力。打包的本质只是将 Python 解释器、运行库依赖和已编译的 .pyc 字节码文件压缩为一个自解压归档包。任何具备基础逆向技能的人,借助现成的开源工具(如 pyinstxtractor 和 decompyle++),都可以在数十秒内完整提取出字节码并近乎 100% 还原为可读的源代码。如果你的代码涉及商业核心算法、私有 API 认证或商业软件授权,单纯依靠打包只会产生虚假的安全感。本文将先复盘打包工具的底层缺陷与解包全过程,随后重点讲解如何通过 Cython 原生机器码编译、PyArmor 动态控制流混淆 以及 服务端架构隔离 构建多层防御体系。
一、揭开真相:打包工具(PyInstaller等)究竟做了什么?
许多初学者或刚接触 Python 客户端交付的工程师常有一种误解:认为代码只要被打包成了一个单独的 .exe 文件,源代码就被编译成了像 C/C++ 一样的原生机器汇编指令,外部无法随意窥探。然而,这与实际机制截然相反。
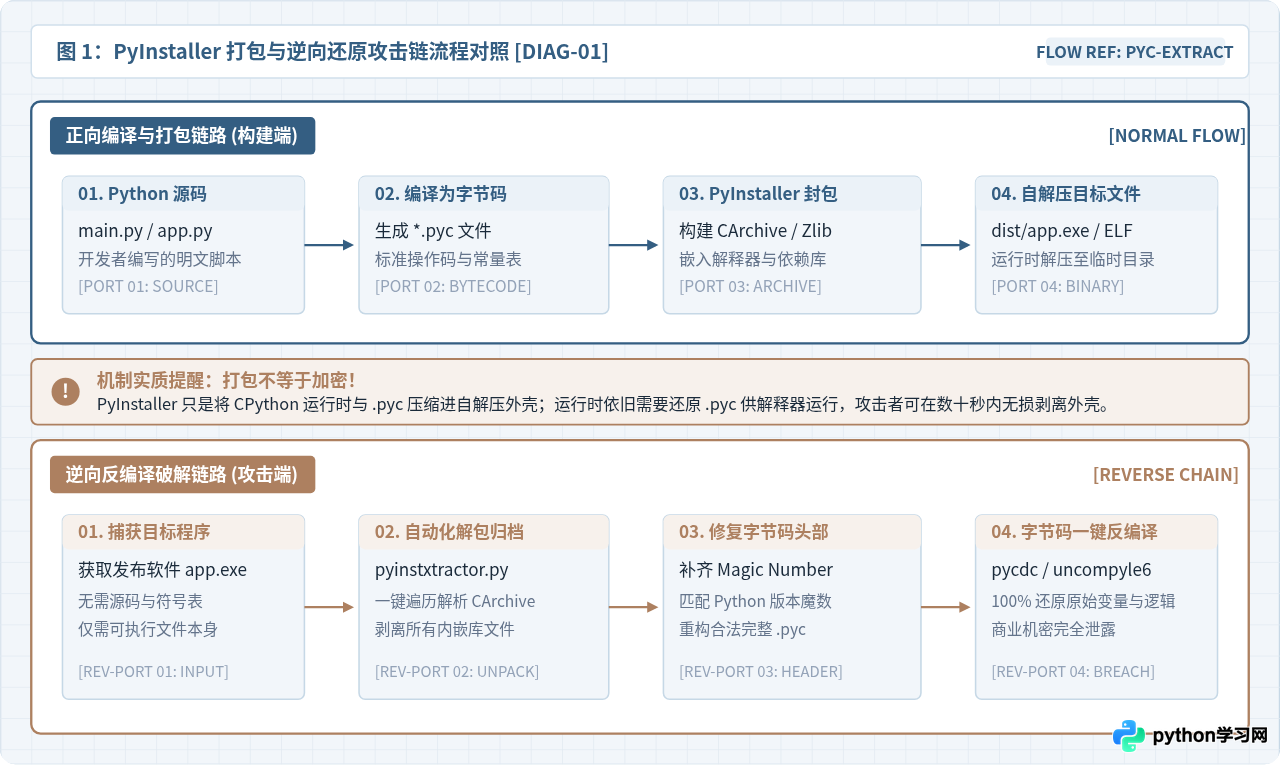
以最主流的打包工具 PyInstaller 为例,其打包生成的可执行文件本质上是一个自解压安装外壳(Bootloader)加一个压缩归档库(CArchive)。整个运行过程如下:
- 编译字节码:PyInstaller 扫描你的 Python 脚本并调用标准库的
py_compile,将.py文本编译成.pyc字节码。 - 归档打包:将所有的
.pyc字节码、pythonXX.dll运行时动态链接库以及引用的第三方扩展(如 numpy、requests 等)统一压缩打包为一个归档文件。 - 前置启动器封装:在最外层附带一段用 C 语言编写的引导程序(Bootloader),组装成一个独立的可执行文件。
- 运行时还原:当双击运行该可执行文件时,Bootloader 会在操作系统的临时目录下创建一个类似于
_MEIxxxxxx的临时文件夹,把所有运行库与.pyc字节码解压释放出来,再启动内嵌的 Python 解释器加载执行。在单文件模式(-F)下,即便不解压到磁盘,也只是在内存中解压映射并调用 Python 解释器执行字节码。
由此可见,在这一整套流程中,代码从未脱离 Python 字节码(Bytecode)的范畴。只要 Python 解释器能运行它,攻击者就能提取它。
二、攻击链复盘:攻击者如何在两分钟内拿到你的源码?
为了让读者对风险有切身且量化的认知,我们来看一个完整的真实反编译复现流程。这一流程无需高深的二进制逆向技巧,只需两款公开的自动化工具即可完成。
第 1 步:使用 pyinstxtractor 一键解包
pyinstxtractor(PyInstaller Extractor)是一个专为提取 PyInstaller 归档而生的开源 Python 脚本。攻击者在终端中只需执行一行命令:
python pyinstxtractor.py demo.exe执行完毕后,当前目录下会生成一个名为 demo.exe_extracted 的文件夹,里面整整齐齐地躺着主程序的字节码文件(如 main.pyc)以及引用的所有依赖库。
第 2 步:修复 Magic Number 并反编译源码
PyInstaller 打包时,为了提高加载效率,其生成的入口主程序文件可能去除了 .pyc 头部的 16 字节(包含 Python 魔数 Magic Number 和构建时间戳)。但 pyinstxtractor 会根据提取出来的 struct.pyc 自动提取对应 Python 版本的 Magic Number,并自动或半自动地补齐这 16 字节头部,生成一个完全合法的标准 .pyc 文件。
拿到合法的 .pyc 后,攻击者调用现成的反编译工具(例如针对较新 Python 版本的 pycdc / decompyle++ 或针对 Python 3.8 及以下的 uncompyle6):
# 使用 pycdc 工具反编译提取到的入口字节码
./pycdc main.pyc > restored_main.py
在瞬间输出的 restored_main.py 中,原代码中的函数定义、类结构、循环分支、甚至局部变量名都会清晰呈现,还原度通常在 95% 到 100%。所有的商业逻辑、写死在脚本中的接口密钥、算法推导过程在这一刻均一览无余。
--key 参数的误区:
早期的 PyInstaller 曾提供 --key 参数,宣称可以使用 AES-128 对字节码进行加密。很多人误以为加上此参数就万无一失。然而,解密密钥必须由外壳的 Bootloader 在运行时读取并传给解密函数,这意味着密钥是明文硬编码在 C 引导程序或随包分发的。逆向分析人员只需在内存中打一个断点或抓取 CArchive 解密函数的调用参数,几秒钟就能提取出 AES 密钥。正因如此,官方已在较新版本中逐步废弃了这种虚假的安全功能。
三、核心防护方案一:使用 Cython 将关键模块编译为原生二进制(强力推荐)
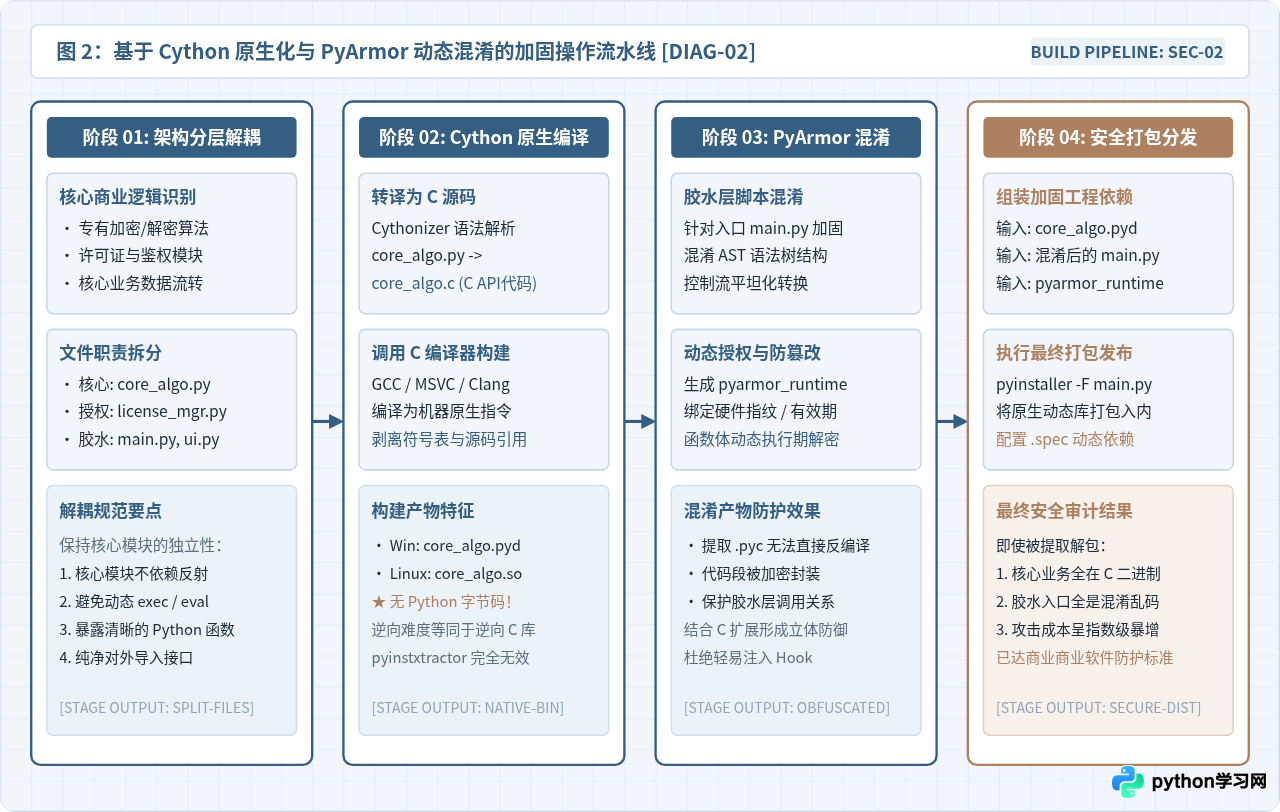
既然 Python 字节码本身过于透明,最彻底的解决思路便是:不在可执行包中保留 Python 字节码,而是将关键模块转译为 C 语言代码,直接编译为目标平台的原生二进制机器指令(Windows 下为 .pyd,Linux 下为 .so)。
这正是 Cython 的核心能力。被编译为 .pyd 或 .so 后的模块是一个原生的动态链接库,其内部被转换为一系列复杂的 CPython C API 调用与机器汇编代码。逆向人员如果想了解其中的逻辑,无法再使用反编译器一键还原,而是必须借助 IDA Pro、Ghidra 等重量级逆向工具进行枯燥困难的汇编级反汇编分析。这会将破解成本从“几分钟”直接提升至“数周甚至无法复现”,足以劝退绝大多数逆向企图。
实战操作步骤:Cython 模块化编译
步骤 1:梳理代码结构,分离胶水层与核心算法
在项目中,不要盲目将所有文件一股脑编译为 C 扩展,这样会极大地增加跨平台调试和包依赖的复杂度。科学的做法是进行架构解耦:将外围的 CLI 交互、图形界面、配置读取保留为普通的 Python 脚本,而将真正具有商业价值的算法、核心数据处理、鉴权校验逻辑独立封装为一个单独的模块。
my_project/
├── main.py              # 入口胶水脚本(负责调度与UI)
├── core_crypto.py       # 核心保密算法(待编译为二进制)
└── license_checker.py   # 授权校验模块(待编译为二进制)
步骤 2:编写编译构建脚本 setup.py
在项目根目录下创建 setup.py 文件。Cython 允许直接编译普通的 .py 文件,无需重写代码语法:
# setup.py
from setuptools import setup
from Cython.Build import cythonize
import os

# 定义需要编译为原生 C 扩展的核心模块列表
modules_to_compile = [
    "core_crypto.py",
    "license_checker.py"
]

setup(
    name="SecuredCoreModules",
    ext_modules=cythonize(
        modules_to_compile,
        compiler_directives={
            "language_level": "3",       # 指定 Python 3 语法
            "always_allow_keywords": True
        }
    )
)
步骤 3:执行就地编译
确保系统中安装了 C 编译器(Windows 环境需安装 Visual Studio C++ 生成工具,Linux 环境需 gcc,macOS 需 Xcode Command Line Tools)。随后在终端中执行编译命令:
# 安装 cython
pip install cython

# 执行编译,生成就地扩展模块
python setup.py build_ext --inplace步骤 4:清理中间代码并验证
编译完成后,目录下会多出 core_crypto.cp310-win_amd64.pyd(Linux 下为 .so)以及生成的中间文件 core_crypto.c。此时,必须将原始的 core_crypto.py 和 core_crypto.c 移出或删除,只保留 .pyd / .so 文件。
在 main.py 中,你依然可以像导入普通 Python 文件一样顺畅地导入它:
# main.py
import core_crypto
import license_checker

def run():
    print("正在调用原生二进制模块进行安全计算...")
    result = core_crypto.compute_secure_hash("sensitive_payload")
    print(f"计算结果: {result}")

if __name__ == "__main__":
    run()
此时即便最终使用 PyInstaller 对整个项目进行打包,打包解压后得到的也是原生的动态链接库文件,pyinstxtractor 和任何 .pyc 反编译器在它面前均完全失效。
四、核心防护方案二:使用 PyArmor 进行专业级代码混淆
如果项目由于团队环境限制无法配置完整的 C 编译链,或者代码需要支持频繁跨平台且包含大量的动态特性,那么专业级的代码混淆工具是另一个非常高效且低侵入的选择。这里重点推荐工业界广泛使用的工具:PyArmor。
需要特别注意:简单的“变量名替换”混淆工具(如将变量改成 _0x1a)作用非常微弱,逆向者顺着调用关系和控制流依然能理清算法逻辑。而 PyArmor 的混淆属于深度字节码加固,其核心机制包括:
- 清空代码对象的 Code 结构体:混淆后的函数体在静态分析时没有指令块,直接阻止常规反编译。
- 控制流平坦化与动态调度:将原本线性的执行流程打碎成复杂的图调度。
- 运行期动态解密:函数只有在被实际调用时,内嵌的 runtime 才会短暂解密字节码并执行,执行完毕后立即重新擦除。
- 支持授权绑定:原生支持绑定机器硬件特征(网卡 MAC、硬盘序列号)以及设置软件运行到期时间。
实战操作步骤:PyArmor 8.x+ 混淆实战
步骤 1:安装并初始化 PyArmor
pip install pyarmor步骤 2:对项目执行安全混淆
假设项目入口为 main.py,其依赖 core_logic.py。使用 pyarmor gen 命令将混淆后的代码输出到 dist_obf 目录:
# 生成全混淆包,并指定输出目录为 dist_obf
pyarmor gen -O dist_obf main.py core_logic.py步骤 3:查看混淆产物与效果
打开 dist_obf/core_logic.py,其源码已经被完全重构为如下样式:
from pyarmor_runtime_000000 import __pyarmor__
__pyarmor__(__name__, __file__, b'\x28\x03\x00\x00\x10\x00...', 1)
所有的原始函数、类、算法逻辑均被加密为二进制负载,必须依赖同目录下的 pyarmor_runtime_000000 原生动态库才能在内存中动态调度执行。常规的反编译工具在遇到此类代码时会直接报错终止。
步骤 4:生成限时或绑定硬件的试用许可证(可选)
如果你需要在客户端限制软件有效期或防止非法拷贝,可以利用 PyArmor 的授权机制生成绑定特定硬件或指定有效期的外置 License:
# 为混淆后的代码生成截至 2026 年 12 月 31 日过期的许可证文件
pyarmor gen key -e 2026-12-31 -O dist_obf/pyarmor_runtime_000000
一旦超过该日期,程序运行时便会自动抛出授权异常并拒绝启动,有效地防止了被客户端无限制传播复制。
五、防反编译方案多维对比与决策依据
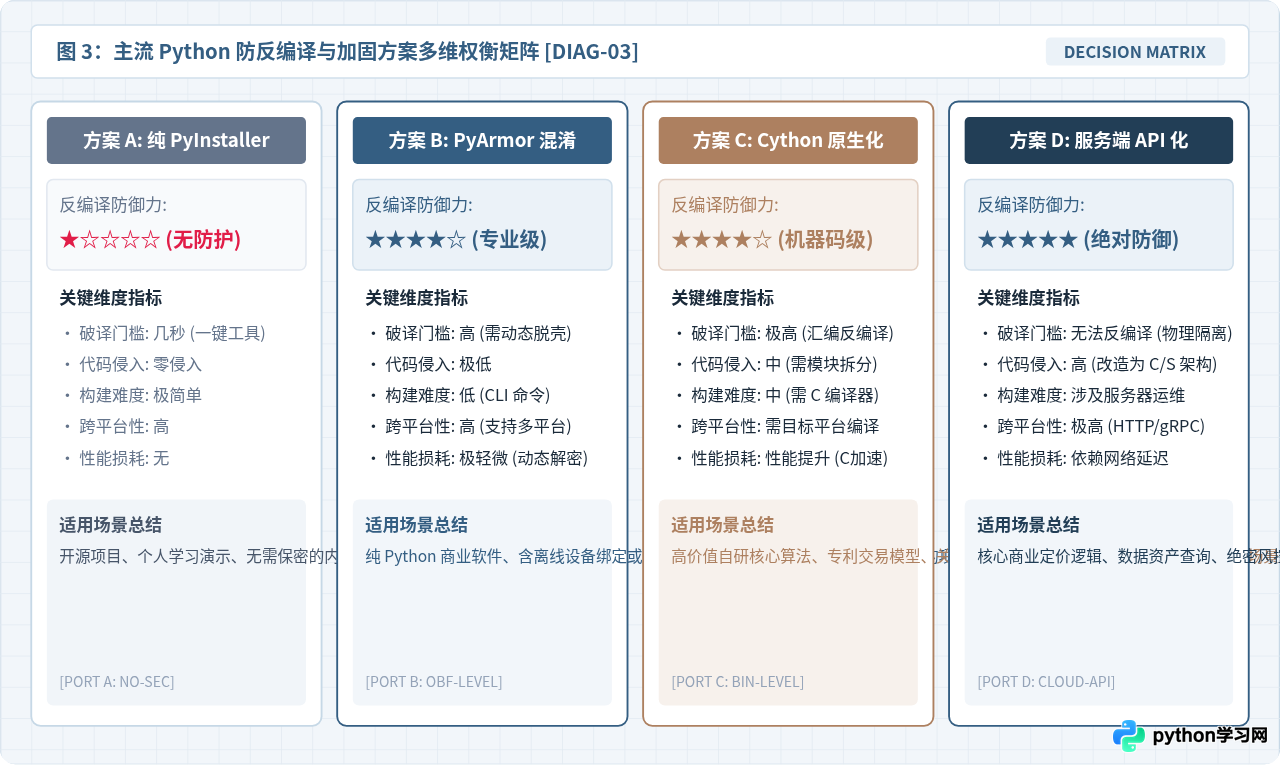
在实际工程选型中,没有绝对完美的单一方案,只有在安全性、改造成本、跨平台便携性与运行性能之间的平衡。下表整理了四种主流路线的核心指标对照:
| 防护方案 | 防反编译能力 | 改造成本 | 跨平台构建要求 | 执行性能影响 | 推荐适用场景 |
|---|---|---|---|---|---|
| 纯 PyInstaller | 极低(秒解) | 零侵入 | 简单(单平台打包) | 无损耗 | 内部工具、学习原型、开源无密软件 |
| PyArmor 混淆 | 高(控制流混淆) | 低(命令生成) | 中等(含对应平台 runtime) | 微弱 CPU 损耗 | 纯 Python 商业客户端、有许可授权需求 |
| Cython 编译 | 极高(机器汇编) | 中等(需拆分模块) | 较高(需配置各系统 C 编译器) | 性能提升(C加速) | 核心算法模型、商业机密、底层通信驱动 |
| 服务端 API 化 | 绝对防御(物理隔离) | 高(需改造成 C/S) | 完全无关(HTTP/RPC解耦) | 受网络延迟影响 | 核心定价计费、高价值数据模型、SaaS应用 |
六、架构建议:构建工业级纵深防御体系
从安全工程学的角度来看,任何部署在不可信客户端(用户本地机器)上的代码,理论上都不存在绝对意义上的不可逆向。只要攻击者掌握充足的预算、高水平的逆向工程师和充足的时间,即便是最顶级的商业 3A 游戏 DRM 保护(如 Denuvo)也最终会被攻破。
因此,工业级安全防护的核心理念不是追求不切实际的“绝对不可破”,而是“通过纵深防御体系将逆向成本提高数千倍,使其破解成本远超自研或购买正版的成本”。推荐采用如下四层防御架构:
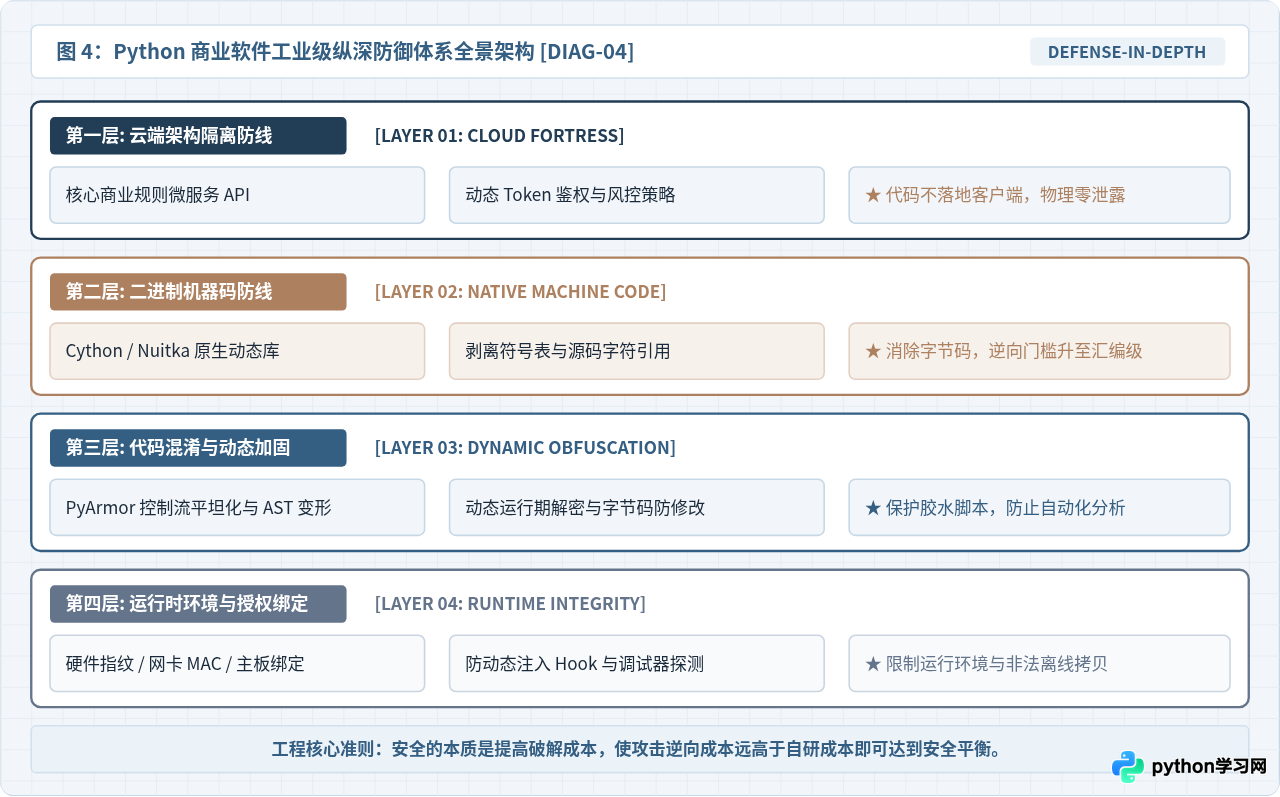
- 第一层(物理隔离防线):服务端 API 架构下沉
将最关键的商业秘密(如核心定价逻辑、计费风控判定、专有私钥签名等)从客户端剥离,下沉为部署在云端服务器的微服务。客户端只通过带认证的 TLS API 进行数据交互。客户端即使被完全拆解,攻击者也只能拿到一个空壳客户端,核心资产永远不会离开你的云端受控服务器。 - 第二层(原生机器码防线):关键模块 Cython 编译
对于不得不放在本地执行的密集计算、图像处理或专有算法,使用 Cython 编译为.pyd或.so二进制动态库,剥离所有调试符号表,彻底消灭.pyc字节码的存在空间。 - 第三层(动态加固防线):胶水脚本 PyArmor 混淆
使用 PyArmor 对外围负责调用动态库和组装界面的main.py等脚本进行控制流平坦化与动态运行期解密保护,防止攻击者轻易顺着胶水脚本摸清原生模块的调用参数结构。 - 第四层(运行期完整性防线):环境校验与授权绑定
在软件启动时,结合机器指纹进行哈希签名校验;检测调试器(如常见的调试 Hook 注入、WinDbg 附加);定期通过安全信道与服务端进行心跳防重放验证,遏制未经授权的盗版离线拷贝。
七、常见疑问与避坑指南
1. 为什么不能简单地给 Python 解释器打补丁修改 Opcode(操作码)?
网络上曾流传过一种思路:通过修改 Python 源码中 opcode.h 的操作码数值,重新编译一个私有的 Python 解释器,这样生成的 .pyc 文件因为操作码不匹配就无法被常规工具解析。然而在实践中,这种做法成本极高且收效甚微:私有编译的 Python 解释器无法直接安装和兼容庞大的第三方轮子包(如 PyTorch、Pandas、PyQt 等);且逆向人员只要在 Ghidra 中比对你的私有 Python DLL 与官方 DLL 的 ceval.c 解释器主分发循环,只需十几分钟就能自动映射出新的 Opcode 表并还原工具链。
2. Cython 编译成 .pyd 或 .so 后,会导致程序运行变慢吗?
通常不仅不会变慢,反而会有明显的性能提升。Cython 将 Python 代码转译为 C 语言结构后,消除了许多 Python 解释器内部动态属性查找的开销。对于循环密集的数值计算、字符遍历等逻辑,往往能获得 2 到 10 倍的速度提升。唯一需要注意的是,尽量避免在需要高频调用的循环内部使用大量的 eval() 或 getattr() 等过度动态特性,保持代码类型的清晰规范即可。
3. 经过混淆或打包后的可执行文件容易被杀毒软件误报,如何处理?
很多采用混淆(如 PyArmor)或由 PyInstaller 打包的程序,容易被 Windows Defender、360 等杀毒软件拦截误报为木马(通常是由于自解压和动态内存加载行为与部分恶意软件相似)。处理这一问题的工程方案包括:
- 自建干净的打包虚拟环境:在一个干净的纯净虚拟环境(
venv)中打包,不要把开发机全局环境里无关的几百个第三方库全部打包进去,显著减小体积并降低特征误报率。 - 购买合法的代码签名证书:为最终生成的
.exe签署合法的 EV 或 OV 代码签名证书(Code Signing Certificate)。这是商业软件在 Windows 体系下获取操作信任的最核心要素,可直接避免 95% 以上的安全报警。
免责声明:本文内容仅供参考,不代表本站观点。转载或引用请注明出处。









