

CentOS/RHEL Linux系统安装Python 3的详细步骤
针对CentOS与RHEL Linux系统,详细阐述通过系统包管理器(yum/dnf)快速部署与官方源码编译安全安装Python 3的完整操作步骤、系统工具与新环境隔离共存机制、环境验收及常见排错方案。
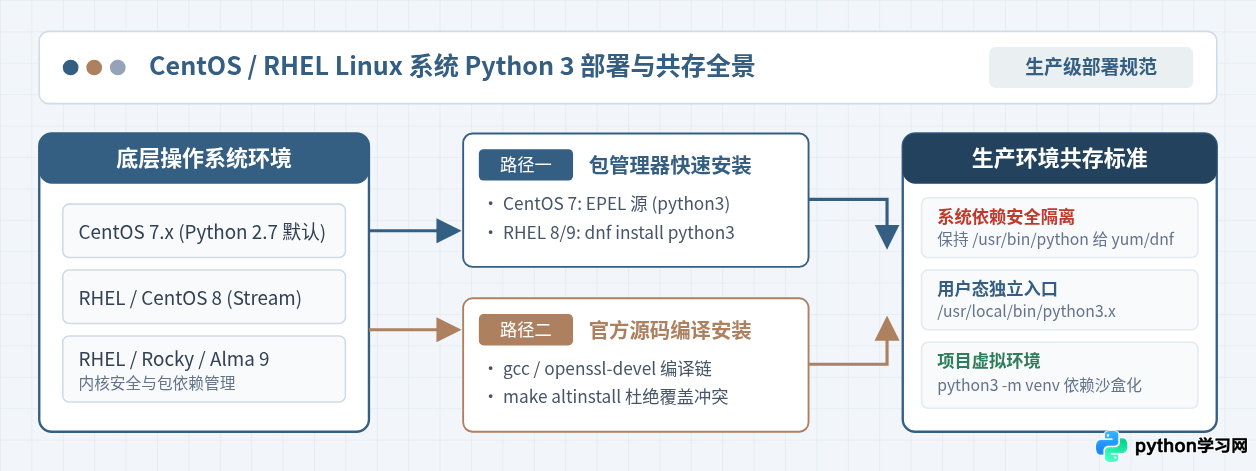
yum、RHEL 8/9 依赖的 dnf)深度绑定了特定的 Python 解释器。在 CentOS/RHEL 上部署 Python 3 的首要原则,是在满足现代开发与运行环境需求的同时,绝不能破坏系统原生的 Python 配置。本文将详细讲解两条行之有效且符合生产规范的实施路径:一种是利用系统包管理器快速部署官方维护版本的便捷方式,另一种是通过官方源码编译并使用 make altinstall 严格隔离部署指定版本的标准流程,最后附带多版本共存配置、安装验收基线与高频报错的排错指南。
一、安装方案评估与系统环境差异
在正式执行安装前,必须明确当前操作系统的版本以及业务项目对 Python 版本的具体要求。不同的 CentOS/RHEL 主版本所携带的底层软件生态存在显著差异:
| 发行版系列 | 系统内置 Python 状态 | 包管理器支持情况 | 推荐部署策略 |
|---|---|---|---|
| CentOS 7.x / RHEL 7 | 默认绑定 Python 2.7.5(yum 核心依赖) | 需启用 EPEL 源,官方仅提供 Python 3.6 | 若需 Python 3.8+,强烈推荐源码编译安装 |
| CentOS 8 / Stream 8 / RHEL 8 | 内部使用平台专有 Python 3.6 (platform-python) | 内置 AppStream 模块,支持 Python 3.6 / 3.8 / 3.9 / 3.11 | 优先使用 dnf module,或按需源码编译 |
| CentOS Stream 9 / RHEL 9 | 默认集成 Python 3.9 作为系统核心运行库 | 直接提供 Python 3.9 / 3.11 / 3.12 独立包 | 包管理器直接安装即可;特殊小版本采用源码编译 |
如果你的生产场景仅需要一个开箱即用的标准 Python 3 环境,且系统仓库提供的版本符合要求,通过包管理器安装是耗时最短的选择;若你的项目依赖特定的 Python 次版本(如要求 Python 3.10 或 3.11 的特定语法支持),或者运行在版本较老的 CentOS 7 服务器上,则必须采用官方源码编译方案。
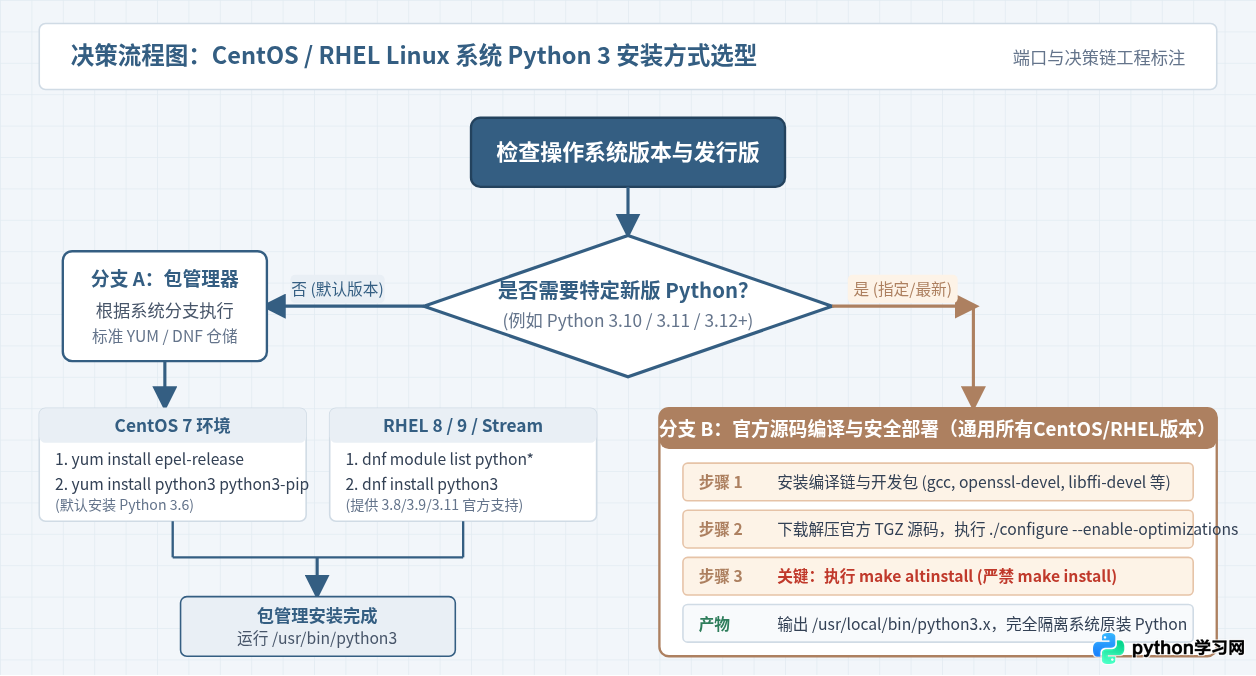
二、方法一:使用系统包管理器快速安装 Python 3
包管理器安装的优势在于依赖自动解析、开箱即用,并且更新和卸载操作均由系统集中维护。以下分别说明不同系统的标准执行步骤。
1. CentOS 7 / RHEL 7 环境安装步骤
CentOS 7 官方 Base 软件源默认不包含 Python 3,需要先挂载企业版额外扩展包(EPEL)仓储,然后通过 yum 执行安装:
# 1. 更新基础包索引并安装 EPEL 软件源
sudo yum update -y
sudo yum install -y epel-release

# 2. 从 EPEL 源安装 Python 3 以及配套的开发包与 pip
sudo yum install -y python3 python3-devel python3-pip
Python 3.6.8
$ pip3 --version
pip 9.0.3 from /usr/lib/python3.6/site-packages (python 3.6)
2. RHEL 8 / 9 与 CentOS Stream 环境安装步骤
从 RHEL 8 起,系统引入了 AppStream 模块化机制,允许在同一个系统中并行提供不同版本的 Python。你可以查看当前可用的模块流并按需安装:
# 1. 检查可用 Python 模块版本流
sudo dnf module list python*

# 2. 安装指定版本的 Python 模块(例如安装 Python 3.9)
sudo dnf module install -y python39

# 或者直接安装系统默认的通用 Python 3 软件包
sudo dnf install -y python3 python3-pip python3-devel
Python 3.9.18
$ which python3
/usr/bin/python3
/usr/bin/python3,绝不会覆盖原有的 /usr/bin/python,因此系统原生的包管理工具完全不受干扰。
三、方法二:源码编译安装指定版本 Python 3(推荐与生产标准)
当业务需要特定的 Python 发行版(如 3.10、3.11 或 3.12),而操作系统的官方仓储无法满足时,源码编译是最稳妥且受控的方案。编译安装的核心原则是:安装到独立目录(如 /usr/local),并且绝不使用覆盖命令。以下以编译安装 Python 3.11.8 为例进行端到端拆解。
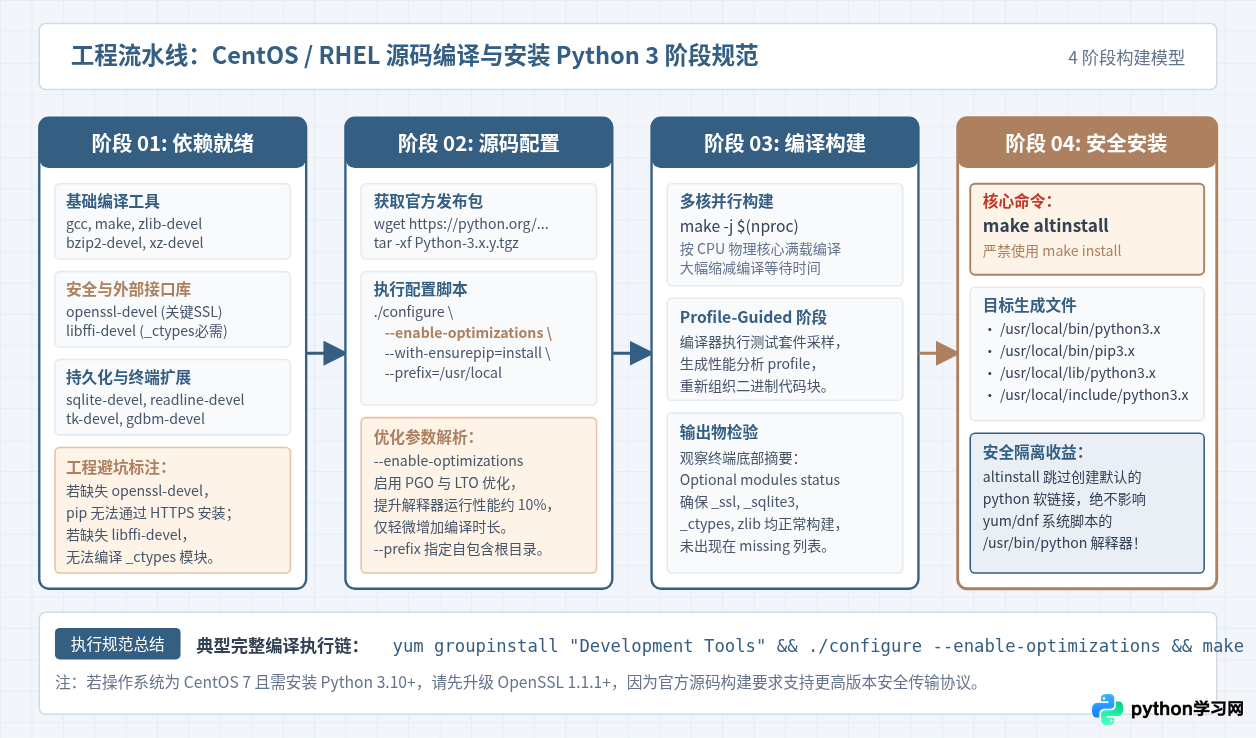
阶段 01安装编译工具链与底层开发库
Python 解释器由 C 语言写成,其内置的诸多模块(如 SSL 加密传输、SQLite 本地数据库、ctypes 动态调用、zlib 压缩等)需要对应底层开发库的 C 头文件。如果缺少这些头文件,编译出来的 Python 解释器将缺失对应功能,导致运行期报错。
# 安装基础开发工具组
sudo yum groupinstall -y "Development Tools"

# 安装 Python 各内置 C 扩展模块所需的底层开发头文件
sudo yum install -y     openssl-devel     bzip2-devel     libffi-devel     zlib-devel     readline-devel     sqlite-devel     xz-devel     tk-devel     gdbm-devel     ncurses-devel     wget
openssl-devel 决定了 Python 能否使用 HTTPS 协议,缺少它会导致 pip 无法从网络下载任何包;libffi-devel 则是编译 _ctypes 模块的硬性依赖,缺少它会导致众多现代 Python 库在导入时崩溃。
阶段 02下载并校验官方源码包
建议将源码下载到 /usr/src 或用户的临时编译目录中,解压后进入源码根目录:
# 切换到临时工作目录
cd /usr/src

# 从 Python 官方镜像下载稳定版源码包
sudo wget https://www.python.org/ftp/python/3.11.8/Python-3.11.8.tgz

# 解压源码包并进入目录
sudo tar -xzf Python-3.11.8.tgz
cd Python-3.11.8
阶段 03预配置构建环境(启用 PGO 性能优化)
运行源码自带的 configure 脚本生成 Makefile。这里有两个非常关键的编译选项:
--prefix=/usr/local:指定 Python 3 安装的目标根目录,避免混入操作系统的/usr/bin系统目录。--enable-optimizations:开启 Profile-Guided Optimization(PGO)以及 Link-Time Optimization(LTO)高级优化。在编译过程中,编译器会运行一套基准测试套件,根据代码分支热度重排二进制代码,可使 Python 解释器的执行速度提升 10% 到 15%。--with-ensurepip=install:确保在安装解释器的同时,内置安装匹配版本的 pip 工具。
sudo ./configure --enable-optimizations --prefix=/usr/local --with-ensurepip=install
阶段 04多核并行编译与安全安装(核心:altinstall)
执行编译时,使用 -j $(nproc) 参数充分调动服务器的全部 CPU 物理核心,缩短编译等待时间。而在安装阶段,必须使用 make altinstall,严禁使用 make install。
# 1. 采用全核并发编译(PGO 测试套件会自动运行多轮性能采样)
sudo make -j$(nproc)

# 2. 安全安装到系统(严格使用 altinstall)
sudo make altinstall
make install 会在 /usr/local/bin 目录下强行创建名为 python 和 python3 的符号链接。如果系统环境变量配置不当,可能意外劫持底层命令。而
make altinstall 会严格保留带版本号的文件名,仅生成 /usr/local/bin/python3.11 和 /usr/local/bin/pip3.11,杜绝任何对全局通用符号的隐式替换,是多版本共存的黄金规范。
四、系统底层工具与 Python 3 隔离共存机制
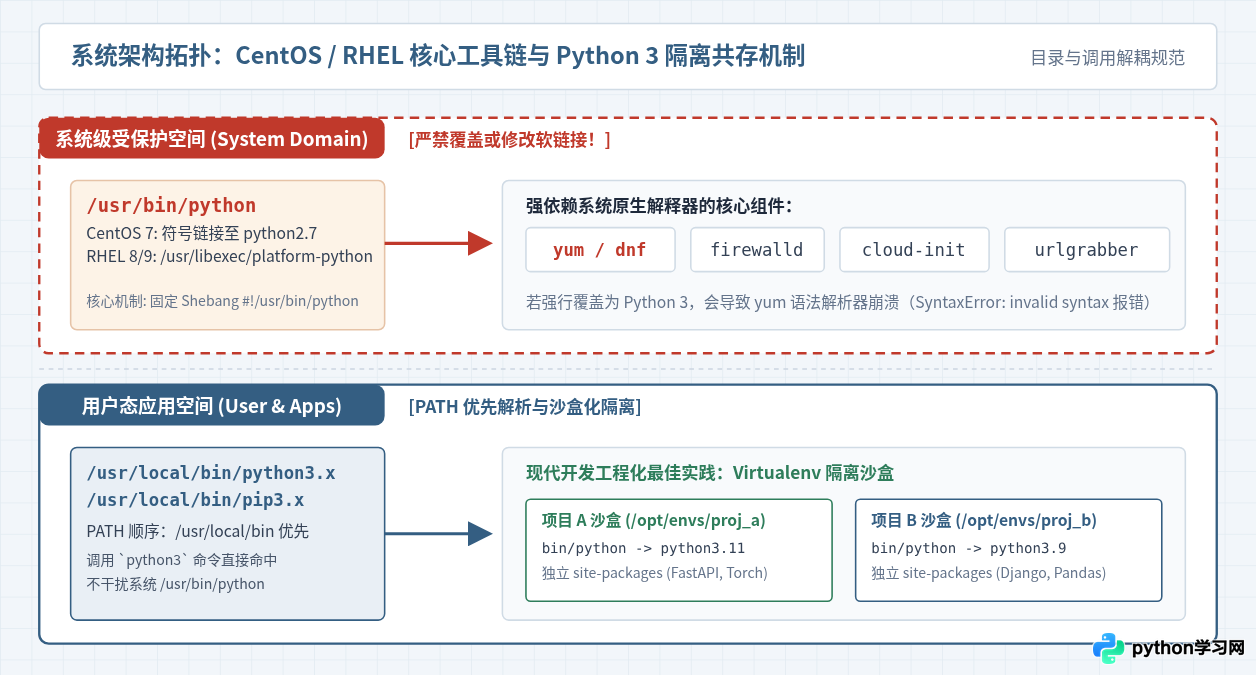
在 CentOS 与 RHEL 中,操作系统的核心稳定性与 Python 的共存架构息息相关。以下架构图展示了受保护的“系统级空间”与“用户态应用空间”的边界划分:
1. 为什么严禁修改 /usr/bin/python
在 CentOS 7 中,yum 客户端脚本顶部的解释器声明(Shebang)写着:#!/usr/bin/python。在 CentOS 7 默认状态下,该文件是指向 python2.7 的软链接。Yum 的源码包含大量 Python 2 专属语法(如 print 语句与旧式异常捕获)。一旦将 /usr/bin/python 改指向 Python 3,执行任何 yum 命令都将瞬间报出语法错误:
except KeyboardInterrupt, e:
^
SyntaxError: invalid syntax
在 RHEL 8 和 9 中,红帽将系统依赖解耦为 /usr/libexec/platform-python,但系统服务(如 firewall-cmd、cloud-init)依然强依赖系统包仓库中的原生组件。因此,任何试图直接替换全局 python 软链接的操作都是高危行为。
2. 规范化命令入口与 PATH 环境变量管理
通过 make altinstall 安装后,系统可执行文件位于 /usr/local/bin/python3.11。为了日常命令行输入的便利,可以在 /usr/local/bin 目录下建立规范的 python3 与 pip3 软链接,但绝不要建立无版本号的 python:
# 检查 /usr/local/bin/python3 是否已存在
ls -l /usr/local/bin/python3*

# 若不存在通用 python3 快捷方式,建立显式符号链接
sudo ln -sf /usr/local/bin/python3.11 /usr/local/bin/python3
sudo ln -sf /usr/local/bin/pip3.11 /usr/local/bin/pip3

# 检查当前用户的 PATH 顺序
echo $PATH
Linux 系统的默认 $PATH 中,/usr/local/bin 通常排在 /usr/bin 前面。因此,当在终端中直接键入 python3 时,系统会优先调用刚刚编译安装好的新版 Python,而后台由系统级脚本调用的 /usr/bin/python 则稳固不受影响。
五、安装验收基线与虚拟环境工程化实践
新环境安装完成后,切忌立即部署业务代码,必须按照标准基线对解释器的完整性进行三层校验,并在后续工作中强制使用虚拟环境。
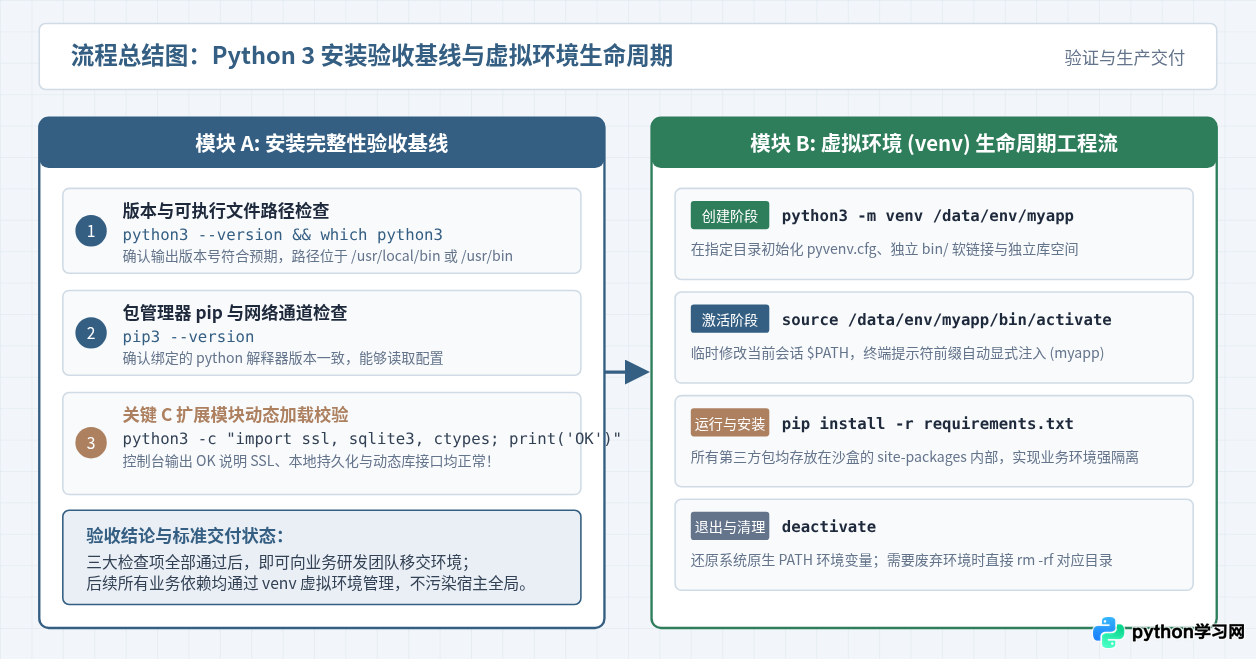
1. 三层安装验收基线检查
依次运行以下检查命令,确认环境健康:
# 检查项 1:路径与版本匹配性
which python3
python3 --version

# 检查项 2:pip 包管理器关联
pip3 --version

# 检查项 3:核心动态库加载完整性(非常关键)
python3 -c "import ssl, sqlite3, ctypes, zlib; print('所有关键核心扩展验证通过!')"
/usr/local/bin/python3
$ python3 --version
Python 3.11.8
$ pip3 --version
pip 24.0 from /usr/local/lib/python3.11/site-packages/pip (python 3.11)
$ python3 -c "import ssl, sqlite3, ctypes, zlib; print('所有关键核心扩展验证通过!')"
所有关键核心扩展验证通过!
2. 使用 venv 管理项目生命周期
为了杜绝不同业务项目之间第三方依赖的相互冲突,禁止在宿主系统的全局环境中直接执行 pip install。Python 3 内置了标准的 venv 模块:
# 1. 在项目目录中初始化一个轻量虚拟环境
python3 -m venv /data/myproject_env

# 2. 激活虚拟环境(当前 Shell 会话提示符将出现环境名前缀)
source /data/myproject_env/bin/activate

# 3. 在完全隔离的虚拟环境中升级 pip 并安装项目专属依赖
(myproject_env) pip install --upgrade pip
(myproject_env) pip install fastapi uvicorn requests

# 4. 退出当前虚拟环境,恢复系统默认上下文
(myproject_env) deactivate
六、高频疑难报错与排错处置
在实际生产环境中,由于 Linux 系统最小化安装、旧版本依赖残留等原因,可能会遇到以下典型问题。
1. 报错:No module named '_ssl',pip 无法执行 HTTPS 下载
原因定位:在运行 ./configure 与 make 时,系统中未安装 openssl-devel,或者 CentOS 7 默认自带的 OpenSSL 版本为 1.0.2k,而 Python 3.10 及以上版本强制要求 OpenSSL 1.1.1 及以上支持。
解决方案:
- 若在 CentOS 8/9,只需补充运行:
sudo dnf install -y openssl-devel,重新进入 Python 源码目录执行./configure与make altinstall即可。 - 若在 CentOS 7 且需要编译 Python 3.10+,需从源码编译一个独立的 OpenSSL 1.1.1,并在配置 Python 时通过
--with-openssl=/usr/local/openssl11参数指向独立路径。
2. 报错:No module named '_ctypes'
原因定位:系统缺失底层库 libffi-devel。Python 3.7+ 的标准库 ctypes 对 libffi 进行了深度整合。
解决步骤:
sudo yum install -y libffi-devel
cd /usr/src/Python-3.11.8
sudo make -j$(nproc)
sudo make altinstall
3. 误操作修改 /usr/bin/python 导致 yum 瘫痪的紧急修复
如果在误操作中覆盖了 /usr/bin/python,导致 yum 无法使用,不要重启服务器,按照以下步骤修复符号链接:
# 查看系统自带的历史真实可执行文件
ls -l /usr/bin/python*

# 将 /usr/bin/python 重新链接回原装的 python2.7 (针对 CentOS 7)
sudo rm -f /usr/bin/python
sudo ln -s /usr/bin/python2.7 /usr/bin/python

# 验证 yum 功能是否满血恢复
yum clean all
yum makecache
/usr/bin/python、安装时使用 altinstall、生产中运行在 venv 中的规范,就能保障底层 Linux 系统的坚固稳定与业务开发的高效演进。
免责声明:本文内容仅供参考,不代表本站观点。转载或引用请注明出处。









