

深入理解Python Tornado的请求处理生命周期与中间件
深入剖析Python Tornado框架从底层IOLoop事件循环、HTTPServer网络解析到RequestHandler生命周期的全链路处理机制,并系统讲解在无内置全局中间件堆栈的架构下实现鉴权、耗时统计、CORS与全局异常处理的四大中间件模式。
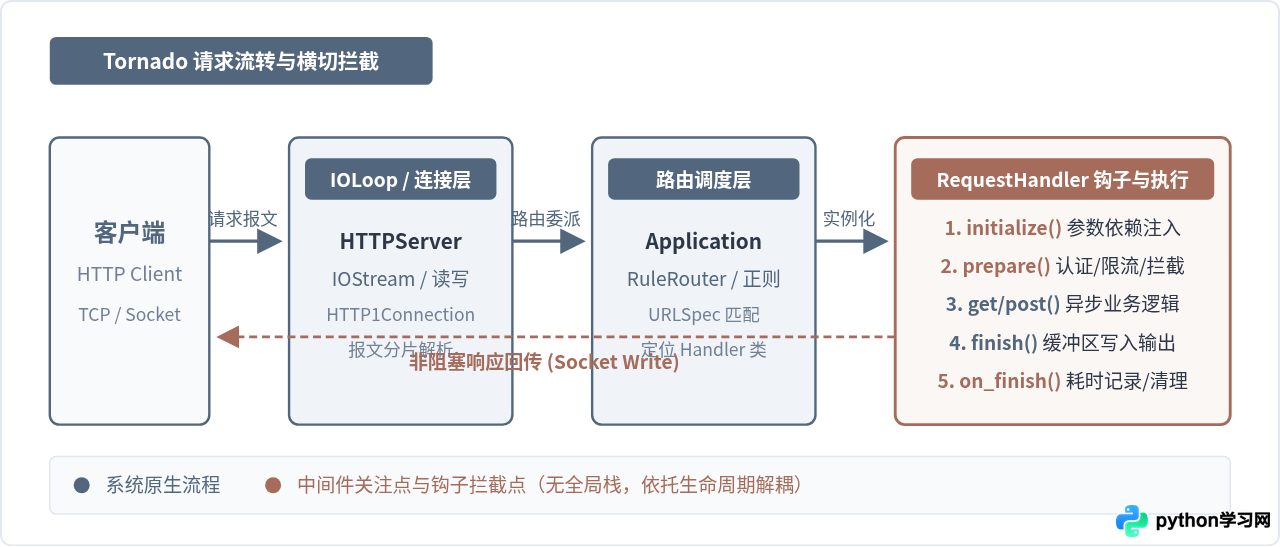
MIDDLEWARE 列表)。Tornado 的请求流转完全由底层的单线程非阻塞事件循环驱动,并围绕 RequestHandler 的生命周期钩子(initialize、prepare、HTTP 动词方法、finish、on_finish)严格展开。要实现认证、耗时统计、CORS 响应头、全链路追踪等“中间件”功能,核心路径在于基于基类继承的模板方法、方法级装饰器、路由分发拦截以及重写 _execute 调度层。
一、底层网络与路由调度:请求如何进入业务层
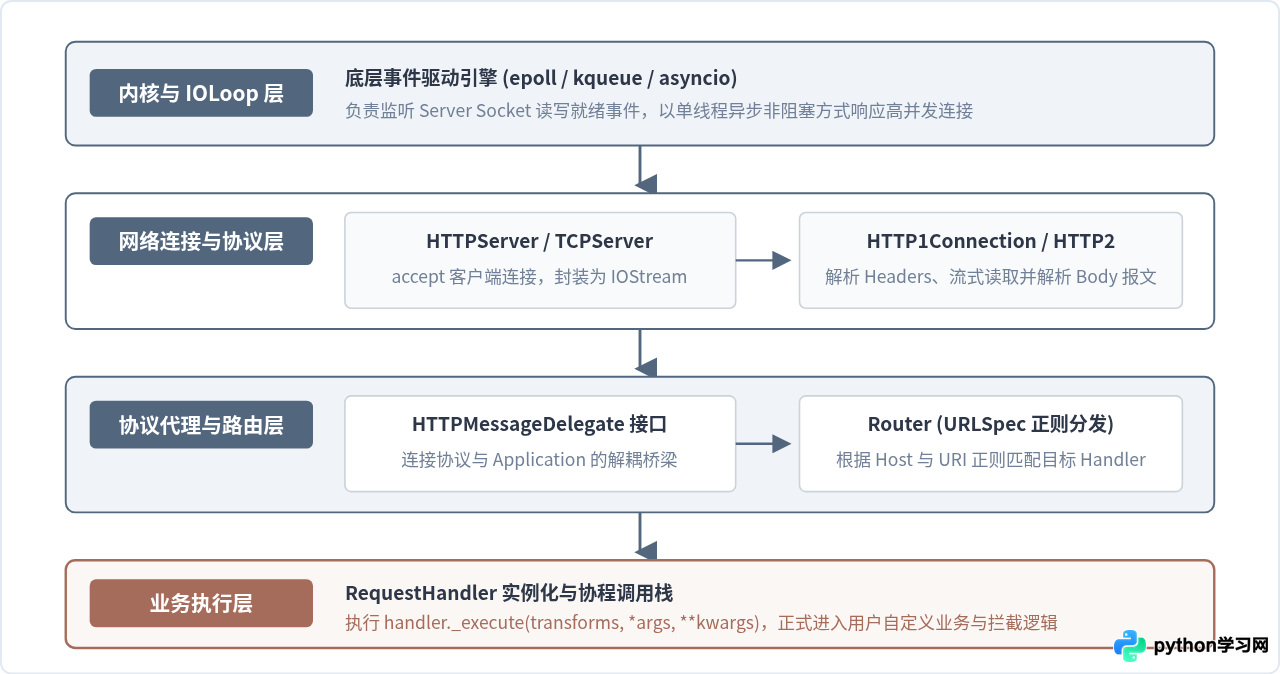
当客户端向 Tornado 发起 HTTP 请求时,并不是直接调用任何函数,而是由运行在单线程内的 IOLoop(基于系统的 epoll 或 kqueue)在套接字准备好读取时捕获就绪事件。HTTPServer 接受 TCP 连接后,将其包装为非阻塞的 IOStream,交由底层协议解析器 HTTP1Connection 流式提取请求头与请求体。
完成协议报文解析后,HTTP1Connection 会通过 HTTPMessageDelegate 协议代理机制,将解析所得的 HTTPRequest 对象移交给 Application。Application 继承自 tornado.routing.ReversibleRouter,在此阶段负责遍历配置的 URLSpec 规则列表。
一旦匹配到目标 URI 的正则表达式,系统便提取路径参数,并定位到对应的 RequestHandler 子类。随后,系统实例化该 Handler,调用其私有调度方法 _execute(),正式步入核心请求生命周期。
二、RequestHandler 的核心生命周期与状态流转
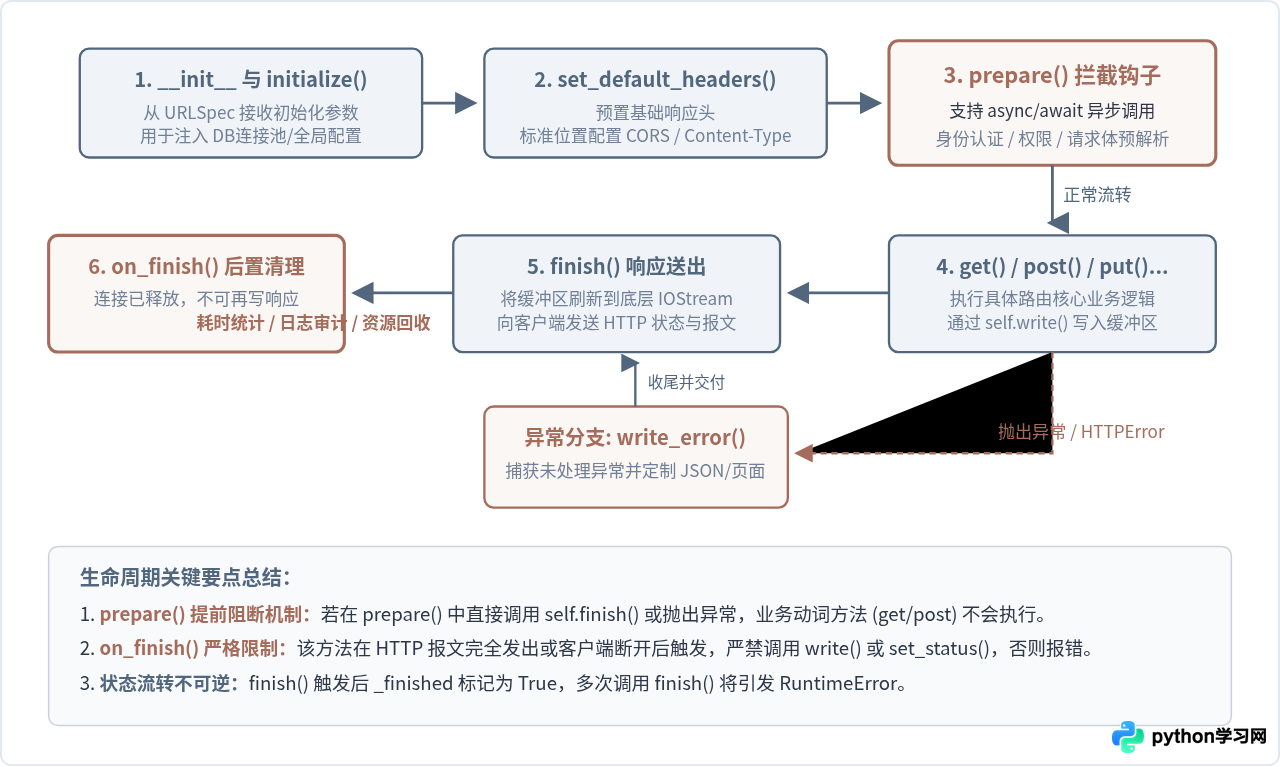
在 Tornado 内部,每个 HTTP 请求对应一个独立的 RequestHandler 实例。掌握其生命周期的具体函数调用顺序与责任边界,是编写稳定高并发服务的前提。整个生命周期严格遵循以下执行链条:
1. 实例化与参数注入:__init__ 与 initialize()
Handler 实例化时,Tornado 会自动调用 initialize() 方法。此方法的入参来自于路由注册阶段在 URLSpec 中传入的字典对象。例如数据库连接池实例、全局配置等依赖项,应在此处绑定到当前 Handler 的实例属性上,避免在类级别维护可变状态引发竞态。
class UserProfileHandler(tornado.web.RequestHandler):
    def initialize(self, db_pool, redis_client):
        # 依赖注入:在实例化阶段挂载连接句柄
        self.db = db_pool
        self.redis = redis_client
2. 预置基础响应头:set_default_headers()
在任何业务处理之前,系统首先触发 set_default_headers()。默认情况下它仅设置常规的 Server 头。在实际工程中,这里是声明全局 CORS(跨域资源共享) 策略、配置默认 Content-Type: application/json 最干净的位置。
3. 前置拦截与异步校验:prepare()
prepare() 是 Tornado 赋予开发者的第一个强大拦截点。它在具体的 HTTP 动词方法(如 get()、post())执行前被调用,并且天然支持 async def 异步操作。
如果在 prepare() 中判定用户凭据无效、请求参数格式错误或被限流,可以直接调用 self.finish(...) 交付响应,或者抛出 tornado.web.HTTPError(401)。此时,后续的业务动词方法将直接被跳过,不再执行。
4. 业务逻辑分发:HTTP 动词方法
经过 prepare() 放行后,Tornado 通过反射分发到与当前请求 Method 对应的函数(如 get()、post()、delete())。开发者在这些方法内完成具体的业务编排,通过 self.write() 将数据写入输出缓冲区。
5. 输出刷新与连接交付:finish()
当业务方法执行完毕(协程 resolve)或显式调用 self.finish() 时,Tornado 会计算 Content-Length、压缩输出报文,并通过 IOStream 将响应数据非阻塞地写回到客户端 Socket。finish() 执行后,该请求的 HTTP 会话实质上已经宣告结束。
6. 后置清理与监控:on_finish()
响应已成功发送至底层网络缓冲区(或客户端异常断开)后,系统会立即触发 on_finish()。
由于网络传输已进入交付阶段,严禁在 on_finish() 中调用 self.write() 或 self.set_status(),否则将触发未处理的异常。此阶段专门用于非阻塞的资源回收、访问日志持久化上报以及请求耗时统计。
三、在 Tornado 中构建“中间件”的四大实战模式
Tornado 刻意避免引入 Django 式深层嵌套的中间件堆栈,是为了杜绝在单线程异步事件循环中因复杂的多层包装导致额外的调用栈开销和上下文穿透问题。在实际架构设计中,我们可以通过以下四种经过工程检验的模式,干净地解耦横切关注点:
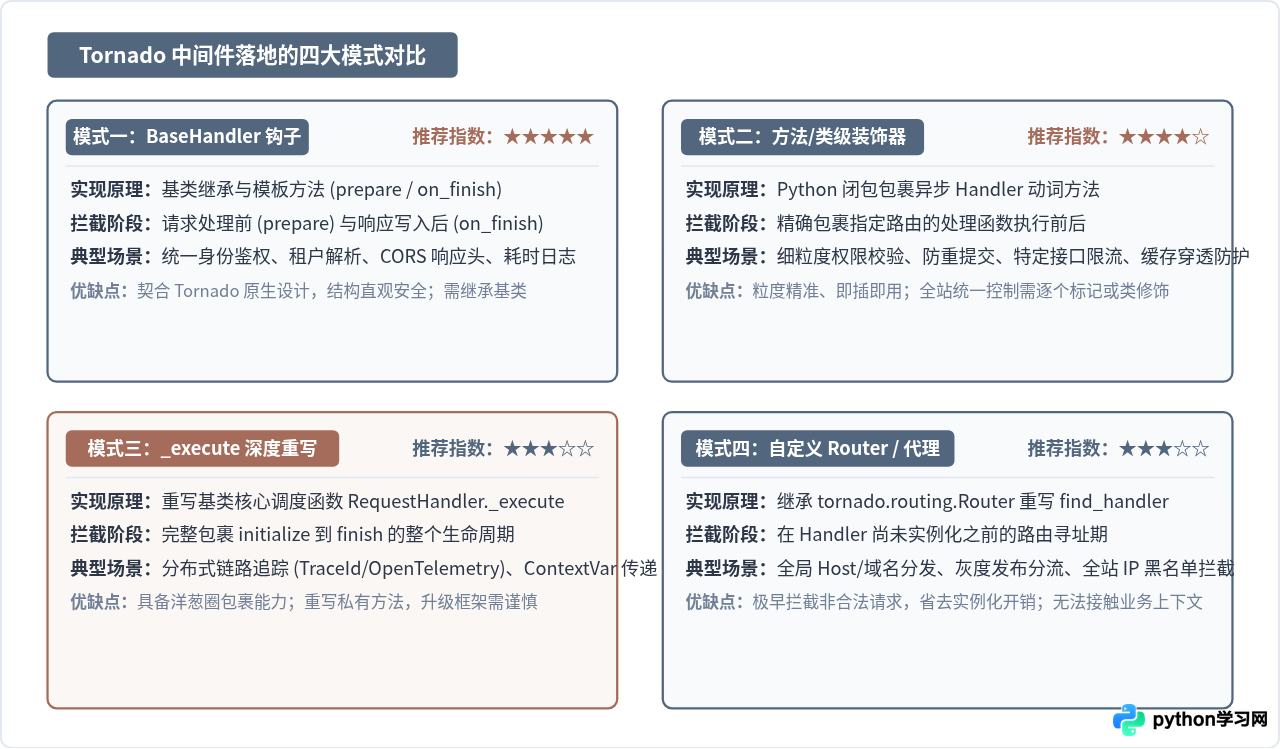
模式一:BaseHandler 钩子继承模式(首选方案)
这是 Tornado 官方推荐的标准解耦方式。通过定义一个统一的 BaseHandler 抽象基类,重写 set_default_headers、prepare、on_finish 以及 write_error,为全站或特定模块的所有子类提供统一的拦截基线。
import time
import json
import tornado.web

class BaseApiHandler(tornado.web.RequestHandler):
    """工程标准 API 基类,承担中间件核心职责"""

    def set_default_headers(self):
        # 1. CORS 与通用响应头
        self.set_header("Content-Type", "application/json; charset=UTF-8")
        self.set_header("Access-Control-Allow-Origin", "*")
        self.set_header("Access-Control-Allow-Methods", "GET, POST, PUT, DELETE, OPTIONS")
        self.set_header("Access-Control-Allow-Headers", "Content-Type, Authorization, X-Requested-With")

    async def options(self, *args, **kwargs):
        # 2. 统一放行浏览器的 OPTIONS 预检请求
        self.set_status(204)
        await self.finish()

    async def prepare(self):
        # 3. 前置中间件:记录请求发起时刻,进行全局认证
        self._start_time = time.time()

        auth_token = self.request.headers.get("Authorization")
        if not self._is_exempt_path(self.request.path):
            if not auth_token:
                raise tornado.web.HTTPError(401, "缺少访问令牌 Authorization")
            self.current_user = await self.validate_token(auth_token)

    def on_finish(self):
        # 4. 后置中间件:计算全流程耗时并输出结构化审计日志
        duration_ms = (time.time() - getattr(self, "_start_time", time.time())) * 1000
        print(f"AUDIT_LOG: {self.request.method} {self.request.uri} -> "
              f"Status: {self.get_status()} | Cost: {duration_ms:.2f}ms")

    def write_error(self, status_code, **kwargs):
        # 5. 异常中间件:兜底捕获异常并返回统一规范的 JSON
        exc_info = kwargs.get("exc_info")
        err_msg = "服务器内部未知错误"
        if exc_info:
            err_msg = str(exc_info[1])

        self.finish(json.dumps({
            "code": status_code,
            "message": err_msg,
            "data": None
        }))

    def _is_exempt_path(self, path: str) -> bool:
        # 白名单路径放行
        return path in ["/api/v1/auth/login", "/api/v1/health"]

    async def validate_token(self, token: str):
        # 模拟异步解析 Token
        return {"user_id": 1001, "role": "admin"}
模式二:方法级与类级装饰器(细粒度按需拦截)
当某些中间件功能仅作用于特定几个接口(如防重提交、精确限流、敏感权限校验)时,使用 Python 异步装饰器是最轻量优雅的方案。
from functools import wraps

def require_permission(required_role: str):
    """权限校验中间件装饰器"""
    def decorator(method):
        @wraps(method)
        async def wrapper(self: tornado.web.RequestHandler, *args, **kwargs):
            user = getattr(self, "current_user", None)
            if not user or user.get("role") != required_role:
                self.set_status(403)
                await self.finish({"error": "权限不足,需要管理员权限"})
                return
            return await method(self, *args, **kwargs)
        return wrapper
    return decorator

class OrderManagementHandler(BaseApiHandler):
    @require_permission("admin")
    async def delete(self, order_id):
        # 仅具备 admin 角色的请求能够到达此处
        await self.finish({"message": f"订单 {order_id} 已作废"})
模式三:重写 _execute 实现真正的“洋葱圈”调度
如果业务要求严格的环绕式拦截(Around Advice),例如在整个请求处理周期内维护一个 contextvars 协程上下文(如分布式链路追踪的 TraceId)、捕获包括 initialize 在内的所有底层异常,直接重写 _execute 是最彻底的途径。
import contextvars
import uuid

trace_context = contextvars.ContextVar("trace_id", default="")

class TracingHandler(tornado.web.RequestHandler):
    async def _execute(self, transforms, *args, **kwargs):
        # 1. 提取或生成分布式 TraceId
        trace_id = self.request.headers.get("X-Trace-Id", str(uuid.uuid4()))
        token = trace_context.set(trace_id)
        self.set_header("X-Trace-Id", trace_id)

        try:
            # 2. 调用父类原始调度器,执行完整生命周期(prepare -> get/post -> finish)
            await super()._execute(transforms, *args, **kwargs)
        finally:
            # 3. 退出协程前重置上下文变量,防止上下文污染
            trace_context.reset(token)
模式四:自定义 Router(请求分发前的早置拦截)
RequestHandler 实例化本身需要创建对象并分配内存。对于全站 IP 黑名单、泛域名 Host 分发等粗粒度规则,在路由阶段就将其阻断是性能最佳的选择。我们可以通过继承 tornado.routing.Router,重写 find_handler 实现路由中间件。
import tornado.routing
import tornado.web

class IpFirewallRouter(tornado.routing.Router):
    """路由级防火墙中间件:在未实例化业务 Handler 前直接阻断非法 IP"""
    def __init__(self, application, blacklisted_ips):
        self.application = application
        self.blacklisted_ips = set(blacklisted_ips)

    def find_handler(self, request, **kwargs):
        client_ip = request.remote_ip
        if client_ip in self.blacklisted_ips:
            # 返回一个快速阻断的 Handler 实例
            return self.application.get_handler_delegate(
                request, BlockedIpHandler, path_kwargs={}
            )
        # 合法流量直接下发给 Application 正常匹配
        return self.application.find_handler(request, **kwargs)

class BlockedIpHandler(tornado.web.RequestHandler):
    def get(self):
        self.set_status(403)
        self.finish("Access Denied: Your IP has been blacklisted.")
四、横切关注点选型与排坑决策指南
在实际项目演进中,切忌为了追求“中间件”形式而强行引入复杂的多层抽象。下表与图示总结了高频横切需求在 Tornado 中的最佳实践与核心注意事项:
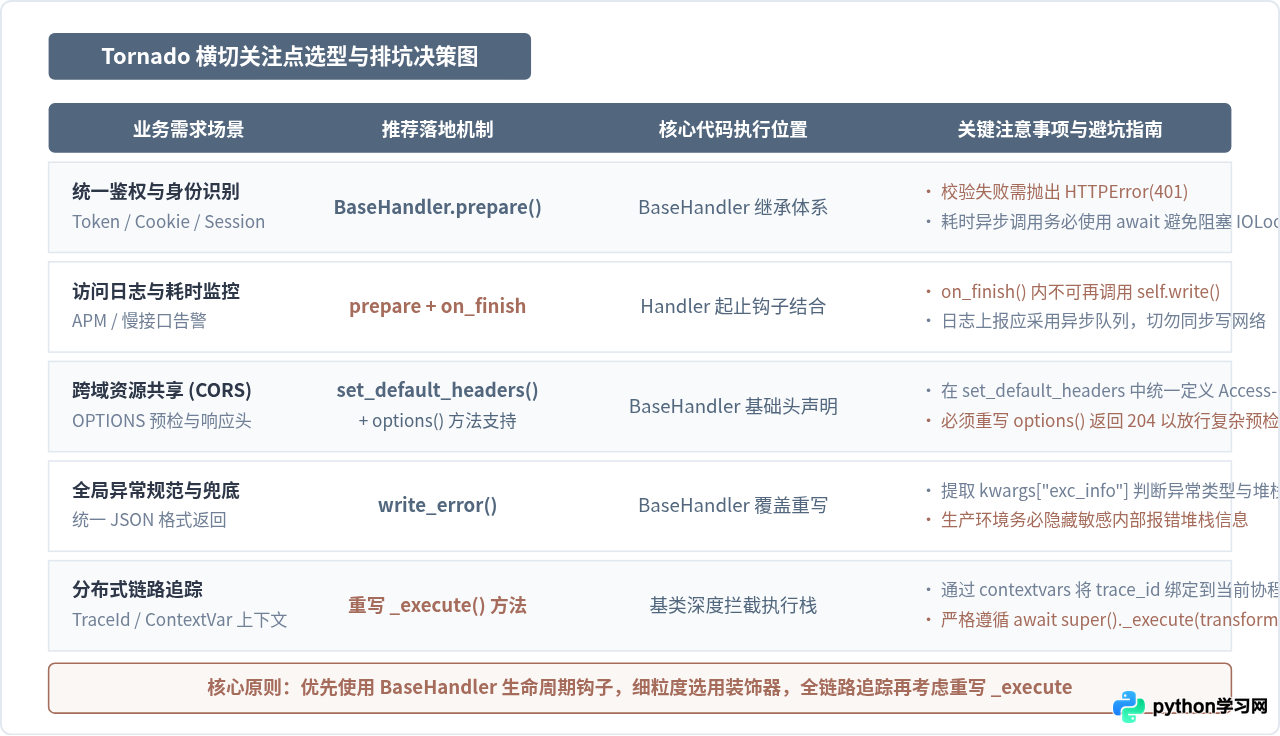
常见误区与避坑建议:
-
切勿在
prepare()或 Handler 动词方法中使用阻塞式同步 I/O: Tornado 是单线程事件循环架构。如果在prepare()校验 Token 时使用了同步的requests.get()或同步数据库查询,整个进程的 IOLoop 将陷入停滞,导致其他所有并发请求无法收发。必须使用异步客户端(如tornado.httpclient.AsyncHTTPClient、httpx.AsyncClient或异步驱动motor/asyncpg)。 -
理解
finish()与on_finish()的分工: 很多开发者误以为请求的耗时统计应该在get()结尾计算,实际上由于数据刷新到 Socket 还需要等待网络 I/O,只有在on_finish()中统计的耗时才最真实地反映了整个 HTTP 周期的完整服务时长。 -
CORS 预检与
options()方法的配合: 仅仅在set_default_headers()中声明跨域头是不够的,现代浏览器在发送带自定义 Header(如 Authorization)的 POST/PUT 请求前,一定会发起OPTIONS预检。若未显式实现async def options(self)返回 204,Tornado 将默认返回 405 Method Not Allowed,导致前端跨域失败。
五、结语
Tornado 的设计哲学在于轻量、可控与高性能。它没有强加一套高度抽象、层层包裹的全局中间件管道,而是将控制权完整交付给 RequestHandler 的生命周期钩子。在日常开发中,以 BaseHandler 为中枢承载通用头、身份鉴权与日志审计,辅以精简的方法装饰器和按需的 _execute 链路追踪包裹,便足以构建出兼具高可维护性与高吞吐能力的现代化 Web 服务。
免责声明:本文内容仅供参考,不代表本站观点。转载或引用请注明出处。









