

解决Python pip升级依赖包时的版本冲突报错
针对Python使用pip升级第三方库时出现的ResolutionImpossible及依赖版本冲突报错,从解析器回溯机制入手,提供精准排查依赖树、协同升级、使用约束文件以及环境隔离的系统化解决方案。
在维护或更新 Python 项目时,执行升级命令常常会遭遇 ResolutionImpossible 或依赖版本互斥的中断报错。解决此类冲突的核心路径在于明确 pip 依赖解析器的回溯限制,通过查看依赖树锁定产生冲突的共同下层包,并借助联合升级、约束文件(constraints)或虚拟环境隔离来恢复环境的一致性。
一、冲突现象与 pip 解析器的工作原理
当执行 pip install --upgrade <package> 时,控制台经常会输出大段回溯(backtracking)日志,随后以红色的 ERROR: ResolutionImpossible: for help visit... 终止操作。
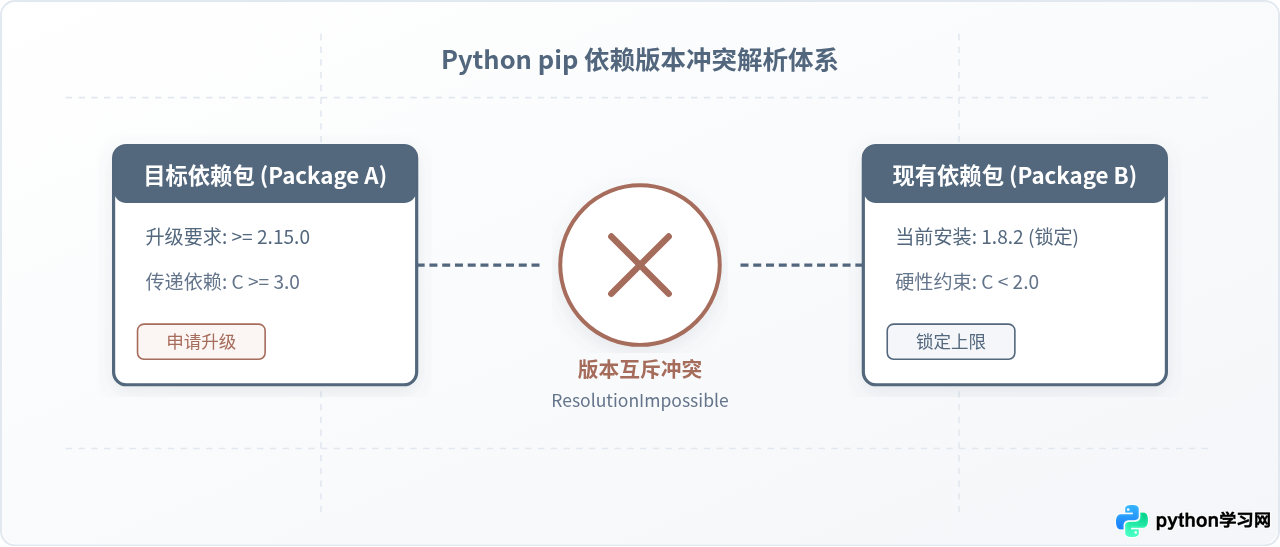
自从 pip 20.3 引入新型依赖解析器(2020-resolver)以来,pip 改变了以往“先到先得”的浅层安装机制。旧版本 pip 遇到版本冲突时,往往直接安装最新版本覆盖本地旧文件,导致环境内其他包因底层接口不兼容而发生隐蔽的运行时报错。新解析器则要求:当前环境内所有已安装且相关的依赖包,在版本约束上必须存在一个严格的数学交集。
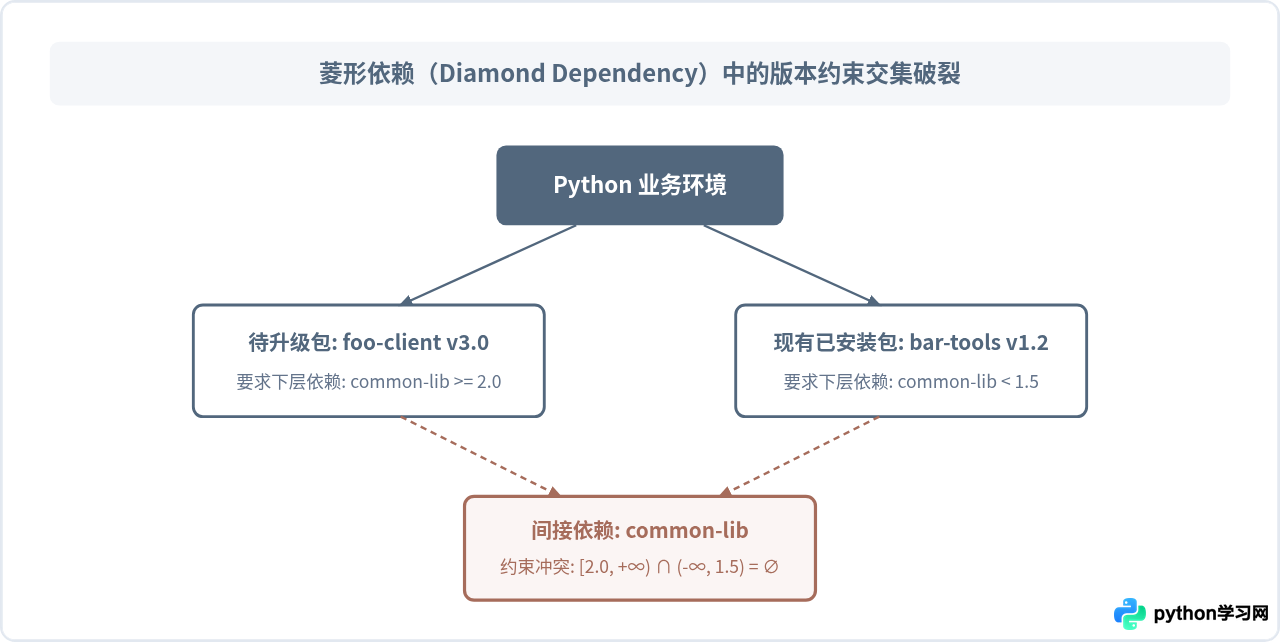
当要升级的包(如包 A)要求间接依赖 urllib3 >= 2.0.0,而项目原本已安装的另一个库(如包 B)硬编码声明了 urllib3 < 1.27 时,交集即为空集。pip 会不断尝试回退包 A 的候选版本,若穷尽后依然无法匹配,就会抛出解析失败异常。
二、定位冲突根源的具体操作步骤
遇到报错时,不应盲目添加 --force-reinstall,这容易破坏已有依赖关系。正确的排查方法分为四步:
- 查看报错信息中的版本制约项:pip 报错末尾会明确列出产生冲突的具体两个或多个包名称及它们各自声明的约束。
- 使用
pip check检验环境现状:验证当前虚拟环境中是否已经存在被破坏的依赖链。 - 生成依赖树定位引入路径:利用专用依赖树工具查出是哪个顶层包引入了低版本约束。
- 查询远程候选可用版本:确认是否存在兼容彼此的中间版本。
1. 查看当前环境一致性
# 检查当前 Python 环境是否存在已有冲突
pip check2. 使用 pipdeptree 展开调用拓扑
很多时候冲突发生在次级依赖库中。安装 pipdeptree 并针对冲突的库反查上游引用者,能够迅速定位阻碍升级的元凶:
# 安装轻量级依赖树检测工具
pip install pipdeptree

# 查找具体某个间接依赖(例如 urllib3)被谁依赖
pipdeptree --reverse --package urllib3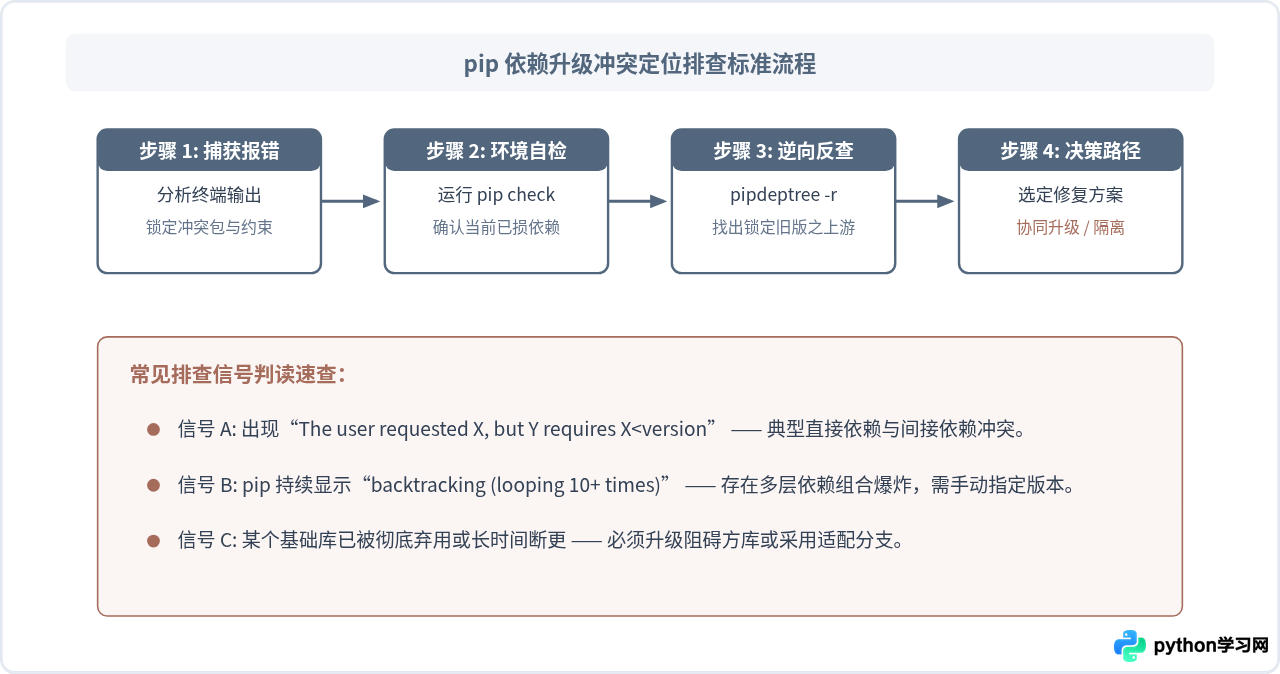
三、解决版本冲突的四种实用方案
方案一:协同升级(联合指定关联包)
当升级包 A 导致冲突时,往往是因为限制包 A 的包 B 也处于陈旧版本。如果分别升级,pip 在单步执行时会被局部状态阻碍;将两者同时放入升级命令中,pip 解析器将把它们作为一个统一解算系统重新计算全局可行解:
# 错误方式:单独升级某一个被依赖项,触发局部解算死锁
pip install --upgrade requests

# 正确方式:同时协同升级调用方与关联方,让解析器一次性解算
pip install --upgrade requests botocore
方案二:借助 constraints 约束文件统一锁定边界
在大型协作项目中,为了避免升级特定包时破坏核心生产环境中的基础库(例如 PyTorch、NumPy 或 cryptography),可以通过 -c 参数传入约束文件。
约束文件(constraints.txt)与 requirements.txt 的区别在于:约束文件本身不会强制安装其中的包,但如果任何被安装包需要间接引入该库,必须严格遵从约束文件中给出的版本限制。
# 1. 建立 constraints.txt 文件,声明不可逾越的基础版本
cat << 'EOF' > constraints.txt
urllib3>=1.26.0,<2.0.0
cryptography>=41.0.0
EOF

# 2. 结合约束文件安全升级目标包
pip install --upgrade requests -c constraints.txt
方案三:排查并升级“阻碍方”库,替换陈旧依赖
从 pipdeptree 反查中发现阻碍升级的往往是某个早已过时的辅助库。此时应当优先检查该辅助库在 PyPI 上的新发行版是否已经放宽了约束:
# 查看该阻碍库在 PyPI 上的可用版本列表
pip index versions legacy-sdk
如果阻碍库已有新版本,执行 pip install --upgrade legacy-sdk 即可解除限制;如果该项目已被上游弃用,则应评估重构代码以移除该依赖。
方案四:虚拟环境隔离(避免“全家桶”单环境污染)
若两个核心工具链对同一底层依赖存在不可调和的绝对版本互斥(例如模型训练库需要旧版 protobuf,而新服务框架需要新版 protobuf),强行放在同一环境只会陷入依赖地狱。此时应通过虚拟环境将二者运行边界彻底切开。
# 创建隔离的专用运行环境
python3 -m venv .venv-service
source .venv-service/bin/activate

# 在干净的环境中执行全新升级
pip install --upgrade requests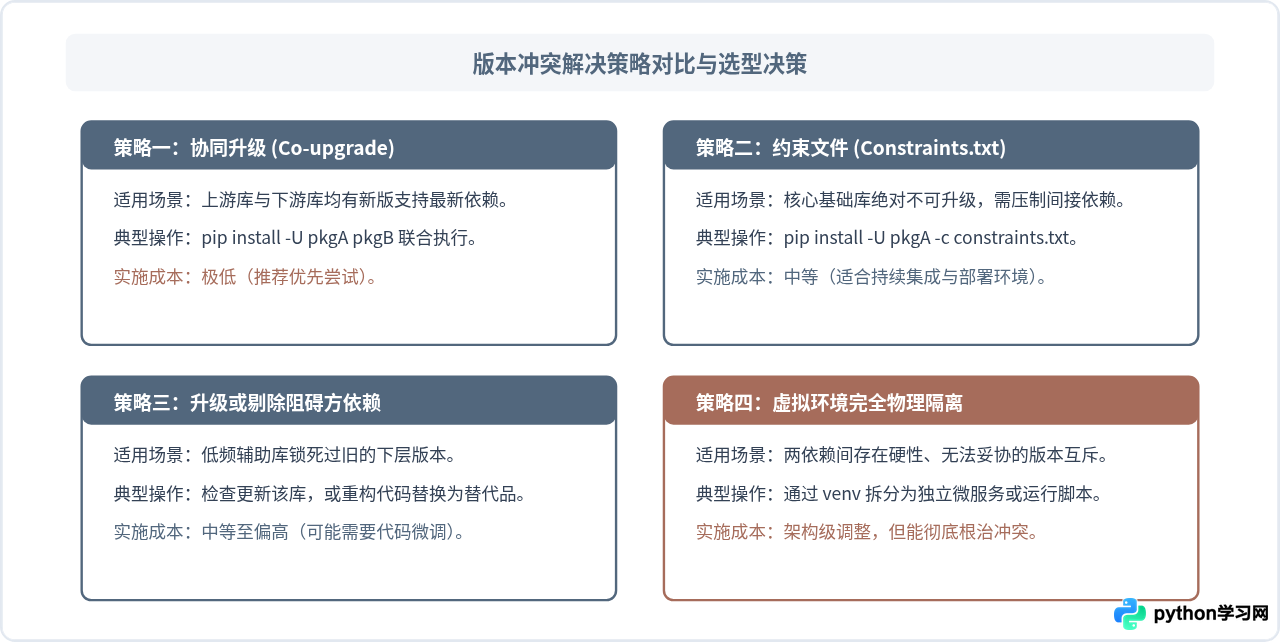
四、结果验证与长期依赖健康治理
升级完成后,切勿直接关闭终端。必须通过严密验证确认安装过程没有破坏已有依赖链路,并建立防范机制:
1. 关键验证指令
# 步骤 A:校验 pip 依赖一致性(必须无输出)
pip check

# 步骤 B:执行快速单元测试或核心导入验证
python -c "import requests; print('requests version:', requests.__version__)"
在论坛中常能见到建议使用 --no-deps 或 --use-deprecated=legacy-resolver 的回答。在生产开发中,应严格避免使用这些选项:它们仅是在形式上让 pip 停止抛出报错,但隐藏的 ABI/API 不兼容将会在业务运行的特定分支中转化为难以排查的 ImportError 或 AttributeError。
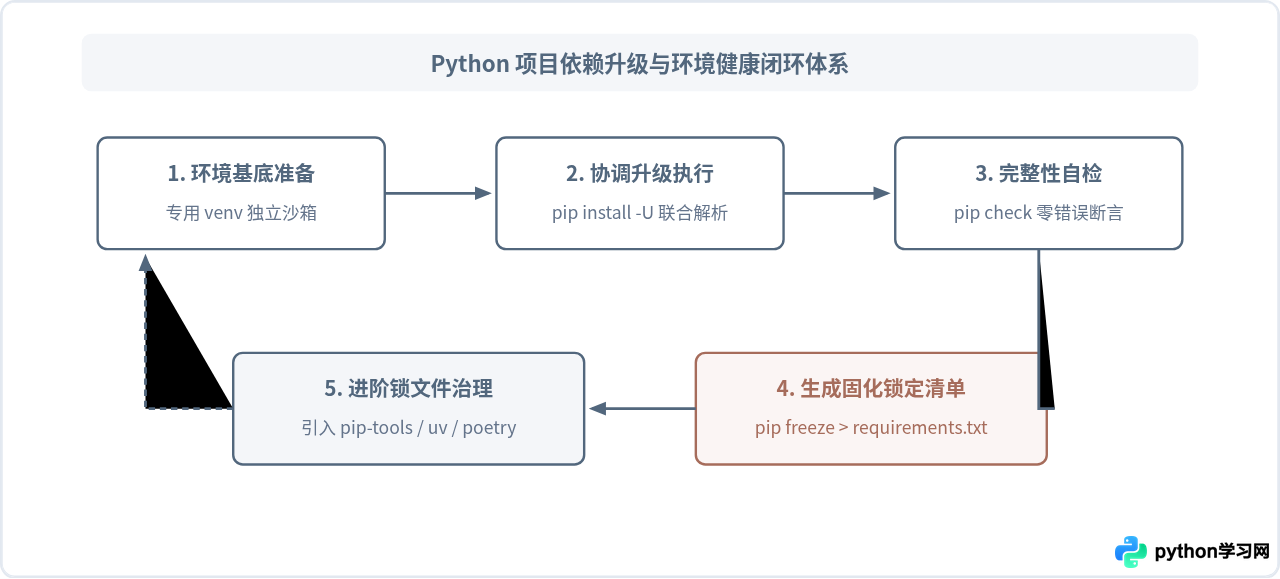
在团队协作与日常迭代中,若频繁遭遇依赖冲突,建议借助现代锁文件方案(如 pip-compile 或基于 Rust 的超高速依赖管理工具 uv),将抽象依赖声明(requirements.in)与完全解析锁定的具体版本清单(requirements.txt)分离维护。这样既能保证升级时依赖解析清晰明确,又能在持续集成中获得稳定、可复现的构建环境。
免责声明:本文内容仅供参考,不代表本站观点。转载或引用请注明出处。









