

Python接口服务生产环境部署:Nginx配合Uvicorn/Gunicorn配置指南
全面系统的Python接口服务生产环境部署指南,深入解析Nginx反向代理配合Gunicorn进程管理器与Uvicorn ASGI工作进程的高性能高可用配置方案,涵盖Unix Domain Socket通信、Systemd系统守护、零停机热重载及生产故障排查。
一、三层部署架构的职责分工与选型依据
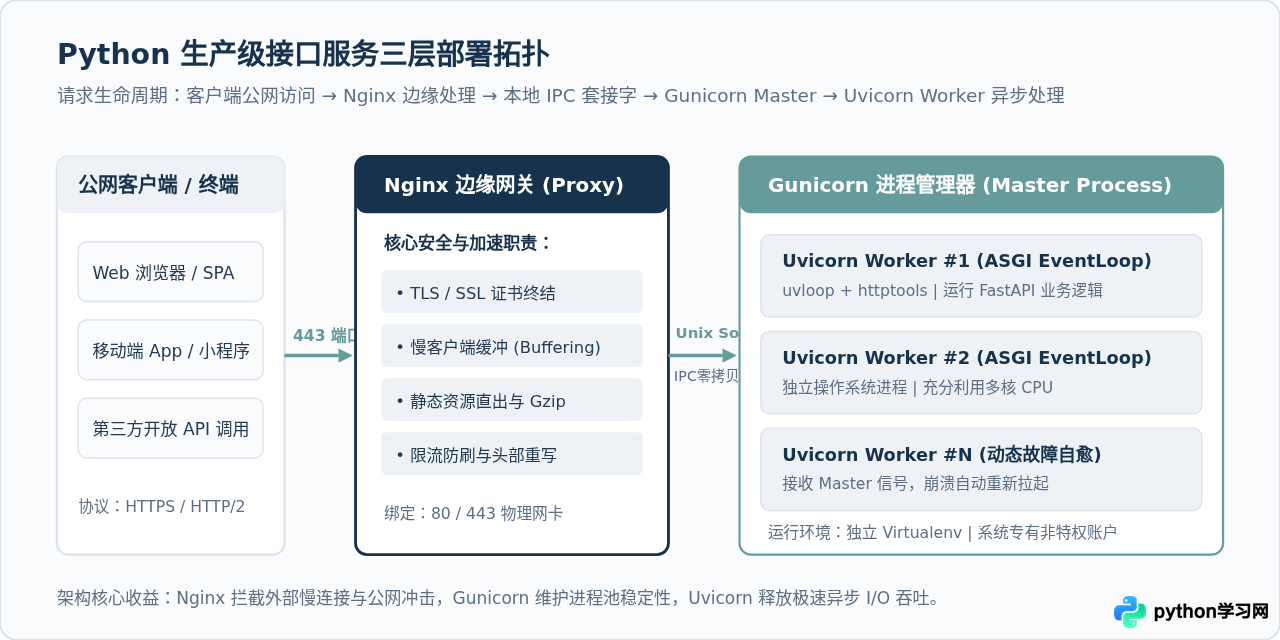
初学者在开发基于 FastAPI 的接口时,常习惯在服务器终端执行 uvicorn main:app --host 0.0.0.0 --port 8000 直连公网。这种方式在生产环境中存在严重的安全与性能隐患:Uvicorn 专为协议解析和异步执行设计,缺乏对慢速客户端攻击(Slowloris)的防护机制、缺乏多核心 CPU 进程的生命周期管理,也无法在单节点处理 SSL/TLS 证书卸载与复杂的负载均衡。
因此,成熟的生产拓扑将不同层次的关卡解耦为专业组件:
- Nginx(边缘反向代理与网关):直面公网流量,负责 HTTPS 终止、HTTP/2 多路复用、客户端连接缓冲、静态资源直出、IP 限流与安全过滤。它将合法的清洁请求通过高速本地套接字转发给后端,阻隔外部恶意慢连接。
- Gunicorn(主进程控制器):作为成熟经典的 WSGI/ASGI 容器管理框架,以 Master 进程身份运行,严格监控各 Worker 状态,负责监听系统信号(如
HUP平滑重启)、自动重启异常崩溃的子进程、根据服务器 CPU 核心动态调度进程资源。 - Uvicorn Worker(ASGI 异步工作进程):作为 Gunicorn 的专用 Worker 类(
uvicorn.workers.UvicornWorker),依托底层uvloop和httptools实现高并发异步 I/O,专心执行应用层的路由与业务逻辑。
二、生产环境准备与标准化落地流程
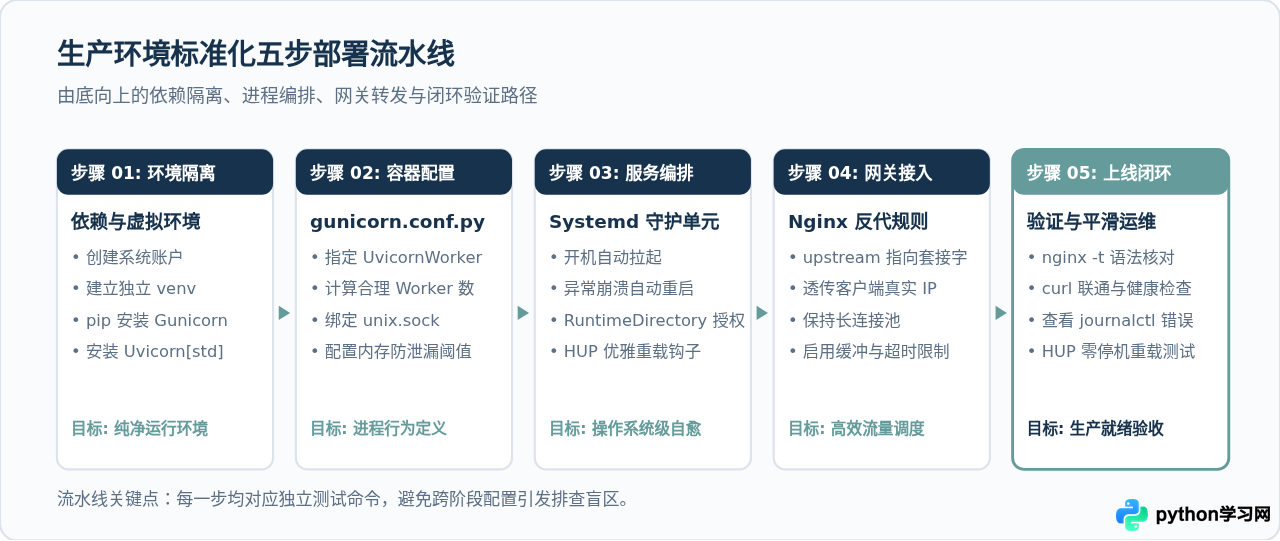
生产环境部署应当遵循严格的模块化与非特权原则。切忌使用 root 用户直接运行 Python 进程。推荐为该业务创建专属的系统无登录账户(如 www-data 或 pyapi),并将业务代码与 Python 虚拟环境放置于符合 Linux FHS 标准的目录中(例如 /opt/pyapi)。
1. 目录结构与虚拟环境搭建
在目标 Linux 服务器执行如下准备命令,建立干净隔离的执行上下文:
# 1. 创建专用运行用户 (如果采用 www-data 则可跳过)
sudo useradd -r -s /usr/sbin/nologin pyapi

# 2. 建立项目目录与虚拟环境
sudo mkdir -p /opt/pyapi
sudo chown -R pyapi:pyapi /opt/pyapi
cd /opt/pyapi

# 切换为 pyapi 用户或以其权限创建虚拟环境
sudo -u pyapi python3 -m venv /opt/pyapi/venv

# 3. 安装生产级核心依赖 (务必包含 uvicorn 的 standard 组件,其自带 uvloop 与 httptools)
sudo -u pyapi /opt/pyapi/venv/bin/pip install --upgrade pip
sudo -u pyapi /opt/pyapi/venv/bin/pip install fastapi "uvicorn[standard]" gunicorn
2. 编写具备生产意识的应用入口 (main.py)
在反向代理架构下,后端接口需要正确识别客户端的真实协议(HTTP 或 HTTPS)与远程 IP,避免发生 URL 重定向协议降级或日志 IP 全为 127.0.0.1 的问题。
from fastapi import FastAPI, Request
from uvicorn.middleware.proxy_headers import ProxyHeadersMiddleware

app = FastAPI(
    title="Production Python API",
    docs_url=None,  # 生产环境建议关闭原生 Swagger UI 或置于内网保护
    redoc_url=None
)

# 注册反向代理头部处理中间件,信任来自 Nginx 的转发头
app.add_middleware(ProxyHeadersMiddleware, trusted_hosts=["*"])

@app.get("/health", tags=["System"])
async def health_check():
    """生产探活接口,供 Nginx 或监控系统心跳检测"""
    return {"status": "healthy", "service": "pyapi"}

@app.get("/api/v1/info")
async def get_client_info(request: Request):
    """验证真实客户端 IP 与协议传递"""
    return {
        "client_ip": request.client.host if request.client else "unknown",
        "url_scheme": request.url.scheme,
        "host_header": request.headers.get("host")
    }
三、Gunicorn 结合 Uvicorn 的生产配置文件
在命令行中传递大量长参数不利于维护,更无法进行 Git 版本管理。最佳实践是在项目根目录下创建 gunicorn.conf.py 专门定义运行行为。
import multiprocessing
import os

# 1. 基础运行方式与 Worker 选型
# 指定使用 Uvicorn 提供的 ASGI Worker 类
worker_class = "uvicorn.workers.UvicornWorker"

# Worker 数量计算:推荐为 (2 * CPU核心数) + 1。
# 若业务高度依赖异步 I/O (如外部 API/异步数据库),该数量可充分挖掘多核性能
cpu_count = multiprocessing.cpu_count()
workers = int(os.getenv("GUNICORN_WORKERS", (2 * cpu_count) + 1))

# 2. 进程通信绑定 (Unix Domain Socket)
# 在单机部署时,使用 Unix Domain Socket 相比 TCP 端口有明显性能优势
bind = "unix:/run/pyapi/gunicorn.sock"
# 设置套接字文件掩码,确保所属组 (如 www-data) 具备读写权限 (0660)
umask = 0o007

# 3. 超时与存活配置
timeout = 60          # 工作进程处理超时阈值 (秒)
graceful_timeout = 30 # 收到重启信号后,等待在途请求处理完毕的最大时间
keepalive = 5         # 套接字连接保活时长

# 4. 内存防御与周期性轮转 (核心生产项)
# 为防止 Python 异步协程潜在的内存微小泄漏,设定每个 Worker 处理特定请求数后平滑退出重拉
max_requests = 2000
# 加入抖动区间,防止所有 Worker 在同一时刻达到上限同时重启引发抖动
max_requests_jitter = 200

# 5. 日志与追踪
accesslog = "/var/log/pyapi/gunicorn_access.log"
errorlog = "/var/log/pyapi/gunicorn_error.log"
loglevel = "info"
capture_output = True # 将 Python 解释器的 stdout / stderr 捕获重定向至 errorlog
四、通信模式抉择:Unix Domain Socket 与 本地 TCP 端口深度剖析
Nginx 与 Gunicorn 之间的通信方式通常有两种:Unix Domain Socket(UDS)与本地回环网络端口(127.0.0.1 TCP)。
| 考量维度 | Unix Domain Socket (推荐单机) | 本地 TCP 端口 (127.0.0.1:8000) |
|---|---|---|
| 内核转发路径 | 基于虚拟文件系统 (VFS) 内存映射,零网络封包 | 经由回环网卡 (lo),经历完整 TCP/IP 状态机 |
| 吞吐与延迟 | 更低 CPU 占用,更小延迟,单机吞吐提升约 15%~20% | 有协议封包与解包消耗,存在握手/挥手开销 |
| 端口消耗风险 | 不占用任何本地端口,无端口耗尽风险 | 若高并发短连接激增,易触发 ephemeral port 耗尽 |
| 安全性控制 | 由操作系统文件权限(属主/属组/chmod)严格隔离 | 需确保仅监听 127.0.0.1,防止监听 0.0.0.0 导致端口泄露 |
| 分布式架构适用 | 仅限于单机、本地进程间或同一宿主机共享目录容器 | 跨容器、跨内网多台服务器天然支持 |
五、Systemd 系统守护与进程编排配置
在生产环境中,绝不能手动在 Shell 会话中执行后台启动命令(如 nohup ... &),因为一旦服务器发生突发重启或 OOM 杀死进程,应用将彻底瘫痪。
使用 systemd 可以将 Gunicorn 注册为标准系统服务,具备开机自启、奔溃自动拉起、资源限额以及优雅重载能力。
[Unit]
Description=Python Gunicorn-Uvicorn Production Service
After=network.target

[Service]
Type=notify
# 运行身份配置:使用前置创建的系统非特权账户
User=pyapi
Group=www-data

# 工作目录与虚拟环境 Python 解释器
WorkingDirectory=/opt/pyapi
Environment="PATH=/opt/pyapi/venv/bin:/usr/local/sbin:/usr/local/bin:/usr/sbin:/usr/bin"

# 自动在 /run 下创建专属于 pyapi 的套接字运行目录,并设置 0775 权限
RuntimeDirectory=pyapi
RuntimeDirectoryMode=0775

# 启动与重载指令
# -c 指定配置文件,后接应用入口模块名:变量名
ExecStart=/opt/pyapi/venv/bin/gunicorn -c /opt/pyapi/gunicorn.conf.py main:app
# 使用 HUP 信号触发平滑重载
ExecReload=/bin/kill -s HUP $MAINPID

# 进程崩溃后的自动恢复策略
KillMode=mixed
TimeoutStopSec=30
Restart=always
RestartSec=3s

# 提升文件描述符上限,满足高并发长连接要求
LimitNOFILE=65535

[Install]
WantedBy=multi-user.target
Systemd 配置精要解读:
RuntimeDirectory=pyapi:由 systemd 自动在/run/pyapi下创建临时运行时目录,并在停机时安全清理,彻底解决/run目录在机器重启后内容丢失导致的权限报错。Group=www-data:将服务的运行属组设置为 Nginx 的默认运行组www-data,配合gunicorn.conf.py中的umask = 007,确保生成的.sock文件天然可被 Nginx 读写。ExecReload=/bin/kill -s HUP $MAINPID:通过向 Master 进程发送SIGHUP,指示 Gunicorn 在不中断服务的前提下重新加载业务代码与配置。
# 建立日志目录并赋权
sudo mkdir -p /var/log/pyapi
sudo chown -R pyapi:www-data /var/log/pyapi

# 重新载入 systemd 守护配置
sudo systemctl daemon-reload

# 启动服务并设置开机自启
sudo systemctl start pyapi
sudo systemctl enable pyapi

# 验证服务运行状态与套接字文件生成
sudo systemctl status pyapi
ls -la /run/pyapi/gunicorn.sock
六、Nginx 反向代理配置与安全加固
Nginx 在架构中负责截断所有公网请求。我们应在 /etc/nginx/sites-available/pyapi.conf 中定义反代逻辑,并通过软链接启用它。
# 1. 定义上游后端服务池
upstream pyapi_backend {
    # 指向由 Gunicorn 创建的 Unix 套接字
    server unix:/run/pyapi/gunicorn.sock fail_timeout=0;

    # 启用长连接池:保持 32 个空闲连接复用,避免每次请求频繁创建/销毁套接字
    keepalive 32;
}

# 2. HTTP 强制跳转 HTTPS (生产推荐规范)
server {
    listen 80;
    listen [::]:80;
    server_name api.yourdomain.com;

    # ACME 证书挑战目录 (Let's Encrypt 等)
    location /.well-known/acme-challenge/ {
        root /var/www/certbot;
    }

    location / {
        return 301 https://$host$request_uri;
    }
}

# 3. 核心 HTTPS 接口服务配置
server {
    listen 443 ssl http2;
    listen [::]:443 ssl http2;
    server_name api.yourdomain.com;

    # SSL 证书配置
    ssl_certificate /etc/letsencrypt/live/api.yourdomain.com/fullchain.pem;
    ssl_certificate_key /etc/letsencrypt/live/api.yourdomain.com/privkey.pem;
    ssl_protocols TLSv1.2 TLSv1.3;
    ssl_ciphers HIGH:!aNULL:!MD5;
    ssl_prefer_server_ciphers on;
    ssl_session_cache shared:SSL:10m;
    ssl_session_timeout 1d;

    # 基础访问与错误日志
    access_log /var/log/nginx/pyapi_access.log;
    error_log /var/log/nginx/pyapi_error.log warn;

    # 请求主体尺寸限制 (防恶意大报文攻击,根据接口上传需求设置)
    client_max_body_size 20M;

    # 核心代理位置块
    location / {
        proxy_pass http://pyapi_backend;

        # 启用 HTTP/1.1 并清空 Connection 头,与 upstream keepalive 配合维持长连接
        proxy_http_version 1.1;
        proxy_set_header Connection "";

        # 传递真实请求上下文信息
        proxy_set_header Host $host;
        proxy_set_header X-Real-IP $remote_addr;
        proxy_set_header X-Forwarded-For $proxy_add_x_forwarded_for;
        proxy_set_header X-Forwarded-Proto $scheme;
        proxy_set_header X-Forwarded-Host $host;
        proxy_set_header X-Forwarded-Port $server_port;

        # WebSocket 支持 (FastAPI 具备原生 WebSocket 能力)
        proxy_set_header Upgrade $http_upgrade;
        # 若存在升级头则设置为 upgrade,否则设为关闭
        # proxy_set_header Connection $connection_upgrade;

        # 缓冲与超时调优 (阻隔慢客户端攻击)
        proxy_buffering on;
        proxy_buffer_size 8k;
        proxy_buffers 16 8k;
        proxy_busy_buffers_size 16k;

        proxy_connect_timeout 30s;
        proxy_read_timeout 60s;
        proxy_send_timeout 60s;
    }

    # 静态资源直出加速 (如果接口服务附带前端静态资源或上传文件)
    location /static/ {
        alias /opt/pyapi/static/;
        expires 7d;
        add_header Cache-Control "public, no-transform";
    }
}# 建立软链接启用站点
sudo ln -sf /etc/nginx/sites-available/pyapi.conf /etc/nginx/sites-enabled/
# 严苛语法检测 (切忌在未测试前直接 reload)
sudo nginx -t
# 无缝平滑重载 Nginx
sudo systemctl reload nginx七、零停机平滑更新与生产运维矩阵
在生产环境中,业务迭代发布代码时绝对禁止直接运行 systemctl restart pyapi。粗暴的 restart 会直接强制中断所有正在处理的在途请求,造成调用端大量 502/503 报错。
1. 零停机平滑发布代码(SIGHUP 热加载)
Gunicorn 内置了成熟的平滑重启机制。当主进程收到 SIGHUP 信号时,它会:
- 重新读取并解析
gunicorn.conf.py配置文件。 - 基于更新后的代码,拉起全新的一批 Uvicorn Worker 进程。
- 新 Worker 启动并成功监听套接字后,Master 逐一向旧 Worker 发送优雅退出信号。
- 旧 Worker 处理完当前已接入的请求后自动销毁,全程无请求丢包。
# 1. 拉取最新业务代码或完成 pip 升级
cd /opt/pyapi
git pull origin main

# 2. 向 systemd 服务发送重载信号 (内部执行 kill -HUP $MAINPID)
sudo systemctl reload pyapi

# 3. 监控进程树,观察旧 Worker 优雅退出与新 Worker 顺利就绪
ps auxf | grep gunicorn
八、高频生产问题排障速查表
1. 遭遇 502 Bad Gateway 且日志报 Permission denied
现象:Nginx 错误日志 /var/log/nginx/pyapi_error.log 显示 connect() to unix:/run/pyapi/gunicorn.sock failed (13: Permission denied)。
成因:Nginx 工作进程(通常以 www-data 运行)对套接字文件所在父目录或 .sock 文件本身缺乏读取与执行权限。
解决步骤:
- 检查套接字文件属主:
ls -l /run/pyapi/gunicorn.sock,应形如srwxrwx--- 1 pyapi www-data。 - 检查父目录权限:
ls -ld /run/pyapi,必须确保www-data组拥有rx权限(即0770或0775)。 - 在
/etc/systemd/system/pyapi.service中明确声明Group=www-data与RuntimeDirectoryMode=0775。
2. 遭遇 504 Gateway Timeout(Worker Silent Crash)
现象:用户请求耗时 30 秒或 60 秒后返回 504,Gunicorn 错误日志显示 [CRITICAL] WORKER TIMEOUT (pid:xxxx)。
成因:在某个 FastAPI 的 async def 路由中,调用了同步阻塞的耗时操作(例如未加线程池的 requests.get()、耗时密集的 CPU 计算或没有索引的慢 SQL),导致该 Worker 的 Python 异步事件循环完全卡死,无法在 timeout 周期内向 Gunicorn Master 汇报心跳。
解决步骤:
- 所有 I/O 操作均换用异步驱动(例如以
httpx.AsyncClient替代requests,以asyncpg/ 异步 SQLAlchemy 替代同步库)。 - 无法异步化的 CPU 密集或老旧代码,使用
asyncio.to_thread(sync_function)移交至后台线程池执行。 - 执行时间超过 5 秒的任务(如报表导出、邮件群发),严禁在 Web 请求主线程内同步等待,必须交由 Celery、RQ 或 Redis 队列后台消费。
3. 部署后 HTTPS 重定向至 HTTP 死循环
现象:访问 https://api.yourdomain.com/docs 时,浏览器报 ERR_TOO_MANY_REDIRECTS,或响应头 Location 显示跳转到 http://api.yourdomain.com/docs/。
成因:FastAPI/Starlette 的路由规范化重定向默认根据接收到的套接字协议推断当前协议。Nginx 在 443 卸载 SSL 后,通过普通套接字转发给后端,后端的 Python 应用误以为外部请求是 HTTP,从而触发自动追加尾部斜杠的重定向,引导客户端回退至 HTTP。
解决步骤:
- 在 Nginx 配置中确保设置:
proxy_set_header X-Forwarded-Proto $scheme;。 - 在 FastAPI 中加入:
from uvicorn.middleware.proxy_headers import ProxyHeadersMiddleware并将其注册到中间件链,信任来自反向代理的协议声明。
4. 运行数周后内存占用过高(OOM 防御)
现象:服务器物理内存逐步被 Python 进程占满,最终触发 Linux 内核 oom-killer 强行杀死 Worker 甚至 Nginx。
成因:虽然 Python 具备垃圾回收器,但在高并发场景下,C 扩展库(如某些加密库、解析库)的内存碎片以及长期持有的全局缓存难以快速归还操作系统。
解决步骤:
在 gunicorn.conf.py 中配置 max_requests = 2000 与 max_requests_jitter = 200。这将促使每个 Worker 进程在处理完约 2000 次请求后平滑退出并释放全部内存,由 Gunicorn Master 立即无感知地冷启动全新 Worker 补齐。配合抖动机制,有效规避了群体同时重启引发的毛刺。
免责声明:本文内容仅供参考,不代表本站观点。转载或引用请注明出处。









