

Anaconda收费政策最新解读:个人与企业授权的界限在哪里
深入解读 Anaconda 最新商业授权条款:核心收费对象是官方默认仓库而非开源命令行工具,详细剖析200人企业员工规模红线、常见认知误区、合规排查步骤以及无缝迁移至 conda-forge 的实操指南。
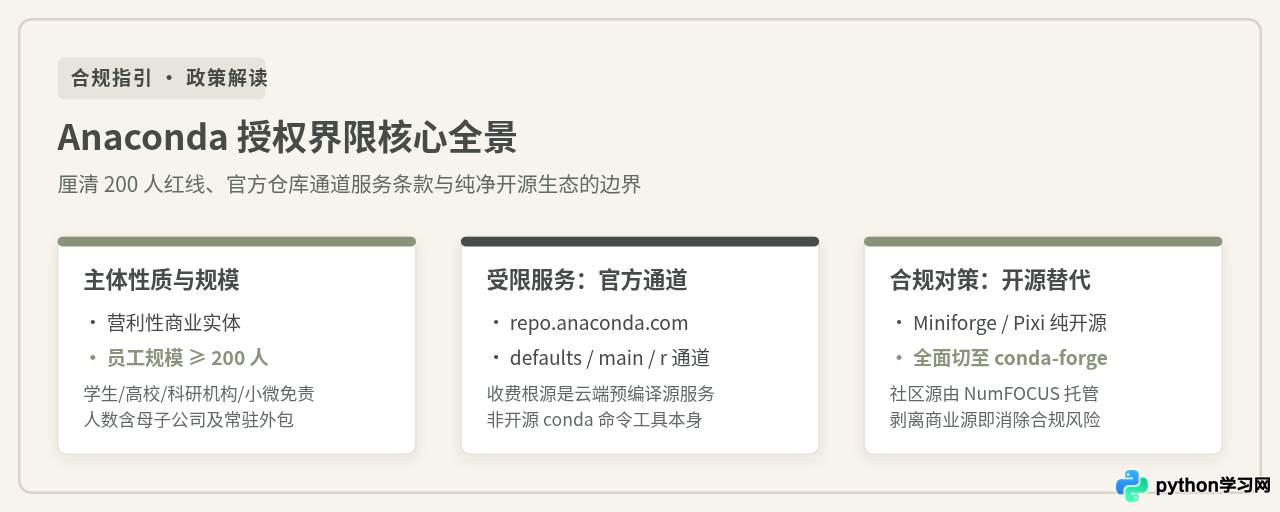
conda 命令行工具,而是其官方托管的预编译包仓库(即 repo.anaconda.com 及 defaults 通道)。员工规模达到或超过 200 人的营利性商业机构,若在业务环境、持续集成流水线或员工电脑中访问官方通道拉取软件包,即落在商业授权(Paid License)的要求范围内;反之,个人开发者、全日制院校师生、非营利科研机构以及 200 人以下的小微企业均可免费使用。大型企业如需在零软件预算下实现合规,只需彻底移除 defaults 商业源并全面接入纯开源的 conda-forge 社区源。
一、收费的标的究竟是什么:解耦工具与仓库服务
很多开发者在收到公司的合规通知或法务预警时,第一反应往往是困惑:作为老牌开源生态,Conda 为何突然要收费?要理清这一界限,必须将本地工具与远程服务明确区分开来。
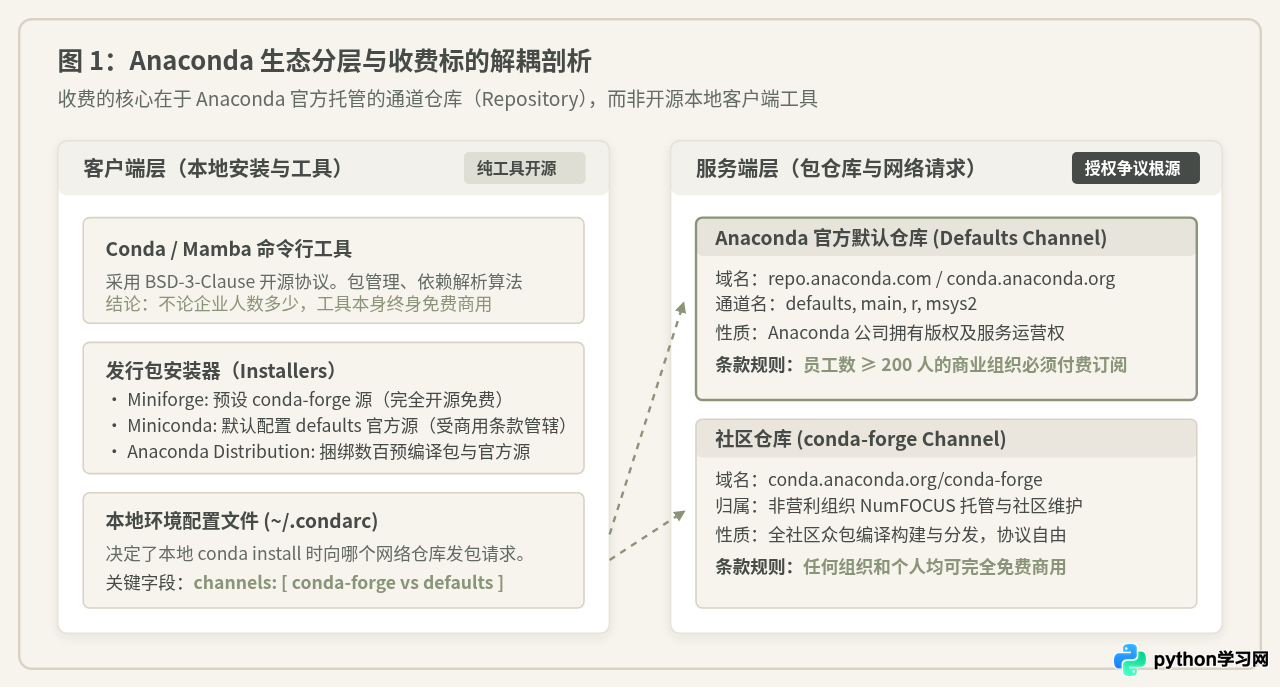
Conda 客户端是纯正的开源软件。无论是由 Anaconda 公司主导维护的 conda 命令行工具,还是社区重构的 mamba,它们的源代码均基于宽松的 BSD-3-Clause 开源许可证发布。这意味着任何人、任何规模的企业均可在商业环境中自由运行、修改和分发该程序,工具本身永远不需要支付许可费用。
被商业条款管辖的是官方预编译包仓库服务。用户在执行 conda install 时,程序默认会连接 repo.anaconda.com 下载经过编译和优化的科学计算二进制包(即 defaults 通道,包含 main、r、msys2 等分支)。Anaconda 公司为维护这些包的跨平台编译、依赖解决和高带宽分发投入了庞大的基础设施成本,因此在其《服务条款》(Terms of Service, ToS)中明确设立了商业访问门槛。
二、个人与企业授权的界限在哪里:核心判定条件
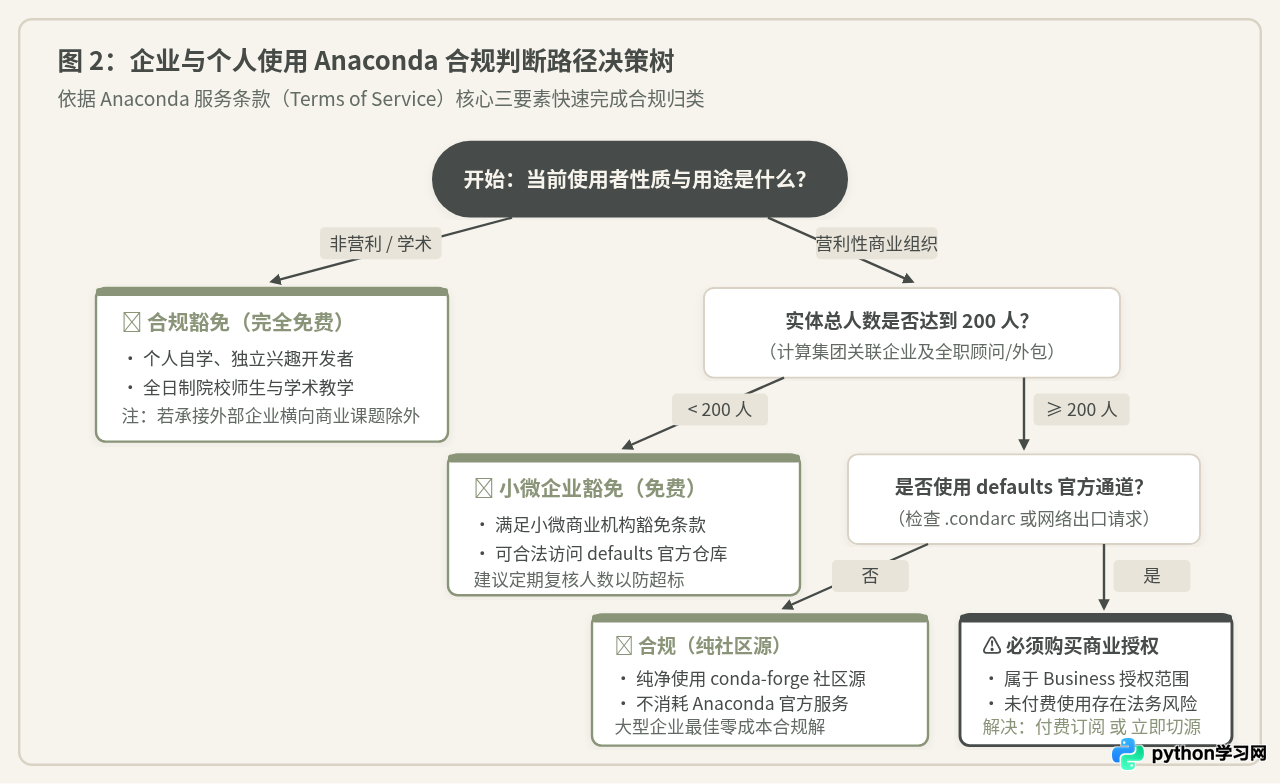
Anaconda 官方服务条款通过三个维度的组合,给出了明确的授权界限。企业法务与 IT 管理员可以依据以下条件准确评估合规状态:
1. 使用主体的法人性质
非商业用途天然享有免费豁免权。这涵盖以下典型群体:
- 个人与独立开发者:在个人设备上用于个人学习、课外项目、业余研究或非盈利目的。
- 全日制教育机构:公立或私立学校的教师与学生,在日常教学活动和学位课题中使用。需要注意的是,若高校实验室承接外部企业的横向商业委托研发,且成果归资助企业所有,则属于商业活动。
- 非营利科研机构:符合非营利组织定义的公益科研单位。
2. 企业员工规模的 200 人红线
对于以营利为目的的商业公司,条款设立了清晰的规模门槛:
- 小于 200 人的商业组织:归类为小微企业(Small Business),可以免费使用 Anaconda 官方 defaults 仓库。
- 达到或超过 200 人的商业组织:必须购买商业版(Business)或企业版(Enterprise)订阅许可。
官方条款对 200 人的界定包含集团合并报表范围内的全部全职雇员、兼职员工以及常驻外包顾问。此外,若大型企业的外包人员在其自有笔记本上为该企业编写商业代码并拉取 defaults 源,同样落入企业合规责任范畴,不可按外包人员个人身份规避。
3. 环境实际访问的网络通道(Channel)
即使是万人规模的大型上市公司,如果其开发环境、数据管道和服务器集群完全不访问 repo.anaconda.com,而是全部使用开源社区源(如 conda-forge)或企业自建源码编译源,则无需购买 Anaconda 商业许可。判断是否侵权的物理标准是网络出口是否有针对官方商业域名的调用流量。
三、常见混淆认识与客观事实辨析
在企业推行环境合规治理过程中,常会出现几类看似合理但存在偏差的认知,需要针对性厘清:
说法一:“我们在内网搭建了镜像源或缓存代理,不直接联网,所以不受限制”
辨析:这是非常危险的误区。在未获得 Anaconda 商业授权的情况下,批量克隆或镜像其 defaults 仓库并向企业内部员工提供下载服务,属于直接违反服务条款中的再分发(Redistribution)限制条款。在合规审计中,内网镜像服务器拉取官方数据的日志反而会成为明确的取证依据。只有镜像不受商业限制的开源源(如 conda-forge)才是合规的。
说法二:“只要电脑里装了 Miniconda,公司人数超过 200 人就违规”
辨析:Miniconda 本身是一个基于开源协议封装的极轻量安装包,安装它并不违法。问题在于 Miniconda 历史版本的初始配置文件中,默认启用了 defaults 通道。只要在安装完成后,立即配置 .condarc 移除 defaults 并设为 conda-forge,即可完全合规。不过为避免疏漏,更推荐大型企业统一直接采用社区的 Miniforge 发行版。
说法三:“conda-forge 是不是随时也会像 Anaconda 一样突然收费”
辨析:conda-forge 是由知名非营利开源基金会 NumFOCUS 托管的独立社区项目,依靠 GitHub Actions 等公共基础设施进行全透明构建,其构建脚本与产物完全在开放治理机制下运作,并非商业公司的私有产品。其宗旨是为全球科学计算提供中立、自由开放的基础构件,与商业公司的闭源托管有本质区别。
四、脱离商业源限制的操作步骤与环境整改
如果所在组织超过 200 人且决定不采购商业授权,可以通过以下标准步骤对现有开发机与服务器进行彻底整改。
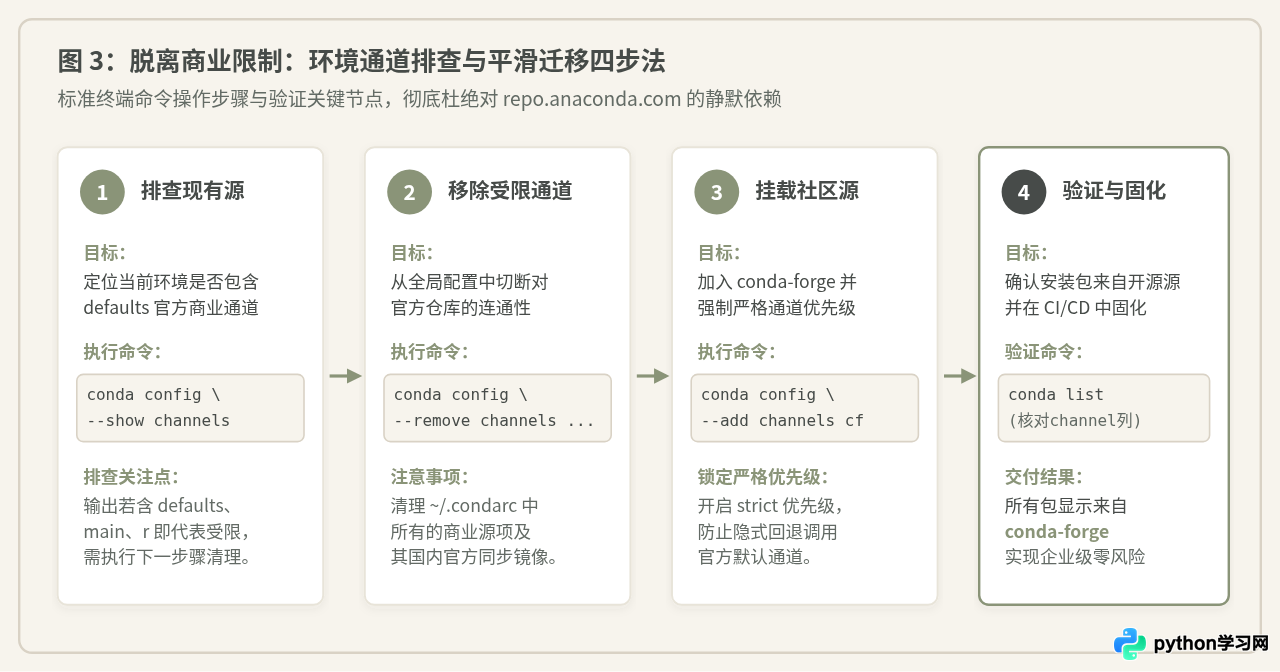
步骤 1:排查当前环境的通道配置
打开终端,执行以下命令检查当前生效的通道列表:
conda config --show channels示例输出若包含如下内容,说明正在访问受限商业源:
# 示例输出(存在商业合规风险)
channels:
  - defaults
同时检查用户根目录下的 ~/.condarc 文件,查看是否有指向 repo.anaconda.com 的通道配置。
步骤 2:彻底移除 defaults 商业通道
在终端中执行命令,将 defaults 从全局查找列表中彻底剔除:
conda config --remove channels defaults若配置了国内教育网对 defaults 的同步镜像(例如部分清华源、中科大源中的 anaconda/pkgs/main 路径),同样需一并清理,因为镜像商业仓库内容在超规模企业内部使用同样受其上游协议约束。
步骤 3:注入 conda-forge 社区源并锁定严格优先级
依次执行以下命令,将纯净开源的 conda-forge 添加为默认源,并启用严格通道优先级(channel_priority: strict),防止解析器在依赖冲突时隐式回退到隐藏的内置通道:
# 添加社区源
conda config --add channels conda-forge

# 锁定通道优先级为严格模式
conda config --set channel_priority strict
配置完成后,可以通过查看 ~/.condarc 确认内容,标准的合规配置文件示例如下:
channels:
  - conda-forge
channel_priority: strict
步骤 4:验证现有环境中的包来源
在已有的虚拟环境中,检查已安装软件的构建渠道:
conda list观察输出列表中最后一列(Channel)。如果所有安装包的 Channel 均显示为 conda-forge(或纯 pypi),则该环境已达到完全合规状态。如果存在标记为 pkgs/main 的包,建议导出环境文件后使用 conda-forge 重新创建该环境:
# 导出当前环境定义
conda env export --no-builds > environment.yml

# 基于社区源全新重建环境
conda env create -f environment.yml -n new_env
五、企业环境的主流选型方案对比
对于不同类型和技术栈特征的企业,应对 Anaconda 授权政策通常有四种演进路线:
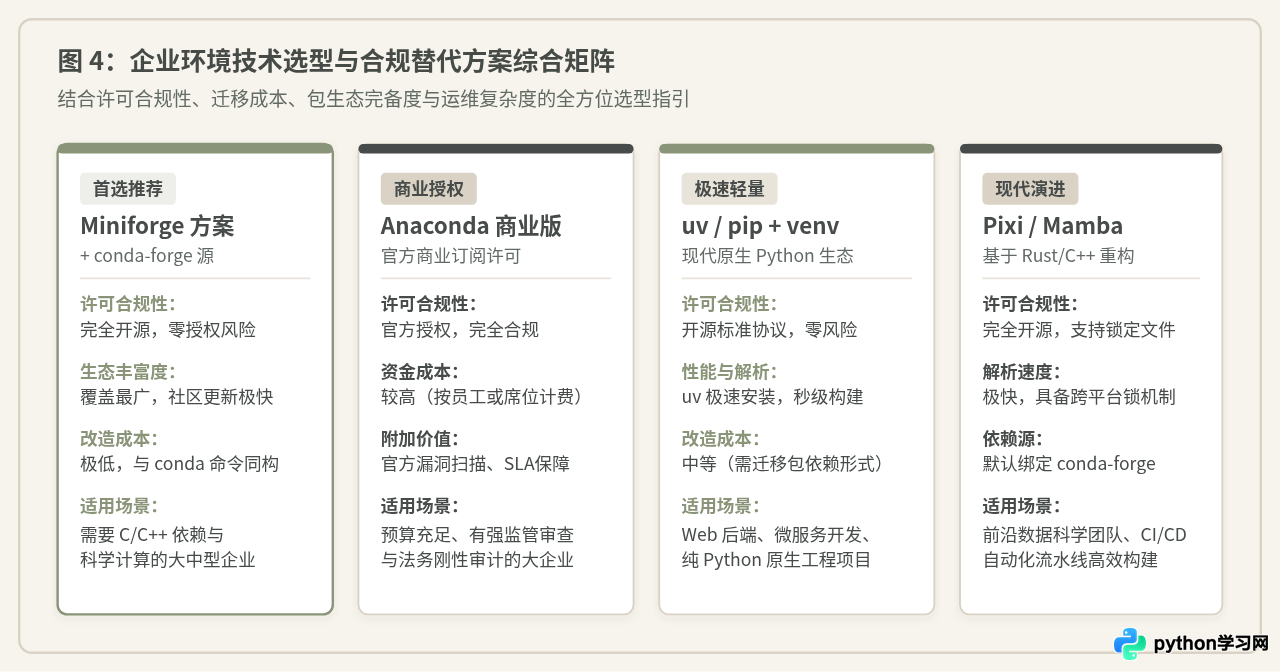
| 技术选型方案 | 授权合规风险 | 直接资金成本 | 改造成本 | 最适适用场景 |
|---|---|---|---|---|
| Miniforge + conda-forge | 零风险(完全开源) | 0 元 | 极低(语法与 conda 完全兼容) | 拥有大量 C/C++ 依赖、科学计算的大中型企业(首选) |
| 采购 Anaconda 商业版 | 零风险(官方保障) | 高(按人头或席位订阅) | 零改造 | 金融、军工等预算充足且有严苛 SLA 与官方保全要求的大型集团 |
| uv / pip + venv 方案 | 零风险(官方标准) | 0 元 | 中等(需转换构建脚本与依赖声明) | 以 Web、后端接口、微服务为主的纯 Python 原生项目 |
| Pixi / Micromamba | 零风险(基于 Rust/C++ 开源) | 0 元 | 低(支持更严格的锁文件机制) | 追求极致解析性能与现代化 CI/CD 自动化交付的前沿团队 |
六、企业实施合规治理的实用建议
为了防止个别开发者无意中引入商业源调用导致合规风险,建议企业 IT 与研发管理部门采取以下工程化手段:
- 统一下发标准化基础镜像:在企业内部私有容器镜像仓库中,预先构建基于
Miniforge的标准化 Docker 基础镜像,并将conda-forge预置为唯一合法源,禁止研发人员自行从公网拉取 Anaconda 官方全量镜像。 - 网络网关层设置访问控制:在企业办公网与研发云平台的出向网关处,针对
repo.anaconda.com域名设立告警或拦截规则。一旦有内部终端产生请求,及时提醒对应的责任人进行本地通道清理。 - CI/CD 自动化审计流水线:在代码集成测试脚本中加入依赖检查步骤,扫描
environment.yml、requirements.txt以及构建日志中是否存在受限源声明,确保上线环境的纯净与合规。
免责声明:本文内容仅供参考,不代表本站观点。转载或引用请注明出处。









