

Python Django全栈Web服务器搭建步骤详解
本文详细讲解在Linux生产环境下搭建Python Django全栈Web服务器的完整步骤,涵盖PostgreSQL数据库配置、Gunicorn应用服务托管、Nginx反向代理与静态资源处理、HTTPS证书及防火墙安全策略。
假设你已经在本地开发环境完成了 Django 网站的业务功能编写,执行 python manage.py runserver 时页面响应迅速、数据库读写顺畅。然而,当你将代码打包上传到一台刚初始化的 Linux 云服务器后,直接运行开发服务器不仅会暴露敏感调试信息,而且在遭遇并发请求、处理高耗时静态资源加载或断网重启时,进程极易崩溃。这是因为 Django 内置的开发服务器只是单线程的调试工具,不具备生产级负载承受能力。
要构建一个高可用、高并发且安全的生产级全栈 Web 服务器,标准工业方案是采用分层协同架构:由 Nginx 充当外网反向代理并直接托管静态静态资产,由 Gunicorn 承担 Python WSGI 应用容器,由 Systemd 进行系统守护,底层则依托 PostgreSQL 提供稳定的数据持久化支持。本文将按实际操作路径,逐步拆解从零配置这套全栈服务器的全部具体步骤与核心配置文件。
一、全栈服务架构设计与工作流
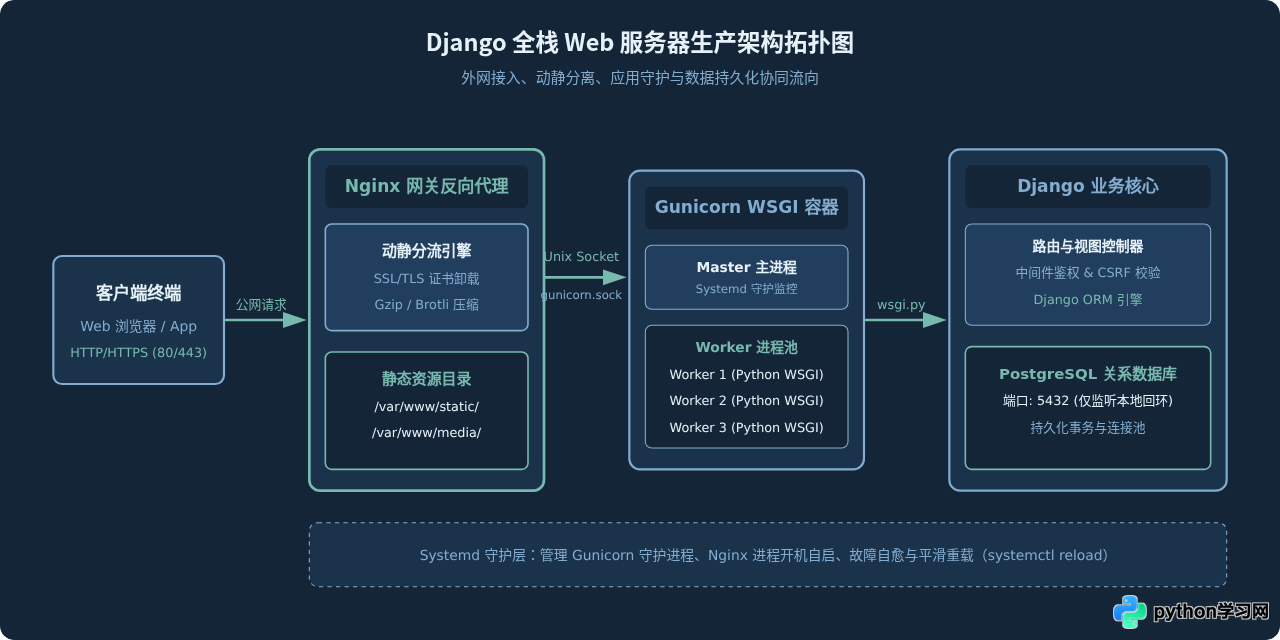
在开始敲击终端命令前,首先理清各个组件在整个系统中的分工定位。当浏览器发起请求时,流量不会直接触达 Django 核心代码,而是经历一个经过严密优化的流水线:
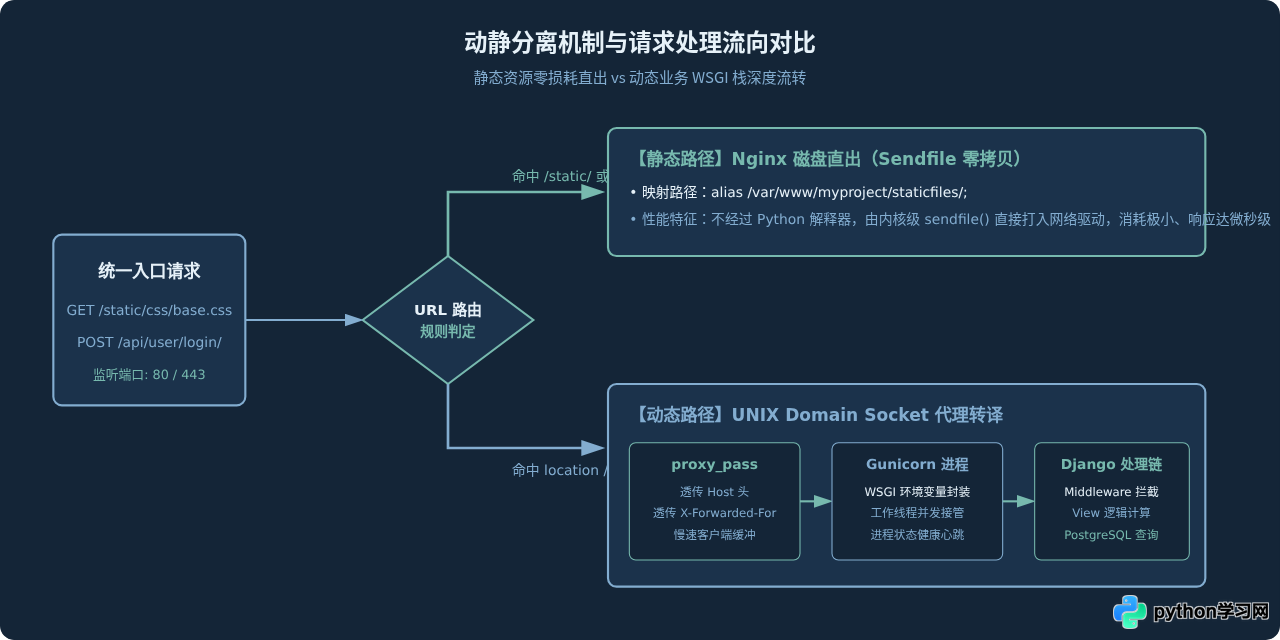
- 接入层(Nginx):监听标准 80(HTTP)与 443(HTTPS)端口,负责 SSL 证书卸载、防止恶意慢速连接攻击。如果请求的是 CSS、JavaScript 或上传的媒体图片,Nginx 直接从本地磁盘读取并秒级返回,不消耗任何 Python 进程资源;如果是动态业务请求,则通过低开销的 UNIX Domain Socket 将请求转发给后端。
- 应用容器层(Gunicorn):作为符合 WSGI 规范的高性能 HTTP 服务器,Gunicorn 维护一个由主进程(Master)管理的多个工作子进程(Workers)池。它解析来自 Nginx 的协议数据,调用 Django 入口函数并返回响应。
- 业务与数据层(Django & PostgreSQL):Django 负责路由分发、中间件处理、业务逻辑及 ORM 对象映射,通过稳定的连接池向 PostgreSQL 发起 SQL 查询并生成响应内容。
二、环境依赖与基础系统准备
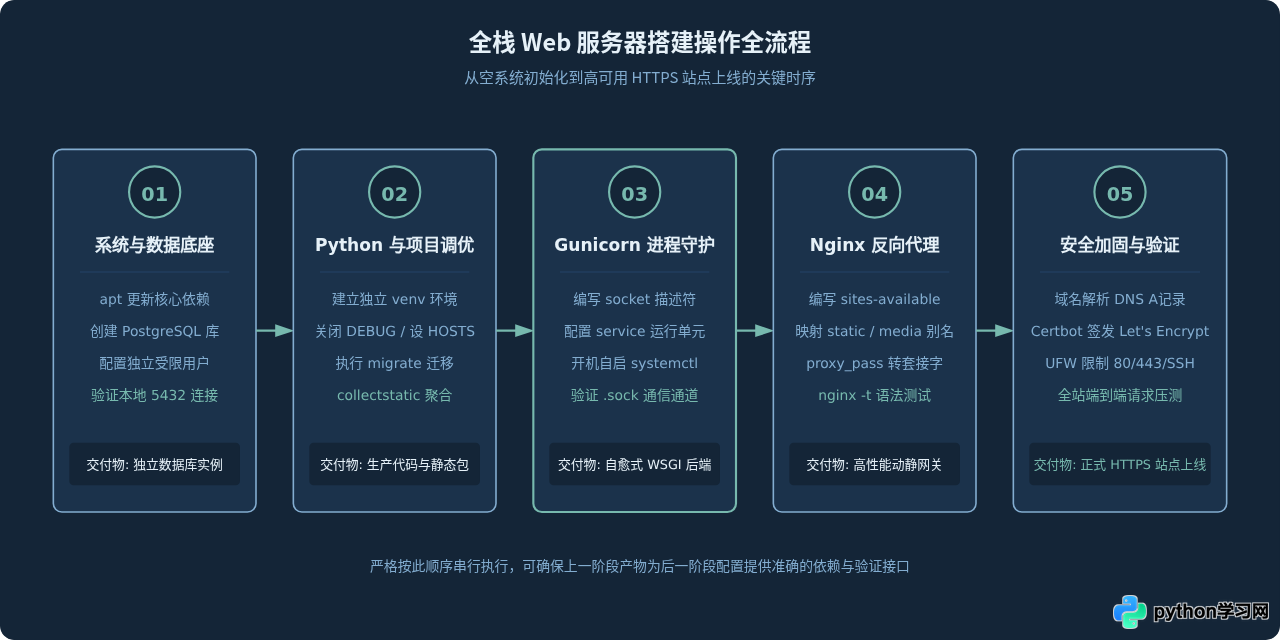
本文以主流的 Linux 发行版(Ubuntu 22.04 LTS 或 Debian 12)为例进行说明。首先连接到远程服务器,更新系统软件包索引并安装 Python 编译依赖、PostgreSQL 数据库引擎、Nginx 以及虚拟环境管理工具:
# 1. 更新系统包索引并安装核心依赖
sudo apt update && sudo apt upgrade -y
sudo apt install -y python3-pip python3-venv python3-dev \
    libpq-dev postgresql postgresql-contrib nginx curl git
1. 配置 PostgreSQL 数据库
SQLite 采用单文件锁机制,在多进程高并发写操作时会出现严重的锁定超时报错。生产环境下必须采用支持行级锁的高性能关系型数据库。切换到 postgres 用户环境并创建独立的生产数据库及受限用户:
# 切换至 postgres 用户执行数据库操作
sudo -u postgres psql

-- 在 PostgreSQL 控制台中执行如下 SQL 语句
CREATE DATABASE myproject_prod;
CREATE USER myproject_user WITH PASSWORD 'YourSecurePasswordHere';

-- 优化 Django 推荐连接参数
ALTER ROLE myproject_user SET client_encoding TO 'utf8';
ALTER ROLE myproject_user SET default_transaction_isolation TO 'read committed';
ALTER ROLE myproject_user SET timezone TO 'Asia/Shanghai';

-- 授予库级全部权限
GRANT ALL PRIVILEGES ON DATABASE myproject_prod TO myproject_user;
\q
2. 创建受限系统运行用户与项目代码布局
严禁使用 root 用户直接运行 Web 进程。我们通常为项目创建专用运行用户或使用预留的系统级用户,并规范放置目录:
# 创建项目放置目录并设置归属
sudo mkdir -p /var/www/myproject
sudo chown -R $USER:$USER /var/www/myproject
cd /var/www/myproject

# 创建独立的 Python 虚拟环境
python3 -m venv venv
source venv/bin/activate

# 安装生产环境基础 Python 包
pip install --upgrade pip
pip install django gunicorn psycopg2-binary pillow
三、Django 生产环境设置与静态资源聚合
将开发环境代码克隆或同步至 /var/www/myproject/ 后,必须针对生产环境修改 settings.py,切断一切敏感调试暴露并开启安全加固。
1. 核心安全配置与数据库连接
在项目的 settings.py 中调整以下核心字段:
# settings.py 关键调整片段
import os
from pathlib import Path

BASE_DIR = Path(__file__).resolve().parent.parent

# 1. 生产环境严格关闭 DEBUG,避免泄露代码堆栈及环境变量
DEBUG = False

# 2. 绑定允许访问的服务器公网 IP 或域名
ALLOWED_HOSTS = ['example.com', 'www.example.com', '123.57.x.x', '127.0.0.1']

# 3. 切换为生产 PostgreSQL 数据库引擎
DATABASES = {
    'default': {
        'ENGINE': 'django.db.backends.postgresql',
        'NAME': 'myproject_prod',
        'USER': 'myproject_user',
        'PASSWORD': 'YourSecurePasswordHere',
        'HOST': 'localhost',
        'PORT': '5432',
    }
}

# 4. 静态文件聚合路径配置
STATIC_URL = '/static/'
STATIC_ROOT = os.path.join(BASE_DIR, 'staticfiles')

MEDIA_URL = '/media/'
MEDIA_ROOT = os.path.join(BASE_DIR, 'media')
2. 数据迁移与静态文件提取
配置完成后,在虚拟环境中执行初始化迁移,并使用 collectstatic 将各 App 散落的 CSS/JS 文件收集至统一的 STATIC_ROOT:
# 进入项目根目录并激活虚拟环境
cd /var/www/myproject
source venv/bin/activate

# 执行数据库结构同步
python manage.py makemigrations
python manage.py migrate

# 创建超级管理员账号
python manage.py createsuperuser

# 聚合全站静态资源文件至 staticfiles 目录
python manage.py collectstatic --noinput当 DEBUG = False 时,Django 内置的静态文件处理视图将自动关闭。如果没有配置 STATIC_ROOT 并运行 collectstatic,或者 Nginx 未正确映射该目录,后台与网站页面将出现排版缺失、样式丢失等现象。
四、Gunicorn 应用网关与 Systemd 守护配置
在测试 Gunicorn 是否能够正常调起 Django 之前,可以直接在虚拟环境执行一次前台测试:
# 在项目根目录下测试前台启动 Gunicorn
# 格式为: gunicorn --bind 0.0.0.0:8000 <项目名>.wsgi:application
gunicorn --bind 0.0.0.0:8000 myproject.wsgi:application
在确认终端未抛出模块缺失报错后,按 Ctrl+C 退出。生产环境中不能依赖手动命令维持进程,需要使用 Linux 的 systemd 编写套接字(Socket)与服务(Service)单元,实现系统开机自启、崩溃重启以及基于套接字的激活机制。
1. 创建 Gunicorn 套接字文件
创建 /etc/systemd/system/gunicorn.socket:
sudo nano /etc/systemd/system/gunicorn.socket写入以下内容:
[Unit]
Description=gunicorn socket

[Socket]
ListenStream=/run/gunicorn.sock

[Install]
WantedBy=sockets.target
2. 创建 Gunicorn 服务文件
创建 /etc/systemd/system/gunicorn.service,详细指定虚拟环境路径、工作进程数量以及运行权限:
sudo nano /etc/systemd/system/gunicorn.service写入以下配置(请将 your_user 替换为您实际的 Linux 用户名,路径替换为实际项目绝对路径):
[Unit]
Description=gunicorn daemon
Requires=gunicorn.socket
After=network.target

[Service]
User=your_user
Group=www-data
WorkingDirectory=/var/www/myproject
ExecStart=/var/www/myproject/venv/bin/gunicorn \
          --access-logfile - \
          --workers 3 \
          --bind unix:/run/gunicorn.sock \
          myproject.wsgi:application

[Install]
WantedBy=multi-user.target
关于 workers 数量的取值,官方通用公式为 (2 × CPU核心数) + 1。例如 2 核 CPU 的云服务器,设置 --workers 5 即可充分利用 CPU 与 I/O 资源。
3. 启动并测试 Gunicorn 服务状态
# 重新加载 systemd 守护配置并启动 socket
sudo systemctl daemon-reload
sudo systemctl start gunicorn.socket
sudo systemctl enable gunicorn.socket

# 检查 socket 监听状态
sudo systemctl status gunicorn.socket

# 验证套接字文件是否已生成
ls /run/gunicorn.sock
如果输出显示 Active: active (listening),表明套接字已就绪。当首次有请求打入该 socket 时,systemd 会自动拉起 gunicorn.service。
五、Nginx 反向代理与动静分离配置
Nginx 在架构中扮演着“前台接待员”的关键角色。它处理所有来自客户端的 HTTP 连接,区分静态与动态请求,并将动态业务精准代理至刚才建立的 /run/gunicorn.sock。
1. 编写 Nginx 虚拟主机站点文件
在 /etc/nginx/sites-available/ 下创建项目专属配置文件:
sudo nano /etc/nginx/sites-available/myproject写入以下标准反向代理块:
server {
    listen 80;
    server_name example.com www.example.com;

    # 1. 屏蔽爬虫对 favicon 等小文件的频繁 404 记录
    location = /favicon.ico {
        access_log off;
        log_not_found off;
    }

    # 2. 静态资源目录直连映射
    location /static/ {
        alias /var/www/myproject/staticfiles/;
        expires 30d;
        add_header Cache-Control "public, no-transform";
    }

    # 3. 用户上传媒体文件目录
    location /media/ {
        alias /var/www/myproject/media/;
        expires 7d;
        add_header Cache-Control "public, no-transform";
    }

    # 4. 允许上传的最大文件体积(根据业务调整,默认 1M 容易导致图片上传报错)
    client_max_body_size 20M;

    # 5. 动态请求全量转发给 Gunicorn Socket
    location / {
        include proxy_params;
        proxy_pass http://unix:/run/gunicorn.sock;

        # 补充必要的真实客户端 IP 与协议透传
        proxy_set_header Host $http_host;
        proxy_set_header X-Real-IP $remote_addr;
        proxy_set_header X-Forwarded-For $proxy_add_x_forwarded_for;
        proxy_set_header X-Forwarded-Proto $scheme;
    }
}
2. 激活站点并检验 Nginx 语法
# 创建软链接将站点激活至 sites-enabled
sudo ln -s /etc/nginx/sites-available/myproject /etc/nginx/sites-enabled/

# 测试配置文件语法是否有误
sudo nginx -t

# 语法测试通过(syntax is ok)后重载 Nginx
sudo systemctl restart nginx
六、域名解析、HTTPS 自动化与防火墙安全
现代 Web 已经全面进入强制加密阶段。未经 SSL 加密的站点会被现代浏览器标记为“不安全”,且可能导致 Cookie 会话劫持。同时,服务器操作系统的底层防火墙也必须封锁多余端口。
1. 域名 DNS 解析确认
登录域名服务商的控制台,添加两条 A 记录:一条将主域名(如 example.com)解析至服务器公网 IP,另一条将 www 二级域名同样指向该 IP。等待解析生效后(可在本地使用 ping example.com 测试是否返回对应服务器 IP)。
2. 使用 Certbot 签发免费自动化 Let's Encrypt 证书
Ubuntu 官方推荐使用 Certbot 工具自动化配置 Nginx 的 SSL 模块:
# 安装 Certbot 及其 Nginx 插件
sudo apt install -y certbot python3-certbot-nginx

# 一键自动化申请并注入 SSL 配置
sudo certbot --nginx -d example.com -d www.example.com
执行过程中,Certbot 会提示输入管理员邮箱(用于证书过期告警),并询问是否开启全站强制 HTTP 重定向至 HTTPS(选择自动重定向即可)。Certbot 会自动修改 /etc/nginx/sites-available/myproject,插入证书路径并配置 443 端口监听。Let's Encrypt 证书有效期为 90 天,Certbot 会自动注册 systemd 定时器进行后台续期,可使用 sudo certbot renew --dry-run 验证自动续期机制。
3. 配置 UFW 防火墙加固网络边界
服务器只应暴露必要的服务端口,数据库等内部组件严禁暴露在外网:
# 允许 SSH 连接(切勿漏掉,否则会被锁在服务器外)
sudo ufw allow OpenSSH

# 允许 HTTP 与 HTTPS 流量
sudo ufw allow 'Nginx Full'

# 开启防火墙并查看状态
sudo ufw enable
sudo ufw status
七、部署验收清单与日常维护总结
当以上所有模块全部配置完毕后,我们需要对搭建成果进行系统性验证。按照以下检查表进行端到端确认:
| 检查项 | 验证命令或操作 | 预期健康状态 |
|---|---|---|
| 数据库服务 | sudo systemctl status postgresql |
active (running),监听 127.0.0.1:5432 |
| WSGI 套接字 | sudo systemctl status gunicorn.socket |
active (listening),/run/gunicorn.sock 文件存在 |
| WSGI 业务进程 | sudo systemctl status gunicorn.service |
active (running),工作进程数与配置一致 |
| 反向代理网关 | sudo nginx -t && sudo systemctl status nginx |
syntax is ok 且 active (running) |
| 静态资源加载 | 浏览器访问 /static/admin/css/base.css |
HTTP 200,正常输出 CSS 代码,无 404/403 |
| 后台登录与写入 | 访问 https://example.com/admin/ |
正常展示登录界面,输入超级用户密码成功登入 |
| HTTPS 加密链 | 浏览器地址栏查看安全锁图标 | Let's Encrypt 有效证书,无混合内容报警 |
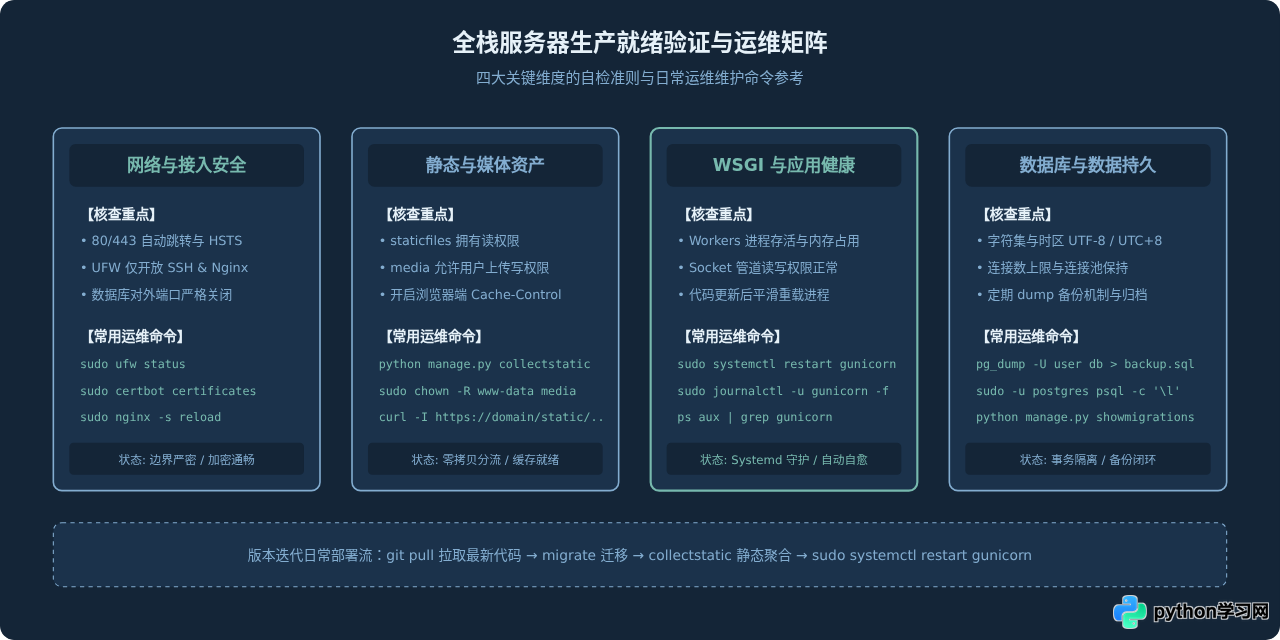
日常代码更新与部署流程小结
当后续业务开发有代码更新需要发布至生产环境时,无需重新配置整个服务器,仅需依次执行以下四步标准化流程:
- 在
/var/www/myproject目录下执行git pull拉取经过测试的主分支代码。 - 激活虚拟环境
source venv/bin/activate并安装可能新增的依赖包:pip install -r requirements.txt。 - 应用最新的数据表变更并聚合静态文件:
python manage.py migrate && python manage.py collectstatic --noinput。 - 平滑重启 Gunicorn 工作进程以加载新代码:
sudo systemctl restart gunicorn。
通过这套 Nginx + Gunicorn + PostgreSQL + Systemd 的工业级组合,你的 Django 应用便拥有了面对真实互联网流量时的高吞吐能力、高可靠性与快速运维扩展能力。
免责声明:本文内容仅供参考,不代表本站观点。转载或引用请注明出处。









