

怎么判断Python第三方库的质量与活跃度

在Python生态中,同一个任务往往有多个第三方库可以完成。选定一个库之前,需要从发布信息、代码仓库、文档完善程度和社区反馈几个方面做出判断,避免引入维护停滞或质量堪忧的依赖。本文按照实际评估的操作顺序,逐步说明每一步看什么、怎么看、如何得出结论。
一、从 PyPI 页面获取基本信息
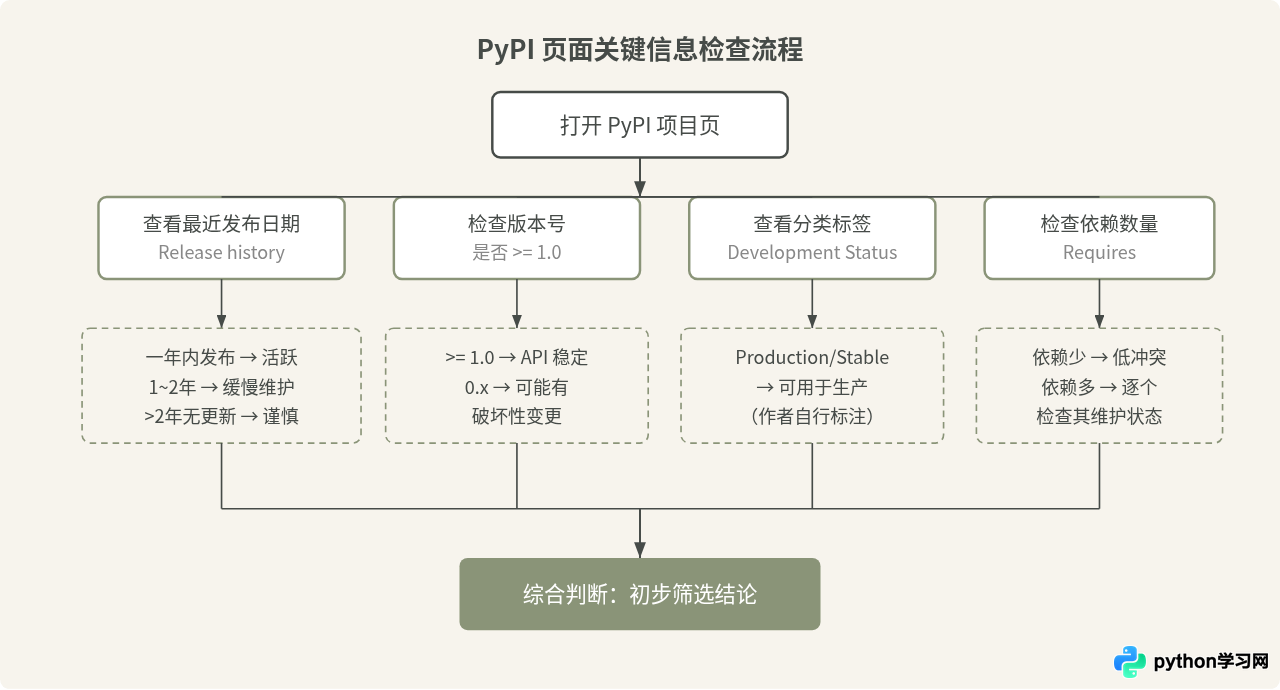
大多数Python第三方库通过PyPI发布。打开 https://pypi.org/project/包名/ 就能看到一个库最基础的公开信息。需要关注以下几项:
最近发布日期和版本号。页面左侧的"Release history"列出了所有版本。如果最新版本的发布时间在一年以内,说明作者仍在维护。如果最近一次发布已经超过两年,并且没有公告说明进入稳定维护阶段,就需要谨慎。版本号方面,达到 1.0 以上通常表示作者认为 API 已经稳定,0.x 版本则可能随时有破坏性变更。
Development Status 分类标签。PyPI 允许作者在 classifiers 中声明项目状态,例如 Development Status :: 5 - Production/Stable 表示作者认为可以用于生产环境。这个标签是作者自行填写的,不是 PyPI 审核的结果,但大部分认真维护的项目会如实标注。
依赖项列表。页面会显示该库的依赖(requires)。依赖过多意味着引入一个库就要带入一长串其他包,增加了冲突风险。如果依赖中包含你不熟悉的库,可以逐个检查这些依赖本身是否维护良好。
下载量。PyPI 本身不直接显示下载数据,但可以用 pypistats 工具或访问 pepy.tech 查看。下载量高不等于质量好,但极低的下载量说明使用者很少,遇到问题时能找到的参考也会少。
# 安装 pypistats 工具后查看某个库最近一个月的下载数据
pip install pypistats
pypistats overall requests --last-month
上面的命令会输出最近一个月 requests 库的下载次数,按镜像和非镜像分类显示。把 requests 替换为你要调查的库名即可。
二、查看 GitHub 仓库指标
绝大多数Python开源库的源代码托管在 GitHub(少数在 GitLab 或 Bitbucket)。PyPI 页面通常会给出仓库链接。进入仓库后,以下几个指标最值得关注:
Star 数和 Fork 数
Star 代表有多少人对这个项目感兴趣。它不能直接衡量质量,但同领域的库横向比较时,Star 明显偏高的那个通常说明社区认可度更高。Fork 数反映了有多少人基于这个项目做过二次开发或贡献。一个 Star 很多但 Fork 极少的库,有可能实际使用者没有那么多。
最近提交记录
在仓库首页查看最后一次提交(last commit)的时间。如果最近几个月有代码变动,说明项目处于活跃维护中。进入"Commits"页面还能看到提交频率——是每周都有提交,还是半年才提交一次。更关键的是提交内容:如果最近的提交只是修改文档拼写或更新 CI 配置,说明核心代码可能已经稳定或者作者已不再积极开发新功能。
Issue 和 Pull Request 处理情况
打开仓库的 Issues 页面,注意两件事:
- Open 和 Closed 的比例。如果有大量 Issue 长期处于 Open 状态且没有任何回复,说明维护者精力不足或已放弃。
- 维护者的回复速度。点开几个最近的 Issue,看维护者是否在一两周内做出了回应。不一定要立刻修复,有回应本身就说明项目仍然有人管。
Pull Request 的处理同理。如果社区贡献者提交了 PR,长时间没有审查或合并,后来的贡献者也会失去参与意愿,项目会逐渐失去活力。
贡献者数量和分布
在仓库的"Contributors"页面可以看到贡献者列表和每人的提交数。如果一个项目只有一个贡献者,那么这个人一旦停止维护,整个项目就可能停滞。贡献者超过十人、其中至少两三人有持续提交记录的项目,在可持续性方面会更好。
三、评估文档和测试覆盖
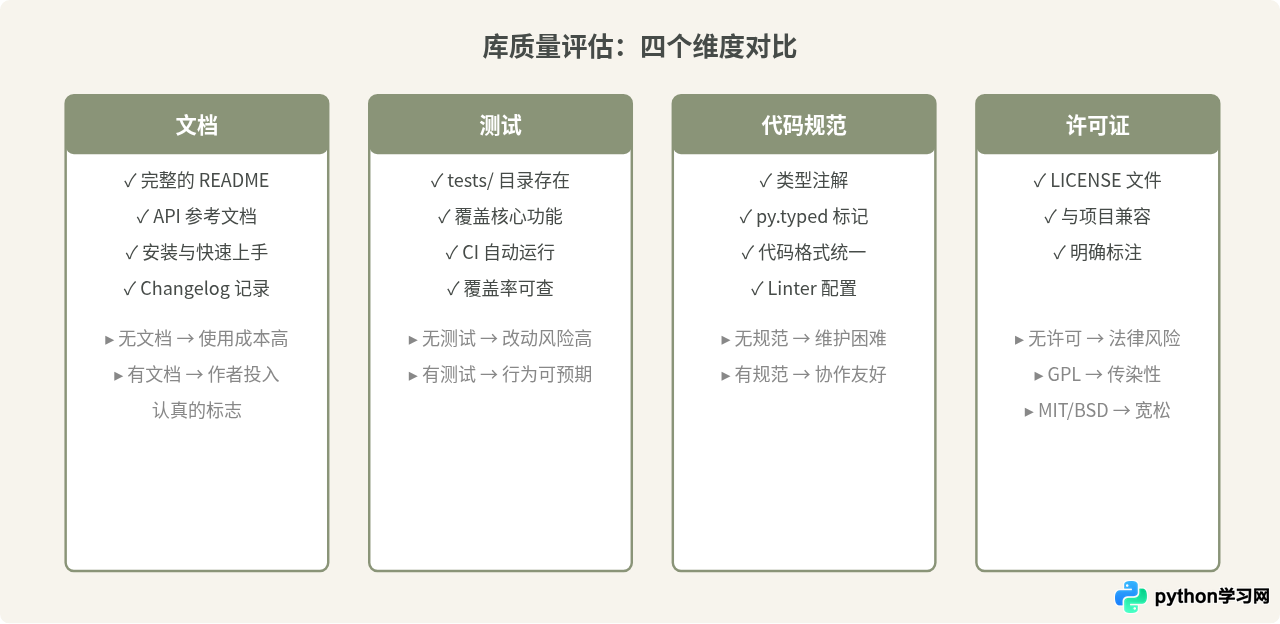
文档和测试是库质量的直接体现。一个没有文档的库即使功能强大,使用成本也非常高。
文档是否存在并且完整。至少应该有一份 README 说明库的安装方式、基本用法和主要API。更好的库会有独立的文档网站(通常基于 Sphinx 或 MkDocs),包含教程、API 参考和 changelog。可以在 README 或 PyPI 页面找到文档链接。如果连 README 都只有一两行,这个库的完成度大概率不高。
测试是否存在。在仓库根目录下找 tests/ 或 test_*.py 文件。有测试的库意味着作者对代码行为有明确的预期,改动时更不容易引入 bug。如果仓库完全没有测试代码,除非这个库非常简单(比如只有几十行的工具函数),否则需要对其质量打个问号。
CI/CD 是否配置。查看仓库根目录有没有 .github/workflows/(GitHub Actions)、.travis.yml、tox.ini 等 CI 配置文件。配置了 CI 的项目在每次提交或 PR 时会自动运行测试,减少了合入有问题代码的可能。README 里通常会放一个 CI 状态徽章(build passing / failing),能直接看到当前测试是否通过。
类型提示。现代的Python库越来越多地使用类型注解。查看源代码中函数签名是否有类型提示,或者根目录是否有 py.typed 标记文件。有类型提示的库在 IDE 中使用体验更好,也侧面反映作者对代码质量的重视。
四、判断社区活跃度的实际方法
除了在仓库上看 Issue 和 PR,还有几种方式可以了解一个库在社区中的真实状态。
Stack Overflow 上的问答数量。在 Stack Overflow 搜索库名(通常作为 tag),可以看到有多少相关问题。问题多不一定代表库有 bug,往往说明使用者多。如果最近一两年几乎没有新问题,可能用户群体已经萎缩。
是否有替代品出现。通过搜索引擎查看是否有文章提到某个库的替代方案。例如 urllib3 和 requests 在 HTTP 领域各有定位;Pillow 是 PIL 的维护替代。如果一个库的替代品已经成为主流,说明原库可能不再是最佳选择。
安全漏洞记录。可以在 safety 工具或 GitHub 的 Security Advisory 页面查看库是否有已知安全漏洞,以及漏洞是否已被修复。
# 使用 pip-audit 检查当前环境中的已知漏洞
pip install pip-audit
pip-audit
这个命令会扫描当前 Python 环境中安装的所有包,报告已知的安全漏洞。输出中会标明漏洞编号和受影响的版本范围。
五、快速评估的实际操作步骤
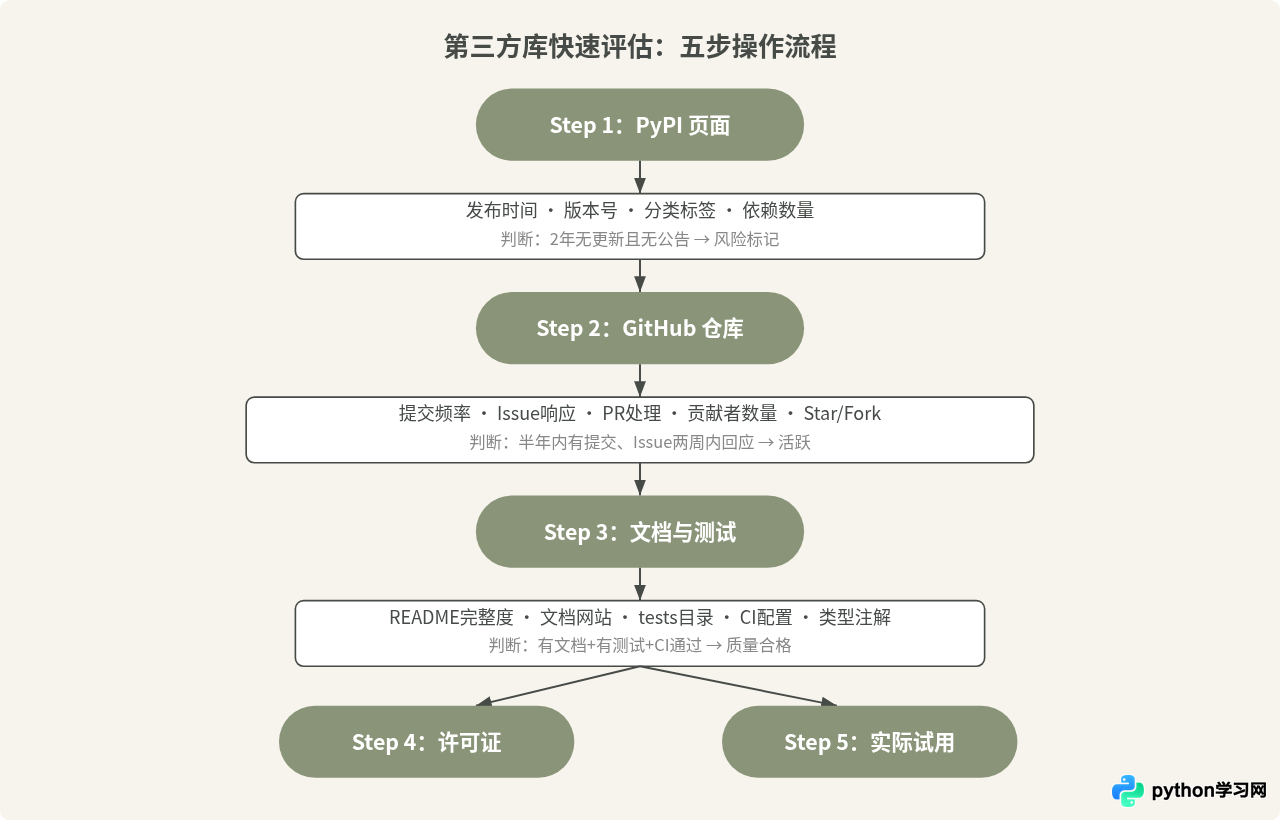
把上面几个维度串起来,实际操作时可以按照以下顺序进行,每一步都有明确的判断标准:
第一步:打开 PyPI 页面。确认最新版本发布时间、版本号、分类标签和依赖数量。如果最近两年没有发布新版本且没有维护公告,打一个问号。
第二步:进入 GitHub 仓库。看最近提交时间、Issue 响应速度、PR 处理情况、贡献者数量。如果最近半年有提交、Issue 在两周内有回应、贡献者超过五人,活跃度可以认为是合格的。
第三步:检查文档和测试。有独立文档网站加分,至少要有可用的 README。有 tests 目录和 CI 配置加分。完全没有测试减分。
第四步:查看许可证。确认 LICENSE 文件存在,且许可证类型与你的项目兼容。没有许可证的开源项目在法律上默认"保留所有权利",在商业项目中使用有风险。
第五步:试用。以上指标都通过后,在虚拟环境中安装并试用核心功能。看 API 设计是否符合直觉,文档和实际行为是否一致,错误信息是否清晰。
六、容易混淆的判断误区
在评估过程中,有几个看似合理但需要修正的判断方式:
"下载量高就是好库"。下载量受很多因素影响:是否被其他流行库间接依赖、是否有 CI 环境频繁拉取、是否是某个框架的默认推荐。一个库被另一个高下载量的库依赖,自身下载量就会很高,但这不等于它独立使用时也足够好。比较下载量时,应该在功能相似的库之间横向比较才有意义。
"最近没有提交就是不活跃"。有些库已经进入功能完备的稳定阶段,核心代码不需要频繁修改。例如 six 这类兼容层工具,功能明确、代码简单,长时间不提交是正常的。判断时需要区分"稳定的没必要改"和"作者已经弃坑"。区分方法是看 Issue 回复——如果有人提 Issue 并得到了回应,即使代码不动也说明有人维护。
"有很多 Issue 就是质量差"。Issue 数量和用户群体大小有关。使用者越多,提出的 Issue 自然越多。重要的不是 Issue 的数量,而是维护者的处理态度和速度。一个有 500 个 Open Issue 的大型项目,只要维护者在积极分类和处理,就比一个有 3 个 Issue 但全部无人理睬的小项目更可靠。
"版本号高就更成熟"。版本号的含义因项目而异。有些作者遵循语义化版本(SemVer),每个小修复都递增版本号;有些项目很久才发布一个大版本。版本号应该结合发布历史和 changelog 来理解,而不是单独看数字大小。
七、辅助工具和信息源
除了手动逐项检查,也有一些工具和网站可以帮助加快评估速度:
| 工具 / 网站 | 用途 | 说明 |
|---|---|---|
| Libraries.io | 依赖关系与项目评分 | 提供 SourceRank 评分,综合多个维度 |
| Snyk Open Source Advisor | 安全与维护状态 | 显示安全漏洞、维护评分、社区活跃度 |
| pepy.tech | 下载量统计 | 按时间段展示 PyPI 下载趋势 |
| pip-audit | 安全漏洞扫描 | 检查当前环境已安装包的已知漏洞 |
| GitHub Insights | 仓库活跃度分析 | 仓库的 Pulse、Contributors、Traffic 页面 |
其中 Libraries.io 的 SourceRank 把多项指标(发布频率、贡献者数量、依赖关系、文档等)综合成一个分数,适合在选择库时快速做横向比较。不过任何单一评分都有局限,如果分数和你的手动判断有差异,以具体指标为准。
八、一个完整的评估示例
假设你需要一个处理日期和时间的库,在 arrow 和 pendulum 之间选择。按照前面的步骤操作:
首先查看 PyPI 页面。确认两者最新版本的发布时间,看哪个更新更频繁。检查各自的依赖数量——pendulum 自带 C 扩展,安装略复杂;arrow 依赖较少,安装更简单。
然后进入 GitHub 仓库。查看两者的 Star 数(作为参考)、最近提交时间、Issue 响应速度。如果一个库半年没有提交但 Issue 有人回复,说明可能在准备大版本或处于稳定期;如果另一个库每周都有提交,说明开发更活跃。
接着检查文档。两个库都有独立文档网站,比较 API 文档的完整度和示例丰富程度。看哪个库的文档能让你更快理解用法。
最后,在虚拟环境中各自试用核心功能:解析日期字符串、时区转换、日期计算。比较 API 的直观性和边界情况的处理方式。
# 创建虚拟环境并分别试用
python -m venv test_env
source test_env/bin/activate

pip install arrow
python -c "import arrow; print(arrow.now().shift(hours=-2).humanize())"

pip install pendulum
python -c "import pendulum; print(pendulum.now().subtract(hours=2).diff_for_humans())"
通过这样的对比,你可以根据自己的项目需求做出有依据的选择,而不是凭感觉或者只看搜索排名来决定。
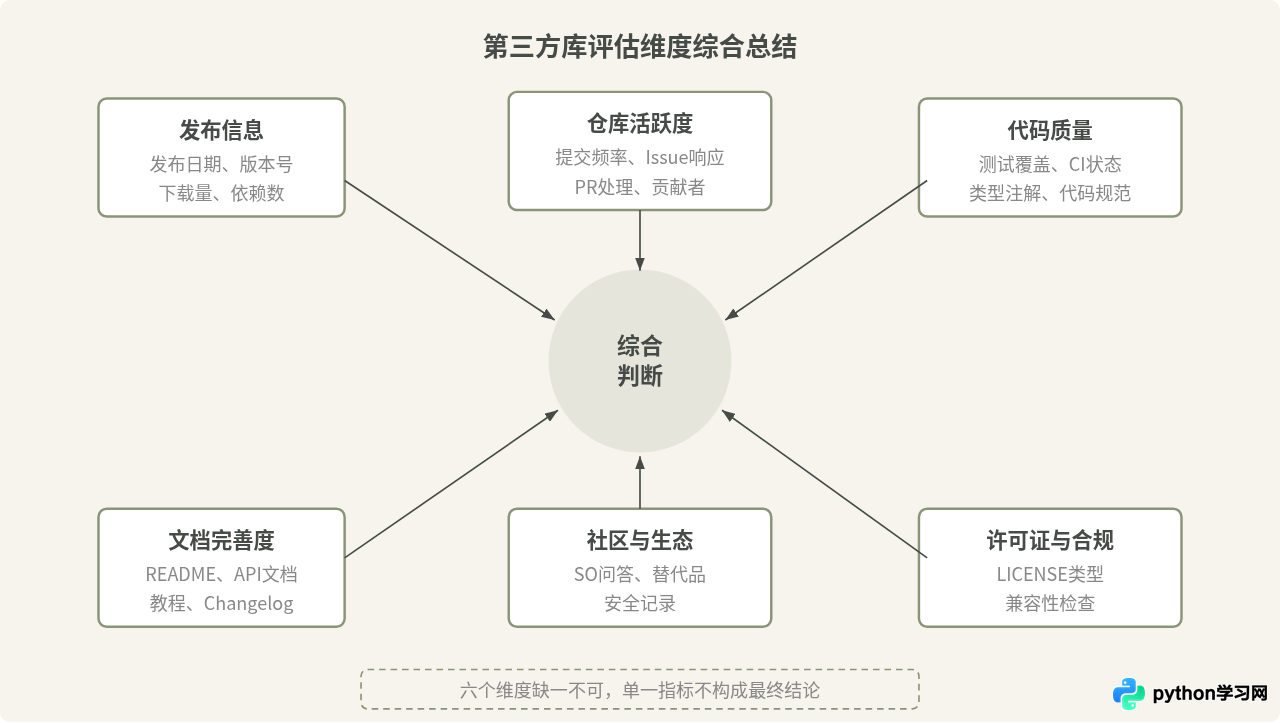
评估第三方库没有一个万能公式,但只要按照发布状态、仓库活跃度、文档测试、社区反馈和实际试用这几个维度逐项检查,就能在大多数情况下避开那些维护不善或质量不足的库,为项目选择一个可靠的依赖。
免责声明:本文内容仅供参考,不代表本站观点。转载或引用请注明出处。









