


只要服务会接收外部路径参数,路径穿越就不是一个抽象风险,而是随时可能落到文件读取、上传落盘、导出下载上的真实漏洞。Go 1.24 把这类问题的防线前移到了标准库:本文先说明传统校验为什么不够,再用 os.Root 的示例代码拆解初始化、读写和子目录隔离,帮助你判断哪些文件操作值得尽快改造。
为什么路径穿越问题总是反复出现
路径穿越漏洞的核心原因,是程序把外部输入的路径当成了可信路径来解析。攻击者只需要构造带有 ../ 的相对路径,就可能把访问范围从业务目录一路带到上级目录,最终读到本不该暴露的敏感文件。
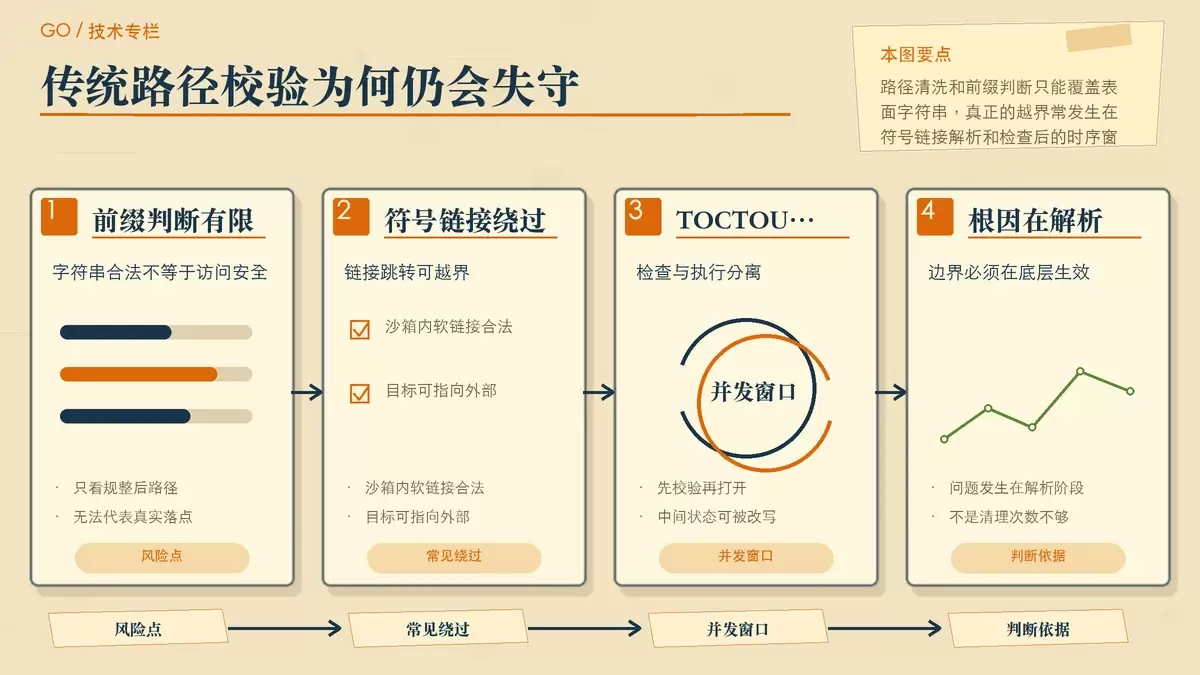
过去常见的防御方式,是先用 filepath.Clean 规整路径,再检查解析后的绝对路径是否仍然落在预期目录之下。这种办法在简单场景里看似可用,但它本质上还是“先做字符串判断,再执行文件操作”,一旦进入真实工程环境,问题就会暴露出来。
字符串校验挡不住符号链接绕过
如果沙箱目录内部本来就存在一个指向外部敏感目录的软链接,例如指向 /etc,那么单纯比较路径前缀并不能识别这种跳转。程序看到的路径字符串可能仍然合法,但真正打开文件时,访问已经越过了原本设定的目录边界。
检查和打开分离,会留下 TOCTOU 窗口
另一类典型问题是时间差攻击,也就是 TOCTOU。程序先判断路径看起来安全,再去执行打开文件;而在这两个动作之间,软链接目标可能已经被并发请求或其他协程替换。结果是校验通过的路径,在真正落盘或读取时已经指向了别处。
这也是为什么路径安全不能只停留在应用层字符串处理上。真正可靠的方案,必须把“路径解析”和“目录边界限制”绑定在同一个底层操作里完成。
Go 1.24 的 os.Root 到底解决了什么
Go 1.24 引入的 os.Root,就是为了解决这个问题。它的思路不是让开发者写出更复杂的路径判断逻辑,而是把“所有文件操作都只能发生在某个根目录内”这件事,交给标准库和操作系统协同保证。
使用方式上,开发者先通过 os.OpenRoot 打开一个本地目录,得到一个 *os.Root 实例。之后的文件读写,不再直接使用全局的 os.Open、os.Create 这类函数,而是改用这个实例上的方法。这样一来,访问边界从一开始就被锁定在指定根目录内部。
Linux 上依赖 openat2 做内核级限制
在 Linux 平台,os.OpenRoot 底层使用的是 openat2 系统调用,并启用 RESOLVE_BENEATH 标志位。它的意义在于:内核在解析路径的过程中,就会拒绝任何试图越过根目录的访问,而不是等文件快打开时才做补救。
这种机制比用户态自行拼接路径再判断前缀要强得多,因为它把路径边界约束放进了系统调用本身,绕过空间更小,也更不容易受到并发时序影响。
其他平台也会对逃逸路径直接报错
在 macOS 或暂不支持该系统调用的平台上,Go 标准库会通过更严格的路径解析和状态跟踪来提供同等保障。一旦检测到访问路径试图逃出父目录,程序会直接得到 path escapes from parent 错误。
对业务代码来说,最重要的变化是:你不再需要自己拼一套脆弱的“路径清洗 + 前缀判断”规则,而是把目录隔离作为文件 API 的默认前提来使用。
实战:os.Root 的基本用法
如果你准备把现有服务改成基于 os.Root 的文件访问模型,最先要做的是确定一个明确的根目录。这个目录通常对应某个上传区、缓存区或导出目录,而不是整个项目根路径。
初始化示例如下:
// 初始化 os.Root 沙箱
dir := "./demo_sandbox"
root, err := os.OpenRoot(dir)
if err != nil {
    log.Fatalf("打开沙箱根目录失败: %v", err)
}
defer root.Close()
这里的 os.OpenRoot 会返回一个 *os.Root 实例。它代表的不是一个普通路径字符串,而是一组带边界约束的文件访问能力。实例使用完成后,需要显式调用 Close 释放资源。
建立根目录对象后,后续文件操作都应当围绕它展开,而不是回退到全局文件 API。否则即使你引入了 os.Root,也可能因为旁路访问重新把漏洞带回来。
在根目录内安全创建文件
创建文件时,直接调用实例方法即可:
// 在沙箱内部安全创建文件
f, err := root.Create("safe_file.txt")
if err != nil {
    log.Fatalf("创建文件失败: %v", err)
}
defer f.Close()
_, _ = f.WriteString("安全数据内容")
这段代码的重点不在于创建动作本身,而在于它限定了目标文件必须位于 demo_sandbox 之内。只要代码路径都基于 root,业务层就不需要反复关心“这个相对路径会不会跑出去”。
读取文件也要走 Root 实例
读取场景同样如此:
// 从沙箱中读取文件内容
f, err := root.Open("safe_file.txt")
if err != nil {
    log.Fatalf("读取文件失败: %v", err)
}
defer f.Close()
// 接下来可以读取并处理文件内容...
这里值得强调的是一致性。真正安全的改造,不是只把某一个上传接口换成 root.Open,而是把同一类目录下的读、写、创建等操作全部统一到 os.Root 上,避免留下局部例外。
越界访问会被直接拦截
当外部输入尝试利用相对路径逃逸时,os.Root 会直接拒绝:
// 尝试通过路径穿越访问沙箱外部文件
_, err = root.Open("../outside.txt")
if err != nil {
    // 输出: path escapes from parent
    fmt.Printf("越界防御生效: %vn", err)
}
这正是 os.Root 的价值所在。开发者不需要自己判断 ../ 出现了多少次,也不用手工推导最终绝对路径是否越界;只要访问超出根目录,底层就会给出明确错误。
进阶用法:把隔离范围继续收紧到子目录
对于稍大一些的服务,仅有一个总沙箱通常还不够。上传文件、临时缓存、导出结果和用户附件,往往应该处在不同的目录边界中。此时可以继续利用 os.Root 创建更小粒度的子沙箱。
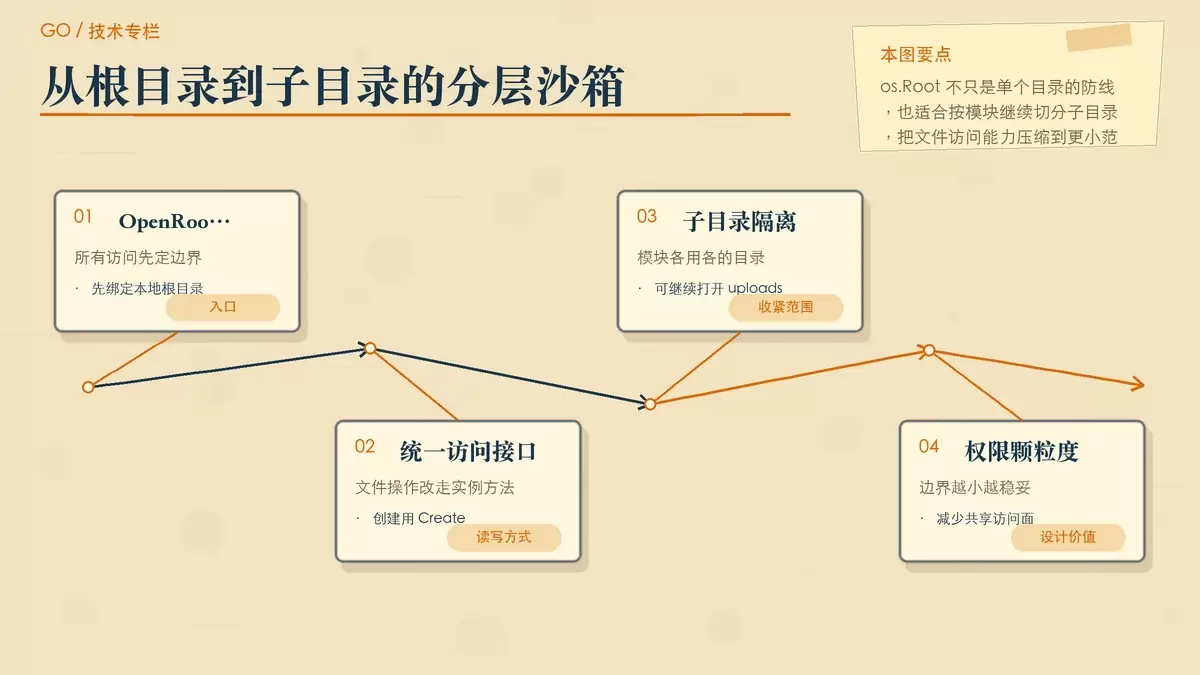
例如,基于已有根目录进一步打开 uploads 子目录:
// 基于当前沙箱进一步收紧,打开子目录沙箱
subRoot, err := root.OpenRoot("uploads")
if err != nil {
    log.Fatalf("打开子沙箱失败: %v", err)
}
defer subRoot.Close()
此后,所有通过 subRoot 发起的操作,都只能发生在 uploads 文件夹内部,无法再逃逸回上层目录。这种做法很适合多模块系统:不同业务各自拿到自己的子目录能力,而不是共享一个过大的文件访问范围。
从安全设计角度看,这其实就是把最小权限原则落到文件系统访问上。谁只需要操作上传目录,就只给它上传目录;谁只需要读取导出结果,就只给它导出目录。目录边界越小,误用和绕过的空间就越小。
哪些场景值得优先迁移到 os.Root
Go 1.24 的 os.Root 并不是语法层面的小补丁,而是文件安全模型的一次升级。它至少带来三层实际收益:
- 强隔离性:目录边界不再依赖业务代码自觉维护,而是下沉到标准库和系统调用层。
- 抗绕过能力更强:对符号链接欺骗、并发下的 TOCTOU 这类传统方案难处理的问题,有更可靠的约束。
- 接入成本低:它来自标准库,本地文件访问逻辑可以逐步替换,不需要额外引入第三方沙箱组件。
在实际项目里,以下几类场景最适合优先改造:接收用户上传文件的接口、根据 URL 参数读取本地资源的处理器、导出报表或生成临时文件的任务,以及任何会把外部输入拼进本地路径的代码段。
如果你的服务当前仍主要依赖 filepath.Clean、绝对路径拼接和前缀比较来防御路径穿越,那么 os.Root 提供的是一个更稳妥的替代思路。对 Go 1.24 项目来说,把本地文件读写逐步迁移到基于 os.Root 的实现,通常比继续加固字符串规则更值得投入。









