网络安全股票龙头分析:行业趋势与投资逻辑梳理
文章围绕“行业趋势—龙头筛选—数据验证—风险避坑”展开,帮助读者理解AI、云原生、零信任与安全平台整合如何改变网络安全行业,并建立从看赛道到看公司、再到看估值与风险的分析框架。当前行业投资逻辑正从单纯的合规防御转向AI驱动的安全需求与平台化整合,但高估值、竞争加剧及业绩兑现仍是核心风险。
2026-09-15
7
文章围绕“行业趋势—龙头筛选—数据验证—风险避坑”展开,帮助读者理解AI、云原生、零信任与安全平台整合如何改变网络安全行业,并建立从看赛道到看公司、再到看估值与风险的分析框架。当前行业投资逻辑正从单纯的合规防御转向AI驱动的安全需求与平台化整合,但高估值、竞争加剧及业绩兑现仍是核心风险。
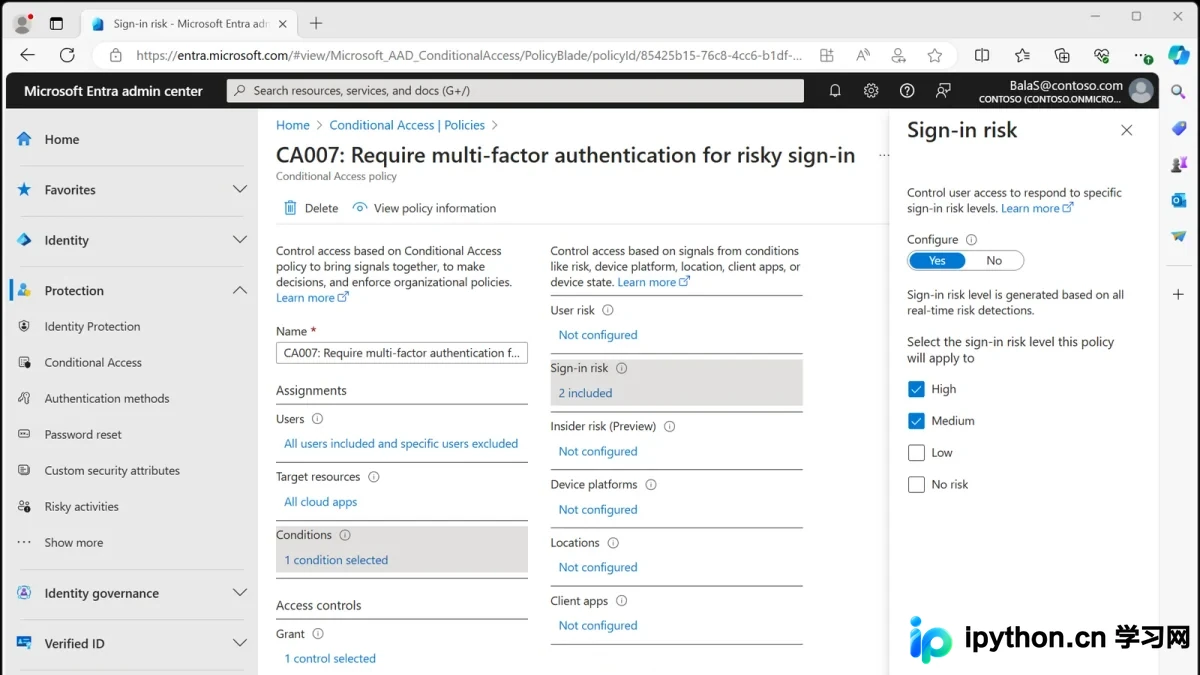
围绕“可信访问”从架构理念到落地实施,系统梳理零信任核心原则、访问架构设计、身份与终端控制、策略实施及效果验证,帮助企业建立可持续运营的安全访问体系并规避常见实施误区。
从IP白名单、黑名单的基础配置入手,对比allow/deny与geo模块的适用场景,结合配置示例说明部署、验证及常见避坑方法,帮助读者建立可落地的Nginx访问控制方案。
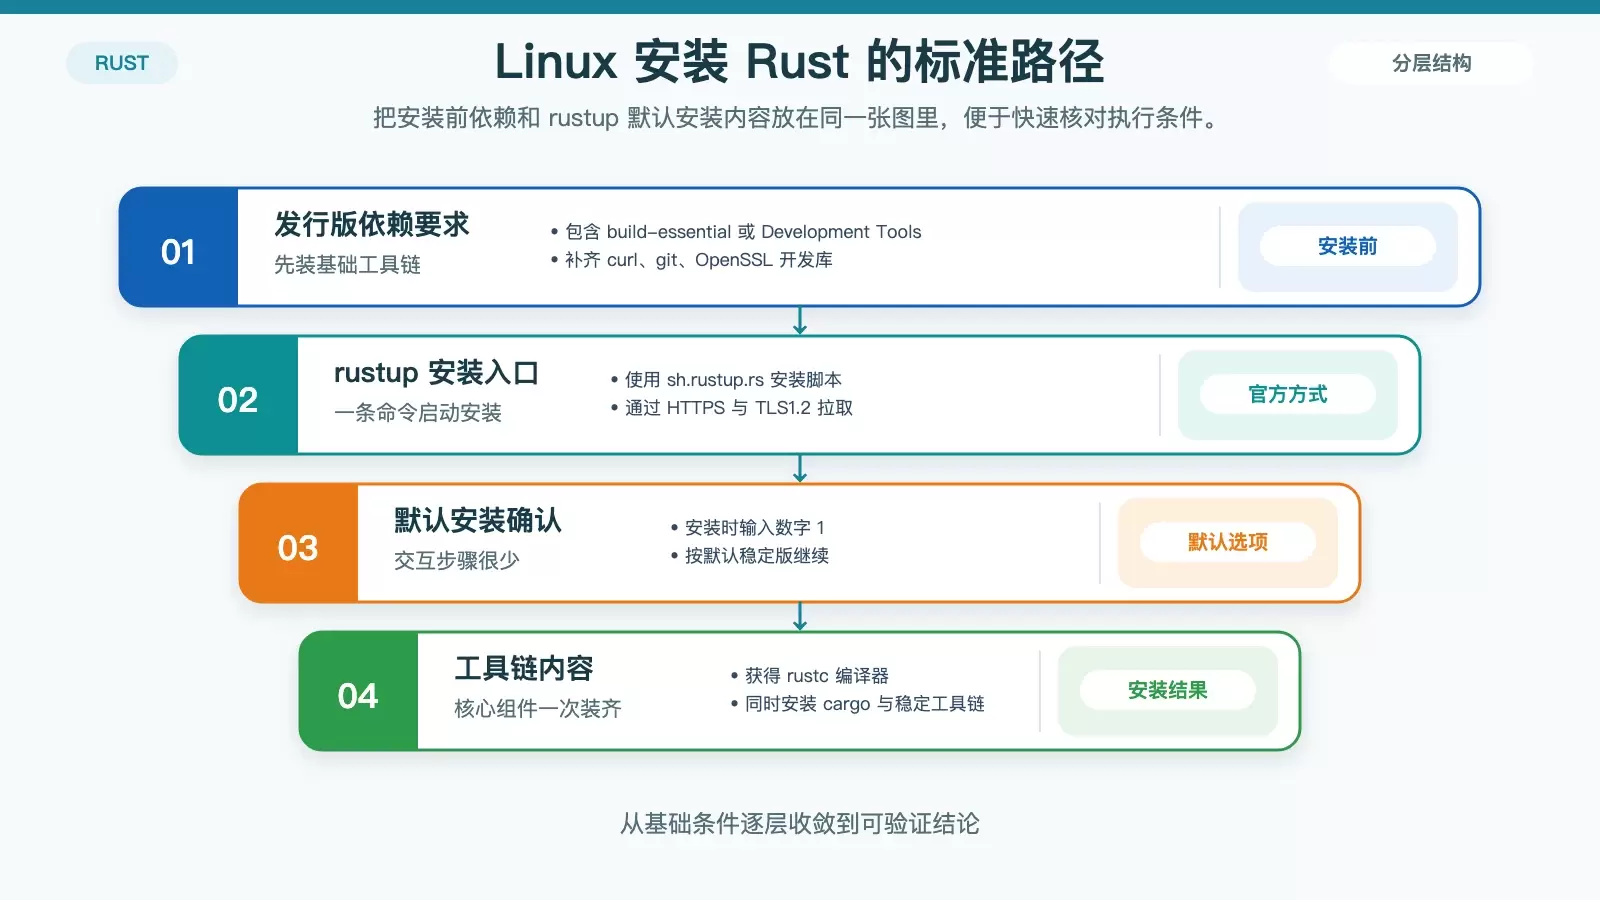
在 Linux 上安装 Rust,最稳妥的做法仍然是使用官方的 rustup。它会同时安装 rustc、cargo 和默认稳定版工具链,后续升级、切换版本也更省事。本文按发行版准备依赖、执行安装、处理 PATH、生效验证,并补充仅在特殊需求下才考虑的源码编译路线。
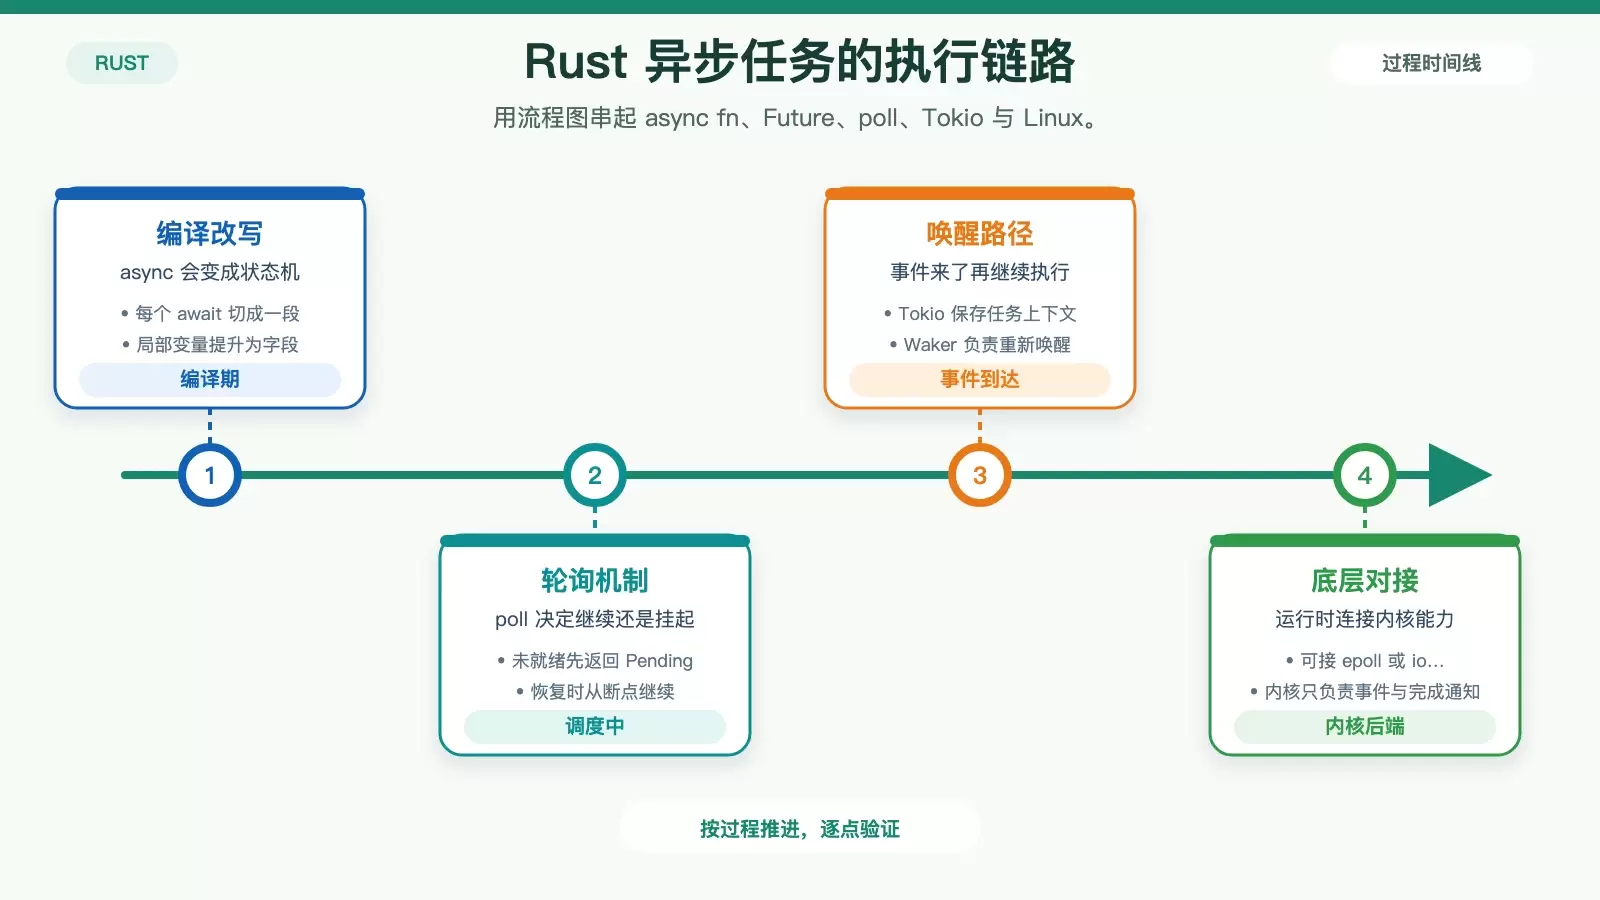
这篇文章从 Linux 高并发网络服务的瓶颈切入,梳理 Rust 异步 I/O 如何借助 Future 状态机、Tokio 调度器以及 epoll 与 io_uring 两类内核机制提升吞吐。文中保留实际代码与选型约束,重点说明它为什么快、快在什么条件下,以及工程上要为此付出什么代价。
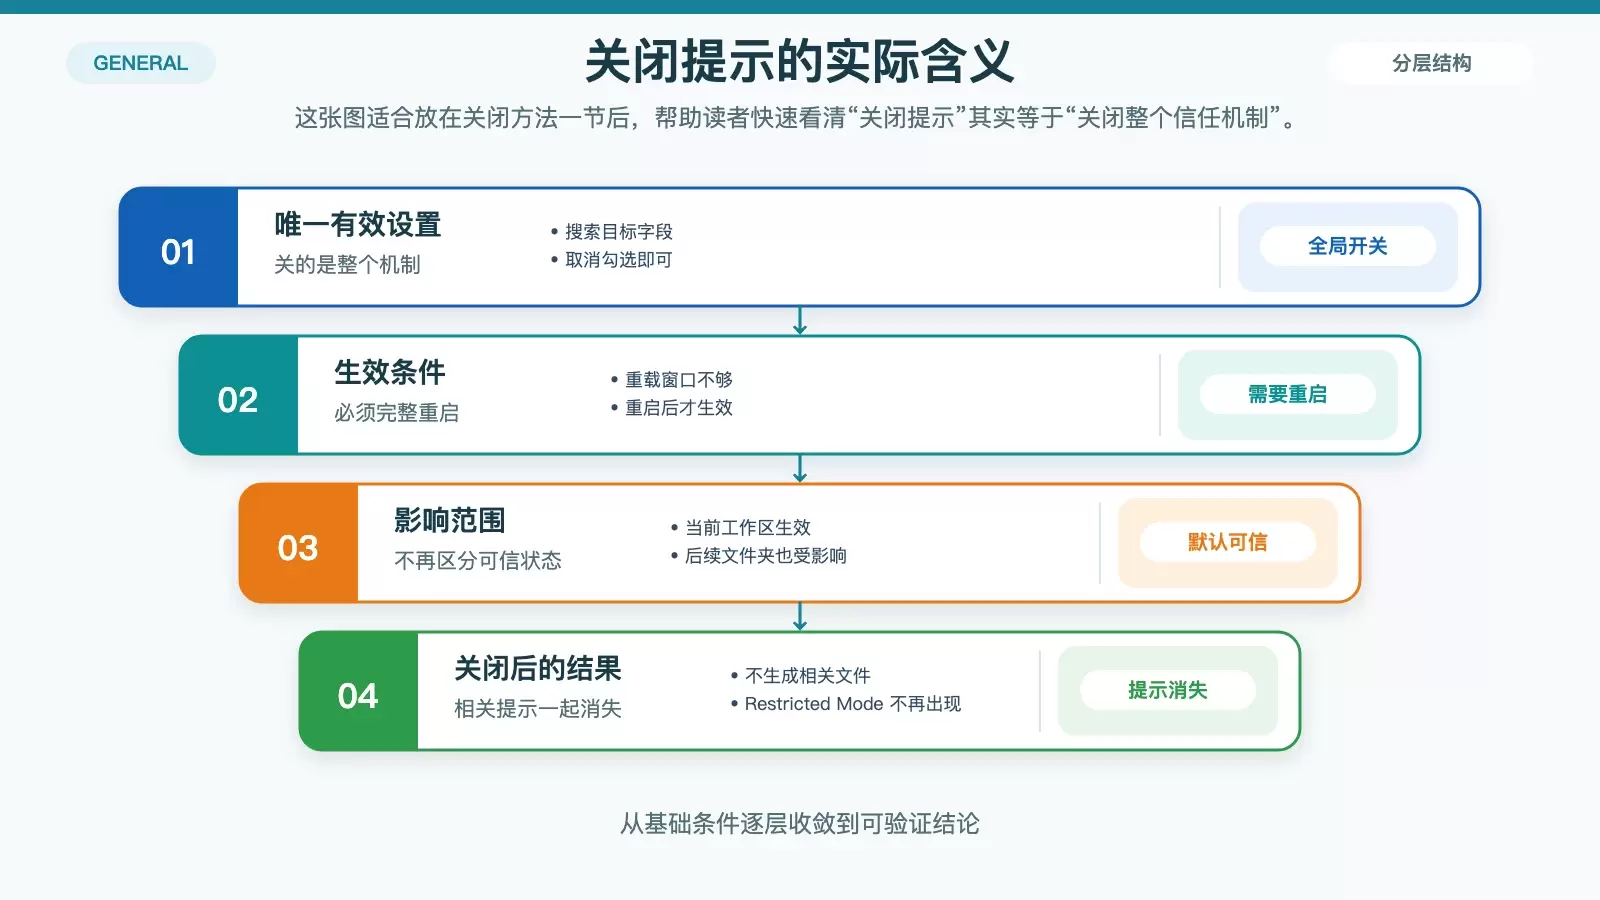
VSCode 里的“是否信任此窗口”并不是普通提示,而是工作区信任机制的入口。想让它彻底不再出现,实际做法只有一个:关闭 `security.workspace.trust.enabled`。本文把可行操作、关闭后的实际影响,以及常见误区和插件弹窗的区别一次说清。
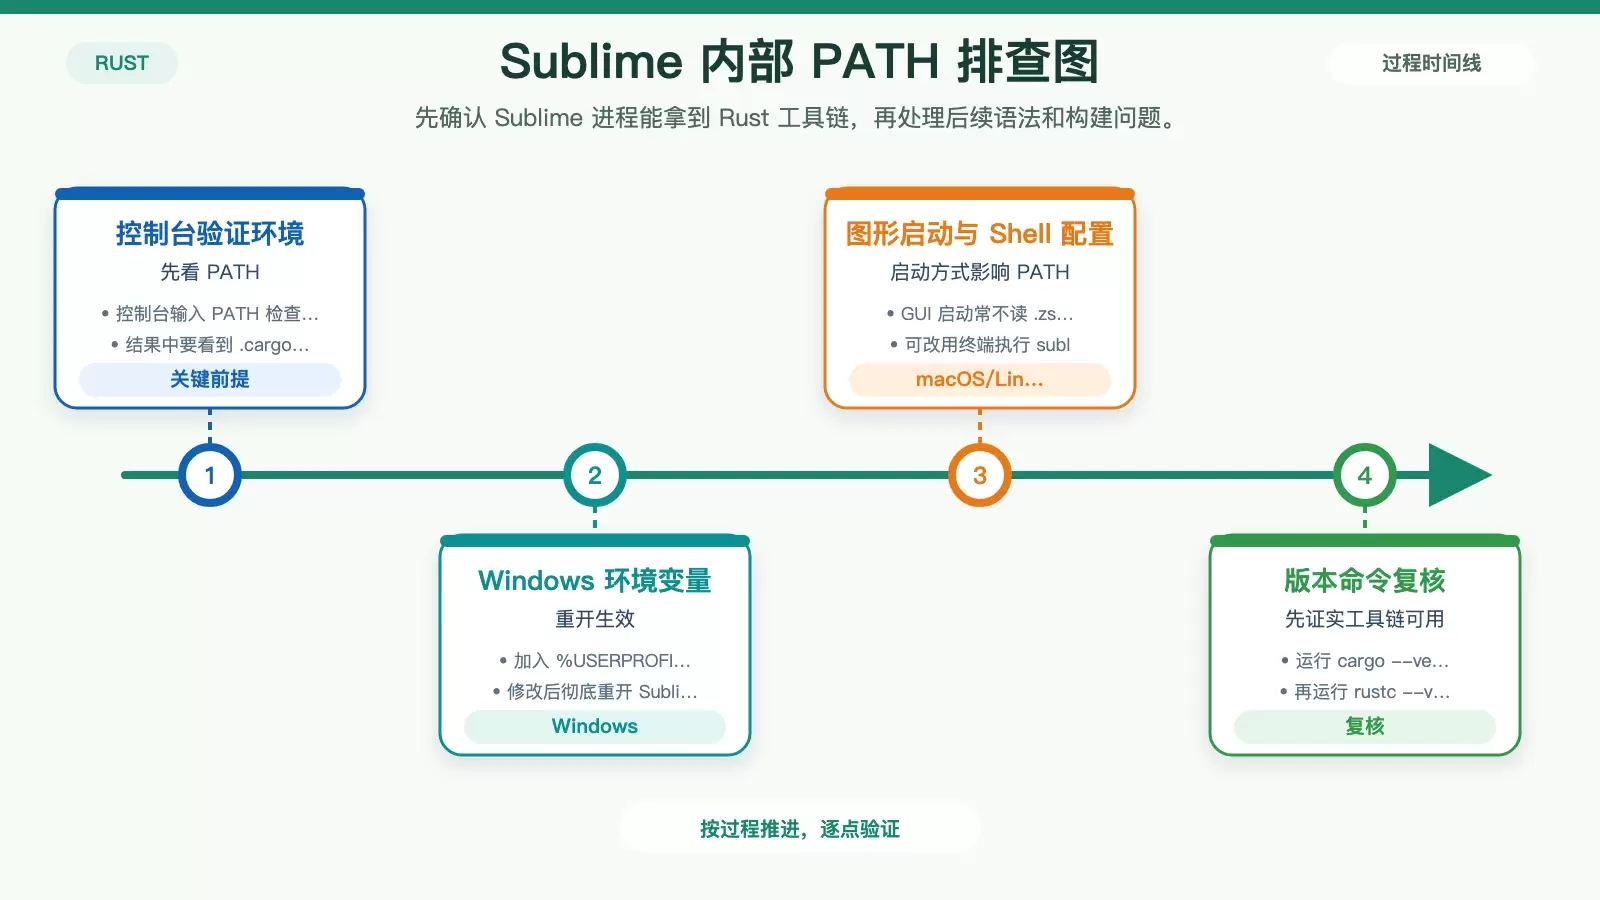
在 Sublime Text 4 里配置 Rust,关键不在“装插件”本身,而在让编辑器真正拿到 `cargo`/`rustc`、把 `.rs` 文件识别成 Rust,并让构建与错误跳转都落到正确项目目录。把这几步理顺后,`Ctrl+B`、语法高亮和 LSP 才能稳定工作。 很多人以为在 Sublime Text 4 里跑 Rust,主要是装几个插件就够了,结果真正卡住的往往是 PATH 没进编辑器、语法没切到 Rust、构建目录不对,或者 LSP 根本没连上。
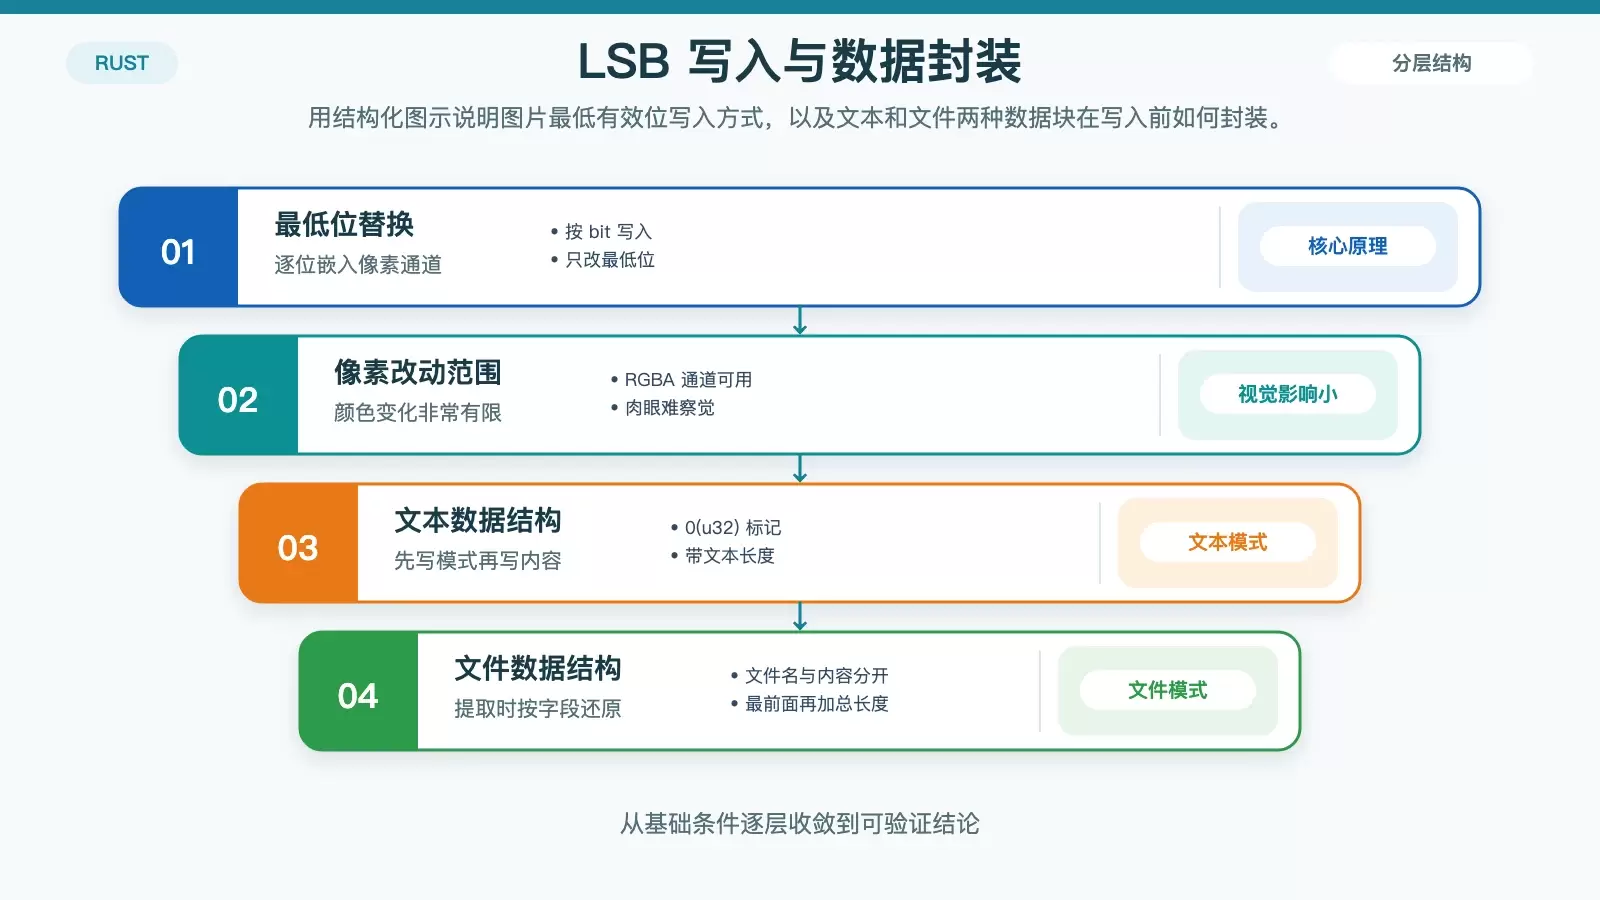
这篇实战分享围绕一个用 Rust 编写的图片隐写工具展开,重点讲清了 LSB 最低有效位算法、文本与文件两种数据封装方式,以及命令行和 Web 双入口的实现思路。文章也复盘了 JPEG 失真、长度计算错误、文件名处理不一致等几个关键坑点,适合拿来判断这类工具该怎么做、哪些细节最容易出错。
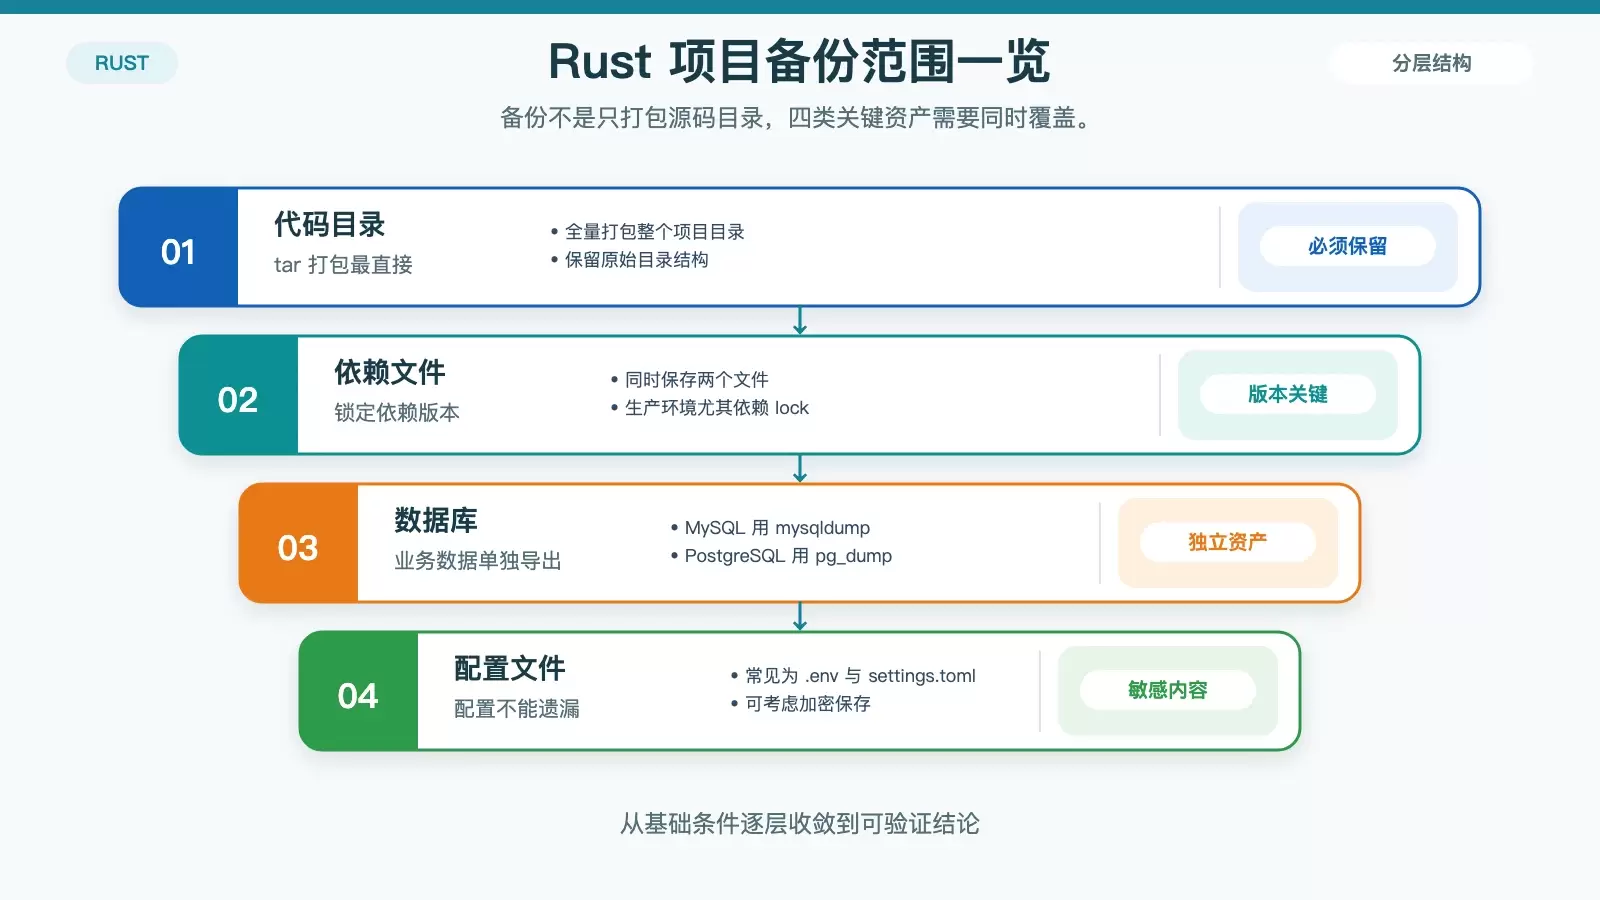
在 CentOS 上备份 Rust 项目,重点不在“打一个压缩包”,而在同时保住代码、依赖版本、数据库和配置文件四类关键资产。本文按备份、恢复和实战注意事项梳理命令与检查点,方便你建立一套可真正落地的项目回滚方案。
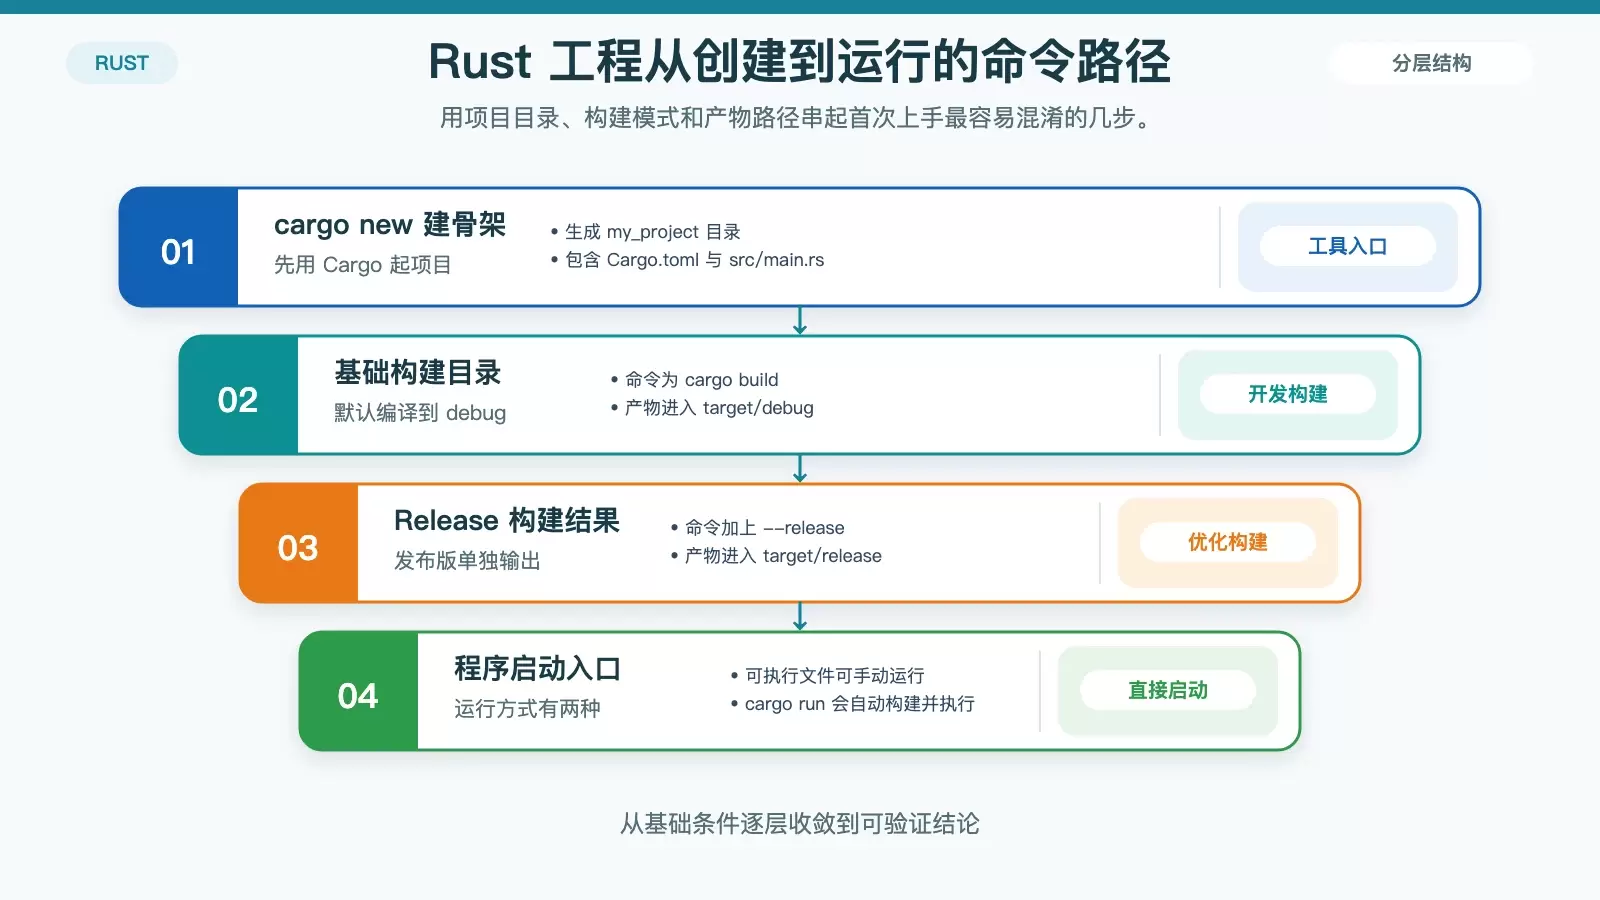
这篇文章把“在 CentOS 上把 Rust 项目跑起来”拆成安装、建项目、编译运行、依赖与特性、测试和文档几个关键环节。命令不多,但每一步对应的输出目录、适用场景和常见用法都需要分清,照着做即可快速搭好一套可继续开发的 Rust 工程环境。
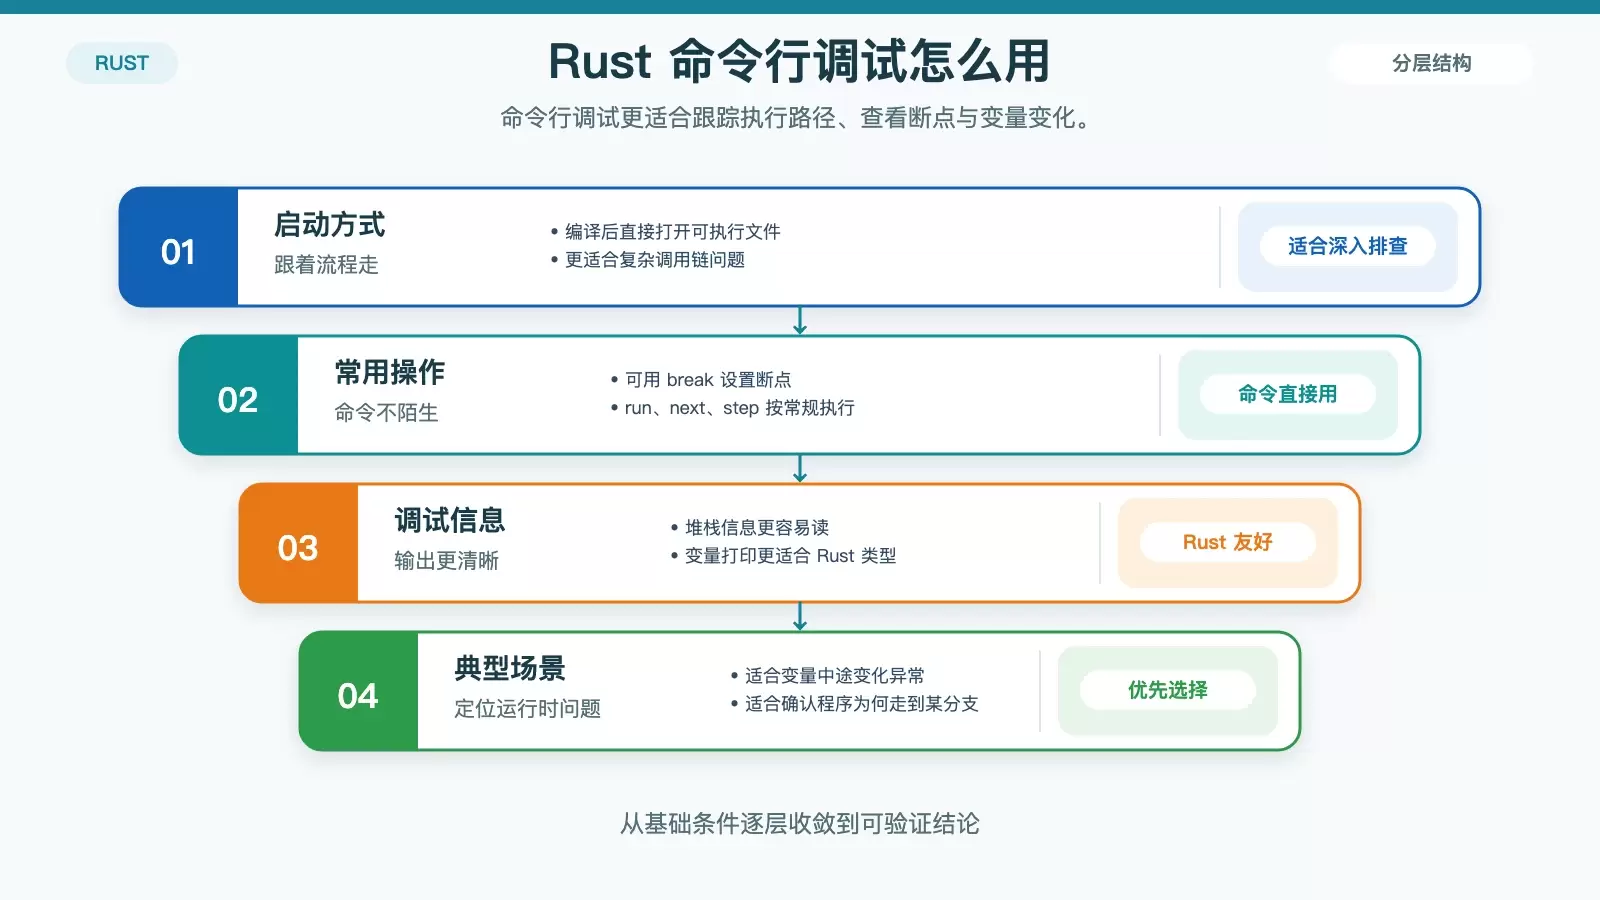
在 CentOS 上调试 Rust,并不只有单一步骤。本文按问题类型梳理命令行调试、IDE 断点、打印排查,以及内存和性能分析几条常用路径,保留关键命令与工具名称,帮助你判断不同场景下该优先用哪一种方法。
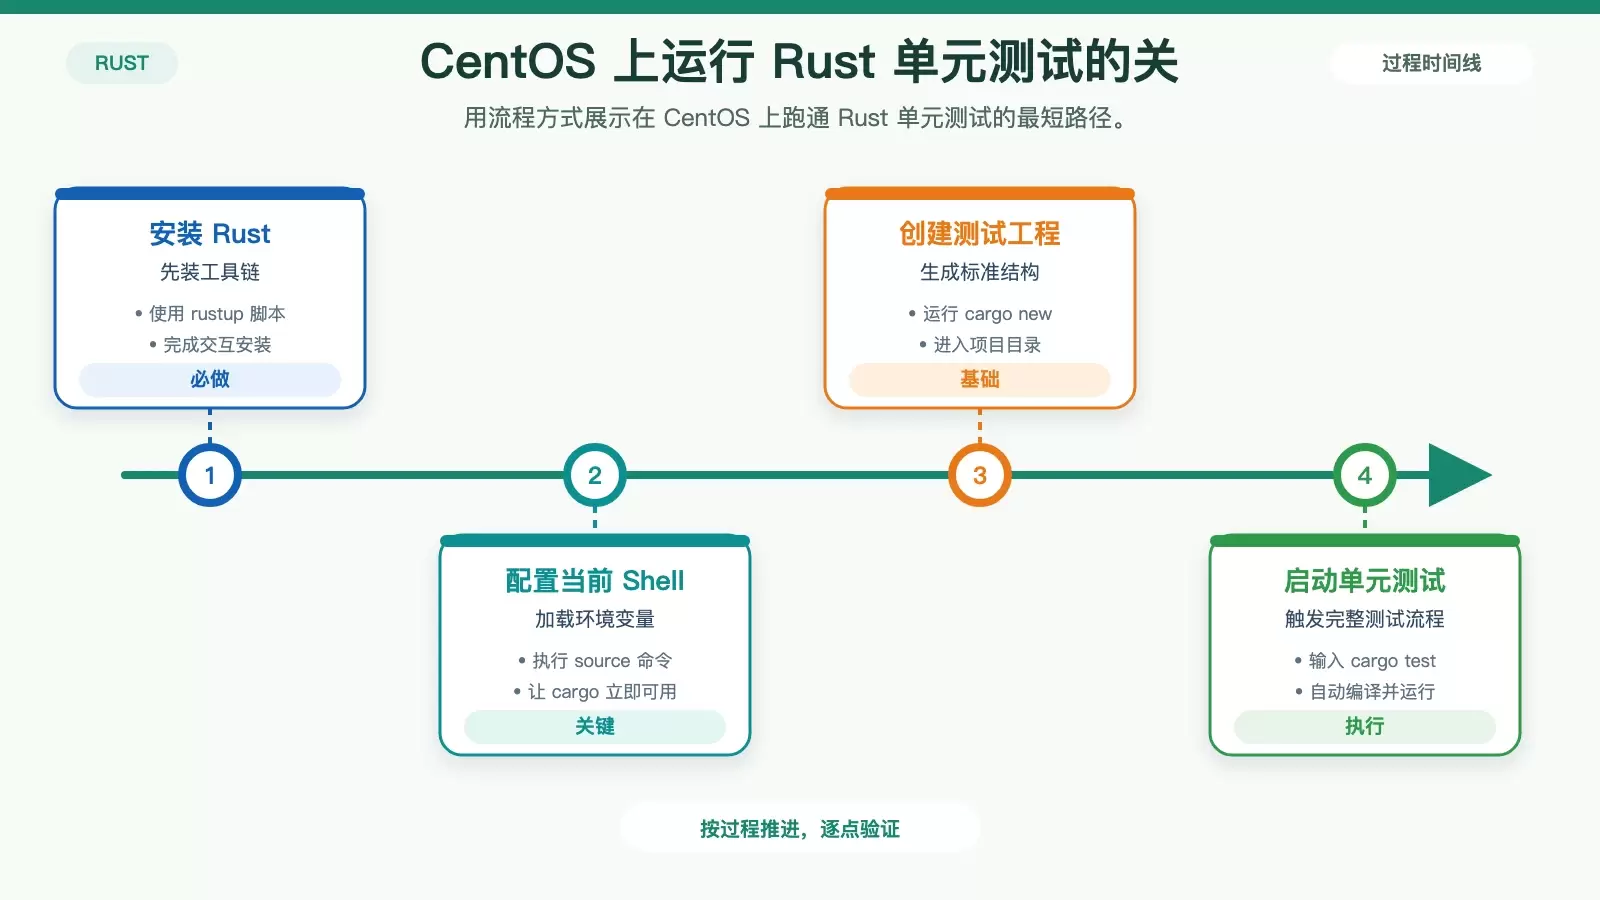
这篇文章用一套最小可行流程,梳理了在 CentOS 上完成 Rust 单元测试的关键步骤:安装 Rust、加载 cargo 环境、创建项目、编写 `#[test]` 用例并通过 `cargo test` 执行。文中保留了命令、示例代码和测试输出,适合刚开始在 Linux 环境下搭建 Rust 开发与测试流程的读者快速上手。