

PHP Session反序列化漏洞原理与利用详解
本文深入解析PHP Session的存储机制与序列化处理器差异导致的反序列化漏洞。通过对比php_serialize与php引擎对'|'符号的解析歧义,结合具体代码示例与Payload构造,演示了如何在不同Handler环境下触发__wakeup魔法方法,为开发者提供防御思路与安全排查依据。
2026-10-16
9

本文深入解析PHP Session的存储机制与序列化处理器差异导致的反序列化漏洞。通过对比php_serialize与php引擎对'|'符号的解析歧义,结合具体代码示例与Payload构造,演示了如何在不同Handler环境下触发__wakeup魔法方法,为开发者提供防御思路与安全排查依据。
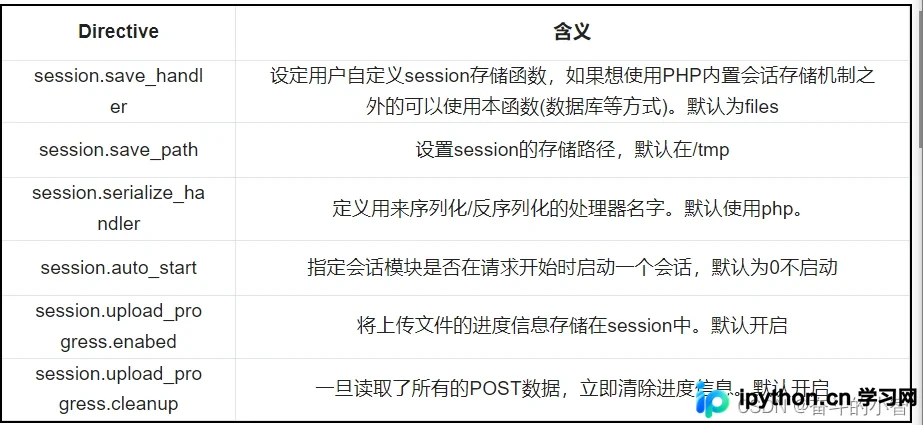
本文详细解析PHP反序列化漏洞的形成原因、触发条件及利用原理。重点讲解序列化数据格式、常用魔术函数的作用以及通过控制输入构造恶意Payload实现代码执行的完整流程,辅以代码示例帮助理解漏洞危害与防御思路。
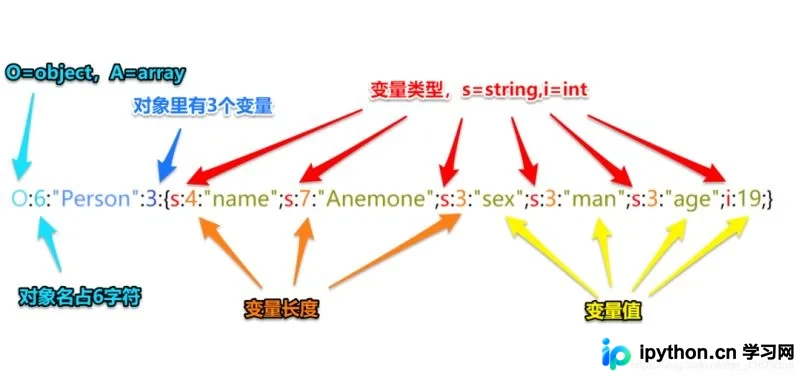
在 Web 开发中,未登录用户访问受保护页面时常需先登录。本文介绍 PHP 实现登录后跳转回原始页面的两种主流方法:一是通过设置 Cookie 保存当前 URL,验证后读取并跳转;二是利用 GET 参数(如 url)传递目标地址。代码示例基于 ThinkPHP 框架,涵盖父类控制器配置及逻辑判断,确保用户体验连贯。
本文展示如何利用Python的httplib库和VBS的MSXML2.XMLHTTP对象,向目标网站发送POST请求以验证用户名和密码的有效性。通过遍历字典文件并比对返回结果,快速检测是否存在弱密码如123456。代码包含完整的请求构造、响应解析及中英文转换处理,旨在提供基础的Web安全测试思路。
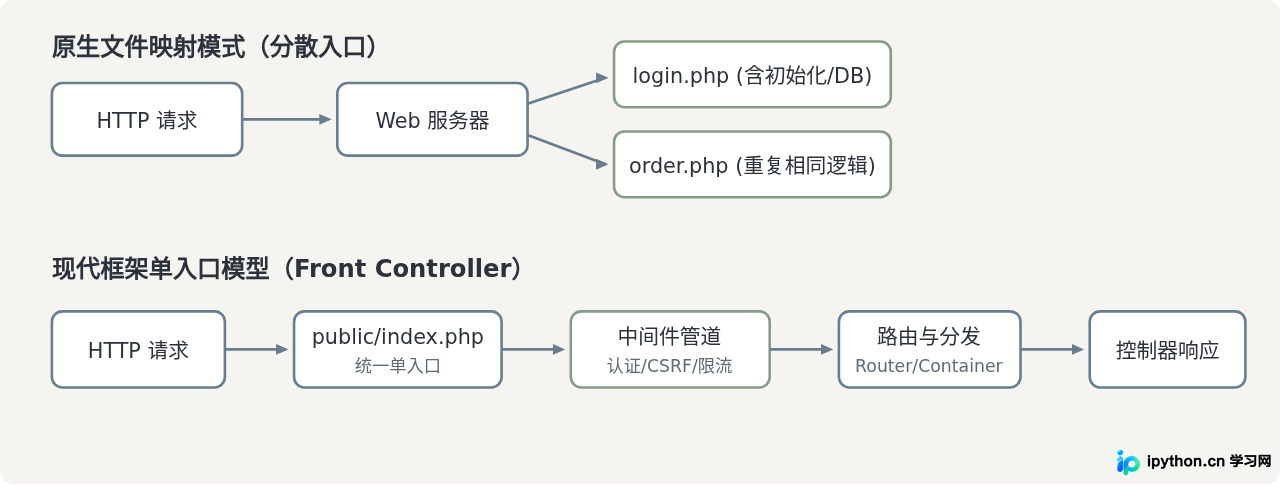
本文深入讲解在现代浏览器中禁用JavaScript后,网页的结构显示、表单提交、动态内容加载以及单页应用会发生哪些具体变化,并提供验证操作步骤与功能对照总结。
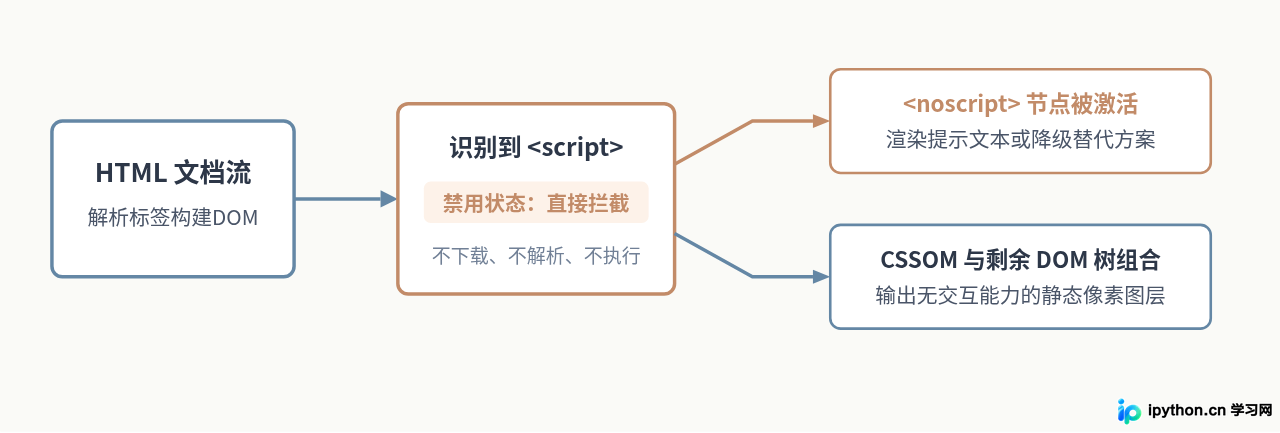
本文详解PHP中通过HTML表单和URL参数传递数据的方法。对比GET与POST的区别,提供创建表单、接收请求及读取参数的完整代码示例,并阐述数据验证、过滤等安全最佳实践,帮助开发者实现高效且安全的Web交互。
本文深入解析PHP弱类型机制带来的安全风险,涵盖松散比较导致的Hash碰撞(如0e科学计数法)、十六进制转义异常,以及md5()、strcmp()、in_array()等内置函数在处理非预期参数时的类型转换缺陷。通过具体代码示例,展示如何利用这些特性实现绕过验证,并提供严格模式等修复建议。
本文详细解析Golang中HTTP Basic认证的实现原理与标准流程,涵盖401未授权响应头的设置、Authorization请求头的接收处理、Base64解码逻辑以及用户凭证校验步骤。通过完整的Go代码实例,展示如何构建安全的中间件逻辑以保护服务端资源,适合Go开发者快速掌握Web身份验证的核心技术。
本文解析 PHP 中利用 Session 结合表单提交来防御 URL 参数篡改攻击的方法。通过示例代码展示如何校验 POST 数据并依赖服务端 Session 状态执行敏感操作(如重置密码),同时指出原始代码中存在的正则表达式缺陷及潜在的 SQL 注入风险,提供修正后的安全编码建议。
本文介绍了如何在PHP中自定义Session的保存路径,并通过实现open、close、read、write、destroy和gc六个核心函数,完成Session的全生命周期管理。通过重写session_set_save_handler,开发者可以灵活控制Session数据的存储方式,满足特定业务需求如数据库存储或分布式环境下的Session共享。
本文总结了 PHP 项目中防止表单重复提交的三种核心方法:通过 JavaScript 即时禁用提交按钮的前端拦截、基于 Session 过期时间的二次验证策略,以及标准的 Token 创建与销毁机制。重点分析了各方法的实现逻辑、代码示例及优缺点,并建议结合使用以保障数据一致性。