

PHP Session生命周期设置与Cookie关联详解
本文介绍PHP中Session的生命周期管理。Session ID默认随浏览器关闭而失效,但可通过修改Cookie存活时间来延长。提供了两种在PHP5+中设置会话生存期的标准方法:使用setcookie函数和专用的session_set_cookie_params()函数,帮助开发者控制用户登录状态的保持时间。
2026-10-16
5

本文介绍PHP中Session的生命周期管理。Session ID默认随浏览器关闭而失效,但可通过修改Cookie存活时间来延长。提供了两种在PHP5+中设置会话生存期的标准方法:使用setcookie函数和专用的session_set_cookie_params()函数,帮助开发者控制用户登录状态的保持时间。
介绍如何在 PHP 中通过自定义会话处理函数,利用 Memcached 替代原生文件式 Session 存储。方案包含核心原理、连接配置及完整的 session_start/save_handler 实现代码,适用于分布式环境下的用户状态管理。
本文详细介绍Django框架中Cookie和Session的核心概念、区别及具体操作方法。涵盖Cookie的创建、读取、删除、过期时间设置与加盐机制,以及Session的配置、增删改查和失效策略。通过代码示例演示如何安全地管理用户状态,帮助开发者掌握Web会话管理的最佳实践。
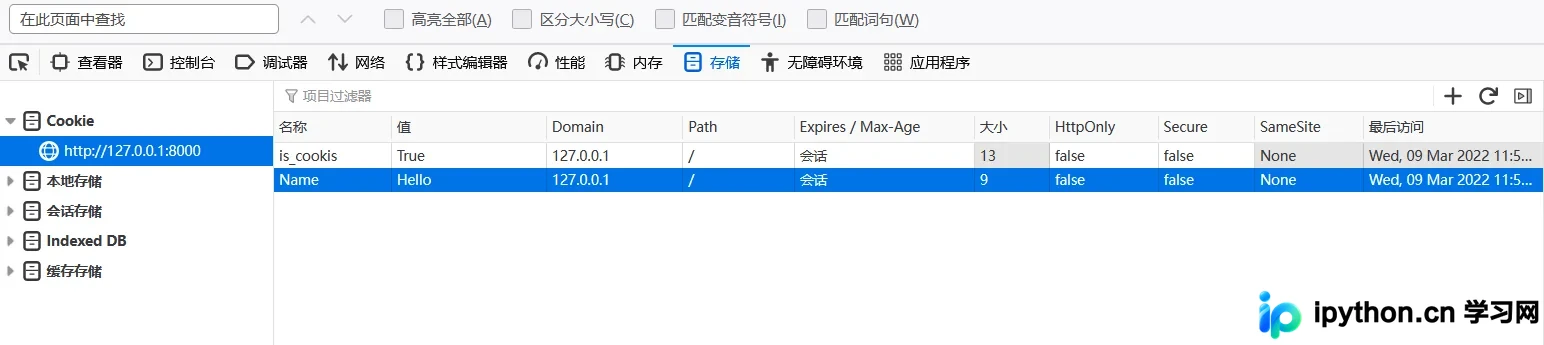
本文深入解析Django框架中Cookie和Session的应用场景与实现机制。详细阐述Cookie的优缺点及在Django中的设置、获取与删除方法,包括set_cookie和delete_cookie的具体用法。同时介绍Session的工作原理、配置参数(如SESSION_COOKIE_AGE)及在登录验证、防重复提交中的实际应用,提供完整的代码示例供参考。
本文介绍了如何在PHP中自定义Session的保存路径,并通过实现open、close、read、write、destroy和gc六个核心函数,完成Session的全生命周期管理。通过重写session_set_save_handler,开发者可以灵活控制Session数据的存储方式,满足特定业务需求如数据库存储或分布式环境下的Session共享。
本文详细解析了一段仿QQ风格的PHP验证码生成代码。通过配置Session保存路径,利用GD库绘制背景、干扰线及随机字符,并将验证字符串存入Session以供校验。代码还包含对不支持GD库环境的降级处理机制,确保兼容性和安全性。
本文介绍如何在PHP应用中同时使用Session和Cookie来持久化用户登录状态。通过数据库验证身份后,将用户ID存入服务器端Session以实现快速访问,同时在客户端设置Cookie以提供“记住我”功能。页面逻辑涵盖登录验证、状态回补及安全的注销流程,确保用户体验与安全兼顾。
本文详细介绍如何将 PHP Session 存储至 Redis。通过修改 php.ini 或使用 ini_set() 函数设置 session.save_handler 和 save_path,可快速切换存储后端。针对 Redis 启用密码认证的情况,需在 save_path 中追加 auth 参数。最后提供代码示例验证 Session 读取及 Redis 底层 Key 结构。
本文总结了 PHP 项目中防止表单重复提交的三种核心方法:通过 JavaScript 即时禁用提交按钮的前端拦截、基于 Session 过期时间的二次验证策略,以及标准的 Token 创建与销毁机制。重点分析了各方法的实现逻辑、代码示例及优缺点,并建议结合使用以保障数据一致性。
本文详细解析如何在PHP中使用setcookie()函数进行Cookie的设置与读取。通过具体代码示例,涵盖基础Session Cookie、指定过期时间(利用mktime)、修改域与路径、HTTPS安全传输以及Cookie的删除方法。同时强调了HTTP响应头部必须在任何输出之前发送的关键操作顺序。
本文详解Python爬虫中利用Requests库处理Cookie的两种核心方法。通过对比urllib,展示如何使用get方法直接传递Cookie,以及利用Session对象在多次请求间自动保持Cookie状态。包含具体代码示例及运行结果分析,帮助开发者更高效地实现登录态维持与数据抓取。
针对WordPress等站点因频繁刷新导致数据库压力过大的问题,本文介绍了三种基于PHP Session的防刷新策略。包括设置特定IP间隔、全局秒级冷却及表单令牌验证,并详细说明了将代码置于header中或独立引用的最佳实践,以有效阻止恶意刷新并提升系统稳定性。