

PHP高级技巧:DSO安装与Session会话管理实战
本文介绍两个实用的PHP高级技巧。首先讲解如何将PHP以动态共享对象(DSO)模式集成到Apache服务器中,通过模块化方式实现灵活配置而无需重新编译整个Web服务。其次详细演示PHP原生Session的使用方法,包括状态启动、变量注册、数组存储及销毁机制,通过访问计数器等案例展示其替代Cookie和数据库存储的优势,帮助开发者提升代码清晰度与安全性。
2026-10-15
1

本文介绍两个实用的PHP高级技巧。首先讲解如何将PHP以动态共享对象(DSO)模式集成到Apache服务器中,通过模块化方式实现灵活配置而无需重新编译整个Web服务。其次详细演示PHP原生Session的使用方法,包括状态启动、变量注册、数组存储及销毁机制,通过访问计数器等案例展示其替代Cookie和数据库存储的优势,帮助开发者提升代码清晰度与安全性。
本文探讨PHP中SESSION过期的原理及如何延长其生存周期。通过解析session.gc_maxlifetime机制与垃圾回收(GC)策略,结合JavaScript定时请求刷新会话,有效解决大表单提交时SESSION意外失效的问题,同时兼顾安全性与用户体验。
本文介绍如何在ThinkPHP框架的Model中利用自动完成(_auto)功能,在数据写入时自动获取并填充Session值。通过定义回调函数并指定'callback'参数,可避免搜索公共函数文件,直接读取当前模型的Session数据,实现用户ID、昵称等字段的自动化处理。
本文解析 PHP 中利用 Session 结合表单提交来防御 URL 参数篡改攻击的方法。通过示例代码展示如何校验 POST 数据并依赖服务端 Session 状态执行敏感操作(如重置密码),同时指出原始代码中存在的正则表达式缺陷及潜在的 SQL 注入风险,提供修正后的安全编码建议。
本文详细介绍如何利用Python的requests库处理两种常见的接口请求场景:无需鉴权的直接访问接口,以及需要登录后获取Session信息的鉴权接口。通过封装HttpRequest和HttpSession类,结合登录与充值接口的具体代码示例,演示如何正确传递参数、处理响应数据及保持会话状态,为接口自动化测试提供清晰参考。
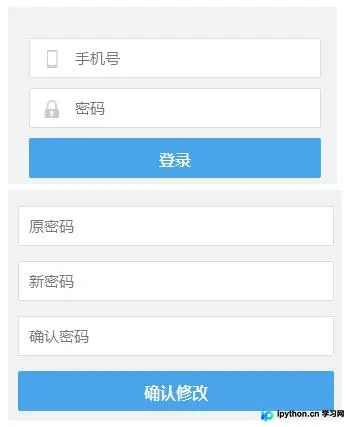
文章深入探讨PHP中Session的安全隐患,通过模拟登录与密码修改场景演示基于获取SessionID的攻击路径,如使用Curl伪造请求。针对此漏洞,文中提出结合HTTP User-Agent进行双重校验的加固方案,并强调前端代码加密及多因素认证在实际项目中的应用重要性,帮助开发者构建更健壮的Web应用安全体系。
本文详解基于PHP和AJAX的用户登录实现方案。核心逻辑为前端通过AJAX异步提交账号密码,后端查询数据库验证,成功后将唯一标识存入Session并返回状态码。前端依据响应结果决定是否跳转页面,后续页面通过检测Session是否存在来判断登录状态,从而动态渲染导航栏内容。