不要被 ChatGPT 误导了,正确认识 iOS 中静态库和动态库
这篇文章围绕 iOS 中静态库与动态库的常见误解做了逐条拆解,重点纠正“.framework 一定是动态库”“动态库天然更省包体积”“多个 App 可共享自定义动态库”等说法,并给出主包、扩展、启动速度与包大小之间更符合实际的判断标准。
2026-08-24
12

这篇文章围绕 iOS 中静态库与动态库的常见误解做了逐条拆解,重点纠正“.framework 一定是动态库”“动态库天然更省包体积”“多个 App 可共享自定义动态库”等说法,并给出主包、扩展、启动速度与包大小之间更符合实际的判断标准。
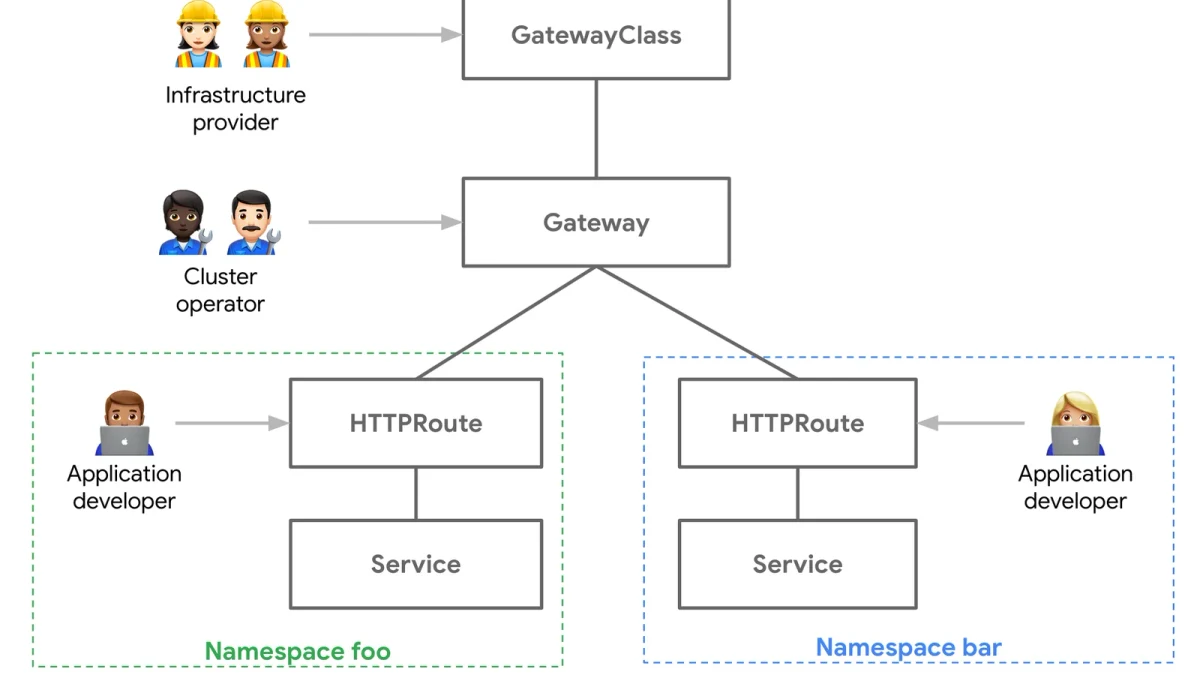
从 Ingress 的路由模型出发,结合 NGINX Ingress Controller 的典型配置,完成一次从定义、配置、验证到排错的实践。重点解释 ingressClassName 与 annotations 的职责边界,并提醒 Ingress API 已冻结、Ingress NGINX 已于 2026 年进入退役阶段,实际生产环境应同步评估 Gateway API 或其他控制器。
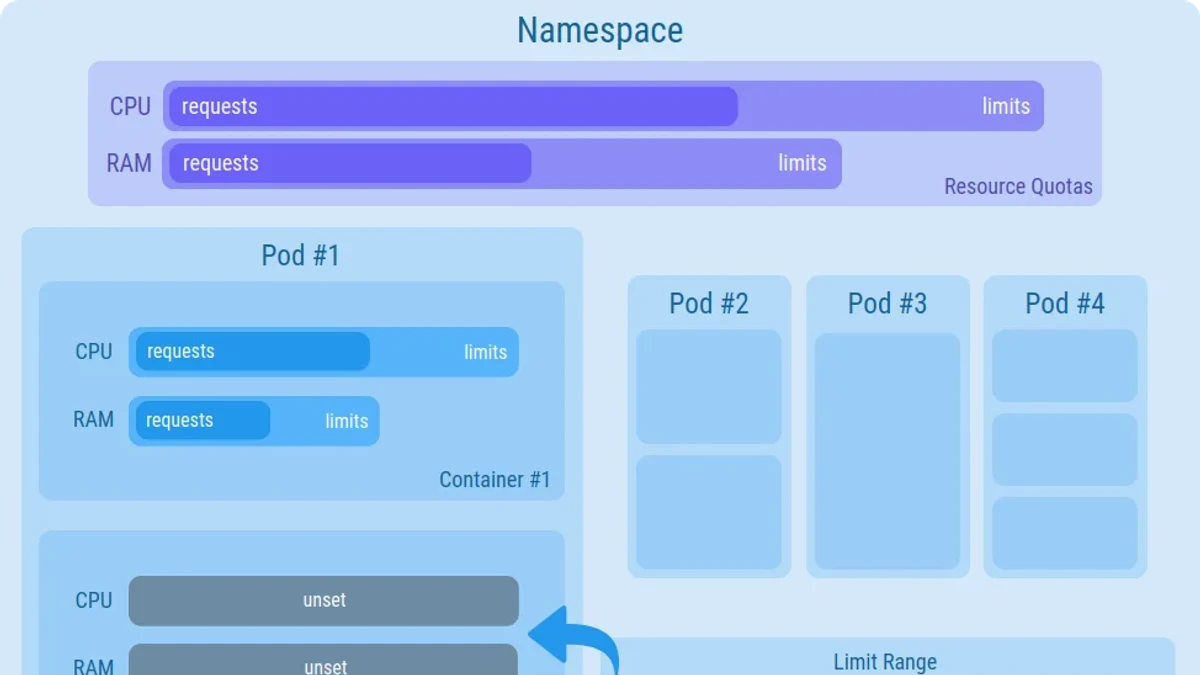
围绕 ResourceQuota 讲清 Kubernetes 中 CPU 与内存配额的作用范围、requests/limits 的区别、配置方法、验证方式以及常见误区,帮助读者从“单个容器限制”进一步理解“命名空间总量限制”。
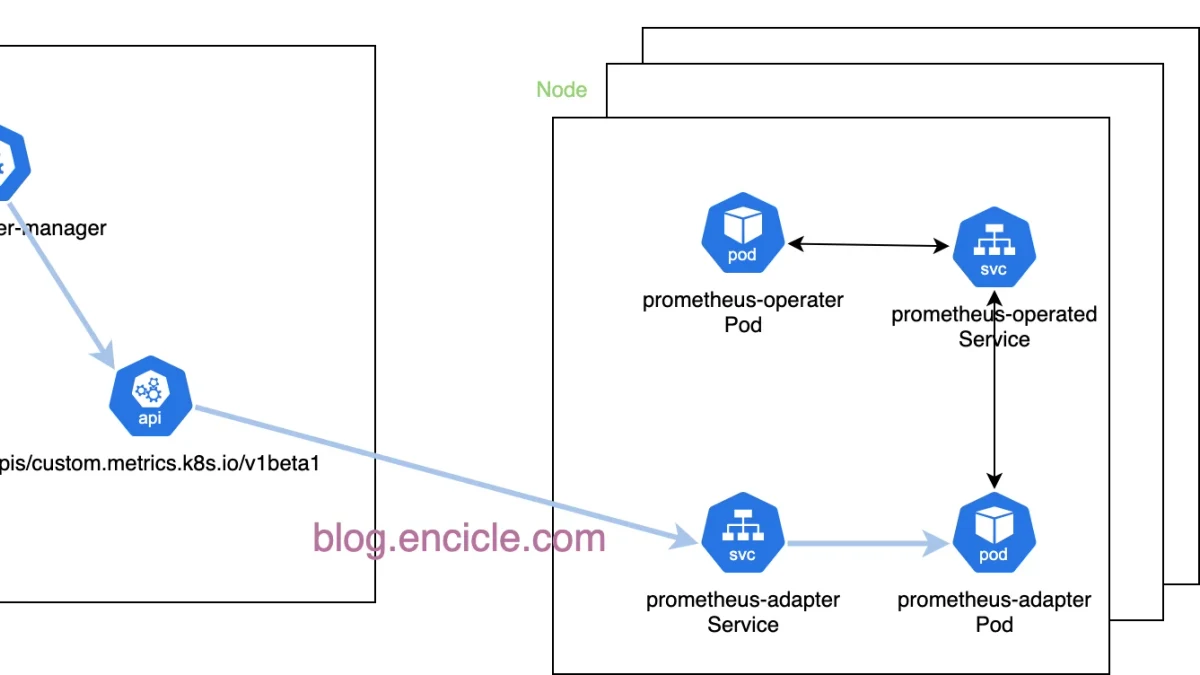
从“Prometheus 已采集指标”到“HPA 真正按业务指标扩缩容”,系统梳理自定义指标链路、Prometheus Adapter 配置、HPA 接入、验证方法与常见故障。重点解释 metrics.k8s.io、custom.metrics.k8s.io 与 external.metrics.k8s.io 的区别,以及指标标签映射、查询规则和指标发现等最容易出错的环节。
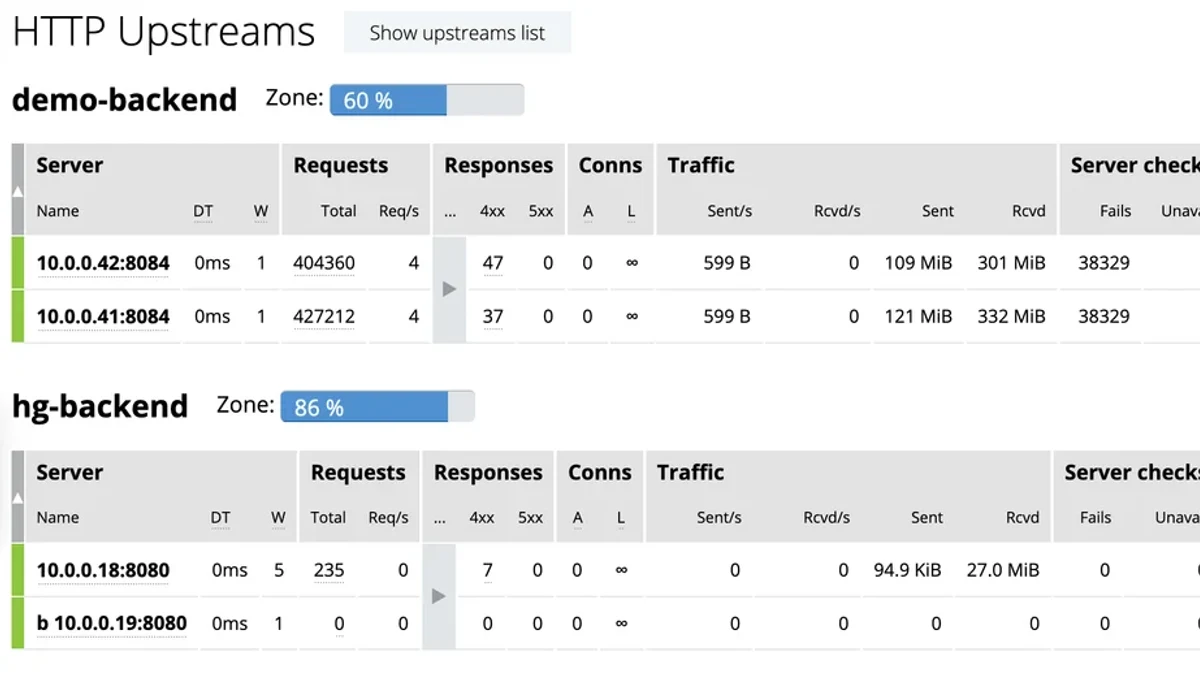
系统梳理Nginx upstream健康检查的核心机制:先理解被动健康检查如何通过真实请求失败摘除后端,再掌握主动健康检查的适用场景、配置方式与验证方法,最后总结版本差异、常见误区和生产环境避坑要点。
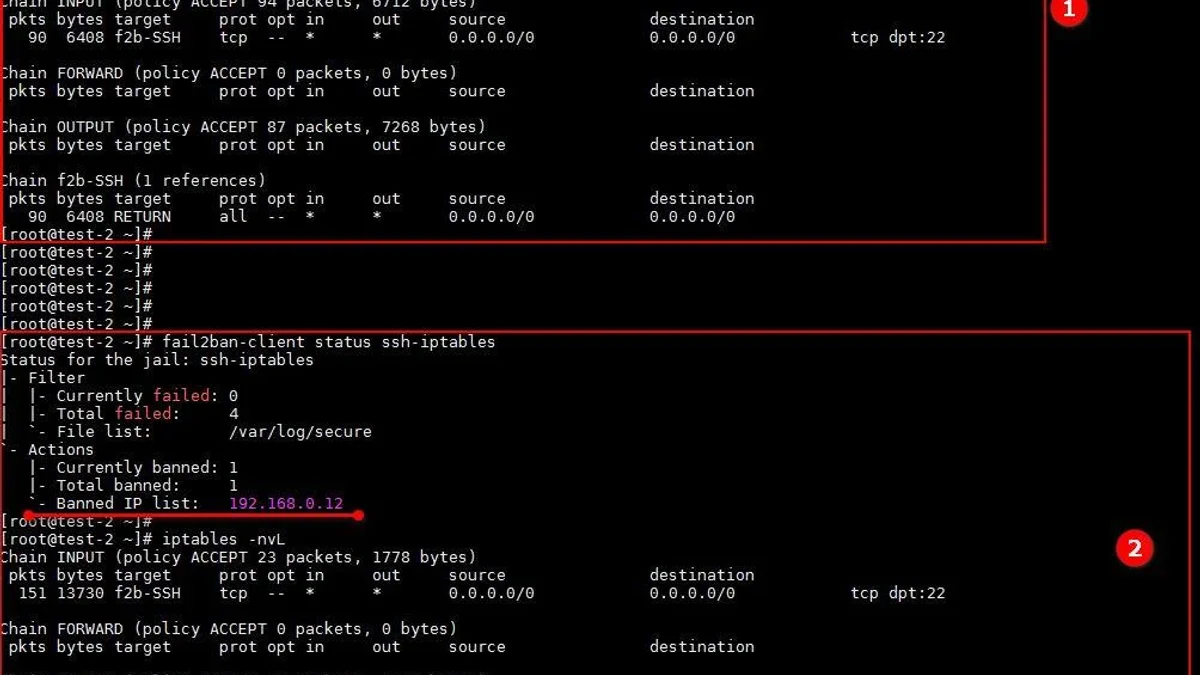
介绍 fail2ban 如何根据日志识别恶意登录行为,并通过 iptables 动态封禁攻击源;重点覆盖部署、联动配置、效果验证与常见避坑,帮助读者搭建一套可实际运行的主机入侵防护方案。
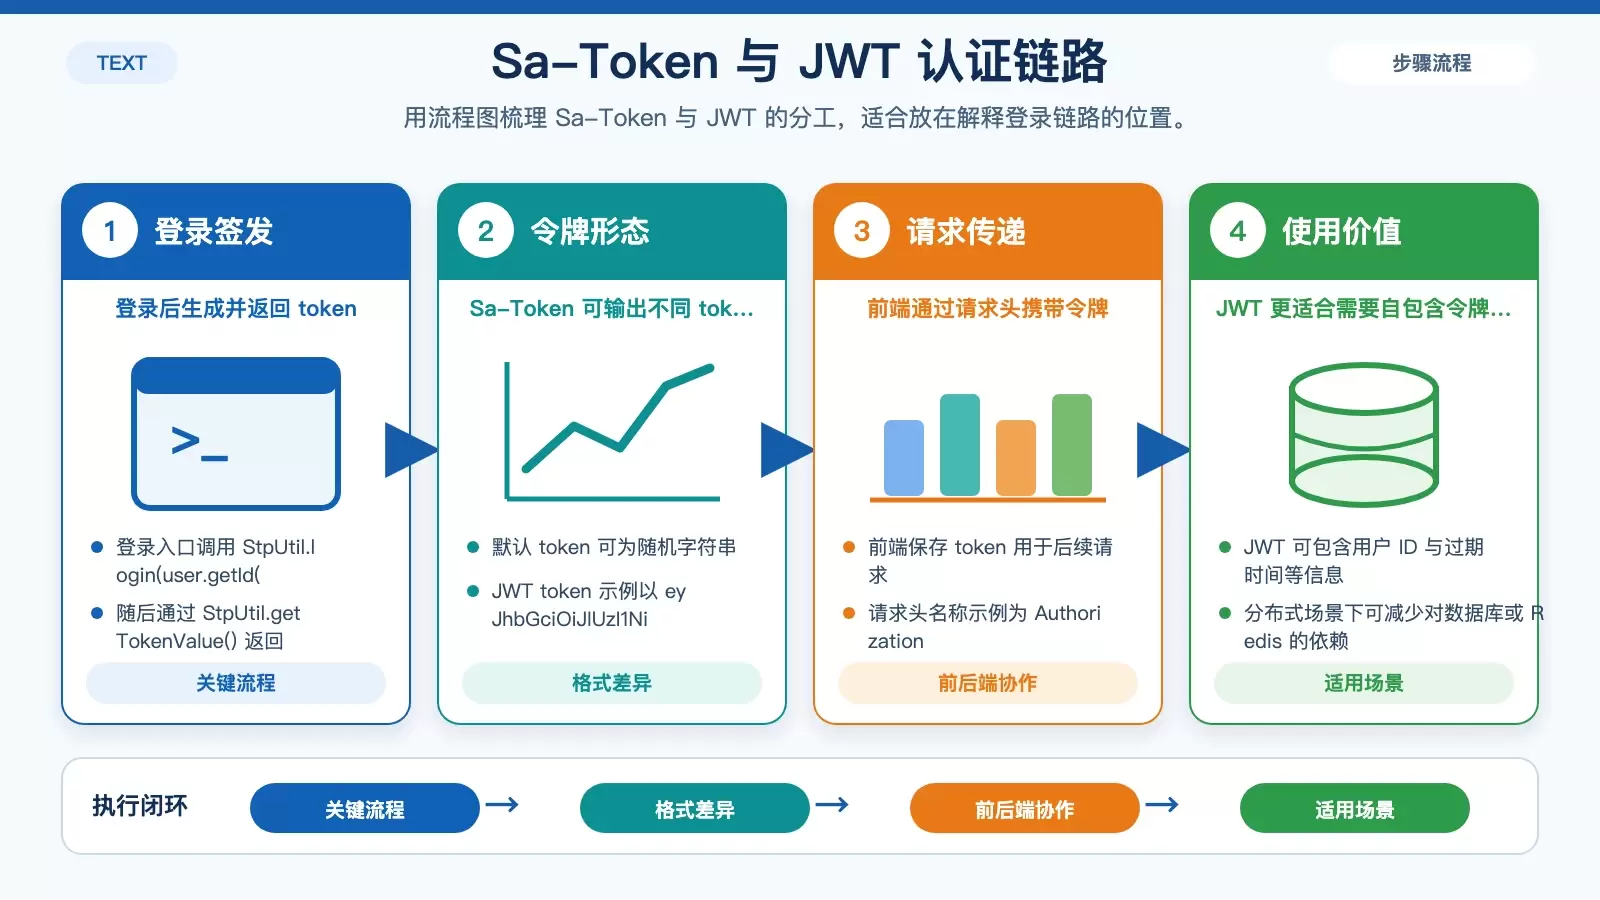
这篇文章用一个 Spring Boot 示例,梳理 Sa-Token 与 JWT 的集成思路:从依赖、配置、拦截器,到登录接口、权限校验和前端携带 token 的请求方式。文中同时补充了明文密码、返回敏感字段和拦截路径划分等落地时最容易踩到的细节。
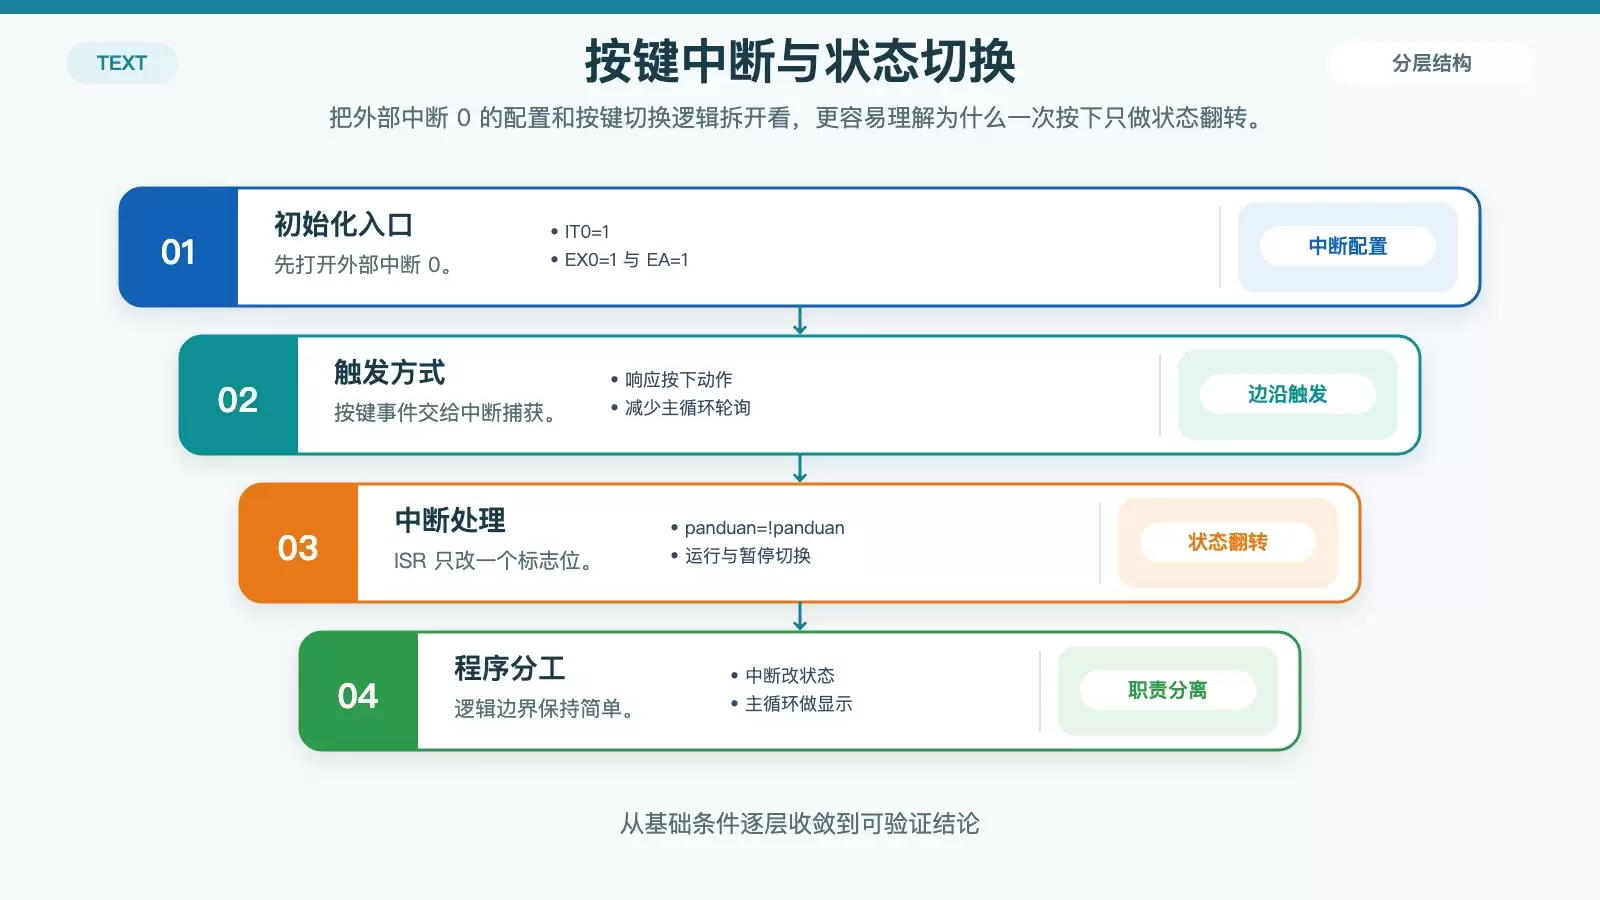
这篇教程用一个可运行的 8051 示例,串起秒表功能的几个关键点:变量设计、软件延时、外部中断触发以及 LED 显示更新。读者既能看懂各段代码分别负责什么,也能判断这种“按键切换计时、P0 口输出秒数”的实现适合做入门仿真还是继续扩展成更完整的计时器。
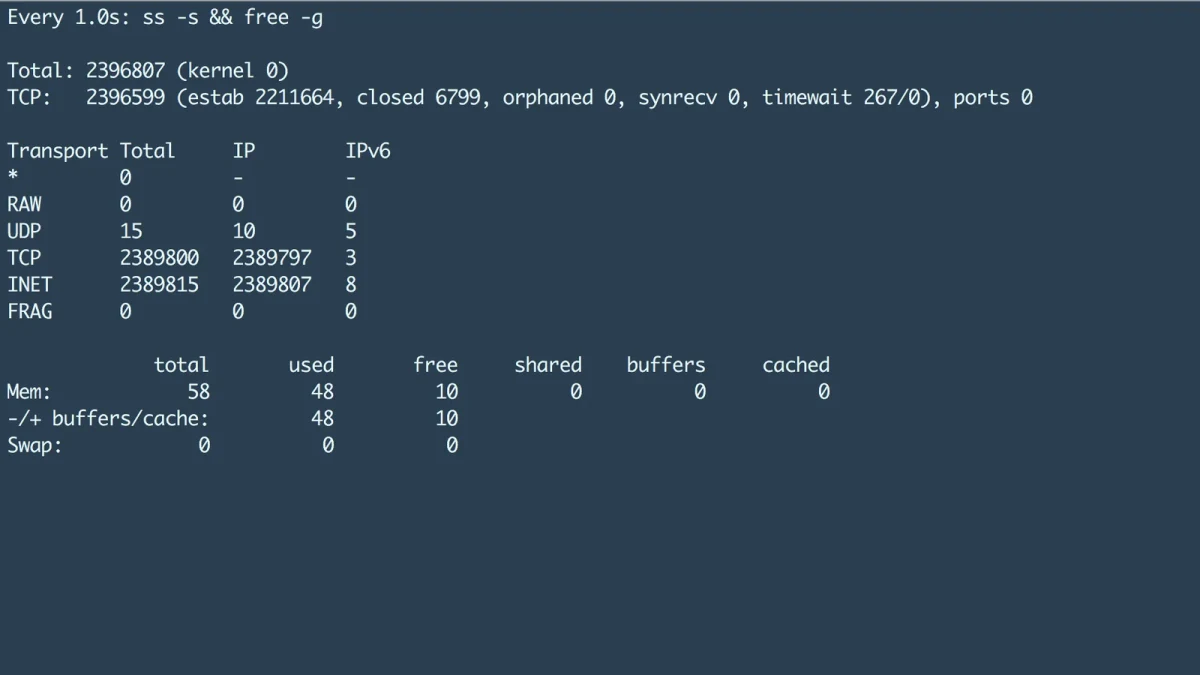
介绍Linux中sysctl网络参数的作用、常见优化项、配置方法与验证思路,帮助读者在明确业务场景和系统资源的前提下进行安全调优,避免盲目修改导致网络性能下降或系统异常。
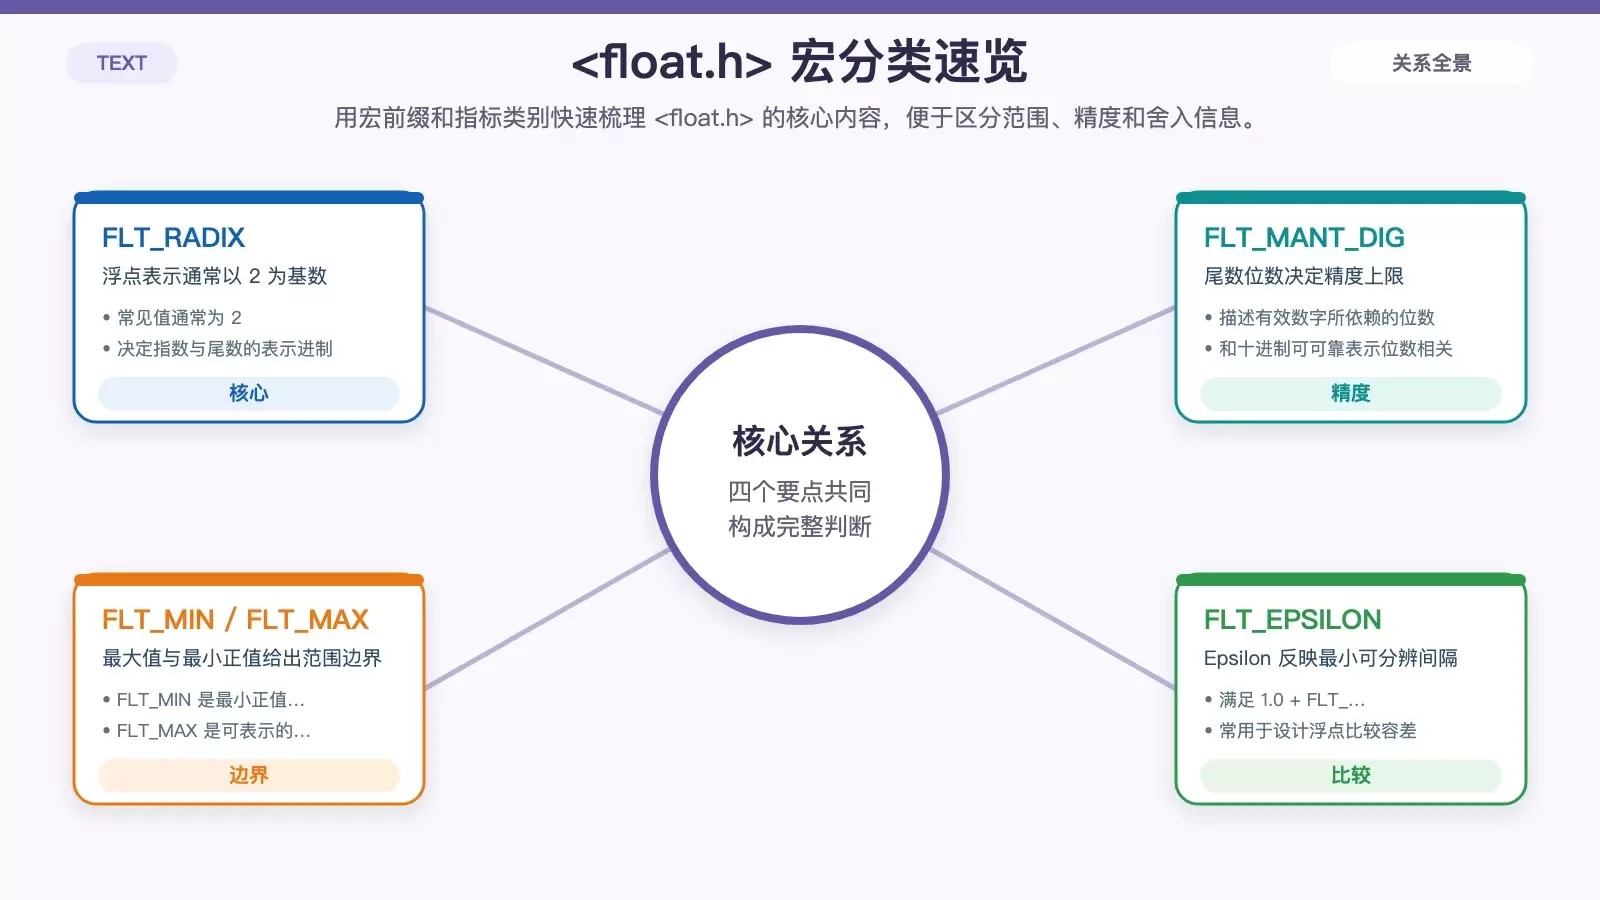
是 C 标准库中专门描述浮点实现边界的头文件,涵盖精度、指数范围、最大最小值与舍入方式等关键信息。理解这些宏的含义,能帮助你判断浮点数能表示到什么程度,以及在比较、输出和计算时该如何规避常见误差。