Python 调用 Node.js vm2 沙箱实战:两种接入方案与生产化要点
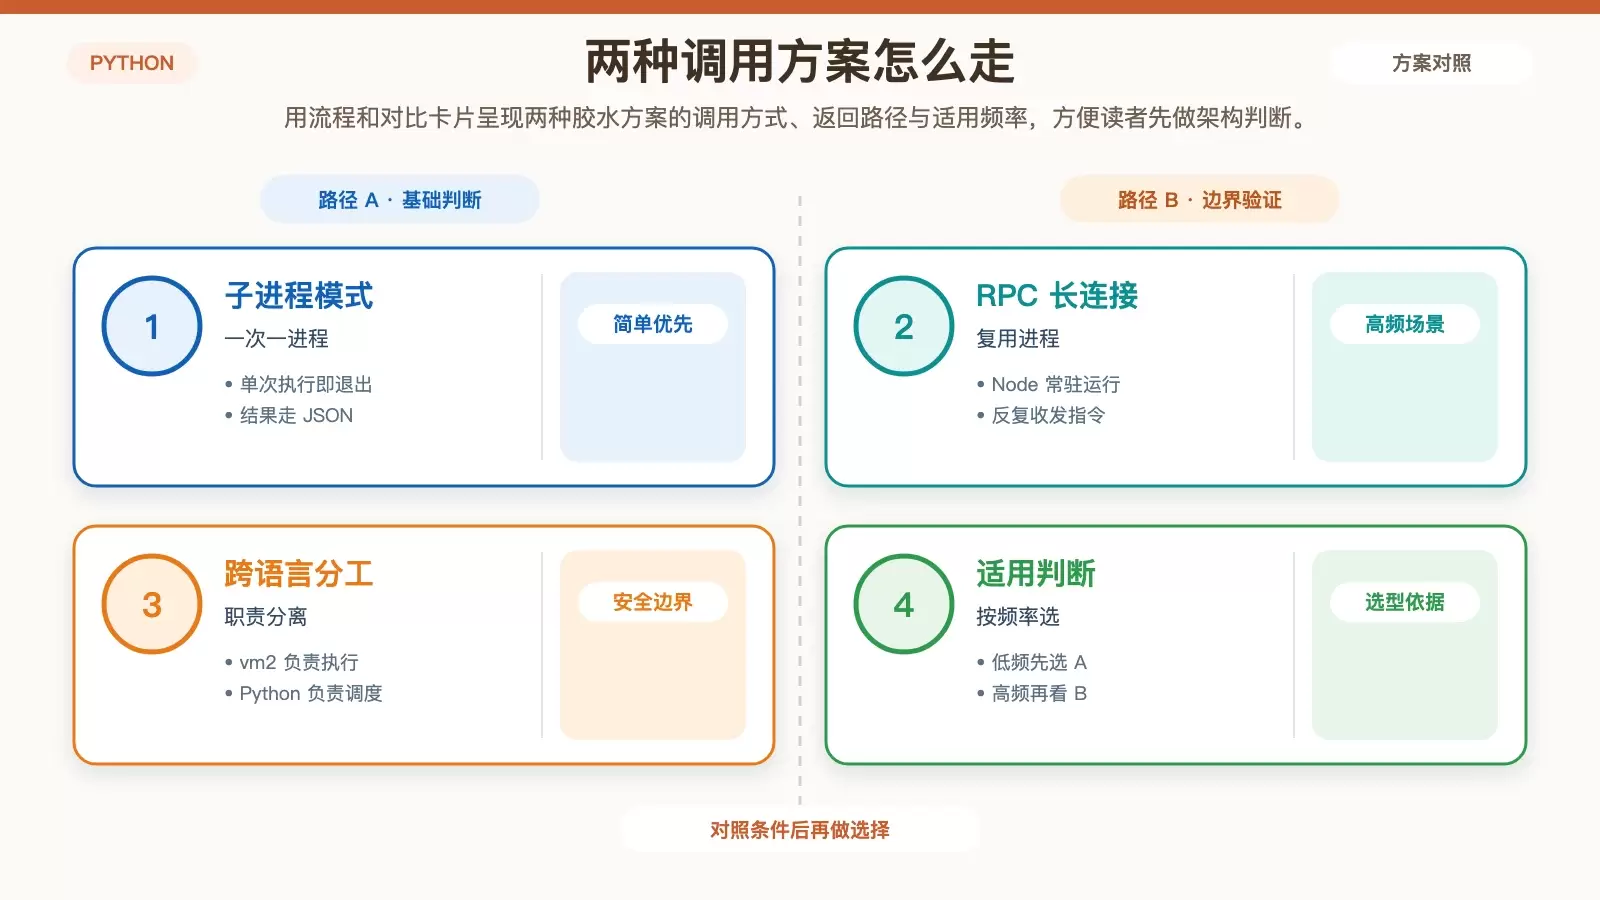
这篇文章把“Python 调用 Node.js 中的 vm2 沙箱执行不可信 JavaScript”拆成两条可落地路径:一次一进程的简单方案,以及适合高频调用的长连接 RPC 方案。同时保留完整命令、代码与返回结果,并补出安全边界与选型判断,便于直接评估是否适合上线。
2026-08-25
17

这篇文章把“Python 调用 Node.js 中的 vm2 沙箱执行不可信 JavaScript”拆成两条可落地路径:一次一进程的简单方案,以及适合高频调用的长连接 RPC 方案。同时保留完整命令、代码与返回结果,并补出安全边界与选型判断,便于直接评估是否适合上线。
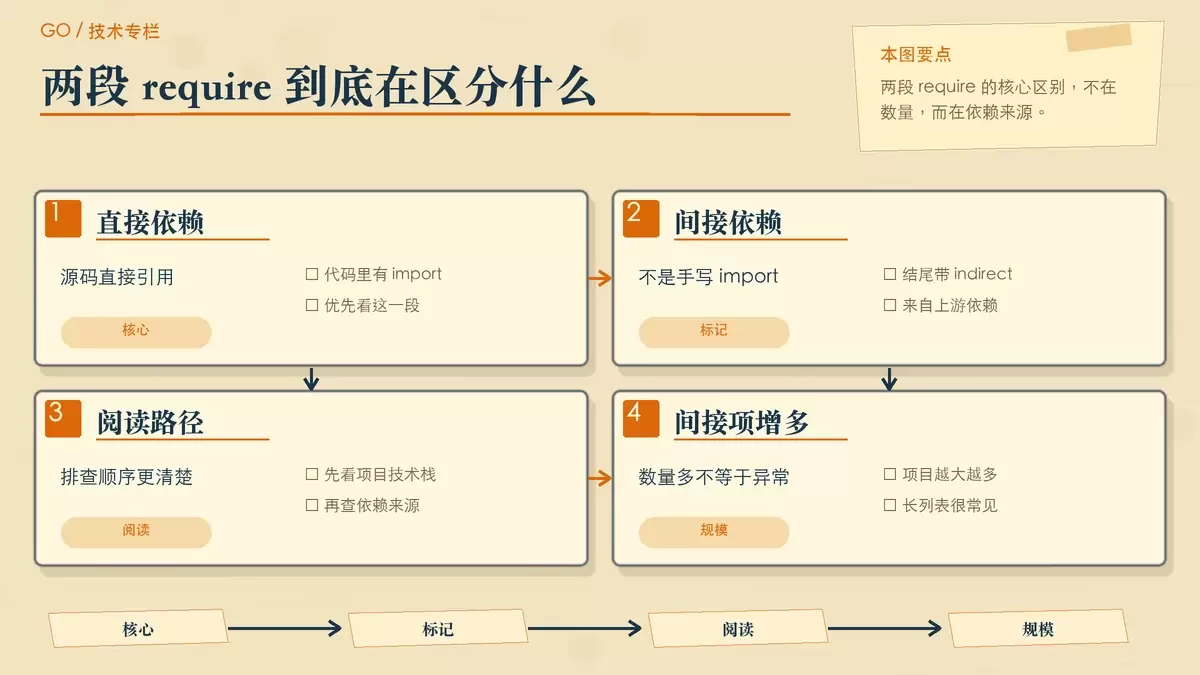
很多 Go 开发者第一次看到 go.mod 里出现两段 require,都会疑惑是不是写重复了。其实这正是 Go 1.17 之后依赖整理策略的一部分:一段放直接依赖,另一段集中列出带 // indirect 标记的间接依赖,方便识别、锁定版本并减少后续升级的不确定性。
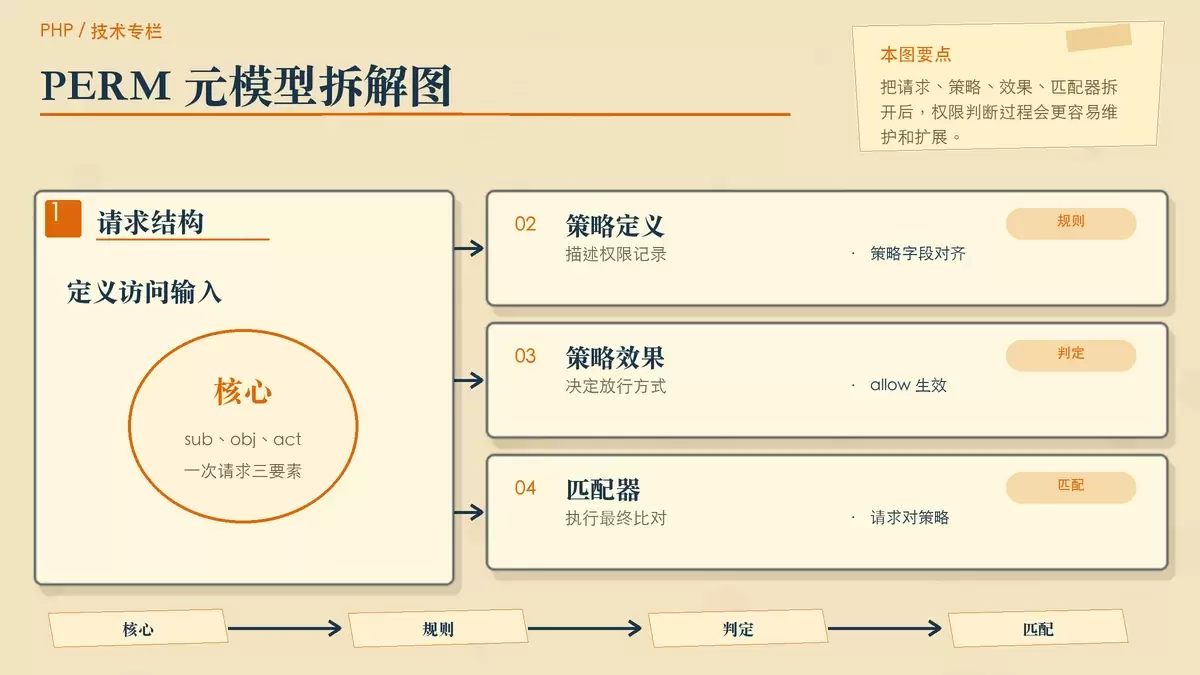
PHP-Casbin 是 Casbin 在 PHP 生态中的实现,核心价值不只是“能做权限判断”,而是把模型、策略和执行逻辑拆开,便于在复杂 Web 应用里持续演进。本文从 PERM 元模型、可选权限模型到多语言与框架集成,梳理它适合什么场景,以及为什么它在现代 PHP 项目里越来越常见。
Laravel 现在默认用 Vite 处理前端资源,替代不少项目里沿用多年的 Laravel Mix。本文按“安装、配置、模板引入、开发与构建”四步梳理最基本接入方式,保留关键命令和配置,并说明它在开发期与生产环境中的使用差别。
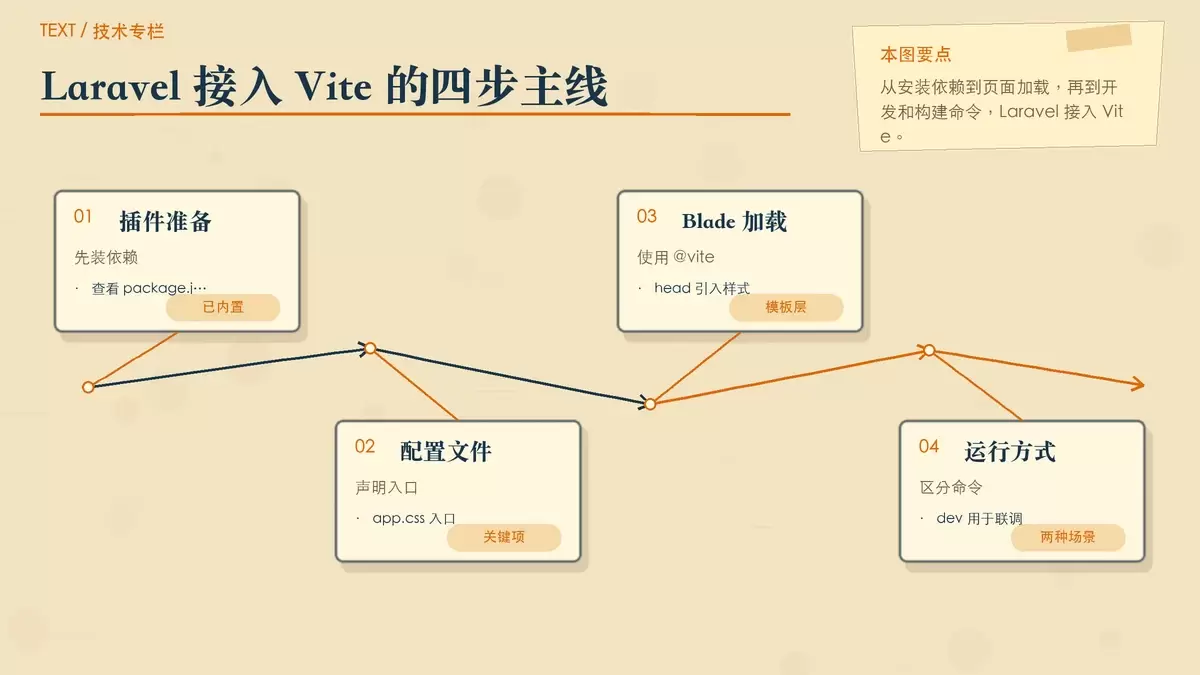
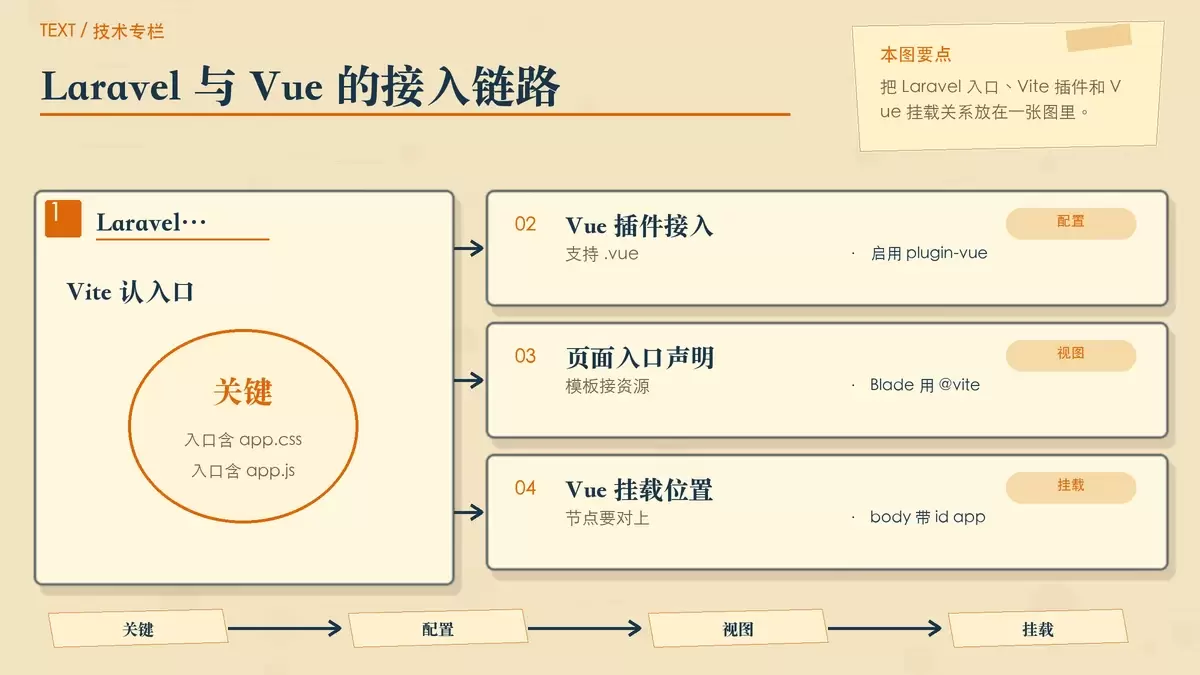
本文用一套尽量精简的流程,把 Laravel 11 项目接上 Vite 5 和 Vue 3。你可以按版本、安装命令、配置文件和入口挂载四步完成搭建,并据此判断哪些代码是 Laravel 默认资源入口,哪些是 Vue 真正生效的关键。 Laravel 11 已经默认拥抱 Vite,但很多人第一次把 Vue 3 接进项目时,常常会在依赖安装、插件配置和页面挂载这几步卡住。
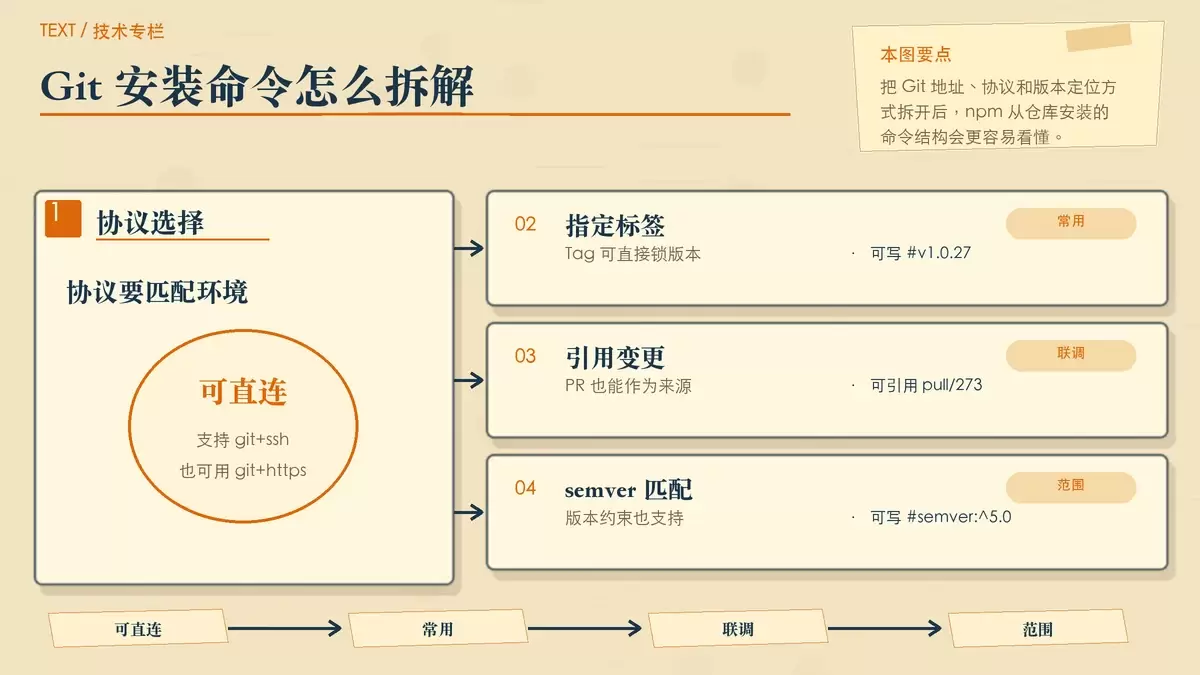
除了从 npm 仓库安装,npm 也支持直接把 GitHub、GitLab 等 Git 仓库作为依赖源。本文整理可用的地址格式、版本写法,以及私有仓库在 SSH 已配置后仍报错时的处理办法,帮助你判断什么时候该改用 git 安装、命令该怎么写。
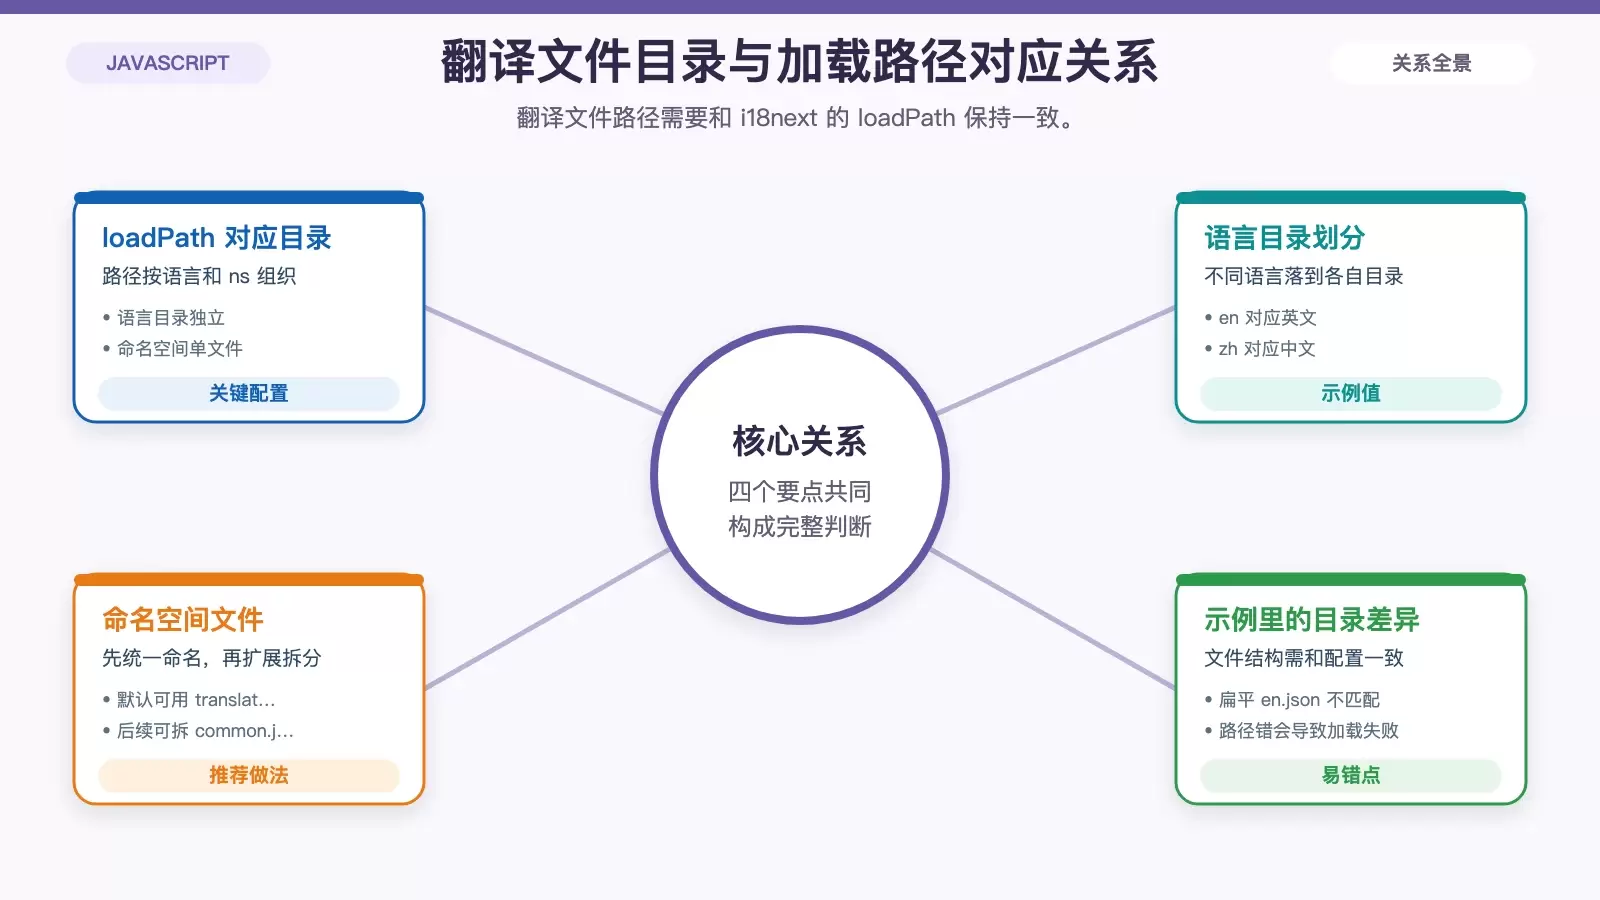
在 Ubuntu 上为 Node.js 应用接入多语言,常见做法是用 i18next 配合 Express 中间件。本文按安装环境、准备翻译文件、配置入口程序到运行验证的顺序梳理最小可用方案,并点出示例代码里需要对齐的目录结构与后续扩展方向。
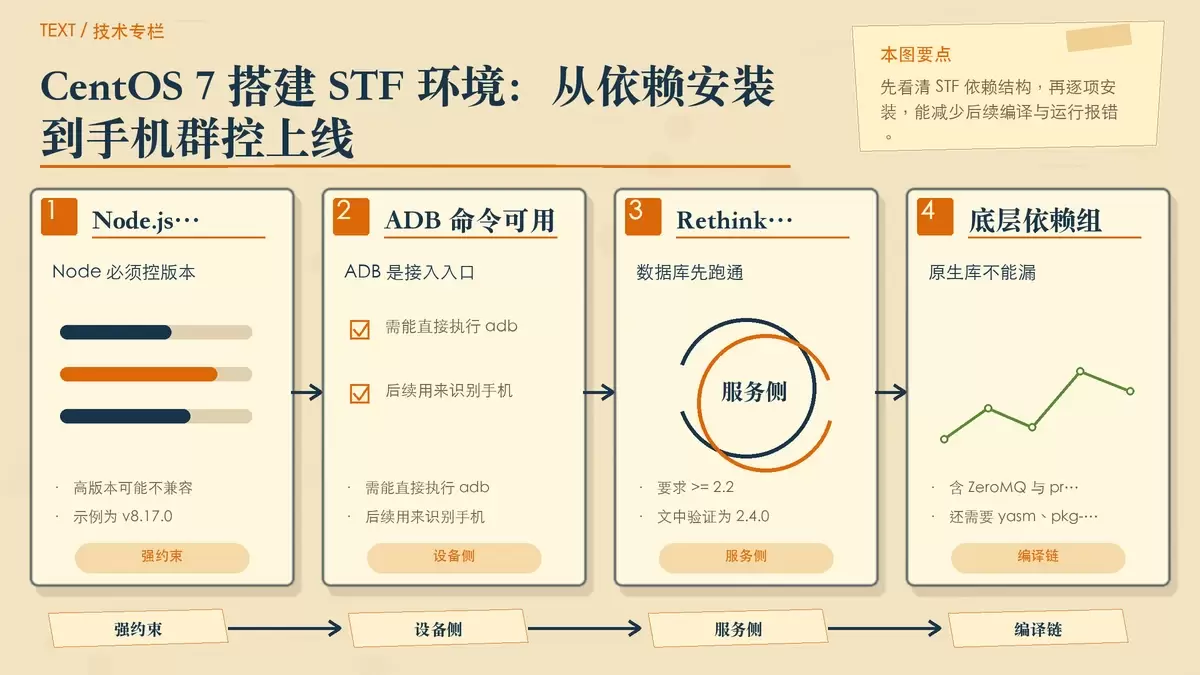
这篇文章把在 CentOS 7 上部署 OpenSTF 的过程重新梳理为一套可执行路径,重点说明 STF 对 Node.js 8.x、ADB、RethinkDB 以及图像与消息通信组件的版本要求。按文中顺序完成依赖安装、环境变量配置和启动验证后,就能在浏览器里接入 Android 设备并进行群控管理。
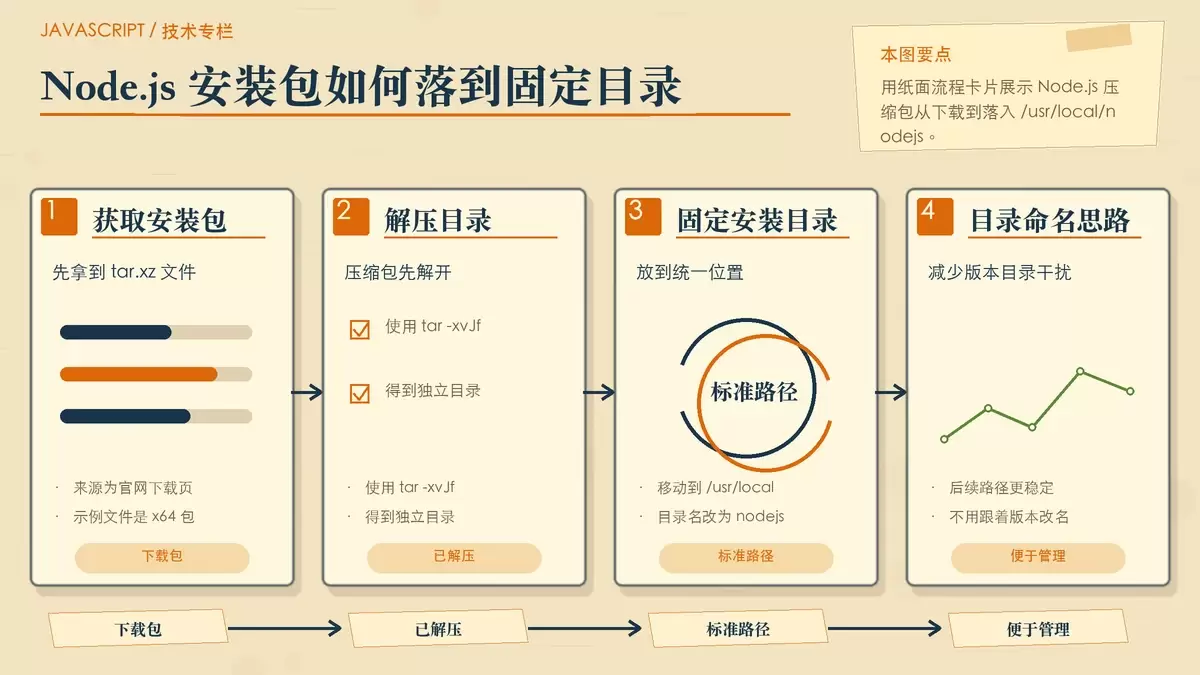
这篇文章把 Linux 下通过官方二进制包安装 Node.js 的流程重新整理为可直接照做的步骤:从下载、解压、移动目录,到配置环境变量和验证版本。文中保留原始命令、版本号与路径,同时补出每一步的目的和判断方法,适合想快速完成安装、又不想走源码编译流程的读者。
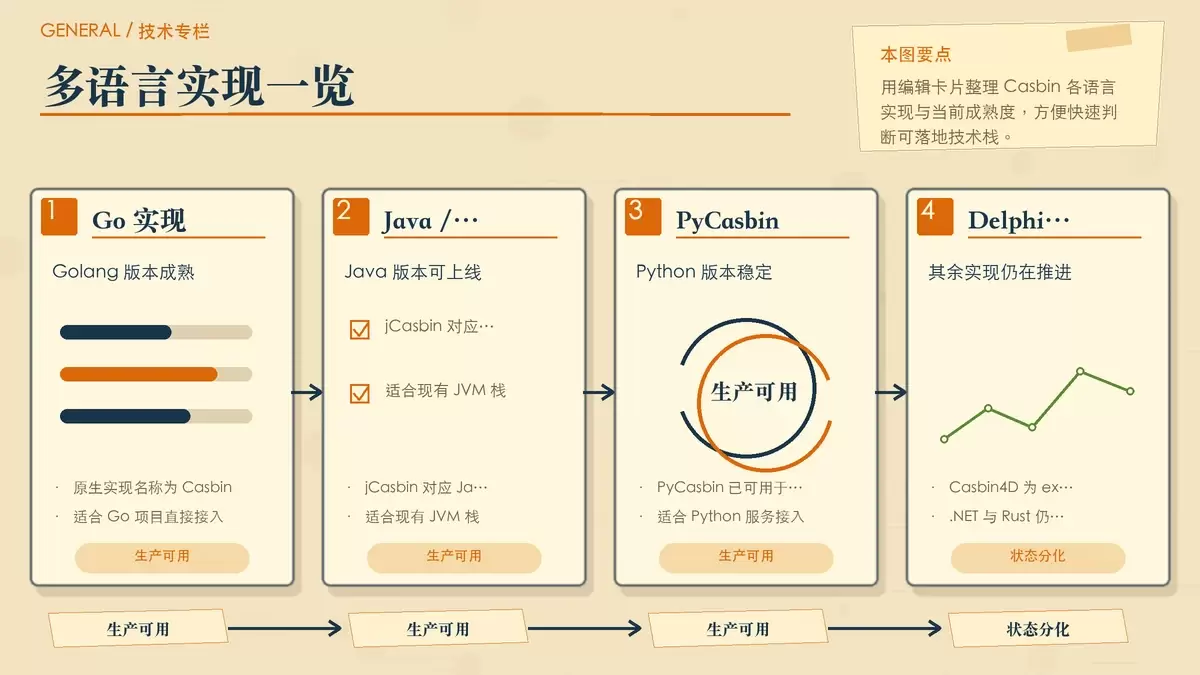
Casbin 是一套专注访问控制的开源框架,核心价值不在“替你管用户”,而在于把权限模型、策略存储和匹配规则拆得足够清晰。本文从它支持的语言、能解决的问题,以及明确不处理的边界三部分入手,帮助你快速判断它是否适合接入现有系统。
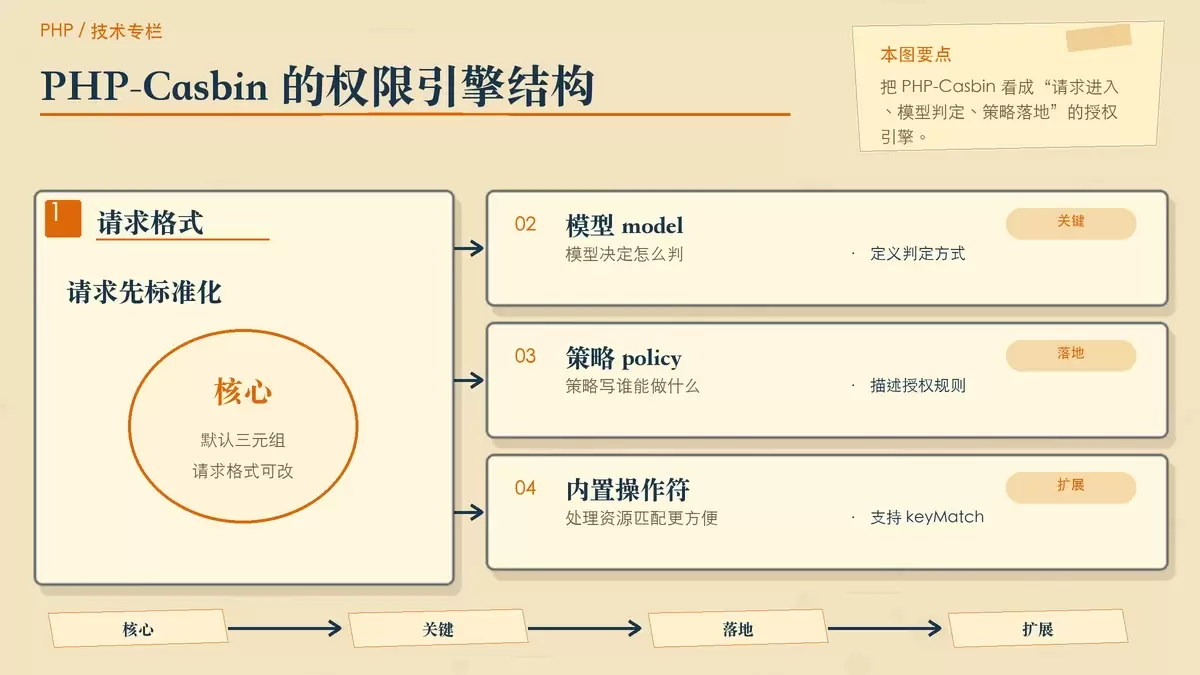
PHP-Casbin 是一个面向 PHP 项目的访问控制框架,核心在于把权限判断拆成模型与策略两部分,既能覆盖 ACL、RBAC,也支持 ABAC 等模式。本文从它能解决什么、不会处理什么、如何快速接入,到社区生态与适用场景,梳理这套权限方案的实际价值。
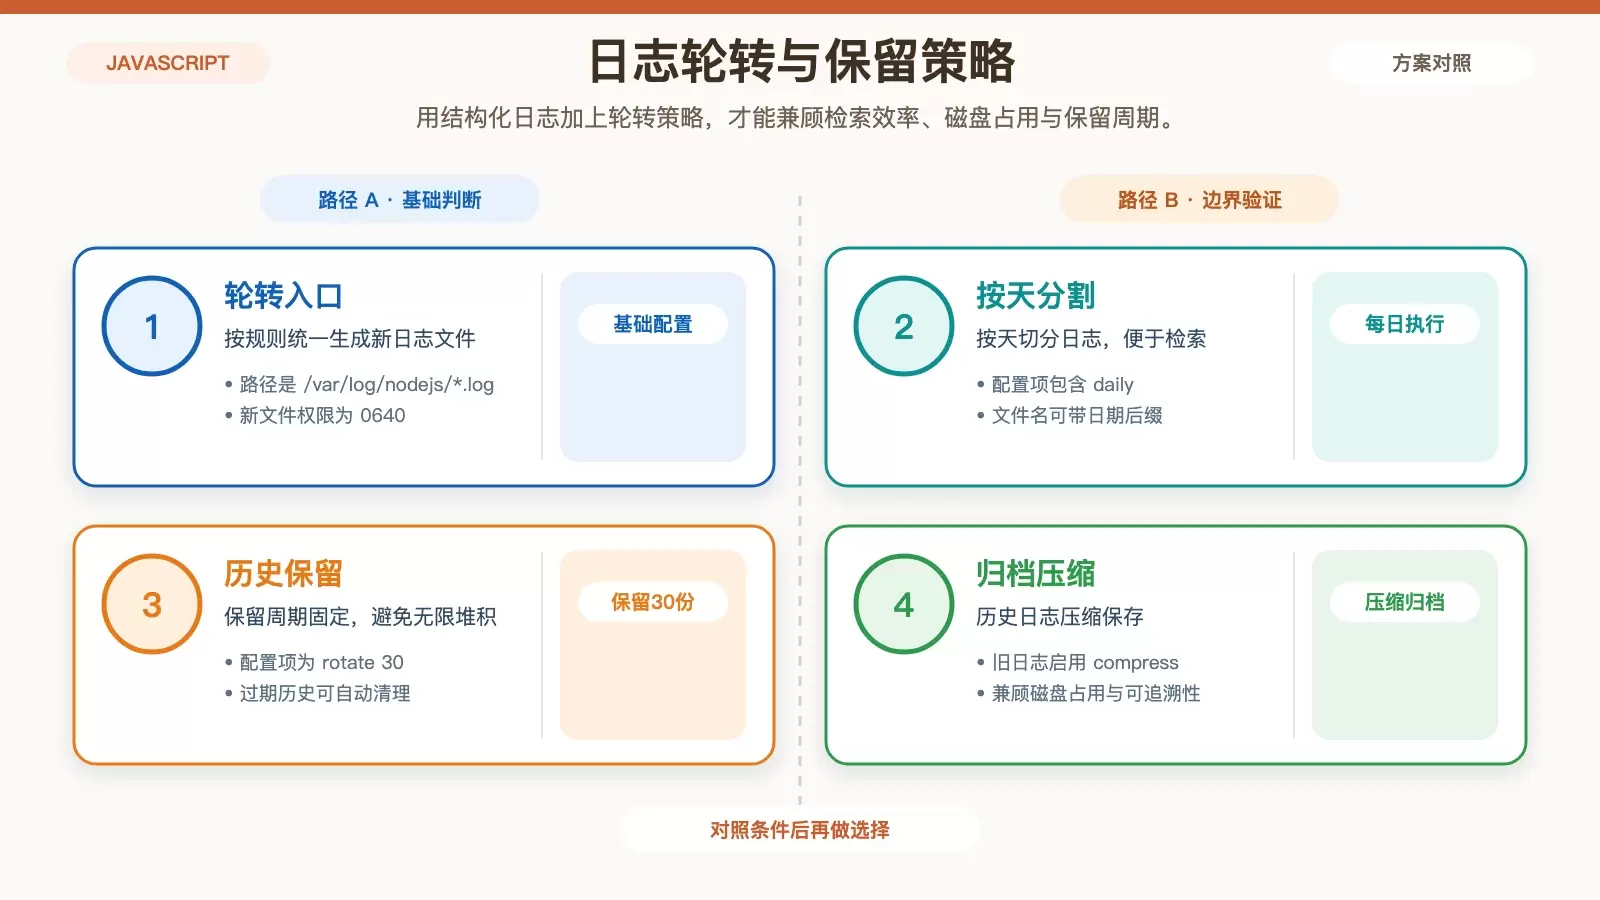
在 Ubuntu 上做 Node.js 日志安全审计,重点不只是“把日志记下来”,而是让日志可检索、可控、可追溯。本文从日志库选择、轮转权限、加密、监控告警到定期审查与更新维护,梳理一套更适合生产环境落地的审计思路。