


在 PHP 应用从单体后台走向 API、SaaS 和多服务协同时,权限系统往往比业务代码更早暴露出维护成本:规则一多,写死在代码里的判断就很难改。PHP-Casbin 的价值,正在于把“谁能访问什么”从应用逻辑中拆出来,用统一模型和策略文件管理。看完这篇,你可以更快判断它是否适合自己的项目,以及该从 ACL、RBAC 还是 ABAC 思路切入。
为什么 PHP 应用需要 PHP-Casbin
在当今复杂的 Web 应用中,精细化权限管理已经不是可选项,而是系统安全和可维护性的基础。PHP-Casbin 作为 Casbin 生态在 PHP 世界里的实现,提供了一套更通用的访问控制方式,适合替代大量散落在控制器、服务层和中间件里的硬编码判断。
它的核心特点可以概括为三点:
- 模型灵活:通过配置文件定义访问控制模型,权限规则不必和业务代码绑死,后续调整成本更低。
- 多模型支持:内置超级用户、角色继承、多层控制等能力,可覆盖
ACL、RBAC、ABAC等多种常见权限模型。 - 实现轻量:它默认聚焦授权,不负责身份认证,因此可以和现有登录体系、OAuth 或其他认证方案配合使用。
这类设计特别适合权限需要持续变化的系统,例如 API 访问控制、企业内部管理平台、SaaS 多租户系统,或者需要快速试错权限策略的项目。相比把规则直接写进代码,PHP-Casbin 更适合长期维护。
PERM 元模型是怎么工作的
PHP-Casbin 的底层基础是 PERM 元模型,也就是把一次授权判断拆成四个核心部分:请求、策略、效果和匹配器。这样做的关键收益,是模型定义与具体策略完全解耦。
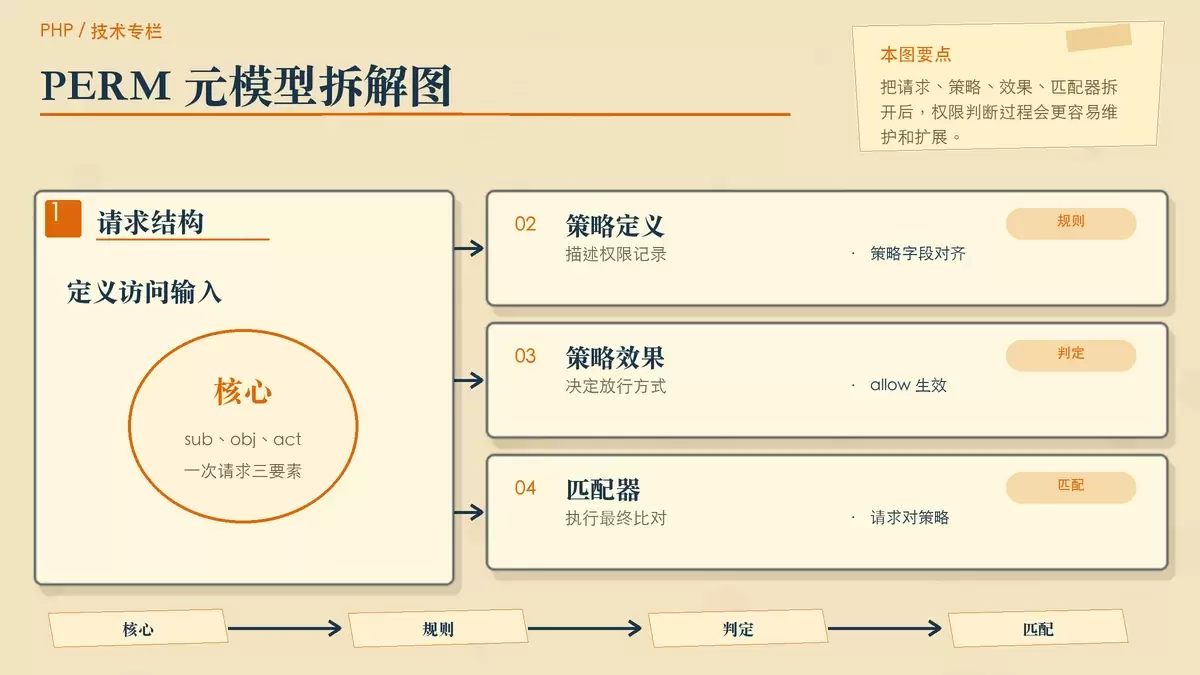
[request_definition]
r = sub, obj, act # 定义请求格式(主体,资源,操作)

[policy_definition]
p = sub, obj, act # 定义策略结构

[policy_effect]
e = some(where (p.eft == allow))  # 策略效果(任一允许则通过)

[matchers]
m = r.sub == p.sub && r.obj == p.obj && r.act == p.act # 规则匹配逻辑
这段配置已经说明了它的工作方式:
r = sub, obj, act定义一次访问请求由谁、访问什么、执行什么动作组成。p = sub, obj, act定义策略记录长什么样,便于统一管理。e = some(where (p.eft == allow))指定授权效果,这里表示只要命中任一允许规则即可通过。m = ...则是最终匹配逻辑,用来判断请求与策略是否对应。
这套机制的优势,在于你不必每次改权限需求都去动业务代码。很多时候,只需要调整模型配置或策略内容,就能切换控制方式。这也是 Casbin 体系一直强调“模型与策略分离”的原因。
它支持哪些权限模型
如果项目权限需求比较简单,可以从基础模型开始;如果涉及租户、资源角色或属性判断,也能继续往上扩展。PHP-Casbin 支持的模型覆盖范围很广,常见的包括:
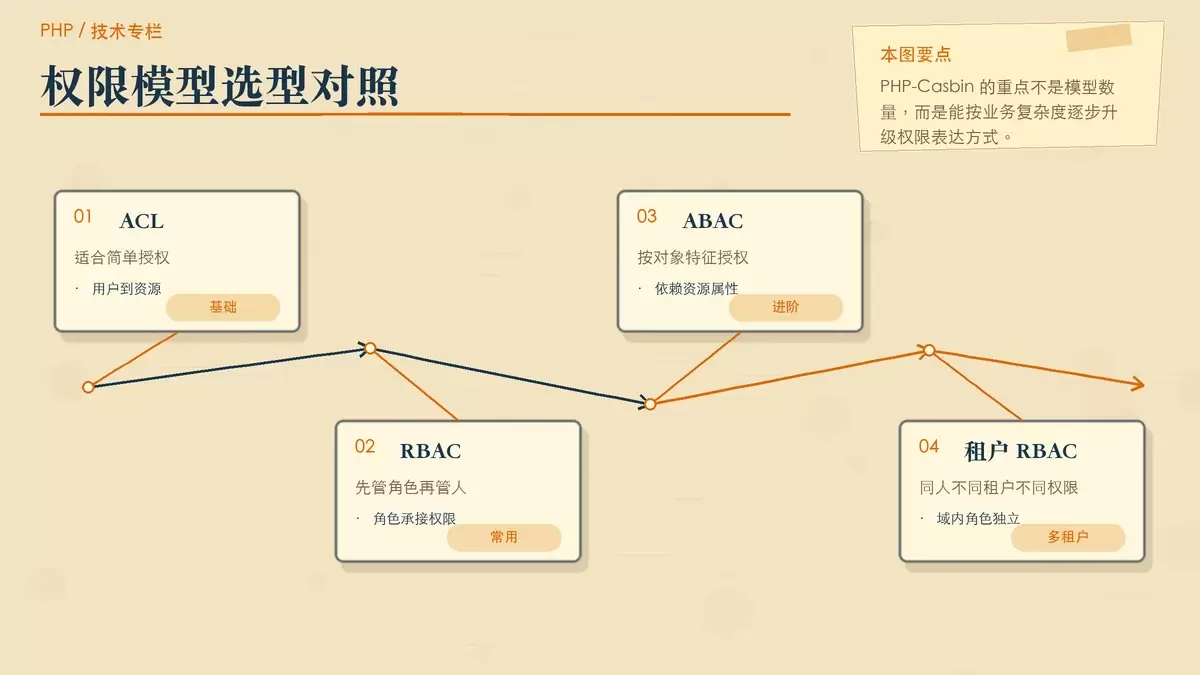
ACL(访问控制列表)- 带有超级用户的
ACL - 无用户的
ACL:适合没有身份认证或用户登录的系统 - 无资源的
ACL:适合以权限动作而非具体资源为目标的场景,例如write-article、read-log RBAC(基于角色的访问控制)- 带有资源角色的
RBAC:用户和资源都可以拥有角色或组 - 带有域/租户的
RBAC:用户可以在不同域或租户拥有不同角色集 ABAC(基于属性的访问控制):支持通过类似resource.Owner的语法访问资源属性RESTful:支持像/res/*、/res/:id这样的路径模式,以及GET、POST、PUT、DELETE这样的 HTTP 方法- 拒绝优先:同时支持允许和拒绝规则,且拒绝优先于允许
- 优先级模型:策略规则可设置优先级,处理方式类似防火墙规则
实际选型时,可以这样理解:
- 如果只是做后台菜单、接口和角色授权,通常从
RBAC开始最稳妥。 - 如果权限依赖资源属性,例如“只允许作者编辑自己的内容”,就更适合引入
ABAC。 - 如果系统本身是面向 API 的,且路径和方法组合很多,
RESTful模型会更自然。 - 如果是多租户 SaaS,带域/租户的
RBAC往往更接近真实需求。
也就是说,PHP-Casbin 的重点不只是模型多,而是这些模型可以用统一方式表达,并在项目成长过程中逐步升级,而不是推倒重来。
跨语言生态与框架集成价值
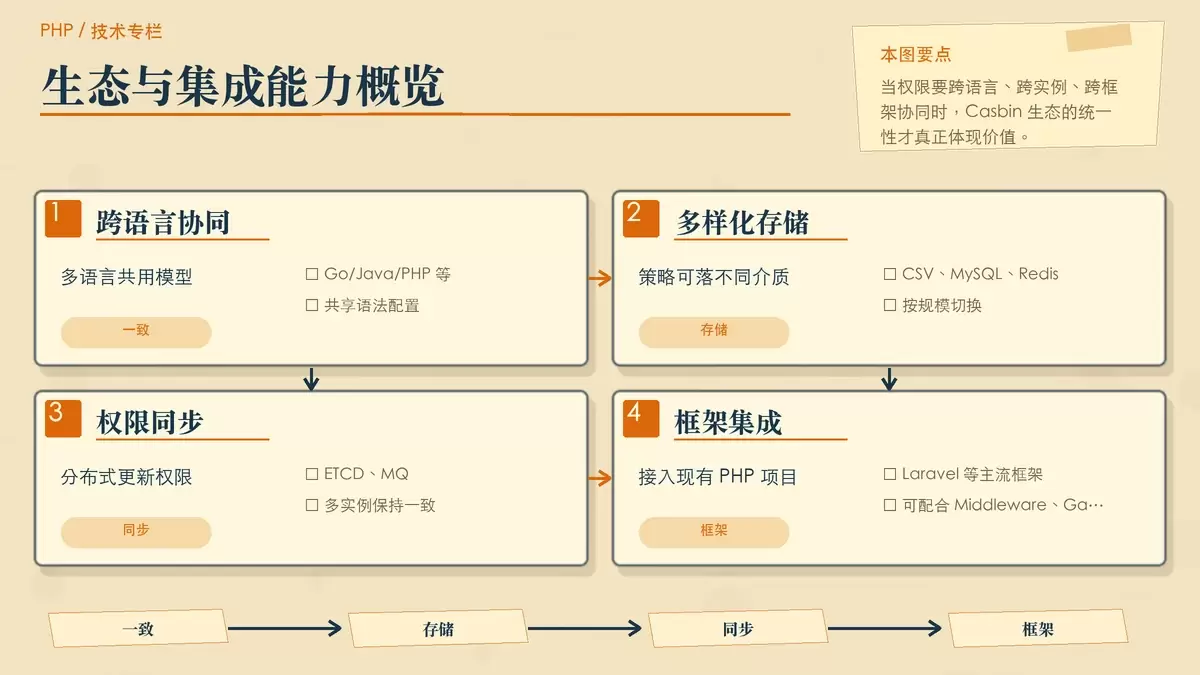
PHP-Casbin 真正拉开差距的地方,还在于它不只是一个单点 PHP 库,而是 Casbin 整体生态的一部分。对于混合技术栈团队,这一点非常关键。
跨语言保持一致
它可以与 Go、Java、PHP、Python、Node.js、C# 等版本共享相同语法和配置文件。这意味着一个团队即使同时维护多个服务,也可以围绕同一套权限模型协作,减少语言切换带来的重复设计和规则偏差。
策略存储方式可扩展
在策略存储上,PHP-Casbin 支持 CSV 文件、MySQL 数据库、Redis 等方案。小项目可以先从文件配置起步,系统规模扩大后再迁移到数据库或缓存型存储,不必一开始就压上复杂架构。
适合分布式系统同步权限
在分布式场景中,它支持借助 ETCD、MQ 等分布式消息系统,同步多个 Casbin 执行器实例之间的策略一致性。这样多个实例就可以并发处理大量权限检查请求,同时保持规则更新后的统一结果。
适配 SaaS 与主流 PHP 框架
对于 SaaS 服务,多租户模型可直接用于数据隔离和租户级授权控制。框架集成方面,它能够与 Laravel、Yii、Symfony、ThinkPHP、Hyperf、Webman 等主流框架配合使用。
尤其在 Laravel 中,PHP-Casbin 可以和 Middleware、Gate 协同工作,把原有框架机制和统一权限模型结合起来,而不必完全另起一套授权体系。
适合什么项目,结论怎么判断
如果你的项目权限逻辑比较固定,用户规模和角色关系也很简单,那么传统的角色表加少量代码判断,短期内可能已经够用。但一旦权限规则会频繁变化,或者需要同时覆盖接口、租户、资源属性、跨服务协同这些需求,PHP-Casbin 的优势就会变得明显。
它通过模型与策略解耦,以不足 20KB 的 Composer 包大小,提供了覆盖 ACL、RBAC、ABAC 的完整授权能力。对需要在 PHP、Go、Node.js、Java、Python 等混合技术栈中维护统一权限体系的团队来说,这种跨语言一致性尤其有价值。
换句话说,PHP-Casbin 不只是一个“权限判断库”,更像是一层可演进的权限基础设施。对于现代 PHP 应用,尤其是需要长期维护和持续扩展的系统,它已经具备成为权限层基石工具的条件。









