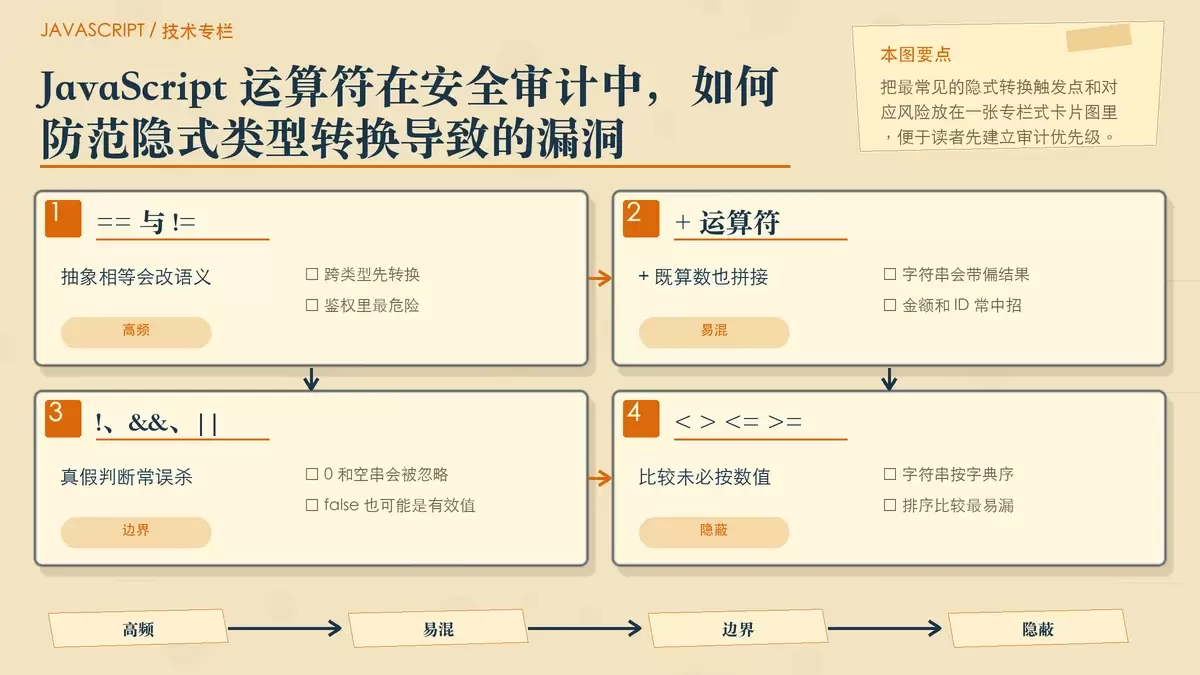
JavaScript 运算符在安全审计中,如何防范隐式类型转换导致的漏洞
JavaScript 的隐式类型转换常被当成编码细节,但在鉴权、计费、排序和输入校验里,它完全可能演变成权限绕过或逻辑误判。本文围绕审计中最常见的高危运算符,整理可直接落地的检查清单,并给出适合纳入工程流程的防御方式。
2026-08-24
72

JavaScript 的隐式类型转换常被当成编码细节,但在鉴权、计费、排序和输入校验里,它完全可能演变成权限绕过或逻辑误判。本文围绕审计中最常见的高危运算符,整理可直接落地的检查清单,并给出适合纳入工程流程的防御方式。
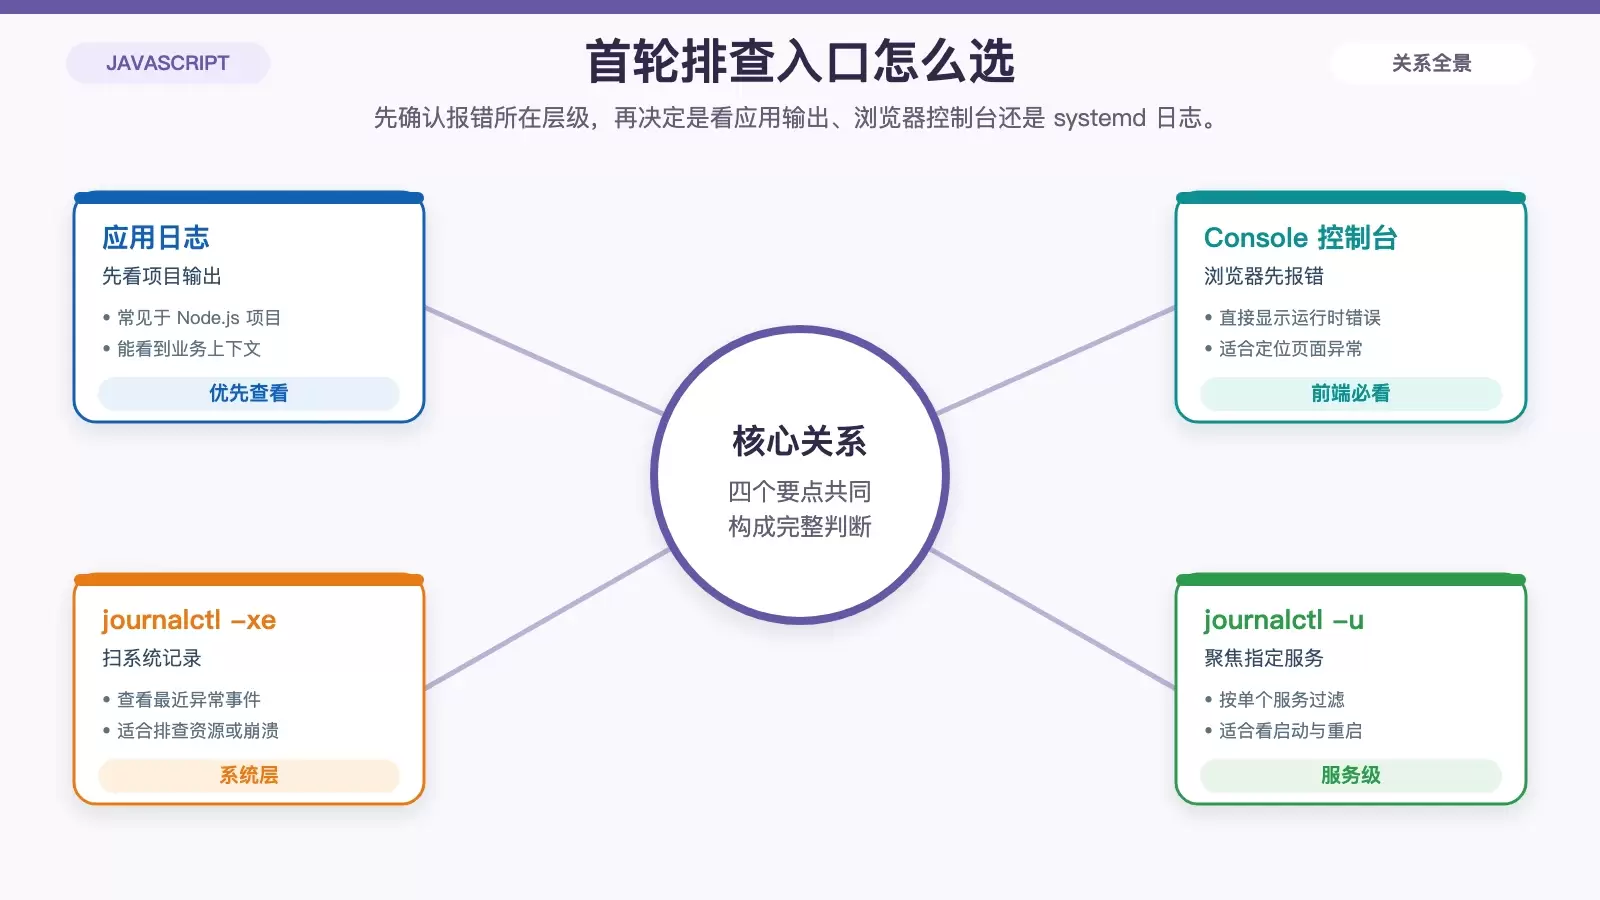
在 Ubuntu 上排查 JavaScript 问题,关键不是盲目翻日志,而是先分清错误发生在哪一层:应用本身、浏览器、systemd 服务、Web 服务器还是运行环境。本文按实际排障顺序整理常用入口、命令和判断方法,帮助你更快缩小范围。
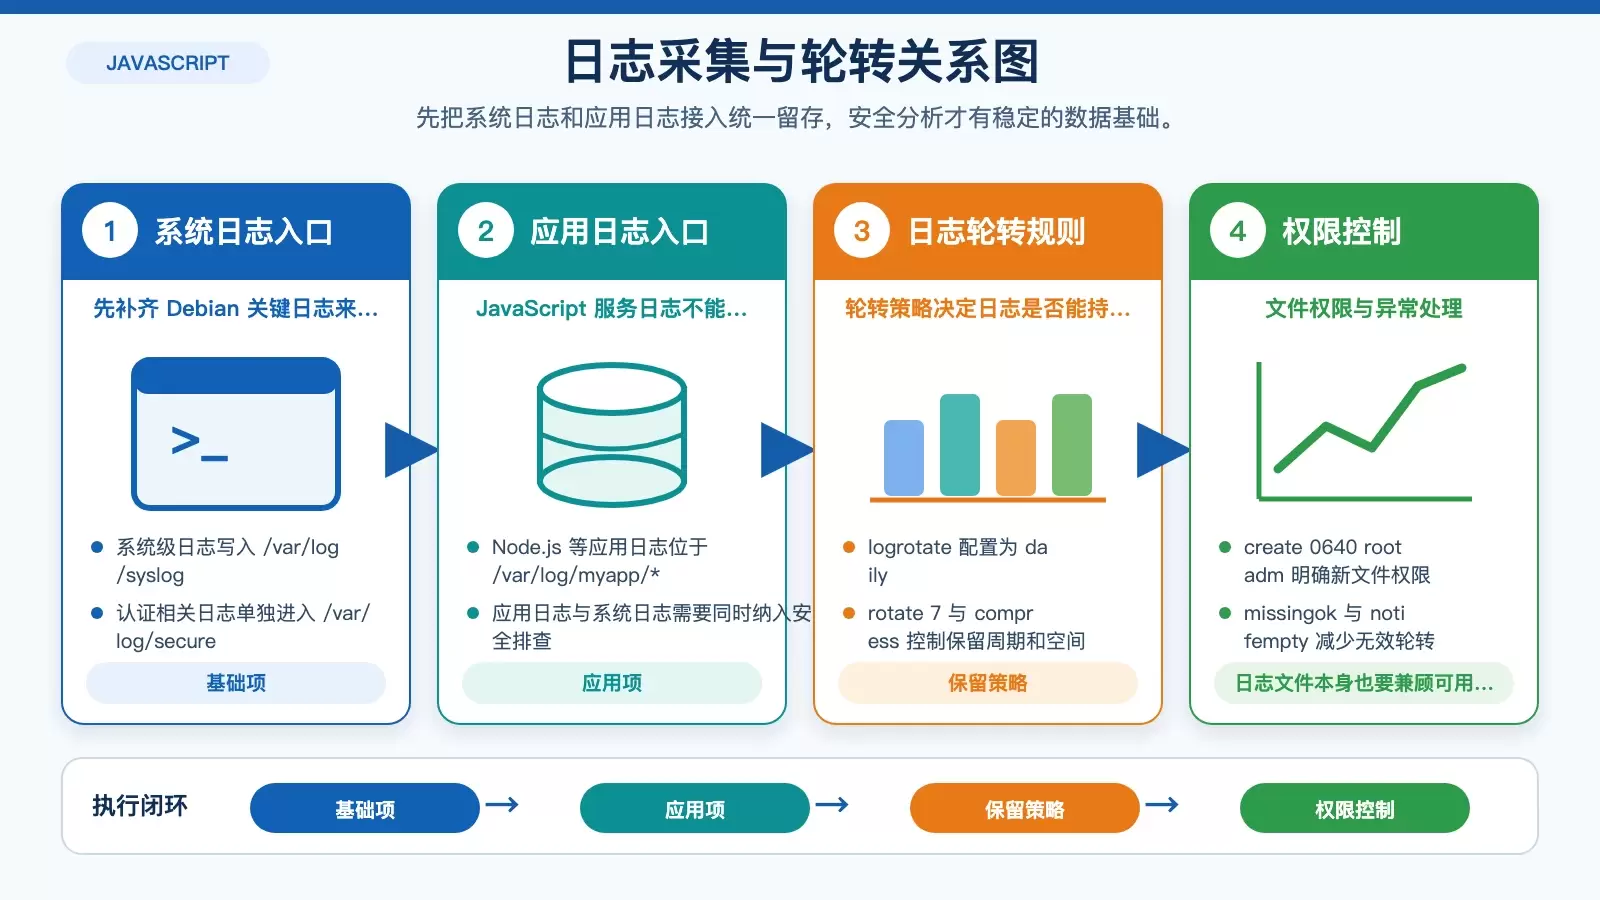
这篇文章把 Debian 上的 JavaScript 应用日志安全实践拆成五步:先补齐系统与应用日志,再做轮转、集中分析、可视化监控和告警,最后落到事件响应。重点不是堆工具,而是把 rsyslog、logrotate、ELK、Prometheus、Grafana 串成一条能持续发现异常的链路。
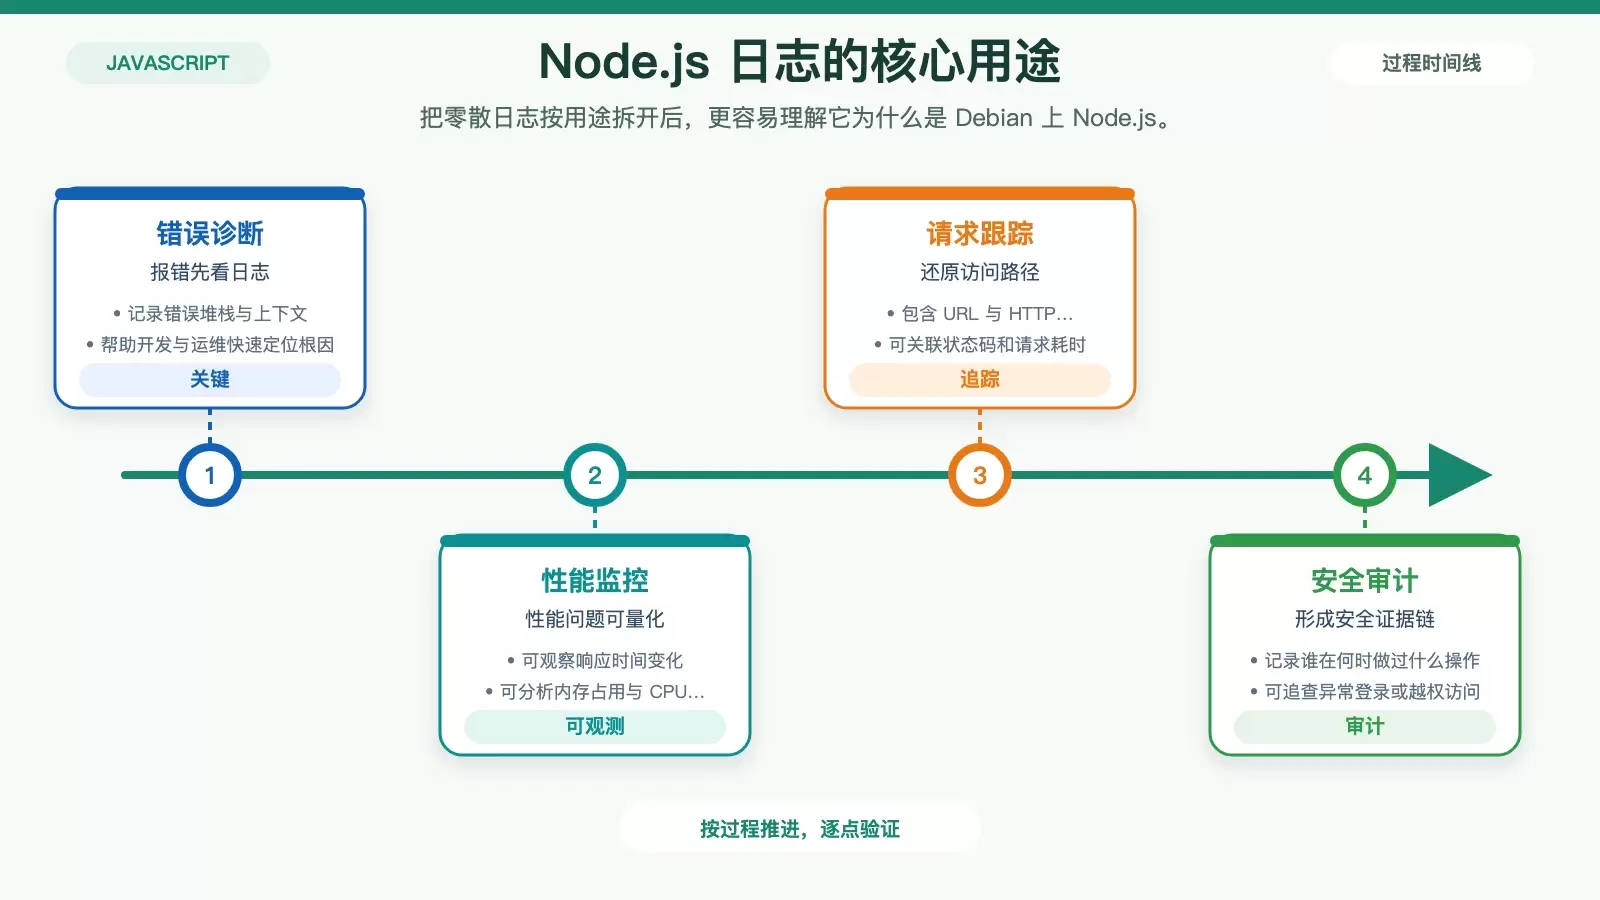
在 Debian 环境中,Node.js 日志不只是排错辅助信息,更是性能观察、请求追踪、安全审计和业务分析的重要基础。文章按实际运维场景拆解日志的主要价值,并说明为什么日志清理与集中管理同样关键。
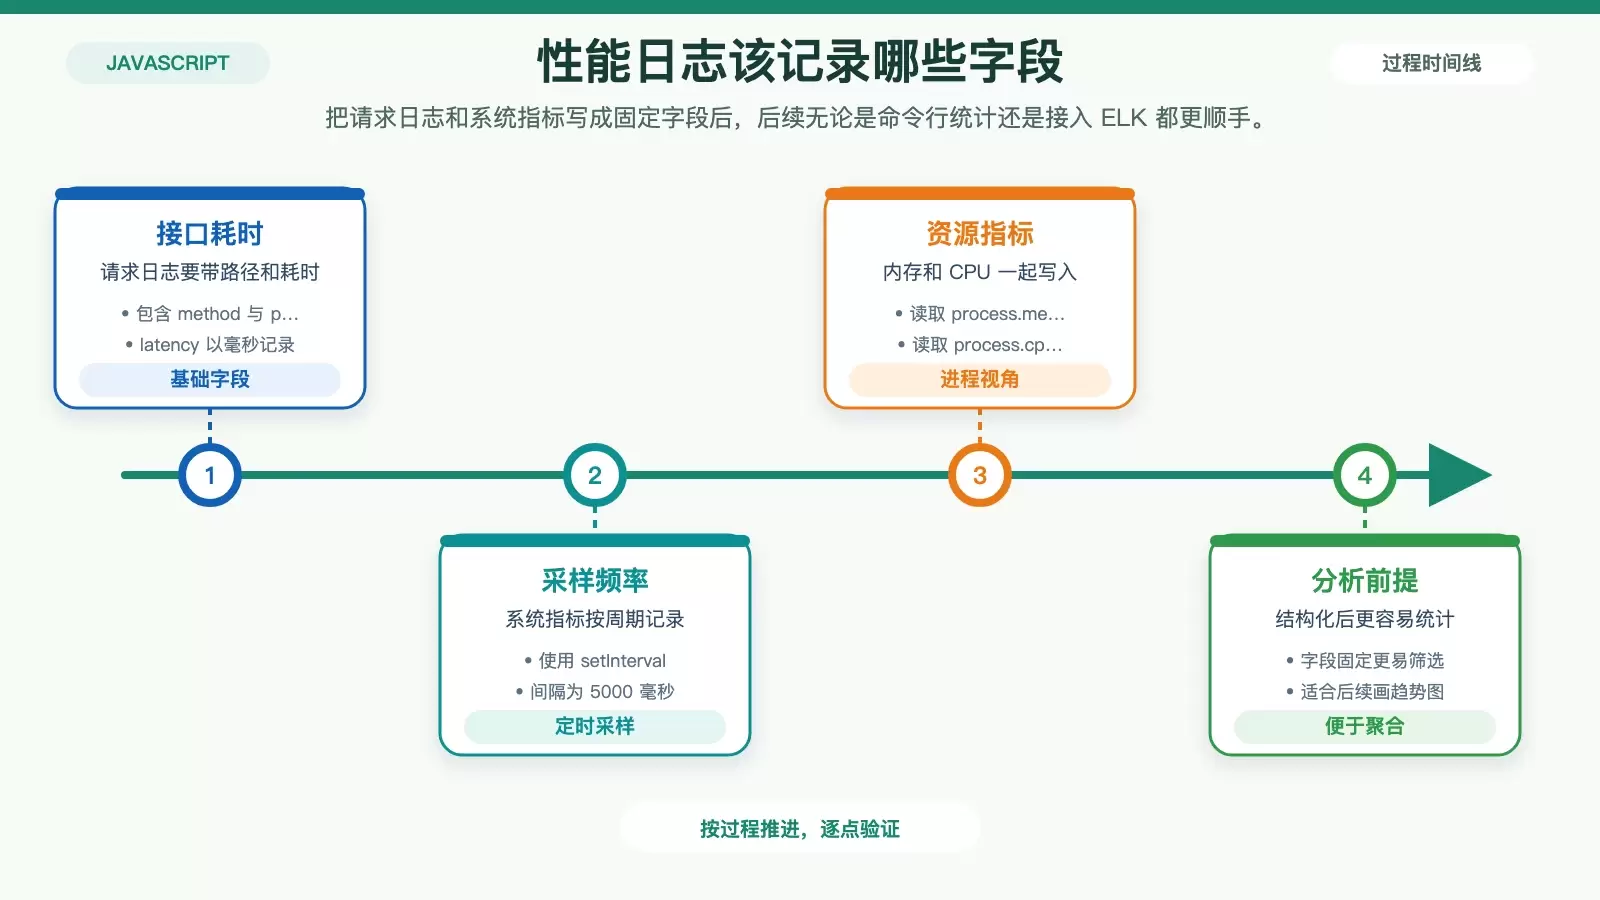
在 Ubuntu 上分析 Node.js 性能,关键不只是“把日志记下来”,而是让日志具备可检索、可统计、可追踪的能力。本文从结构化日志、核心指标埋点、命令行筛查,到 ELK、PM2、Logrotate 和 APM 的组合方式,梳理一套适合日常排障与持续监控的做法。
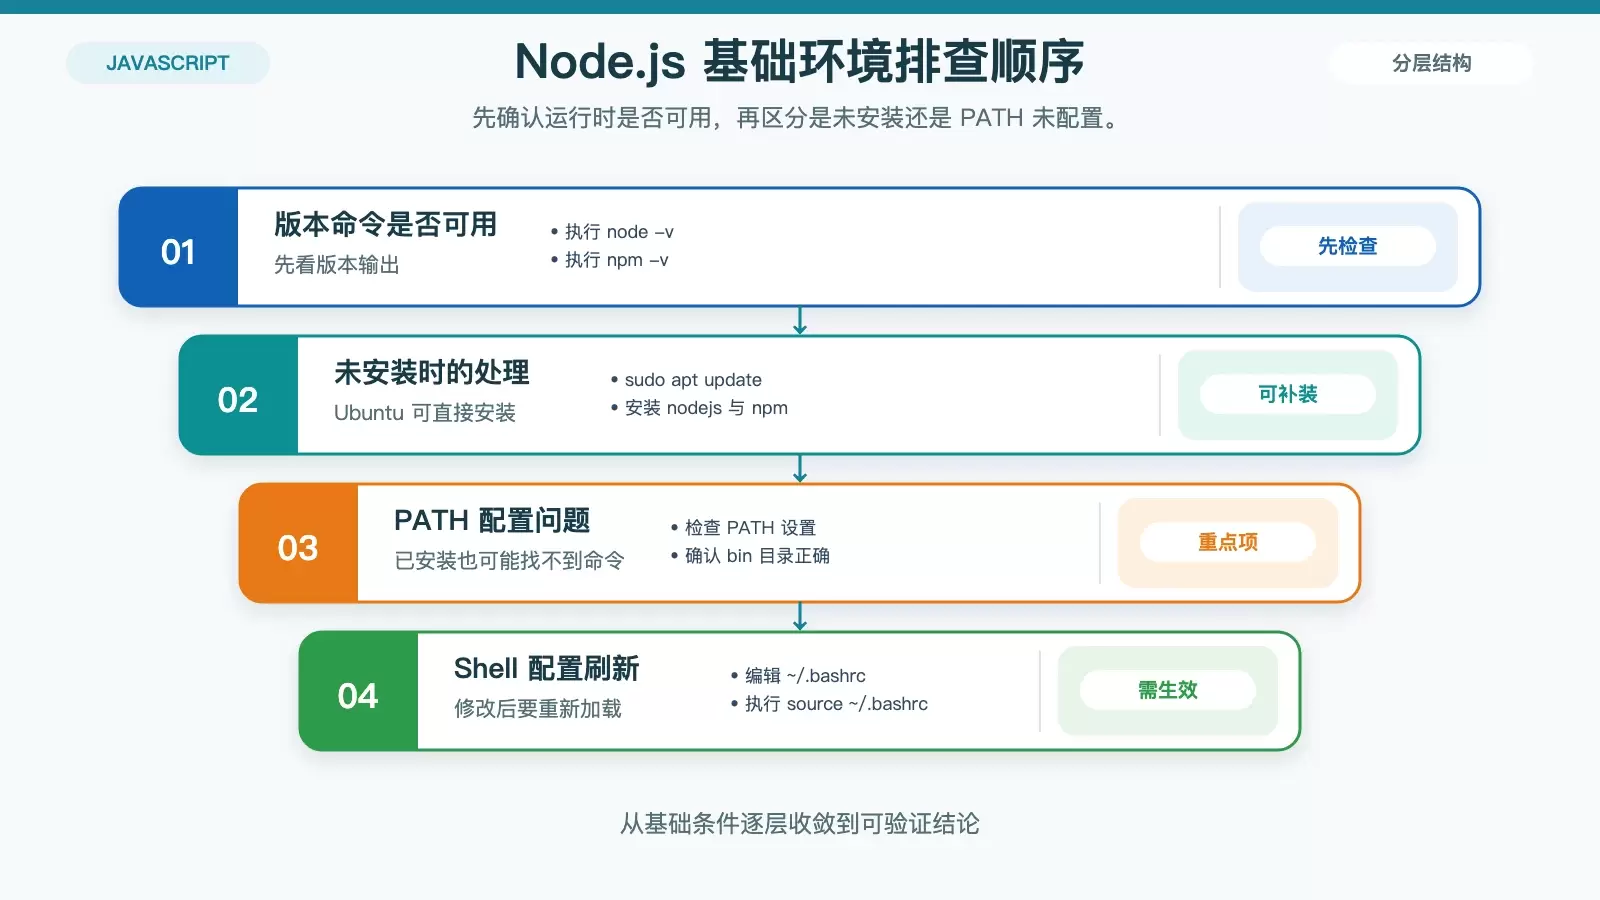
在 Ubuntu 上运行 Node.js 出错时,通常不用一上来重装环境。先确认 Node.js 和 npm 是否可用,再根据报错类型排查权限、依赖、端口和 PATH 配置,最后结合调试器与日志定位,往往能在较短时间内找到问题根源。
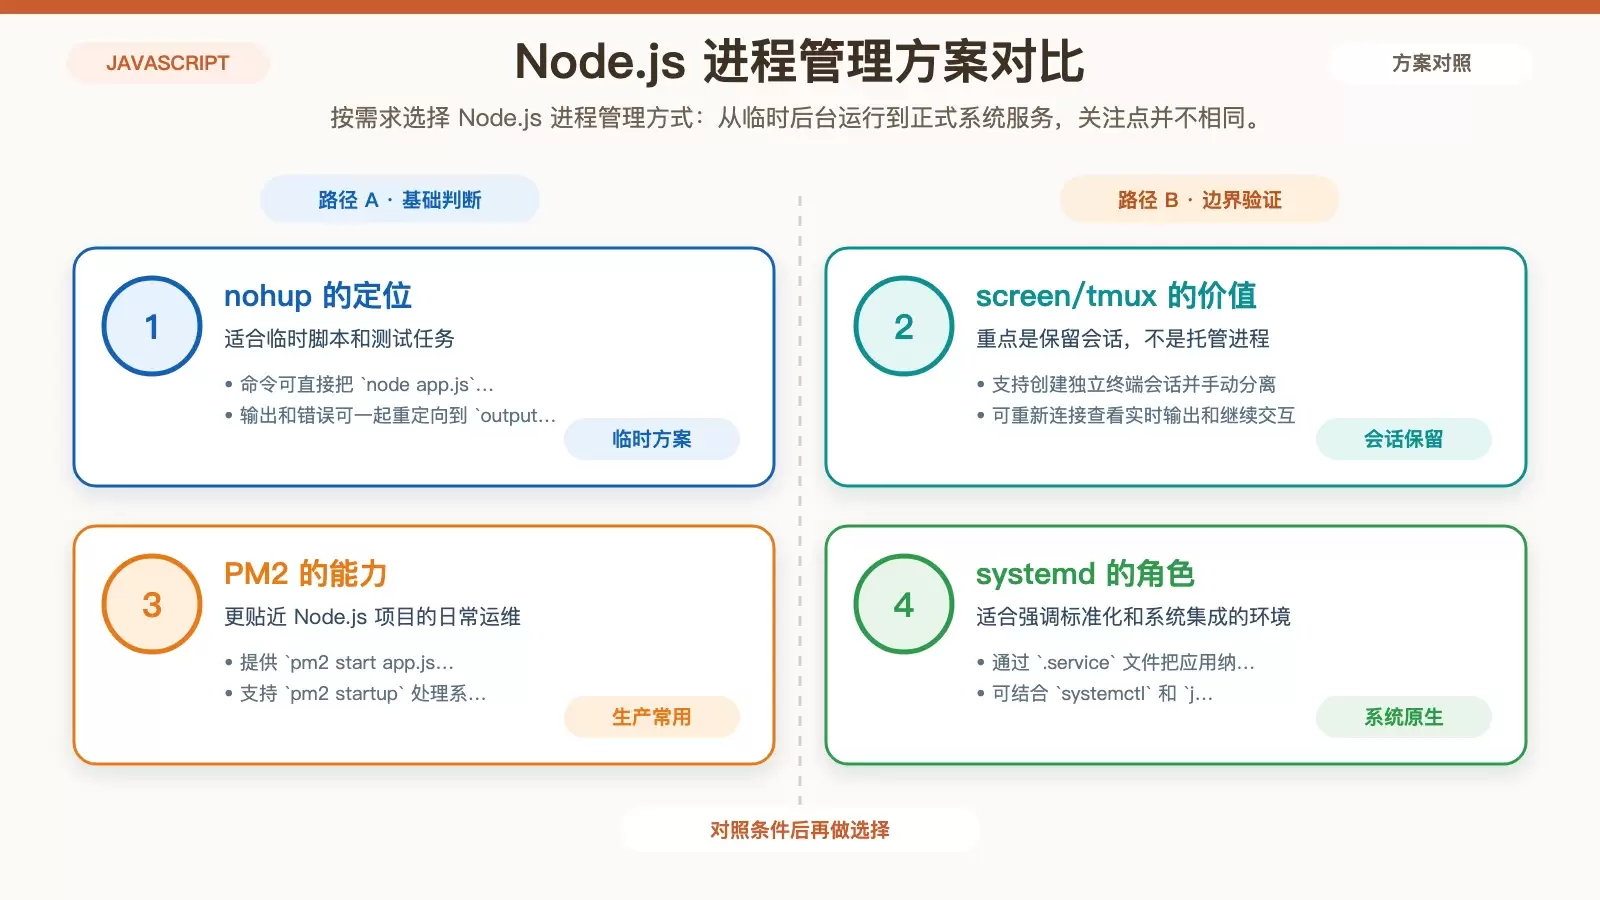
在 Linux 上直接执行 `node app.js`,终端一断开进程就可能退出。本文按临时脚本、会话保留、进程托管和系统服务四类场景,梳理 `nohup`、`screen`/`tmux`、PM2 与 `systemd` 的用法、优缺点与适用边界。 在 Linux 上部署 Node.js 应用时,真正难的通常不是把程序跑起来,而是让它在终端断开、进程异常退出甚至系统重启后依然可控。
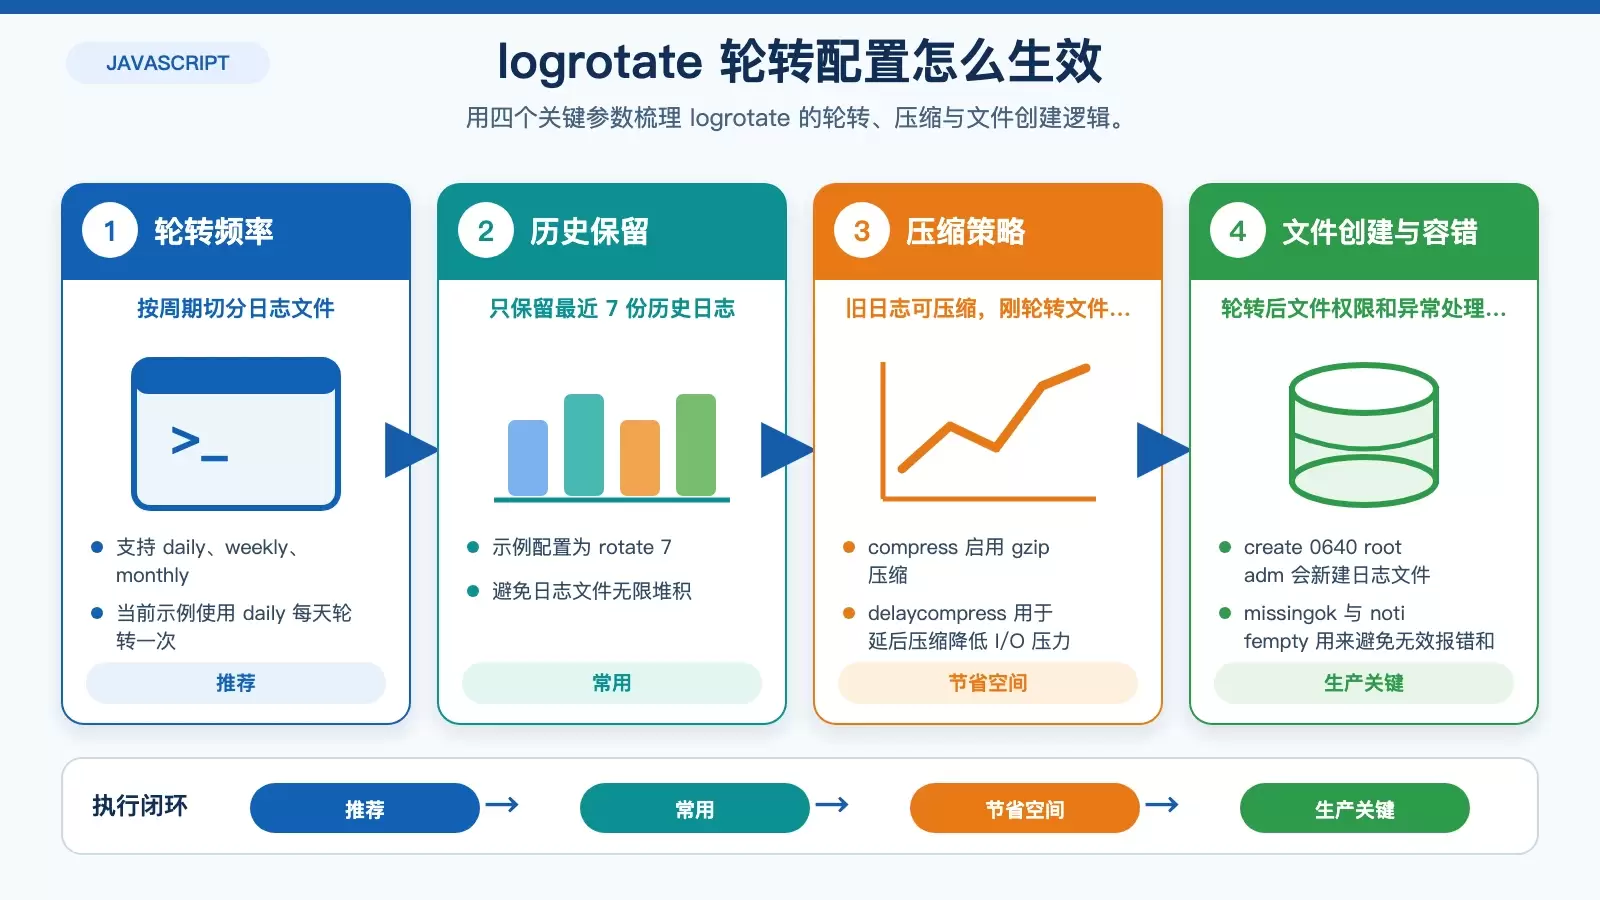
Ubuntu 上给 Node.js 日志做自动化处理,常见做法主要分成系统轮转、进程管理器内置方案、集中收集和分析平台几类。本文按部署方式拆解各方案的适用场景、配置方法和取舍点,并补充旧日志自动清理的落地方式。
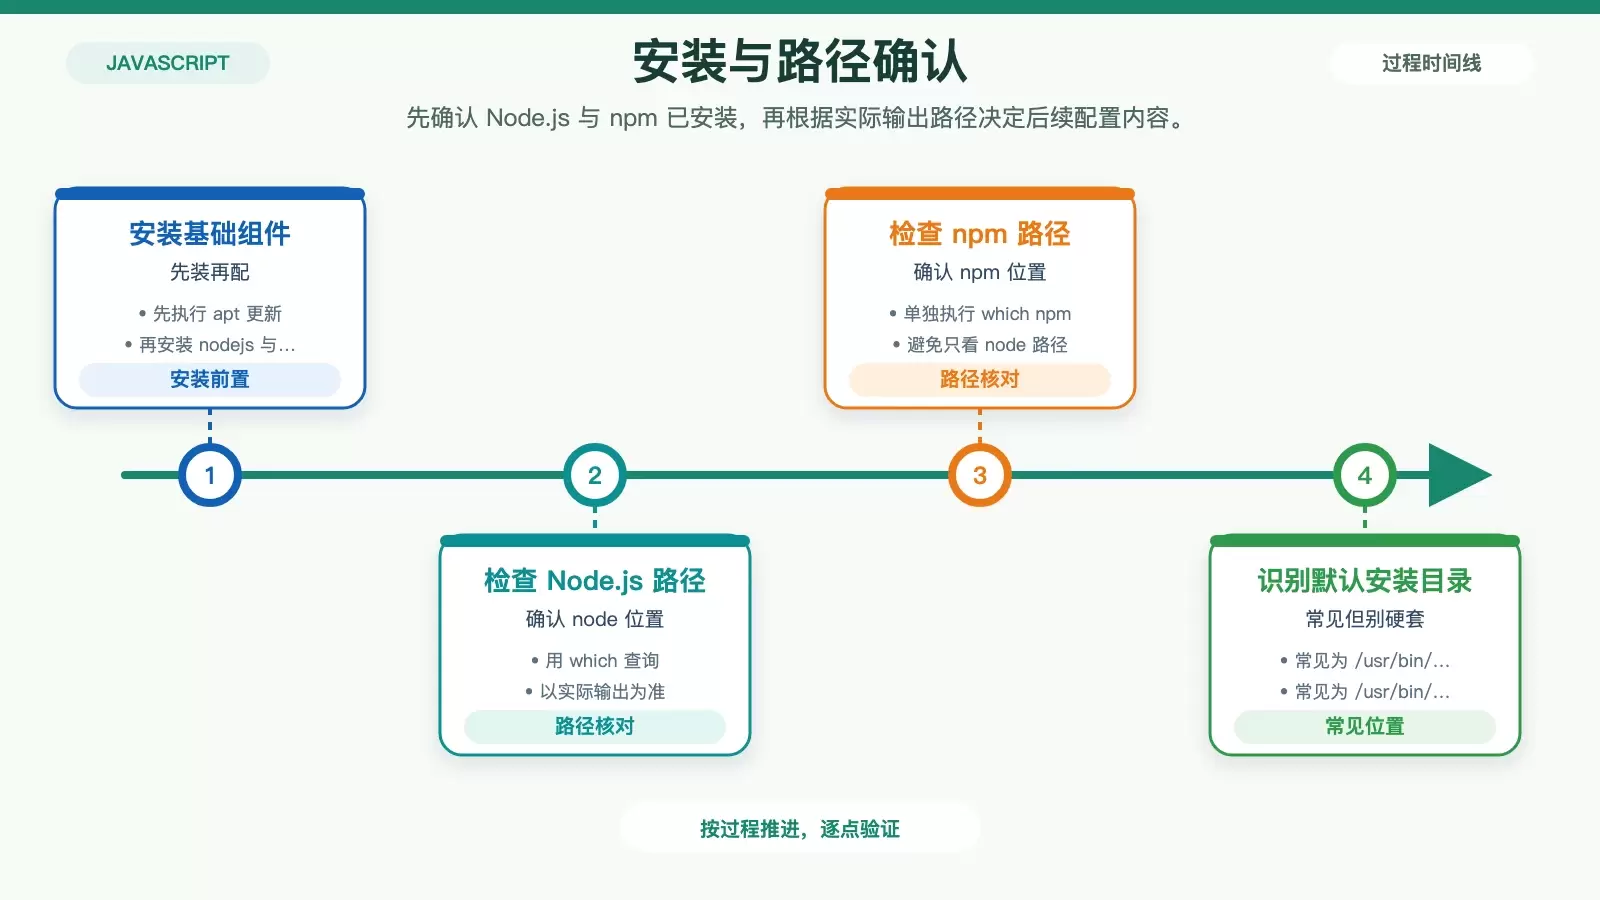
在 Ubuntu 上为 Node.js 配置环境变量,关键不在命令本身,而在于先确认安装路径、再选对配置文件、最后验证是否真正生效。本文按当前用户配置的常见场景拆解流程,同时补充全局配置的适用位置,方便你判断该改 `~/.bashrc` 还是系统级文件。
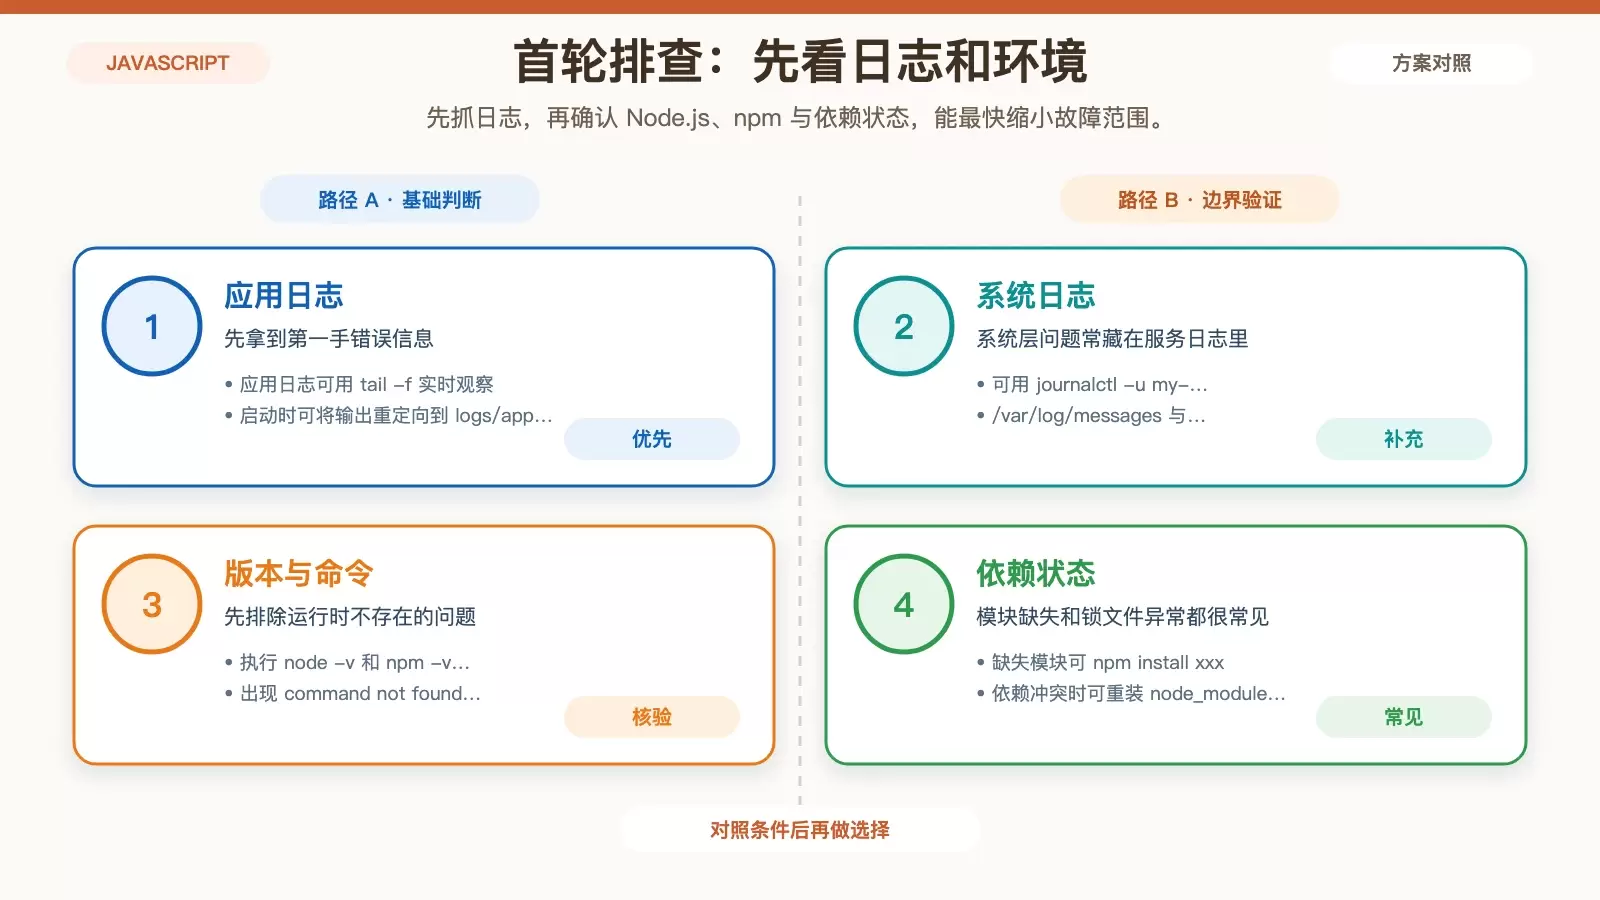
CentOS 上的 Node.js 故障,常见原因通常集中在日志、运行环境、端口权限和系统资源几类。本文按排查顺序重组原教程,保留关键命令与路径,帮助你先快速缩小范围,再决定该修依赖、改权限,还是进入调试器定位代码问题。
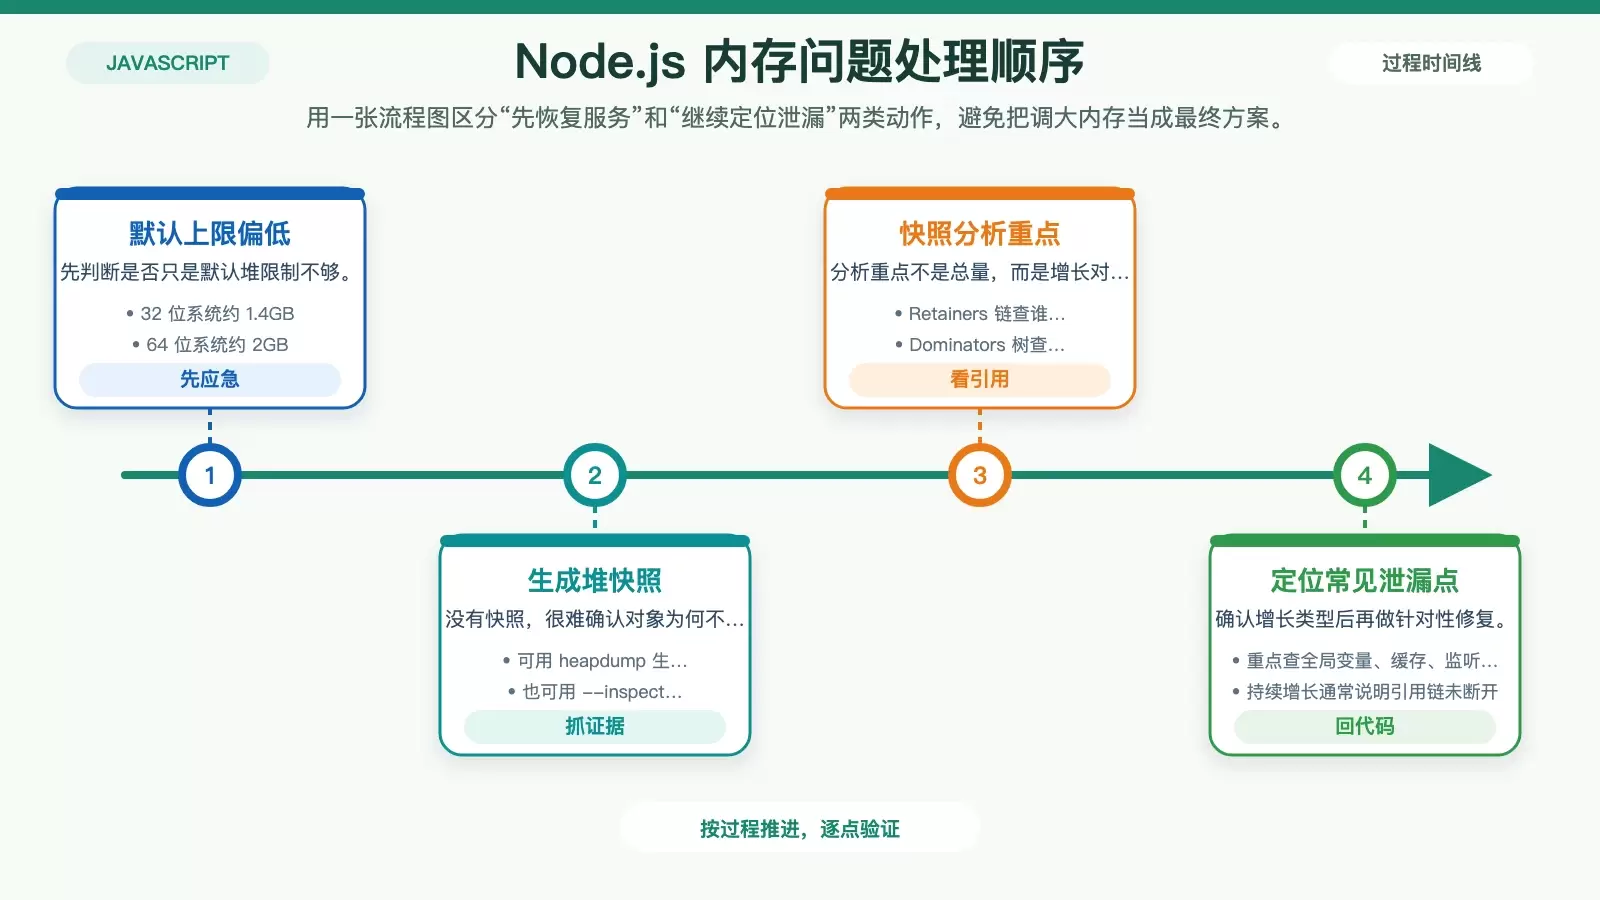
Ubuntu 下 Node.js 出现内存溢出,通常不能只靠“加内存”解决。本文按应急、排查、优化、监控到系统扩容的顺序,梳理可直接落地的处理办法,保留关键命令、代码和判断点,方便你区分临时顶住与长期根治。
CommonJS 仍是很多 Node.js 项目的基础模块机制,核心只有两个入口:`require()` 负责导入,`module.exports` 负责导出。本文按“怎么导出、怎么导入、`exports` 与 `module.exports` 的关系、实际使用时的坑”四个部分梳理,帮助你快速判断写法是否正确。