如何通过 Golang 日志追踪请求流程
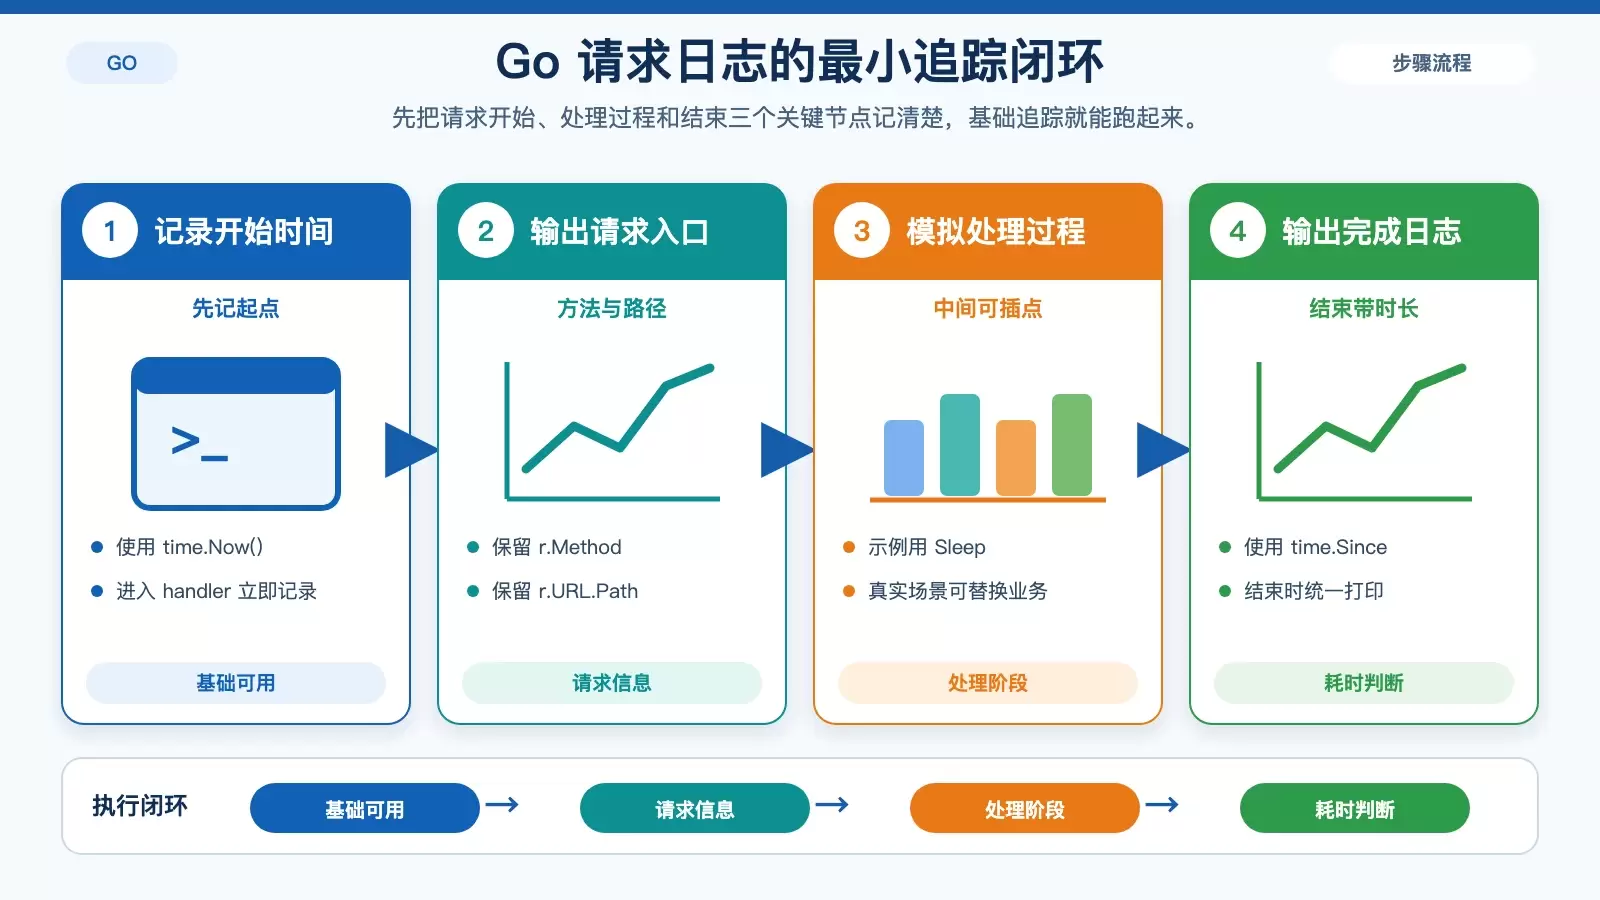
在 Go 服务里做请求级日志追踪,不一定要先上复杂方案。用标准库 `log` 在请求开始、处理过程和结束三个位置打点,就能把一次请求的路径和耗时串起来;等到需要结构化输出、级别过滤或 JSON 日志时,再替换成 `logrus`、`zap` 这类库即可。
2026-08-25
102
在 Go 服务里做请求级日志追踪,不一定要先上复杂方案。用标准库 `log` 在请求开始、处理过程和结束三个位置打点,就能把一次请求的路径和耗时串起来;等到需要结构化输出、级别过滤或 JSON 日志时,再替换成 `logrus`、`zap` 这类库即可。
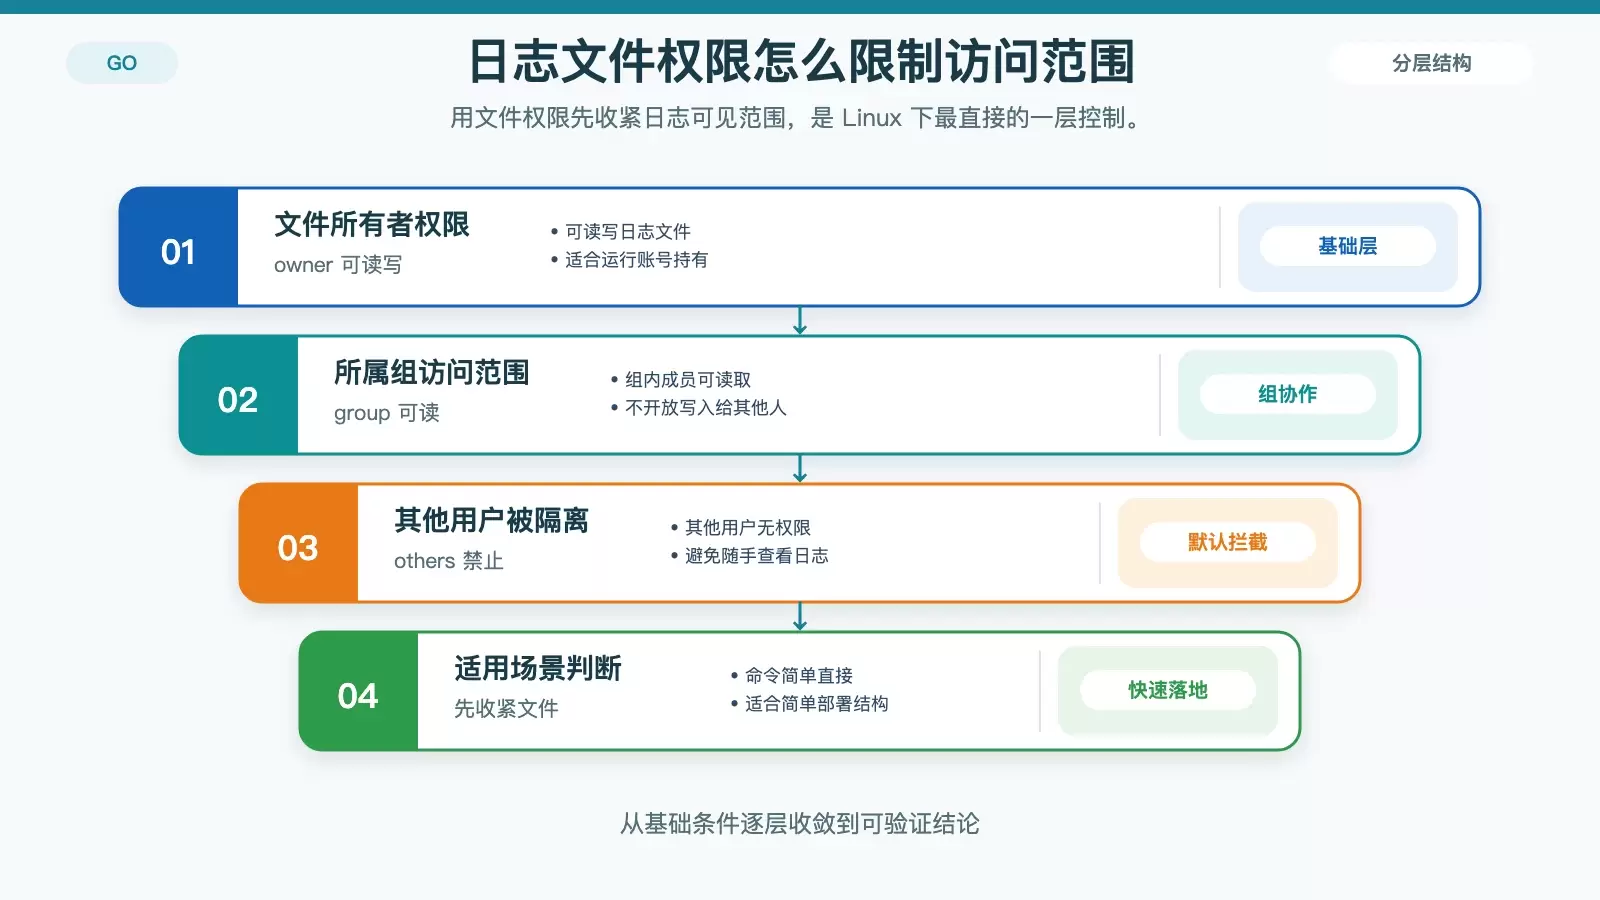
在 Linux 上用 Golang 写日志时,权限控制不能只盯着代码本身,日志文件的归属、可见范围和进程访问边界都需要一起设计。本文从文件权限、日志级别、第三方库到 SELinux/AppArmor 逐步梳理,帮助你按场景选出够用且可落地的方案。
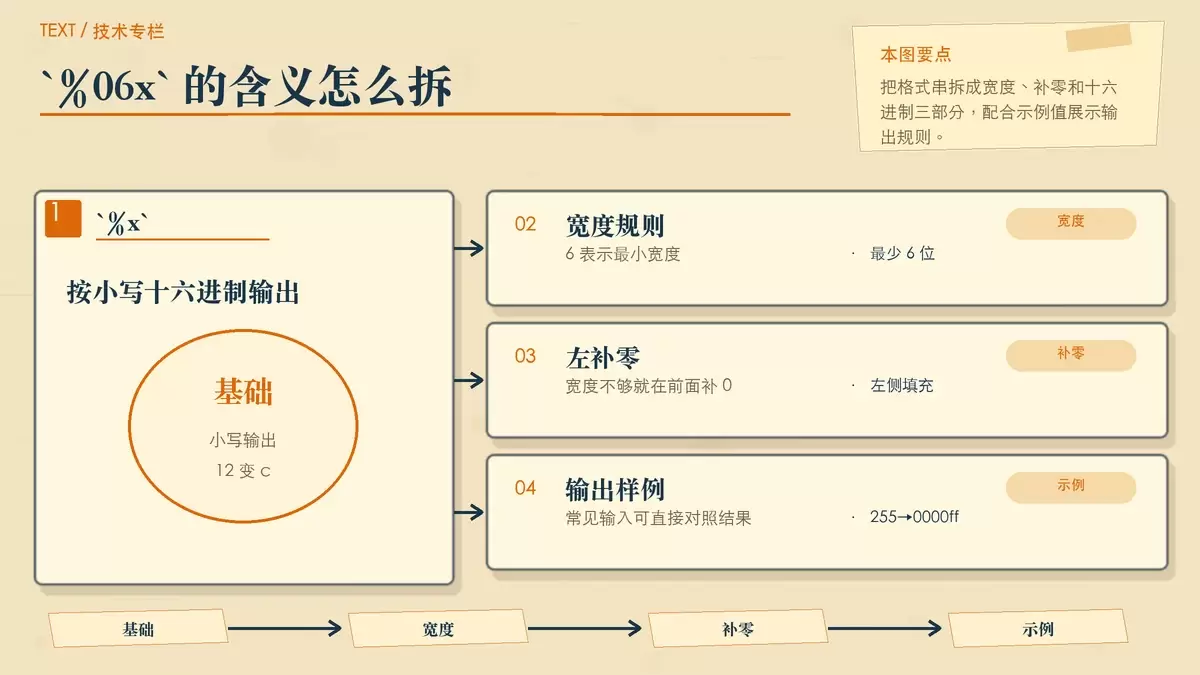
在 Go 里把整数转成固定长度的 6 位十六进制字符串,最直接的做法是 `fmt.Sprintf("%06x", num)`。它能输出小写、左侧补零的结果,但要注意这里的 6 只是最小宽度,不会在超出时自动截断;如果你只想保留低 24 位,还需要先做位掩码处理。
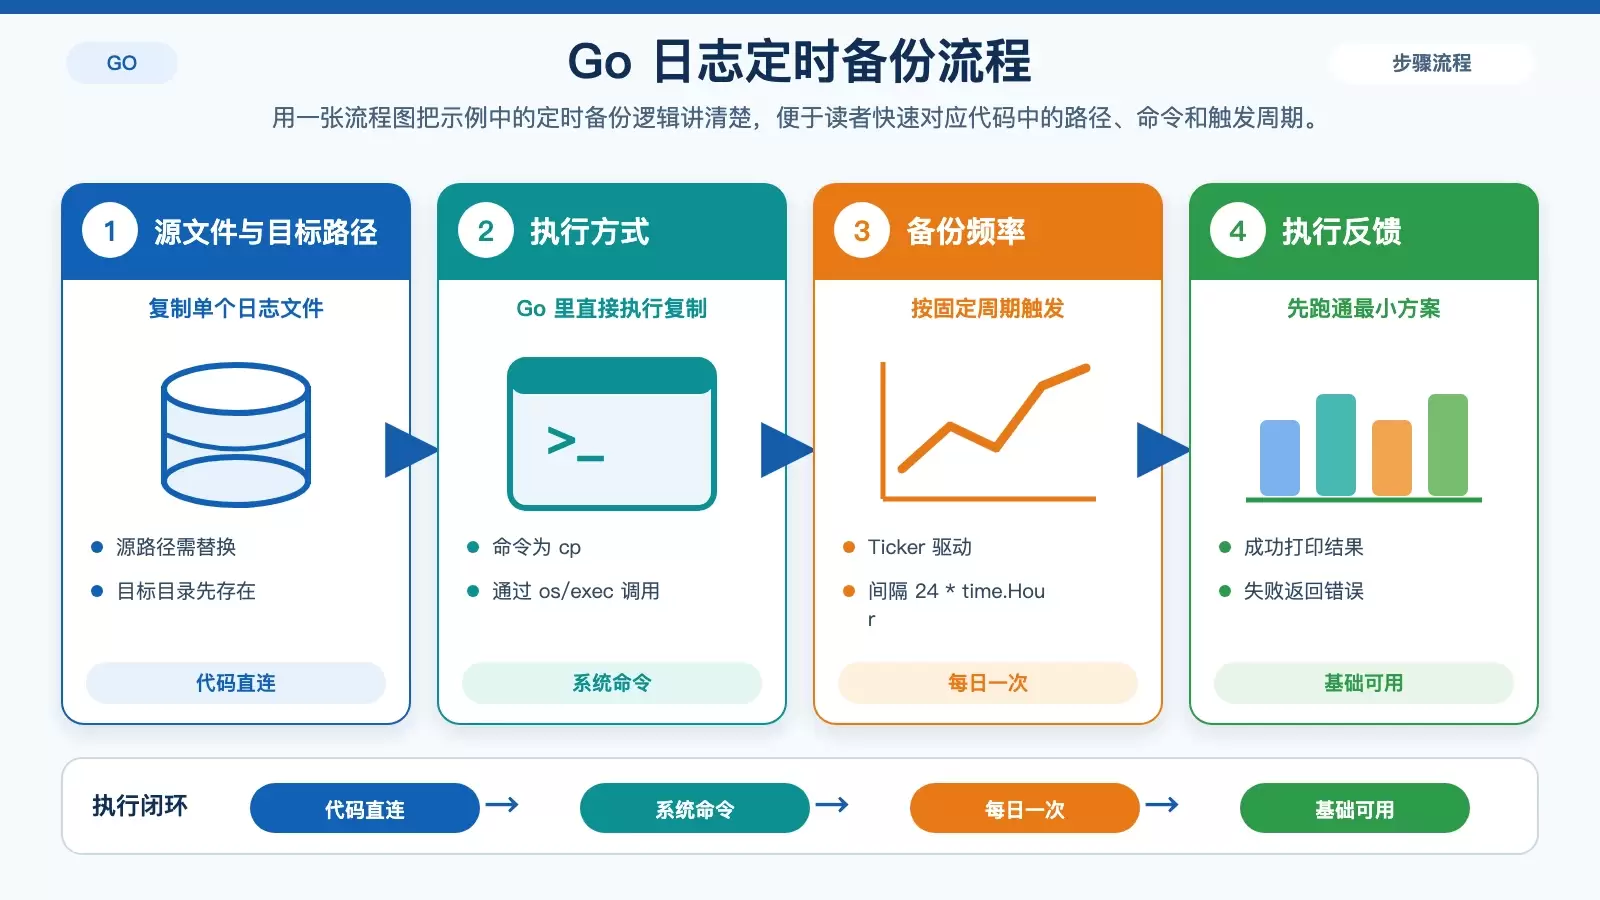
在 Go 项目里,日志写出来并不等于可用,真正影响排障效率的是文件能否按策略备份、在故障时迅速恢复。本文基于一个简单示例,拆开讲清日志库的角色、定时备份与恢复代码的实现方式,以及上线前需要补齐的频率、保留数量、压缩和并发保护等关键点。
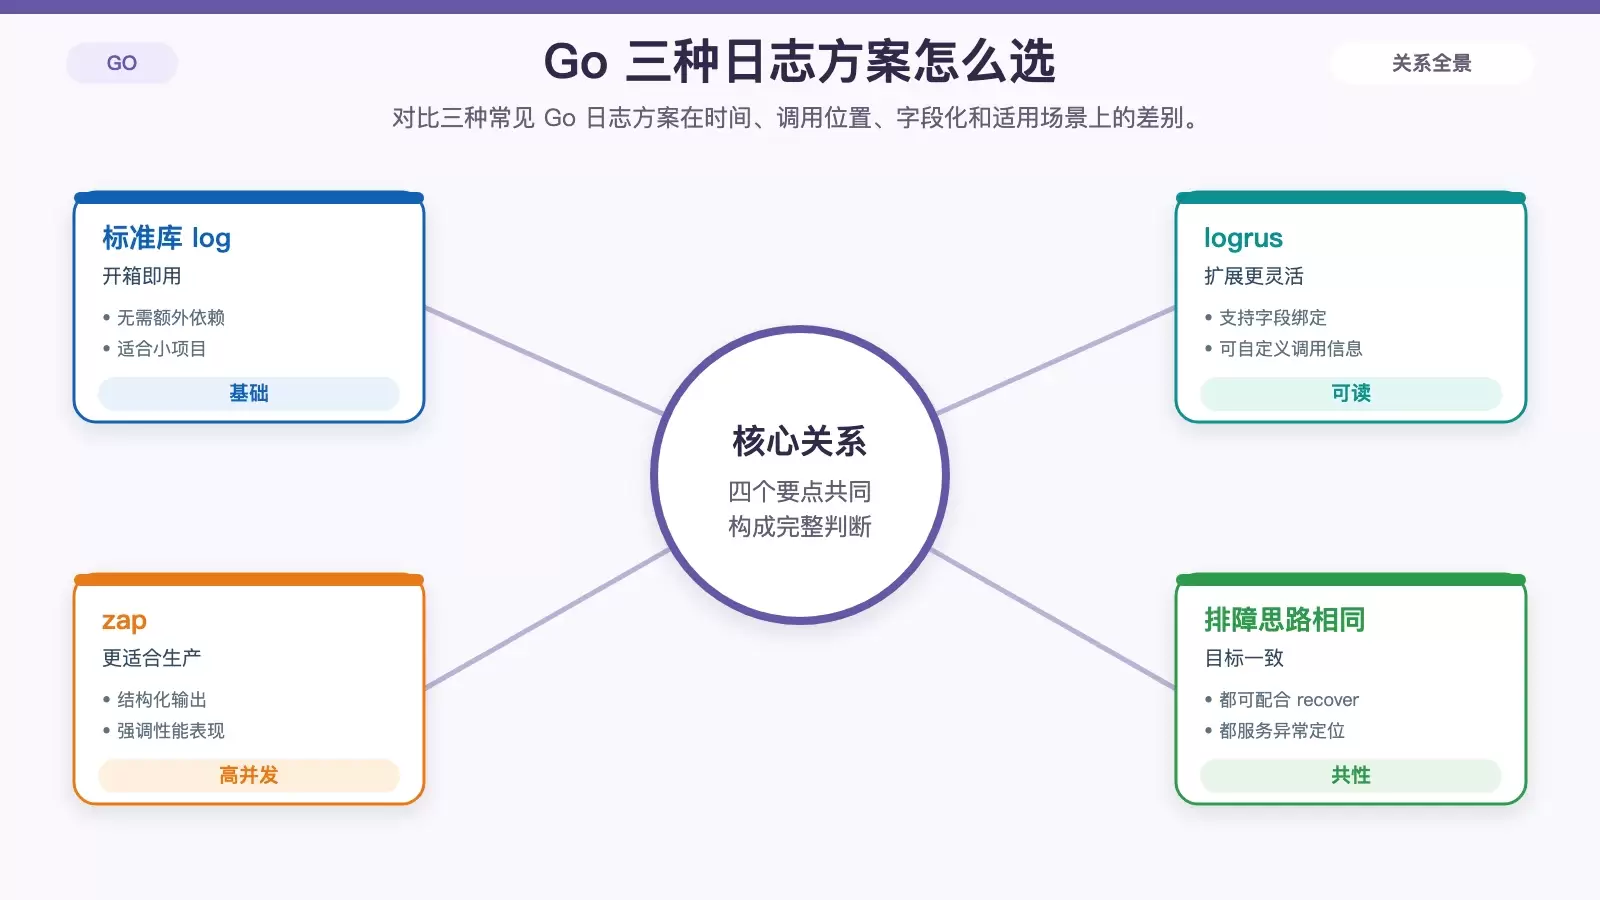
在 Go 项目里,日志不是简单的打印输出,而是定位异常时最关键的现场记录。本文从标准库 `log`、`logrus` 和 `zap` 三种常见方案切入,说明它们分别怎样补齐时间、调用位置、结构化字段与 panic 捕获信息,并给出一套更适合线上排障的判断思路。
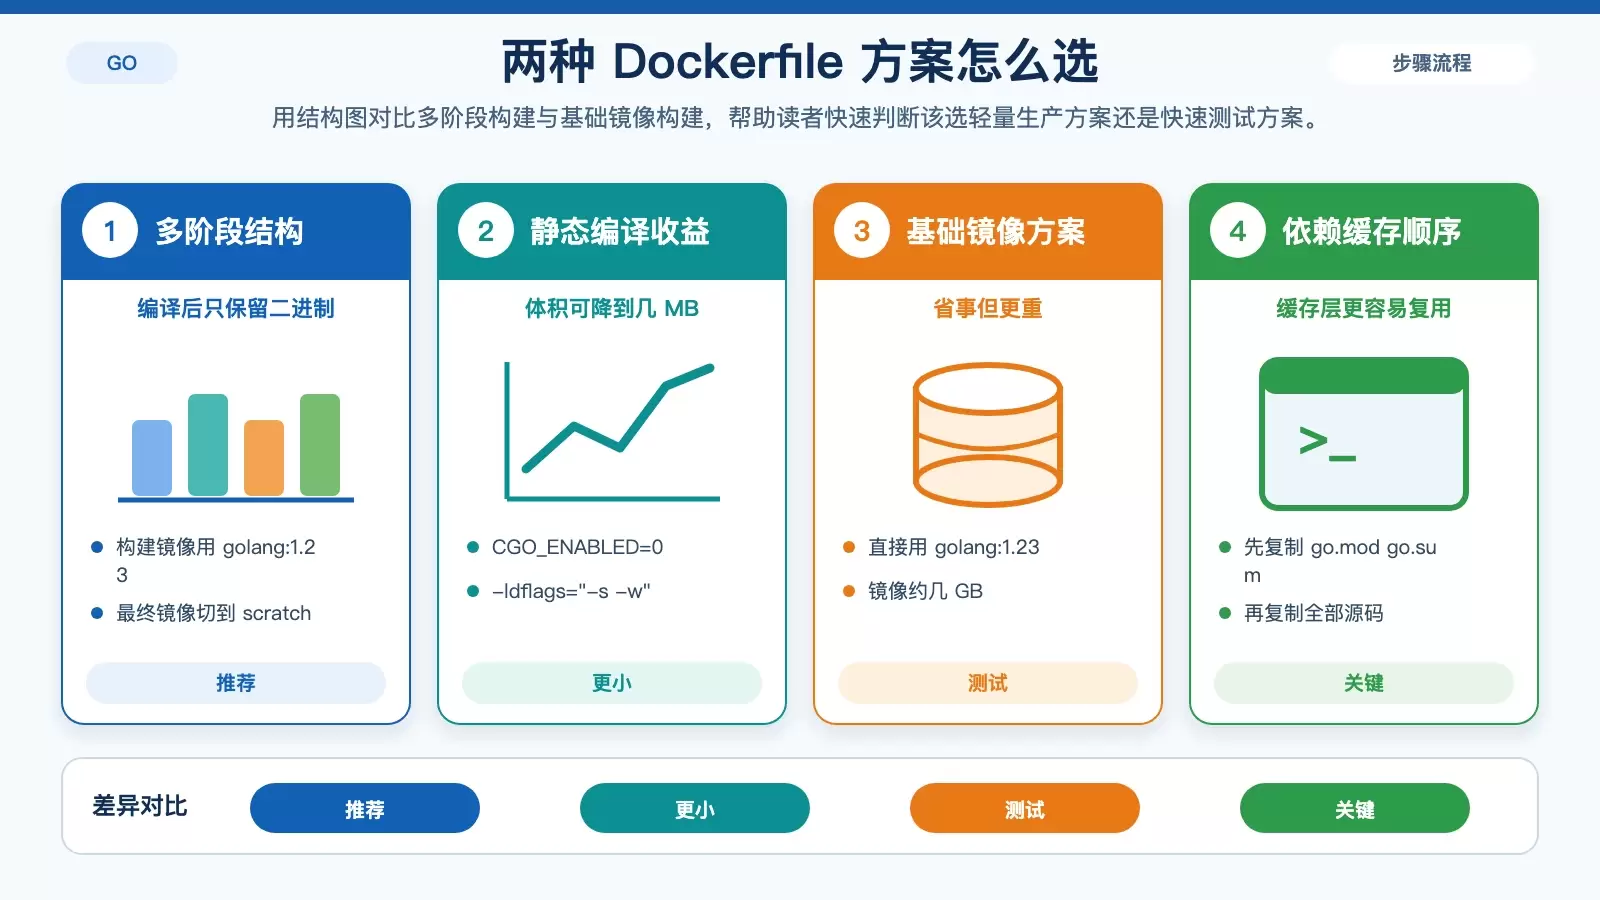
这篇文章把 Debian 上部署 Go 应用的容器化流程拆成可直接执行的几步:先安装 Docker,再根据场景选择 Dockerfile,随后完成镜像构建、容器运行与结果验证。文中也补充了多服务编排和生产环境常见优化,方便判断该用轻量镜像还是快速测试方案。
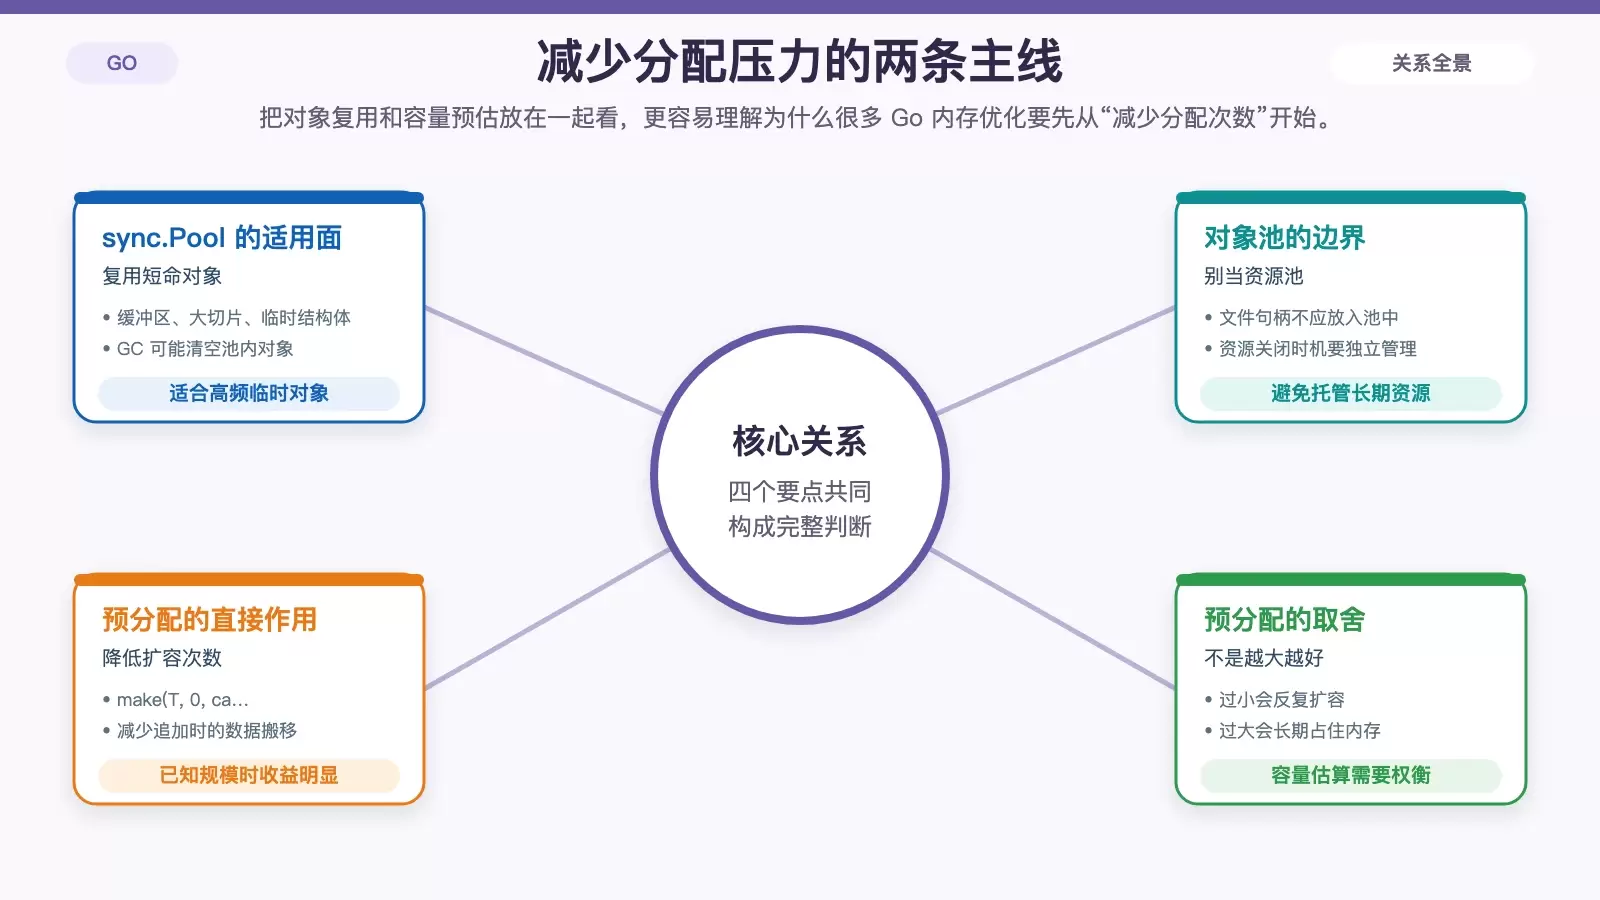
Go 在 Debian 上运行时并不是“交给 GC 就行”。这篇文章把对象复用、预分配、结构设计、GC 调参、泄漏规避、监控分析和 Ballast 等做法拆开讲清,适合用来判断哪些优化能直接降低分配压力,哪些手段需要谨慎评估后再上生产。
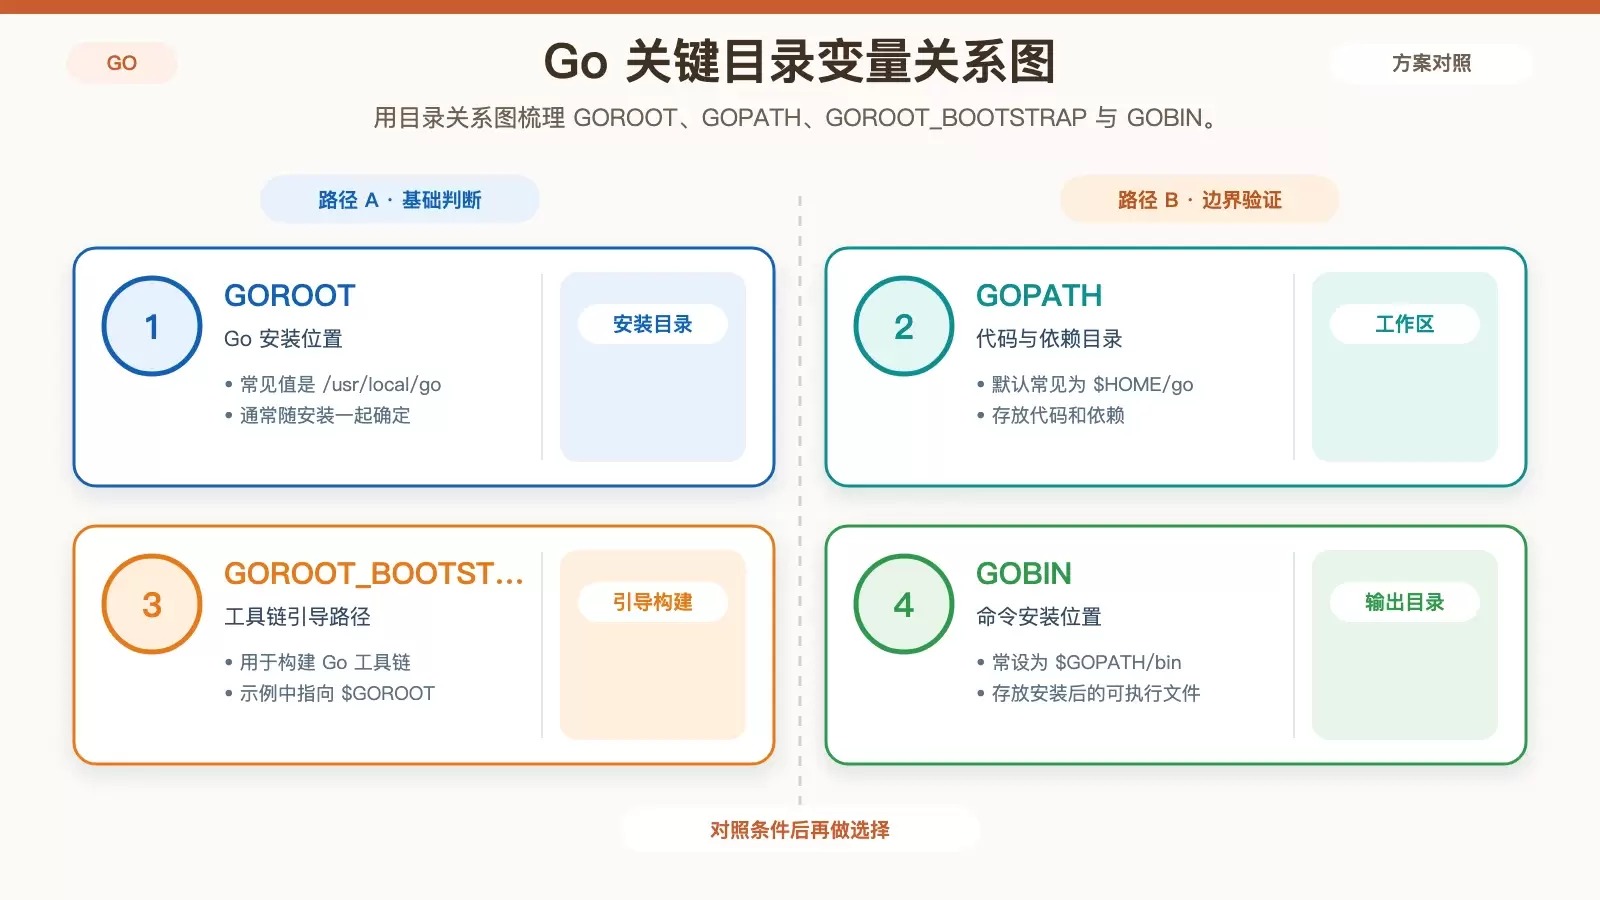
在 Debian 上给 Go 配置网络相关环境,核心就是理清 `GOROOT`、`GOPATH`、`GOROOT_BOOTSTRAP`、`GOBIN` 以及代理变量各自负责什么。本文按“变量用途、写入位置、生效方式”重新整理,方便你一次配齐并判断哪些配置其实可以保留默认值。
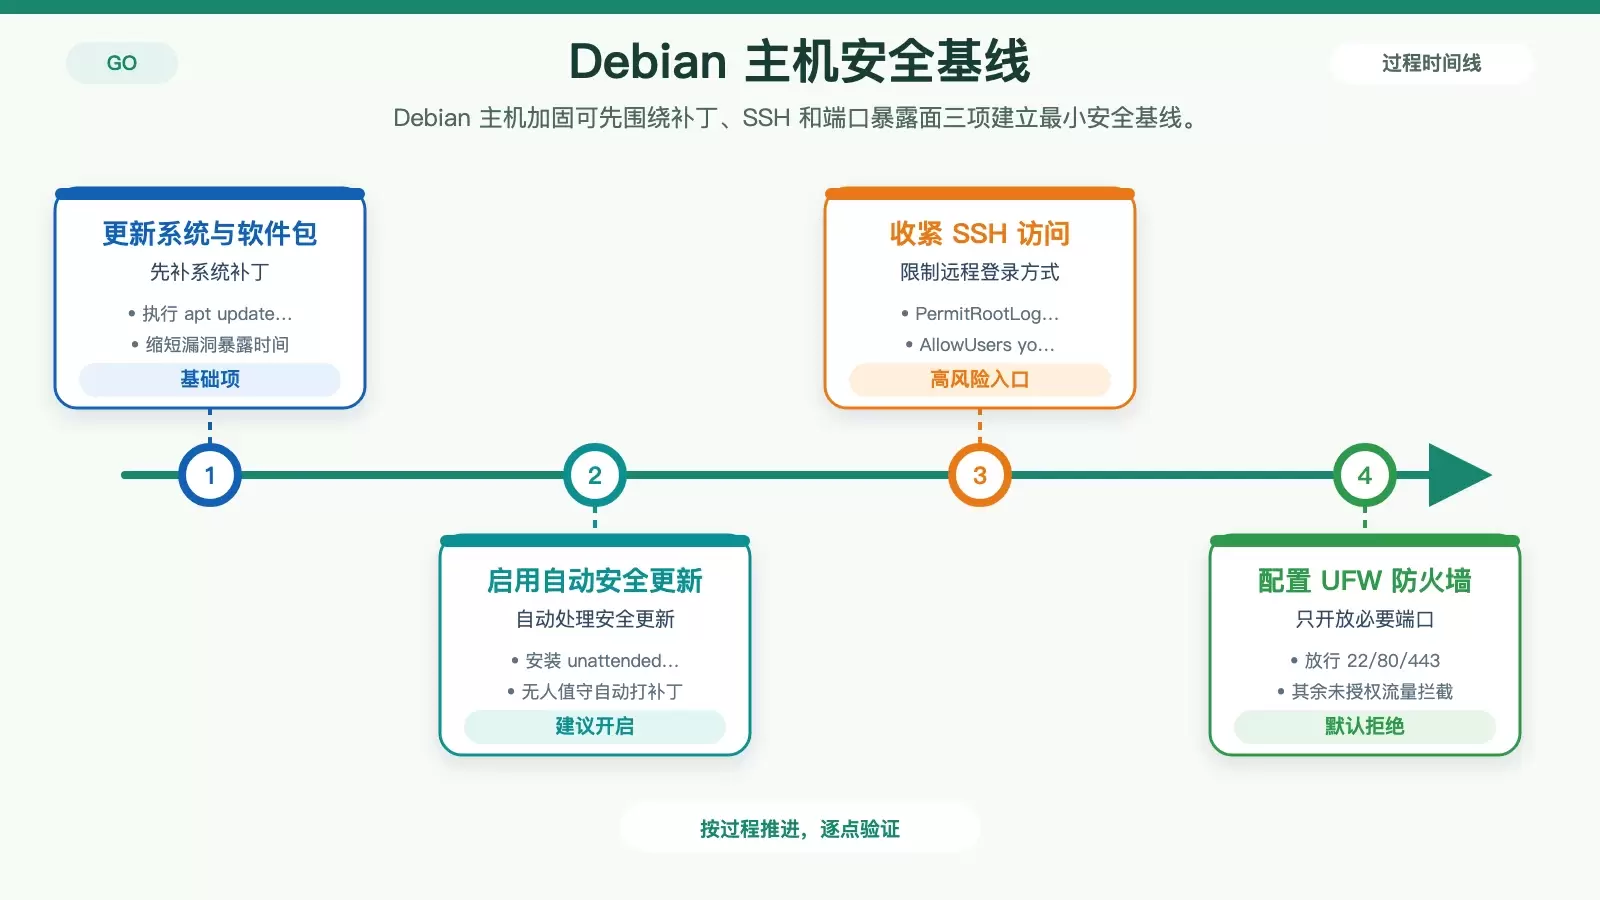
在 Debian 上部署 Go 应用,安全工作不能只盯着代码本身,系统、运行环境和后续维护同样决定风险上限。本文按“系统加固、Go 环境配置、安全编码、上线运维”四个层次梳理可直接落地的做法,并保留关键命令与配置点,方便部署时逐项核对。
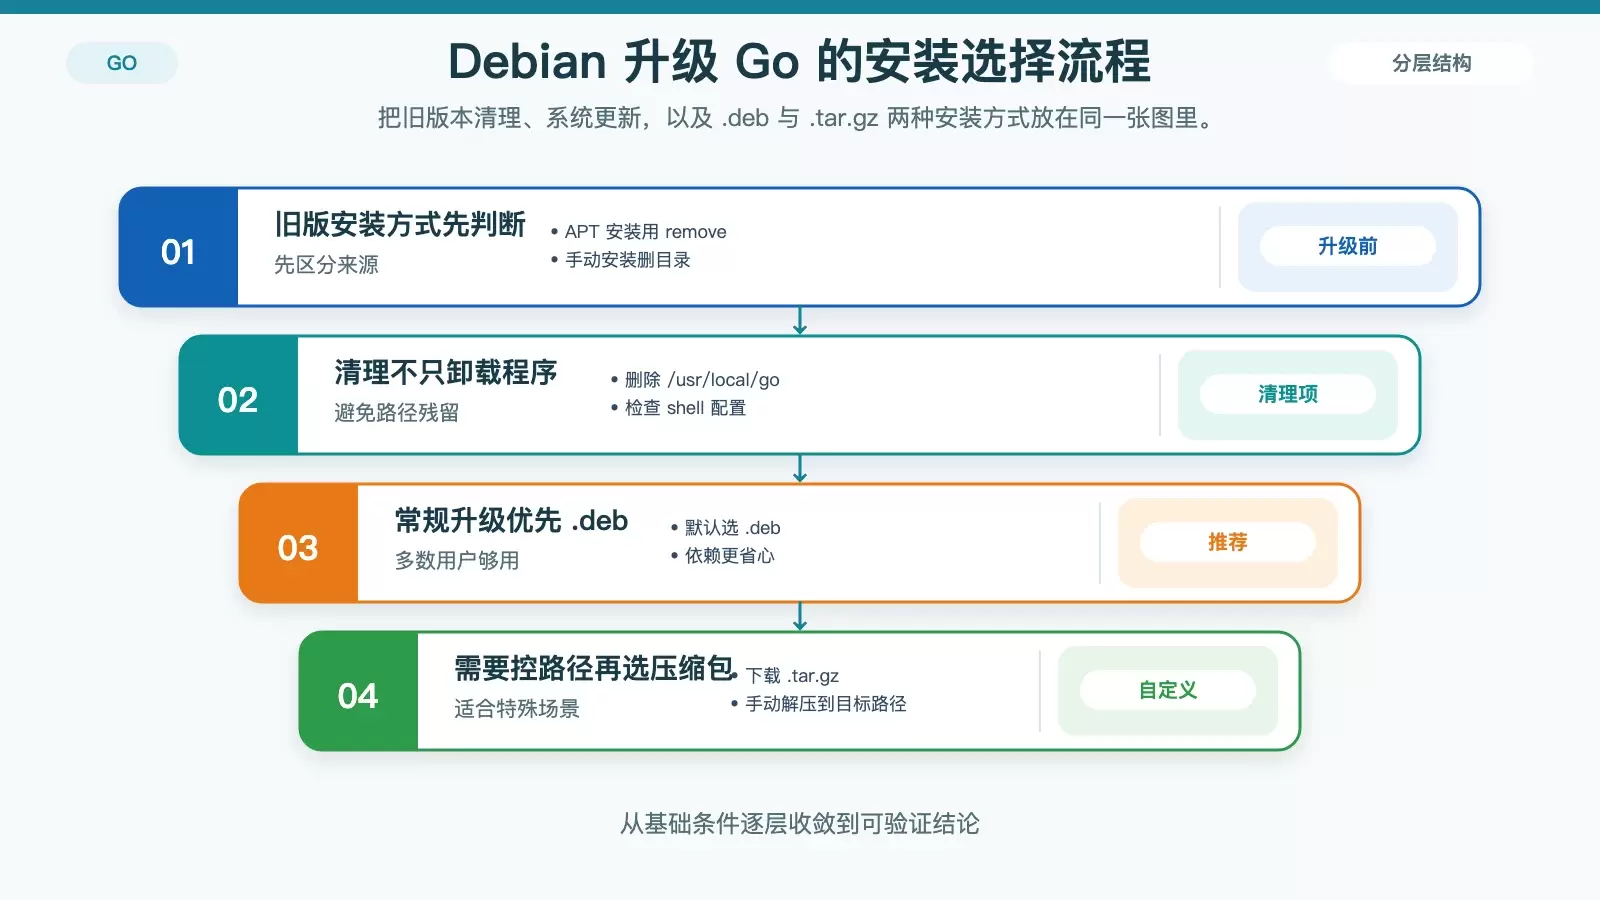
在 Debian 上升级 Golang,真正容易出问题的不是安装命令本身,而是旧版本残留、安装方式混用和环境变量未刷新。本文按“清理旧版、选择安装包、配置路径、验证结果”的顺序整理出一套可直接执行的更新流程,并说明 .deb 与 .tar.gz 两种方式分别适合什么场景。
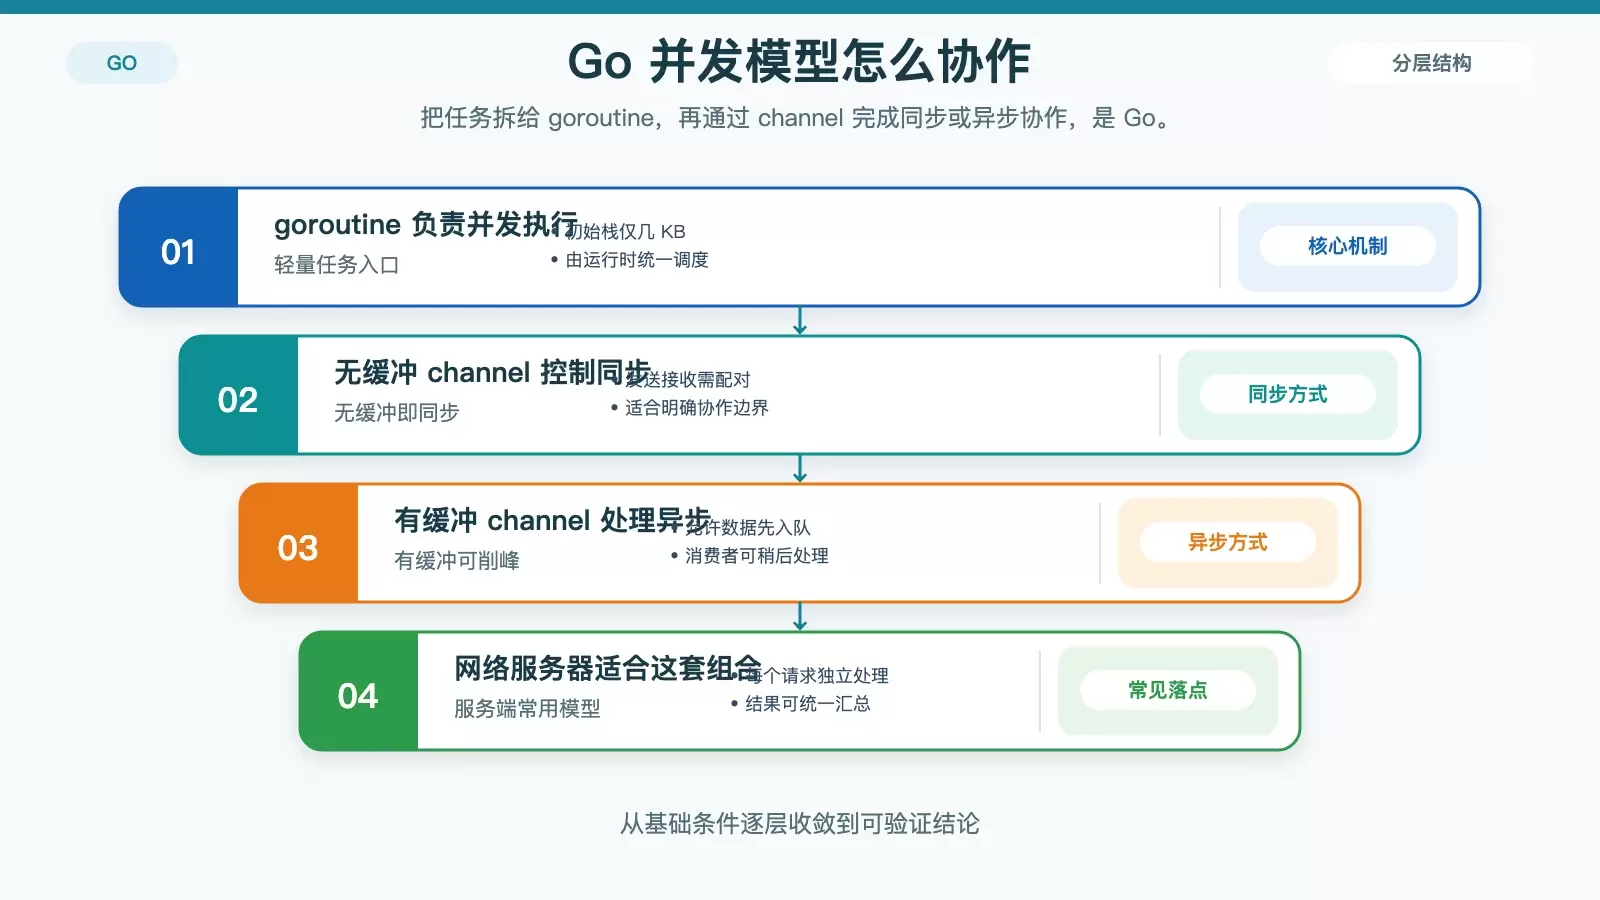
在 Debian 上跑 Go,并发能力的上限往往不只取决于语言本身,还和调度、锁策略、对象复用以及系统环境配合有关。本文从 goroutine、channel、sync/atomic 到 GOMAXPROCS、pprof、trace 逐项拆开,说明哪些机制适合直接用,哪些场景需要进一步调优。
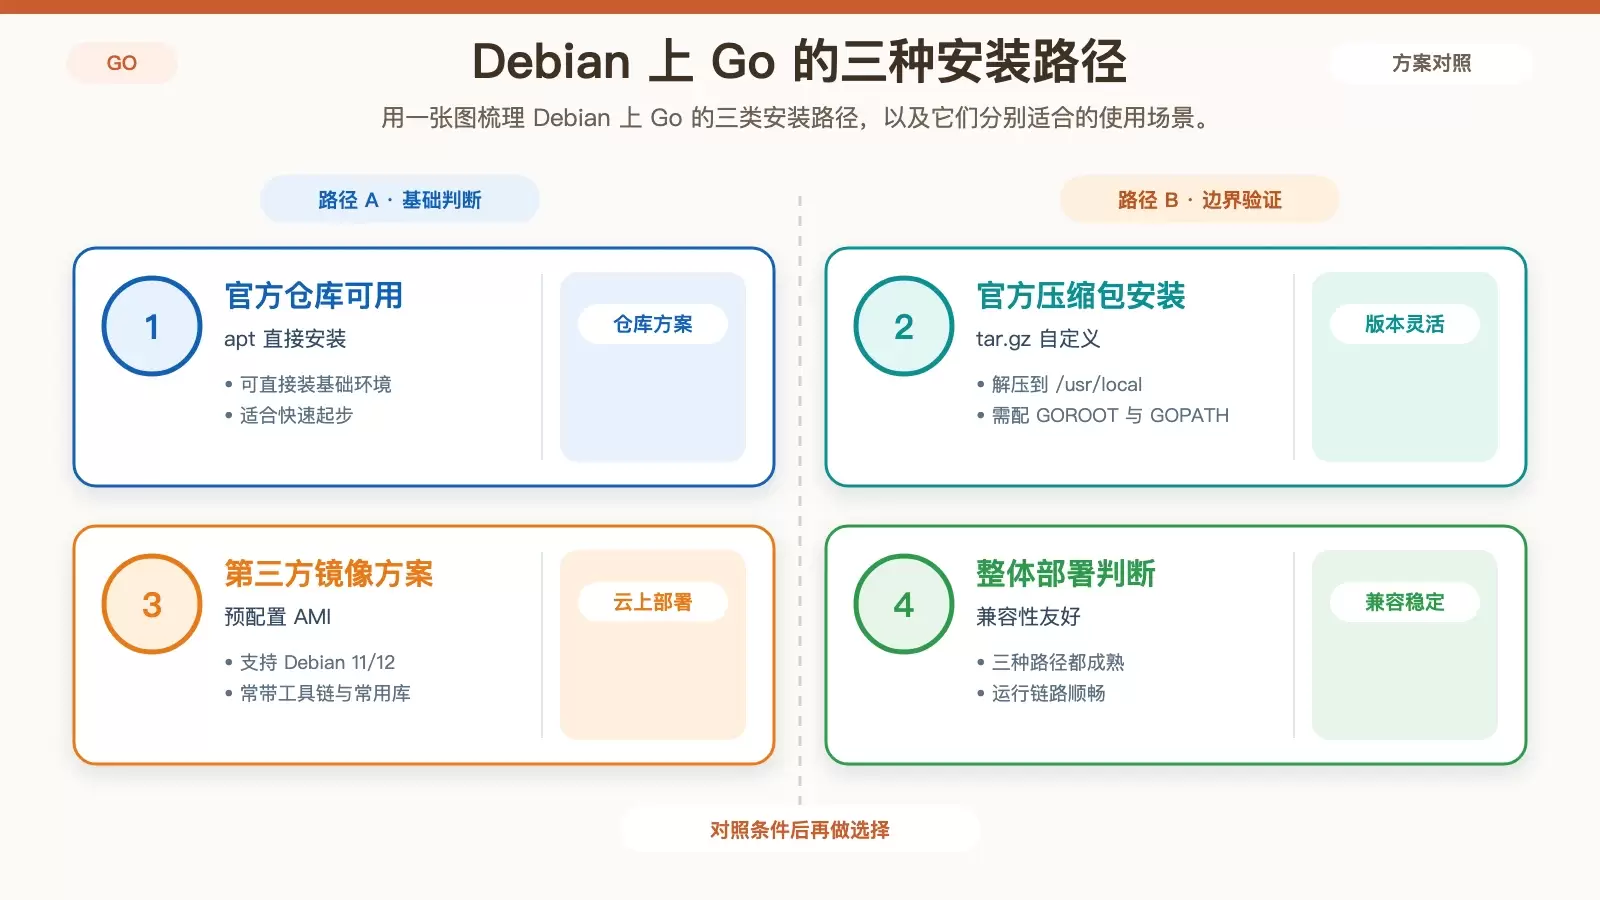
Golang 与 Debian 的组合整体表现稳定,既适合日常开发,也能承担生产部署。判断它是否“跑得流畅”,关键要看安装兼容性、系统级调优空间、实际运行特性,以及编译与并发配置这些可操作项。