ThinkPHP敏感信息泄露漏洞分析
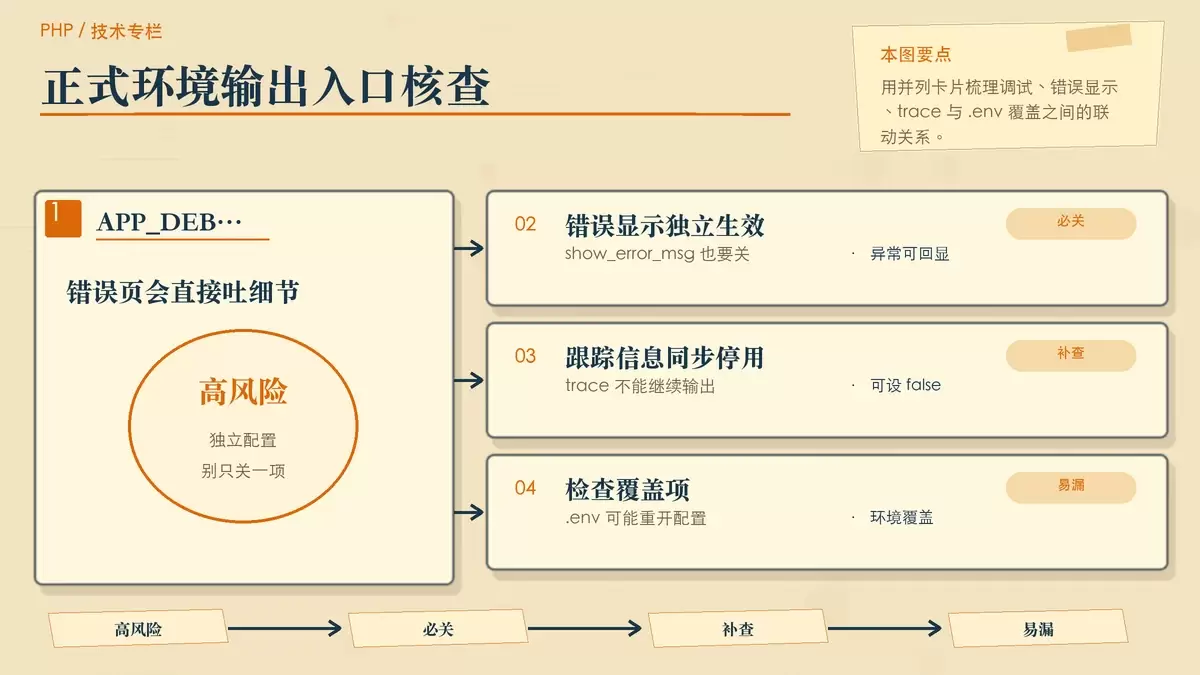
ThinkPHP 的敏感信息泄露通常不是单个开关失效,而是调试、错误显示、日志、运行时目录和代码写法叠加造成。本文按实际排查顺序梳理高风险暴露点,并给出可直接落地的关闭项、权限检查和代码修正要点。
2026-08-24
142


ThinkPHP 的敏感信息泄露通常不是单个开关失效,而是调试、错误显示、日志、运行时目录和代码写法叠加造成。本文按实际排查顺序梳理高风险暴露点,并给出可直接落地的关闭项、权限检查和代码修正要点。
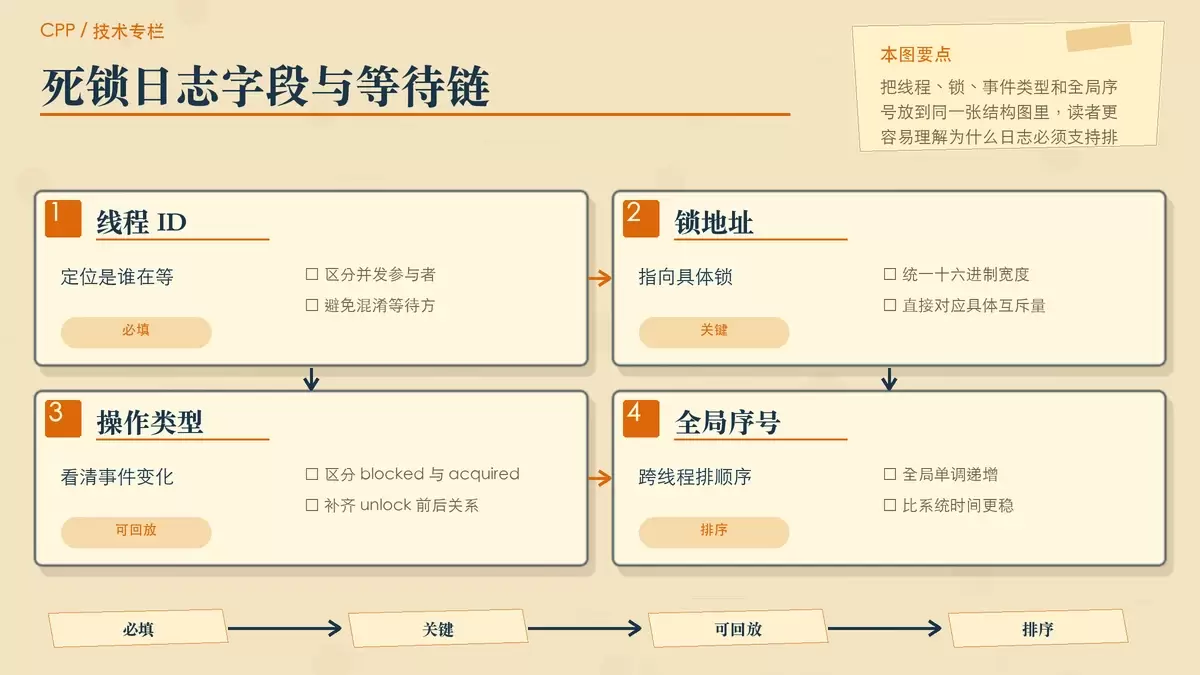
在 C++ 多线程程序里,死锁最难的不是发现“卡住了”,而是还原线程之间究竟怎样一步步互相等待。要把问题查清,关键在于提前埋点:记录线程 ID、锁地址、操作类型、时间戳和全局序号,并用不会再次引入竞争的方式写入日志。
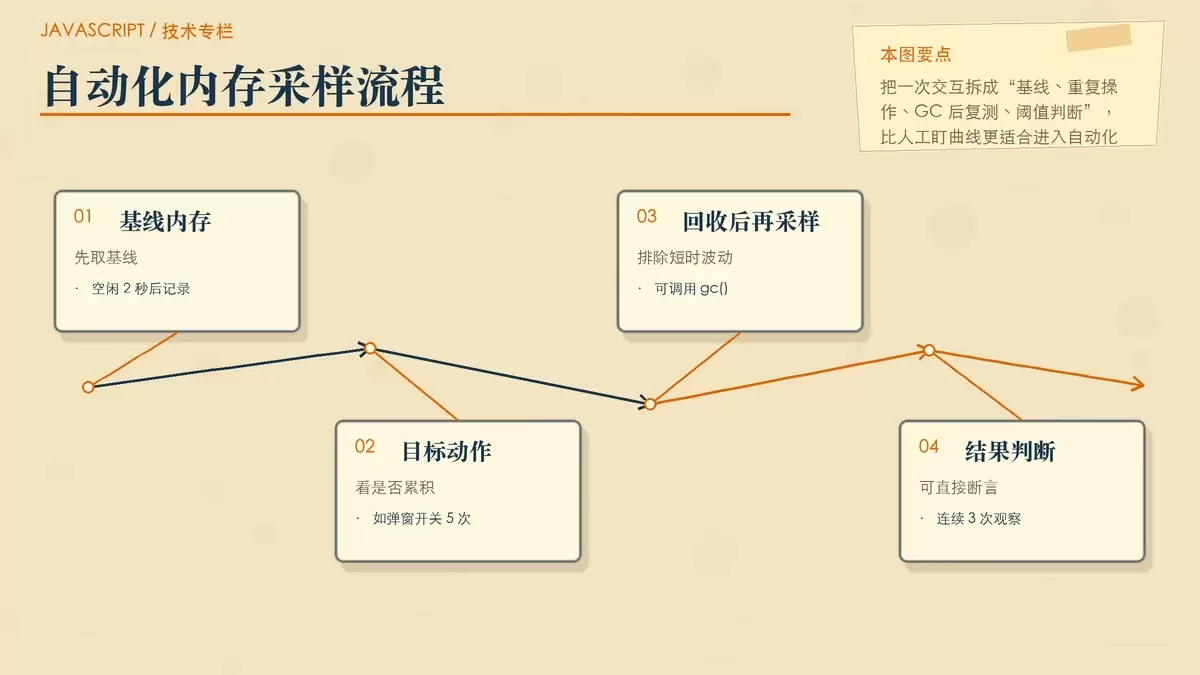
把 JavaScript 内存泄漏纳入自动化性能测试,关键不在“看曲线”,而在把堆增长、DOM 残留和堆快照差异变成可断言指标。本文用 Playwright/Puppeteer、GC 采样、跨浏览器兜底指标和分级阈值,整理一套可直接接入 CI/CD 的拦截方法。
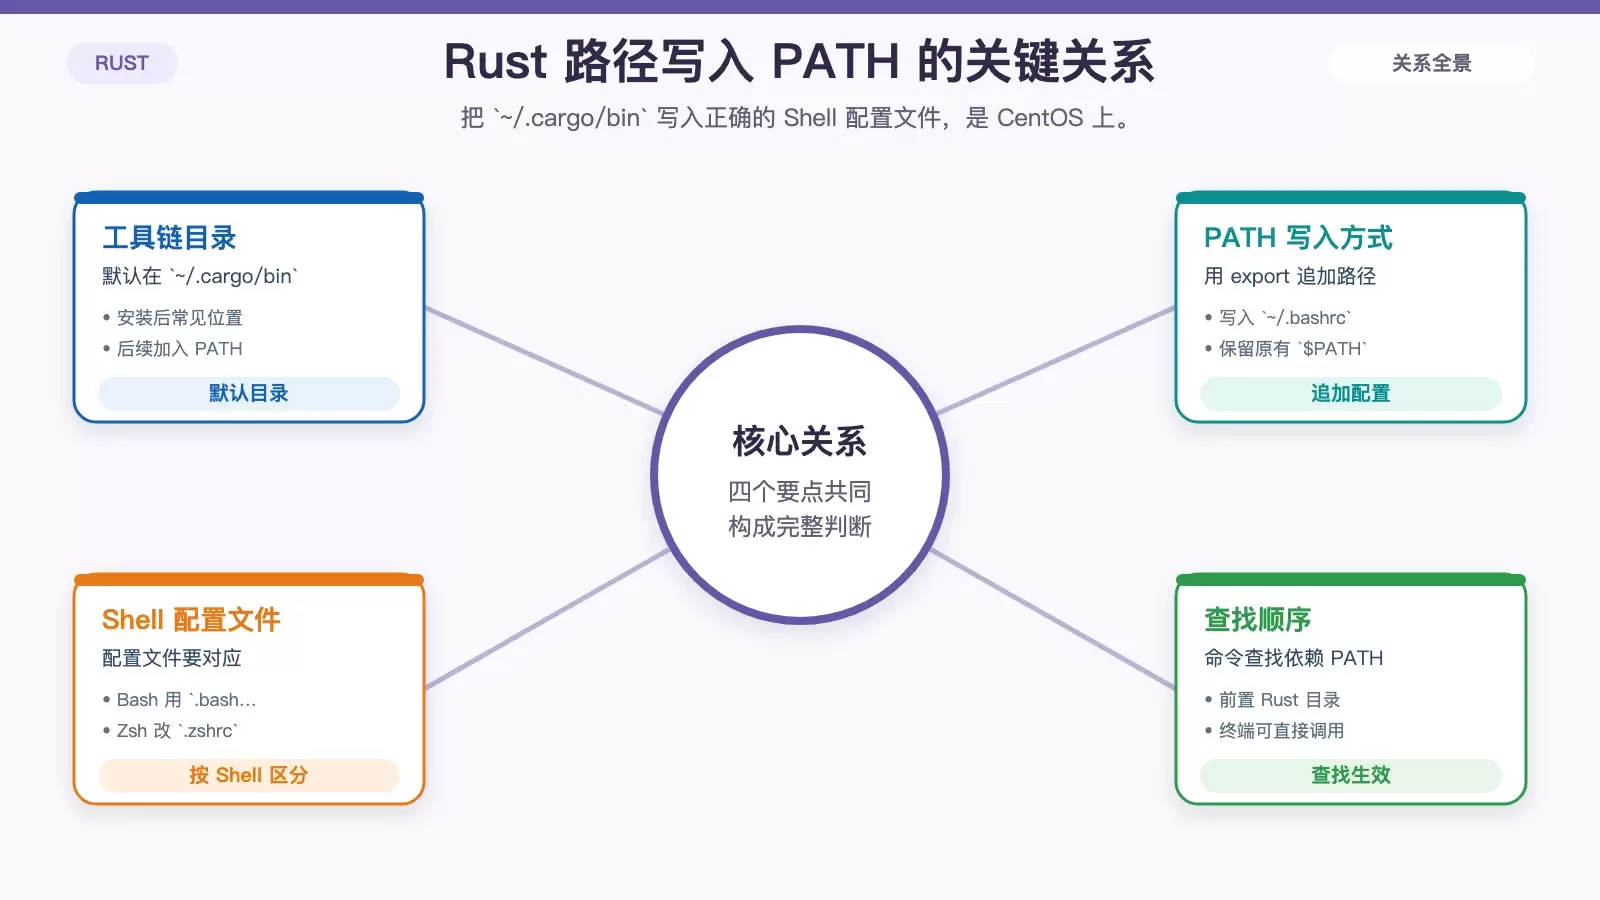
在 CentOS 上配置 Rust,关键不是安装命令本身,而是让系统能正确找到 `rustc` 和 `cargo`。这篇文章按“安装、写入 PATH、立即生效、验证排错”的顺序梳理操作,并补出不同 Shell 下该改哪个配置文件,方便快速判断环境是否已经配置完成。
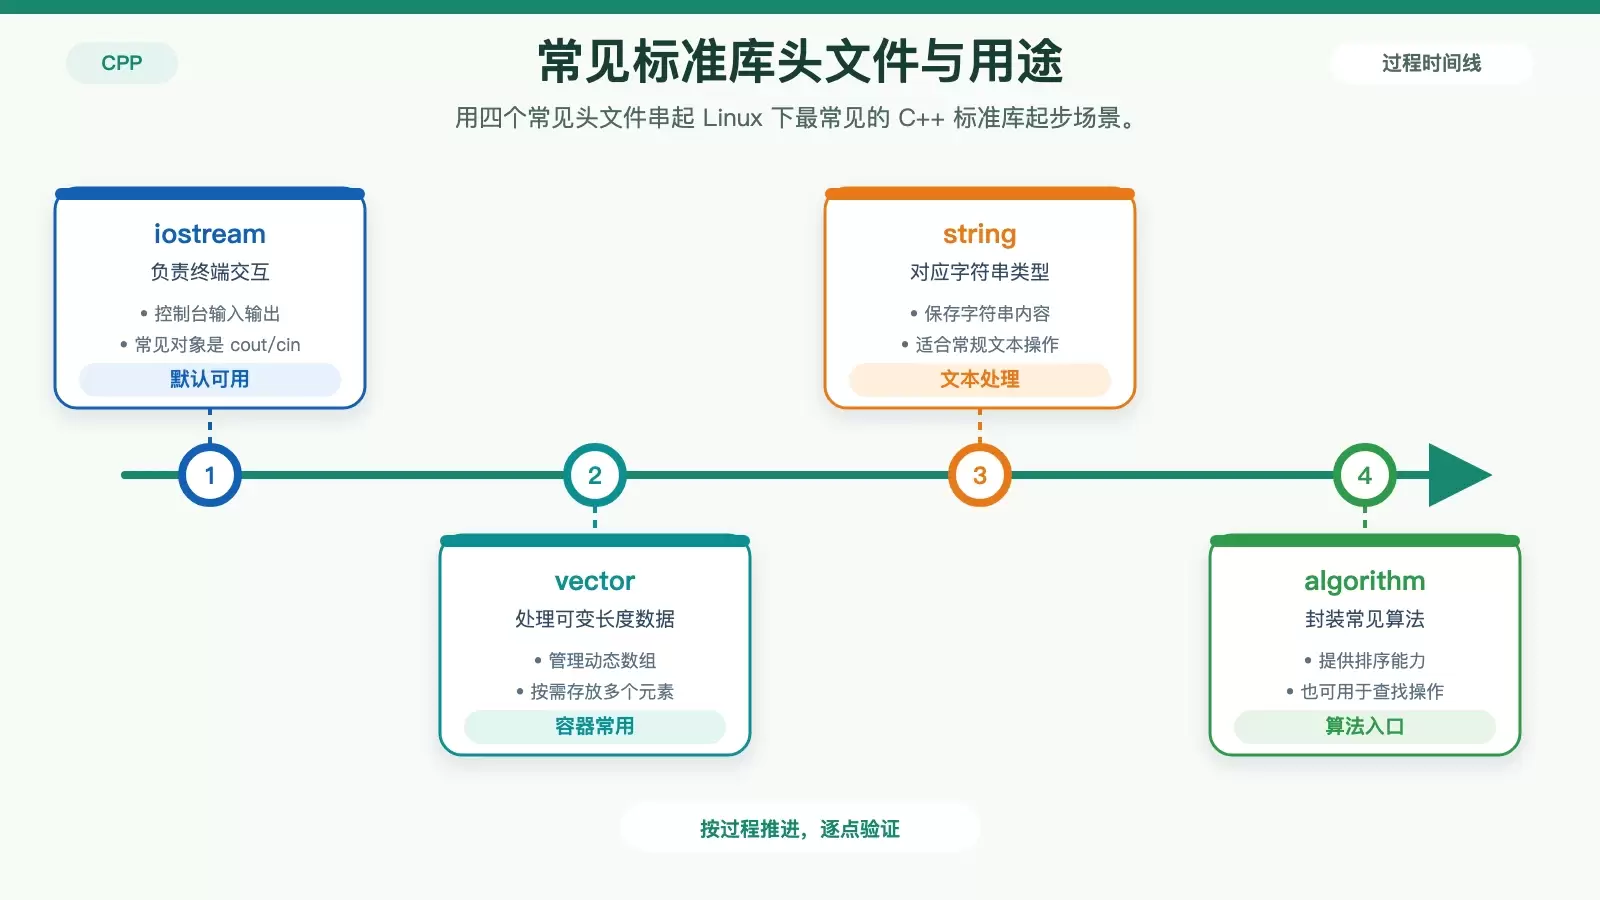
在 Linux 上使用 C++ 标准库,核心并不在“安装”,而在于正确包含头文件、按命名空间调用接口,再用 g++ 完成编译运行。本文用最基础的输入输出示例串起完整流程,同时补出常见标准库头文件的对应关系,方便刚开始写 C++ 的读者快速判断该引什么、怎么编译、运行后会得到什么结果。
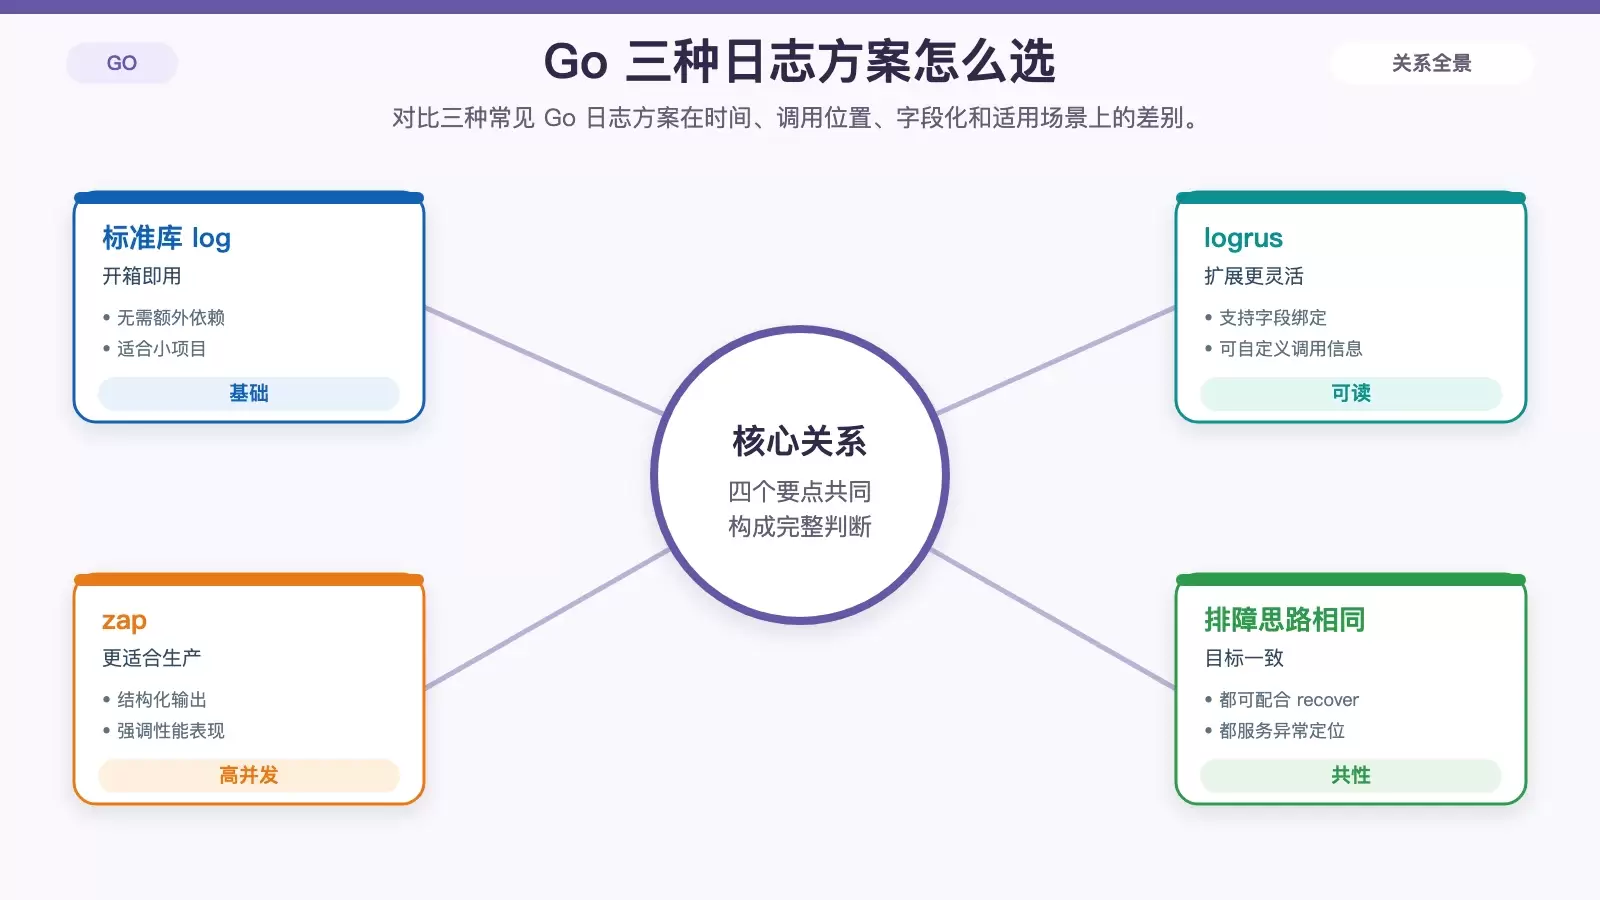
在 Go 项目里,日志不是简单的打印输出,而是定位异常时最关键的现场记录。本文从标准库 `log`、`logrus` 和 `zap` 三种常见方案切入,说明它们分别怎样补齐时间、调用位置、结构化字段与 panic 捕获信息,并给出一套更适合线上排障的判断思路。
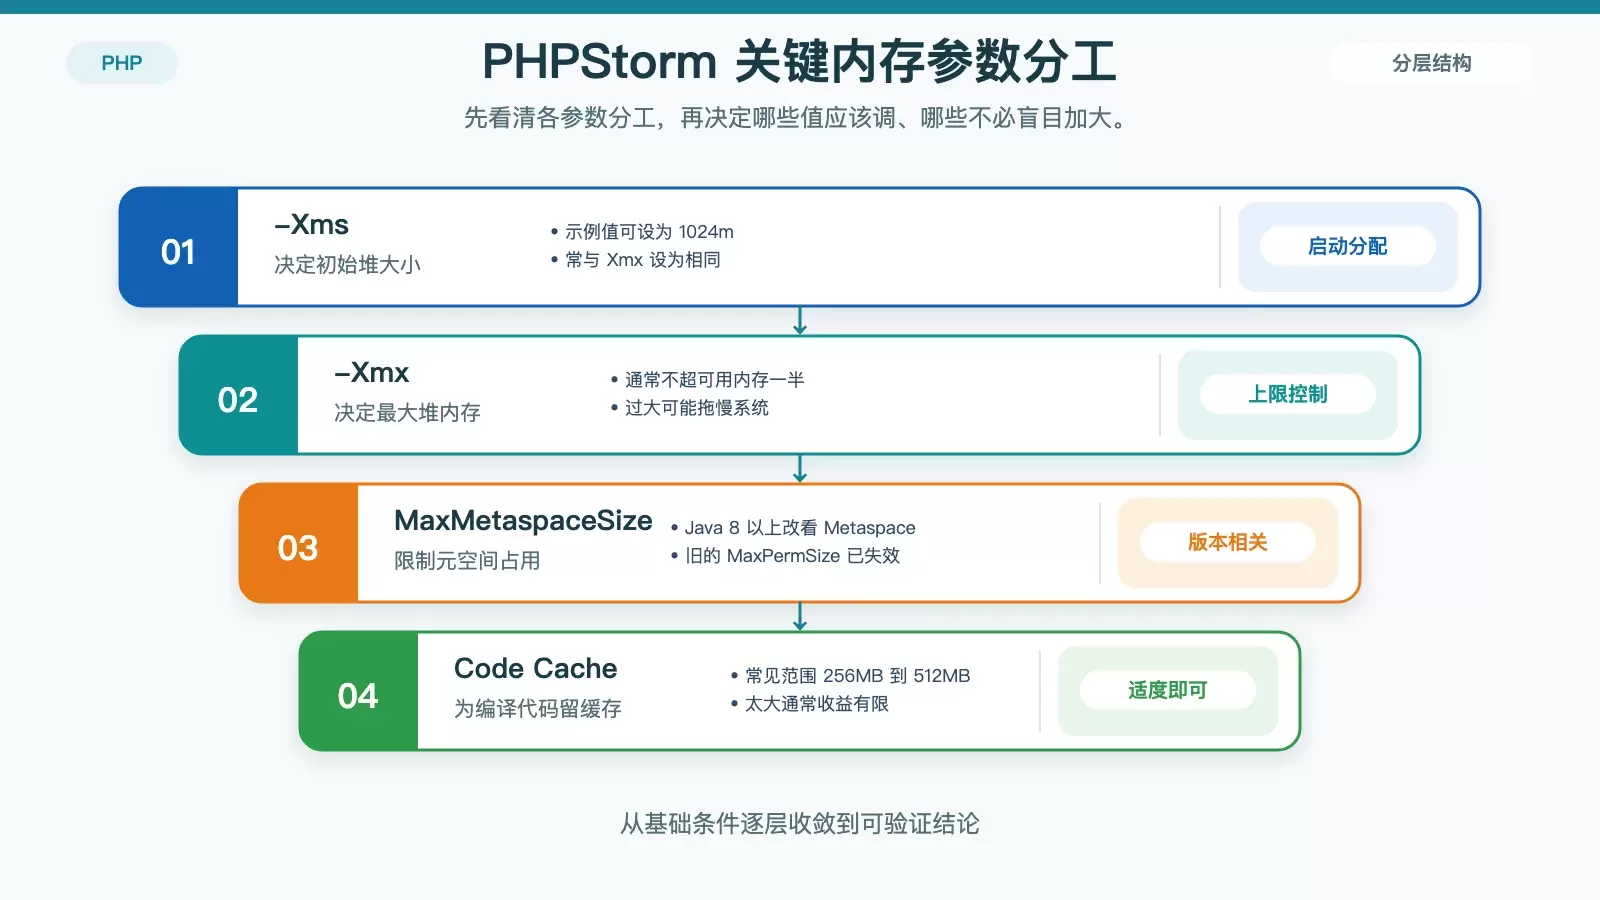
在 CentOS 上调整 PHPStorm 内存,关键不在“设得越大越好”,而是先看机器可用内存、再按 JVM 参数分配堆、元空间和代码缓存。本文结合 2GB 到 16GB 以上机器,整理出可直接套用的配置思路、参数含义和常见避坑点。
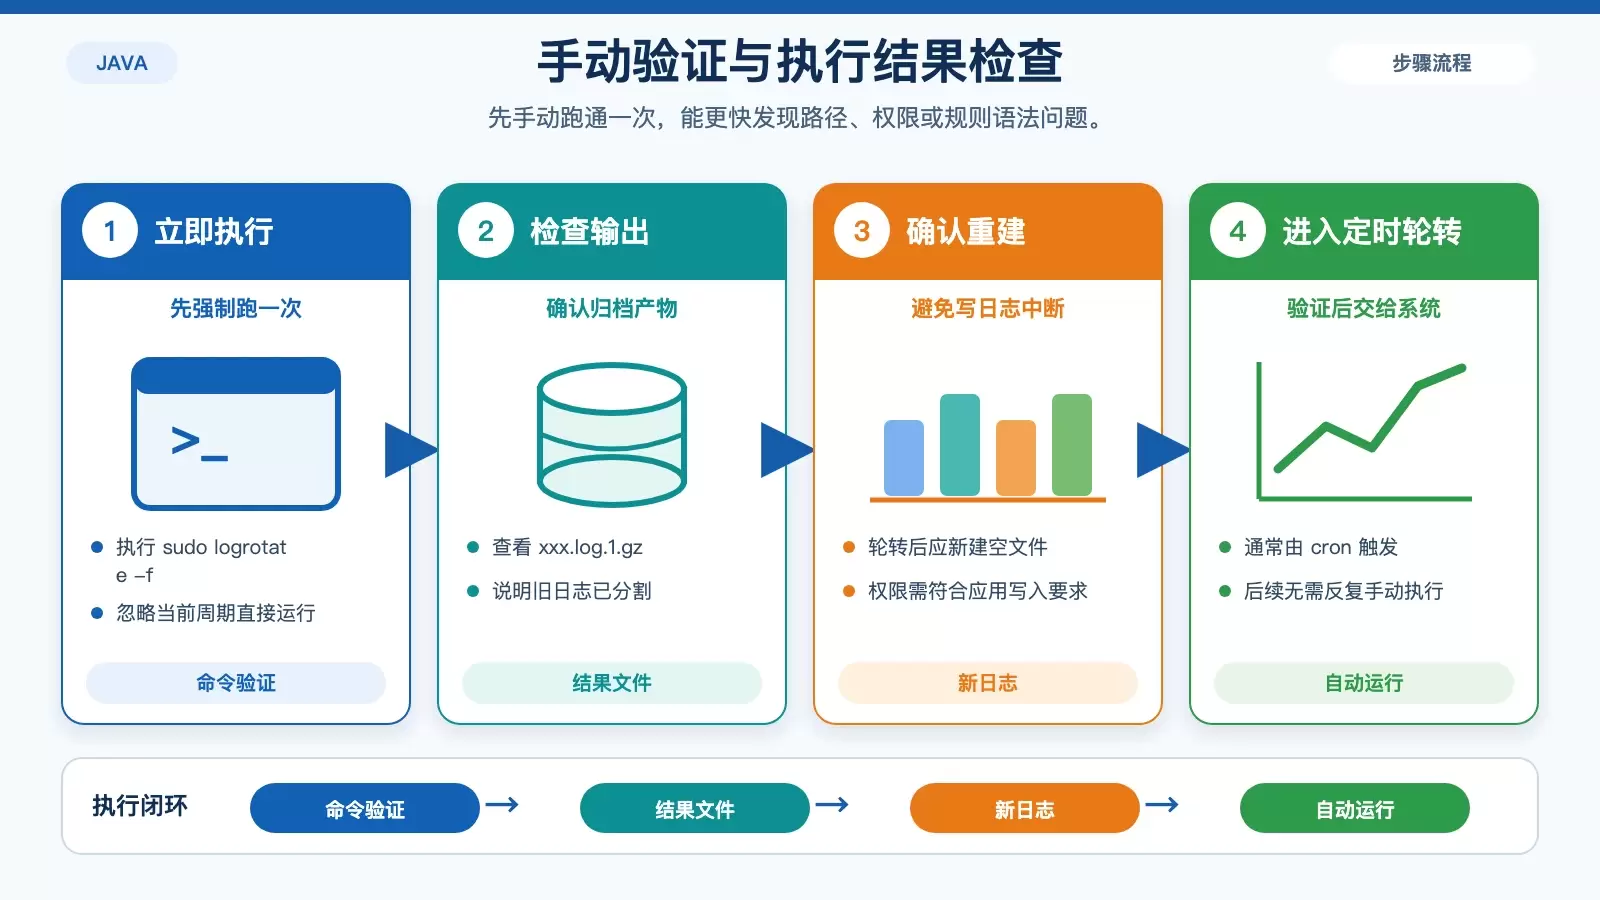
在 Ubuntu 上管理 Java 应用日志,最省事的办法通常是直接用系统自带的 logrotate。本文按安装、规则编写、参数含义、手动验证和自动轮转几个环节整理出一套可落地配置,方便你快速判断这套方案是否适合自己的日志目录和保留策略。
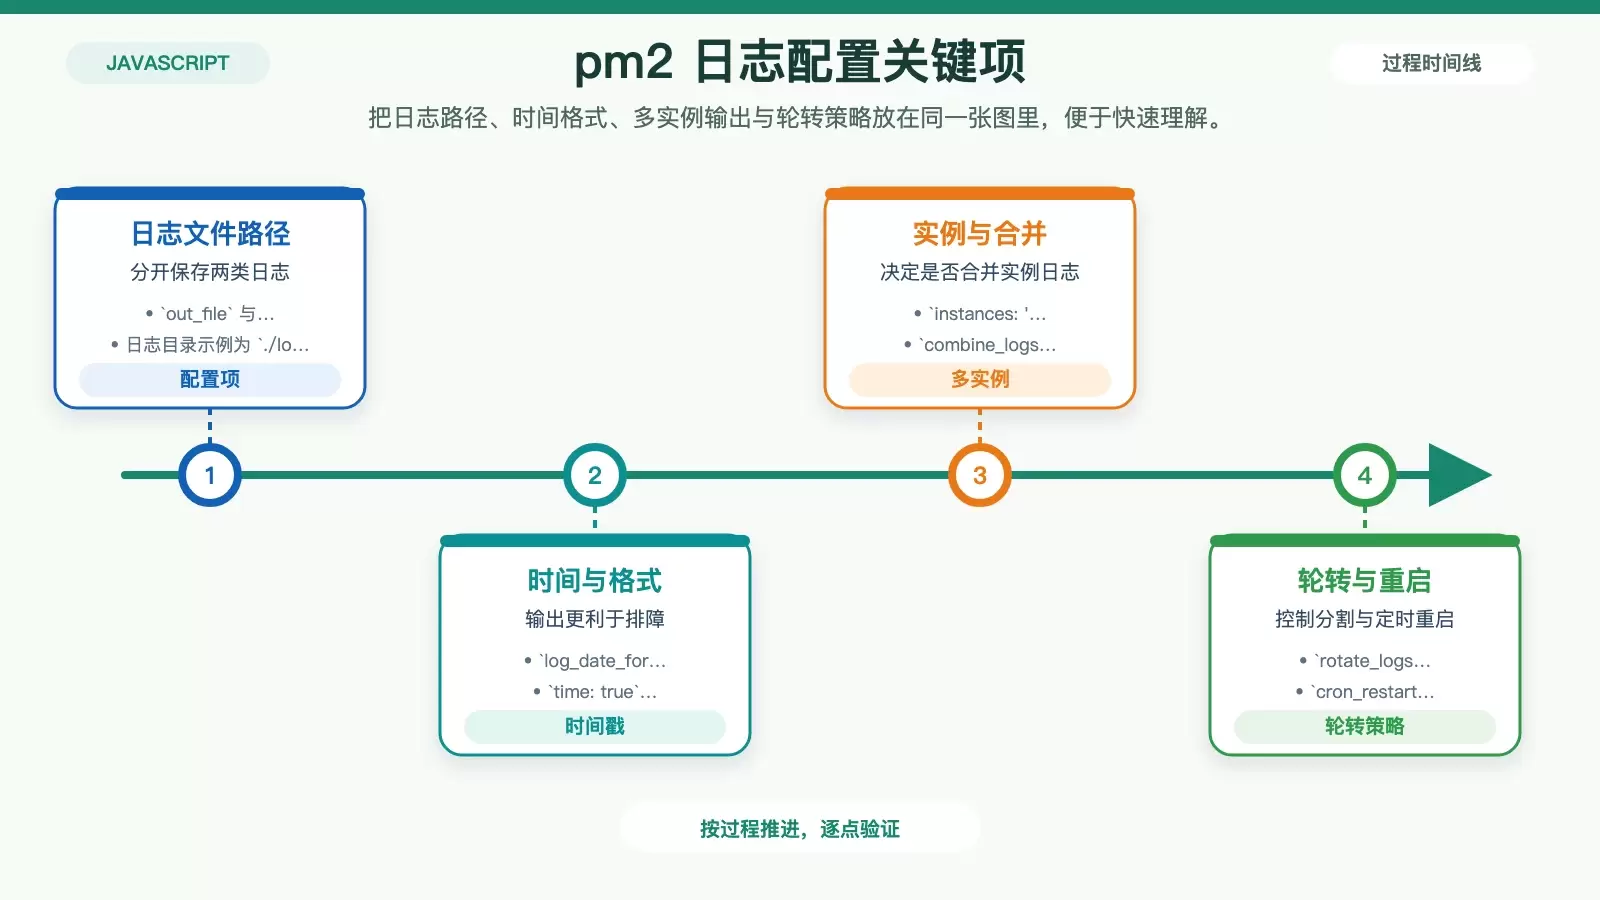
在 Ubuntu 上部署 Node.js 服务时,日志文件如果长期不做分割,很快就会影响排障和日常维护。本文基于 pm2 的常见用法,整理出安装、启动、配置 `ecosystem.config.js`、查看日志以及启停应用的完整流程,并说明哪些参数真正关系到日志管理。
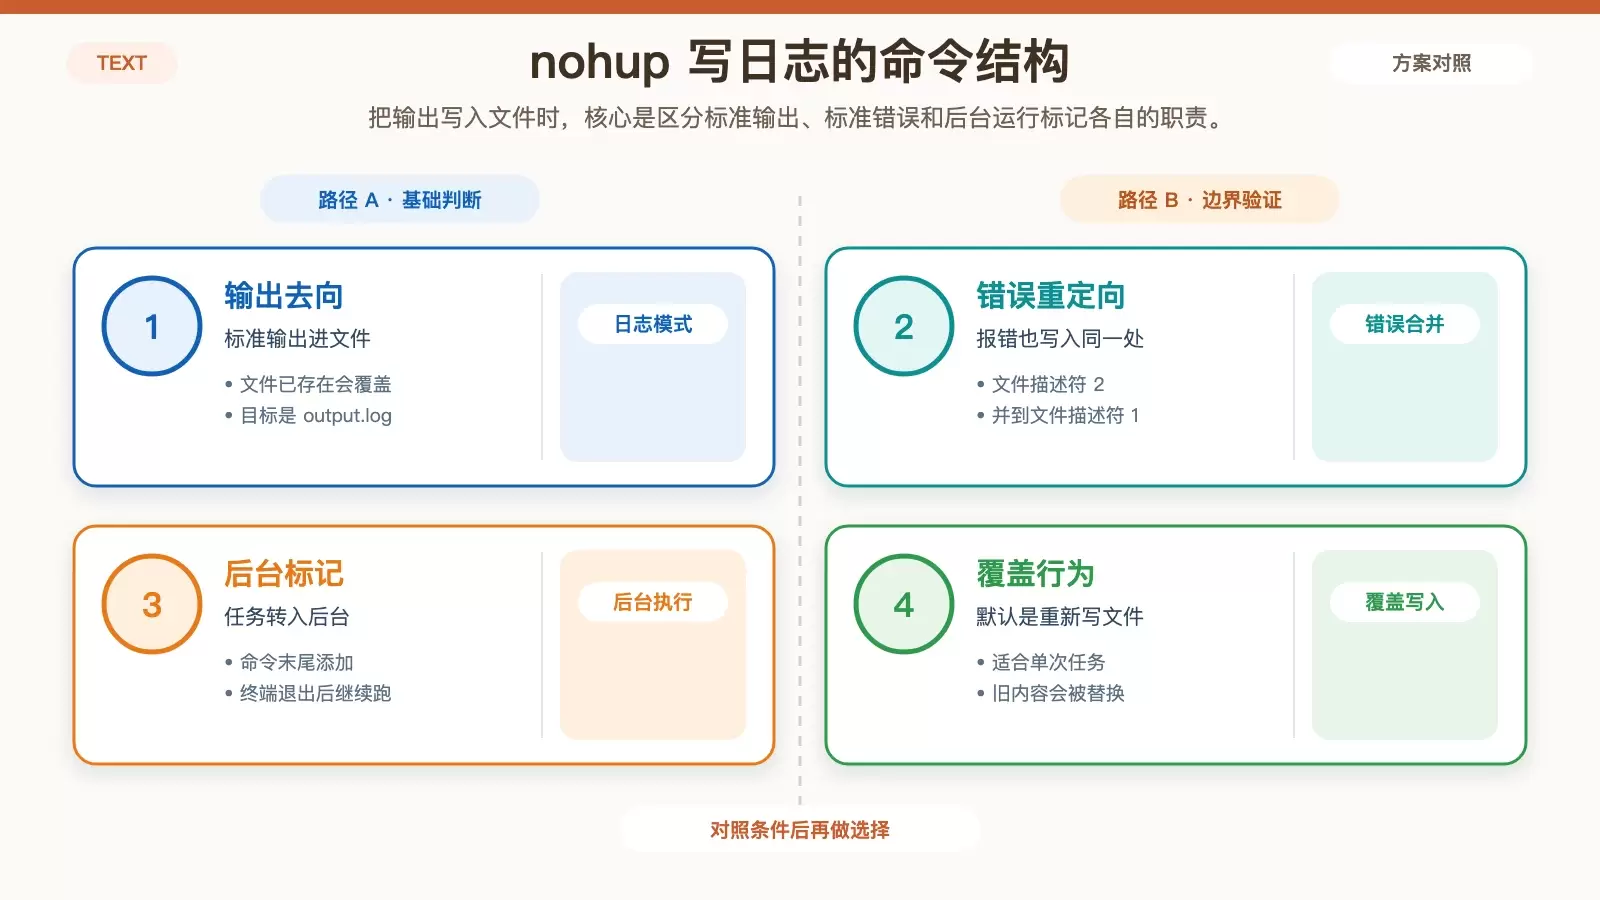
`nohup` 的核心作用,是让命令在退出终端或断开会话后继续运行。真正容易出错的地方通常不在后台执行本身,而在输出如何处理:是写入日志便于排查,还是直接丢弃避免占用空间。本文用两种常见写法拆开说明,并顺带解释 `2>&1`、`>`、`>>` 和末尾 `&` 各自负责什么。
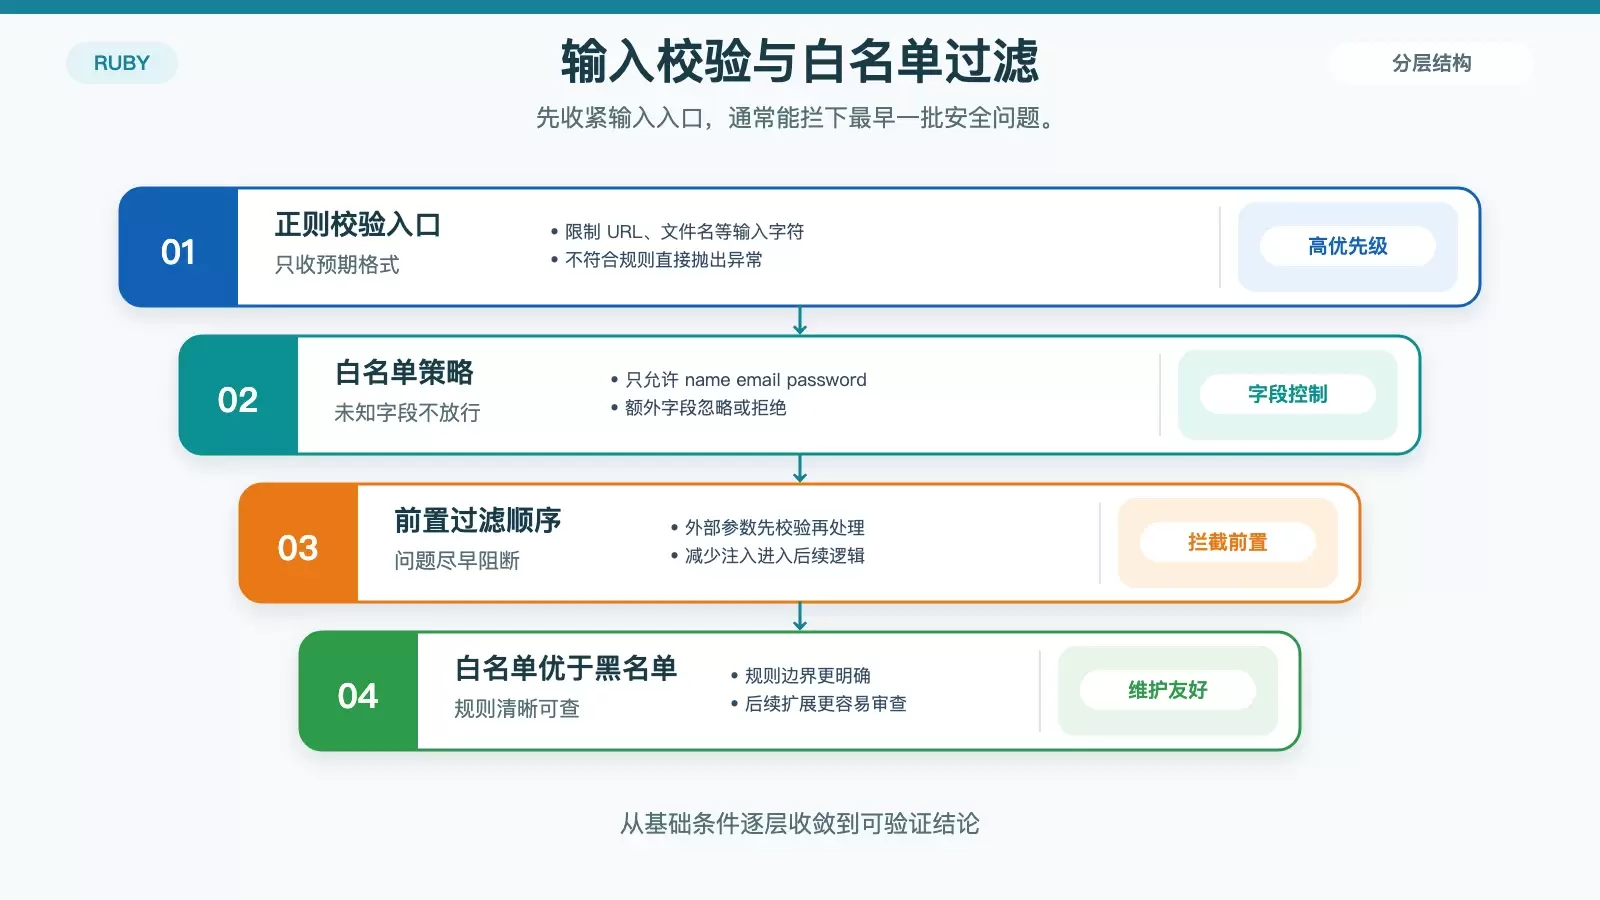
这篇文章把 Ruby 应用常见的安全问题拆成五个可执行方向:输入验证、敏感数据保护、HTTP 安全头、错误与日志控制,以及依赖更新和自动扫描。每一部分都保留了原有示例代码,方便直接对照检查现有项目。
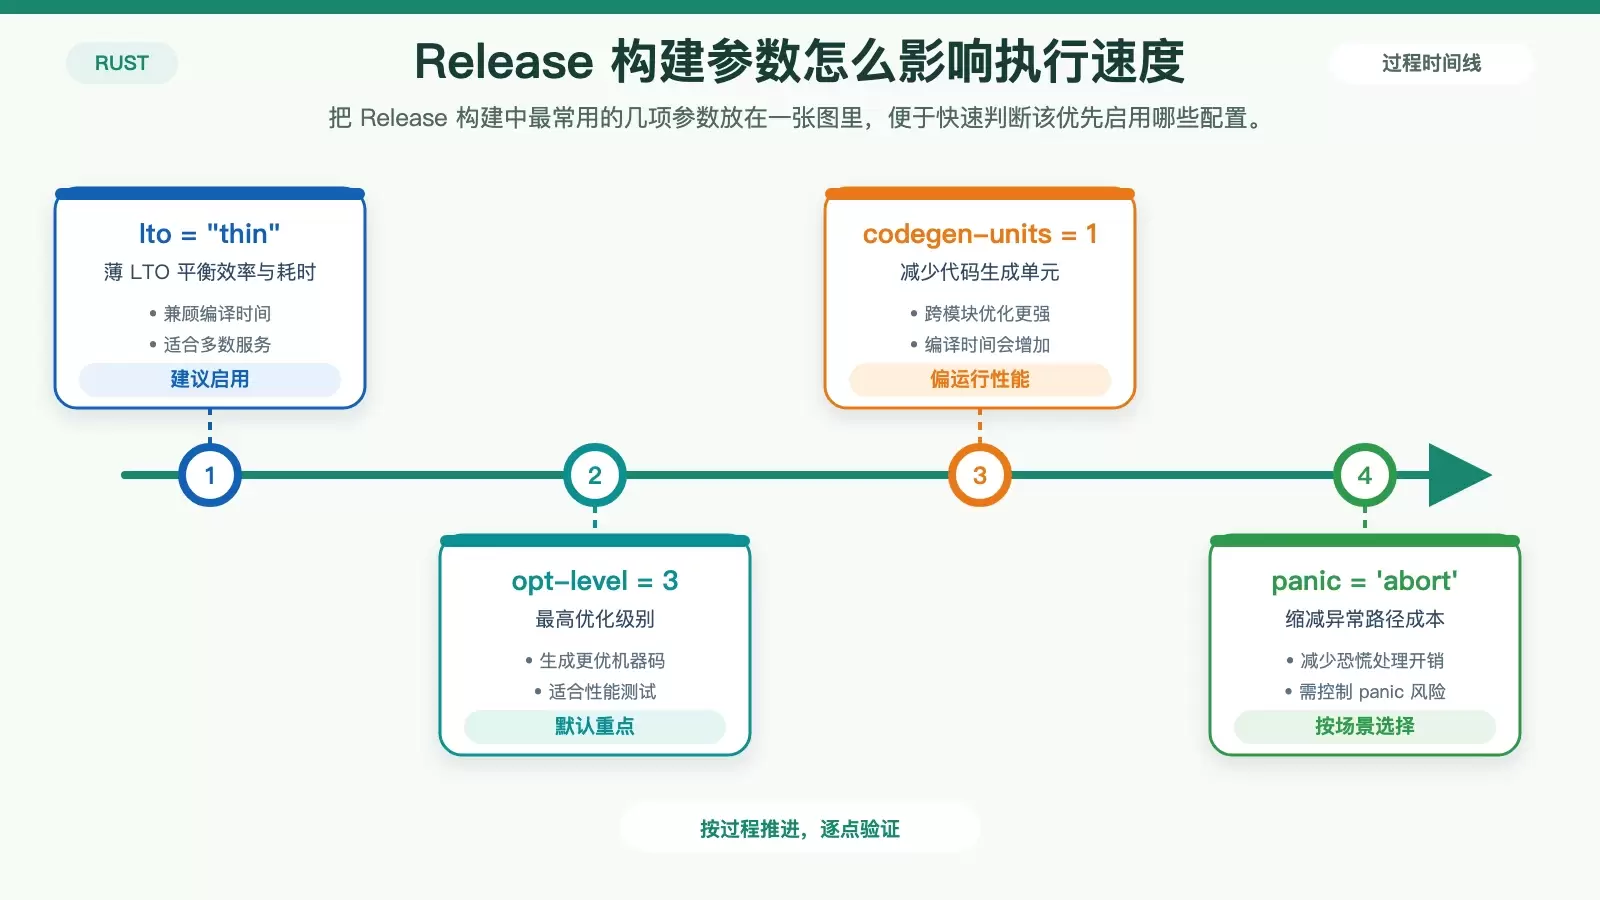
Rust 程序在 CentOS 上跑得慢,常见原因并不只在代码本身,编译模式、系统限制和运行时组件同样会拖后腿。本文按“先确认编译产物,再查代码热点,最后调系统与运行时”的顺序梳理一套可落地的加速方法,适合需要尽快定位瓶颈的开发者参考。