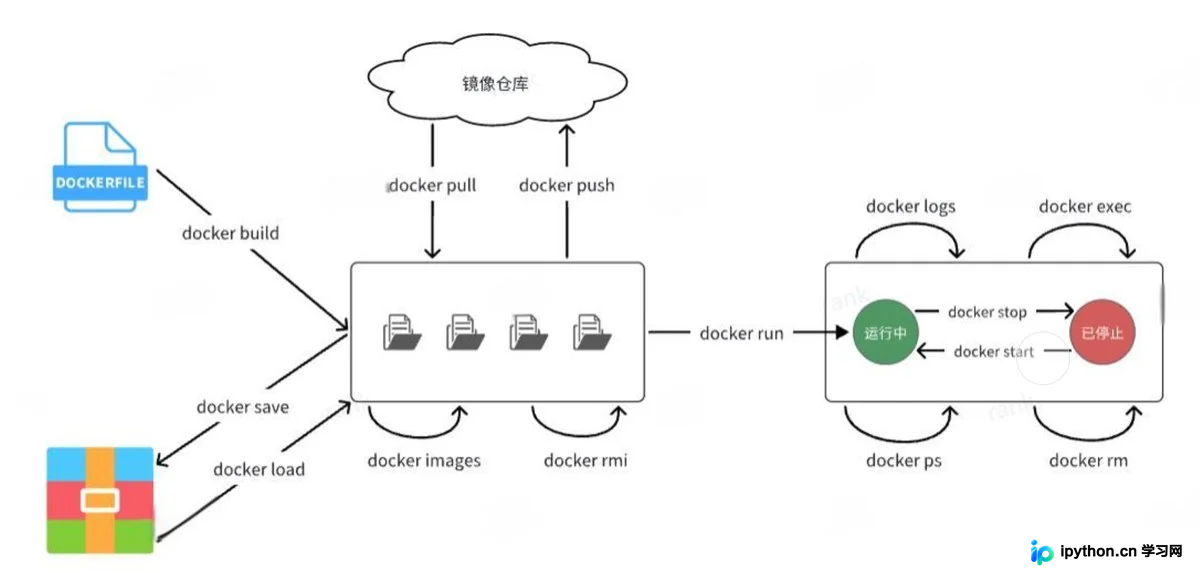
Python项目打包为Docker镜像并保存修改的完整流程
本文详细介绍如何将修改后的Python项目打包为.tar.gz格式,并通过Dockerfile构建镜像。内容涵盖setup.py配置、项目打包命令、镜像构建与运行,以及如何在容器内保存和提取代码修改,确保开发成果不丢失。
2026-10-12
7


本文详细介绍如何将修改后的Python项目打包为.tar.gz格式,并通过Dockerfile构建镜像。内容涵盖setup.py配置、项目打包命令、镜像构建与运行,以及如何在容器内保存和提取代码修改,确保开发成果不丢失。
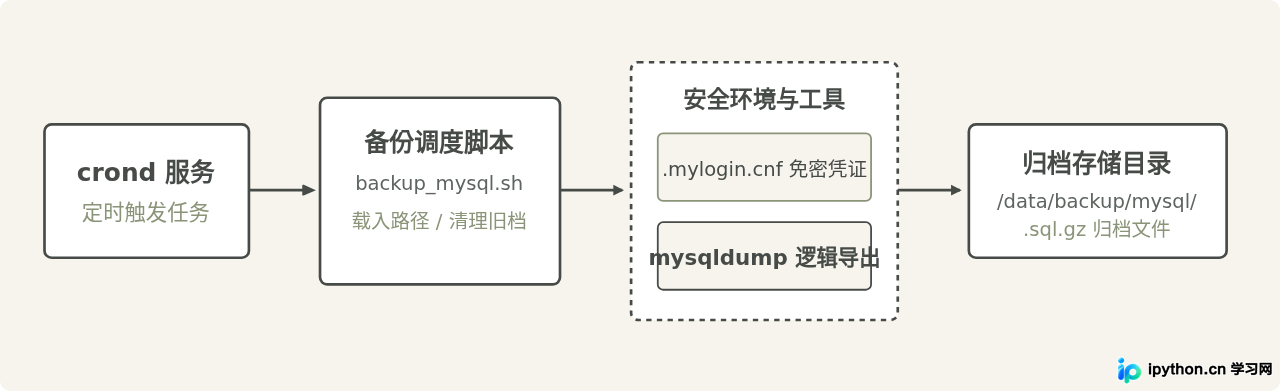
详细讲解在Linux系统下结合crontab计划任务与mysqldump工具实现MySQL数据库定时自动备份的完整方案,包含脚本编写、免密安全配置、自动清理过期备份及执行验证。
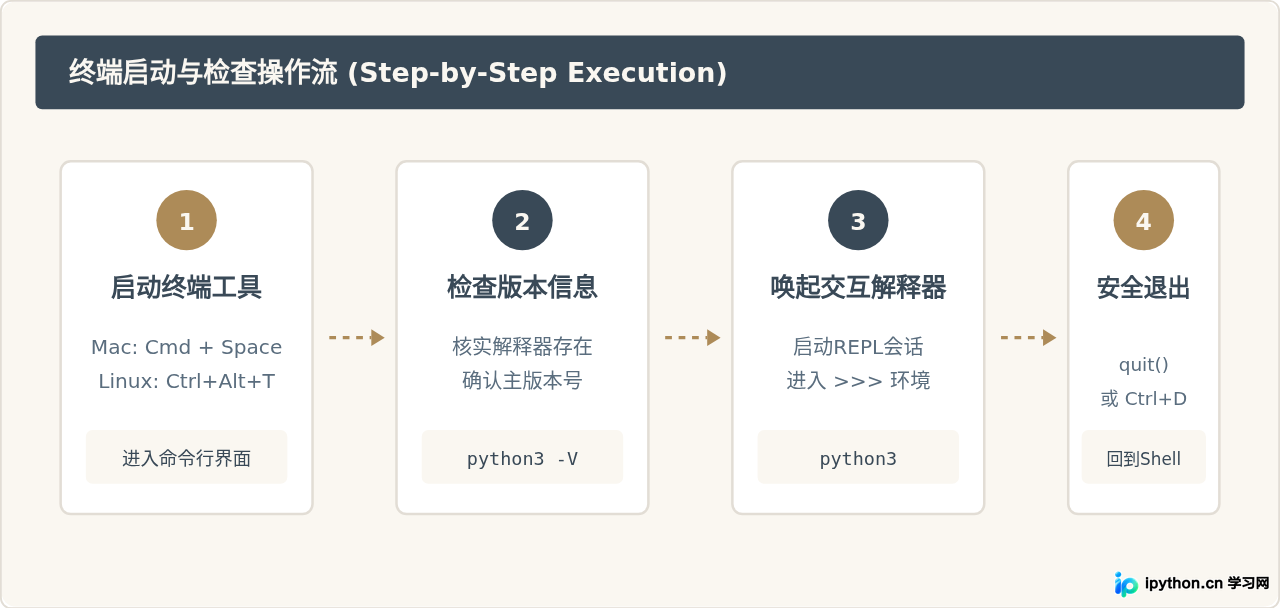
针对Mac和Linux系统的实用教程:详细讲解如何通过终端打开Python交互环境、准确检查已安装的Python版本、区分python与python3指令,以及安全退出的标准方法。
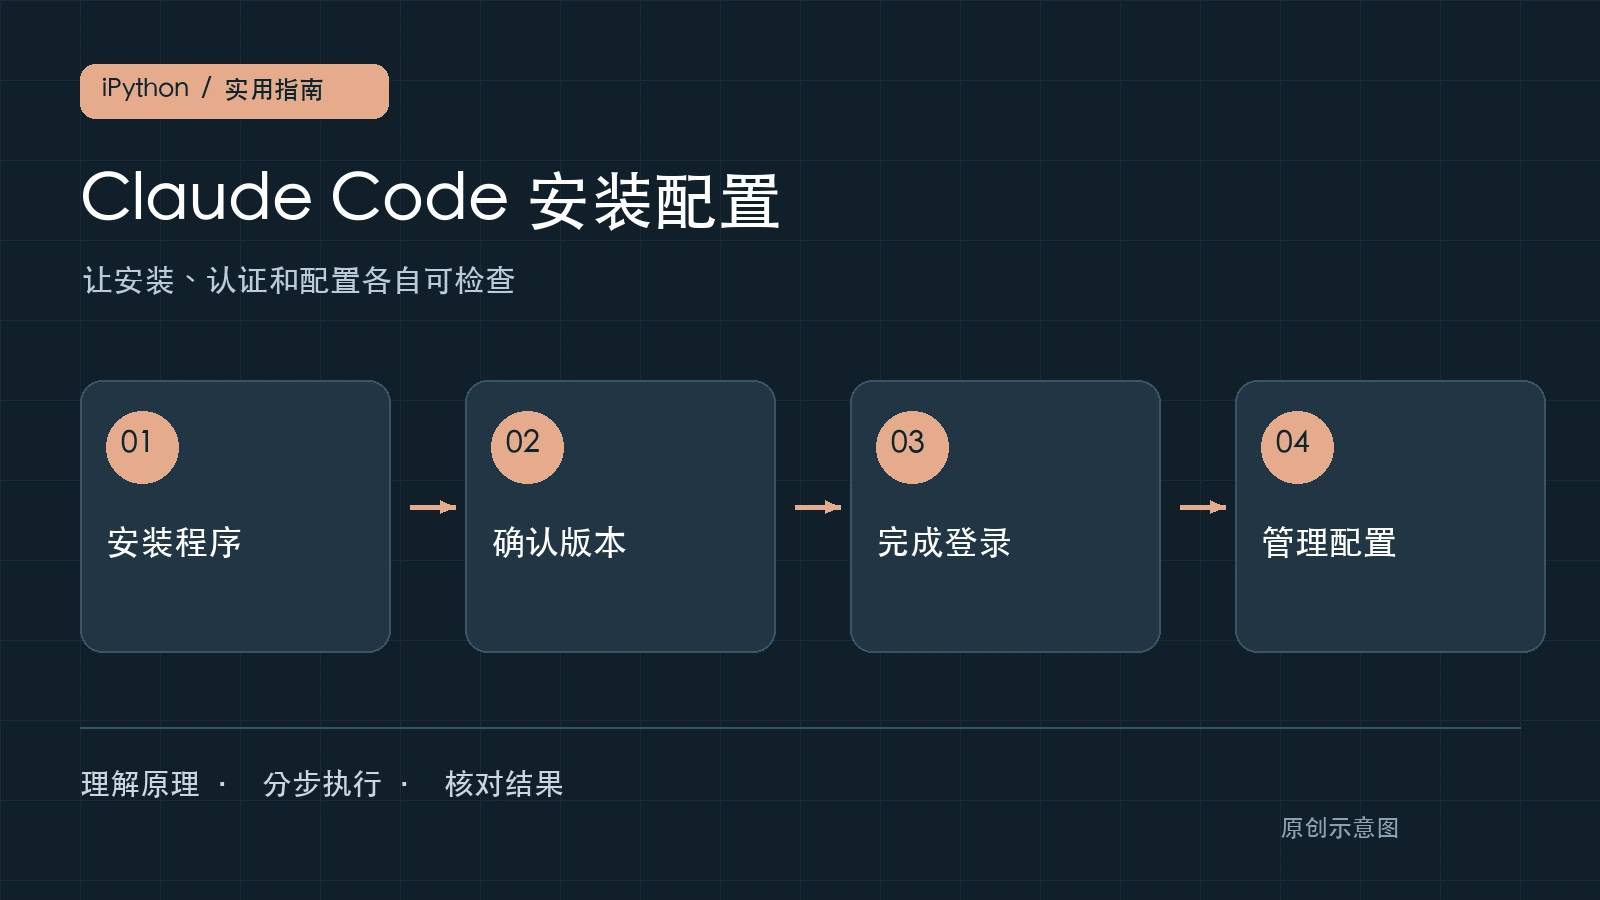
安装 Claude Code 最容易被忽略的一步,是确认你正在配置哪一个环境。Windows 原生终端、WSL、macOS 和远程服务器可能拥有不同的程序、账户状态与配置文件。先选定项目真正运行的位置,再安装和登录,后续会省去很多重复排查。
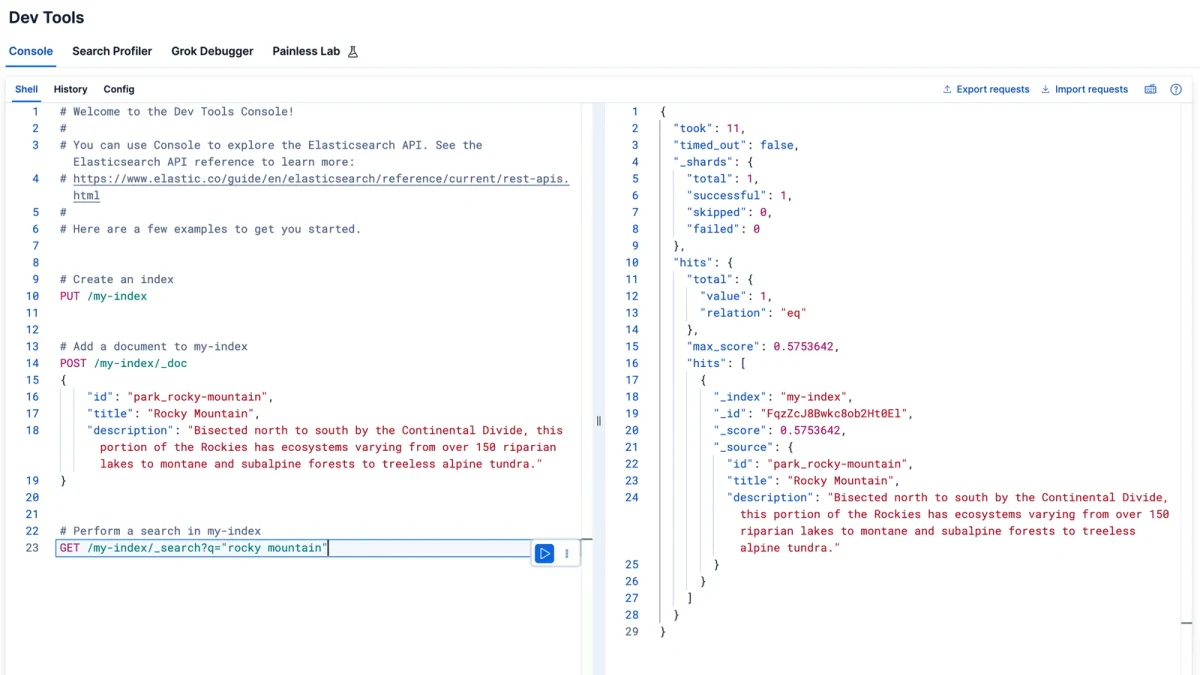
对比 Elasticsearch 与 MySQL FULLTEXT 的核心原理、适用场景、基础操作和效果验证,帮助读者根据数据规模、查询复杂度与运维成本选择合适的全文检索方案,并避开常见配置与性能陷阱。
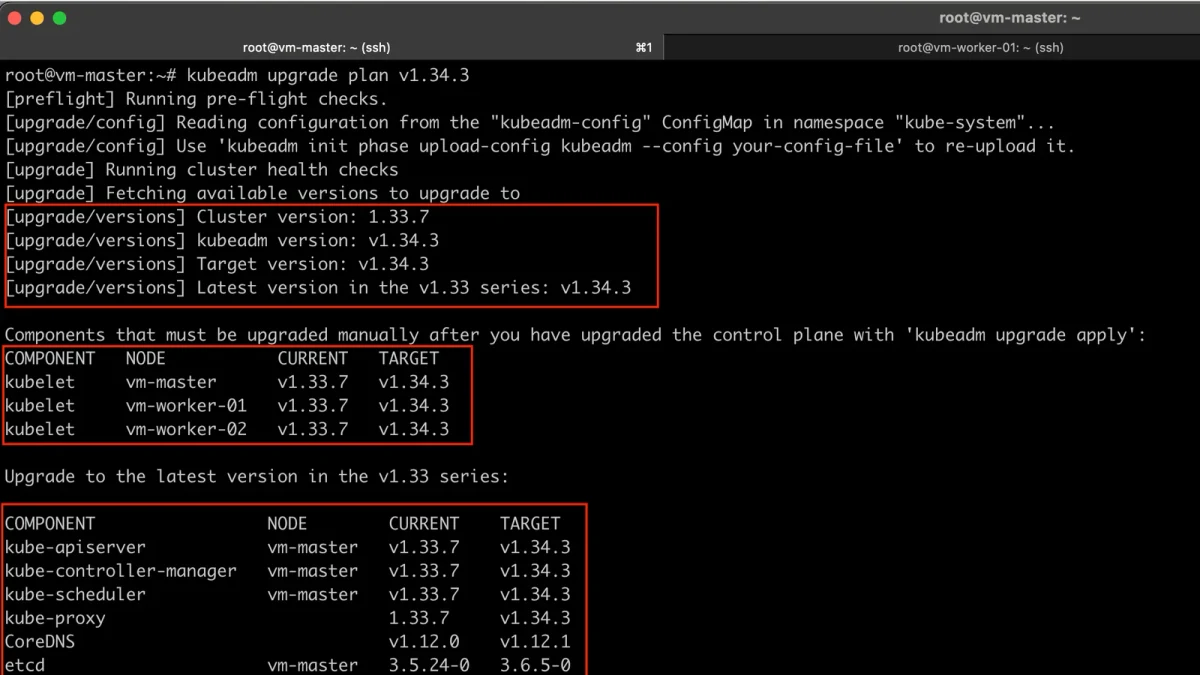
系统梳理 Kubernetes 集群版本升级的完整路径,重点覆盖升级前评估与备份、版本选择、控制平面与工作节点升级、升级后的健康检查,以及常见兼容性和操作风险。以 kubeadm 集群为主要示例,并提醒不同部署方式需采用对应升级流程。
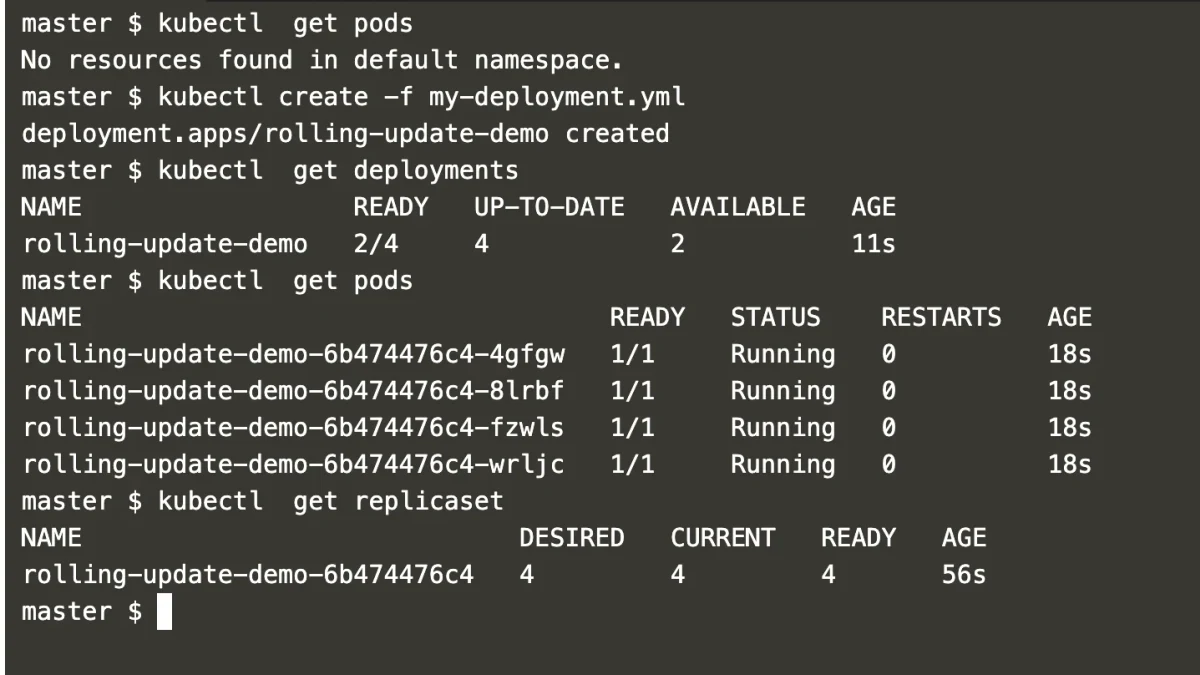
围绕 Kubernetes Deployment 的滚动更新与回滚历史,按“理解机制 → 执行更新 → 验证结果 → 查看历史与回滚 → 排查避坑”的路径组织内容,帮助读者掌握实际发布流程,并理解 ReplicaSet、Revision、更新策略和历史保留之间的关系。 Kubernetes +1
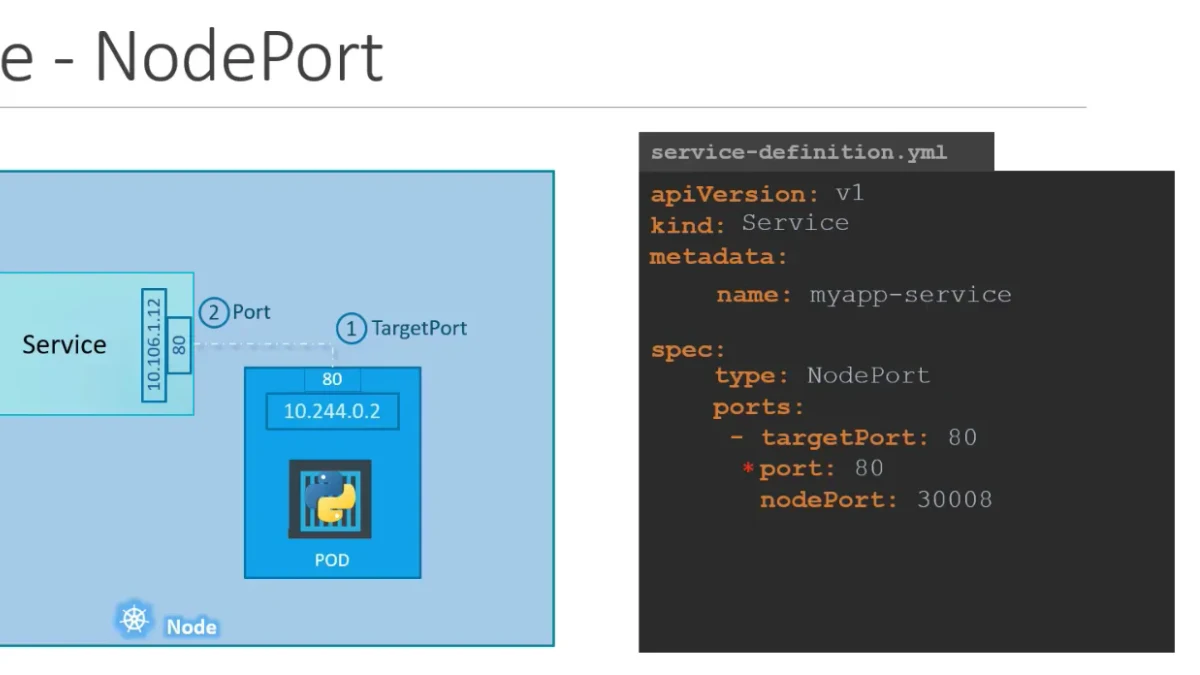
介绍Kubernetes Service对外暴露服务的基本机制,对比NodePort与LoadBalancer的适用场景、配置方式、访问验证及常见避坑点,帮助读者根据集群环境选择合适的服务暴露方案。
从备份原理、适用场景、执行方式到恢复验证,对比物理备份与逻辑备份的差异,帮助数据库管理员根据数据规模、恢复目标、跨版本迁移和运维成本选择合适的备份方案。
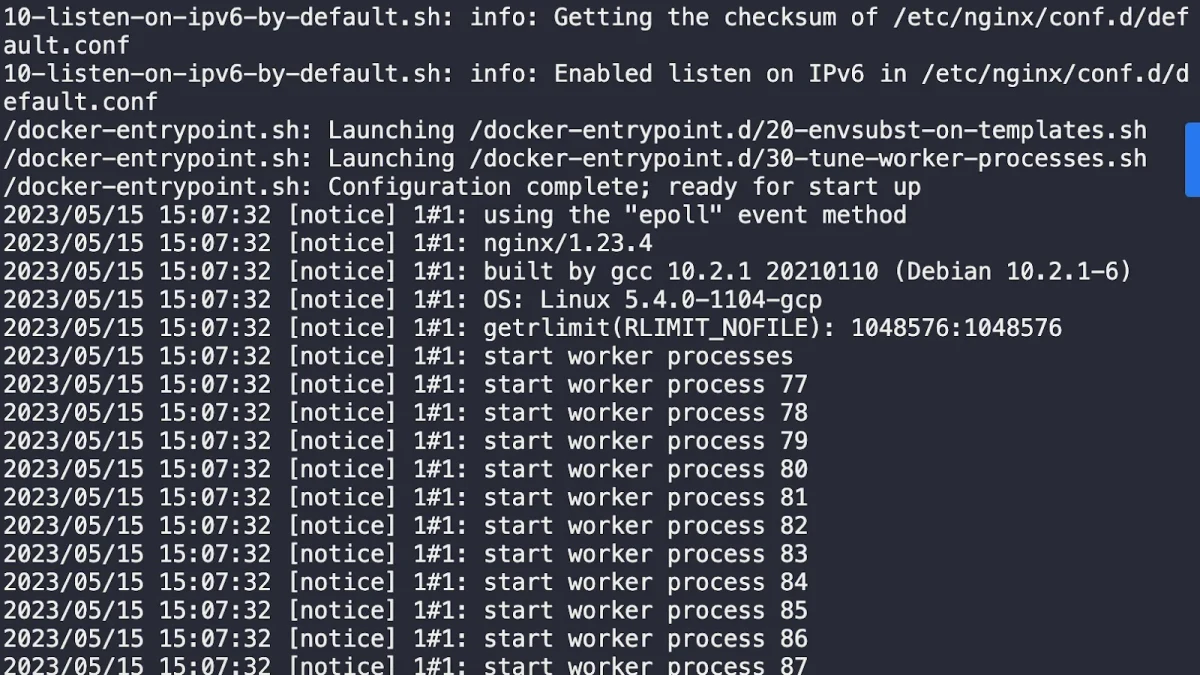
掌握Kubernetes容器日志查看与实时跟踪方法:先用kubectl logs定位单个Pod或容器,再通过过滤、历史实例和时间范围缩小排查范围,最后使用stern同时聚合多个Pod和容器的实时日志,并处理高日志量、权限和容器重启等常见问题。
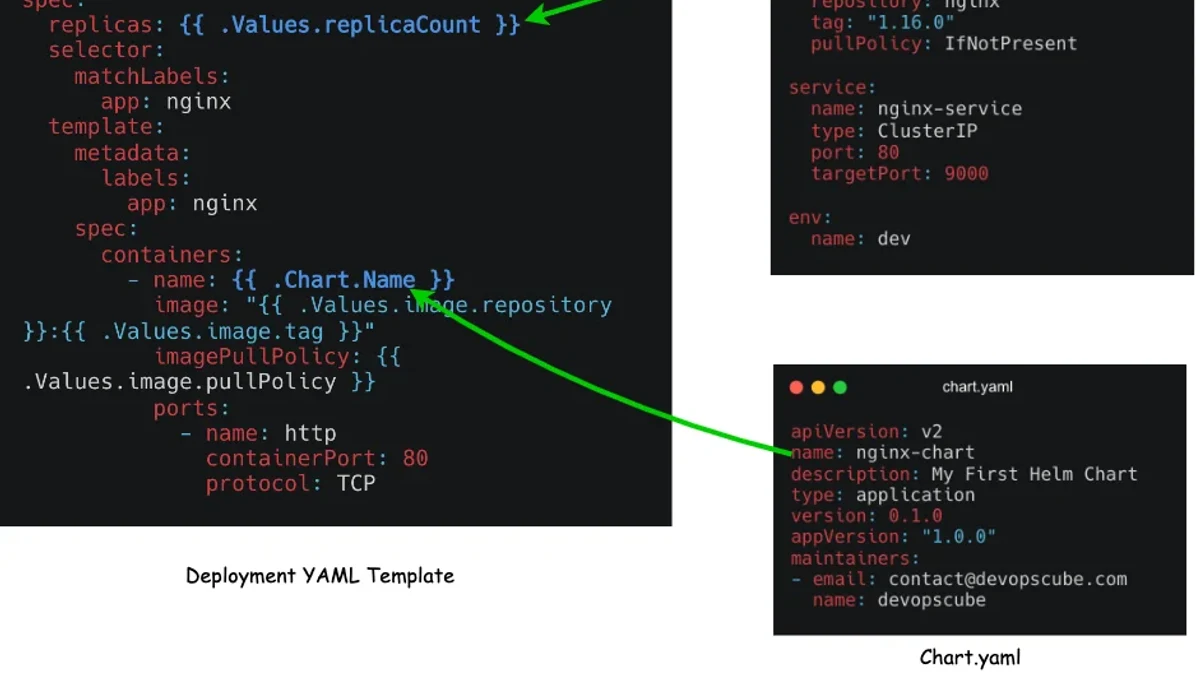
掌握 Helm Chart 的目录结构、模板与 values.yaml 的协作方式,以及通过 -f 和 --set 覆盖配置的优先级;同时结合渲染验证与常见坑,建立从编写到调试的完整流程。
从RBAC权限模型出发,结合典型越权场景、权限验证与审计日志,系统讲清如何发现、验证和修复Kubernetes中的过度授权与权限提升风险。Kubernetes RBAC通过Role、ClusterRole及对应Binding控制访问范围,审计机制则可记录用户、资源、操作及授权结果,为排查越权行为提供依据。