
Docker镜像体积优化:多阶段构建与缓存利用
从镜像体积分析入手,系统介绍多阶段构建、构建缓存与依赖管理的优化方法,并通过构建结果验证优化效果,同时总结常见误区与避坑实践。
2026-09-15
10


文章围绕“行业趋势—龙头筛选—数据验证—风险避坑”展开,帮助读者理解AI、云原生、零信任与安全平台整合如何改变网络安全行业,并建立从看赛道到看公司、再到看估值与风险的分析框架。当前行业投资逻辑正从单纯的合规防御转向AI驱动的安全需求与平台化整合,但高估值、竞争加剧及业绩兑现仍是核心风险。
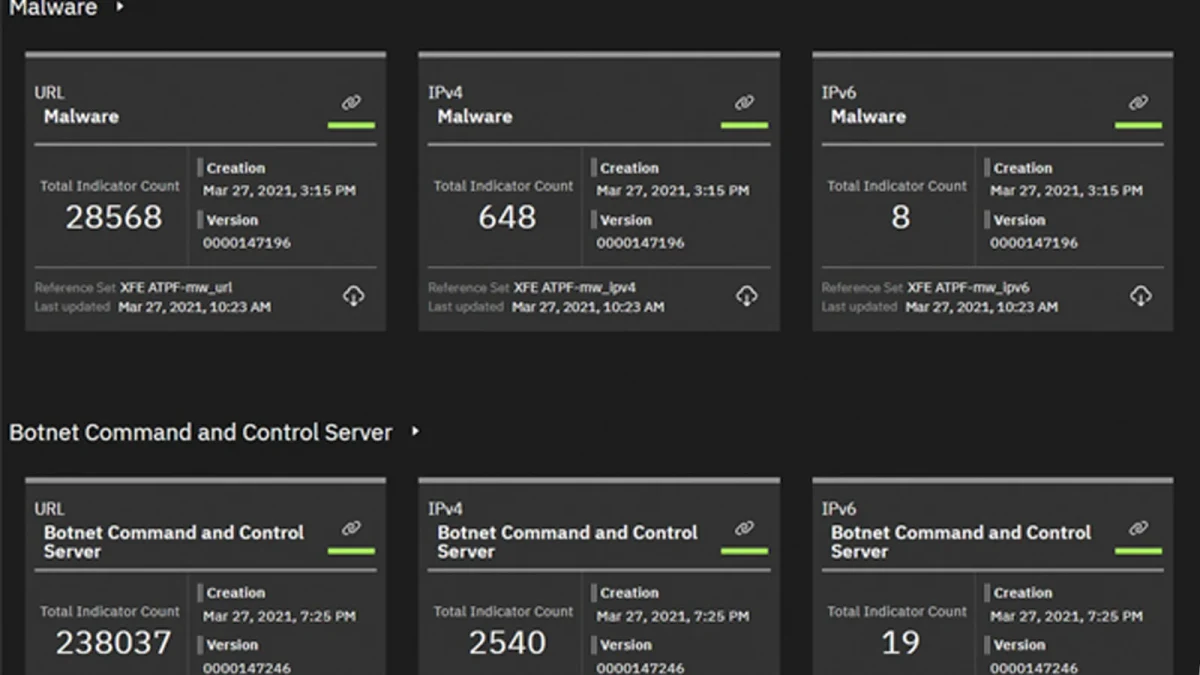
系统梳理Nginx upstream健康检查的核心机制:先理解被动健康检查如何通过真实请求失败摘除后端,再掌握主动健康检查的适用场景、配置方式与验证方法,最后总结版本差异、常见误区和生产环境避坑要点。
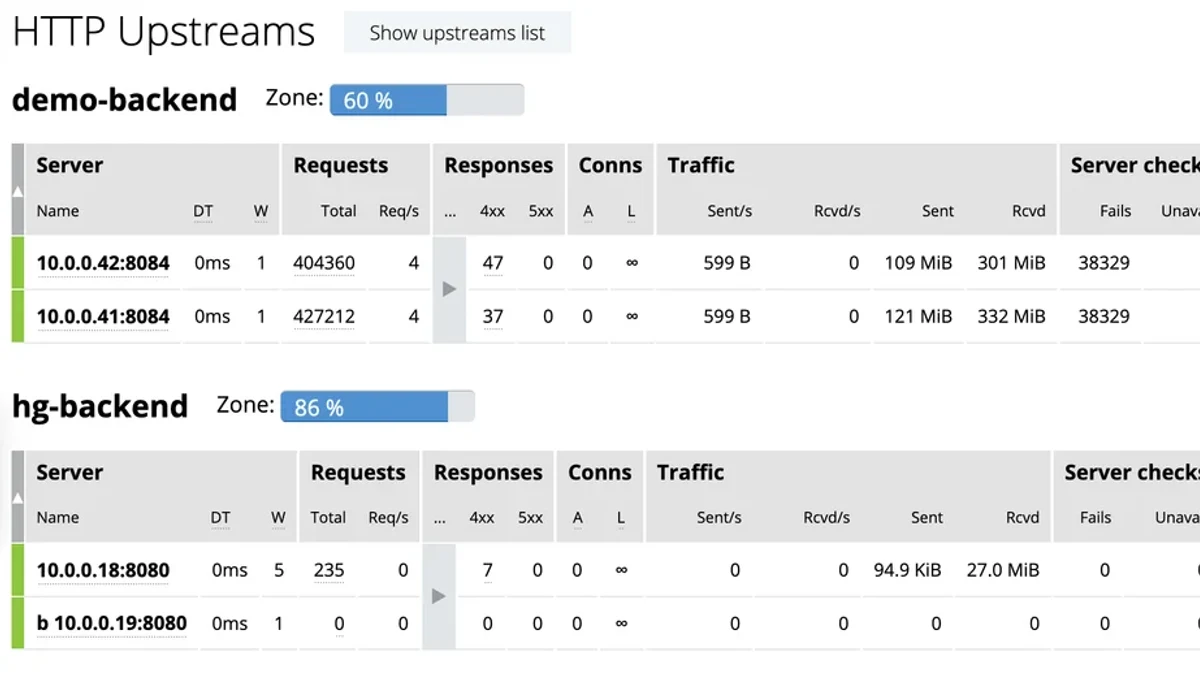
介绍 fail2ban 如何根据日志识别恶意登录行为,并通过 iptables 动态封禁攻击源;重点覆盖部署、联动配置、效果验证与常见避坑,帮助读者搭建一套可实际运行的主机入侵防护方案。
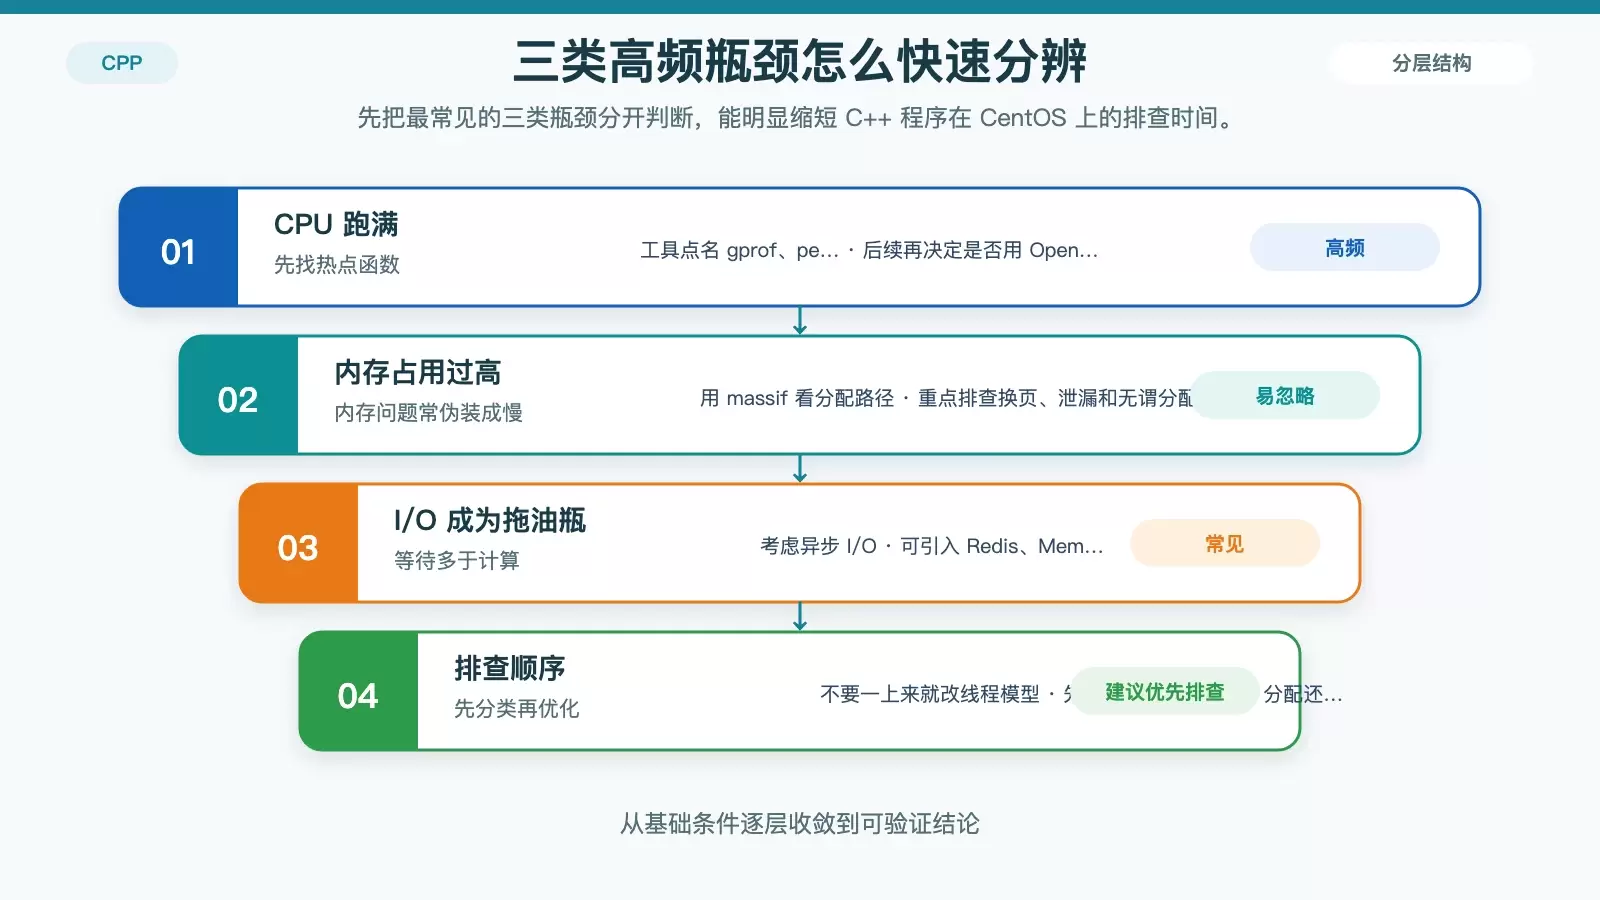
在 CentOS 上跑 C++ 程序时,性能问题通常不只出在代码本身,还可能落在内存、I/O、锁、网络、数据库甚至硬件层。本文按常见瓶颈逐类拆解,并给出对应的分析工具与优化方向,便于快速定位问题。
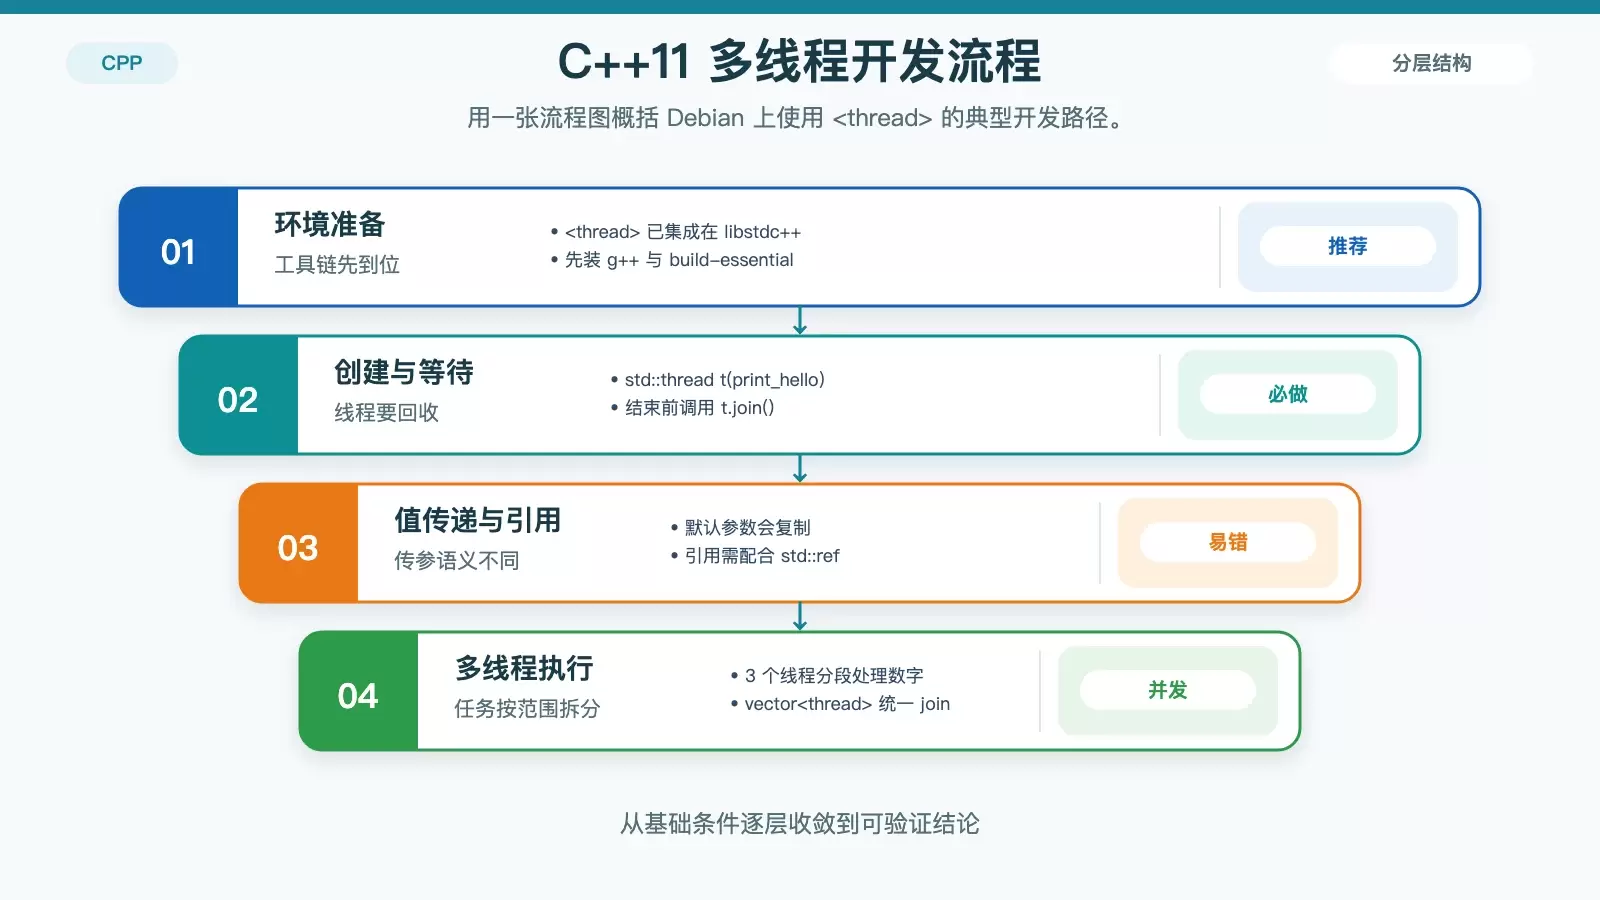
这篇文章围绕 Debian 下 C++ 多线程开发的两条常见路线展开:C++11 标准库的 与传统的 pthread。内容保留了安装、编译、线程创建、参数传递、互斥同步和生命周期管理等关键做法,并补出选择建议,方便你判断新项目该优先用什么、老项目该怎样继续维护。
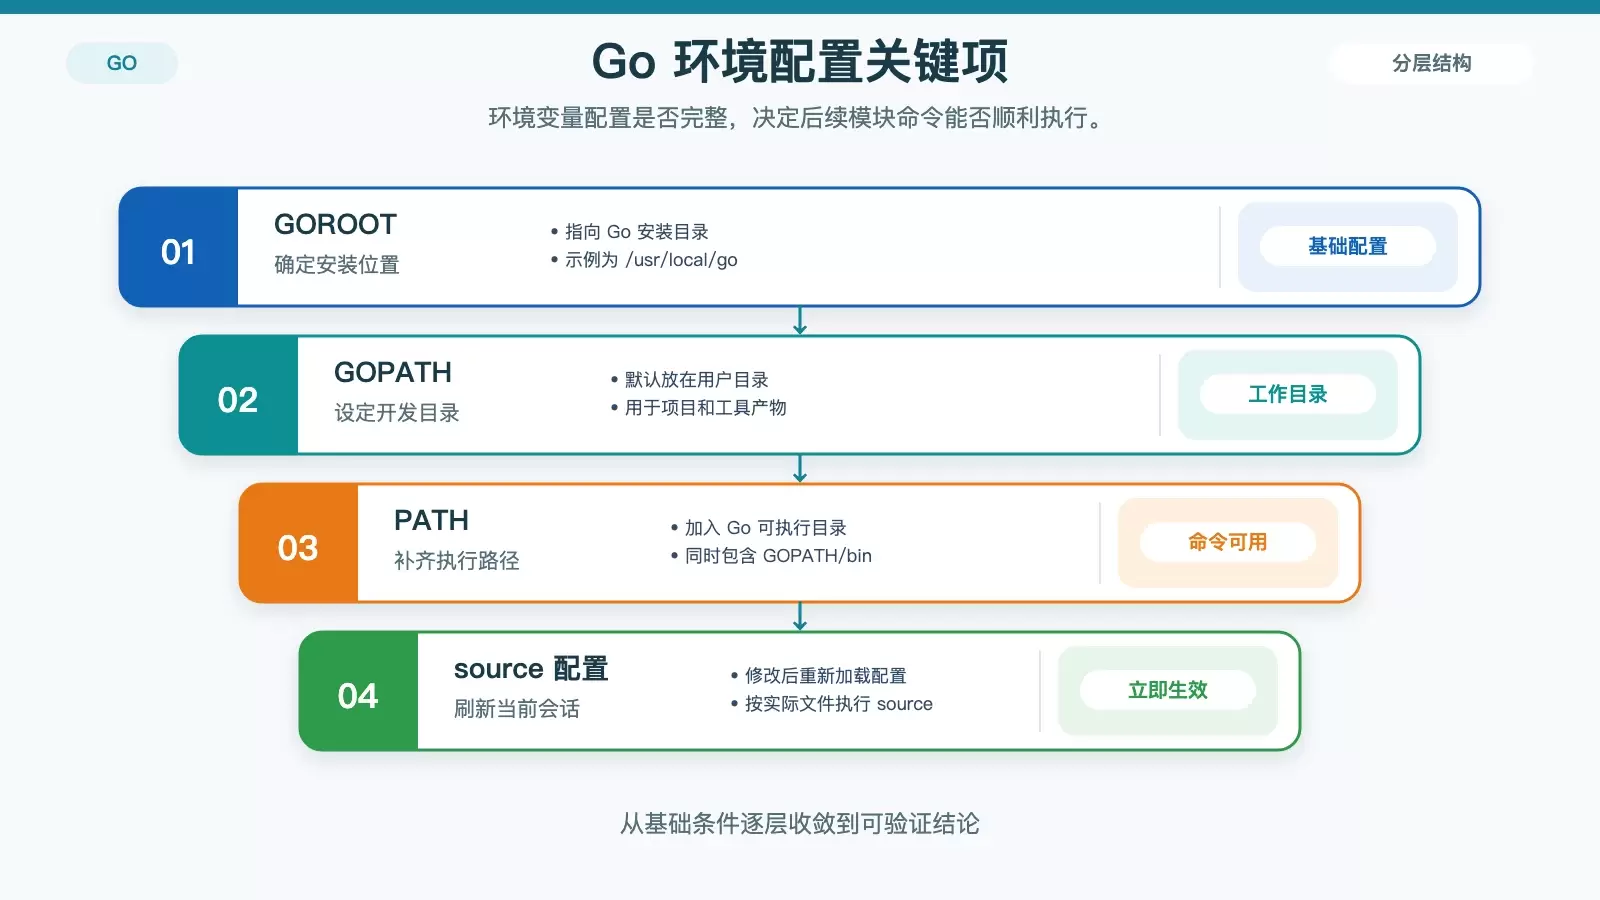
在 CentOS 上安装 Golang 依赖库,关键不在命令多少,而在先把 Go 环境、模块机制和代理配置理顺。本文按实际开发顺序梳理从环境变量设置、`go mod init` 到 `go get`、`go mod tidy` 的完整流程,并补充老版本兼容、权限和网络问题的处理要点。
本文介绍如何利用 Docker 和 docker-compose 快速构建包含 Nginx 与 PHP-FPM 的 PHP 开发环境。通过 Alpine 基础镜像实现轻量化部署,详细说明了 Tengine/Nginx、PHP-FPM 及 MySQL/Redis 等组件的编排配置,重点解析了跨容器通信与 FastCGI 路径映射的关键步骤,帮助开发者实现一致且易维护的开发测试环境。
在Linux系统迁移MySQL数据后,若出现#1036 – Table 'xxxx' is read only错误,通常因文件权限和属主配置不当导致。通过SSH执行chmod 777授权、chown修改属主为mysql:mysql,并利用mysqladmin flush-tables刷新表锁,即可恢复读写权限并解决问题。
本文详解在PHP中通过shell_exec函数执行系统Shell命令的方法。重点解析了为何必须使用"2>&1"进行标准错误输出重定向,以确保能捕获完整的程序返回结果(如Nginx配置文件检测)。同时提供了代码示例及安全注意事项,帮助开发者准确获取命令执行状态。
本文介绍如何使用 PHP 的 date 函数获取服务器端精确时间,而非依赖客户端 JS。通过 date_default_timezone_set('PRC') 确保输出符合中国本地时区,并展示标准日期格式化字符串的使用,适用于需要服务端时间戳或日志记录的各类 Web 开发场景。
介绍在Go程序中通过os/exec包调用Shell命令的方法。涵盖普通命令执行、CombinedOutput捕获结果,以及利用context.WithCancel实现超时中断的具体代码示例。对比传统定时任务弊端,阐述分布式调度优势。