

PHP加密解密类:专用于数字ID与URL的混淆方案
本文介绍了一个专为PHP设计的数字加密解密类XDeode。该算法通过打乱字符集、标记长度及补位策略,将数据库ID或URL参数中的纯数字转换为不可逆阅读的随机字符串。适用于需要隐藏真实数据量、防止ID遍历的安全场景,包含完整的类实现代码及使用示例。
2026-10-14
3

本文介绍了一个专为PHP设计的数字加密解密类XDeode。该算法通过打乱字符集、标记长度及补位策略,将数据库ID或URL参数中的纯数字转换为不可逆阅读的随机字符串。适用于需要隐藏真实数据量、防止ID遍历的安全场景,包含完整的类实现代码及使用示例。
本文深入解析Python内置的hashlib模块,详细演示MD5、SHA1、SHA224、SHA256、SHA384及SHA512等7种主流哈希算法的实现方式。文章涵盖获取可用算法集合的方法,对比不同算法的输出长度与特性,并介绍通过添加自定义Key提升安全性的进阶技巧,帮助开发者掌握Python环境下的数据完整性校验与基础加密实践。
本文通过自动化脚本测试,详解PHP变量名的实际可用字符范围。发现PHP不仅支持常规的字母、数字和下划线,还扩展到了Latin-1字符集的高位字节(0x7F-0xFF),这是神盾等代码加密技术常用到的特性。文章提供了完整的测试代码及结果分析,帮助开发者理解非常规变量名的构成。
本文详解MySQL中用于敏感数据保护的双向加密方法。通过ENCODE和DECODE函数实现基础加密,并结合PHP示例展示登录验证流程;同时引入强度更高的AES_ENCRYPT和AES_DECRYPT函数以应对更高安全需求,确保密码等关键信息在存储过程中的机密性。
本文详细介绍ThinkPHP框架中Auth权限认证机制的实现。涵盖核心数据表结构设计(用户组、规则、明细)、配置文件参数设定,以及Index控制器中的具体调用方法。通过源码剖析揭示check()方法的验证逻辑,包括OR/AND关系判断及动态条件执行,帮助开发者掌握RBAC模型在ThinkPHP中的应用。
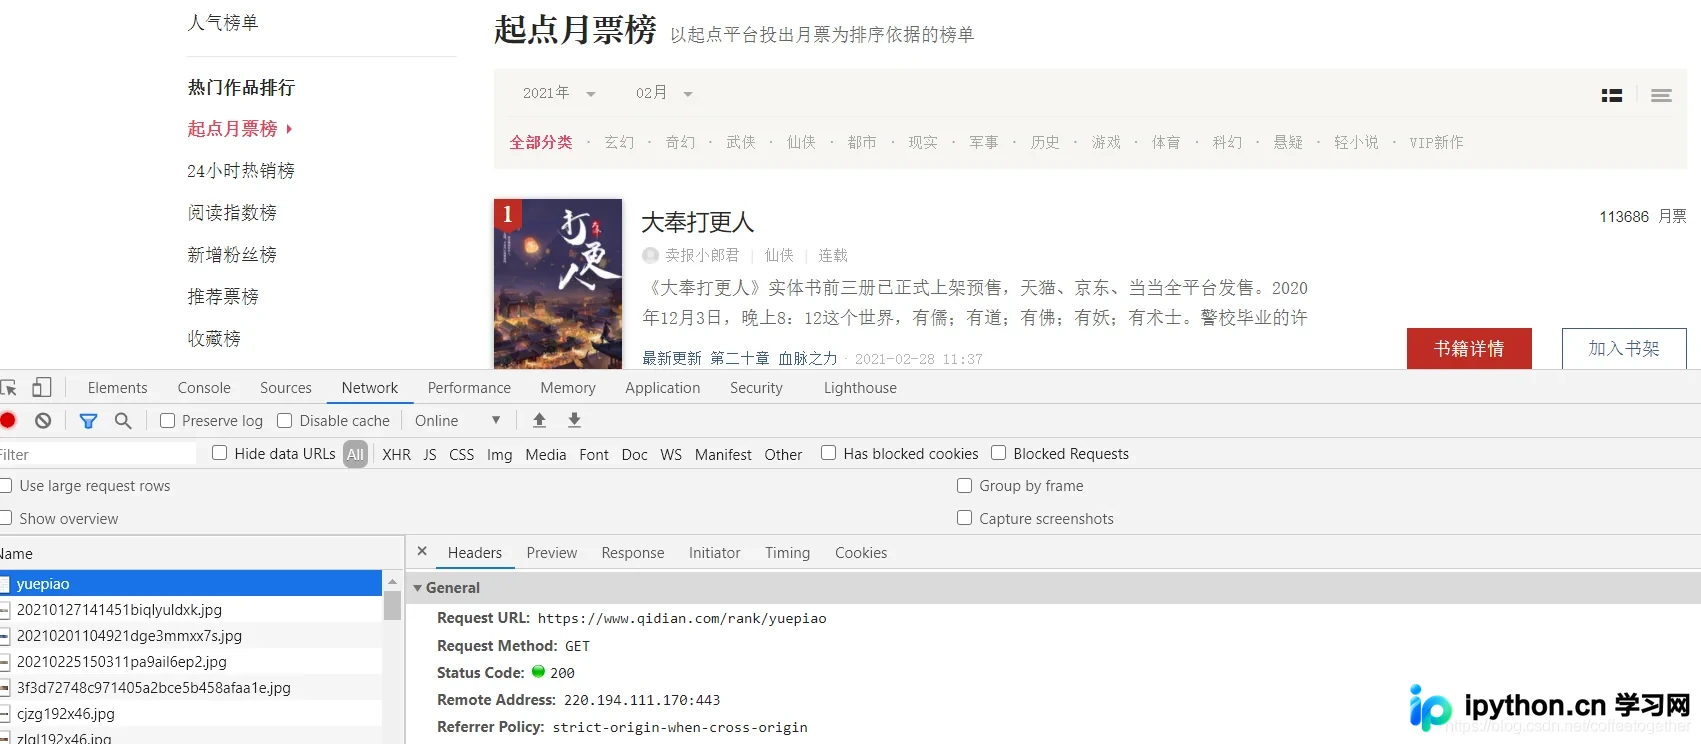
本文以爬取起小点小说月票榜为例,详细演示如何破解网站字体加密反爬机制。通过定位HTML节点、使用正则提取加密数据、解析woff字体文件映射关系,最终还原明文月票数。文章提供完整Python代码及关键步骤解析,帮助开发者掌握动态字体加密的应对方法。
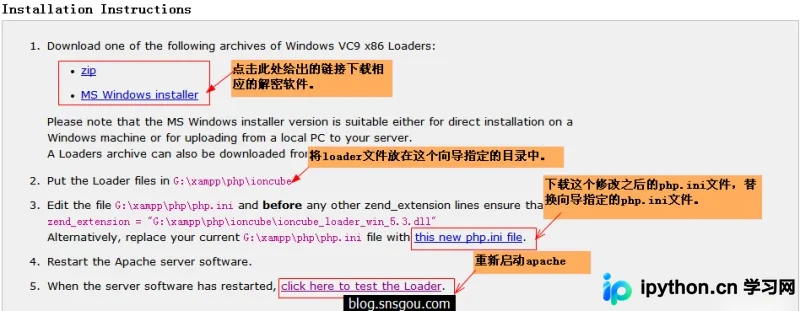
本文解析了当前主流的两种PHP源码加密授权工具:Zend Guard与ionCube。重点比较两者在文件支持、绑定限制(IP/MAC)及功能上的差异,并给出ionCube Loader的安装步骤与环境检测流程,帮助开发者选择合适的安全方案。
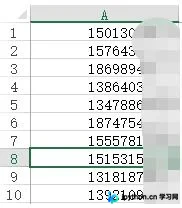
本文介绍使用Python脚本和Hive UDF两种方案对CSV文件中的手机号进行32位MD5批量加密,保障数据安全。重点解析Python中hashlib对象复用导致的连续加密错误陷阱,并提供正确的单次加密实现代码,适用于数据脱敏与安全导出场景。
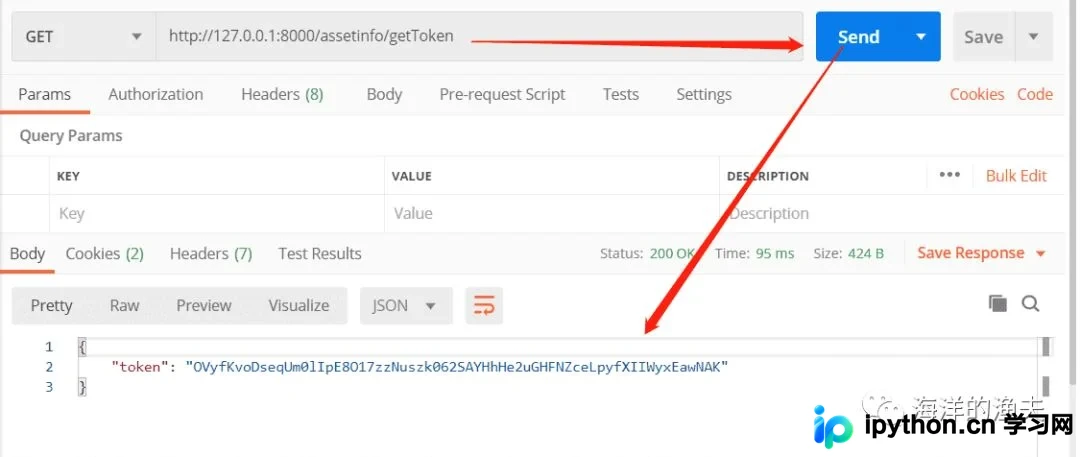
本文详解Django在前后端分离场景下如何动态获取CSRF Token。通过自定义视图函数利用get_token接口返回Token,并配置URL路由。针对跨域导致Token失效的问题,建议使用Nginx反向代理统一域名。最后演示如何在Postman中通过Headers正确携带Token以避免403错误。
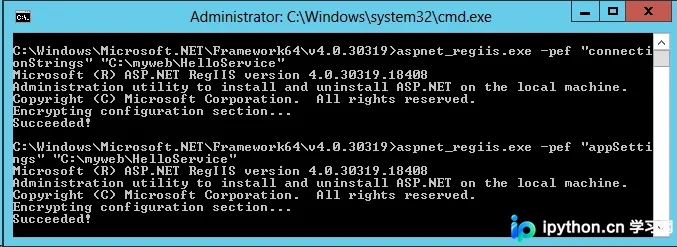
本文介绍如何使用.NET框架自带的aspnet_regiis.exe工具对C#项目中的web.config或app.config文件进行加密,保护数据库连接字符串和敏感设置。通过指定provider(如RSA或DPAPI)可灵活选择加密策略,并提供完整的加密与解密命令行操作示例。
本文汇总Python中常用的加密解密技术,涵盖内置模块与第三方库的使用。详细解析Base64、MD5、CRC32及Crypt模块的原理与代码示例,并深入讲解利用PyCrypto库实现AES和DES3加密解密的具体步骤、参数配置及注意事项,适用于Python 2.x与3.x环境。
本文深入解析Django框架中XSS(跨站脚本)攻击的原理及防御策略。通过对比默认的安全渲染机制与手动使用safe标记的风险,结合具体代码示例,说明如何防止恶意脚本注入。文章强调Django默认对输入进行转义,并指出滥用mark_safe或模板safe过滤器可能带来的安全隐患,提供基础的输入过滤方案以保障应用安全。