

PHP中DZX1.5风格的authcode加密解密函数实现与解析
本文详细解析了PHP中类似DISCUZ 1.5的authcode加解密函数实现原理。该函数通过密钥派生、RC4变体算法及Base64编码,提供可设置有效期的数据保护机制。文章包含完整源码、参数说明及调用示例,适用于开发者在后台数据缓存、配置序列化及安全传输场景中的实际应用。
2026-10-13
4

本文详细解析了PHP中类似DISCUZ 1.5的authcode加解密函数实现原理。该函数通过密钥派生、RC4变体算法及Base64编码,提供可设置有效期的数据保护机制。文章包含完整源码、参数说明及调用示例,适用于开发者在后台数据缓存、配置序列化及安全传输场景中的实际应用。
在 PHP 项目中处理 RSA 验签时,直接读取 DER 格式证书常出现乱码。本文介绍如何通过 file_get_contents 获取二进制数据,并利用 openssl_x509_parse函数解析证书详细信息,正确提取公钥参数,避免编码混淆问题。
本文介绍如何在C#中通过System.Diagnostics.Process调用WinRAR.exe命令行工具,实现文件夹及文件的加密压缩(.rar或.zip格式)和带密码的解压缩操作。详细解析a、m、x命令参数及密码设置方法,提供完整代码示例。
本文详细解析Django中常见的CSRF token missing or incorrect报错原因及解决方案。涵盖检查settings.py中的中间件配置、在模板中添加{% csrf_token %}标签,以及深入剖析Django CSRF验证机制中Secret与Token的关系,帮助开发者快速定位并修复跨站请求伪造保护相关的错误。
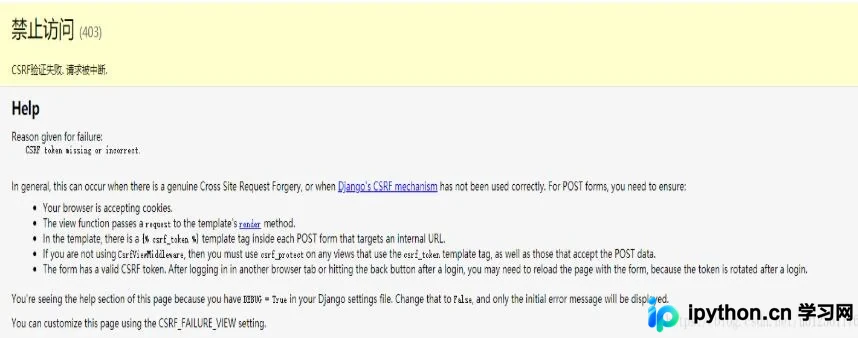
本文详解Django中预防CSRF(跨站请求伪造)攻击的机制。通过后端在Cookie中设置csrf_token,前端表单提交时携带该Token,服务端比对两者一致性来验证请求合法性。文章包含具体代码示例及URL重定向配置,帮助开发者保障用户隐私与财产安全。
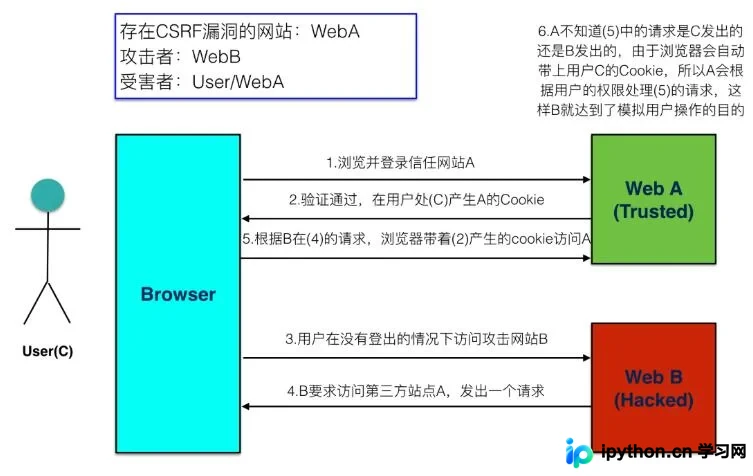
本文介绍在Django中使用POST方法时处理CSRF(跨站请求伪造)保护的两种方案。一是通过引入自定义JavaScript文件,利用Ajax自动从Cookie读取csrftoken并注入请求头,简化前端表单处理;二是针对非Web端或特定需求,提供修改settings.py中MIDDLEWARE配置删除CsrfViewMiddleware的方法,以及在HTML表单中直接添加{% csrf_token %}标签的标准做法,帮助开发者根据实际场景选择合适的安全策略。
本文详细介绍Python中hashlib模块的使用,重点讲解MD5加密的基础实现与加盐技巧。通过代码示例演示如何生成固定长度哈希值,并深入解析加盐机制在防止撞库攻击中的作用。最后提供完整的用户注册与登录系统案例,展示如何将加密密码存入文件并进行匹配验证,帮助开发者提升应用安全性。
本文通过一段PHP脚本演示了简单的源码加密机制。该方法将原文件内容Base64编码后,利用随机密匙进行字符替换混淆,并生成包含动态解密函数的自解密脚本。虽然能有效增加阅读难度,但仅适用于基础防护,建议在实际生产环境中结合商业级加密或扩展库使用。
本文分享一个PHP实现的加强版加密解密类。该类通过动态密钥、异或操作及Base64编码增强安全性,并处理了特殊字符替换问题,适合用于字符串的安全传输与存储。
本文详细介绍如何在Python中利用pycryptodome库实现AES加密。涵盖ECB、CBC等五种模式的安全性对比,重点推荐CBC模式。提供Windows和Linux环境下的库安装命令,并给出CBC和ECB模式的完整Python代码示例,包括密钥、IV处理及加解密逻辑,帮助开发者快速掌握AES加密在Python中的应用。
本文详细介绍如何使用Python的cryptography库结合OpenSSL生成的RSA密钥对进行安全通信。内容涵盖从Linux环境下使用yum安装openssl、生成私钥与公钥文件,到在Python中加载密钥、执行RSA签名与验证、以及公钥加密私钥解密的全过程。文中提供了具体的代码示例,包括处理大文件时的Prehashed用法及PSS填充方案,帮助开发者掌握完整的加解密与身份验证流程。
本文详细介绍如何在Python3环境中使用Crypto库实现RSA非对称加密、解密以及数字签名和验签功能。通过生成2048位密钥对,演示了私钥签名、公钥验签以及公私钥加解密的完整流程,并说明了加密与签名结合使用的场景及密钥交换要求。