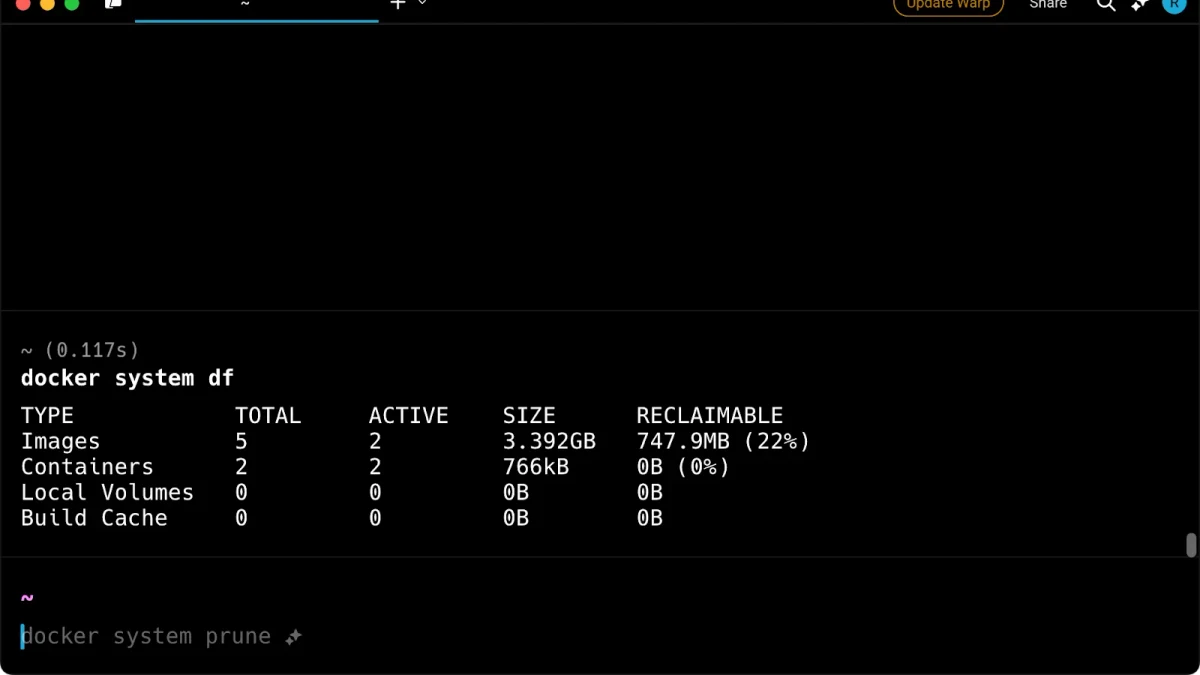
网络安全指南:安全日志与入侵检测常见问题排查:高频错误、原因与解决方法
围绕安全日志采集、入侵检测告警与异常排查,系统梳理日志缺失、解析异常、告警误报、检测失效等高频问题,帮助读者建立从现象识别到原因定位、修复验证及风险规避的完整排查思路。
2026-09-08
6

围绕安全日志采集、入侵检测告警与异常排查,系统梳理日志缺失、解析异常、告警误报、检测失效等高频问题,帮助读者建立从现象识别到原因定位、修复验证及风险规避的完整排查思路。
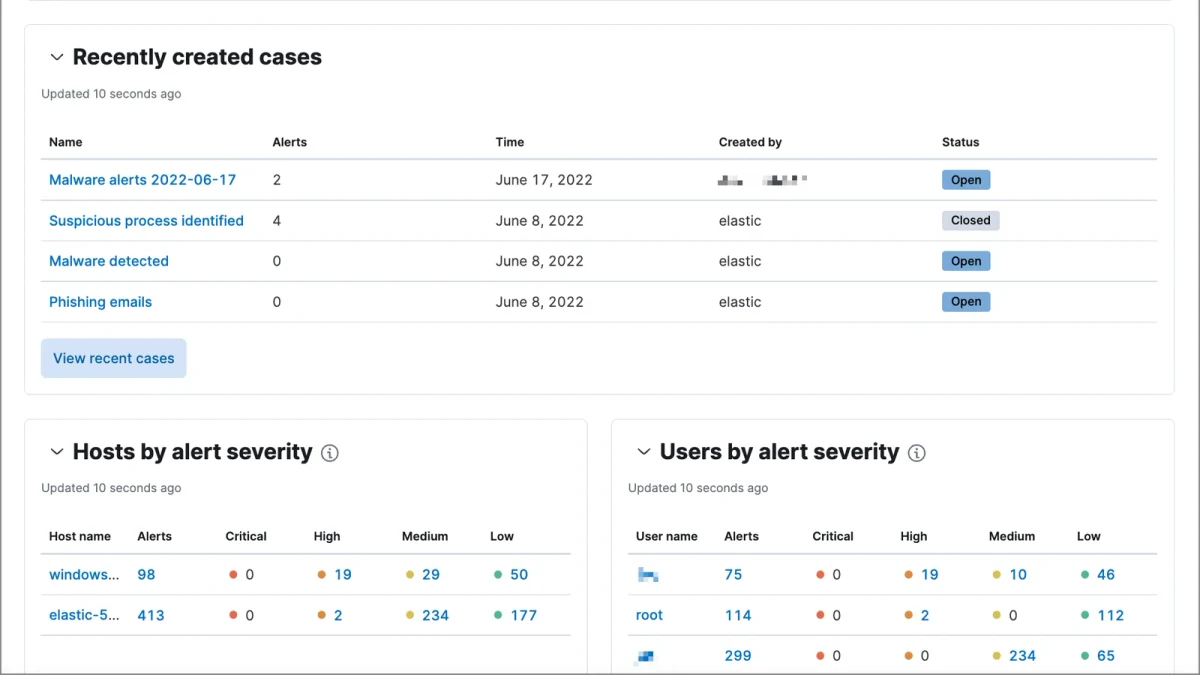
从Docker基础环境配置入手,掌握镜像与容器的核心管理操作,再通过端口、数据卷、网络等配置完成一个可运行的容器化案例,并结合状态检查、日志排查和常见错误处理验证部署结果。
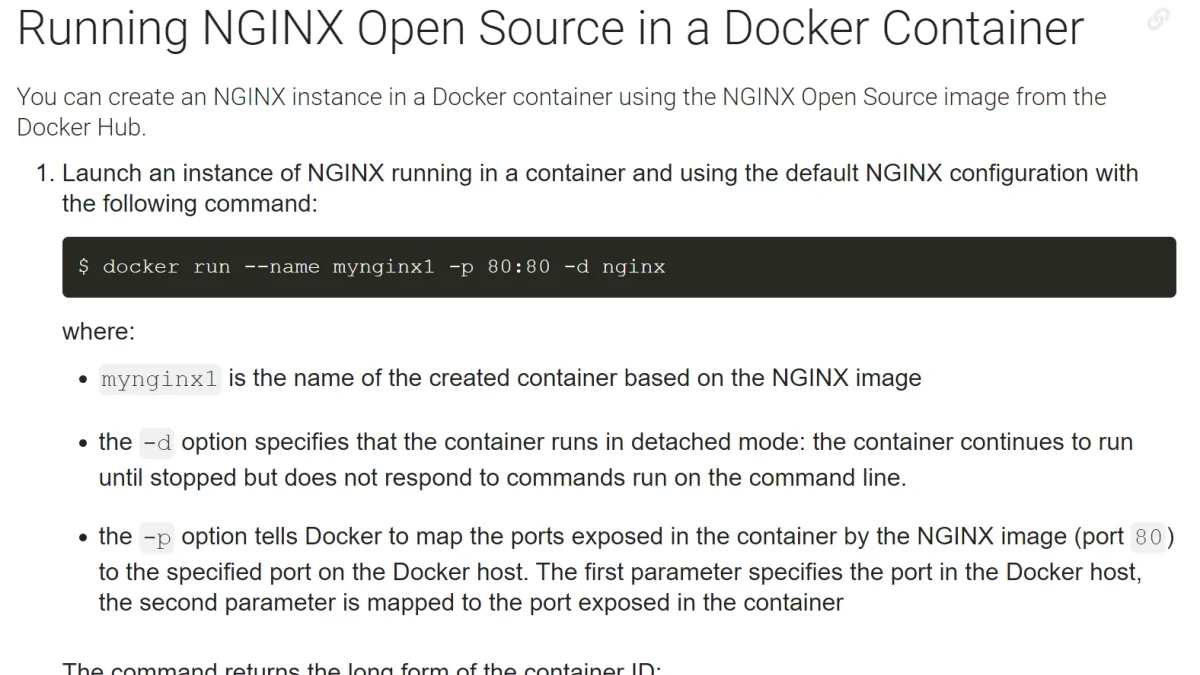
从前端构建、后端服务、数据库与服务器环境入手,完整梳理全栈项目从本地开发到线上部署的基本流程,并通过域名访问、接口请求和数据库连接验证部署结果,同时总结环境配置、端口、安全与常见故障等避坑要点。
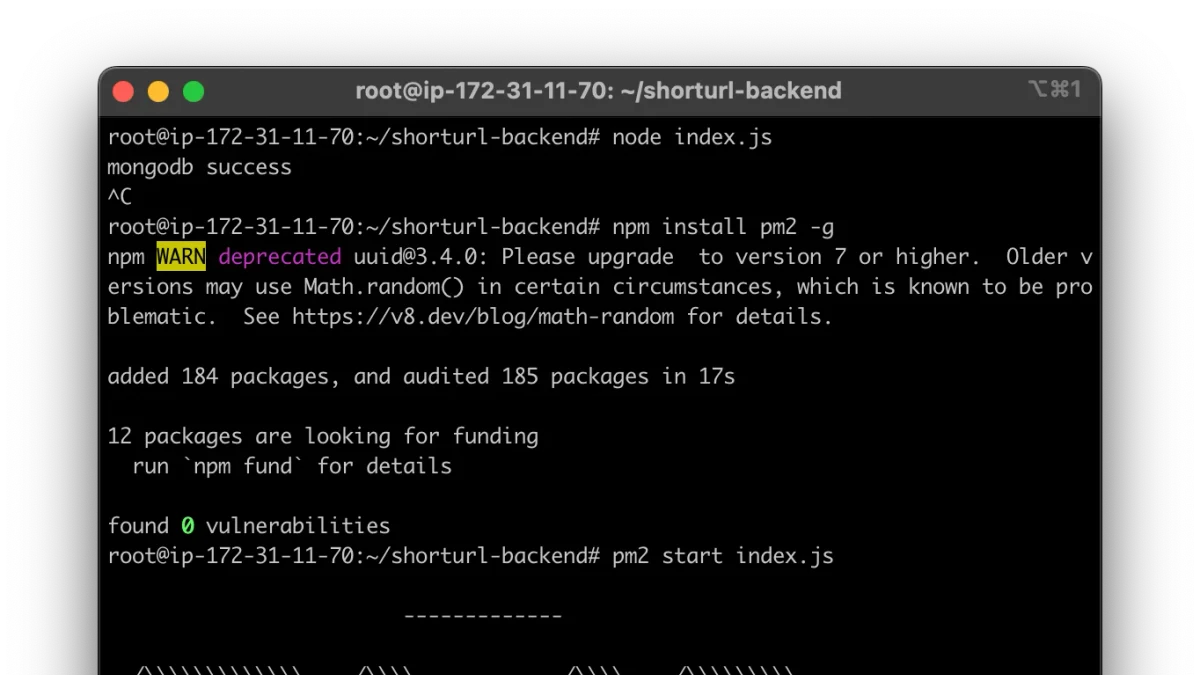
从Linux内存回收机制出发,梳理swap的作用、使用与监控,以及oom_score/oom_score_adj如何影响OOM选择;通过可验证的命令和示例,帮助读者安全调整内存压力下的进程行为,并避开常见配置误区。
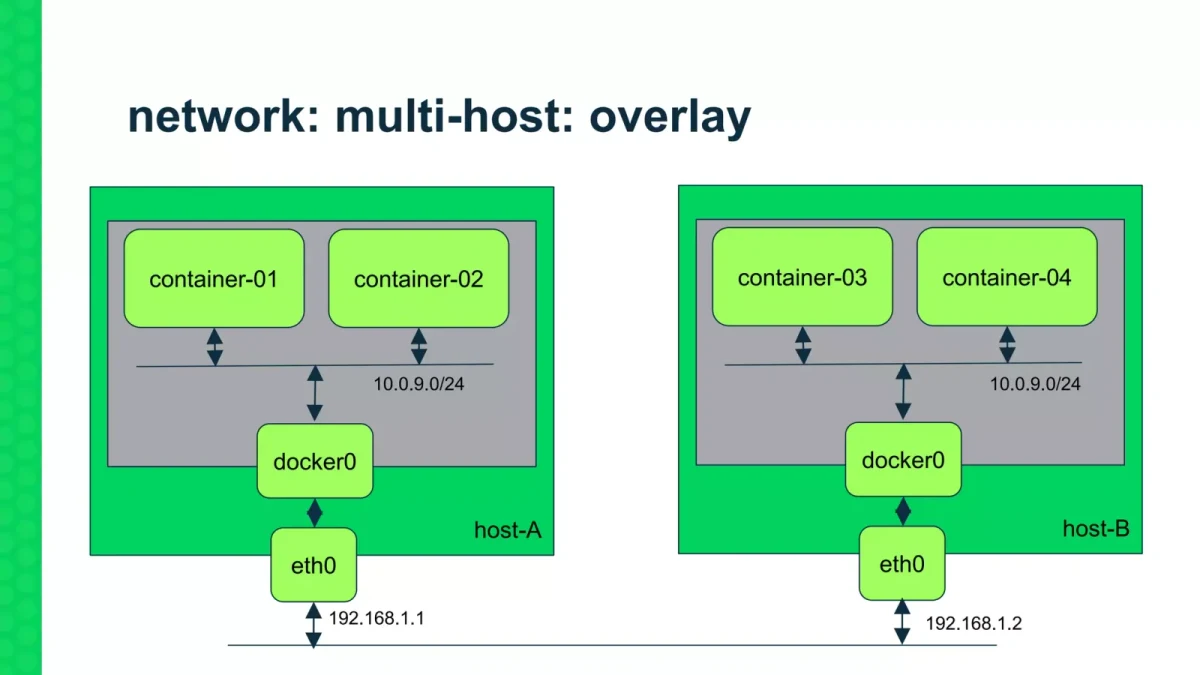
从跨主机容器通信的原理出发,介绍Docker overlay网络与etcd在网络状态存储中的关系,并通过搭建、验证和故障排查帮助读者形成可落地的部署认知。
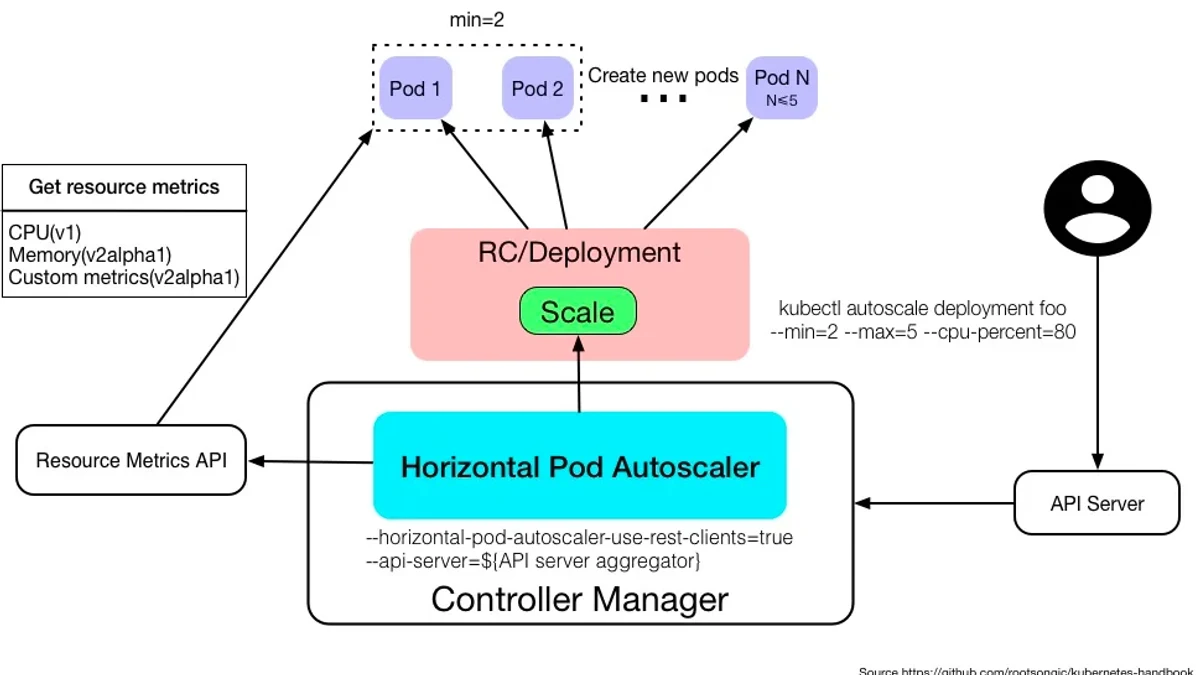
介绍 Kubernetes HorizontalPodAutoscaler(HPA)的工作原理,并以 Deployment + CPU 指标为例完成 Metrics Server 准备、HPA 配置、扩缩容验证及常见问题排查。HPA 通过指标自动调整工作负载的 Pod 副本数,资源指标通常通过 metrics.k8s.io API 获取。
系统梳理Docker容器管理中的高频故障,从错误识别、日志定位到网络与资源问题排查,结合命令验证和修复思路帮助运维人员快速定位容器无法启动、访问异常、资源不足等常见问题,并总结日常运维中的避坑要点。